Техническое углубление в личные VPN для интернет-свободы
Вы находитесь в регионе, где доступ к глобальному интернет-контенту кажется лабиринтом ограничений? Узнайте, как личные VPN могут это изменить. Личный VPN для доступа в интернет может помочь опытным пользователям прокладывать трафик через зашифрованные туннели, снижать локальный мониторинг сети, обходить определенные региональные блокировки и восстанавливать доступ к информации. Однако технология не является магией. Ее эффективность зависит от выбора протокола, расположения сервера, паттернов трафика, безопасности конечных точек и модели цензуры, с которой вы сталкиваетесь.
Это углубление объясняет, как работают личные VPN, как они взаимодействуют с инфраструктурой цензуры и как настроить их для улучшенной производительности и безопасности.
1. Понимание личных VPN для использования в интернете
Определение личных VPN
Личная виртуальная частная сеть, или личный VPN, — это сетевой туннель, который передает трафик вашего устройства через зашифрованное соединение на удаленный сервер VPN. Оттуда трафик выходит в более широкий интернет. Для веб-сайтов и онлайн-сервисов ваше соединение обычно выглядит так, словно оно исходит от IP-адреса сервера VPN, а не от вашего локально назначенного IP-адреса провайдера.
На практическом уровне личный VPN создает три важных изменения:
- Конфиденциальность трафика в локальной сети: Ваш провайдер, оператор Wi-Fi или администратор сети, как правило, видят, что вы подключены к конечной точке VPN, но не видят содержимого HTTPS-трафика внутри туннеля.
- Замена IP-адреса: Удаленные сервисы видят IP-адрес сервера VPN, что может повлиять на геолокацию и правила доступа.
- Контроль маршрутизации: Вы можете выбрать, где трафик будет выходить, что может помочь избежать локальных фильтров или загруженных маршрутов.
Личный VPN может быть коммерческим приложением, самохостированным сервером или гибридной настройкой. Опытные пользователи часто сравнивают эти модели по границе доверия. При работе с коммерческим провайдером вы доверяете инфраструктуре и политике ведения журналов провайдера. При использовании самохостированного VPN вы доверяете облачному хосту и своей собственной дисциплине настройки.
Важность для пользователей в ограниченных регионах
В условиях жесткой цензуры доступ в интернет может быть ограничен отравлением DNS, блокировкой IP, фильтрацией URL, инспекцией SNI, блокировкой приложений или ограничением определенных сервисов. Личный VPN для интернет-свободы может снизить подверженность этим контролям, зашифровывая DNS и трафик приложений внутри туннеля и смещая видимое направление с множества заблокированных сайтов на одну конечную точку VPN.
Тем не менее, пользователи в ограниченных регионах должны мыслить в категориях управления рисками, а не абсолютной защиты. В некоторых юрисдикциях регулируется или блокируется использование VPN. Другие нацеливаются на определенные протоколы, дата-центры или известные диапазоны IP VPN. Прежде чем использовать любой инструмент обхода, ознакомьтесь с местными законами, организационными политиками и рисками личной безопасности.
Ключевые функции, отличающие личные VPN
Сильные услуги и конфигурации личных VPN, как правило, имеют несколько общих характеристик:
- Современные протоколы: WireGuard, OpenVPN и хорошо настроенный IPsec — распространенные выборы.
- Сильное шифрование: Современные наборы шифров, такие как AES-GCM или ChaCha20-Poly1305, снижают практический риск перехвата.
- Защита от утечек DNS: DNS-запросы должны проходить через туннель VPN, а не через локальный резолвер ISP.
- Поддержка переключателя аварийного отключения: Трафик должен останавливаться, если VPN неожиданно отключается.
- Контроль раздельной маршрутизации: Пользователи могут решать, какие приложения используют VPN, а какие — обычный маршрут.
- Поддержка нескольких платформ: Надежные клиенты для настольных ПК, мобильных устройств и маршрутизаторов важны для постоянной защиты.
- Минимальное трение при создании аккаунта: В регионах с высоким риском уменьшение личных идентификаторов во время настройки может быть полезным.
2. Как личные VPN обходят цензуру
Механизмы обхода региональных ограничений
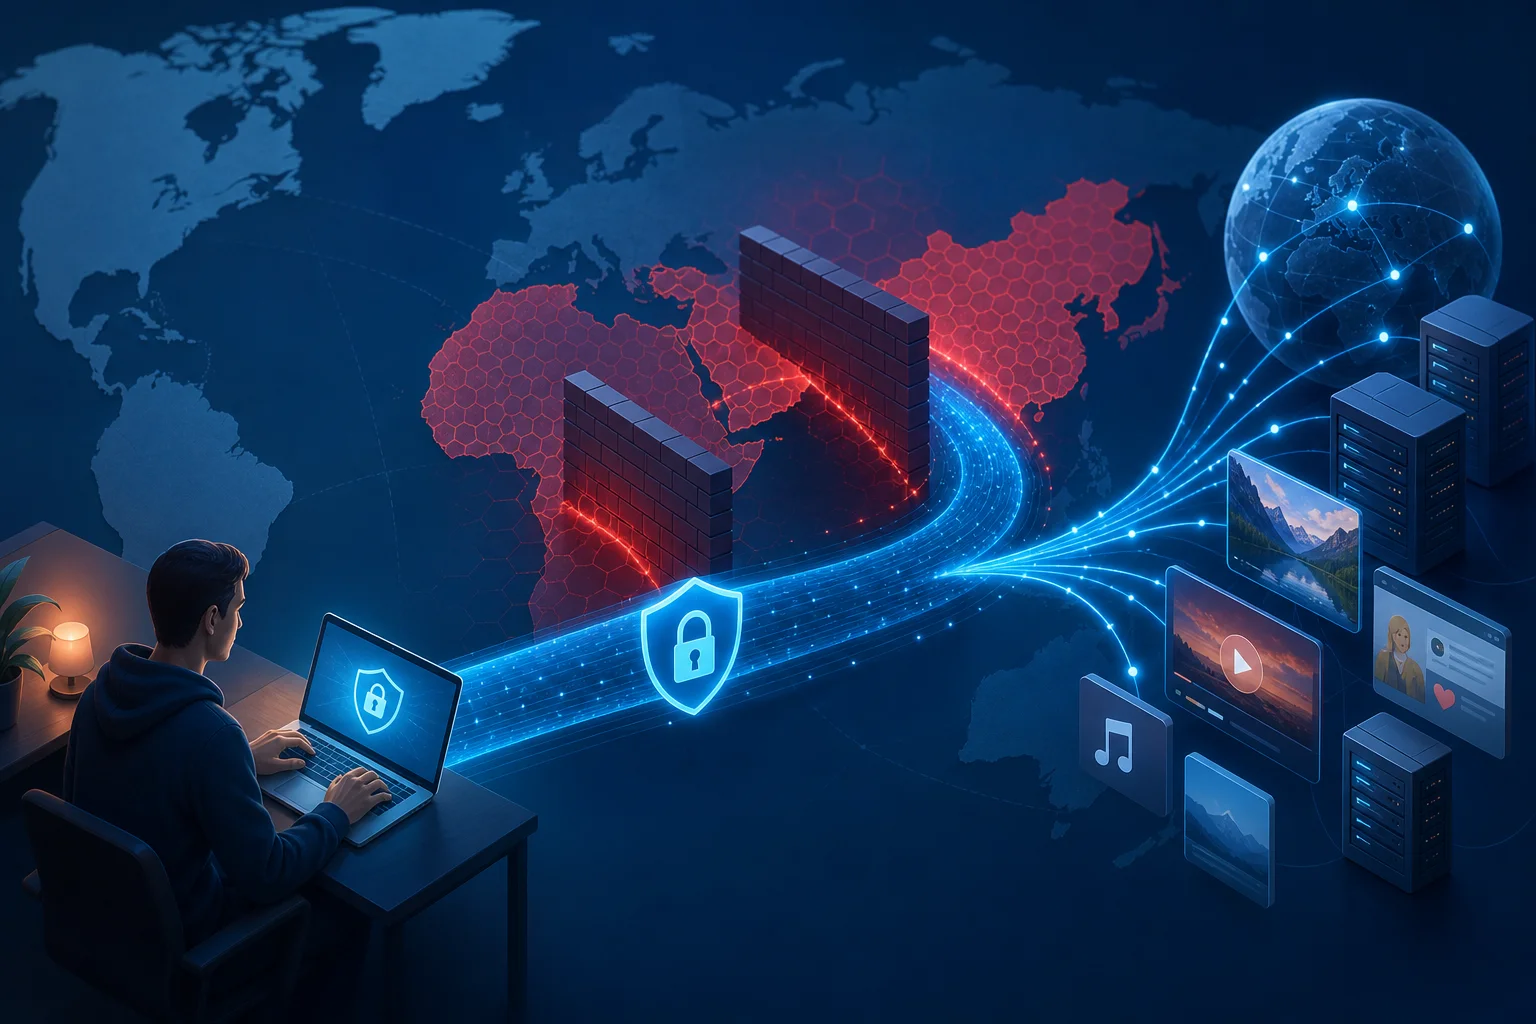
Системы цензуры работают, определяя и прерывая нежелательный трафик. VPN изменяет то, что цензор может наблюдать. Вместо того чтобы видеть прямые соединения с заблокированными доменами, цензор видит зашифрованную сессию к серверу VPN. Это может обойти несколько распространенных методов фильтрации:
- Блокировка DNS: Если локальный резолвер возвращает ложные результаты для домена, VPN может направлять DNS-запросы через доверенный резолвер внутри туннеля.
- Блокировка IP: Если доступ к IP-адресу веб-сайта заблокирован локально, трафик может все еще достигнуть его через сервер VPN в другом регионе.
- Фильтрация URL: Когда трафик зашифрован внутри туннеля VPN, локальные промежуточные устройства не могут исследовать полные URL-адреса внутри HTTPS-запросов.
- Геофенсинг: Выходной узел VPN в другой стране может позволить доступ к сервисам, которые ограничивают контент по регионам.
- Трафик ограничен: В некоторых случаях зашифрованная маршрутизация может снизить ограничение приложений, хотя не может решить все проблемы с заторами или ограничениями полосы пропускания.
Тем не менее, sofisticированные цензоры могут реагировать, блокируя известные IP-адреса VPN, обнаруживая отпечатки протоколов или используя глубокую инспекцию пакетов. Вот почему важны гибкость протоколов, поддержка обфускации и разнообразие конечных точек.
Кейсы из разных стран
Разные модели цензуры требуют различных VPN-стратегий:
- Китай: Фильтрация технически продвинута и может нацеливаться на протоколы VPN, IP-адреса серверов, поля SNI и подозрительные паттерны трафика. Пользователи часто нуждаются в устойчивых протоколах, частой ротации конечных точек и иногда в слоях обфускации.
- Иран: Блокировки могут усиливаться во время политических событий или кризисов. Доступ может варьироваться в зависимости от мобильного оператора, фиксированного ISP и времени суток. Надежность часто зависит от быстрой смены серверов и транспортов.
- Россия: Власти усилили давление на провайдеров VPN и заблокировали определенные сервисы. Пользователям могут понадобиться провайдеры с обновленной инфраструктурой и альтернативными методами подключения.
- Турция: Временные ограничения на социальные сети или мессенджеры возникали вSensitivity на чувствительные события. Личный VPN может помочь сохранить доступ, когда блокировки основаны на доменах или платформах.
- Объединенные Арабские Эмираты и государства Залива: Некоторые приложения для связи или функции VoIP могут быть ограничены. Производительность и законность VPN могут варьироваться, поэтому пользователи должны внимательно оценивать местные правила.
Эти примеры показывают центральный момент: цензура не однородна. VPN, который хорошо работает в одной стране, может не сработать в другой, поскольку уровень фильтрации, правовая среда и топология сети различаются.
Влияние на доступ к глобальному контенту
Когда VPN работает, влияние очевидно. Пользователи могут читать международные новости, получать доступ к образовательным платформам, использовать ресурсы для разработчиков, общаться через границы и достигать сервисов, которые в противном случае были бы недоступны. Для технических специалистов это может означать доступ к репозиториям пакетов, документации, инструментам сотрудничества, платформам хостинга кода и обновлениям безопасности.
Тем не менее, VPN должен быть частью более широкой стратегии доступа. Безопасные браузеры, зашифрованные сообщения, проверенные загрузки программного обеспечения, многофакторная аутентификация и укрепление конечных точек все важны. Туннель защищает трафик в транзите, но не делает небезопасное программное обеспечение безопасным и не делает компрометированные устройства надежными.
3. Технический анализ: протоколы VPN и механизмы
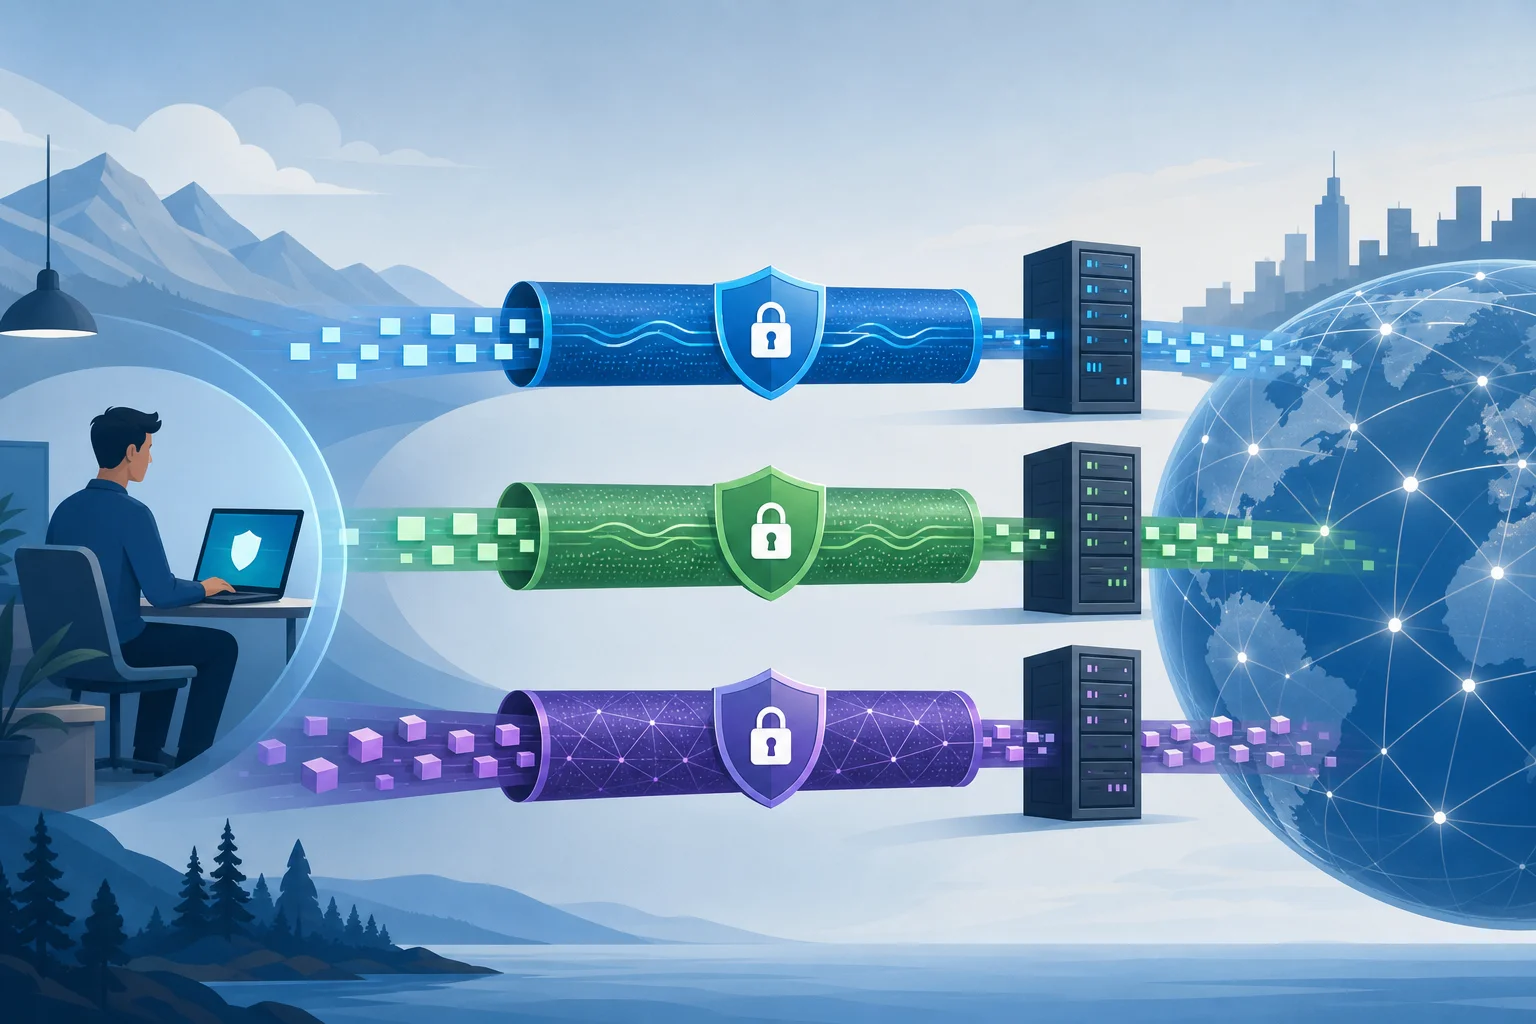
Обзор популярных протоколов VPN
Протоколы VPN определяют, как устанавливаются, аутентифицируются, шифруются и поддерживаются туннели. Опытные пользователи должны понимать операционные компромисы.
| Протокол | Сильные стороны | Слабые стороны | Лучше всего подходит |
|---|---|---|---|
| OpenVPN | Зрелый, гибкий, поддержка TCP или UDP, сильная аутентификация на основе сертификатов | Сложный код, более сложная конфигурация, может быть идентифицирован | Ограниченные сети, где полезен резервный TCP 443 |
| L2TP/IPsec | Широко поддерживается операционными системами, стабилен на многих устаревших платформах | L2TP сам по себе не имеет шифрования; конфигурация IPsec бывает ненадежной; часто блокируется | Совместимость со старыми устройствами или встроенными клиентами |
| WireGuard | Небольшая кодовая база, высокая производительность, современная криптография, быстрая смена местоположения | Статические ключи могут создать проблемы с конфиденциальностью, если их плохо управлять; по умолчанию только UDP | Высокоскоростное использование личного VPN на современных устройствах |
OpenVPN по-прежнему ценен, потому что он может работать через TCP-порт 443, что делает его похожим на обычный HTTPS на уровне порта. WireGuard обычно быстрее и проще, особенно на мобильных устройствах, но сети, которые блокируют или ограничивают UDP, могут ухудшить его работу. L2TP/IPsec полезен там, где важна родная поддержка, но он редко является первым выбором для устойчивости к цензуре.
Стандарты шифрования и их роль
Шифрование защищает трафик внутри туннеля VPN. Распространенные современные выборы включают:
- AES-256-GCM: Широко развертываемый режим аутентифицированного шифрования, часто ускоряемый оборудованием на настольных ПК и серверах.
- ChaCha20-Poly1305: Эффективен на мобильных и устройствах без ускорения AES. WireGuard использует ChaCha20-Poly1305.
- Совершенная впереди секретность: Сессионные ключи согласовываются так, чтобы компрометация долгосрочного ключа не расшифровывала автоматически прошедшие сессии.
- Аутентификация на основе сертификатов или ключей: Предотвращает подключение клиентов к поддельным серверам.
Шифрование — это лишь одна часть безопасности VPN. Аутентификация, обработка DNS, принудительное выполнение маршрутов, поведение при аварийном отключении и практика ведения журналов могут быть столь же важными. Сильно зашифрованный туннель, который выдает DNS-запросы локальному резолверу ISP, все равно может раскрыть намерение просмотра.
Сравнительный анализ производительности и безопасности
Для опытных пользователей выбор протокола — это баланс между производительностью, устойчивостью к цензуре и операционным контролем.
WireGuard обычно обеспечивает отличную пропускную способность и низкую задержку, потому что он работает в или рядом с ядром на многих платформах и имеет минимальные накладные расходы на рукопожатие. Его также легко проверять по сравнению с более старыми протоколами. Основное ограничение заключается в том, что трафик по умолчанию WireGuard имеет распознаваемые характеристики и использует UDP, который может блокироваться в недружественных сетях.
OpenVPN по UDP надежен и гибок. Он может быть медленнее, чем WireGuard, но по-прежнему широко поддерживается. OpenVPN по TCP 443 может помочь в сетях, которые допускают только веб-трафик, но TCP-в TCP может привести к проблемам с производительностью при потере пакетов.
L2TP/IPsec приемлем при приоритете родной поддержки клиента. Однако он менее привлекателен для сценариев с высокой цензурой, поскольку трафик IPsec обычно идентифицируется и блокируется.
Практическое правило простое: используйте WireGuard, когда скорость и стабильность доступны; используйте OpenVPN, когда важна совместимость сети и резервные варианты; избегайте устаревших протоколов, если это не требуется ограничениями платформы.
4. Настройка личного VPN: расширенные конфигурации
Шаги по настройке VPN на различных платформах
Точный рабочий процесс зависит от вашего провайдера или самохостированной стеки, но паттерн расширенной настройки остается неизменным.
- Определите свою модель угрозы. Решите, защищает ли она от мониторинга локального Wi-Fi, профилирования ISP, региональной цензуры, враждебных администраторов или целенаправленного наблюдения.
- Выберите протокол. Начните с WireGuard для скорости. Оставьте OpenVPN в качестве резервного плана для ограниченных сетей.
- Выберите надежные выходные локации. Выберите серверы в юрисдикциях и сетях, соответствующих вашим целям доступа и требованиям к задержкам.
- Установите проверенные клиенты. Используйте официальные магазины приложений, веб-сайты провайдеров, репозитории пакетов или подписанные релизы. Избегайте переработанных установщиков.
- Импортируйте конфигурацию безопасно. Защитите приватные ключи и файлы конфигурации. Не храните их в общих папках или незащищенных облачных дисках.
- Включите защиту от утечек DNS. Подтвердите, что DNS-серверы назначаются через VPN и доступны только через туннель.
- Включите переключатель аварийного отключения. Блокируйте трафик, когда VPN разрывается. На Linux используйте правила брандмауэра, а не полагайтесь только на переключатели на уровне приложений.
- Проверьте поведение IPv6. Либо передавайте IPv6 через туннель, либо отключите его. Неконтролируемый IPv6 може обойти маршруты VPN только для IPv4.
- Проверьте с контролируемыми проверками. Тестируйте публичный IP, резолвер DNS, экспозицию WebRTC и поведение переподключения после сна или переключения сети.
- Документируйте резервные пути. Держите альтернативные серверы и протоколы под рукой, особенно если вы путешествуете или работаете в нестабильных сетевых средах.
Расширенные настройки для оптимальной производительности
Настройки производительности могут сделать личный VPN для доступа в интернет более надежным:
- Настройка MTU: Неправильный MTU может вызвать фрагментацию, зависания или некорректную работу сайтов. WireGuard часто использует значения около 1420, но ограниченные сети могут потребовать более низких значений.
- Предпочтение UDP: UDP избегает проблем TCP-на TCP и обычно показывает лучшие результаты для туннелей VPN.
- Резервирование TCP: Держите профиль TCP 443 для сетей, которые блокируют UDP.
- Постоянный keepalive: В мобильных и сетях с высоким NAT настройки WireGuard keepalive могут поддерживать отображения и снижать задержки переподключения.
- Раздельная маршрутизация: Направляйте только чувствительный или заблокированный трафик через VPN, когда вам требуется меньшая задержка для локальных сервисов.
- Близость серверов: Меньшее физическое и сетевое расстояние обычно снижает задержку, но обход цензуры может потребовать более отдаленной выходной страны.
- VPN на уровне маршрутизатора: Работа VPN на маршрутизаторе может защитить устройства, которые не имеют родных клиентов, но процессоры маршрутизаторов могут ограничивать пропускную способность.
Соображения безопасности во время настройки
Расширенная конфигурация должна снизить случайную уязвимость:
- Используйте уникальные ключи для каждого устройства.
- Аннулируйте потерянные или не используемые профили устройств.
- Избегайте обмена одним профилем VPN между несколькими людьми.
- Отключите доступ к локальной сети, если вам не нужны ресурсы LAN.
- Используйте многофакторную аутентификацию для учетных записей провайдеров, когда это возможно.
- Держите клиентов обновленными, чтобы исправлять уязвимости протокола и приложения.
- Проверьте, поддерживает ли провайдер аудируемые приложения, прозрачную инфраструктуру или воспроизводимые сборки.
Для самохостируемых VPN укрепите сервер. Используйте SSH-ключи, отключите вход по паролю, применяйте обновления безопасности, ограничивайте управлительные порты и следите за логами на предмет попыток грубой силы. Также помните, что самохостинг создает фиксированную конечную точку, которая может быть проще ассоциироваться с вами со временем.
5. Распространенные заблуждения о личных VPN
Часто задаваемые вопросы: Гарантирует ли VPN полную анонимность?
Нет. VPN меняет ваш сетевой путь и скрывает ваш локальный IP-адрес от веб-сайтов, но сам по себе не делает вас анонимным. Веб-сайты могут по-прежнему идентифицировать вас через логины, отпечатки браузеров, куки, платежные записи, идентификаторы устройств и поведенческие паттерны. Если ваша цель — анонимность, вам нужна более широкая модель операционной безопасности.
Часто задаваемые вопросы: Является ли шифрование тем же самым, что и приватность?
Нет. Шифрование защищает данные в транзите. Приватность зависит от того, кто может собирать метаданные, как долго сохраняются логи, что открывают приложения и связано ли ваше имя с вашей активностью. Провайдер VPN теоретически может видеть метаданные соединений в точке выхода, поэтому важны доверие и политики ведения журналов.
Часто задаваемые вопросы: Будет ли VPN всегда замедлять мой интернет?
Не всегда, но это часто изменяет производительность. Шифрование добавляет накладные расходы, а маршрутизация через удаленный сервер может увеличить задержку. Однако высококачественный путь VPN иногда может превзойти загруженный или ограниченный маршрут провайдера. Скорость зависит от протокола, загрузки сервера, расстояния, ЦП устройства, потери пакетов и местных сетевых ограничений.
Миф: VPN делают небезопасное поведение безопасным
VPN по умолчанию не блокирует фишинг. Он не предотвращает вредоносное ПО. Он не защищает слабые пароли или аккаунты без многофакторной аутентификации. Рассматривайте VPN как безопасный транспортный уровень, а не как полный пакет безопасности.
Миф: Все VPN технически эквивалентны
Это не так. VPN различаются по протоколам, качеству клиентов, обработке DNS, владению серверами, архитектуре ведения журналов, юрисдикции, загруженности, устойчивости к цензуре и скорости обновлений. Для опытных пользователей детали — это продукт.
6. Реальные приложения и преимущества
Сценарии использования личных VPN в условиях жесткой цензуры
В ограниченных регионах личные VPN поддерживают несколько сценариев с высокой ценностью:
- Доступ к независимым СМИ: Пользователи могут достигать международных новостных изданий и исследовательских источников.
- Поддержание профессиональных рабочих процессов: Разработчики могут получать доступ к документации, репозиториям кода, API, облачным панелям и регистрациям пакетов.
- Защита публичного Wi-Fi: Путешественники и журналисты могут снижать подверженность сетям отелей, аэропортов и кафе.
- Связь через границы: VPN могут помочь восстановить доступ к мессенджерам, электронной почте и инструментам сотрудничества, когда они заблокированы.
- Тестирование поведения по регионам: Исследователи могут сравнивать доступность контента и сети ответные реакцию по выходным локациям.
Эти сценарии использования наиболее эффективны в сочетании с безопасными конечными точками. Если устройство скомпрометировано, туннель VPN не может защитить то, что видит вредоносное ПО до шифрования или после расшифрования.
Преимущества, выходящие за рамки обхода цензуры
Даже вне сценариев цензуры личный VPN может улучшить контроль над вашим сетевым воздействием. Он может снизить профилирование локальной сети, защитить трафик на ненадежном Wi-Fi и предоставить постоянный IP-адрес для удаленной администрации. Некоторые пользователи также полагаются на VPN для доступа к ресурсам домашних лабораторий или обеспечения внутренних сервисов без их открытого публичному интернету.
Для команд и продвинутых пользователей личный VPN может стать частью стратегии доступа с нулевым доверием. Вместо того чтобы открывать информационные панели, базы данных или управляющие панели для интернета, вы можете ограничить их только клиентами VPN с авторизованными ключами.
Долгосрочные последствия для приватности пользователей
Долгосрочная приватность зависит от привычек. VPN может снизить количество метаданных просмотра, доступных местным провайдерам и операторам сетей. Со временем это может ограничить профилирование на основе запросов DNS и целевых IP-адресов. Тем не менее, провайдер VPN или хост сервера становятся новой точкой доверия. Именно поэтому модели без регистрации, прозрачные политики и минимальное сохранение данных ценны.
Пользователи должны периодически пересматривать свою настройку. Проверьте наличие утечек DNS после обновлений клиента. Поменяйте неиспользуемые ключи. Удалите старые устройства. Переосмыслите, соответствует ли провайдер все еще вашим потребностям. Приватность — это не установка раз навсегда; это постоянное обслуживание.
7. Будущее личных VPN: инновации и тренды
Новые технологии в VPN
Экосистема VPN развивается в ответ на цензуру, наблюдение и требования к удобству использования. Ключевые разработки включают:
- Обфусцированные транспорты: они направлены на то, чтобы сделать трафик VPN более трудным для отличия от обычного зашифрованного трафика.
- Эксперименты с обменом ключами после квантовой информации: некоторые провайдеры тестируют гибридные подходы, комбинируя классическую и квантовую криптографию.
- Многоступенчатая маршрутизация: трафик проходит через более чем один сервер VPN, чтобы отделить видимость входа и выхода.
- Децентрализованная инфраструктура: некоторые проекты распределяют конечные точки по более широким сетям, хотя доверие и производительность остаются сложными.
- Лучшее мобильное роуминг: современные клиенты улучшают переключение между Wi-Fi и сотовыми сетями.
Прогнозируемые тренды в разработке VPN
Ожидайте, что VPN станут более адаптивными. Клиенты, вероятно, будут автоматически переключаться между протоколами в зависимости от потери пакетов, блокировки портов и задержки. Провайдеры будут инвестировать в ротацию конечных точек, маршрутизацию, учитывающую загруженность, и лучшую защиту от утечек. В то же время системы цензуры продолжат классифицировать трафик с помощью активного зондирования и определения отпечатков.
Результатом станет техническая гонка вооружений. Более простые VPN могут все еще работать в открытых сетях, в то время как ограниченные среды потребуют быстрого обновления и более гибких транспортов.
Инновации, сосредоточенные на приватности и контроле пользователей
Самая полезная инновация — это не только более сильное шифрование. Это контроль пользователя. Опытным пользователям нужны четкая видимость маршрутов, проверяемое поведение клиента, раздельная маршрутизация приложений, более безопасные настройки по умолчанию и меньше идентификаторов во время регистрации. VPN, сосредоточенные на приватности, будут все чаще конкурировать за прозрачность, а не просто по количеству серверов.
Личный VPN для интернет-свободы наиболее эффективен, когда он удобен для понимания. Пользователи должны знать, что защищено, что открыто и как выглядит сбой. Эта ясность помогает избегать ложной уверенности.
Заключение
Личный VPN — мощный инструмент для безопасной маршрутизации трафика, обхода многих региональных ограничений и улучшения контроля над доступом в интернет. Тем не менее, он работает лучше всего, когда настроен с четкой моделью угрозы, современными протоколами, защитой от утечек DNS, переключателем аварийного отключения и реалистичными ожиданиями приватности. Для опытных пользователей в ограниченных регионах правильная настройка может сделать разницу между фрагментированным вебом и доступным глобальным интернетом.
Чтобы улучшить доступ в интернет и преодолеть региональную цензуру, попробуйте BeFreeVPN — это бесплатно, не требует регистрации и работает без проблем на всех ваших устройствах.