VPN在Wi-Fi路由器设置中的应用:技术深入探讨
在限制性区域,在您的Wi-Fi路由器上设置VPN可以帮助您绕过审查,访问开放互联网。那么,它到底是如何工作的呢?一种Wi-Fi路由器设置的VPN将加密隧道从单个设备转移到网络边缘,通过一个路由器级别的连接,保护手机、笔记本电脑、智能电视、游戏机和物联网设备。本文深入探讨了架构、协议选择、固件选项、性能限制及故障排除步骤,以供想在路由器上部署VPN的高级用户参考。
基于路由器的VPN部署功能强大,但并非魔法。它依赖于路由器的CPU容量、固件支持、VPN协议行为、DNS处理及网络中使用的审查技术。如果使用得当,它可以简化隐私控制,使得家庭或小型办公室网络的审查规避变得更一致。
理解VPN和Wi-Fi路由器
虚拟私人网络(VPN)在客户端和远程VPN服务器之间创建一个加密隧道。离开客户端的流量被封装、加密,并发送到服务器。服务器随后将该流量转发到其在公共互联网上的目标。回复通过同样的隧道返回。
VPN的核心功能包括:
- **加密:**防止本地观察者,如公共Wi-Fi运营商或ISP,读取数据包内容。
- **隧道:**将网络流量包装在VPN协议内,以便能穿越不受信的网络。
- IP地址替换: 网站和服务看到的是VPN服务器的IP地址,而不是客户端的公共IP地址。
- 流量路由控制: 根据策略,将选择的或所有流量通过隧道发送。
- 完整性保护: 帮助防止传输中的数据包被篡改。
Wi-Fi路由器则扮演着不同的角色。它是您的本地网络和互联网之间的网关。在典型的家庭网络中,路由器同时执行多个任务:
- 使用2.4 GHz、5 GHz或6 GHz无线电创建无线局域网(WLAN)。
- 使用DHCP分配本地IP地址。
- 通过NAT将私有IP地址转换为公共IP。
- 在WAN和LAN之间应用防火墙规则。
- 在有线、无线、访客及有时基于VLAN的网络之间路由流量。
- 提供DNS转发或中继。
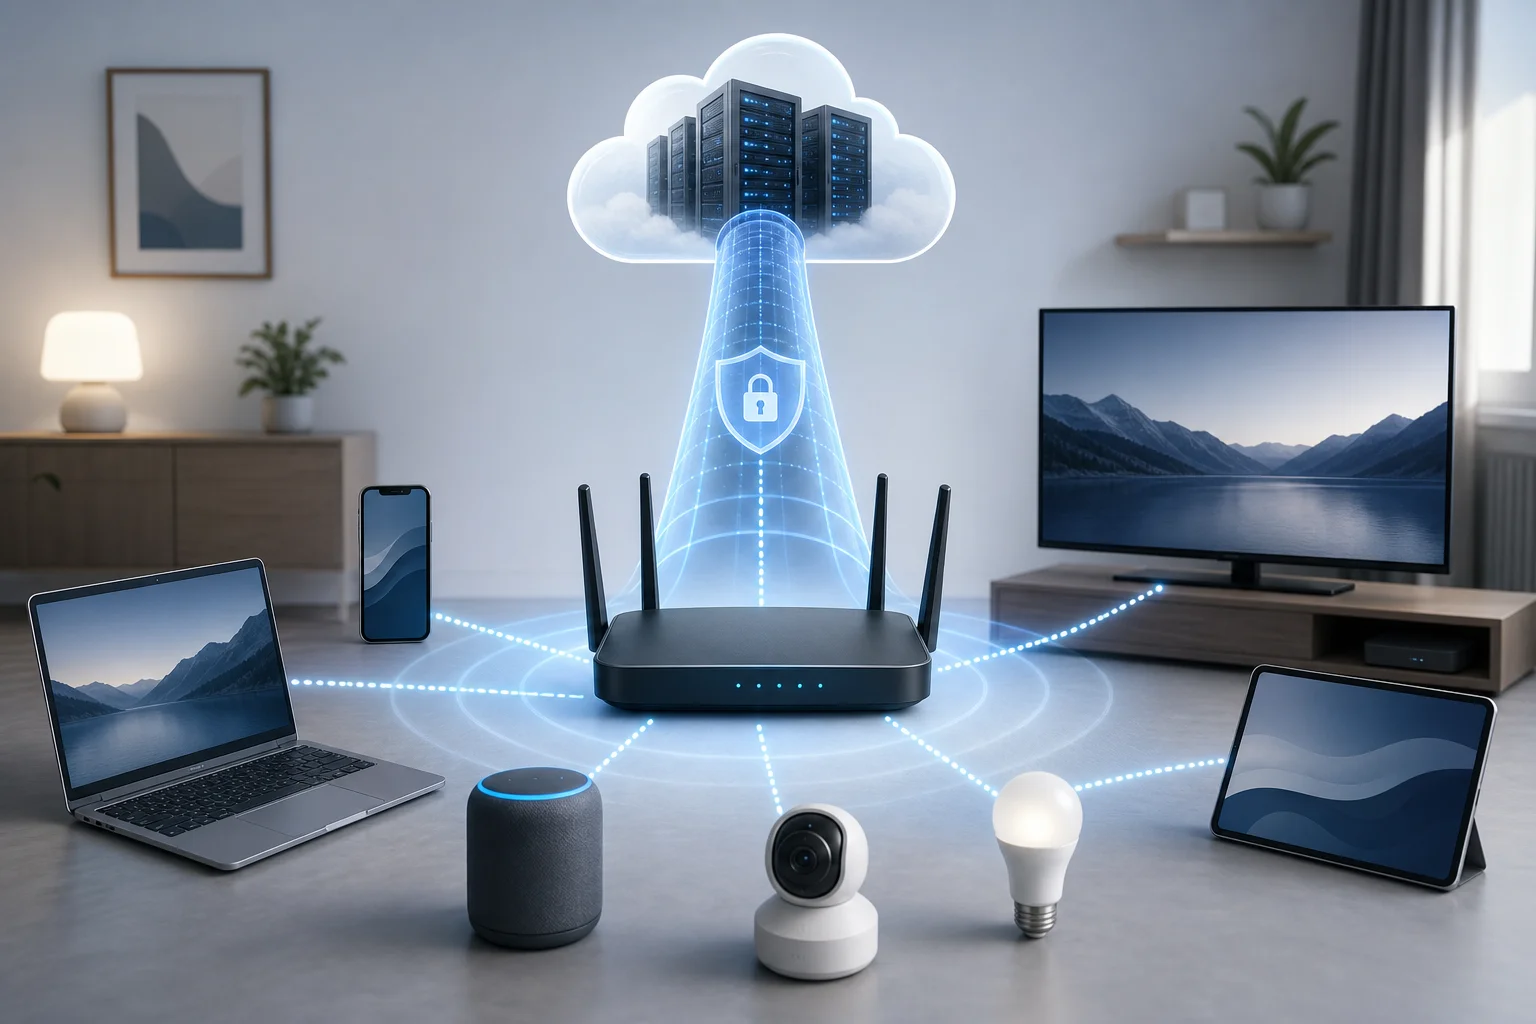
当VPN在笔记本电脑或手机上运行时,只有该设备使用加密隧道。当VPN在路由器上运行时,路由器成为VPN客户端。路由器后面的设备向网关发送正常的本地流量。路由器随后加密并通过隧道转发该流量。
这种协作改变了隐私模型。您不再需要在每个终端上安装和维护VPN应用,而是将VPN强制应用集中在网络边界。这对于无法运行VPN应用的设备尤其有用,如游戏机、某些流媒体盒、较旧的智能电视和嵌入式物联网硬件。
然而,路由器级别VPN也将责任转移到网关。DNS、防火墙规则、拆分隧道、杀开关行为以及固件更新必须谨慎处理。配置不当的路由器可能会泄露流量,即使VPN隧道看起来是连接的。
为什么在Wi-Fi路由器上使用VPN?
路由器VPN主要关注覆盖率、一致性和控制。您不再依赖用户正确启用VPN应用,而是让加密路由成为网络的默认设置。
主要优点包括:
- 全网络保护: 每个连接到指定Wi-Fi网络的设备都可以使用VPN隧道。
- 支持非VPN设备: 智能电视、游戏机和物联网设备可以受益而无需本地VPN客户端。
- 集中政策: 路由规则、DNS设置和防火墙控制都可以在一个地方进行管理。
- 减少设置摩擦: 客人和次要设备无需单独的VPN配置。
- 位置灵活性: 您可以通过VPN路由流量,从而改善访问封锁网站或区域限制内容的能力。
对于身处限制性区域的用户而言,最重要的好处是一致的绕过审查。如果审查是通过DNS阻止、IP阻止或基本流量过滤来实现的,正确配置的VPN隧道可以使本地网络限制更难以执行。ISP看到的是与VPN服务器的加密连接,而不是直接连接到被封锁的目标。
尽管如此,审查系统各不相同。一些网络使用深度包检测、主动探测、VPN服务器黑名单或协议限速。在这些环境中,路由器VPN的成功在很大程度上依赖于协议、端口、服务器声誉和混淆能力。您还应在尝试绕过审查前,了解当地法律法规和风险。
从隐私的角度来看,路由器上的VPN可以隐藏目标细节不被本地ISP看到,但它并不使您匿名。VPN提供商可以看到连接时间等元数据,而VPN服务器可以看到离开向互联网的流量,除非端到端加密(如HTTPS)也对其进行了保护。浏览器指纹、账户登录、Cookie和设备标识符仍然可以识别您。
当VPN与良好的路由器卫生结合使用时,安全性会得到提升:强大的管理员密码、更新的固件、禁用远程管理、分段访客网络以及DNS泄漏防护。换句话说,路由器VPN应成为分层网络安全设计的一部分,而不是全部设计。
设置VPN在您的路由器上的逐步指南
在开始之前,请确认您的路由器可以作为VPN客户端。许多消费者路由器支持VPN服务器模式,这让您可以从外部连接回家,但不支持VPN客户端模式,后者则通过商业或外部VPN提供商路由流量。两者是不同的功能。
步骤1:审计您的网络和路由器能力
在更改任何内容之前,记录您当前的网络设置:
- 路由器型号和硬件版本。
- 当前固件版本。
- WAN连接类型,如DHCP、PPPoE、静态IP或移动调制解调器。
- LAN子网、DHCP范围和保留的IP地址。
- DNS配置。
- 现有的端口转发、VLAN、访客网络或家长控制。
- ISP调制解调器模式,如桥接模式或路由器模式。
然后验证硬件限制。VPN加密非常消耗CPU。旧式的低功耗MIPS或ARM芯片路由器可能只能处理适度的OpenVPN吞吐量。支持AES加速、多核ARM处理器或WireGuard的新型路由器通常表现更好。
步骤2:确认VPN兼容性和固件选项
检查您的固件是否支持VPN客户端配置。常见选项包括:
| 固件或平台 | VPN客户端支持 | 最佳适用 | 备注 |
|---|---|---|---|
| Stock AsusWRT | 常常支持 | 高级家庭用户 | 在多个Asus型号上良好的OpenVPN支持 |
| OpenWrt | 是 | 技术用户 | 高度灵活,强大的软件包生态系统 |
| DD-WRT | 是 | 老旧及爱好者路由器 | 按构建版本支持的型号各不相同 |
| FreshTomato | 是 | 基于Broadcom的路由器 | 有用的界面,设备范围有限 |
| pfSense或OPNsense | 是 | 专用防火墙设备 | 出色的路由、防火墙和政策控制 |
| MikroTik RouterOS | 是 | 网络工程师 | 功能强大但需小心配置 |
| ISP提供的固件 | 通常有限 | 基本网络 | 通常缺少高级VPN客户端功能 |
如果原始固件缺乏VPN客户端支持,您可以安装第三方固件,前提是您的确切硬件版本得到支持。错误的镜像刷写可能导致路由器"砖化"。从官方网站下载固件,验证可用时的校验和,并准备好恢复方法。
步骤3:选择路由器VPN拓扑
常见的部署模式有三种:
- 全隧道VPN: 所有LAN流量通过VPN出口。这简单且强大,适合抵抗审查。
- 拆分隧道VPN: 仅选定设备、域或目标IP范围使用VPN。这可以提高速度和兼容性。
- 双SSID设计: 一个Wi-Fi网络通过VPN路由,而另一个使用正常ISP路径。这对于有混合需求的家庭非常实用。
高级用户通常更倾向于双SSID或基于VLAN的设计。例如,wifi-vpn可以通过VPN隧道路由,而wifi-direct使用ISP路径。这避免了破坏拒绝VPN流量的服务,如某些银行网站或本地流媒体平台。
步骤4:导入VPN凭证和配置
您的VPN提供商应提供配置文件或手动设置。对于OpenVPN,这通常是一个.ovpn文件加凭证或证书。对于WireGuard,它是一个包含私钥和公钥、端点详情及允许IP的对等配置。
典型的OpenVPN参数包括:
- 服务器主机名或IP地址。
- 端口和传输类型,如UDP 1194或TCP 443。
- 加密和认证设置。
- 如果需要,CA证书和客户端证书。
- 如果使用,用户名和密码。
- 全隧道路由的重定向网关选项。
- DNS推送选项。
典型的WireGuard参数包括:
- 本地私钥。
- 对等公钥。
- 端点主机名和端口。
- 允许的IP,通常为
0.0.0.0/0和::/0(针对全隧道)。 - 持久保持活跃,通常在NAT后面非常有用。
安全地存储私钥和凭证。任何拥有这些详细信息的人都可能能够使用您的VPN账户。
步骤5:配置路由、DNS和防火墙行为
隧道连接后,路由决定流量是否真的使用它。对于全隧道设置,默认路由应指向VPN接口。对于拆分隧道,按源IP、源子网、VLAN或目标使用基于政策的路由。
DNS同样重要。如果LAN客户端仍使用ISP的DNS服务器,被阻止的域查找可能会失败或泄漏。配置路由器通过VPN转发DNS,或者使用可在隧道内访问的安全DNS解析器。如果您想要更严格的控制,还应阻止LAN客户端向外发出的DNS请求,除了向路由器。
基本的防泄漏设计包括:
- DHCP分配路由器IP作为DNS服务器。
- 路由器通过VPN隧道转发DNS。
- 防火墙规则在VPN策略需要隧道时,阻止LAN到WAN的DNS请求(端口53)。
- IPv6要么通过VPN路由,要么如果不支持则禁用。
- 如果VPN隧道掉线,杀开关阻止WAN出口。
步骤6:在依赖之前测试设置
不要仅仅因为界面上显示“已连接”就假设VPN工作正常。从连接到VPN Wi-Fi网络的客户端设备进行测试。
检查以下内容:
- 公共IP地址与VPN服务器匹配,而非ISP。
- DNS泄漏测试显示VPN或选择的解析器地址。
- IPv6未暴露ISP地址。
- 被阻止的网站按预期加载。
- 非VPN SSID或VLAN按预期行为。
- 吞吐量和延迟是否可接受。
- 杀开关能工作,停止VPN进程并确认流量不会通过WAN泄漏。
常见陷阱包括来自ISP网关的双NAT、错误的时间设置导致认证失败、MTU问题导致部分加载,以及WAN续订导致的DNS设置被覆盖。记录每个更改,以便快速回滚。
探索VPN协议及其影响
协议选择直接影响速度、稳定性、审查抵抗能力和路由器CPU负载。最佳选择取决于您的硬件和过滤环境。
OpenVPN
OpenVPN成熟、广泛支持并且可高度配置。它可以通过UDP运行以获得更好的性能,或通过TCP以便更容易穿越限制性网络。TCP 443在端口级别上可能类似于正常的HTTPS,尽管深度包检测仍可能将其识别为VPN流量。
在路由器上,OpenVPN可能比更新的协议慢,因为它通常在用户空间中运行,可能无法充分利用硬件加速。不过,它仍然是一种强大的选择,因为许多路由器固件对此支持良好。
WireGuard
WireGuard轻量且通常比OpenVPN在现代路由器上快。它使用精简的代码库和现代加密。配置简单,漫游行为优秀。
缺点是,在某些限制性环境中,WireGuard流量可能更容易被指纹识别,除非提供商添加混淆或将其包裹在另一种传输中。在支持的固件上,WireGuard通常是最佳选择之一。
L2TP/IPSec和IKEv2/IPSec
L2TP/IPSec常见但较旧。由于使用可识别的端口和协议,容易被封锁。如果NAT穿越无法正常工作,它在严格的NAT后可能也会受到限制。
IKEv2/IPSec更现代且稳定,适用于移动设备,但路由器支持各不相同。当硬件加速可用时,它可以很快。然而,与L2TP/IPSec一样,它可能更容易被限制性网络封锁,而不如高度适应的OpenVPN配置。
PPTP
PPTP应避免用于安全敏感的用途。它已过时且存在已知的弱点。虽然在旧路由器界面中仍可能出现,但不适合隐私或审查绕过。
针对限制性区域的协议建议
对于限制性区域,优先考虑可靠性和适应性:
- 当网络封锁常见的VPN端口时,使用OpenVPN通过TCP 443。
- 当速度重要且UDP未被限速时,使用OpenVPN通过UDP。
- 当您的提供商支持稳定的端点且网络不会主动指纹识别时,使用WireGuard。
- 如果您的VPN提供商提供适用于路由器的混淆或隐形模式,请考虑使用。
- 避免PPTP,当阻止很常见时不要依赖L2TP/IPSec。
协议选择也会影响MTU。封装增加了开销,因此数据包可能需要较小的最大尺寸。MTU问题的症状包括网站部分加载、视频播放器卡顿和TLS握手失败。在路由器上调整MTU或MSS限制通常可以解决此问题。
路由器VPN设置中的技术挑战及解决方案
路由器VPN部署以可预测的方式失败。大多数问题来自硬件限制、路由错误、DNS泄漏或ISP设备与路由器固件之间的冲突。
常见的设置和使用问题
低吞吐量是最常见的投诉。加密可能会压垮路由器CPU。在速度测试期间检查CPU使用率。如果一个核心处于满负荷状态,协议或硬件就是瓶颈。
隧道连接但流量不通过通常指示路由或防火墙错误。确认默认路由、NAT规则和策略路由表是否指向隧道接口。
DNS泄漏是在客户端使用ISP DNS、硬编码公共DNS或IPv6 DNS在隧道外部发生的。当硬直接DNS出口,强制DNS通过路由器。
流媒体或银行网站无法访问是因为某些服务阻止VPN IP范围。使用拆分隧道或直接访问SSID来满足需要ISP路径的服务。
频繁断线可能是由于不稳定的WAN、封锁的保活、过载的路由器或VPN服务器拥堵引起的。尝试另一个服务器,改变传输或调整保活设置。
IPv6泄漏发生在IPv4被隧道,但IPv6仍采用WAN路由。要么通过VPN配置IPv6,要么在VPN网络上禁用IPv6。
提高性能的解决方案
从协议选择开始。如果可用,测试WireGuard和OpenVPN UDP,再测试OpenVPN TCP。TCP上再封装TCP的情况在数据包丢失时可能导致不良性能,因为两个层都会重传。
接下来,优化路由。基于策略的路由可以减少不必要的VPN负载。例如,仅通过VPN路由敏感设备或特定VLAN。如果隐私要求允许,将延迟敏感的本地流量(如游戏或本地媒体)保留在直接路径上。
然后调整数据包的大小。如果您怀疑碎片化,降低隧道的MTU或启用MSS限制。常见的VPN MTU值因协议和WAN类型而异,所以请测试而不是盲目复制。
硬件也可能是限制因素。对于持续的高速VPN使用,考虑:
- 拥有强大ARM CPU和AES加速的路由器。
- 运行pfSense、OPNsense或OpenWrt的迷你PC。
- 在现有路由器后面的专用VPN网关。
- VLAN兼容的交换机和接入点,以便更清晰的分段。
安全和速度的最佳实践
在启用VPN之前,使用安全基线:
- 更改默认路由器管理员凭据。
- 除非严格需要,否则禁用WAN侧的管理。
- 定期更新固件。
- 设置成功后备份路由器配置。
- 使用强大的Wi-Fi加密,最好是WPA2-AES或WPA3。
- 将物联网设备与受信任的笔记本电脑和手机分隔。
- 在VLAN之间应用最小权限防火墙规则。
- 监控日志以检测隧道掉落和认证失败。
为了速度,保持配置简单。避免堆叠多个VPN隧道,除非您了解延迟和MTU影响。当绕过审查不需要远程区域时,选择附近的VPN服务器。最后,计划定期测试,因为VPN服务器、ISP路由和阻止模式会随时间变化。
关于VPN和路由器的常见误解
路由器VPN设置常常被误解。以下FAQ风格的回答澄清了高级用户应该质疑的最常见假设。
路由器上的VPN是否使每个设备都匿名?
不是。它改变了网站看到的公共IP地址,并加密路由器和VPN服务器之间的流量。但并未消除浏览器指纹、账户登录、Cookie、设备遥测或追踪像素。当匿名性重要时,请使用隐私专注的浏览器设置、账户隔离和端到端加密。
任何Wi-Fi路由器都能与VPN一起使用吗?
不可以。路由器必须支持VPN客户端模式,并且必须足够强大以满足您所需的吞吐量。某些路由器宣传“VPN支持”,但只提供VPN服务器功能。始终确认您计划使用的协议的客户端支持。
路由器VPN性能与使用VPN应用程序相同吗?
通常不是。手机和笔记本电脑通常具有更快的CPU和优化的VPN应用程序。路由器可能有较弱的处理器和有限的加密加速。WireGuard在可用硬件上可以很快,但OpenVPN在较旧的路由器上的速度可能要慢得多。
VPN是否总是能绕过审查?
不。一种VPN可以绕过许多形式的过滤,特别是DNS和基本IP阻止。然而,先进的审查会阻止已知的VPN服务器、指纹识别协议、限速加密隧道或中断握手。可能需要混淆、替代端口和服务器轮换。
路由器VPN会保护我免受恶意网站攻击吗?
仅凭这一点并不能。VPN加密您和VPN服务器之间的传输。它不会自动阻止网络钓鱼、恶意软件、不安全的下载或受损网站。使用安全的DNS过滤、防护浏览器、端点安全和小心的浏览习惯。
使用路由器VPN时是否应该禁用IPv6?
如果您的VPN和路由器不能正确支持IPv6隧道,那么在VPN路由的网络上禁用IPv6可能会防止泄漏。如果您需要IPv6,请有计划地配置并使用泄漏检测工具进行测试。
给高级用户的最后考虑
在Wi-Fi路由器上部署VPN之前,请检查您实际的网络需求。询问需要保护的内容、需要快速的内容以及必须兼容的本地服务。全隧道设置更简单,但不一定适合每个设备。带有VPN和非VPN SSID的分段设计往往能提供更好的操作控制。
计划持续管理。将工作配置、证书、密钥和固件镜像的副本保存在安全的地方。跟踪哪些设备使用VPN路由。固件升级后检查DNS和IP泄漏。当连接性发生变化时审核日志。如果用户依赖于无审查访问,请配置故障关闭的防火墙行为,以防流量静默地回落到ISP路径。
未来的维护很重要,因为限制措施在不断演变。选择维护积极的固件、拥有强大社区支持的协议,以及提供多种连接方式的VPN提供商。在可能的情况下,使用支持WireGuard、OpenVPN、VLAN、政策路由、自定义防火墙规则和DNS控制的路由器或防火墙设备。这为您在协议被阻止或服务器范围变得不可靠时提供了适应的空间。
一个设计良好的路由器VPN设置可以在限制地区提供持久的网络隐私和更可靠的访问。当作为一个工程系统来处理时,它效果最佳:经过测试、监控、记录和调优。给您的Wi-Fi路由器配备BeFreeVPN,轻松绕过审查,享受安全、无需注册的浏览体验。