Zum Hauptinhalt springen

2 Posts getaggt mit "wireguard"

Alle Tags anzeigen

VPN Ohne Abonnement für das Telefon Verstehen: Ein Technischer Tiefgang

· 16 Minuten Lesezeit

In Regionen, in denen Zensur verbreitet ist, ist der Zugriff auf das Internet ohne Einschränkungen und sicher mit einem VPN ohne Abonnement auf Ihrem Telefon sowohl eine Notwendigkeit als auch eine technische Herausforderung. Dieser Tiefgang erklärt, wie Mobil-VPNs ohne Abonnement funktionieren, welche Protokolle wichtig sind, wie man Android und iOS sicher konfiguriert und welche Kompromisse fortgeschrittene Benutzer abwägen sollten, bevor sie sich auf ein kostenloses, registrierungsfreies oder nutzungsabhängiges VPN-Modell verlassen.

Ein "VPN ohne Abonnement für das Telefon" kann mehrere Dinge bedeuten: eine kostenlose VPN-App, einen registrierungsfreien Dienst, einen selbstgehosteten Tunnel, eine zeitlich begrenzte Testversion oder eine einmalige Konfiguration mit Open-Source-Clients. Die richtige Wahl hängt von Ihrem Bedrohungsmodell, Ihrer Region, den Gerätesteuerungen, den Netzwerkbedingungen und Ihrer Toleranz gegenüber Leistungsgrenzen ab.
vpn ohne abonnement für telefon sicherheit

1. Der Bedarf an VPN Ohne Abonnement auf Handys

Mobile Geräte sind oft das primäre Internetgateway in restriktiven Umgebungen. Telefone wechseln zwischen Mobilfunknetzen, öffentlichem WLAN, Arbeitsplatzzugangspunkten und werksgesperrten Portalen. Jedes Netzwerk kann unterschiedliche Filter-, Blockierungs- und Inspektionsregeln auferlegen. Daher ist ein VPN auf einem Telefon nicht nur eine Annehmlichkeit. Es kann ein zentraler Bestandteil sicherer Konnektivität sein.

Herausforderungen bei der Internetzensur in bestimmten Regionen

Zensur und Netzwerksteuerung variieren je nach Land, Anbieter und sogar Stadt. Häufige Mechanismen sind:

  • DNS-Manipulation: Ein Resolver gibt falsche oder leere Antworten für blockierte Domains zurück.
  • IP-Blockierung: Der Datenverkehr zu bekannten Dienstadressen wird verworfen oder zurückgesetzt.
  • SNI-Filterung: Der während älterer TLS-Handshake sichtbare Hostname wird inspiziert.
  • Deep Packet Inspection: Datenverkehrsmuster werden klassifiziert, um VPN-Protokolle zu erkennen.
  • App-Store-Beschränkungen: VPN-Apps können entfernt, verborgen oder regional eingeschränkt werden.
  • Drosselung: Verschlüsselte Tunnel können funktionieren, werden aber für die praktische Nutzung zu langsam.

Telefone sind besonders exponiert, weil Benutzer oft die Upstream-Netzwerke nicht kontrollieren können. Ein VPN ohne Abonnement kann helfen, wenn Benutzer eine schnelle Bereitstellung, minimale Identitätsoffenlegung oder temporären sicheren Zugang während der Reise benötigen.

Bedeutung der mobilen Sicherheit ohne langfristige Verpflichtungen

Ein Abonnement-VPN ist möglicherweise nicht für jeden Benutzer praktikabel. Zahlungsinformationen können die Identität offenbaren. Wiederkehrende Rechnungen sind möglicherweise nicht verfügbar. App-Store-Konten können regionsspezifisch gesperrt sein. Einige Benutzer benötigen ein VPN auch nur für kurze Zeiträume, wie z.B. beim Grenzübertritt, beim Anschluss an öffentliches WLAN oder beim Zugriff auf kritische Kommunikationswerkzeuge.

Ein VPN ohne Abonnement reduziert das Engagement. Es verbessert jedoch nicht automatisch die Privatsphäre. Fortgeschrittene Benutzer sollten das Betriebsmodell untersuchen: Wer betreibt die Server? Ist eine Registrierung erforderlich? Wird der Datenverkehr protokolliert? Ist die App Open Source? Wie werden die Schlüssel generiert? Was passiert, wenn die kostenlose Stufe überlastet ist?

Anwendungsfälle für VPNs ohne Abonnements

Typische Anwendungsfälle umfassen:

  • Temporärer verschlüsselter Zugang zu Hotel-, Flughafen- oder Campus-WLAN.
  • Zugriff auf blockierte Nachrichten-, Nachrichten- oder Entwicklerressourcen.
  • Vermeidung lokaler DNS-Manipulation in Mobilfunknetzen.
  • Testen der Konnektivität aus verschiedenen Regionen.
  • Trennung des routinemäßigen Surfens von Hochrisikokonten.
  • Verwendung eines selbstgehosteten VPN-Endpunkts ohne Bezahlung für einen Verbraucher-VPN-Plan.

Der Schlüssel besteht darin, das VPN-Modell an das Risiko anzupassen. Eine kostenlose App kann für grundlegenden WLAN-Schutz ausreichend sein. Ein selbstgehosteter WireGuard-Server kann für vorhersehbare Leistung besser geeignet sein. Ein registrierungsfreies VPN kann nützlich sein, wenn es Priorität hat, die Anmeldedaten zu minimieren.

2. Wie VPNs Ohne Abonnement Funktionieren

Ein VPN erstellt einen verschlüsselten Tunnel zwischen Ihrem Telefon und einem Remote-Server. Ihr Telefon leitet ausgewählten Datenverkehr in diesen Tunnel. Der Remote-Server leitet ihn dann an das Ziel weiter. Websites und Apps sehen normalerweise die IP-Adresse des VPN-Servers, während das lokale Netzwerk den verschlüsselten Verkehr zum VPN-Endpunkt sieht.

Mechanismen von Nicht-Registrierungs-VPNs

Mobile VPNs ohne Abonnement verwenden häufig eines von vier Modellen:

  1. Kostenloser gemeinsamer Dienst: Der Anbieter bietet Zugang ohne Zahlung, oft mit Geschwindigkeits-, Daten-, Standort- oder Gerätegrenzen.
  2. Registrierungsfreier Zugang: Die App verbindet sich ohne ein Konto. Sitzungs-Token, Geräteschlüssel oder anonyme Anmeldedaten können im Hintergrund verwendet werden.
  3. Selbstgehostetes VPN: Sie betreiben Ihren eigenen Server auf einem VPS, Heimrouter oder Cloud-Instanz und verbinden sich mit einem Standardclient.
  4. Einmaliger oder Pay-as-you-go-Zugang: Sie vermeiden wiederkehrende Abo-Bedingungen, können jedoch dennoch für Bandbreite, Serverzeit oder einen temporären Zugangscode zahlen.

Nicht-Registrierung bedeutet nicht "keinen Staat". Der Dienst muss weiterhin Routing, Missbrauchsprävention, Serverkapazität und kryptografische Sitzungen verwalten. Die wichtige Frage ist, ob eine beständige Kennung mit Ihrer realen Identität verknüpft werden kann.

Begrenzte Funktionen gegenüber vollständig bezahlten VPN-Optionen

Ein VPN ohne Abonnement hat oft Einschränkungen. Diese sind nicht immer schlecht. Einschränkungen können Missbrauch verhindern und den Dienst verfügbar halten. Dennoch sollten fortgeschrittene Benutzer sie verstehen.

FunktionNo-Subscription VPNVollständig bezahltes VPN
KontovoraussetzungOft keine oder minimaleIn der Regel erforderlich
ZahlungsmetadatenKeine, wenn kostenlosIn der Regel vorhanden
ServerstandorteEingeschränktGrößere Auswahl
BandbreiteKann begrenzt oder priorisiert seinIn der Regel höher
ObfuskationVariiert starkWahrscheinlich bei Premium-Plänen
UnterstützungCommunity oder einfachDedizierte Unterstützung
PrüfungsansichtHängt vom Anbieter abHängt vom Anbieter ab

Ein bezahltes VPN ist nicht automatisch sicherer. Ein kostenloses VPN ist nicht automatisch unsicher. Das Design, die Jurisdiktion, die Protokollierungspolitik, die App-Sicherheit und die operationale Transparenz sind wichtiger als der Preis allein.

Sicherheitsimplikationen und Trade-offs

Der Hauptkompromiss ist Vertrauen. Ein VPN verbirgt den Inhalt des Datenverkehrs vor lokalen Netzwerken, aber der VPN-Betreiber kann Metadaten beobachten und für nicht-HTTPS-Webtraffic potenziell den Inhalt. Heutzutage ist der Großteil des Webverkehrs HTTPS, aber Metadaten wie Verbindungszeiten, Server-IP-Adressen und Volumen können weiterhin sensibel sein.

Bewerten Sie diese Faktoren:

  • Protokollierungsrichtlinie: Erklärt der Anbieter, was gesammelt wird und warum?
  • DNS-Behandlung: Werden DNS-Anfragen über den Tunnel gesendet?
  • Unterstützung des Kill Switch: Leckt der Datenverkehr, wenn der Tunnel abbricht?
  • IPv6-Verhalten: Ist IPv6 getunnelt oder blockiert, um Lecks zu verhindern?
  • App-Berechtigungen: Fordert die App mehr Zugriff als nötig?
  • Protokollwahl: Basierte der Tunnel auf moderner, überprüfter Kryptographie?

Ein VPN ohne Abonnement ist nur dann nützlich, wenn es Ihre spezifische Sicherheitslage verbessert. Wenn die App Anzeigen einfügt, Root-Zertifikate installiert oder invasive Berechtigungen erfordert, kann dies das Risiko erhöhen, anstatt es zu verringern.

3. Technische Protokolle für Mobile VPNs

Die Wahl des Protokolls hat starken Einfluss auf die Zensurresistenz, den Akkuverbrauch, die Roaming-Stabilität und die Geschwindigkeit. Android und iOS unterstützen verschiedene VPN-Frameworks, aber das Verhalten der Apps variiert.
mobile vpn protokolle vergleich

Überblick über die Protokolle: OpenVPN, WireGuard und IKEv2

OpenVPN ist ein ausgereiftes VPN-Protokoll, das über UDP oder TCP ausgeführt werden kann. Es ist flexibel und weit verbreitet. Es kann TCP 443 verwenden, um gewöhnlichen TLS-Verkehr zu ähneln, obwohl eine tiefgehende Inspektion es möglicherweise dennoch identifiziert.

WireGuard ist ein modernes Protokoll mit kleinem Code und starker Leistung. Es verwendet UDP und verlässt sich auf statische öffentliche Schlüssel. Es ist energieeffizient auf Handys, stellt normalerweise schnell die Verbindung wieder her und ist für selbstgehostete Setups beliebt.

IKEv2/IPsec ist in viele mobile Betriebssysteme integriert. Es ist stark für Roaming, weil es Netzwerkw wechseln gut handhabt, wie z.B. den Wechsel von WLAN zu Mobilfunk. Dennoch kann es in einigen restriktiven Netzwerken leichter blockiert werden, da es erkennbare Ports und Muster verwendet.

Das richtige Protokoll für Ihre Bedürfnisse auswählen

Wählen Sie basierend auf dem Netzwerkproblem, mit dem Sie konfrontiert sind:

  • Für Geschwindigkeit und Akku-Effizienz: WireGuard ist oft der beste Standard.
  • Für instabile mobile Netzwerke: IKEv2 kann während Netzwerkübergängen zuverlässig sein.
  • Für restriktive Firewalls: OpenVPN über TCP 443 oder obfuskierte Varianten können besser funktionieren.
  • Für Selbsthosting: WireGuard ist einfach, schnell und leicht zu prüfen.
  • Für Kompatibilität mit älteren Infrastrukturen: OpenVPN ist weiterhin weit verbreitet verfügbar.

Wenn Zensurresistenz Priorität hat, kann es wichtiger sein, dass Protokoll-Kamouflage besser funktioniert als rohe Geschwindigkeit. Ein schneller Tunnel, der blockiert ist, ist nicht nützlich.

Vor- und Nachteile jedes Protokolls

ProtokollVorteileNachteileBeste Anwendung
OpenVPNAusgereift, konfigurierbar, TCP/UDP-UnterstützungSchwerer, kann langsamer sein, fingerprintbarKompatibilität und restriktive Netzwerke
WireGuardSchnell, schlank, akkufreundlichNur UDP, statische Schlüssel erfordern VorsichtMobile Leistung und Selbsthosting
IKEv2/IPsecGutes Roaming, native UnterstützungErkennbare Daten, KonfigurationskomplexitätHäufiges Wechseln zwischen WLAN und Mobilfunk

Für fortgeschrittene Benutzer kann das beste Setup Fallback-Profile umfassen. Verwenden Sie beispielsweise normalerweise WireGuard und wechseln Sie zu OpenVPN TCP 443, wenn UDP blockiert ist.

4. Implementierung eines VPN ohne Abonnement auf Ihrem Gerät

Bevor Sie ein VPN ohne Abonnement auf einem Telefon installieren, entscheiden Sie, welches Modell Sie wünschen: registrierungsfreie App, importierte Konfiguration oder selbstgehosteter Tunnel. Überprüfen Sie dann, ob der Anbieter oder Server Ihre Betriebssystemversion unterstützt.

Schritt-für-Schritt-Anleitung für Android

  1. Definieren Sie Ihr Bedrohungsmodell. Entscheiden Sie, ob Sie grundlegende WLAN-Verschlüsselung, Umgehung von Zensur, Anonymität von Websites oder Schutz vor lokaler Netzwerküberwachung benötigen.
  2. Wählen Sie das VPN-Modell. Verwenden Sie eine vertrauenswürdige registrierungsfreie VPN-App, eine WireGuard/OpenVPN-Konfiguration oder Ihren eigenen Server.
  3. Installation aus einer vertrauenswürdigen Quelle. Bevorzugen Sie offizielle App-Stores oder überprüfte Projekt-Repositorien. Vermeiden Sie modifizierte APKs aus unbekannten Quellen.
  4. Überprüfen Sie die Berechtigungen. Eine VPN-App benötigt Zugriff auf das VPN-Profil. Sie sollte für das normale Tunneln keine Kontakte, SMS, Mikrofon oder Zugriffsberechtigungen benötigen.
  5. Importieren oder erstellen Sie die Konfiguration. Für WireGuard importieren Sie eine Konfigurationsdatei oder einen QR-Code. Für OpenVPN importieren Sie eine .ovpn-Datei und Zertifikate, falls erforderlich.
  6. Immer-aktiv-VPN aktivieren. Verwenden Sie auf Android die Systemeinstellungen für VPN, um den Tunnel aktiv zu halten.
  7. Verbindungen ohne VPN blockieren aktivieren. Dies fungiert als Kill-Switch bei unterstützten Android-Versionen.
  8. DNS- und IP-Lecks testen. Bestätigen Sie, dass DNS-Anfragen und IPv6-Datenverkehr den Tunnel nutzen oder blockiert sind.
  9. Fallback-Profil erstellen. Halten Sie ein zweites Protokoll oder einen Server bereit für Netzwerke, die Ihre Standardkonfiguration blockieren.

Schritt-für-Schritt-Anleitung für iOS

  1. Wählen Sie eine vertrauenswürdige App oder Protokoll-Client. iOS unterstützt VPN-Apps über System-Frameworks. WireGuard-, OpenVPN-Clients und IKEv2-Profile sind gängige Optionen.
  2. Installation nur über vertrauenswürdige Kanäle. Verwenden Sie den App Store, wenn möglich. Wenn Sie Konfigurationsprofile verwenden, verifizieren Sie deren Quelle.
  3. VPN-Profil hinzufügen. Genehmigen Sie die iOS VPN-Berechtigungsaufforderung. Dies ermöglicht der App oder dem Profil, einen Tunnel zu erstellen.
  4. Konfiguration importieren. Fügen Sie die WireGuard-Schlüssel, OpenVPN-Profile oder IKEv2-Einstellungen nach Bedarf hinzu.
  5. On-Demand-Regeln konfigurieren. Verwenden Sie „Bei Bedarf verbinden“ für untrusted WLAN oder alle Netzwerke, abhängig von Ihrem Risikomodell.
  6. DNS-Verhalten überprüfen. Stellen Sie sicher, dass DNS über den VPN-Anbieter oder einen vertrauenswürdigen verschlüsselten Resolver geleitet wird.
  7. Tests nach Netzwerkänderungen. Wechseln Sie zwischen WLAN und Mobilfunk, um zu verifizieren, dass der Tunnel sauber wiederhergestellt wird.
  8. Backup-Zugriff aufrechterhalten. Speichern Sie ein zweites Serverprofil oder eine Protokolloption für den Fall, dass der primäre Endpunkt blockiert wird.

Technische Anforderungen und Kompatibilität

Ein funktionierendes mobiles VPN-Setup benötigt:

  • Eine unterstützte Android- oder iOS-Version.
  • Einen VPN-Client, der mit dem ausgewählten Protokoll kompatibel ist.
  • Die korrekte Serveradresse, Port, Schlüssel und Zertifikate.
  • Systemzeitsynchronisation zur Zertifikatsvalidierung.
  • Netzwerkzugang zum VPN-Endpunkt.
  • DNS-Einstellungen, die nicht außerhalb des Tunnels lecken.

Selbstgehostete Benutzer benötigen ebenfalls eine Serverhärtung. Deaktivieren Sie die Passwort-SSH-Anmeldung, patchen Sie das Betriebssystem, beschränken Sie die Firewall-Regeln und überwachen Sie die Ressourcennutzung. Wenn die Server-IP blockiert wird, müssen Sie möglicherweise Endpunkte rotieren oder Obfuskation hinzufügen.

Behebung häufiger Einrichtungsprobleme

  • Verbindung schlägt sofort fehl: Überprüfen Sie Schlüssel, Anmeldedaten, Serveradresse, Port und Zeitsynchronisation des Geräts.
  • Verbunden, aber kein Internet: Überprüfen Sie Routing, erlaubte IPs, NAT und DNS.
  • Funktioniert im WLAN, aber nicht mobil: UDP könnte eingeschränkt sein. Versuchen Sie TCP-basiertes OpenVPN oder einen anderen Port.
  • Akkulaufzeit sinkt schnell: Verringern Sie die Häufigkeit von Keepalive, wo es sicher ist, verwenden Sie WireGuard oder deaktivieren Sie unnötige Wiederverbindungszyklen.
  • Einige Apps umgehen das VPN: Überprüfen Sie die Einstellungen für Split-Tunneling und die VPN-Regeln pro App.
  • IPv6-Leck erkannt: Tunneln Sie IPv6 oder deaktivieren Sie es auf Profilebene, wenn unterstützt.

5. Zensur Überwinden: Strategien und Werkzeuge

Um regionale Einschränkungen zu umgehen, geht es nicht nur darum, ein VPN zu installieren. Restriktive Netzwerke passen sich oft an. Daher ist widerstandsfähiger Zugriff eine Frage von mehrschichtiger Planung und mehreren Transportmöglichkeiten.

Methoden zum Umgehen regionaler Internetbeschränkungen

Gängige Strategien umfassen:

  • Protokoll-Fallback: Halten Sie WireGuard-, OpenVPN- und IKEv2-Optionen bereit.
  • Portauswahl: TCP 443 kann durchkommen, wo ungewöhnliche Ports blockiert sind.
  • Obfuskation: Einige Werkzeuge umhüllen VPN-Verkehr, um Protokollfingerabdrücke zu verringern.
  • Domain-Fronting-Alternativen: Wo verfügbar und gesetzlich zulässig, leitet einige Systeme über große Inhaltsnetzwerke, obwohl die Unterstützung zurückgegangen ist.
  • Bridge- oder Relais-Systeme: Datenschutznetzwerke können Brückenknoten verwenden, die schwerer zu katalogisieren sind.
  • Endpunkt-Rotation: Das Ändern von Servern kann helfen, wenn einzelne IP-Adressen blockiert sind.

Keine Methode ist universell. Ein Netzwerk kann heute ein Protokoll zulassen und es morgen blockieren. Halten Sie Konfigurationen aktuell, bevor Sie in eine restriktive Umgebung eintreten.

Anonymitäts- und Verschlüsselungswerkzeuge

Ein VPN verschlüsselt den Verkehr zwischen dem Telefon und dem VPN-Server. Es macht Sie nicht vollständig anonym. Für stärkeren Datenschutz kombinieren Sie es mit:

  • HTTPS-Only-Browsing, um Inhalte über den VPN-Endpunkt hinaus zu schützen.
  • Verschlüsseltem DNS, wenn es mit Ihrer VPN-Konfiguration kompatibel ist.
  • Privaten Browser-Profilen, um cookie-basiertes Tracking zu reduzieren.
  • Sicheren Messaging-Apps mit Ende-zu-Ende-Verschlüsselung.
  • Tor-Browser oder Onion-Diensten, wo angemessen und gesetzlich zulässig.

Seien Sie vorsichtig bei der Verwendung von gestapelten Werkzeugen. VPN-über-Tor, Tor-über-VPN, Proxys und privates DNS ändern jeweils das Vertrauensmodell. Mehr Schichten können die Abtrennung verbessern, aber sie können auch Lecks oder Leistungsfehler verursachen, wenn sie schlecht konfiguriert sind.

VPN mit anderen Datenschutz-Tools kombinieren

Für mobile Benutzer in restriktiven Regionen könnte eine praktische mehrschichtige Einrichtung folgendermaßen aussehen:

  1. Ein VPN ohne Abonnement für grundlegenden verschlüsselten Transport.
  2. Ein Kill-Switch, um versehentlichen Klartextverkehr zu verhindern.
  3. Ein Browser mit Tracker-Schutz und separaten Profilen.
  4. Verschlüsselte Nachrichten für sensible Kommunikation.
  5. Regelmäßige Konfigurationssicherungen, die sicher gespeichert werden.

Dieser Ansatz vermeidet Abhängigkeit von einer einzigen Kontrolle. Wenn das VPN ausfällt, hilft der Kill-Switch. Wenn DNS manipuliert wird, hilft der getunnelte DNS. Wenn eine Website Cookies verfolgt, hilft die Browsisolierung.

6. Häufige Missverständnisse über VPNs Ohne Abonnement

VPNs ohne Abonnement werden oft missverstanden. Einige Benutzer nehmen an, sie seien unsicher, weil sie kostenlos sind. Andere nehmen an, sie seien privat, weil keine Anmeldung erforderlich ist. Beide Ansichten sind unvollständig.

Sind kostenlose VPNs immer weniger sicher als kostenpflichtige VPNs?

Nein. Sicherheit hängt von Technik und Governance ab, nicht nur von den Preisen. Ein kostenloses oder registrierungsfreies VPN kann starke Verschlüsselung und gute Praktiken verwenden. Ein kostenpflichtiges VPN kann dennoch übermäßige Daten protokollieren oder eine schwache App liefern. Prüfen Sie Berechtigungen, Protokollunterstützung, Datenschutzrichtlinien, unabhängige Audits, wenn verfügbar, und Leckverhalten.

Bedeutet „keine Registrierung“ anonym?

Nicht von allein. Keine Registrierung reduziert die Menge an Kontodaten, die Sie bereitstellen. Ihre IP-Adresse, Gerätedaten, Verbindungszeitstempel und das Verkehrsvolumen können jedoch weiterhin für den Anbieter sichtbar sein. Für stärkere Anonymität reduzieren Sie die Kontokorrelation, verwenden Sie datenschutzfreundliche Browser und vermeiden Sie es, während sensibler Sitzungen bei identifizierenden Diensten anzumelden.

Kann ein VPN jede Blockade umgehen?

Nein. Einige Netzwerke blockieren bekannte VPN-IP-Adressen, drosseln verschlüsselte Tunnel oder verwenden Deep Packet Inspection. Ein VPN ohne Abonnement für das Telefon kann effektiv sein, aber die Zuverlässigkeit hängt von der Protokollwahl, dem Ruf des Servers, der Obfuskation und der lokalen Netzwerkpolitik ab.

Ist ein selbstgehostetes VPN immer besser?

Nicht immer. Das Selbsthosting gibt Kontrolle über Schlüssel und Serverpolitik, schafft jedoch auch einen festen Endpunkt, der an Ihre Infrastruktur gebunden ist. Wenn Sie sich bei persönlichen Cloud-Konten anmelden, um den Server zu mieten, kann der Server möglicherweise mit Ihnen verknüpft werden. Er kann auch leichter blockiert werden, wenn er nur eine IP-Adresse hat.

Datenschutz und Protokollierungsrichtlinien verstehen

Lesen Sie Protokollierungsrichtlinien präzise. Achten Sie auf spezifische Aussagen zu:

  • Quellen-IP-Retention.
  • DNS-Abfrage-Protokollierung.
  • Verbindungszeitstempeln.
  • Bandbreitenzählern.
  • Absturzanalytik.
  • Drittanbieter-SDK.
  • Reaktionsprozess der Strafverfolgungsbehörden.

Vage Aussagen wie „militärischer Standard bei der Verschlüsselung“ beantworten diese Fragen nicht. Verschlüsselung schützt den Tunnel. Die Protokollierungsrichtlinie definiert, was der Anbieter möglicherweise weiß, nachdem der Tunnel hergestellt wurde.

Bewertung der Wirksamkeit von VPNs ohne Abonnement

Testen Sie die Wirksamkeit unter realen Bedingungen. Überprüfen Sie die Verbindungsstabilität, Leckresistenz, DNS-Verhalten, Latenz und den Zugriff auf erforderliche Dienste. Testen Sie auch die Fehlerfälle. Ein VPN, das nur bei perfekten Bedingungen funktioniert, kann ausfallen, wenn Sie es am meisten benötigen.
 vpn ohne abonnements datenschutzwerkzeuge

7. Höchste Sicherheit auf Mobilgeräten gewährleisten

Ein VPN ist nur ein Bestandteil der mobilen Sicherheit. Telefone enthalten sensible Konten, biometrische Daten, Standortverläufe, Nachrichten und App-Token. Wenn das Gerät selbst kompromittiert ist, kann ein VPN das nicht beheben.

Beste Praktiken zur Aufrechterhaltung der mobilen VPN-Sicherheit

Verwenden Sie diese Kontrollen als Ausgangsbasis:

  • Aktivieren Sie einen starken Gerätesperrcode.
  • Halten Sie biometrische Entsperrung mit einem starken Fallback-Passwort verbunden.
  • Aktivieren Sie die vollständige Gerätespeicherung, die bei modernen Android- und iOS-Geräten standardmäßig aktiviert ist.
  • Nutzen Sie dauerhafte VPN- und Kill-Switch-Funktionen, wo verfügbar.
  • Deaktivieren Sie das Split-Tunneling, es sei denn, Sie benötigen es.
  • Entfernen Sie ungenutzte VPN-Profile und Zertifikate.
  • Vermeiden Sie die Installation von Root-Zertifikaten, es sei denn, Sie vertrauen dem Herausgeber vollständig und verstehen die Auswirkungen.
  • Verwenden Sie separate Browser-Profile für sensitive Aktivitäten.
  • Vermeiden Sie Anmeldungen in persönlichen Konten während Hochrisikositzungen.
  • Sichern Sie VPN-Konfigurationen sicher, nicht in öffentlichen Ordnern oder unverschlüsselten Notizen.

Regelmäßige Updates und Patches

Halten Sie das Betriebssystem, die VPN-App, den Browser und sicherheitskritische Apps aktuell. Protokolldurchführungen können Fehler aufweisen. Die VPN-Frameworks mobiler Betriebssysteme ändern sich auch im Laufe der Zeit. Updates können den Leakschutz, das Roaming-Verhalten und die Kompatibilität mit neuen Netzwerkbeschränkungen verbessern.

Für selbstgehostete VPNs patchen Sie auch den Server. Rotieren Sie Schlüssel, wenn ein Gerät verloren geht. Überprüfen Sie die Firewall-Regeln nach Serverupdates. Entfernen Sie alte Benutzer und Profile. Ein vergessenes VPN-Konto ist ein langfristiger Zugangspfad zu Ihrer Infrastruktur.

BeFreeVPN für sicheren, registrierungsfreien Zugriff nutzen

Für Benutzer, die ein VPN ohne Abonnement für das Telefon benötigen, ist BeFreeVPN so konzipiert, dass es schnellen Zugriff ohne Registrierung auf Android und iOS ermöglicht. Dieses Modell ist nützlich, wenn Sie die Anmelde-Hürde verringern, langfristige Verpflichtungen vermeiden und schnell verschlüsselte mobile Konnektivität erhalten möchten.

Wie bei jedem VPN sollten Sie Ihr Telefon sorgfältig konfigurieren. Aktivieren Sie die betriebssystemweiten VPN-Schutzmechanismen, testen Sie auf Lecks und halten Sie einen Plan für restriktive Netzwerke bereit. Wenn Sie sich in einer Hochrisiko-Umgebung bewegen, kombinieren Sie das VPN mit sicherer Messaging, Browsisolierung und disziplinierter Kontotrennung.

Kurz gesagt, ein VPN ohne abonnement kann eine praktische und technisch fundierte Option sein, wenn Sie seine Grenzen verstehen. Wählen Sie das richtige Protokoll, überprüfen Sie die Datenschutzlage des Anbieters, härten Sie Ihr Telefon und testen Sie, bevor Sie sich darauf verlassen. Bleiben Sie sicher und umgehen Sie Einschränkungen mit BeFreeVPN, das kostenlosen Zugang ohne den Aufwand der Registrierung sowohl auf Android als auch auf iOS bietet.
Anonymes VPN für Internet-Sicherheit: Eine eingehende Analyse

· 17 Minuten Lesezeit

In einer Welt, in der die Internetfreiheit ständig herausgefordert wird, ist es entscheidend, die Mechanismen anonymer VPNs zu verstehen, insbesondere für Nutzer in eingeschränkten Regionen. Ein anonymes VPN für den Internetzugang ist nicht nur ein praktisches Werkzeug zum Wechseln des Standorts. Es ist eine Datenschicht, die die Exposition gegenüber der Netzwerküberwachung verringern, Ihre echte IP-Adresse vor Websites verbergen und helfen kann, den Datenverkehr an Zensursystemen vorbeizuleiten. Diese eingehende Analyse erklärt, wie anonyme VPN-Dienste funktionieren, wo sie helfen, wo sie versagen und wie fortgeschrittene Nutzer sie bewerten sollten, bevor sie sich auf einen verlassen.

Die Technologie der anonymen VPNs steht an der Schnittstelle von Kryptografie, Netzwerken, Gerichtsbarkeit, operationeller Sicherheit und Vertrauen. Es kann Ihren Datenverkehr für einen lokalen Internetdienstanbieter unlesbar machen, kann jedoch nicht magisch jede Spur Ihrer Identität löschen. Daher ist der richtige Ansatz, über ein anonymes VPN als einen Teil einer umfassenderen Datenschutzstrategie nachzudenken.

anonymes vpn für internet datenschutz

1. Was ist ein anonymes VPN und warum sollte man es nutzen?

Ein anonymes VPN ist ein virtuelles privates Netzwerk, das darauf ausgelegt ist, die Menge an identifizierbaren Informationen zu minimieren, die mit Ihrer Internetaktivität verknüpft sind. Wie jedes VPN erstellt es einen verschlüsselten Tunnel zwischen Ihrem Gerät und einem entfernten VPN-Server. Ihr Datenverkehr verlässt diesen Server ins öffentliche Internet, sodass Websites und Apps in der Regel die IP-Adresse des VPN-Servers und nicht Ihre echte IP-Adresse sehen.

Der "anonyme" Teil hängt von mehreren Faktoren ab:

  • Der Anbieter verlangt bei der Anmeldung keine unnötigen persönlichen Daten.
  • Der Dienst vermeidet die Speicherung von Aktivitätsprotokollen, die identifizieren können, was Sie online tun.
  • Das VPN maskiert Ihre echte IP-Adresse vor Ziel-Websites.
  • Das Netzwerk verwendet starke Verschlüsselung und sichere Tunnelprotokolle.
  • Die Apps beinhalten Schutz vor Leaks für DNS, IPv6 und Verbindungsabbrüche.

In der Praxis ist Anonymität ein Spektrum. Ein datenschutzorientiertes VPN kann die Verlinkbarkeit zwischen Ihrer Identität und Ihrer Browserverhalten verringern. Wenn Sie jedoch in ein persönliches Konto einloggen, einen Browser-Fingerabdruck wiederverwenden oder trackinglastige Apps installieren, kann Ihre Aktivität dennoch mit Ihnen in Verbindung gebracht werden.

Wie sich anonyme VPNs von traditionellen VPNs unterscheiden

Traditionelle VPNs wurden ursprünglich für den sicheren Zugriff auf private Netzwerke entwickelt. Ein Unternehmens-VPN ermöglicht es den Mitarbeitern beispielsweise, von außerhalb des Büros auf interne Ressourcen zuzugreifen. Das Ziel ist Vertraulichkeit und Zugangskontrolle, nicht öffentliche Anonymität.

Anonyme VPNs unterscheiden sich in Absicht und Design. Sie konzentrieren sich darauf, die Nutzer im offenen Internet zu schützen. Im Vergleich zu einem grundlegenden VPN betont ein anonymes VPN in der Regel:

BereichTraditionelles VPNAnonymes VPN
Primäres ZielZugriff auf private NetzwerkeDatenschutz, Zensurresistenz, IP-Maskierung
NutzeridentitätOft an Mitarbeiter- oder Kontoidentität gebundenIdealerweise minimiert oder optional
ProtokollierungKann Sitzungen zur Einhaltung protokollierenSollte Aktivitätsprotokolle vermeiden und Metadaten minimieren
ServerdesignUnternehmens-GatewaysGeteilte Ausgangs-IP-Adressen und verteilte öffentliche Server
Zensurabwehr-ToolsIn der Regel begrenztKann Obfuskation oder Stealth-Modi enthalten

Eine gemeinsame Ausgangs-IP-Adresse ist besonders wichtig. Wenn viele Nutzer dieselbe IP-Adresse des VPN-Servers teilen, wird es für Außenstehende schwieriger, eine einzelne Aktivität mit einer Person in Verbindung zu bringen. Trotzdem hängt Anonymität weiterhin vom Protokollierungsverhalten des Anbieters, dem Zahlungsmuster, der Sicherheit der App und Ihren eigenen Browsing-Gewohnheiten ab.

Warum Anonymität für Datenschutz und Sicherheit wichtig ist

Anonymität ist wichtig, weil Internetaktivitäten sensible Muster offenlegen können. Ihre IP-Adresse kann Ihren ungefähren Standort, Ihren ISP und manchmal auch Ihre Institution oder Ihren Arbeitsplatz offenbaren. DNS-Abfragen können die besuchten Domains offenlegen. Unverschlüsselter Datenverkehr kann Inhalte offenlegen. Selbst verschlüsselter HTTPS-Datenverkehr kann Metadaten wie Ziel-IPs und Zeitmuster durchsickern.

Für Nutzer in eingeschränkten Regionen sind die Einsätze höher. Der Zugang zu blockierten Nachrichtenquellen, der Kontakt zu familiären Mitgliedern, die Recherche nach Gesundheitsinformationen oder die Nutzung sicherer Kommunikationsmittel kann die Aufmerksamkeit lokaler Netzwerkfilter auf sich ziehen. Ein anonymes VPN kann helfen, indem es den lokalen Datenverkehr verschlüsselt und es dem Netzwerkbetreiber schwieriger macht, spezifische Anfragen zu inspizieren oder selektiv zu blockieren.

Dennoch sollte die Nutzung von VPNs mit guter operationeller Sicherheit kombiniert werden. Verwenden Sie sichere Browser, vermeiden Sie das Einloggen in identifizierende Konten, wenn Anonymität erforderlich ist, aktualisieren Sie Ihre Geräte und verstehen Sie die lokalen Gesetze, bevor Sie sich auf ein Umgehungswerkzeug verlassen.

2. Hauptmerkmale anonymen VPNs

Anonyme VPNs werden weniger durch Marketingbegriffe definiert und mehr durch überprüfbare technische und politische Entscheidungen. Drei Merkmale sind am wichtigsten: No-Logs-Design, IP-Maskierung und starke Verschlüsselung.

No-Logs-Politik: Sicherstellen, dass Nutzeraktivität nicht gespeichert wird

Eine No-Logs-Politik bedeutet, dass der VPN-Anbieter behauptet, keine Aufzeichnungen über die Nutzeraktivität zu speichern. Im Minimum sollte ein anonymes VPN nicht protokollieren:

  • Besuchte Websites.
  • DNS-Abfragen.
  • Heruntergeladene oder hochgeladene Inhalte.
  • Quell-IP-Adressen, die mit Browsersitzungen verbunden sind.
  • Verbindungszeitstempel, die mit spezifischen Aktivitäten verknüpft sind.

Fortgeschrittene Benutzer sollten zwischen Aktivitätsprotokollen und operationellen Metadaten unterscheiden. Einige Anbieter speichern temporäre Daten zur Missbrauchsverhütung, Bandbreitenverwaltung oder Fehlerbehebung. Das macht ein VPN jedoch nicht automatisch unsicher, es beeinflusst nur das Bedrohungsmodell. Ein stärkeres Design verwendet RAM-basierte Server, kurzlebige Sitzungsdaten, automatisierte Protokollrotation und unabhängige Audits, wenn verfügbar.

Lesen Sie auch die Datenschutzrichtlinie. „Wir überwachen Ihr Browsing nicht“ ist schwächer als eine klare Erklärung, die erläutert, was gesammelt wird, warum es gesammelt wird, wie lange es aufbewahrt wird und ob es einen Nutzer identifizieren kann.

IP-Maskierung: Verbergen der echten IP-Adresse des Nutzers

IP-Maskierung ist der sichtbare Effekt, den die meisten Nutzer zuerst bemerken. Bei Verbindung sendet Ihr Gerät Internetverkehr durch den VPN-Server. Zielseiten sehen die öffentliche IP-Adresse des Servers, nicht die IP-Adresse, die von Ihrem ISP oder Mobilfunkanbieter zugewiesen wurde.

Das schützt vor mehreren gängigen Formen des Trackings:

  • Websites können Ihre Home- oder Mobilnetz-IP nicht direkt sehen.
  • Peer-to-Peer-Teilnehmer können Ihre echte IP nicht einfach sehen.
  • Lokale Netzwerkbetreiber haben weniger Einblick in Ziel-Dienste.
  • Geobasierte Filter können die Region des VPN-Servers anstelle Ihrer sehen.

Dennoch ist IP-Maskierung nicht dasselbe wie Identitätsmaskierung. Browser-Fingerabdrücke, Cookies, Kontoanmeldungen, Geräte-IDs und Zahlungsaufzeichnungen können Sie weiterhin identifizieren. Aus diesem Grund funktioniert die Nutzung eines anonymen VPN am besten mit datenschutzorientierten Browsereinstellungen und compartimentierten Identitäten.

Verschlüsselungsstandards: Arten der verwendeten Verschlüsselung

Moderne VPNs verwenden typischerweise gut etablierte kryptografische Primitiven. Die genauen Auswahlmöglichkeiten hängen vom Protokoll ab. Häufige Beispiele sind:

  • AES-256-GCM: Weit verbreitet mit OpenVPN und IPSec. Es bietet authentifizierte Verschlüsselung und starke Leistung auf Hardware mit AES-Beschleunigung.
  • ChaCha20-Poly1305: Häufig bei WireGuard. Es ist schnell auf mobilen und eingebetteten Geräten, insbesondere wenn die AES-Beschleunigung schwach ist.
  • ECDHE-Schlüsselaustausch: Bietet forward secrecy durch die Generierung temporärer Sitzungsschlüssel.
  • HMAC oder AEAD-Authentifizierung: Hilft, Manipulationen an verschlüsselten Paketen zu verhindern.

Gute Verschlüsselung schützt die Inhalte des Datenverkehrs während der Übertragung. Sie verhindert, dass ein lokaler Wi-Fi-Betreiber, ISP oder Zensor die Seiten und Nachrichten innerhalb des Tunnels liest. Dennoch verbirgt die Verschlüsselung nicht alles. Beobachter können immer noch sehen, dass Sie eine Verbindung zu einem VPN-Server herstellen, wie viele Daten Sie übertragen und wann Sie online sind. Obfuskation kann diese Sichtbarkeit verringern, aber sie bringt auch Kompromisse mit sich.

3. Unterliegende Mechanismen anonymer VPNs

Auf technischer Ebene kombiniert ein anonymes VPN Tunneling, Authentifizierung, Verschlüsselung, Routing und serverseitiges Forwarding. Ihr Gerät erstellt ein virtuelles Netzwerkinterface, verschlüsselt Pakete, wickelt sie in ein Transportprotokoll, sendet sie an einen VPN-Server und erhält entschlüsselte Antworten über denselben Weg.

Übersicht der VPN-Protokolle: OpenVPN, IKEv2/IPSec und WireGuard

Verschiedene Protokolle lösen dasselbe Problem auf unterschiedliche Weise.

OpenVPN ist ausgereift, konfigurierbar und weit unterstützt. Es kann über UDP für Geschwindigkeit oder TCP für Zuverlässigkeit in eingeschränkten Umgebungen betrieben werden. Da es TLS verwendet, kann es mit vielen Verschlüsselungssuiten und Authentifizierungsmodi konfiguriert werden. Seine Flexibilität ist nützlich, kann jedoch durch Fehlkonfiguration die Sicherheit oder Leistung verringern.

IKEv2/IPSec ist auf mobilen Plattformen verbreitet. Es behandelt Netzwerkänderungen gut, was nützlich ist, wenn zwischen Wi-Fi- und Mobilfunknetzen gewechselt wird. IPSec ist ein bewährtes Framework, aber seine Komplexität bedeutet, dass sichere Implementierung und Konfiguration wichtig sind.

WireGuard ist neuer und absichtlich kompakt. Es verwendet eine kleinere Codebasis und moderne Kryptografie, einschließlich ChaCha20-Poly1305. Es ist schnell, effizient und gut für mobile Geräte geeignet. Sein statisches Schlüsselsystem erfordert jedoch, dass Anbieter sorgfältig Datenschutz bewahrende Konten- und IP-Zuweisungssysteme entwerfen.

ProtokollStärkenKompromisseBester Anwendungsfall
OpenVPNFlexibel, bewährt, ZensurumgehungenKann langsamer sein, konfigurationsintensivEinschränkende Netzwerke und benutzerdefinierte Setups
IKEv2/IPSecStabiler Roaming, native UnterstützungKomplexer Stapel, kann blockiert werdenMobile Nutzer, die zwischen Netzwerken wechseln
WireGuardSchnell, modern, effizientErfordert sorgfältiges Privatsphäre-DesignTägliches sicheres Browsing und Leistung

Wie Verschlüsselung und Tunneling zusammenarbeiten

Tunneling und Verschlüsselung sind verwandt, aber nicht identisch. Tunneling erstellt einen virtuellen Pfad für Pakete. Verschlüsselung schützt die Paketinhalt innerhalb dieses Pfades.

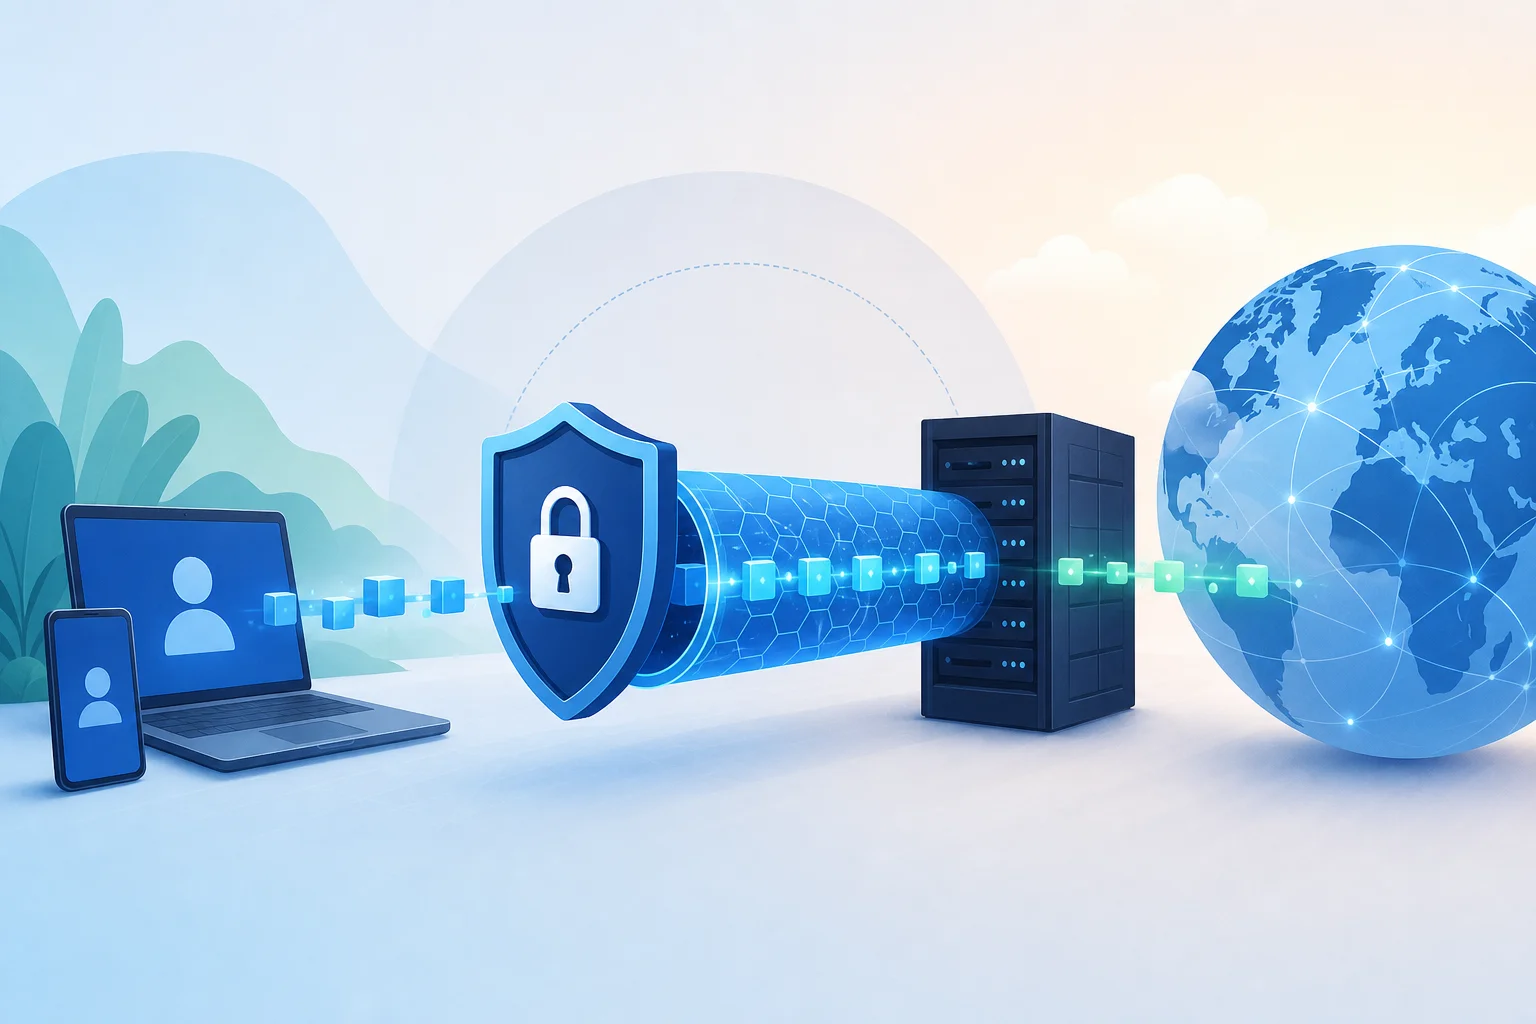
Ein vereinfachter VPN-Fluss sieht folgendermaßen aus:

  1. Ihr Gerät erstellt ein virtuelles Netzwerkinterface.
  2. Der VPN-Client authentifiziert sich beim VPN-Server.
  3. Beide Seiten verhandeln oder leiten Sitzungsschlüssel ab.
  4. Ihr Betriebssystem leitet ausgewählten Datenverkehr in das VPN-Interface.
  5. Der VPN-Client verschlüsselt jedes Paket.
  6. Das verschlüsselte Paket wird an den VPN-Server gesendet.
  7. Der Server entschlüsselt es und leitet es an das Ziel weiter.
  8. Die Antwort kehrt zum Server zurück, wird erneut verschlüsselt und reist zurück zu Ihnen.

Dieses Design verbirgt das endgültige Ziel vor dem lokalen Netzwerk. Der ISP sieht eine Verbindung zum VPN-Server, während die Website eine Anfrage vom VPN-Server sieht. Der VPN-Anbieter sitzt jedoch in der Mitte. Daher ist das Vertrauen in den Anbieter und die Protokollierungsrichtlinien zentral für die Anonymität.

vpn-verschlüsselungstunnel-diagramm

Die Rolle der Server bei der Wahrung der Anonymität

VPN-Server sind mehr als einfache Relais. Ihre Konfiguration kann Anonymität stärken oder schwächen.

Wichtige serverseitige Eigenschaften sind:

  • Geteilte IP-Adressen: Viele Nutzer verlassen über dieselbe IP, was die Gruppengröße erhöht.
  • DNS-Behandlung: Private DNS-Resolver verhindern DNS-Leaks zu lokalen ISPs.
  • RAM-basierter Betrieb: Daten verschwinden beim Neustart, wenn keine Festplatten für die Sitzungsablage verwendet werden.
  • Abgesicherte Zugriffskontrollen: Eingeschränkter administrativer Zugriff verringert Insider- und Kompromissrisiken.
  • Gerichtsbarkeitliche Planung: Serverstandorte beeinflussen rechtliche Exposition und Beschlagnahmerisiken.
  • Datenverkehrstrennung: Gute Architektur trennt Authentifizierung, Zahlung und Verkehrssysteme.

Für Nutzer in zensierten Umgebungen spielt die Serverdiversität ebenfalls eine Rolle. Wenn ein Zensor bekannte VPN-Endpunkte blockiert, kann eine Vielzahl von Regionen und rotierender Infrastruktur die Zuverlässigkeit verbessern. Dennoch kann kein Anbieter einen dauerhaften Zugang in jedem Land garantieren, insbesondere nicht dort, wo eine tiefere Paketinspektion und aktives Probing verwendet werden.

4. Zensur mit anonymen VPNs umgehen

Anonyme VPNs helfen, Zensur zu umgehen, indem sie sowohl die Route als auch das Erscheinungsbild Ihres Datenverkehrs ändern. Anstatt sich direkt mit einer blockierten Website zu verbinden, verbindet sich Ihr Gerät mit einem VPN-Server außerhalb des gefilterten Netzwerks. Der Server erreicht dann das Ziel in Ihrem Namen.

Das kann gegen mehrere gängige Blockierungsmethoden wirken:

  • DNS-Blocking: Das VPN verwendet seinen eigenen DNS-Resolver innerhalb des verschlüsselten Tunnels.
  • IP-Blocking: Das Ziel wird vom VPN-Server erreicht, nicht direkt von Ihrem Netzwerk.
  • URL-Filterung: HTTPS plus der VPN-Tunnel verbirgt die spezifische URL vor lokalen Filtern.
  • Schlüsselwortfilterung: Inhalte werden verschlüsselt, bevor sie das lokale Netzwerk überqueren.
  • Geo-Einschränkungen: Dienste können das Land des VPN-Servers anstelle Ihres sehen.

Dennoch können ausgeklügelte Zensursysteme IPs von VPN-Servern blockieren oder Signaturen des VPN-Protokolls erkennen. Hier wird Obfuskation wichtig.

Obfuskation und Stealth-VPN-Techniken

Obfuskation versucht, VPN-Datenverkehr schwerer identifizierbar zu machen. Es macht den Datenverkehr nicht unbedingt unsichtbar, kann jedoch erkennbare Muster verringern.

Häufige Techniken sind:

  • TLS-Wrapping: Einkapselung von VPN-Datenverkehr, sodass er gewöhnlichem HTTPS ähnelt.
  • Packet Padding: Anpassung der Paketgrößen zur Verringerung von Fingerabdrücken.
  • Protokoll-Camouflage: Modifizierung von Handshakes, die Zensoren zur Erkennung von VPNs verwenden.
  • Portauswahl: Ausführen von Datenverkehr über TCP 443, das häufig für HTTPS verwendet wird.
  • Multi-Hop-Routing: Sendung von Datenverkehr durch mehr als einen VPN-Server zur Trennung von Eingangs- und Ausgangspunkten.

Stealth-Modi reduzieren häufig die Geschwindigkeit, da sie zusätzliche Überhead kosten. Sie können auch den Stromverbrauch auf mobilen Geräten erhöhen. Für Nutzer, die aggressive Filterung erleben, kann der Kompromiss jedoch lohnenswert sein. Für das normale tägliche Browsing kann ein schnelles Protokoll wie WireGuard effizienter sein.

Praktische Beispiele für Zensur und VPN-Nutzung

VPNs wurden in vielen restriktiven Kontexten eingesetzt, einschließlich Perioden, in denen soziale Plattformen blockiert waren, Nachrichtenbeschränkungen und regionale Inhaltsfilter. In Ländern, in denen bestimmte Messaging-Apps oder unabhängige Medienseiten zeitweise blockiert sind, sind Nutzer häufig auf VPNs angewiesen, um externe Server zu erreichen und den Zugang wiederherzustellen.

Der Erfolg hängt von der Blockierungsmethode ab. Wenn eine Webseite nur durch DNS-Manipulation blockiert wird, kann fast jedes korrekt konfigurierte VPN helfen. Wenn eine Regierung eine tiefere Paketinspektion, aktives Probing und breite IP-Blockierung durchführt, benötigen Nutzer möglicherweise Obfuskation, häufig aktualisierte Server oder alternative Umgehungswerkzeuge.

Ein praktisches Beispiel ist eine blockierte Nachrichten-Website. Ohne ein VPN kann der lokale ISP eine falsche DNS-Antwort zurückgeben oder die Ziel-IP blockieren. Mit einem anonymen VPN werden die DNS-Anfrage und die Webanfrage innerhalb des verschlüsselten Tunnels verschickt. Der ISP sieht nur die VPN-Verbindung, während der VPN-Server die Nachrichten-Website außerhalb der gefilterten Umgebung abruft.

Dennoch sollten Nutzer vorsichtig sein. In einigen Rechtsordnungen kann die Nutzung von VPNs selbst eingeschränkt oder überwacht werden. Bewerten Sie immer Ihr persönliches Risiko, vermeiden Sie unnötige Exposition und halten Sie Backup-Kommunikationskanäle bereit.

5. Häufige Missverständnisse über anonyme VPNs

Anonyme VPNs sind leistungsstarke Werkzeuge, werden jedoch oft missverstanden. Eine Überschätzung kann ein falsches Gefühl von Sicherheit erzeugen. Eine Unterschätzung kann die Nutzer unnötiger Überwachung aussetzen.

Mythos: Alle VPNs bieten gleiche Anonymität

Nicht alle VPNs sind gleich. Einige sind für den Unternehmenszugang konzipiert. Einige konzentrieren sich auf Streaming. Einige kostenlose VPNs monetarisieren durch Werbung oder Datensammlung. Ein Dienst, der Ihre IP-Adresse ändert, ist nicht automatisch anonym.

Für echten Datenschutz suchen Sie nach technischer und politischer Übereinstimmung:

  • Minimale Kontodaten.
  • Klare No-Logs-Politik.
  • Sichere Protokolle.
  • DNS- und IPv6-Lecksicherung.
  • Kill-Switch-Verhalten.
  • Transparente Eigentümerschaft und Gerichtsbarkeit.
  • Unabhängige Audits oder offene technische Dokumentationen, wo möglich.

Wenn ein VPN Quell-IP-Adressen, Verbindungszeitstempel und zugewiesene Ausgangs-IPs protokolliert, kann es später möglich sein, Aktivitäten zu korrelieren. Dieses Risiko wächst, wenn der Anbieter auch identifizierende Zahlungsdetails oder invasive App-Berechtigungen erfordert.

Verständnis der Grenzen von VPNs zur Vermeidung von Überwachung

Ein VPN schützt den Netzwerkpfad zwischen Ihrem Gerät und dem VPN-Server. Es kontrolliert nicht, was auf Ihrem Gerät, in Ihrem Browser oder in den Diensten, die Sie nutzen, geschieht.

Ein VPN wird nicht automatisch Folgendes stoppen:

  • Malware auf Ihrem Gerät.
  • Browser-Fingerabdrücke.
  • Tracking-Cookies.
  • Kontobasierte Identifikation.
  • Phishing-Angriffe.
  • Screenshots oder physische Gerätesuchen.
  • Überwachung beim Ziel-Dienst.

Für hochriskante Nutzer sollten ein VPN mit gehärteten Browsern, verschlüsselten Nachrichten, Geräteeinstellungs-Updates, Zwei-Faktor-Authentifizierung und sorgfältiger Trennung der Identität kombiniert werden. In einigen Fällen kann Tor anstelle eines VPN geeigneter sein, insbesondere wenn das Bedrohungsmodell stärkere Trennung vom Eingangsnetzwerk und der Zielseite erfordert.

FAQ: Machen anonyme VPNs Sie vollständig unsichtbar?

Nein. Ein anonymes VPN kann Ihre echte IP-Adresse vor Websites verbergen und den Datenverkehr von Ihrem lokalen Netzwerk verschlüsseln, aber es kann Sie nicht vollständig unsichtbar machen. Wenn Sie sich in ein persönliches Konto einloggen, tracking Cookies akzeptieren oder einen einzigartigen Browser-Fingerabdruck verwenden, können Sie dennoch identifiziert werden.

FAQ: Ist ein kostenloses anonymes VPN sicher für die Internetnutzung?

Es hängt vom Modell des Anbieters ab. Ein sicheres kostenloses VPN sollte vermeiden, Browsing-Daten zu verkaufen, keine unnötige Registrierung erfordern und starke Verschlüsselung verwenden. Seien Sie vorsichtig mit Diensten, die auf aufdringliche Werbung, unbekannte Eigentümerschaft oder vage Datenschutzrichtlinien angewiesen sind.

FAQ: Kann ein VPN mich vor meinem ISP schützen?

Ein VPN kann verhindern, dass Ihr ISP die spezifischen Websites und Inhalte sieht, auf die Sie durch den Tunnel zugreifen. Ihr ISP kann jedoch immer noch sehen, dass Sie mit einem VPN-Server verbunden sind, wann Sie sich verbinden und wie viel Daten Sie übertragen.

Klärung des Missverständnisses über totale Sicherheit durch Anonymität

Anonymität und Sicherheit überschneiden sich, sind jedoch nicht dasselbe. Anonymität verringert die Verbindung zwischen Ihrer Identität und Ihrer Aktivität. Sicherheit verringert die Wahrscheinlichkeit, dass Ihre Daten, Ihr Gerät oder Ihre Konten kompromittiert werden.

Zum Beispiel kann ein VPN Ihre IP-Adresse verbergen, schützt Sie jedoch nicht, wenn Sie Anmeldeinformationen in eine gefälschte Anmeldeseite eingeben. Ebenso hilft starke Verschlüsselung nicht, wenn ein Angreifer bereits Spyware auf Ihrem Telefon installiert hat. Betrachten Sie ein anonymes VPN als eine defensive Schicht, nicht als vollständiges Sicherheitssystem.

6. Die richtige anonyme VPN für Ihre Bedürfnisse auswählen

Die Auswahl eines VPN ist eine Übung zur Bedrohungsmodellierung. Das beste anonyme VPN für Internetfreiheit in einem zensierten Land ist möglicherweise nicht dasselbe wie das beste VPN für latenzarmes Gaming oder Remote-Arbeit.

Faktoren, die zu berücksichtigen sind: Geschwindigkeit, Serverstandorte und Sicherheitsmerkmale

Beginnen Sie mit Ihrem Hauptziel. Bewerten Sie dann die technische Passform.

  1. Definieren Sie Ihr Bedrohungsmodell. Vermeiden Sie Sie ISP-Tracking, umgehen Sie Zensur, schützen Sie öffentliches Wi-Fi oder trennen Sie Identitäten?
  2. Überprüfen Sie die Protokollierungsrichtlinie. Bevorzugen Sie Dienste, die aktiv Protokolle vermeiden und Metadaten minimieren.
  3. Überprüfen Sie die Protokollunterstützung. WireGuard ist in der Regel schnell. OpenVPN ist flexibel. IKEv2/IPSec ist nützlich für mobiles Roaming.
  4. Suchen Sie nach Leckschutz. DNS-Leckschutz, IPv6-Handhabung und ein Kill-Switch sind unerlässlich.
  5. Bewerten Sie die Zensurresistenz. Wenn Sie in einer restriktiven Region leben, suchen Sie nach Obfuskation oder Stealth-Modi.
  6. Testen Sie die Serverstandorte. Nahegelegene Server verbessern die Geschwindigkeit. Vielfältige Regionen verbessern die Zugangsoptionen.
  7. Überprüfen Sie die App-Berechtigungen. VPN-Apps sollten nur das anfordern, was sie benötigen.
  8. Berücksichtigen Sie die Kontoprivatsphäre. Keine Registrierung oder Modelle mit minimaler Registrierung verringern die gespeicherten Identitätsdaten.
  9. Messen Sie die Leistung selbst. Führen Sie Tests in Ihrem tatsächlichen Netzwerk durch, nicht nur auf idealen Verbindungen.
  10. Planen Sie Fallbacks. Halten Sie alternative Server, Protokolle oder Werkzeuge bereit, wenn sich Blockaden ändern.

anonymes vpn-service wählen

Bewertung von Nutzerbewertungen und Expertenmeinungen

Bewertungen können hilfreich sein, können jedoch auch irreführend sein. Fortgeschrittene Nutzer sollten Benutzerfreundliches Feedback von Sicherheitsnachweisen trennen.

Benutzerbewertungen sind nützlich für:

  • App-Stabilität.
  • Geschwindigkeit in spezifischen Regionen.
  • Unterstützung der Reaktionszeit.
  • Zuverlässigkeit in mobilen Netzwerken.
  • Kompatibilität mit lokalen ISPs.

Expertenbewertungen sind nützlicher für:

  • Protokollimplementierungsdetails.
  • Lecktests.
  • Datenschutzrichtlinienanalysen.
  • Auditinterpretationen.
  • Überprüfung von App-Berechtigungen.
  • Kontext zu Gerichtsbarkeit und Eigentum.

Seien Sie skeptisch gegenüber Rankings, die keine Methodik erklären. Achten Sie auch auf Affiliate-Bias. Eine vertrauenswürdige Bewertung sollte die Testbedingungen offenlegen, die verwendeten Protokolle benennen und die Einschränkungen erläutern.

Die Wichtigkeit von Testzeiträumen und kostenlosen Versionen

Testzeiträume und kostenlose Versionen sind wichtig, da die VPN-Leistung stark lokal ist. Ein Server, der in einem Land gut funktioniert, kann in einem anderen langsam oder blockiert sein. Ein Protokoll, das auf einer Glasfaser gut funktioniert, kann auf einem mobilen Netzwerk mit Paketverlust versagen.

Bei der Testung eines VPN sollten Sie überprüfen:

  • Ob Ihre echte IP während der NeueinwahlenLecks.
  • Ob DNS-Abfragen im Tunnel bleiben.
  • Ob der Kill-Switch Datenverkehr nach einem Abbruch blockiert.
  • Ob wichtige Seiten und Apps normal funktionieren.
  • Ob die Geschwindigkeiten während der Hauptverkehrszeiten nutzbar bleiben.
  • Ob Obfuskation in eingeschränkten Netzwerken funktioniert.

Kostenloser VPN-Zugang kann für Nutzer wertvoll sein, die nicht privat bezahlen oder sich sicher registrieren können. Der Anbieter benötigt jedoch dennoch ein nachhaltiges Datenschutzmodell. Eine No-Registration-Option ist besonders nützlich, da sie die persönlichen Daten reduziert, die während der Registrierung offengelegt werden.

7. Fazit: Die Wichtigkeit der Wahl eines anonymen VPNs

Ein anonymes VPN kann die Internet-Privatsphäre verbessern, den Datenverkehr in unbetreuten Netzwerken schützen, Ihre echte IP-Adresse maskieren und Nutzern in eingeschränkten Regionen helfen, auf blockierte Informationen zuzugreifen. Der Schlüssel ist, sorgfältig zu wählen. Starke Verschlüsselung, sichere Protokolle, Leckschutz, geteilte IP-Adressen, No-Logs-Praktiken und zensurresistente Funktionen sind alle entscheidend.

Gleichzeitig ist ein VPN kein magischer Umhang. Es kann keine Browser-Fingerabdrücke löschen, kompromittierte Geräte sichern oder Konten schützen, in denen Sie freiwillig Ihre Identität offenbaren. Für die besten Ergebnisse kombinieren Sie ein anonymes VPN mit guter digitaler Hygiene: aktualisierte Software, private Browsing-Gewohnheiten, sichere Nachrichten und sorgfältige Trennung zwischen persönlichen und sensiblen Aktivitäten.

Entdecken Sie noch heute BeFreeVPN für eine kostenlose, keine Registrierungslösung, die nahtlos auf all Ihren Geräten funktioniert und Ihr Interneterlebnis sicherer, privater und ungehinderter macht.