انتقل إلى المحتوى الرئيسي

2 مقالات موسومة ب "wireguard"

عرض كل الوسوم

فهم VPN بدون اشتراك للهاتف: غوص تقني عميق

· 16 دقائق قراءة

في المناطق التي تنتشر فيها الرقابة، فإن الوصول إلى الإنترنت بحرية وأمان باستخدام VPN بدون اشتراك على هاتفك هو ضرورة وتحدٍ تقني. يشرح هذا الغوص العميق طريقة عمل VPNs المحمولة بدون اشتراك، وما هي البروتوكولات المهمة، وكيفية تكوين Android وiOS بأمان، وما هي المقايضات التي يجب على المستخدمين المتقدمين تقييمها قبل الاعتماد على نموذج VPN مجاني أو بدون تسجيل أو دفع عند الاستخدام.

يمكن أن تعني "VPN بدون اشتراك للهاتف" عدة أشياء: تطبيق VPN مجاني، خدمة بدون تسجيل، نفق مستضاف ذاتياً، تجربة محدودة، أو تكوين لمرة واحدة باستخدام عملاء مفتوحة المصدر. يعتمد الاختيار الصحيح على نموذج التهديد الخاص بك، المنطقة، التحكم في الجهاز، ظروف الشبكة، والتحمل لحدود الأداء.
vpn without subscription for phone security

1. الحاجة إلى VPN بدون اشتراك على الهواتف

غالباً ما تكون الأجهزة المحمولة هي بوابة الإنترنت الرئيسية في البيئات التقييدية. تنتقل الهواتف بين الشبكات الخلوية، Wi-Fi العامة، نقاط الوصول في مكان العمل، والبورتالات المأسورة. يمكن أن تفرض كل شبكة قواعد مختلفة للتصفية، والحظر، والتفتيش. نتيجة لذلك، فإن VPN على الهاتف ليست مجرد ميزة إضافية، بل يمكن أن تكون جزءاً أساسياً من الاتصال الآمن.

تحديات رقابة الإنترنت في مناطق معينة

تختلف الرقابة والتحكم في الشبكة حسب البلد، والمشغل، وحتى المدينة. تشمل الآليات الشائعة:

  • تلاعب بنظام أسماء النطاقات (DNS): يعيد موفر الخدمة استجابات غير صحيحة أو فارغة للنطاقات المحظورة.
  • حظر IP: يتم إسقاط أو إعادة تعيين حركة المرور إلى عناوين الخدمة المعروفة.
  • تصفية SNI: يتم فحص اسم المضيف المرئي خلال مصافحات TLS القديمة.
  • فحص الحزم العميق: يتم تصنيف أنماط حركة المرور لاكتشاف بروتوكولات VPN.
  • قيود متجر التطبيقات: قد تتم إزالة تطبيقات VPN، أو إخفائها، أو تحديدها حسب المنطقة.
  • تخفيض السرعة: قد تعمل الأنفاق المشفرة ولكن تصبح بطيئة للغاية للاستخدام العملي.

تتعرض الهواتف بشكل خاص لأن المستخدمين غالباً لا يمكنهم التحكم في الشبكة upstream. يمكن أن تساعد VPN بدون اشتراك عندما يحتاج المستخدمون إلى نشر سريع، وموارد هوية قليلة، أو وصول آمن مؤقت أثناء السفر.

أهمية الأمان المحمول بدون التزامات طويلة الأمد

قد لا تكون VPN المُشتركة عملية لكل مستخدم. يمكن أن تكشف قنوات الدفع عن الهوية. قد لا تكون الفواتير المتكررة متاحة. قد تكون حسابات متجر التطبيقات مقيدة حسب المنطقة. يحتاج بعض المستخدمين أيضاً إلى VPN لفترات قصيرة فقط، مثل عبور الحدود، الانضمام إلى Wi-Fi العامة، أو الوصول إلى أدوات الاتصال الأساسية.

تقلل VPN بدون اشتراك من التزام المستخدمين. ومع ذلك، لا تحسن الخصوصية تلقائياً. يجب على المستخدمين المتقدمين فحص نموذج التشغيل: من يقوم بتشغيل الخوادم؟ هل التسجيل مطلوب؟ هل يتم تسجيل حركة المرور؟ هل التطبيق مفتوح المصدر؟ كيف يتم إنشاء المفاتيح؟ ماذا يحدث عندما تكون الطبقة المجانية مزدحمة؟

حالات استخدام VPN بدون اشتراكات

تشمل حالات الاستخدام الشائعة:

  • وصول مشفر مؤقت على Wi-Fi الفنادق، أو المطارات، أو الحرم الجامعي.
  • الوصول إلى الرسائل المحجوبة، أو الأخبار، أو موارد المطورين.
  • تجنب التلاعب المحلي بنظام أسماء النطاقات في الشبكات المحمولة.
  • اختبار الاتصال من مناطق مختلفة.
  • فصل التصفح الروتيني عن الحسابات عالية المخاطر.
  • استخدام نقطة VPN مستضافة ذاتياً دون دفع للحصول على خطة VPN للمستهلكين.

المفتاح هو مطابقة نموذج VPN مع مستوى المخاطر. قد يكون تطبيق مجاني كافياً لحماية Wi-Fi الأساسية. قد يكون تشغيل خادم WireGuard مستضاف ذاتياً أفضل لأداء يمكن التنبؤ به. قد يكون VPN بدون تسجيل مفيد عندما تكون الأولوية لتقليل بيانات التسجيل.

2. كيف تعمل VPNs بدون اشتراك

تخلق VPN نفقاً مشفراً بين هاتفك وخادم بعيد. يقوم هاتفك بتوجيه حركة المرور المحددة إلى ذلك النفق. ثم يقوم الخادم البعيد بتحويلها إلى الوجهة. عادةً ما ترى مواقع الويب والتطبيقات عنوان IP لخادم VPN، بينما ترى الشبكة المحلية حركة مرورية مشفرة إلى نقطة VPN.

آليات VPN بدون تسجيل

تستخدم VPNs المحمولة بدون اشتراك عادةً واحدة من أربعة نماذج:

  1. خدمة مشتركة مجانية: يقدم الموفر الوصول بدون دفع، وغالباً مع حدود للسرعة أو البيانات أو الموقع أو الجهاز.
  2. وصول بدون تسجيل: يتصل التطبيق بدون حساب. قد يتم استخدام رموز الجلسة، مفاتيح الأجهزة، أو بيانات اعتماد مجهولة في الخلفية.
  3. VPN مستضاف ذاتياً: تقوم بتشغيل خادمك الخاص على VPS، أو جهاز توجيه منزلي، أو مثيل سحابي وتوصيلات مع عميل قياسي.
  4. وصول لمرة واحدة أو دفع حسب الاستخدام: تتجنب شروط الاشتراك المتكررة ولكن قد تدفع مقابل عرض النطاق الترددي، أو وقت الخادم، أو رمز وصول مؤقت.

لا يعني عدم التسجيل "عدم وجود دولة". لا يزال يتعين على الخدمة إدارة التوجيه، ومنع إساءة الاستخدام، وسعة الخادم، والجلسات التشفيرية. السؤال المهم هو ما إذا كانت أي مُعرفات دائمة يمكن ربطها بهويتك الحقيقية.

ميزات محدودة مقابل خيارات VPN مدفوعة بالكامل

غالباً ما يكون لدى VPN بدون اشتراك قيود. وهذه ليست دائماً سيئة. يمكن أن تمنع الحدود إساءة الاستخدام وتحفظ الخدمة متاحة. لا يزال يجب على المستخدمين المتقدمين فهمها.

الميزةVPN بدون اشتراكVPN مدفوع بالكامل
متطلبات الحسابغالباً لا شيء أو الحد الأدنىعادةً ما تكون مطلوبة
بيانات الدفعلا شيء إذا كان مجانياًعادةً ما تكون موجودة
مواقع الخوادممحدودةمجموعة أوسع
عرض النطاق التردديقد يكون م capped أو أقل أولويةعادةً ما يكون أعلى
إخفاء الهويةيتفاوت بشكل كبيرأكثر احتمالاً في الخطط المدفوعة
الدعممجتمع أو أساسيدعم مخصص
رؤية التدقيقتعتمد على المزودتعتمد على المزود

VPN المدفوع ليس تلقائياً أكثر أماناً. VPN المجاني ليس تلقائياً غير آمن. التصميم، والنطاق القضائي، وسياسة التسجيل، وأمان التطبيق، وشفافية العمليات تهم أكثر من السعر وحده.

تداعيات الأمان والمقايضات

المقايضة الرئيسية هي الثقة. تخفي VPN محتويات حركة المرور من الشبكات المحلية، لكن مشغل VPN يمكنه ملاحظة البيانات الوصفية و، لحركة المرور غير HTTPS، المحتوى المحتمل. اليوم، معظم حركة المرور على الويب هي HTTPS، لكن البيانات الوصفية مثل أوقات الاتصال، عناوين IP الخوادم، وحجم البيانات لا تزال حساسة.

قيم هذه العوامل:

  • سياسة التسجيل: هل يشرح الموفر ما هو مُجمع ولماذا؟
  • معالجة DNS: هل تُرسل استفسارات DNS عبر النفق؟
  • دعم مفتاح القتل: هل تتسرب الحركة إذا تعطل النفق؟
  • سلوك IPv6: هل يتم انفاق IPv6 أم يتم حظره لمنع التسريبات؟
  • أذونات التطبيقات: هل يطلب التطبيق وصولًا أكثر مما هو مطلوب؟
  • اختيار البروتوكول: هل يستند النفق إلى تشفير حديث وراجع؟

تكون VPN بدون اشتراك مفيدة فقط إذا حسنت من وضعك الأمني المحدد. إذا كان التطبيق يدرج إعلانات، أو يقوم بتثبيت شهادات جذرية، أو يتطلب أذونات متطفلة، فقد يزيد من المخاطر بدلاً من تقليلها.

3. البروتوكولات الفنية لـ VPNs المحمولة

يؤثر اختيار البروتوكول بشكل كبير على مقاومة الرقابة، واستخدام البطارية، واستقرار التجوال، والسرعة. يدعم Android وiOS العديد من أطر VPN، لكن سلوك التطبيق يختلف.
mobile vpn protocols comparison

نظرة عامة على البروتوكولات: OpenVPN، WireGuard، وIKEv2

OpenVPN هو بروتوكول VPN ناضج يمكن تشغيله عبر UDP أو TCP. إنه مرن ومدعوم على نطاق واسع. يمكن أن يستخدم TCP 443 ليتشابه مع حركة مرور TLS العادية، على الرغم من أن الفحص العميق قد لا يزال يميزه.

WireGuard هو بروتوكول حديث ذو قاعدة شيفرة صغيرة وأداء قوي. يستخدم UDP ويعتمد على مفاتيح عامة ثابتة. إنه فعال على الهواتف، عادةً ما يعيد الاتصال بسرعة، وشائع في الأنظمة المستضافة ذاتياً.

IKEv2/IPsec مدمج في العديد من أنظمة التشغيل المحمولة. إنه قوي للتجوال لأنه يتعامل مع تغييرات الشبكة بشكل جيد، مثل التحويل من Wi-Fi إلى الخلوية. ومع ذلك، قد يكون من الأسهل حظره في بعض الشبكات التقييدية لأنه يستخدم منافذ وأنماط قابلة للتعرف.

اختيار البروتوكول المناسب لاحتياجاتك

اختر بناءً على المشكلة الشبكية التي تواجهها:

  • للسرعة وكفاءة البطارية: غالباً ما يكون WireGuard هو الخيار الافتراضي الأفضل.
  • للشبكات المحمولة غير المستقرة: يمكن أن يكون IKEv2 موثوقًا خلال انتقالات الشبكة.
  • للنيران التقييدية: قد يعمل OpenVPN عبر TCP 443 أو نسخ مشوشة بشكل أفضل.
  • للاستضافة الذاتية: يعد WireGuard بسيطًا وسريعًا وسهل التدقيق.
  • لتوافق مع البنية التحتية القديمة: يظل OpenVPN متاحًا على نطاق واسع.

إذا كانت مقاومة الرقابة أولوية، فقد تكون تمويه البروتوكول أكثر أهمية من السرعة الخام. نفق سريع تم حظره ليس مفيدًا.

مزايا وعيوب كل بروتوكول

البروتوكولمزاياعيوبأفضل ملاءمة
OpenVPNناضج، قابل للتكوين، دعم TCP/UDPأثقل، قد يكون أبطأ، يمكن التعرف عليهالتوافق والشبكات التقييدية
WireGuardسريع، خفيف، صديق للبطاريةخاص بـ UDP، تتطلب المفاتيح الثابتة العنايةالأداء المحمول والاستضافة الذاتية
IKEv2/IPsecتجوال جيد، دعم أصليحركة المرور القابلة للتعرف، تعقيد التكوينالتبديل المتكرر بين Wi-Fi والخلوية

بالنسبة للمستخدمين المتقدمين، قد يتضمن أفضل إعداد ملفات تعريف احتياطية. على سبيل المثال، استخدام WireGuard بشكل طبيعي، ثم التبديل إلى OpenVPN عبر TCP 443 إذا تم حظر UDP.

4. تنفيذ VPN بدون اشتراك على جهازك

قبل تثبيت أي VPN بدون اشتراك على الهاتف، حدد أي نموذج تريده: تطبيق بدون تسجيل، تكوين مستورد، أو نفق مستضاف ذاتياً. ثم تحقق من أن المزود أو الخادم يدعم إصدار نظام التشغيل الخاص بك.

دليل خطوة بخطوة لـ Android

  1. حدد نموذج التهديد الخاص بك. قرر ما إذا كنت بحاجة إلى تشفير Wi-Fi الأساسي، أو تجاوز الرقابة، أو إخفاء الهوية من المواقع، أو الحماية من مراقبة الشبكة المحلية.
  2. اختر نموذج VPN. استخدم تطبيق VPN موثوقًا بدون تسجيل، أو تكوين WireGuard/OpenVPN، أو خادمك الخاص.
  3. قم بالتثبيت من مصدر موثوق. يفضل المتاجر الرسمية أو مستودعات المشاريع الموثقة. تجنب ملفات APK المعدلة من مصادر غير معروفة.
  4. راجع الأذونات. يحتاج تطبيق VPN إلى الوصول إلى ملف تعريف VPN. لا يجب أن يحتاج إلى جهات الاتصال، أو الرسائل القصيرة، أو الميكروفون، أو أذونات الوصول لعملية الإنفاق العادية.
  5. استورد أو أنشئ تكوين. بالنسبة لـ WireGuard، استورد ملف تكوين أو رمز QR. بالنسبة لـ OpenVPN، استورد ملف .ovpn والشهادات إذا لزم الأمر.
  6. قم بتمكين VPN دائماً. على Android، استخدم إعدادات النظام لإبقاء النفق نشطًا.
  7. قم بتمكين حظر الاتصالات بدون VPN. يعمل هذا كزر قتل على إصدارات Android المدعومة.
  8. اختبر تسريبات DNS وIP. تحقق من أن استفسارات DNS وحركة مرور IPv6 تستخدم النفق أو محظورة.
  9. أنشئ ملف تعريف احتياطي. احتفظ ببروتوكول ثانٍ أو إعداد خادم جاهز للشبكات التي تحظر إعدادك الافتراضي.

دليل خطوة بخطوة لـ iOS

  1. اختر تطبيقًا أو عميل بروتوكول موثوقًا. تدعم iOS تطبيقات VPN من خلال أنظمة الإطارات النظامية. عملاء WireGuard وOpenVPN، وملفات تعريف IKEv2 هي خيارات شائعة.
  2. قم بالتثبيت فقط من قنوات موثوقة. استخدم متجر التطبيقات قدر الإمكان. إذا كنت تستخدم ملفات تعريف التكوين، تحقق من مصدرها.
  3. أضف ملف تعريف VPN. وافق على مطالبة إذن VPN في iOS. يتيح ذلك للتطبيق أو تعريف الملف إنشاء نفق.
  4. استورد التكوين. أضف مفاتيح WireGuard، ملفات تعريف OpenVPN، أو إعدادات IKEv2 حسب الحاجة.
  5. قم بتكوين قواعد الطلب حسب الحاجة. استخدم "الاتصال عند الطلب" لـ Wi-Fi غير الموثوق أو جميع الشبكات، اعتمادًا على نموذج المخاطر الخاص بك.
  6. تحقق من سلوك DNS. تأكد من توجيه DNS من خلال موفر VPN أو موفر حل مشفر موثوق.
  7. اختبر بعد تغييرات الشبكة. انتقل بين Wi-Fi والخلوية للتحقق من أن النفق يعيد الاتصال بسلاسة.
  8. احتفظ بالوصول الاحتياطي. قم بتخزين ملف تعريف ثانٍ للخادم أو خيار البروتوكول في حالة حظر نقطة النهاية الأساسية.

المتطلبات الفنية والتوافق

تحتاج إعداد VPN مستقر إلى:

  • إصدار Android أو iOS مدعوم.
  • عميل VPN متوافق مع البروتوكول المختار.
  • عنوان الخادم الصحيح، والمنفذ، والمفاتيح، والشهادات.
  • مزامنة الوقت النظامي للتحقق من صحة الشهادات.
  • وصول الشبكة إلى نقطة النهاية VPN.
  • إعدادات DNS لا تتسرب خارج النفق.

يحتاج المستخدمون المستضافون ذاتياً أيضًا إلى صيانة الخادم. قم بتعطيل تسجيل الدخول عبر SSH بكلمة مرور، وقم بتحديث نظام التشغيل، وقيد قواعد جدار الحماية، ورصد استخدام الموارد. إذا تم حظر عنوان IP للخادم، قد تحتاج إلى تدوير نقاط النهاية أو إضافة تمويه.

حل مشكلات الإعداد الشائعة

  • الفشل في الاتصال على الفور: تحقق من المفاتيح، والبيانات الاعتمادية، وعنوان الخادم، والمنفذ، ووقت الجهاز.
  • يتصل ولكن لا يوجد إنترنت: تحقق من التوجيه، والعناوين المسموح بها، وNAT، وDNS.
  • يعمل على Wi-Fi ولكن ليس على الخلوية: قد يكون UDP محظورًا. جرب OpenVPN المعتمد على TCP أو منفذ آخر.
  • تفرغ البطارية بسرعة: قلل تكرار البقاء عند الحاجة، استخدم WireGuard، أو قم بتعطيل حلقات إعادة الاتصال غير الضرورية.
  • بعض التطبيقات تتجاوز VPN: تحقق من إعدادات النفق المنقسم وقواعد VPN الخاصة بكل تطبيق.
  • تم اكتشاف تسرب IPv6: نفق IPv6 أو قم بتعطيله على مستوى ملف تعريف VPN إذا كان مدعومًا.

5. تجاوز الرقابة: استراتيجيات وأدوات

تجاوز القيود الإقليمية لا يتعلق فقط بتثبيت VPN. غالبًا ما تتكيف الشبكات التقييدية. لذلك، يتطلب الوصول المرن تخطيطًا متعدد الطبقات وخيارات نقل متعددة.

طرق لتجاوز قيود الإنترنت الإقليمية

تشمل الاستراتيجيات الشائعة:

  • العودة إلى بروتوكول بديل: احتفظ بخيارات WireGuard وOpenVPN وIKEv2.
  • اختيار المنفذ: TCP 443 قد يمر في الأماكن التي تم فيها حظر المنافذ غير العادية.
  • تمويه: بعض الأدوات تغلف حركة VPN لتقليل بصمات البروتوكول.
  • بدائل تفريغ المجال: حيثما يكون متاحًا وقانونيًا، تقوم بعض الأنظمة بالتوجيه عبر شبكات المحتوى الكبيرة، على الرغم من أن الدعم قد تراجع.
  • نظم الجسر أو الإرسال: قد تستخدم الشبكات الخصوصية عقد الجسر التي يصعب عدها.
  • تدوير نقاط النهاية: تغيير الخوادم يمكن أن يساعد عندما يتم حظر IPs الفردية.

لا توجد طريقة عالمية. قد تسمح الشبكة ببروتوكول معين اليوم وتحظره غداً. احتفظ بالإعدادات محدثة قبل دخول بيئة تقييدية.

أدوات إخفاء الهوية والتشفير

تقوم VPN بتشفير الحركة بين الهاتف وخادم VPN. إنها لا تجعلك مجهول الهوية تمامًا. للحصول على خصوصية أقوى، قم بدمجها مع:

  • تصفح HTTPS فقط لحماية المحتوى خارج نقطة نهاية VPN.
  • DNS مشفر إذا كان متوافقاً مع تكوين VPN الخاص بك.
  • ملفات تعريف المتصفح الخاصة لتقليل تتبع الكعكات.
  • تطبيقات الرسائل المشفرة مع تشفير من طرف إلى طرف.
  • Tor Browser أو خدمات البصل حيث يكون ذلك مناسبًا ومسموحًا قانونيًا.

كن حذرًا مع أدوات التكديس. يعد VPN عبر Tor وTor عبر VPN ووكيل، وDNS الخاص كل منها تغييراً في نموذج الثقة. يمكن أن تحسن الطبقات المتعددة من التقسيم، ولكن يمكن أن تؤدي أيضًا إلى تسريبات أو فشل في الأداء إذا تم تكوينها بشكل سيء.

دمج VPN مع أدوات الخصوصية الأخرى

بالنسبة للمستخدمين المحمولين في المناطق التقييدية، قد يبدو الإعداد متعدد الطبقات العملي كما يلي:

  1. VPN بدون اشتراك لنقل مشفر أساسي.
  2. زر قتل لمنع حركة المرور الواضحة بالخطأ.
  3. متصفح مع حماية من المتعقبين وملفات تعريف منفصلة.
  4. رسائل مشفرة للاتصالات الحساسة.
  5. نسخ احتياطي منتظم للتكوينات مخزنة بشكل آمن.

يتجنب هذا النهج الاعتماد على تحكم واحد. إذا تعطلت VPN، فإن زر القتل يساعد. إذا تم التلاعب بـ DNS، فإن DNS المنفق يساعد. إذا تتبعت أحد المواقع الكعكات، فإن عزل المتصفح يساعد.

6. المفاهيم الخاطئة الشائعة حول VPNs بدون اشتراك

كثيراً ما يتم فهم VPNs بدون اشتراك بشكل غير صحيح. يعتقد بعض المستخدمين أنها غير آمنة لأنها مجانية. بينما يعتقد آخرون أنها خاصة لأنها لا تتطلب تسجيل. كلا الرأيين غير مكتملين.

هل تكون VPN المجانية دائمًا أقل أمانًا من VPN المدفوعة؟

لا. تعتمد الأمان على الهندسة والحوكمة، وليس فقط على التسعير. يمكن أن تستخدم VPN مجانية أو بدون تسجيل تشفيرًا قويًا وممارسات سليمة. يمكن أن تسجل VPN المدفوعة أيضًا بيانات زائدة أو توفر تطبيقًا ضعيفًا. تحقق من الأذونات، دعم البروتوكولات، سياسة الخصوصية، التدقيق المستقل إن وجد، وسلوك التسريب.

هل يعني "عدم التسجيل" أنه مجهول الهوية؟

ليس بمفرده. يقلل عدم التسجيل من كمية بيانات الحساب التي تقدمها. ومع ذلك، قد تظل عنوان IP الخاص بك، وبيانات الجهاز، وأوقات الاتصال، وحجم الحركة مرئية للمزود. للحصول على خصوصية أقوى، قلل من ارتباط الحسابات، واستخدم متصفحات تحافظ على الخصوصية، وتجنب تسجيل الدخول إلى الخدمات المعرّفة خلال الجلسات الحساسة.

هل يمكن أن تتجاوز VPN كل حظر؟

لا. بعض الشبكات تحظر عناوين IP المعروفة لـ VPN، أو تخفض الأنفاق المشفرة، أو تستخدم فحص الحزم العميق. يمكن أن تكون VPN بدون اشتراك للهاتف فعالة، ولكن موثوقيتها تعتمد على اختيار البروتوكول، سمعة الخادم، التمويه، وسياسة الشبكة المحلية.

هل VPN المستضاف ذاتياً دائمًا أفضل؟

ليس دائماً. يمنح الاستضافة الذاتية السيطرة على المفاتيح وسياسة الخادم، لكن ذلك أيضًا يخلق نقطة انتهاء ثابتة مرتبطة ببنيتك التحتية. إذا قمت بتسجيل الدخول إلى حسابات السحابة الشخصية لاستئجار الخادم، قد يكون الخادم مرتبطاً بك. كما يمكن حظره بسهولة أكبر إذا كان لديه IP واحد فقط.

فهم خصوصية البيانات وسياسات التسجيل

اقرأ سياسات التسجيل بدقة. ابحث عن بيانات محددة عن:

  • احتفاظ IP المصدر.
  • تسجيل استفسارات DNS.
  • أوقات الاتصال.
  • عدادات عرض النطاق الترددي.
  • تحليل الأعطال.
  • SDKs من جهات خارجية.
  • عملية استجابة إنفاذ القانون.

الادعاءات الغامضة مثل "تشفير من الدرجة العسكرية" لا تجيب على هذه الأسئلة. يحمي التشفير النفق. تحدد سياسة التسجيل ما قد يعرفه المزود بعد إنشاء النفق.

تقييم فعالية VPNs بدون اشتراك

اختبر الفعالية تحت ظروف حقيقية. تحقق من استقرار الاتصال، مقاومة التسريب، سلوك DNS، الكمون، والوصول إلى الخدمات المطلوبة. اختبر أيضًا أوضاع الفشل. قد تفشل VPN التي تعمل فقط عندما تكون الظروف مثالية عندما تحتاجها أكثر.
no subscription vpn privacy tools

7. ضمان أقصى درجات الأمان على المحمول

تعد VPN أحد مكونات أمان الهاتف المحمول. تحتوي الهواتف على حسابات حساسة، وبيانات حيوية، وتاريخ الموقع، ورسائل، ورموز تطبيق. إذا تم اختراق الجهاز نفسه، فإن VPN لا يمكن أن تحل هذه المشكلة.

أفضل الممارسات للحفاظ على أمان VPN المحمول

استخدم هذه الضوابط كأساس:

  • تمكين رمز مرور قوي للجهاز.
  • احتفظ بإلغاء القفل البيومتري مقترنًا بكلمة مرور احتياطية قوية.
  • قم بتشغيل التشفير الكامل للجهاز، والممكّن افتراضيًا على أجهزة Android وiOS الحديثة.
  • استخدم VPN دائم وميزات زر القتل حيثما كان ذلك ممكنًا.
  • قم بتعطيل النفق المنقسم ما لم تكن بحاجة إليه.
  • أزل ملفات تعريف VPN والشهادات غير المستخدمة.
  • تجنب تثبيت الشهادات الجذرية ما لم تكن تثق بالكامل بالجهة المصدرة وتفهم الأثر.
  • استخدم ملفات تعريف متصفح منفصلة للنشاطات الحساسة.
  • تجنب تسجيل الدخول إلى الحسابات الشخصية خلال الجلسات عالية المخاطر.
  • احتفظ بنسخ احتياطية من تكوينات VPN بشكل آمن، وليس في مجلدات عامة أو ملاحظات غير مشفرة.

التحديثات والرقع المنتظمة

احتفظ بنظام التشغيل، وتطبيق VPN، والمتصفح، والتطبيقات الحيوية للأمان مُحدثة. قد تحتوي تنفيذات البروتوكول على أخطاء. كما أن أطر VPN على نظام التشغيل المحمول تتغير مع الزمن. قد تحسن التحديثات حماية التسريبات، وسلوك التجوال، والتوافق مع القيود الشبكية الجديدة.

بالنسبة لـ VPNs المستضافة ذاتياً، قم بتحديث الخادم أيضًا. قم بتدوير المفاتيح إذا فقد الجهاز. راجع قواعد جدار الحماية بعد تحديثات الخادم. أزل المستخدمين وملفات التعريف القديمة. يعد حساب VPN المنسي مسار وصول طويل العمر إلى بنيتك التحتية.

الاستفادة من BeFreeVPN للحصول على وصول آمن بدون تسجيل

بالنسبة للمستخدمين الذين يحتاجون إلى VPN بدون اشتراك للهاتف، تم تصميم BeFreeVPN حول الوصول السريع بدون تسجيل على Android وiOS. هذا النموذج مفيد عندما تريد تقليل الاحتكاك في التسجيل، وتجنب الالتزامات طويلة الأمد، والحصول على اتصال مشفّر سريع.

كما هو الحال مع أي VPN، قم بتكوين هاتفك بعناية. قم بتمكين حماية VPN على مستوى النظام، واختبر التسريب، واحتفظ بخطة احتياطية للشبكات التقييدية. إذا كنت تعمل في بيئة عالية المخاطر، اجمع VPN مع الرسائل الآمنة، عزل المتصفح، وفصل الحسابات بشكل منضبط.

باختصار، يمكن أن تكون VPN بدون اشتراك خياراً عملياً وقائماً على أساس تقني عندما تفهم حدوده. اختر البروتوكول الصحيح، تحقق من موقف الخصوصية للمزود، وحصن هاتفك، واختبر قبل الاعتماد عليه. ابق آمنًا وتجاوز القيود مع BeFreeVPN، الذي يوفر وصولًا مجانيًا دون متاعب التسجيل على منصتي Android وiOS.
فهم الشبكة الافتراضية الخاصة المجهولة لأمان الإنترنت: الغوص العميق

· 18 دقائق قراءة

في عالم يتعرض فيه حرية الإنترنت للتحدي باستمرار، يصبح فهم آليات الشبكات الافتراضية الخاصة المجهولة أمرًا حيويًا للمستخدمين في المناطق المقيدة. الشبكة الافتراضية الخاصة المجهولة للوصول إلى الإنترنت ليست مجرد أداة ملائمة لتغيير الموقع. إنها طبقة خصوصية يمكن أن تقلل من التعرض لمراقبة الشبكة، وتخفي عنوان IP الحقيقي الخاص بك عن المواقع، وتساعد في توجيه الحركة حول أنظمة الرقابة. يشرح هذا الغوص العميق كيف تعمل خدمات الشبكة الافتراضية الخاصة المجهولة، وأين يمكن أن تساعد، وأين تفشل، وكيف ينبغي على المستخدمين المتقدمين تقييمها قبل الاعتماد عليها.

تقنية الشبكة الافتراضية الخاصة المجهولة تتواجد عند تقاطع التشفير، الشبكات، الولاية القضائية، الأمان التشغيلي، والثقة. يمكن أن تجعل حركتك غير قابلة للقراءة بالنسبة لمزود خدمة الإنترنت المحلي، لكنها لا تستطيع محو كل أثر لهويتك. لذلك، الطريقة الصحيحة للتفكير في الشبكة الافتراضية الخاصة المجهولة هي كجزء من استراتيجية خصوصية أوسع.

anonymous vpn for internet privacy

1. ما هي الشبكة الافتراضية الخاصة المجهولة ولماذا نستخدمها؟

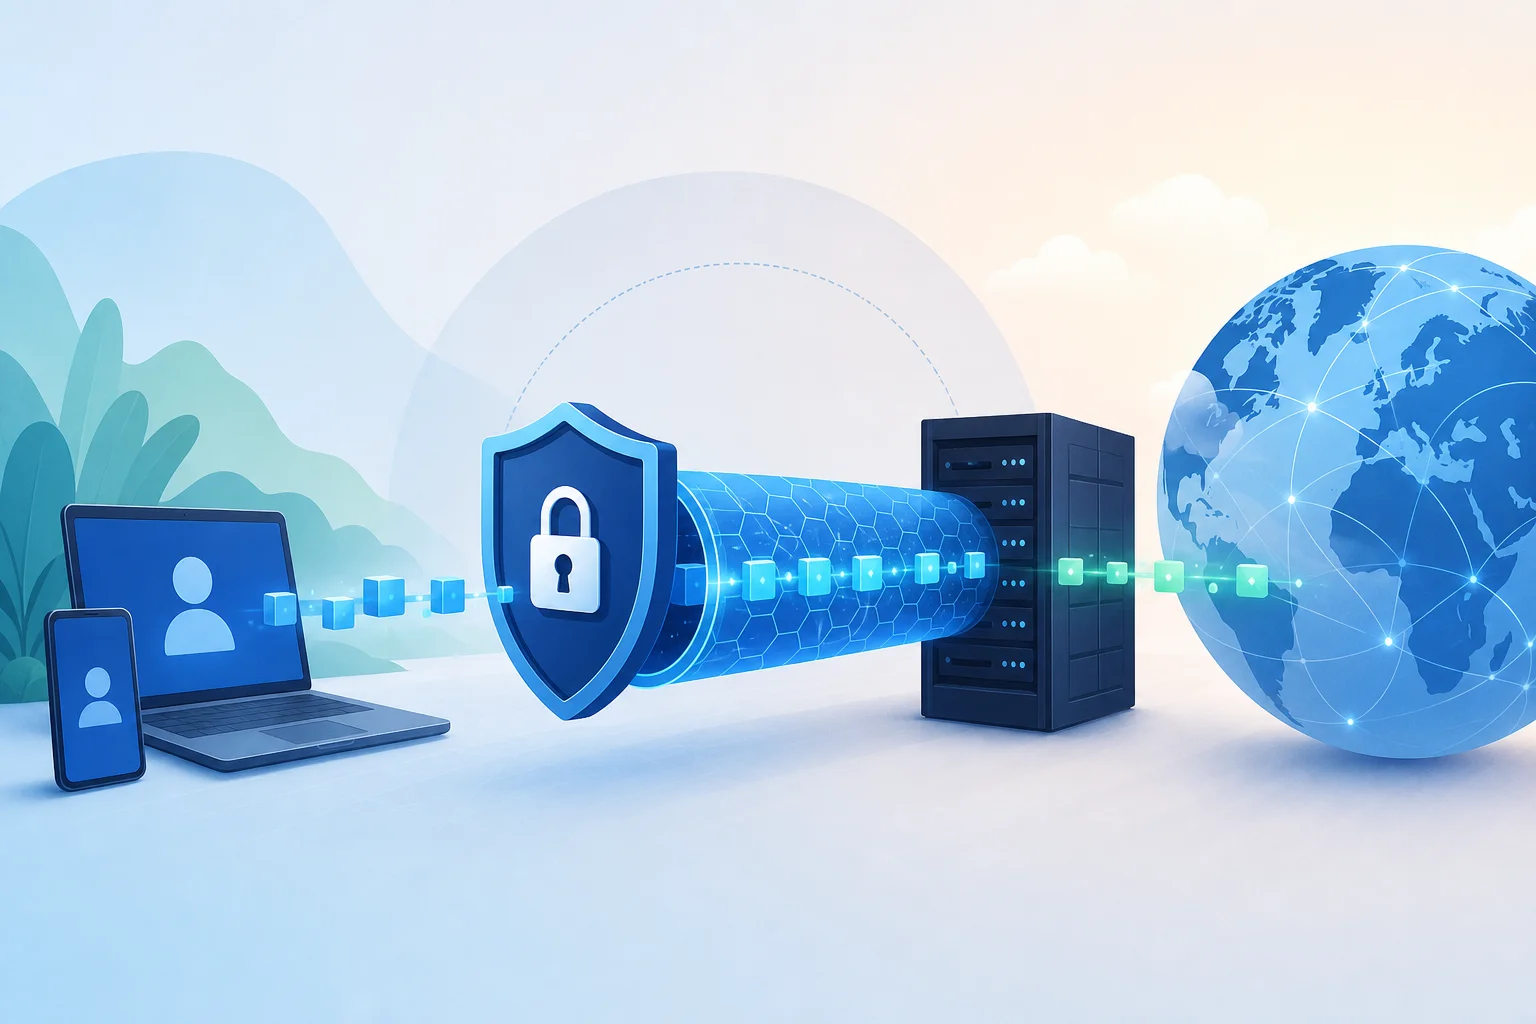
الشبكة الافتراضية الخاصة المجهولة هي شبكة خاصة افتراضية مصممة لتقليل كمية المعلومات القابلة للتحديد المرتبطة بنشاطك على الإنترنت. مثل أي شبكة افتراضية خاصة، فإنها تنشئ نفقًا مشفرًا بين جهازك وخادم الشبكة الافتراضية الخاصة البعيد. تخرج حركتك إلى الإنترنت العام من هذا الخادم، لذا ترى المواقع والتطبيقات عادةً عنوان IP لخادم الشبكة الافتراضية الخاصة بدلاً من عنوانك الحقيقي.

تعتمد جزء "المجهولة" على عدة عوامل:

  • لا يتطلب المزود بيانات شخصية غير ضرورية أثناء التسجيل.
  • يتجنب الخدمة تخزين سجلات النشاط التي يمكن أن تحدد ما تفعله على الإنترنت.
  • تخفي الشبكة الافتراضية الخاصة عنوان IP الحقيقي الخاص بك عن المواقع المستهدفة.
  • تستخدم الشبكة تشفيرًا قويًا وبروتوكولات نفق آمنة.
  • تشمل التطبيقات حماية من التسريبات لـ DNS، IPv6، وانقطاعات الاتصال.

في الممارسة العملية، تكون المجهولية طيفًا. يمكن أن تقلل الشبكة الافتراضية الخاصة التي تركز على الخصوصية من قابلية الربط بين هويتك ونشاط التصفح الخاص بك. ومع ذلك، إذا قمت بتسجيل الدخول إلى حساب شخصي، أو إعادة استخدام بصمة المتصفح، أو تثبيت تطبيقات ثقيلة التتبع، قد يستمر ربط نشاطك بك.

كيف تختلف الشبكات الافتراضية الخاصة المجهولة عن الشبكات الافتراضية التقليدية

تم بناء الشبكات الافتراضية التقليدية في الأصل للوصول الآمن إلى الشبكات الخاصة. على سبيل المثال، يسمح VPN للشركة للموظفين بالاتصال بالموارد الداخلية من خارج المكتب. الهدف هو السرية والتحكم بالوصول، وليس المجهولية العامة.

تختلف الشبكات الافتراضية الخاصة المجهولة في النية والتصميم. فهي تركز على حماية المستخدمين على الإنترنت المفتوح. مقارنةً بشبكة افتراضية خاصة بسيطة، تؤكد الشبكة الافتراضية الخاصة المجهولة عادةً على:

المجالالشبكة الافتراضية التقليديةالشبكة الافتراضية الخاصة المجهولة
الهدف الأساسيالوصول إلى الشبكة الخاصةالخصوصية، مقاومة الرقابة، إخفاء عنوان IP
هوية المستخدمغالبًا ما ترتبط بهوية الموظف أو الحسابيُفضل تقليلها أو جعلها اختيارية
التسجيلقد تسجل الجلسات للامتثالينبغي تجنب سجلات النشاط وتقليل البيانات الوصفية
تصميم الخادمبوابات الشركاتعناوين IP مشتركة وخوادم عامة موزعة
أدوات مكافحة الرقابةعادةً ما تكون محدودةقد تشمل التمويه أو أوضاع التخفي

تكون عناوين IP المشتركة مهمة بشكل خاص. عندما يشارك العديد من المستخدمين نفس عنوان خادم الشبكة الافتراضية، يصبح من الأصعب على المراقبين الخارجيين ربط نشاط واحد بشخص واحد. ومع ذلك، لا تزال المجهولية تعتمد على سلوك تسجيل المزود، ونموذج الدفع، وأمان التطبيق، وعادات التصفح الخاصة بك.

لماذا تهم المجهولية للخصوصية والأمان

تعتبر المجهولية مهمة لأن النشاط على الإنترنت يمكن أن يكشف عن أنماط حساسة. يمكن أن يكشف عنوان IP الخاص بك عن موقعك التقريبي، ومزود الإنترنت الخاص بك، وأحيانًا مؤسستك أو مكان عملك. يمكن أن تكشف استفسارات DNS عن المجالات التي تقوم بزيارتها. يمكن أن يكشف المرور غير المشفر عن المحتوى. حتى حركة HTTPS المشفرة يمكن أن تتسرب بيانات وصفية، مثل عناوين IP المستهدفة وأنماط التوقيت.

بالنسبة للمستخدمين في المناطق المقيدة، تكون المخاطر أعلى. قد يؤدي الوصول إلى مصادر الأخبار المحجوبة، أو الاتصال بالعائلة، أو البحث عن معلومات الصحة، أو استخدام أدوات الاتصال الآمنة إلى جذب انتباه مرشحات الشبكة المحلية. يمكن أن تساعد الشبكة الافتراضية الخاصة المجهولة من خلال تشفير الحركة المحلية وجعل من الصعب على مشغل الشبكة فحص أو حجب الطلبات المحددة.

ومع ذلك، يجب دمج استخدام الشبكة الافتراضية الخاصة مع أمان تشغيلي جيد. استخدم متصفحات آمنة، وتجنب تسجيل الدخول إلى حسابات التعرف عندما تكون المجهولية مطلوبة، وقم بتحديث الأجهزة، وفهم القوانين المحلية قبل الاعتماد على أي أداة للتحايل.

2. الميزات الأساسية للشبكات الافتراضية الخاصة المجهولة

تُعرف الشبكات الافتراضية الخاصة المجهولة أقل بلغة تسويقية وأكثر بالاختيارات التقنية والسياسات التي يمكن التحقق منها. ثلاث ميزات هي الأهم: سياسة عدم التسجيل، إخفاء IP، والتشفير القوي.

سياسة عدم التسجيل: التأكد من عدم تخزين نشاط المستخدم

تعني سياسة عدم التسجيل أن مزود الشبكة الافتراضية الخاصة يدعي عدم تخزين سجلات نشاط المستخدم. على الأقل، يجب أن لا تسجل الشبكة الافتراضية الخاصة المجهولة:

  • المواقع التي تمت زيارتها.
  • استفسارات DNS.
  • المحتوى الذي تم تنزيله أو رفعه.
  • عناوين IP المصدر المرتبطة بجلسات التصفح.
  • طوابع زمنية للاتصالات المرتبطة بنشاط محدد.

يجب على المستخدمين المتقدمين التمييز بين سجلات النشاط والبيانات الوصفية التشغيلية. يحتفظ بعض المزودين ببيانات مؤقتة لمنع إساءة الاستخدام، وإدارة النطاق الترددي، أو استكشاف الأخطاء. لا يجعل ذلك الشبكة الافتراضية الخاصة غير آمنة تلقائيًا، ولكنه يؤثر على نموذج التهديد. تستخدم التصاميم الأقوى خوادم مؤقتة (RAM-only)، بيانات جلسات قصيرة الأمد، تدوير السجلات تلقائيًا، وتدقيق مستقل حيثما كان ذلك متاحًا.

أيضًا، اقرأ سياسة الخصوصية. "نحن لا نراقب تصفحك" أضعف من بيان واضح يشرح ما يتم جمعه، ولماذا يتم جمعه، ومدة الاحتفاظ به، وما إذا كان يمكن أن يحدد مستخدمًا.

إخفاء IP: إخفاء عنوان IP الحقيقي للمستخدم

إخفاء IP هو التأثير المرئي الذي يلاحظه معظم المستخدمين أولاً. عند الاتصال، يرسل جهازك حركة المرور عبر خادم الشبكة الافتراضية الخاصة. ترى المواقع المستهدفة عنوان IP العام للخادم، وليس عنوان IP الذي زودك به مزود الإنترنت أو مشغل الهاتف المحمول الخاص بك.

هذا يحمي ضد عدة أشكال شائعة من التتبع:

  • لا يمكن للمواقع رؤية عنوان IP الخاص بشبكتك المنزلية أو الجوال مباشرة.
  • لا يمكن لمشاركي الند للند رؤية IP الحقيقي الخاص بك بسهولة.
  • تقل رؤية مشغلي الشبكة المحلية للخدمات المستهدفة.
  • قد ترى المرشحات الجغرافية منطقة خادم الشبكة الافتراضية الخاصة بدلاً من منطقتك.

ومع ذلك، فإن إخفاء IP ليس هو نفسه إخفاء الهوية. يمكن لبصمات المتصفح، وملفات تعريف الارتباط، وتسجيلات الدخول للحساب، ومعرفات الأجهزة، وسجلات الدفع أن تحددك مرة أخرى. لذا، يعمل استخدام الشبكة الافتراضية الخاصة المجهولة بشكل أفضل مع إعدادات متصفح تركز على الخصوصية وهويات مقسمة.

معايير التشفير: أنواع التشفير المستخدمة

تستخدم الشبكات الافتراضية الخاصة الحديثة عادةً بدائل تشفير معروفة بشكل جيد. تعتمد الاختيارات الدقيقة على البروتوكول. تشمل الأمثلة الشائعة:

  • AES-256-GCM: مستخدم على نطاق واسع مع OpenVPN و IPSec. يوفر تشفيرًا مصدقًا وأداءً قويًا على الأجهزة التي تدعم تسريع AES.
  • ChaCha20-Poly1305: شائع في WireGuard. إنه سريع على الأجهزة المحمولة والمضمنة، خاصةً حيث يكون تسريع AES ضعيفًا.
  • ECDHE key exchange: يوفر سرية متقدمة من خلال توليد مفاتيح جلسة مؤقتة.
  • HMAC أو AEAD authentication: يساعد في منع التلاعب بالحزم المشفرة.

التشفير الجيد يحمي محتويات الحركة خلال النقل. يمنع لمشغل الواي فاي المحلي، أو مزود الإنترنت، أو المراقب من قراءة الصفحات والرسائل داخل النفق. ومع ذلك، لا يُخفي التشفير كل شيء. قد يرى المراقبون أنك متصل بخادم VPN، مقدار البيانات التي تحوّلها، ومتى تكون متصلاً بالإنترنت. يمكن أن يقلل التمويه من تلك الرؤية، ولكنه يأتي مع تكاليف.

3. الآليات الأساسية للشبكات الافتراضية الخاصة المجهولة

على مستوى تقني، تجمع الشبكة الافتراضية الخاصة المجهولة بين الأنفاق، والمصادقة، والتشفير، والتوجيه، وإعادة التوجيه من جانب الخادم. ينشئ جهازك واجهة شبكة افتراضية، ويقوم بتشفير الحزم، ويغلفها في بروتوكول نقل، ويرسلها إلى خادم الشبكة الافتراضية، ويتلقى الاستجابات المفككة عبر نفس المسار.

نظرة عامة على بروتوكولات VPN: OpenVPN، IKEv2/IPSec، وWireGuard

تحل البروتوكولات المختلفة نفس المشكلة بطرق مختلفة.

OpenVPN ناضج، قابل للتكوين، ومدعوم على نطاق واسع. يمكن تشغيله عبر UDP من أجل السرعة أو TCP من أجل الموثوقية في البيئات المقيدة. لأنه يستخدم TLS، يمكن تكوينه مع العديد من مجموعات التشفير وأنماط المصادقة. تعتبر مرونته مفيدة، ولكن إعدادات خاطئة قد تقلل من الأمان أو الأداء.

IKEv2/IPSec شائع على المنصات المحمولة. يتعامل مع التغييرات في الشبكة بشكل جيد، مما يكون مفيدًا عند الانتقال بين الشبكات اللاسلكية والشبكات الخلوية. يعتبر IPSec إطارًا مثبتًا، لكن تعقيده يعني أن التنفيذ الآمن والإعداد مهم.

WireGuard هو أحدث وأكثر إحكامًا عن عمد. يستخدم قاعدة شفرة أصغر وتشفير حديث، بما في ذلك ChaCha20-Poly1305. إنه سريع وفعال ومناسب تمامًا للأجهزة المحمولة. ومع ذلك، يتطلب نموذج المفاتيح الثابتة تصميمًامج حماية تحمل الخصوصية لحسابات وبيانات IP بعناية من قبل المزودين.

البروتوكولنقاط القوةالتنازلاتأفضل حالة استخدام
OpenVPNمرن، مثبت في المعركة، طرق للخروج من الرقابةيمكن أن يكون أبطأ، يتطلب إعدادات معقدةالشبكات المقيدة والإعدادات المخصصة
IKEv2/IPSecتنقل مستقر، دعم أصليمجموعة معقدة، قد يتم حظرهمستخدمو الهواتف المحمولة أثناء تبديل الشبكات
WireGuardسريع، حديث، فعاليحتاج إلى تصميم خصوصية دقيقتصفح آمن يومي وأداء

كيف يعمل التشفير والأنفاق معًا

التنقيط والتشفير مرتبطان ولكنهما ليسا متطابقين. ينشئ التنقيط مسارًا افتراضيًا للحزم. يحمي التشفير محتوى الحزمة داخل ذلك المسار.

تشبه تدفق الشبكة الافتراضية الخاصة المُبسّط ما يلي:

  1. ينشئ جهازك واجهة شبكة افتراضية.
  2. يصادق عميل الشبكة الافتراضية الخاصة مع خادم الشبكة الافتراضية.
  3. يتفاوض كلا الجانبين أو يستخرج مفاتيح الجلسة.
  4. يقوم نظام تشغيلك بتوجيه الحركة المحددة إلى واجهة الشبكة الافتراضية الخاصة.
  5. يقوم عميل الشبكة الافتراضية بتشفير كل حزمة.
  6. تُرسل الحزمة المشفرة إلى خادم الشبكة الافتراضية.
  7. يقوم الخادم بفك تشفيرها وإعادة توجيهها إلى الوجهة.
  8. تعود الاستجابة إلى الخادم، ويتم تشفيرها مرة أخرى، وتسافر إلىك.

يخفي هذا التصميم الوجهة النهائية عن الشبكة المحلية. يرى مزود الإنترنت اتصالاً بخادم الشبكة الافتراضية، بينما ترى المواضيع استعلاماً من خادم الشبكة الافتراضية الخاصة. ومع ذلك، يقف مزود الشبكة الافتراضية الخاصة في المنتصف. هذه هي الأسباب التي تجعل ثقة المزود وسياسة التسجيل مركزية للمجهولية.

vpn encryption tunnel diagram

دور الخوادم في الحفاظ على المجهولية

تعتبر خوادم الشبكة الافتراضية الخاصة أكثر من مجرد أجهزة توجيه بسيطة. يمكن أن يعزز تكوينها أو يضعف المجهولية.

تشمل الخصائص المهمة على جانب الخادم:

  • عناوين IP المشتركة: يخرج العديد من المستخدمين من خلال نفس IP، مما يزيد من حجم الحشد.
  • معالجة DNS: يحمي محللو DNS الخاصة من تسريبات DNS لمزودي الإنترنت المحليين.
  • عمليات RAM فقط: تختفي البيانات عند إعادة التشغيل إذا لم تُستخدم أقراص لتخزين الجلسات.
  • ضوابط وصول صارمة: تقليل الوصول الإداري يقلل من مخاطر التسلل والاختراق.
  • التخطيط القضائي: تؤثر مواقع الخادم على التعرض القانوني ومخاطر المصادرة.
  • فصل الحركة: يؤدي التصميم الجيد إلى فصل أنظمة المصادقة والدفع والحركة.

بالنسبة للمستخدمين في بيئات مقيدة، تعتبر تنوع الخادم أيضًا مهمة. إذا كانت الرقابة تحظر نقاط نهاية معينة للشبكة الافتراضية الخاصة، فإن وجود مناطق متعددة وبنية تحتية دوارة يمكن أن يحسن من موثوقية الوصول. ومع ذلك، لا يمكن لأي مزود ضمان وصول دائم في كل بلد، خاصةً حيث يُستخدم الفحص العميق لحزم البيانات والبحث النشط.

4. تجاوز الرقابة باستخدام الشبكات الافتراضية الخاصة المجهولة

تساعد الشبكات الافتراضية الخاصة المجهولة في تجاوز الرقابة من خلال تغيير كل من المسار والمظهر لحركتك. بدلاً من الاتصال مباشرة بموقع محجوب، يتصل جهازك بخادم الشبكة الافتراضية الخاصة خارج الشبكة المصفاة. ثم يصل الخادم فعليًا إلى الوجهة بدلاً عنك.

يمكن أن تعمل هذه الطريقة ضد عدة أساليب حظر شائعة:

  • حظر DNS: تستخدم الشبكة الافتراضية الخاصة محلل DNS الخاص بها داخل النفق المشفر.
  • حظر IP: تُفعل الوجهة من خلال خادم الشبكة الافتراضية الخاصة، وليس مباشرةً من شبكتك.
  • تصفية URLs: يخفى HTTPS بالإضافة إلى نفق الشبكة الافتراضية الخاصة URL المحدد عن المرشحات المحلية.
  • تصفية كلمات المرور: يتم تشفير المحتوى قبل أن يعبر الشبكة المحلية.
  • قيود جغرافية: قد ترى الخدمات بلد خادم الشبكة الافتراضية بدلاً من بلدك.

ومع ذلك، قد تقوم أنظمة الرقابة المتقدمة بحظر عناوين IP الخاصة بخوادم الشبكة الافتراضية أو كشف توقيع بروتوكولات الشبكة الافتراضية. هذه هي النقطة التي يصبح فيها التمويه مهمًا.

تقنيات التمويه والشبكات الافتراضية الخاصة الخفية

يحاول التمويه جعل حركة مرور الشبكة الافتراضية الخاصة أكثر صعوبة في التعرف عليها. لا يجعل حركة المرور غير مرئية بالضرورة، لكنه يمكن أن يقلل من الأنماط القابلة للتعرف.

تشمل التقنيات الشائعة:

  • تغليف TLS: تغليف حركة مرور الشبكة الافتراضية الخاصة بحيث تبدو كـ HTTPS عادي.
  • توسيع الحزمة: ضبط أحجام الحزم لتقليل التعرف.
  • تمويه بروتوكول: تعديل المصافحات التي يستخدمها الرقابيون للكشف عن الشبكات الافتراضية الخاصة.
  • اختيار الميناء: تشغيل الحركة فوق TCP 443، المستخدم عادةً لـ HTTPS.
  • التوجيه متعدد الخطوات: إرسال الحركة عبر أكثر من خادم VPN لفصل النقاط الداخلية والخارجية.

تقلل الأوضاع الخفية غالبًا من السرعة لأنها تضيف عبئًا إضافيًا. قد تزيد أيضًا من استخدام البطارية على الأجهزة المحمولة. بالنسبة للمستخدمين الذين يواجهون تصفية عدوانية، فإن التنازلات قد تكون مجدية. بالنسبة للتصفح اليومي العادي، قد يكون بروتوكول سريع مثل WireGuard أكثر فعالية.

أمثلة واقعية للرقابة واستخدام الشبكات الافتراضية الخاصة

تم استخدام الشبكات الافتراضية الخاصة في العديد من السياقات المقيدة، بما في ذلك فترات حظر منصات التواصل الاجتماعي، وقيود جديدة، وتصنيف محتوى الإقليمي. في البلدان التي يتم فيها حظر تطبيقات المراسلة معينة أو مواقع الإعلام المستقل بشكل متقطع، غالبًا ما يعتمد المستخدمون على الشبكات الافتراضية الخاصة للوصول إلى الخوادم الخارجية واستعادة الوصول.

يعتمد النجاح على أسلوب الحجب. إذا كان موقع محجوز فقط من خلال التلاعب بـ DNS، فإن أي شبكة افتراضية خاصة مُهيأة بشكل صحيح يمكن أن تساعد. إذا كانت الحكومة تستخدم التفتيش العميق لحزم البيانات، والبحث النشط، وحظر IP الواسع، فقد يحتاج المستخدمون إلى تمويه، خوادم محدّثة بانتظام، أو أدوات بديلة لتجاوز الحجب.

مثال عملي هو موقع أخبار محجوب. بدون VPN، قد يعيد مزود الإنترنت المحلي إجابة DNS خاطئة أو يحظر عنوان الوجهة. مع الشبكة الافتراضية الخاصة المجهولة، تتحرك الطلبات DNS وويب داخل النفق المشفر. يرى ISP فقط اتصال الشبكة الافتراضية الخاصة، بينما يستخرج خادم الشبكة الافتراضية الأخبار من خارج البيئة المصفاة.

ومع ذلك، ينبغي أن يكون المستخدمون حذرين. في بعض الولايات القضائية، قد يكون استخدام الشبكات الافتراضية الخاصة محظورًا أو مراقبًا. دائمًا قم بتقييم المخاطر الشخصية، وتجنب التعرض غير الضروري، واحتفظ بقنوات التواصل الاحتياطية جاهزة.

5. المفاهيم الخاطئة الشائعة حول الشبكات الافتراضية الخاصة المجهولة

تُعتبر الشبكات الافتراضية الخاصة المجهولة أدوات قوية، لكنها غالبًا ما يتم فهمها بشكل خاطئ. يمكن أن يؤدي الإفراط في تقديرها إلى خلق شعور زائف بالأمان. يمكن أن يؤدي الاستهانة بها إلى ترك المستخدمين معرضين للمراقبة القابلة للتجنب.

خرافة: تقدم جميع الشبكات الافتراضية الخاصة نفس المجهولية

ليست كل الشبكات الافتراضية متساوية. تم تصميم بعضها للوصول المؤسسي. يركز البعض الآخر على البث. بعض الشبكات الافتراضية المجانية تمول من خلال الإعلانات أو جمع البيانات. ليست الخدمة التي تغير عنوان IP الخاصة بك تلقائيًا مجهولة.

للخصوصية الحقيقية، ابحث عن التوافق الفني والسياسي:

  • بيانات حساب ضئيلة.
  • سياسة عدم التسجيل واضحة.
  • بروتوكولات آمنة.
  • حماية من تسريب DNS و IPv6.
  • سلوك مفتاح القتل.
  • ملكية شفافة وولاية قضائية.
  • تدقيق مستقل أو وثائق تقنية مفتوحة حيثما كان ذلك ممكنًا.

إذا كانت شبكة افتراضية خاصة تسجل عناوين IP المصدر، وطوابع زمنية للاتصالات، وعناوين IP الخاصة بالخروج المعينة، فقد يكون من الممكن الربط بين النشاط لاحقًا. تزداد تلك المخاطر إذا كان المزود يتطلب أيضًا تفاصيل الدفع التعريفية أو أذونات تطبيقات تدخيلية.

فهم حدود الشبكات الافتراضية الخاصة في تجنب المراقبة

تحمي الشبكة الافتراضية الخاصة المسار الشبكي بين جهازك وخادم الشبكة الافتراضية الخاصة. لا تتحكم في ما يحدث على جهازك، داخل متصفحك، أو على الخدمات التي تستخدمها.

لن تتوقف الشبكة الافتراضية الخاصة تلقائيًا عن:

  • البرامج الضارة على جهازك.
  • بصمات المتصفح.
  • ملفات تعريف الارتباط التتبعية.
  • التعريف على أساس الحساب.
  • هجمات التصيد.
  • لقطات الشاشة أو عمليات البحث الفعلية عن الجهاز.
  • المراقبة على الخدمة المستهدفة.

بالنسبة للمستخدمين ذوي المخاطر العالية، يجب دمج الشبكة الافتراضية الخاصة مع متصفحات محمية، رسائل مشفرة، تحديثات الأجهزة، مصادقة ذات عاملين، وفصل الهويات بعناية. في بعض الحالات، قد يكون Tor أكثر ملاءمة من الشبكة الافتراضية الخاصة، خاصة عندما يتطلب نموذج التهديد فصلًا أقوى بين الشبكة الداخلة والموقع المستهدف.

الأسئلة الشائعة: هل تجعل الشبكات الافتراضية الخاصة المجهولة المستخدم غير مرئي تمامًا؟

لا. يمكن أن تخفي الشبكة الافتراضية الخاصة المجهولة عنوان IP الحقيقي الخاص بك عن المواقع وتشفير الحركة من شبكتك المحلية، لكنها لا يمكن أن تجعلك غير مرئي تمامًا. إذا قمت بتسجيل الدخول إلى حساب شخصي، أو قبول ملفات تعريف الارتباط التتبعية، أو استخدام بصمة متصفح فريدة، يمكنك أن تُحدد.

الأسئلة الشائعة: هل شبكات VPN المجانية المجهولة آمنة للاستخدام على الإنترنت؟

يتوقف ذلك على نموذج المزود. يجب أن تتجنب الشبكة الافتراضية المجانية الآمنة بيع بيانات التصفح، ولا ينبغي أن تطلب تسجيل غير ضروري، وينبغي استخدامها تشفير قوي. كن حذرًا مع الخدمات التي تعتمد على إعلانات تدخيلية، ملكية غير معروفة، أو سياسات خصوصية غامضة.

الأسئلة الشائعة: هل يمكن أن تحميني الشبكة الافتراضية الخاصة من مزود الإنترنت الخاص بي؟

يمكن أن تمنعك الشبكة الافتراضية الخاصة من رؤية مزود الإنترنت الخاص بك بشأن المواقع المحددة والمحتوى الذي تصل إليه عبر النفق. لا يزال بإمكان مزود الإنترنت رؤية أنك متصل بخادم الشبكة الافتراضية الخاصة، ومتى تتصل، وكم من البيانات تقوم بنقلها.

توضيح المفهوم الخاطئ حول الأمان التام من خلال المجهولية

المجهولية والأمان تتداخلان، لكنهما ليسا الشيء نفسه. تقلل المجهولية من الربط بين هويتك ونشاطك. يقلل الأمان من احتمال تسرب بياناتك، أو أجهزتك، أو حساباتك.

على سبيل المثال، قد تخفي الشبكة الافتراضية الخاصة عنوان IP الخاص بك، لكنها لن تحميك إذا قمت بإدخال بيانات الاعتماد في صفحة تسجيل دخول مزيفة. وبالمثل، لا يساعد التشفير القوي إذا كان المهاجم قد قام بالفعل بتثبيت برامج التجسس على هاتفك. اعتبر الشبكة الافتراضية الخاصة المجهولة طبقة دفاعية واحدة، وليس نظام أمان كامل.

6. اختيار الشبكة الافتراضية الخاصة المجهولة المناسبة لاحتياجاتك

اختيار VPN هو تمرين في نمذجة التهديدات. قد لا تكون أفضل شبكة افتراضية خاصة مجهولة لحرية الإنترنت في بلد مقيد هي نفسها أفضل شبكة توافق ألعاب ذات زمن انتقال منخفض أو عمل عن بُعد.

عوامل يجب مراعاتها: السرعة، مواقع الخوادم، وميزات الأمان

ابدأ بهدفك الأساسي. ثم قم بتقييم الملائمة التقنية.

  1. حدد نموذج التهديد الخاص بك. هل تتجنب تتبع مزود الإنترنت، تتجاوز الرقابة، تحمي الواي فاي العمومي، أو تفصل الهويات؟
  2. تحقق من سياسة التسجيل. تفضل الخدمات التي تتجنب صراحة سجلات النشاط وتقليل البيانات الوصفية.
  3. مراجعة دعم البروتوكول. WireGuard عادة سريعة. OpenVPN مرنة. IKEv2/IPSec مفيدة للتنقل المحمول.
  4. ابحث عن حماية التسرب. حماية تسرب DNS، معالجة IPv6، وسلوك مفتاح القتل أمر بالغ الأهمية.
  5. تقييم مقاومة الرقابة. إذا كنت تعيش في منطقة مقيدة، ابحث عن التمويه أو أوضاع التخفي.
  6. اختبر مواقع الخوادم. تؤدي الخوادم القريبة إلى تحسين السرعة. تضيف المناطق المتنوعة خيارات وصول محسّنة.
  7. تفقد أذونات التطبيق. يجب أن تطلب تطبيقات الشبكة الافتراضية الخاصة فقط ما تحتاجه.
  8. اعتبر خصوصية الحساب. نماذج عدم التسجيل أو التسجيل الأدنى تقلل البيانات التعريفية المخزنة.
  9. قم بقياس الأداء بنفسك. قم بإجراء اختبارات على شبكتك الفعلية، وليس فقط على اتصالات مثالية.
  10. خطط للبدائل. احتفظ بخوادم بديلة، بروتوكولات، أو أدوات جاهزة إذا تغير الحظر.

choosing anonymous vpn service

تقييم مراجعات المستخدمين وآراء الخبراء

يمكن أن تساعد المراجعات، لكنها قد تخدع أيضًا. ينبغي على المستخدمين المتقدمين فصل تعليقات الاستخدام من أدلة الأمان.

مراجعات المستخدمين مفيدة فيما يخص:

  • استقرار التطبيق.
  • السرعة في مناطق معينة.
  • استجابة الدعم.
  • موثوقية الشبكات المحمولة.
  • التوافق مع مزودي الإنترنت المحليين.

مراجعات الخبراء أكثر فائدة فيما يتعلق بـ:

  • تفاصيل تنفيذ البروتوكول.
  • اختبار التسرب.
  • تحليل سياسة الخصوصية.
  • تفسير التدقيق.
  • مراجعة أذونات التطبيق.
  • سياق الولاية والملكية.

كن متشككًا في التصنيفات التي لا تشرح المنهجية. أيضًا، انتبه للانحياز بالعمولة. يجب أن تكشف مراجعة موثوقة عن ظروف الاختبار، وتسمية البروتوكولات المستخدمة، وشرح القيود.

أهمية فترات التجربة والإصدارات المجانية

تعتبر فترات التجربة والإصدارات المجانية مهمة لأن أداء الشبكة الافتراضية الخاصة محلي للغاية. قد يعمل خادم بشكل جيد في بلد ما، بينما قد يكون بطيئًا أو محجوبًا في آخر. قد يفشل بروتوكول جيد الأداء على الألياف في شبكة محمولة بها فقد لحزم البيانات.

عند اختبار شبكة افتراضية خاصة، تحقق من:

  • ما إذا كان عنوان IP الحقيقي يتسرب أثناء إعادة الاتصالات.
  • ما إذا كانت استفسارات DNS تبقى داخل النفق.
  • ما إذا كان مفتاح القتل يمنع الحركة بعد انقطاع الاتصال.
  • ما إذا كانت المواقع والتطبيقات المهمة تعمل بشكل طبيعي.
  • ما إذا كانت السرعات تظل قابلة للاستخدام خلال ساعات الذروة.
  • ما إذا كان التمويه يعمل على الشبكات المقيدة.

يمكن أن يكون الوصول إلى VPN المجاني قيمة للمستخدمين الذين لا يستطيعون الدفع بصورة خاصة أو لا يمكنهم التسجيل بأمان. لكن يحتاج المزود إلى نموذج خصوصية مستدام. تعتبر خيارات عدم التسجيل مفيدة بشكل خاص لأنها تقلل من البيانات الشخصية المعرضة خلال عملية التسجيل.

7. الخاتمة: أهمية اختيار شبكة افتراضية خاصة مجهولة

يمكن أن تحسن الشبكة الافتراضية الخاصة المجهولة خصوصية الإنترنت، وتحمي الحركة على الشبكات غير الموثوقة، وتخفي عنوان IP الحقيقي الخاص بك، وتساعد المستخدمين في المناطق المقيدة على الوصول إلى المعلومات المحجوبة. المفتاح هو الاختيار بعناية. التشفير القوي، البروتوكولات الآمنة، حماية التسرب، عناوين IP المشتركة، ممارسات عدم التسجيل، والميزات المقاومة للرقابة جميعها مهمة.

في الوقت نفسه، ليست الشبكة الافتراضية الخاصة سترة سحرية. لا يمكن أن تمحو بصمات المتصفح، أو تؤمن الأجهزة المخترقة، أو تحمي الحسابات التي تكشف فيها بتعمد عن هويتك. للحصول على أفضل النتائج، اجمع بين الشبكة الافتراضية الخاصة المجهولة والنظافة الرقمية الجيدة: تحديث البرامج، عادات تصفح خاصة، رسائل آمنة، وفصل دقيق بين الأنشطة الشخصية والحساسة.

استكشف BeFreeVPN اليوم للحصول على حل مجاني، بدون تسجيل يعمل بسلاسة على جميع أجهزتك، مما يساعد في جعل تجربة الإنترنت الخاصة بك أكثر أمانًا وخصوصية وبدون قيود.