Comprendiendo el VPN Anónimo para la Seguridad en Internet: Una Profundización
En un mundo donde la libertad de internet se enfrenta constantemente a desafíos, entender la mecánica de los VPN anónimos se vuelve crucial para los usuarios en regiones restrictivas. Un VPN anónimo para el acceso a internet no es solo una herramienta de conveniencia para cambiar de ubicación. Es una capa de privacidad que puede reducir la exposición a la monitorización de la red, ocultar tu dirección IP real de los sitios web y ayudar a redirigir el tráfico a través de los sistemas de censura. Esta profundización explica cómo funcionan los servicios de VPN anónimos, dónde ayudan, dónde fallan y cómo los usuarios avanzados deberían evaluarlos antes de confiar en uno.
La tecnología de VPN anónimos se sitúa en la intersección de la criptografía, la red, la jurisdicción, la seguridad operativa y la confianza. Puede hacer que tu tráfico sea ilegible para un proveedor de servicios de internet local, pero no puede borrar mágicamente cada rastro de tu identidad. Por lo tanto, la manera correcta de pensar sobre un VPN anónimo es como una parte de una estrategia de privacidad más amplia.
1. ¿Qué es un VPN Anónimo y Por Qué Usarlo?
Un VPN anónimo es una red privada virtual diseñada para minimizar la cantidad de información identificable vinculada a tu actividad en internet. Al igual que cualquier VPN, crea un túnel encriptado entre tu dispositivo y un servidor VPN remoto. Tu tráfico sale a la internet pública desde ese servidor, por lo que los sitios web y aplicaciones suelen ver la dirección IP del servidor VPN en lugar de la tuya real.
La parte "anónima" depende de varios factores:
- El proveedor no requiere datos personales innecesarios durante el registro.
- El servicio evita almacenar registros de actividad que puedan identificar lo que haces en línea.
- El VPN enmascara tu dirección IP real de los sitios web de destino.
- La red utiliza encriptación fuerte y protocolos de túnel seguros.
- Las aplicaciones incluyen protección contra fugas de DNS, IPv6 y caídas de conexión.
En la práctica, la anonimidad es un espectro. Un VPN enfocado en la privacidad puede reducir la vinculabilidad entre tu identidad y tu actividad de navegación. Sin embargo, si te conectas a una cuenta personal, reutilizas una huella digital del navegador o instalas aplicaciones con mucho seguimiento, tu actividad aún puede estar vinculada a ti.
Cómo los VPN Anónimos Diferencian de los VPN Tradicionales
Los VPN tradicionales fueron originalmente construidos para acceso seguro a redes privadas. Un VPN de empresa, por ejemplo, permite que los empleados se conecten a recursos internos desde fuera de la oficina. El objetivo es la confidencialidad y el control de acceso, no la anonimidad pública.
Los VPN anónimos son diferentes en intención y diseño. Se centran en proteger a los usuarios en la internet abierta. Comparado con un VPN básico, un VPN anónimo suele enfatizar:
| Área | VPN Tradicional | VPN Anónimo |
|---|---|---|
| Objetivo principal | Acceso a red privada | Privacidad, resistencia a la censura, enmascaramiento de IP |
| Identidad del usuario | A menudo vinculada a la identidad de empleado o cuenta | Idealmente minimizada u opcional |
| Registro | Puede registrar sesiones para cumplir regulaciones | Debería evitar registros de actividad y minimizar metadatos |
| Diseño del servidor | Pasarelas corporativas | IPs de salida compartidas y servidores públicos distribuidos |
| Herramientas anti-censura | Generalmente limitadas | Puede incluir ofuscación o modos sigilosos |
Una IP de salida compartida es especialmente importante. Cuando muchos usuarios comparten la misma IP de servidor VPN, se vuelve más difícil para los observadores externos asociar una sola actividad con un individuo. Dicho esto, la anonimidad aún depende del comportamiento de registro del proveedor, el modelo de pago, la seguridad de la aplicación y tus propios hábitos de navegación.
Por Qué la Anonimidad Importa para la Privacidad y la Seguridad
La anonimidad importa porque la actividad en internet puede exponer patrones sensibles. Tu dirección IP puede revelar tu ubicación aproximada, tu ISP, y a veces tu institución o lugar de trabajo. Las consultas DNS pueden revelar los dominios que visitas. El tráfico no encriptado puede exponer contenido. Incluso el tráfico HTTPS encriptado puede filtrar metadatos, como IPs de destino y patrones de tiempo.
Para los usuarios en regiones restrictivas, las apuestas son más altas. Acceder a fuentes de noticias bloqueadas, contactar a familiares, investigar información de salud o usar herramientas de comunicación seguras puede llamar la atención de los filtros de red locales. Un VPN anónimo puede ayudar encriptando el tráfico local y dificultando que el operador de la red inspeccione o bloquee selectivamente solicitudes específicas.
Sin embargo, el uso de VPN debe ir acompañado de una buena seguridad operativa. Usa navegadores seguros, evita iniciar sesión en cuentas identificables cuando se requiere anonimidad, actualiza dispositivos y comprende las leyes locales antes de confiar en cualquier herramienta de elusión.
2. Características Clave de los VPN Anónimos
Los VPN anónimos se definen menos por el lenguaje de marketing y más por elecciones técnicas y de políticas verificables. Tres características son las más importantes: política de no registros, enmascaramiento de IP y encriptación fuerte.
Política de No Registros: Asegurando que la Actividad del Usuario No Sea Almacenada
Una política de no registros significa que el proveedor de VPN afirma no almacenar registros de la actividad de los usuarios. Como mínimo, un VPN anónimo no debería registrar:
- Sitios web visitados.
- Consultas DNS.
- Contenido descargado o subido.
- Direcciones IP de origen vinculadas a sesiones de navegación.
- Tiempos de conexión vinculados a actividades específicas.
Los usuarios avanzados deberían distinguir entre registros de actividad y metadatos operativos. Algunos proveedores mantienen datos temporales para prevención de abuso, gestión de ancho de banda o solución de problemas. Eso no hace automáticamente que un VPN sea inseguro, pero afecta el modelo de amenaza. Un diseño más fuerte utiliza servidores solo de RAM, datos de sesión de corta duración, rotación automática de registros y auditorías independientes donde estén disponibles.
Además, lee la política de privacidad. "No monitoreamos tu navegación" es más débil que una declaración clara que explique qué se recopila, por qué se recopila, cuánto tiempo se conserva y si puede identificar a un usuario.
Enmascaramiento de IP: Ocultando la Verdadera Dirección IP del Usuario
El enmascaramiento de IP es el efecto visible que la mayoría de los usuarios notan primero. Cuando te conectas, tu dispositivo envía tráfico de internet a través del servidor VPN. Los sitios de destino ven la dirección IP pública del servidor, no la dirección IP asignada por tu ISP o proveedor de servicios móviles.
Esto protege contra varias formas comunes de rastreo:
- Los sitios web no pueden ver directamente tu IP de red doméstica o móvil.
- Los participantes en redes peer-to-peer no pueden fácilmente ver tu IP real.
- Los operadores de red locales tienen menos visibilidad sobre los servicios de destino.
- Los filtros basados en geolocalización pueden ver la región del servidor VPN en lugar de la tuya.
Sin embargo, el enmascaramiento de IP no es lo mismo que el enmascaramiento de identidad. Las huellas digitales del navegador, cookies, inicios de sesión de cuentas, IDs de dispositivos y registros de pago aún pueden identificarte. Por lo tanto, el uso de un VPN anónimo funciona mejor con configuraciones de navegador enfocadas en la privacidad y identidades compartimentadas.
Estándares de Encriptación: Tipos de Encriptación Utilizados
Los VPN modernos típicamente utilizan primitivas criptográficas bien establecidas. Las elecciones exactas dependen del protocolo. Ejemplos comunes incluyen:
- AES-256-GCM: Utilizado ampliamente con OpenVPN e IPSec. Proporciona encriptación autenticada y un fuerte rendimiento en hardware con aceleración AES.
- ChaCha20-Poly1305: Común en WireGuard. Es rápido en dispositivos móviles y embebidos, especialmente donde la aceleración AES es débil.
- Intercambio de claves ECDHE: Proporciona secreto hacia adelante generando claves de sesión temporales.
- Autenticación HMAC o AEAD: Ayuda a prevenir la manipulación de paquetes encriptados.
Una buena encriptación protege el contenido del tráfico en tránsito. Previene que un operador de Wi-Fi local, ISP o censor lea las páginas y mensajes dentro del túnel. Sin embargo, la encriptación no oculta todo. Los observadores aún pueden ver que te estás conectando a un servidor VPN, cuánto dato transfieres y cuándo estás en línea. La ofuscación puede reducir esa visibilidad, pero tiene compensaciones.
3. Mecanismos Subyacentes de los VPN Anónimos
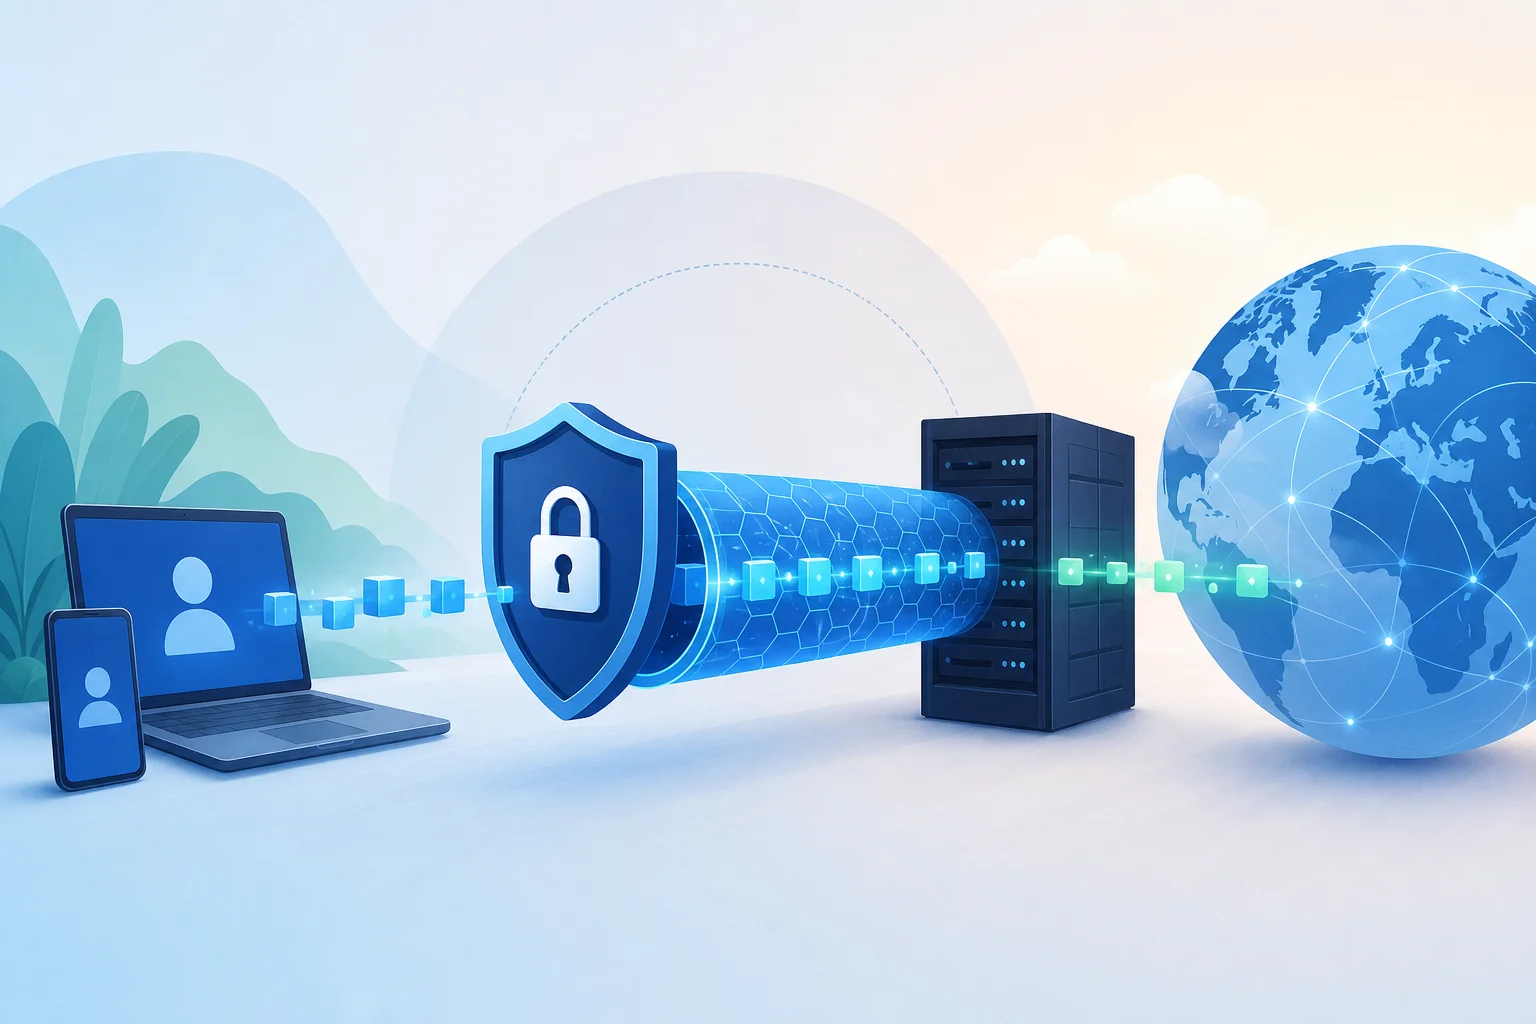
A nivel técnico, un VPN anónimo combina túnelización, autenticación, encriptación, enrutamiento y reenvío del lado del servidor. Tu dispositivo crea una interfaz de red virtual, encripta paquetes, los envuelve en un protocolo de transporte, los envía a un servidor VPN y recibe respuestas desencriptadas a través del mismo camino.
Visión General de Protocolos VPN: OpenVPN, IKEv2/IPSec y WireGuard
Diferentes protocolos resuelven el mismo problema de diferentes maneras.
OpenVPN es maduro, configurable y ampliamente soportado. Puede ejecutarse sobre UDP para velocidad o TCP para fiabilidad en entornos restringidos. Debido a que utiliza TLS, puede configurarse con muchos conjuntos de cifrados y modos de autenticación. Su flexibilidad es útil, pero la mala configuración puede reducir la seguridad o el rendimiento.
IKEv2/IPSec es común en plataformas móviles. Maneja bien los cambios de red, lo que es útil al moverse entre redes Wi-Fi y celulares. IPSec es un marco probado, pero su complejidad significa que la implementación y configuración seguras son importantes.
WireGuard es más nuevo e intencionalmente compacto. Utiliza una base de código más pequeña y criptografía moderna, incluyendo ChaCha20-Poly1305. Es rápido, eficiente y bien adecuado para dispositivos móviles. Sin embargo, su modelo de clave estática requiere que los proveedores diseñen cuidadosamente sistemas de asignación de cuentas y IP que respeten la privacidad.
| Protocolo | Fortalezas | Compensaciones | Mejor caso de uso |
|---|---|---|---|
| OpenVPN | Flexible, probado en batalla, soluciones contra la censura | Puede ser más lento, pesado en configuración | Redes restrictivas y configuraciones personalizadas |
| IKEv2/IPSec | Roaming estable, soporte nativo | Pila compleja, puede ser bloqueado | Usuarios móviles cambiando de redes |
| WireGuard | Rápido, moderno, eficiente | Necesita diseño cuidadoso de privacidad | Navegación segura diaria y rendimiento |
Cómo Funciona la Encriptación y Túnelización Juntas
La túnelización y la encriptación están relacionadas pero no son idénticas. La túnelización crea un camino virtual para los paquetes. La encriptación protege el contenido del paquete dentro de ese camino.
Un flujo simplificado de VPN se ve así:
- Tu dispositivo crea una interfaz de red virtual.
- El cliente de VPN se autentica con el servidor VPN.
- Ambas partes negocian o derivan claves de sesión.
- Tu sistema operativo enruta el tráfico seleccionado a la interfaz VPN.
- El cliente de VPN encripta cada paquete.
- El paquete encriptado se envía al servidor VPN.
- El servidor lo desencripta y lo reenvía al destino.
- La respuesta regresa al servidor, se encripta nuevamente y viaja de vuelta a ti.
Este diseño oculta el destino final de la red local. El ISP ve una conexión al servidor VPN, mientras que el sitio web ve una solicitud del servidor VPN. Sin embargo, el proveedor de VPN se encuentra en medio. Esa es la razón por la que la confianza en el proveedor y la política de registros son centrales para la anonimidad.
El Rol de los Servidores en el Mantenimiento de la Anonimidad
Los servidores VPN son más que simples relés. Su configuración puede fortalecer o debilitar la anonimidad.
Las propiedades importantes del lado del servidor incluyen:
- Direcciones IP compartidas: Muchos usuarios salen a través de la misma IP, aumentando el tamaño de la multitud.
- Manejo de DNS: Servidores DNS privados previenen fugas de DNS a ISPs locales.
- Operación solo de RAM: Los datos desaparecen en el reinicio si no se utilizan discos para almacenamiento de sesiones.
- Controles de acceso endurecidos: Un acceso administrativo limitado reduce el riesgo de insider y compromisos.
- Planificación jurisdiccional: Las ubicaciones de los servidores afectan la exposición legal y el riesgo de confiscación.
- Separación de tráfico: Una buena arquitectura separa sistemas de autenticación, pagos y tráfico.
Para los usuarios en entornos censurados, la diversidad de servidores también importa. Si un censor bloquea los puntos finales de VPN conocidos, tener múltiples regiones y una infraestructura rotante puede mejorar la fiabilidad. Sin embargo, ningún proveedor puede garantizar el acceso permanente en cada país, especialmente donde se utilizan inspección profunda de paquetes y sondeos activos.
4. Evitando la Censura Con VPN Anónimos
Los VPN anónimos ayudan a eludir la censura al cambiar tanto la ruta como la apariencia de tu tráfico. En lugar de conectarte directamente a un sitio bloqueado, tu dispositivo se conecta a un servidor VPN fuera de la red filtrada. El servidor luego accede al destino en tu nombre.
Esto puede funcionar contra varios métodos comunes de bloqueo:
- Bloqueo DNS: El VPN utiliza su propio resolvedor DNS dentro del túnel encriptado.
- Bloqueo de IP: El destino se alcanza desde el servidor VPN, no directamente desde tu red.
- Filtrado de URL: HTTPS más el túnel VPN oculta la URL específica de los filtros locales.
- Filtrado por palabras clave: El contenido se encripta antes de cruzar la red local.
- Restricciones geográficas: Los servicios pueden ver el país del servidor VPN en lugar del tuyo.
Sin embargo, sistemas avanzados de censura pueden bloquear las IP de servidores VPN o detectar firmas de protocolos de VPN. Aquí es donde la ofuscación se vuelve importante.
Técnicas de Ofuscación y VPN Sigilosos
La ofuscación intenta hacer que el tráfico de VPN sea más difícil de identificar. No necesariamente hace que el tráfico sea invisible, pero puede reducir patrones reconocibles.
Las técnicas comunes incluyen:
- Envoltura TLS: Encapsulando el tráfico VPN para que parezca HTTPS ordinario.
- Rellenado de paquetes: Ajustando los tamaños de los paquetes para reducir la huella digital.
- Camuflaje de protocolo: Modificando los apretones de manos que los censores utilizan para detectar VPNs.
- Selección de puerto: Ejecutando tráfico a través de TCP 443, comúnmente utilizado para HTTPS.
- Enrutamiento de múltiples saltos: Enviando tráfico a través de más de un servidor VPN para separar los puntos de entrada y salida.
Los modos sigilosos a menudo reducen la velocidad porque añaden sobrecarga. También pueden aumentar el uso de batería en dispositivos móviles. Para los usuarios que enfrentan filtrado agresivo, la compensación puede valer la pena. Para la navegación diaria normal, un protocolo rápido como WireGuard puede ser más eficiente.
Ejemplos del Mundo Real de Censura y Uso de VPN
Los VPN han sido utilizados en muchos contextos restrictivos, incluyendo períodos de bloqueo de plataformas sociales, restricciones de noticias y filtrado de contenido regional. En países donde ciertas aplicaciones de mensajería o sitios de medios independientes son intermitentemente bloqueados, los usuarios a menudo confían en VPN para alcanzar servidores externos y restaurar el acceso.
El éxito depende del método de bloqueo. Si un sitio está bloqueado solo a través de la manipulación de DNS, casi cualquier VPN correctamente configurado puede ayudar. Si un gobierno utiliza inspección profunda de paquetes, sondeos activos y bloqueo amplio de IP, los usuarios pueden necesitar ofuscación, servidores actualizados frecuentemente o herramientas de elusión alternativas.
Un ejemplo práctico es un sitio de noticias bloqueado. Sin un VPN, el ISP local puede devolver una respuesta DNS falsa o bloquear la IP de destino. Con un VPN anónimo, la solicitud DNS y la solicitud web se mueven dentro del túnel encriptado. El ISP solo ve la conexión VPN, mientras que el servidor VPN obtiene el sitio de noticias desde fuera del entorno filtrado.
Aun así, los usuarios deben ser cuidadosos. En algunas jurisdicciones, el uso de VPN puede estar restringido o monitoreado. Siempre evalúa el riesgo personal, evita la exposición innecesaria y mantén canales de comunicación de respaldo listos.
5. Conceptos Erróneos Comunes Sobre los VPN Anónimos
Los VPN anónimos son herramientas poderosas, pero a menudo son malentendidas. Sobreestimarles puede crear una falsa sensación de seguridad. Subestimarlos puede dejar a los usuarios expuestos a un monitoreo evitable.
Mito: Todos los VPN Ofrecen Igual Anonimidad
No todos los VPN son iguales. Algunos están diseñados para acceso corporativo. Algunos se centran en streaming. Algunos VPN gratuitos monetizan a través de publicidad o recolección de datos. Un servicio que cambia tu dirección IP no es automáticamente anónimo.
Para una verdadera privacidad, busca alineación técnica y de políticas:
- Datos mínimos de la cuenta.
- Política clara de no registros.
- Protocolos seguros.
- Protección contra fugas de DNS e IPv6.
- Comportamiento de interruptor de apagado.
- Propiedad y jurisdicción transparentes.
- Auditorías independientes o documentación técnica abierta cuando sea posible.
Si un VPN registra direcciones IP de origen, marcas de tiempo de conexión y IPs de salida asignadas, puede ser posible correlacionar actividades más adelante. Ese riesgo crece si el proveedor también requiere detalles de pago identificativos o permisos invasivos de la aplicación.
Entendiendo los Límites de los VPNs en Evitar la Vigilancia
Un VPN protege el camino de red entre tu dispositivo y el servidor VPN. No controla lo que sucede en tu dispositivo, dentro de tu navegador o en los servicios que usas.
Un VPN no detendrá automáticamente:
- Malware en tu dispositivo.
- Huellas digitales del navegador.
- Cookies de seguimiento.
- Identificación basada en cuentas.
- Ataques de phishing.
- Capturas de pantalla o búsquedas físicas en dispositivos.
- Vigilancia en el servicio de destino.
Para usuarios de alto riesgo, combina un VPN con navegadores endurecidos, mensajería encriptada, actualizaciones de dispositivos, autenticación de dos factores y cuidadosa separación de identidad. En algunos casos, Tor puede ser más apropiado que un VPN, especialmente cuando el modelo de amenaza requiere una mayor separación de la red de entrada y el sitio de destino.
FAQ: ¿Los VPN Anónimos Te Hacen Completamente Invisible?
No. Un VPN anónimo puede ocultar tu dirección IP real de los sitios web y encriptar el tráfico de tu red local, pero no puede hacerte completamente invisible. Si inicias sesión en una cuenta personal, aceptas cookies de seguimiento o utilizas una huella digital única del navegador, aún puedes ser identificado.
FAQ: ¿Es Seguro Usar un VPN Anónimo Gratuito para Internet?
Depende del modelo del proveedor. Un VPN gratuito seguro debería evitar vender datos de navegación, no requerir registro innecesario, y utilizar encriptación fuerte. Ten cuidado con servicios que dependen de anuncios intrusivos, propiedad desconocida o políticas de privacidad vagas.
FAQ: ¿Puede un VPN Protegerme de Mi ISP?
Un VPN puede prevenir que tu ISP vea los sitios web y contenidos específicos a los que accedes a través del túnel. Tu ISP aún puede ver que estás conectado a un servidor VPN, cuándo te conectas y cuánto datos transfieres.
Aclarando el Concepto Erróneo de Total Seguridad a Través de la Anonimidad
La anonimidad y la seguridad se superponen, pero no son lo mismo. La anonimidad reduce el vínculo entre tu identidad y tu actividad. La seguridad reduce la posibilidad de que tus datos, dispositivo o cuentas sean comprometidos.
Por ejemplo, un VPN puede ocultar tu dirección IP, pero no te protegerá si ingresas credenciales en una página de inicio de sesión falsa. Igualmente, una fuerte encriptación no ayuda si un atacante ya ha instalado spyware en tu teléfono. Trata un VPN anónimo como una capa defensiva, no como un sistema de seguridad completo.
6. Elegir el VPN Anónimo Adecuado para Tus Necesidades
Elegir un VPN es un ejercicio de modelado de amenazas. El mejor VPN anónimo para la libertad en internet en un país censurado puede no ser el mismo que el mejor VPN para juegos de baja latencia o trabajo remoto.
Factores a Considerar: Velocidad, Ubicaciones de Servidor y Características de Seguridad
Comienza con tu objetivo principal. Luego evalúa la idoneidad técnica.
- Define tu modelo de amenaza. ¿Estás evitando el rastreo del ISP, eludiendo la censura, protegiendo Wi-Fi público o separando identidades?
- Verifica la política de registros. Prefiere servicios que eviten claramente los registros de actividad y minimicen los metadatos.
- Revisa el soporte de protocolo. WireGuard suele ser rápido. OpenVPN es flexible. IKEv2/IPSec es útil para el roaming móvil.
- Busca protección contra fugas. La protección contra fugas de DNS, manejo de IPv6 y un interruptor de apagado son esenciales.
- Evalúa la resistencia a la censura. Si vives en una región restrictiva, busca ofuscación o modos sigilosos.
- Prueba las ubicaciones de los servidores. Los servidores cercanos mejoran la velocidad. Regiones diversas mejoran las opciones de acceso.
- Inspecciona los permisos de la aplicación. Las aplicaciones VPN deberían solicitar solo lo que necesitan.
- Considera la privacidad de la cuenta. Modelos sin registro o de registro mínimo reducen los datos de identidad almacenados.
- Mide el rendimiento tú mismo. Realiza pruebas en tu red actual, no solo en conexiones ideales.
- Planea alternativas. Mantén servidores adicionales, protocolos o herramientas listas si los bloqueos cambian.
Evaluando Reseñas de Usuarios y Opiniones de Expertos
Las reseñas pueden ayudar, pero también pueden engañar. Los usuarios avanzados deberían separar la retroalimentación de usabilidad de la evidencia de seguridad.
Las reseñas de usuarios son útiles para:
- Estabilidad de la aplicación.
- Velocidad en regiones específicas.
- Rapidez de respuesta del soporte.
- Fiabilidad en redes móviles.
- Compatibilidad con ISPs locales.
Las reseñas de expertos son más útiles para:
- Detalles de implementación de protocolos.
- Pruebas de fugas.
- Análisis de políticas de privacidad.
- Interpretación de auditorías.
- Revisión de permisos de la aplicación.
- Contexto de jurisdicción y propiedad.
Sé escéptico respecto a las clasificaciones que no explican la metodología. También observa el sesgo de afiliados. Una reseña confiable debería divulgar las condiciones de prueba, nombrar los protocolos utilizados y explicar las limitaciones.
La Importancia de Períodos de Prueba y Versiones Gratuitas
Los períodos de prueba y las versiones gratuitas importan porque el rendimiento del VPN es altamente local. Un servidor que funciona bien en un país puede ser lento o estar bloqueado en otro. Un protocolo que rinde bien en fibra puede fallar en una red móvil con pérdida de paquetes.
Al probar un VPN, verifica:
- Si tu IP real se filtra durante reconexiones.
- Si las solicitudes DNS permanecen dentro del túnel.
- Si el interruptor de apagado bloquea el tráfico tras una caída.
- Si los sitios y aplicaciones importantes funcionan normalmente.
- Si las velocidades siguen siendo utilizables durante las horas pico.
- Si la ofuscación funciona en redes restringidas.
El acceso gratuito a VPN puede ser valioso para usuarios que no pueden pagar de forma privada o no pueden registrarse de forma segura. Pero el proveedor aún necesita un modelo de privacidad sostenible. Una opción sin registro es especialmente útil porque reduce los datos personales expuestos durante la incorporación.
7. Conclusión: La Importancia de Elegir un VPN Anónimo
Un VPN anónimo puede mejorar la privacidad en internet, proteger el tráfico en redes no confiables, enmascarar tu dirección IP real y ayudar a los usuarios en regiones restrictivas a acceder a información bloqueada. La clave es elegir con cuidado. Una encriptación fuerte, protocolos seguros, protección contra fugas, direcciones IP compartidas, prácticas de no registros y características resistentes a la censura son todas importantes.
Al mismo tiempo, un VPN no es una capa mágica. No puede borrar huellas digitales del navegador, asegurar dispositivos comprometidos o proteger cuentas donde revelas voluntariamente tu identidad. Para los mejores resultados, combina un VPN anónimo con una buena higiene digital: software actualizado, hábitos de navegación privados, mensajería segura y cuidadosa separación entre actividades personales y sensibles.
Explora BeFreeVPN hoy para una solución gratuita, sin registro que funcione sin problemas en todos tus dispositivos, ayudando a que tu experiencia en internet sea más segura, privada y sin restricciones.