VPN para la configuración del enrutador Wi-Fi: un análisis técnico profundo
En regiones restrictivas, configurar una VPN en tu enrutador Wi-Fi puede ser tu mejor opción para eludir la censura y acceder a internet abierto. Pero, ¿cómo funciona realmente? Una vpn para la configuración del enrutador wi-fi traslada el túnel cifrado de dispositivos individuales al borde de la red, protegiendo teléfonos, laptops, televisores inteligentes, consolas y dispositivos IoT a través de una conexión a nivel de enrutador. Este análisis profundo explica la arquitectura, las opciones de protocolo, las opciones de firmware, los límites de rendimiento y los pasos de resolución de problemas que los usuarios avanzados deben entender antes de implementar una VPN en el enrutador.
El despliegue de VPN basado en el enrutador es poderoso, pero no es magia. Depende de la capacidad de CPU del enrutador, del soporte del firmware, del comportamiento del protocolo VPN, del manejo de DNS y de las técnicas de censura utilizadas en la red. Usado correctamente, puede simplificar los controles de privacidad y hacer que la elusión de la censura sea más consistente en una red doméstica o de oficina pequeña.
Entendiendo las VPN y los enrutadores Wi-Fi
Una red privada virtual, o VPN, crea un túnel cifrado entre un cliente y un servidor VPN remoto. El tráfico que sale del cliente se encapsula, se cifra y se envía al servidor. El servidor luego reenvía ese tráfico a su destino en internet. Las respuestas regresan a través del mismo túnel.
Las funciones principales de una VPN son:
- Cifrado: Previene que observadores locales, como operadores de Wi-Fi público o un ISP, lean el contenido de los paquetes.
- Túnel: Envuela el tráfico de red dentro de un protocolo VPN para que pueda cruzar redes no confiables.
- Sustitución de dirección IP: Los sitios web y servicios ven la dirección IP del servidor VPN en lugar de la dirección IP pública del cliente.
- Control de enrutamiento de tráfico: Envía el tráfico seleccionado o todo el tráfico a través del túnel, dependiendo de la política.
- Protección de integridad: Ayuda a prevenir la manipulación de paquetes en tránsito.
Un enrutador Wi-Fi desempeña un papel diferente. Es la puerta de enlace entre tu red local y el internet. En una red doméstica típica, el enrutador realiza varias tareas a la vez:
- Crea la LAN inalámbrica utilizando radios de 2.4 GHz, 5 GHz o 6 GHz.
- Asigna direcciones IP locales utilizando DHCP.
- Traduce direcciones IP privadas a una IP pública utilizando NAT.
- Aplica reglas de cortafuegos entre WAN y LAN.
- Enruta el tráfico entre redes cableadas, inalámbricas, de invitados y, a veces, basadas en VLAN.
- Proporciona reenvío o retransmisión de DNS.
Cuando una VPN se ejecuta en una laptop o en un teléfono, solo ese dispositivo utiliza el túnel cifrado. Cuando una VPN se ejecuta en el enrutador, éste se convierte en el cliente VPN. Los dispositivos detrás del enrutador envían tráfico local normal a la puerta de enlace. El enrutador luego cifra y reenvía ese tráfico a través del túnel.
Esta colaboración cambia el modelo de privacidad. En lugar de instalar y mantener una aplicación VPN en cada punto final, centralizas la aplicación de la VPN en el límite de la red. Esto es especialmente útil para dispositivos que no pueden ejecutar aplicaciones VPN, como consolas de juegos, algunas cajas de streaming, televisores inteligentes más antiguos y hardware IoT embebido.
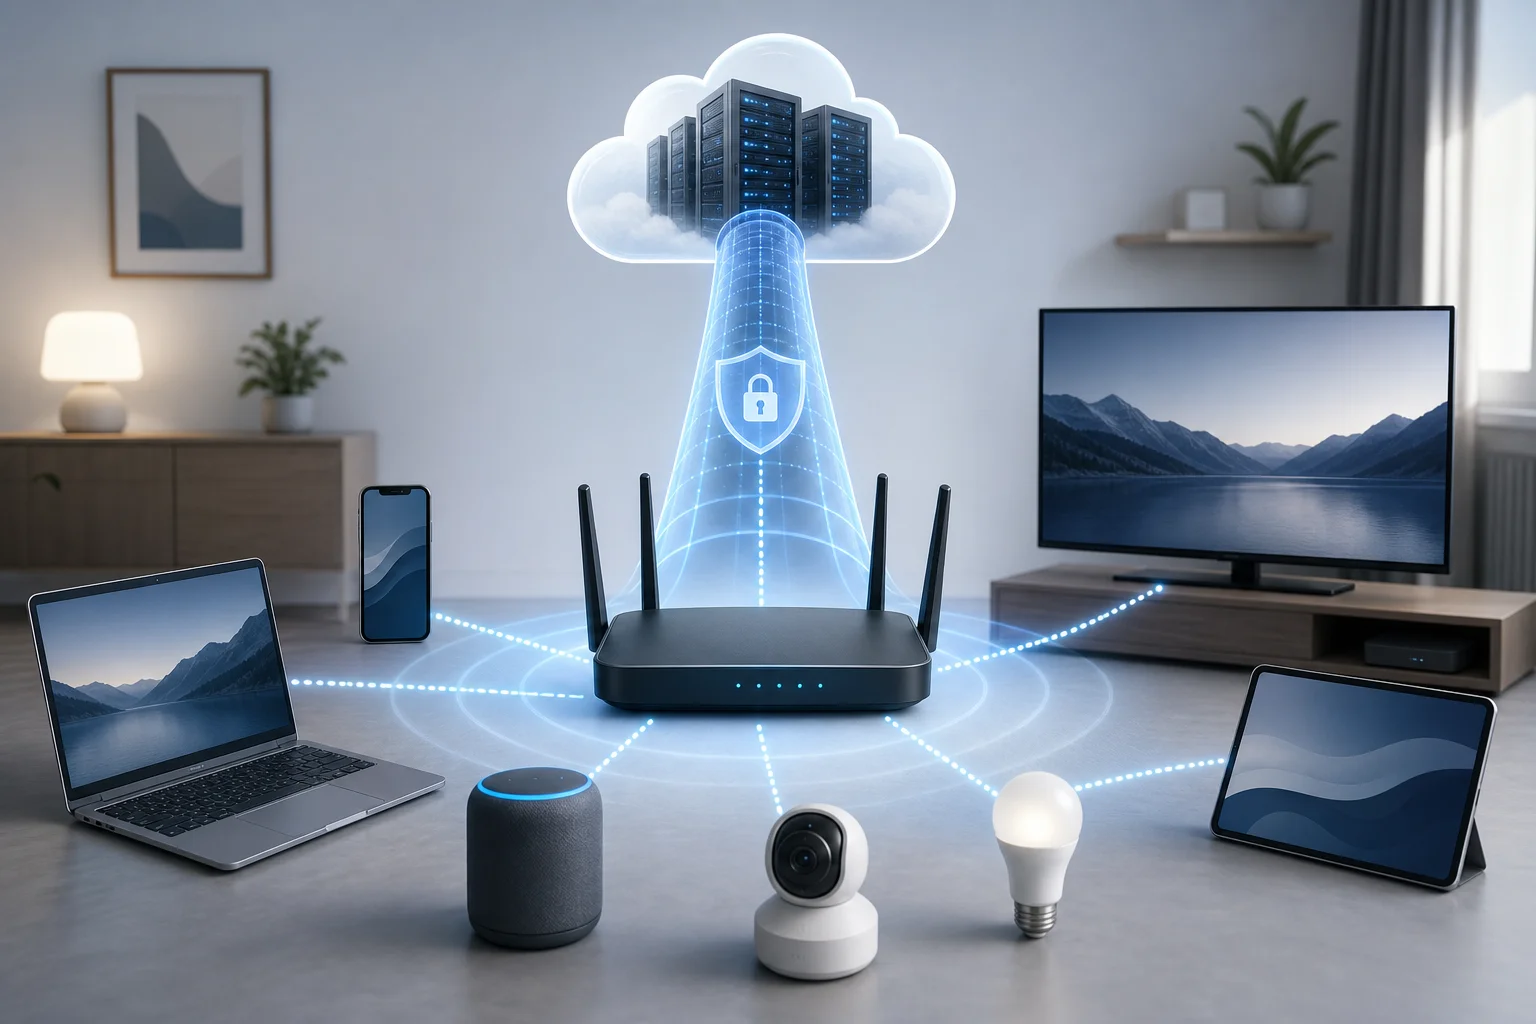
Sin embargo, las VPN a nivel de enrutador también trasladan la responsabilidad a la puerta de enlace. El manejo de DNS, las reglas de cortafuegos, el túnel dividido, el comportamiento del interruptor de corte y las actualizaciones de firmware deben manejarse con cuidado. Una configuración de enrutador débil puede filtrar tráfico incluso cuando el túnel VPN parece estar conectado.
¿Por qué usar una VPN en tu enrutador Wi-Fi?
Una VPN en el enrutador se trata principalmente de cobertura, consistencia y control. En lugar de depender de los usuarios para habilitar correctamente las aplicaciones VPN, haces que el enrutamiento cifrado sea la opción predeterminada para la red.
Las principales ventajas incluyen:
- Protección en toda la red: Cada dispositivo conectado a la red Wi-Fi seleccionada puede usar el túnel VPN.
- Soporte para dispositivos no VPN: Televisores inteligentes, consolas y dispositivos IoT pueden beneficiarse sin clientes VPN locales.
- Política centralizada: Las reglas de enrutamiento, la configuración de DNS y los controles de cortafuegos se gestionan en un solo lugar.
- Reducción de fricción en la configuración: Los invitados y dispositivos secundarios no necesitan una configuración VPN separada.
- Flexibilidad de ubicación: Puedes enrutar el tráfico a través de una región VPN que mejora el acceso a sitios bloqueados o contenido restringido por región.
Para los usuarios en regiones restrictivas, el beneficio más importante es la elusión consistente. Si la censura se implementa mediante bloqueo de DNS, bloqueo de IP o filtrado básico de tráfico, un túnel VPN correctamente configurado puede hacer que las restricciones locales de red sean más difíciles de aplicar. El ISP ve una conexión cifrada al servidor VPN en lugar de conexiones directas a destinos bloqueados.
Dicho esto, los sistemas de censura varían. Algunas redes utilizan inspección profunda de paquetes, sondas activas, listas negras de servidores VPN o estrangulamiento de protocolo. En esos entornos, el éxito de la VPN en el enrutador depende en gran medida del protocolo, puerto, reputación del servidor y capacidades de ofuscación. También debes comprender las leyes y riesgos locales antes de intentar la elusión.
Desde un punto de vista de privacidad, una VPN en tu enrutador oculta los detalles de destino del ISP local, pero no te hace anónimo. El proveedor de VPN puede ver metadatos como tiempos de conexión y el servidor VPN puede ver el tráfico que sale hacia el internet a menos que el cifrado de extremo a extremo, como HTTPS, también lo proteja. La huella digital del navegador, las inicies de sesión de cuentas, las cookies y los identificadores de dispositivos todavía pueden identificarte.
La seguridad mejora cuando la VPN se combina con una buena higiene del enrutador: contraseñas de administrador fuertes, firmware actualizado, gestión remota desactivada, redes de invitados segmentadas y prevención de fugas de DNS. En otras palabras, una VPN en el enrutador debería ser parte de un diseño de seguridad de red en capas, no el diseño completo.
Guía paso a paso para configurar una VPN en tu enrutador
Antes de comenzar, confirma que tu enrutador puede actuar como cliente VPN. Muchos enrutadores de consumo admiten el modo de servidor VPN, que te permite conectar de vuelta a casa desde el exterior, pero no el modo cliente VPN, que enruta el tráfico doméstico a través de un proveedor de VPN comercial o externo. Estas son características diferentes.
Paso 1: Audita las capacidades de tu red y enrutador
Registra la configuración actual de tu red antes de cambiar algo:
- Modelo de enrutador y revisión de hardware.
- Versión de firmware actual.
- Tipo de conexión WAN, como DHCP, PPPoE, IP estática o módem celular.
- Subred LAN, rango DHCP y direcciones IP reservadas.
- Configuración de DNS.
- Puertos redirigidos existentes, VLAN, redes de invitados o controles parentales.
- Modo de módem ISP, como modo puente o modo enrutador.
Luego, verifica los límites de hardware. El cifrado VPN es intensivo en CPU. Los enrutadores antiguos con chips MIPS o ARM de bajo consumo pueden manejar solo un rendimiento modesto a través de OpenVPN. Los enrutadores más nuevos con aceleración AES, procesadores ARM de múltiples núcleos o soporte para WireGuard generalmente tienen un mejor rendimiento.
Paso 2: Confirma compatibilidad de VPN y opciones de firmware
Verifica si tu firmware soporta la configuración del cliente VPN. Las opciones comunes incluyen:
| Firmware o plataforma | Soporte de cliente VPN | Mejor ajuste | Notas |
|---|---|---|---|
| Stock AsusWRT | A menudo sí | Usuarios domésticos avanzados | Buen soporte de OpenVPN en muchos modelos de Asus |
| OpenWrt | Sí | Usuarios técnicos | Altamente flexible, fuerte ecosistema de paquetes |
| DD-WRT | Sí | Enrutadores heredados y entusiastas | El soporte del modelo varía según la compilación |
| FreshTomato | Sí | Enrutadores basados en Broadcom | Interfaz útil, rango de dispositivos limitado |
| pfSense u OPNsense | Sí | Dispositivos de cortafuegos dedicados | Excelente enrutamiento, cortafuegos y controles de política |
| MikroTik RouterOS | Sí | Ingenieros de red | Poderoso pero requiere configuración cuidadosa |
| Firmware proporcionado por el ISP | A menudo limitado | Redes básicas | Generalmente carece de características avanzadas del cliente VPN |
Si el firmware de origen carece de soporte para el cliente VPN, puedes instalar firmware de terceros solo si se soporta tu revisión de hardware exacta. Flashear la imagen incorrecta puede bloquear el enrutador. Descarga el firmware desde el sitio oficial del proyecto, verifica los checksums cuando estén disponibles y mantén un método de recuperación listo.
Paso 3: Elige la topología de VPN en el enrutador
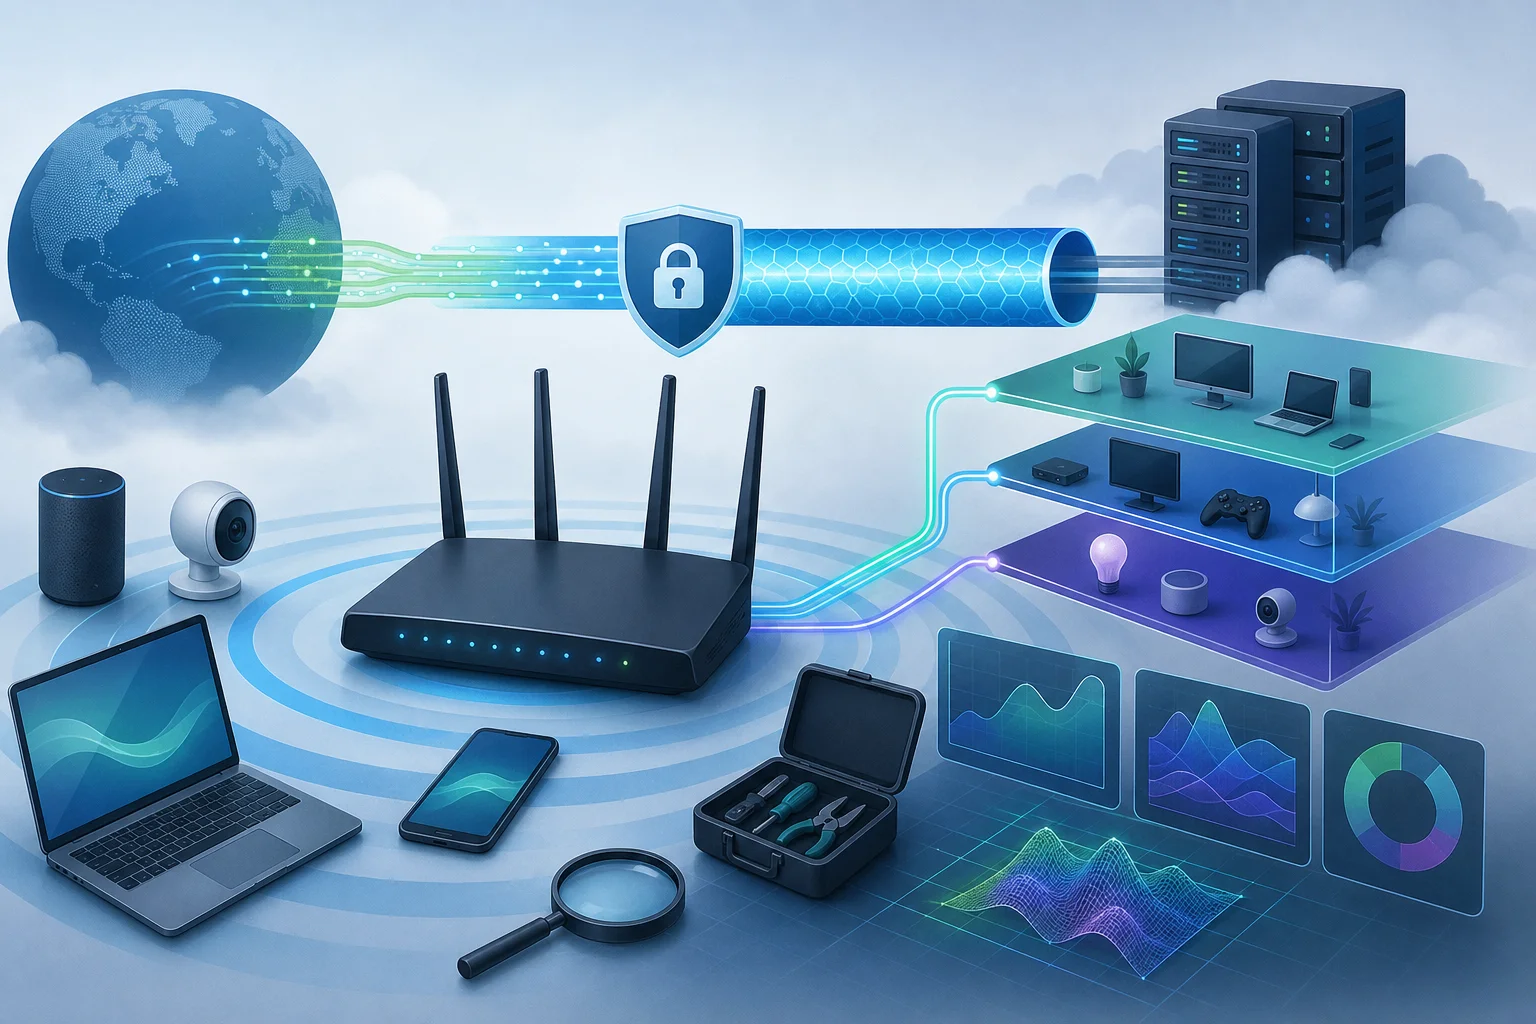
Hay tres patrones comunes de despliegue:
- VPN de túnel completo: Todo el tráfico LAN sale a través de la VPN. Esto es simple y fuerte para la resistencia a la censura.
- VPN de túnel dividido: Solo dispositivos seleccionados, dominios o rangos de IP de destino utilizan la VPN. Esto mejora la velocidad y compatibilidad.
- Diseño de doble SSID: Una red Wi-Fi enruta a través de la VPN, mientras otra utiliza la ruta normal del ISP. Esto es práctico para hogares con necesidades mixtas.
Los usuarios avanzados a menudo prefieren un diseño de doble SSID o basado en VLAN. Por ejemplo, wifi-vpn puede enrutar a través del túnel VPN, mientras wifi-direct utiliza la ruta del ISP. Esto evita romper servicios que rechazan tráfico VPN, como algunos sitios bancarios o plataformas de streaming locales.
Paso 4: Importa credenciales y configuración de VPN
Tu proveedor de VPN debería suministrar archivos de configuración o ajustes manuales. Para OpenVPN, esto es generalmente un archivo .ovpn más credenciales o certificados. Para WireGuard, es una configuración de pares que contiene claves privadas y públicas, detalles del punto final y IPs permitidas.
Los parámetros típicos de OpenVPN incluyen:
- Nombre de host o dirección IP del servidor.
- Puerto y transporte, como UDP 1194 o TCP 443.
- Configuración de cifrado y autenticación.
- Certificado CA y certificado de cliente si se requiere.
- Nombre de usuario y contraseña si se utilizan.
- Opción de redirección de gateway para enrutamiento de túnel completo.
- Opciones de empuje de DNS.
Los parámetros típicos de WireGuard incluyen:
- Clave privada local.
- Clave pública del par.
- Nombre de host y puerto del punto final.
- IP permitidas, comúnmente
0.0.0.0/0y::/0para túnel completo. - Keepalive persistente, a menudo útil detrás de NAT.
Almacena claves privadas y credenciales de manera segura. Cualquiera que tenga esos detalles puede ser capaz de utilizar tu cuenta VPN.
Paso 5: Configura el enrutamiento, el DNS y el comportamiento del cortafuegos
Después de que el túnel se conecta, el enrutamiento determina si el tráfico realmente lo utiliza. Para una configuración de túnel completo, la ruta predeterminada debe apuntar a través de la interfaz de VPN. Para el túnel dividido, usa enrutamiento basado en política por IP de origen, subred de origen, VLAN o destino.
El DNS es igualmente importante. Si los clientes LAN todavía utilizan servidores DNS de ISP, las consultas de dominio bloqueadas pueden fallar o filtrarse. Configura el enrutador para reenviar DNS a través de la VPN o usa resolutores DNS seguros accesibles dentro del túnel. También bloquea el DNS saliente de los clientes LAN excepto hacia el enrutador si deseas un control más estricto.
Un diseño básico resistente a filtraciones incluye:
- DHCP entrega la IP del enrutador como servidor DNS.
- El enrutador reenvía DNS a través del túnel VPN.
- Reglas de cortafuegos bloquean DNS LAN a WAN en el puerto 53 cuando la política de VPN requiere tunelización.
- IPv6 se enruta a través de la VPN o se desactiva si no se admite.
- Un interruptor de corte bloquea la salida WAN si el túnel VPN se cae.
Paso 6: Prueba la configuración antes de confiar en ella
No asumas que la VPN está funcionando porque la interfaz dice "conectado". Prueba desde un dispositivo cliente conectado a la red Wi-Fi VPN.
Verifica lo siguiente:
- La dirección IP pública coincide con la del servidor VPN, no con la del ISP.
- Las pruebas de filtraciones de DNS muestran direcciones de VPN o del resolutor elegido.
- IPv6 no expone la dirección del ISP.
- Los sitios bloqueados cargan como se espera.
- Las SSID o VLAN no VPN aún se comportan como se pretendía.
- La velocidad y la latencia son aceptables.
- El interruptor de corte funciona al detener el proceso VPN y confirmar que el tráfico no se escapa a través de WAN.
Los problemas comunes incluyen doble NAT de puertas de enlace ISP, configuraciones de tiempo incorrectas que rompen la validación del certificado, problemas de MTU que causan cargas parciales y configuraciones de DNS que son sobrescritas por renovaciones WAN. Documenta cada cambio para que puedas retroceder rápidamente.
Explorando protocolos VPN y su impacto
La elección del protocolo tiene un efecto directo en la velocidad, estabilidad, resistencia a la censura y carga de CPU del enrutador. La mejor opción depende tanto de tu hardware como del entorno de filtrado.
OpenVPN
OpenVPN es maduro, ampliamente soportado y altamente configurable. Puede funcionar sobre UDP para un mejor rendimiento o TCP para un tránsito más fácil a través de redes restrictivas. TCP 443 puede parecer un normal HTTPS a nivel de puerto, aunque la inspección profunda de paquetes aún puede identificarlo como tráfico VPN.
En los enrutadores, OpenVPN puede ser más lento que los protocolos más nuevos porque a menudo funciona en espacio de usuario y puede no utilizar completamente la aceleración de hardware. Sin embargo, sigue siendo una opción sólida porque muchos firmwares de enrutadores lo soportan bien.
WireGuard
WireGuard es ligero y a menudo mucho más rápido que OpenVPN en enrutadores modernos. Utiliza una base de código esbelta y criptografía moderna. La configuración es simple y el comportamiento de roaming es excelente.
El inconveniente es que el tráfico de WireGuard puede ser más fácil de identificar en algunos entornos restrictivos a menos que el proveedor añada ofuscación o lo envuelva en otro transporte. Para un rendimiento crudo en firmware soportado, generalmente es una de las mejores opciones.
L2TP/IPSec e IKEv2/IPSec
L2TP/IPSec es común pero más antiguo. Puede ser bloqueado fácilmente porque utiliza puertos y protocolos reconocibles. También puede tener problemas detrás de un NAT estricto a menos que el tránsito NAT funcione correctamente.
IKEv2/IPSec es más moderno y estable para dispositivos móviles, pero el soporte del enrutador varía. Puede ser rápido cuando hay aceleración de hardware disponible. Sin embargo, al igual que L2TP/IPSec, puede ser más fácil para las redes restrictivas bloquearlo que configuraciones de OpenVPN altamente adaptables.
PPTP
PPTP debe evitarse para usos sensibles a la seguridad. Está desactualizado y tiene debilidades conocidas. Puede aparecer en interfaces de enrutadores antiguos, pero no es adecuado para privacidad o elusión de la censura.
Recomendaciones de protocolo para regiones restrictivas
Para regiones restrictivas, prioriza la fiabilidad y adaptabilidad:
- Usa OpenVPN sobre TCP 443 cuando las redes bloqueen puertos VPN comunes.
- Usa OpenVPN sobre UDP cuando la velocidad importa y UDP no está estrangulado.
- Usa WireGuard cuando tu proveedor soporte puntos finales estables y la red no lo identifique agresivamente.
- Considera modos ofuscados o de sigilo si tu proveedor de VPN los ofrece para configuraciones compatibles con el enrutador.
- Evita PPTP y no confíes en L2TP/IPSec donde el bloqueo es común.
La elección de protocolos también afecta al MTU. La encapsulación añade sobrecarga, por lo que los paquetes pueden necesitar un tamaño máximo más pequeño. Los síntomas de problemas de MTU incluyen sitios que se cargan parcialmente, reproductores de video que se congelan y handshakes TLS que fallan. Ajustar el MTU o el MSS clamping en el enrutador a menudo soluciona esto.
Desafíos técnicos y soluciones en la configuración de VPN en enrutador
Los despliegues de VPN en enrutador fallan de maneras predecibles. La mayoría de los problemas provienen de límites de hardware, errores de enrutamiento, filtraciones de DNS o conflictos entre equipos ISP y firmware de enrutador.
Problemas comunes de configuración y uso
Bajo rendimiento es la queja más común. El cifrado puede abrumar la CPU del enrutador. Verifica el uso de CPU durante pruebas de velocidad. Si un núcleo está al máximo, el protocolo o hardware es el cuello de botella.
El túnel se conecta pero el tráfico no pasa generalmente indica errores de enrutamiento o cortafuegos. Confirma que las rutas predeterminadas, las reglas NAT y las tablas de enrutamiento por políticas apuntan a la interfaz del túnel.
Filtraciones de DNS ocurren cuando los clientes utilizan DNS de ISP, DNS públicos fijos o DNS IPv6 fuera del túnel. Bloquea el egreso directo de DNS y fuerza a DNS a través del enrutador.
Los sitios de streaming o bancarios fallan porque algunos servicios bloquean rangos de IP de VPN. Utiliza túnel dividido o un SSID de acceso directo para servicios que requieren la ruta del ISP.
Desconexiones frecuentes pueden ser causadas por WAN inestable, keepalives bloqueados, enrutadores sobrecargados o congestión en el servidor VPN. Prueba con otro servidor, cambia el transporte o ajusta la configuración de keepalive.
Filtraciones de IPv6 ocurren cuando IPv4 es tunelizado pero IPv6 permanece enrutable a través del ISP. Configura IPv6 a través de la VPN o desactiva IPv6 en la red VPN.
Soluciones para un mejor rendimiento
Comienza con la selección del protocolo. Si está disponible, prueba WireGuard y OpenVPN UDP antes de OpenVPN TCP. El tunneling TCP sobre TCP puede crear un rendimiento pobre bajo pérdida de paquetes porque ambas capas retransmiten.
A continuación, optimiza el enrutamiento. El enrutamiento basado en políticas reduce la carga innecesaria de la VPN. Por ejemplo, enruta solo dispositivos sensibles o VLAN específicas a través de la VPN. Mantén tráfico local sensible a la latencia, como juegos o medios locales, en la ruta directa si los requisitos de privacidad lo permiten.
Luego ajusta el tamaño de los paquetes. Si sospechas fragmentación, reduce el MTU del túnel o habilita el MSS clamping. Los valores MTU típicos de VPN varían según el protocolo y el tipo de WAN, así que prueba en lugar de copiar ciegamente.
El hardware también puede ser el factor limitante. Para un uso de VPN de alta velocidad sostenido, considera:
- Un enrutador con CPU ARM potente y aceleración AES.
- Una mini PC ejecutando pfSense, OPNsense o OpenWrt.
- Una puerta de enlace VPN dedicada detrás de tu enrutador existente.
- Conmutadores y puntos de acceso con capacidad VLAN para una segmentación más limpia.
Mejores prácticas para la seguridad y velocidad
Utiliza una línea base de seguridad antes de habilitar la VPN:
- Cambia las credenciales de administrador predeterminadas del enrutador.
- Desactiva la administración del lado WAN a menos que sea estrictamente necesario.
- Actualiza el firmware regularmente.
- Haz copias de seguridad de la configuración del enrutador después de una configuración exitosa.
- Usa cifrado Wi-Fi fuerte, preferiblemente WPA2-AES o WPA3.
- Separa dispositivos IoT de laptops y teléfonos de confianza.
- Aplica reglas de cortafuegos de menor privilegio entre VLAN.
- Monitorea los registros para caídas de túneles y fallas de autenticación.
Para la velocidad, mantén la configuración simple. Evita apilar múltiples túneles VPN a menos que entiendas el impacto de la latencia y el MTU. Elige servidores VPN cercanos cuando la elusión de la censura no requiera una región distante. Finalmente, programa pruebas periódicas porque los servidores VPN, las rutas de los ISP y los patrones de bloqueo cambian con el tiempo.
Conceptos erróneos comunes acerca de las VPN y los enrutadores
Las configuraciones de VPN en enrutadores son a menudo mal entendidas. Las siguientes respuestas en forma de preguntas frecuentes aclaran las asunciones más comunes que los usuarios avanzados deben cuestionar.
¿Una VPN en mi enrutador hace que cada dispositivo sea anónimo?
No. Cambia la dirección IP pública vista por los sitios web y cifra el tráfico entre tu enrutador y el servidor VPN. No elimina las huellas digitales del navegador, las inicios de sesión de cuentas, las cookies, la telemetría de dispositivos o los píxeles de seguimiento. Utiliza configuraciones de navegador enfocadas en la privacidad, cuentas compartimentadas y cifrado de extremo a extremo cuando la anonimidad importa.
¿Cualquier enrutador Wi-Fi funcionará con una VPN?
No. El enrutador debe soportar modo cliente VPN, y debe ser lo suficientemente potente para el rendimiento que necesitas. Algunos enrutadores publicitan "soporte VPN" pero solo ofrecen funciones de servidor VPN. Siempre confirma el soporte del cliente para el protocolo que planeas utilizar.
¿Es el rendimiento de la VPN en el enrutador el mismo que el uso de una aplicación VPN?
Generalmente no. Los teléfonos y laptops a menudo tienen CPUs más rápidas y aplicaciones VPN optimizadas. Los enrutadores pueden tener procesadores más débiles y aceleración criptográfica limitada. WireGuard en hardware capaz puede ser rápido, pero OpenVPN en enrutadores más antiguos puede ser mucho más lento.
¿Puede una VPN siempre eludir la censura?
No. Una VPN puede eludir muchas formas de filtrado, especialmente bloqueos de DNS y bloqueos básicos de IP. Sin embargo, la censura avanzada puede bloquear servidores VPN conocidos, identificar protocolos, estrangular túneles cifrados o interrumpir handshakes. Puede ser necesaria la ofuscación, puertos alternativos y rotación de servidores.
¿Una VPN en el enrutador me protege de sitios web maliciosos?
No por sí sola. Una VPN cifra el transporte entre tú y el servidor VPN. No bloquea automáticamente el phishing, malware, descargas inseguras o sitios web comprometidos. Utiliza filtrado DNS seguro, protecciones del navegador, seguridad en endpoint y hábitos de navegación cuidadosos.
¿Debo desactivar IPv6 cuando uso una VPN en el enrutador?
Si tu VPN y enrutador no soportan correctamente el tunelizado IPv6, desactivar IPv6 en la red enrutada por VPN puede prevenir filtraciones. Si necesitas IPv6, configúralo deliberadamente y pruébalo con herramientas de verificación de filtraciones.
Consideraciones finales para usuarios avanzados
Antes de implementar una VPN en un enrutador Wi-Fi, revisa tus requisitos de red reales. Pregunta qué debe estar protegido, qué debe ser rápido y qué debe seguir siendo compatible con los servicios locales. Una configuración de túnel completo es más simple, pero puede no ser ideal para cada dispositivo. Un diseño segmentado con SSIDs VPN y no VPN a menudo brinda un mejor control operativo.
Planea para la gestión continua. Mantén copias de configuraciones operativas, certificados, claves e imágenes de firmware en un lugar seguro. Rastrear qué dispositivos utilizan la ruta VPN. Verifica filtraciones de DNS y IP después de actualizaciones de firmware. Revisa registros cuando la conectividad cambia. Si los usuarios dependen de acceso no censurado, configura un comportamiento de cortafuegos que se cierra para que el tráfico no vuelva a caer silenciosamente en la ruta del ISP.
La preparación para el futuro es importante porque las restricciones evolucionan. Elige firmware con mantenimiento activo, protocolos con fuerte soporte comunitario y un proveedor de VPN que ofrezca múltiples métodos de conexión. Siempre que sea posible, utiliza enrutadores o dispositivos de cortafuegos que soporten WireGuard, OpenVPN, VLAN, enrutamiento por políticas, reglas personalizadas de cortafuegos y control de DNS. Esto te da margen para adaptarte cuando un protocolo es bloqueado o un rango de servidores se vuelve poco confiable.
Una configuración de VPN en el enrutador bien diseñada puede proporcionar privacidad durable en toda la red y acceso más confiable en regiones restrictivas. Funciona mejor cuando se trata como un sistema diseñado: probado, monitoreado, documentado y ajustado. Equipa tu enrutador Wi-Fi con BeFreeVPN para eludir sin esfuerzo la censura y disfrutar de una experiencia de navegación segura y sin registro.