Saltar al contenido principal

4 publicaciones etiquetados con "censura"

Ver Todas las Etiquetas

VPN para la configuración del enrutador Wi-Fi: un análisis técnico profundo

· 20 min de lectura

En regiones restrictivas, configurar una VPN en tu enrutador Wi-Fi puede ser tu mejor opción para eludir la censura y acceder a internet abierto. Pero, ¿cómo funciona realmente? Una vpn para la configuración del enrutador wi-fi traslada el túnel cifrado de dispositivos individuales al borde de la red, protegiendo teléfonos, laptops, televisores inteligentes, consolas y dispositivos IoT a través de una conexión a nivel de enrutador. Este análisis profundo explica la arquitectura, las opciones de protocolo, las opciones de firmware, los límites de rendimiento y los pasos de resolución de problemas que los usuarios avanzados deben entender antes de implementar una VPN en el enrutador.

El despliegue de VPN basado en el enrutador es poderoso, pero no es magia. Depende de la capacidad de CPU del enrutador, del soporte del firmware, del comportamiento del protocolo VPN, del manejo de DNS y de las técnicas de censura utilizadas en la red. Usado correctamente, puede simplificar los controles de privacidad y hacer que la elusión de la censura sea más consistente en una red doméstica o de oficina pequeña.

Entendiendo las VPN y los enrutadores Wi-Fi

Una red privada virtual, o VPN, crea un túnel cifrado entre un cliente y un servidor VPN remoto. El tráfico que sale del cliente se encapsula, se cifra y se envía al servidor. El servidor luego reenvía ese tráfico a su destino en internet. Las respuestas regresan a través del mismo túnel.

Las funciones principales de una VPN son:

  • Cifrado: Previene que observadores locales, como operadores de Wi-Fi público o un ISP, lean el contenido de los paquetes.
  • Túnel: Envuela el tráfico de red dentro de un protocolo VPN para que pueda cruzar redes no confiables.
  • Sustitución de dirección IP: Los sitios web y servicios ven la dirección IP del servidor VPN en lugar de la dirección IP pública del cliente.
  • Control de enrutamiento de tráfico: Envía el tráfico seleccionado o todo el tráfico a través del túnel, dependiendo de la política.
  • Protección de integridad: Ayuda a prevenir la manipulación de paquetes en tránsito.

Un enrutador Wi-Fi desempeña un papel diferente. Es la puerta de enlace entre tu red local y el internet. En una red doméstica típica, el enrutador realiza varias tareas a la vez:

  • Crea la LAN inalámbrica utilizando radios de 2.4 GHz, 5 GHz o 6 GHz.
  • Asigna direcciones IP locales utilizando DHCP.
  • Traduce direcciones IP privadas a una IP pública utilizando NAT.
  • Aplica reglas de cortafuegos entre WAN y LAN.
  • Enruta el tráfico entre redes cableadas, inalámbricas, de invitados y, a veces, basadas en VLAN.
  • Proporciona reenvío o retransmisión de DNS.

Cuando una VPN se ejecuta en una laptop o en un teléfono, solo ese dispositivo utiliza el túnel cifrado. Cuando una VPN se ejecuta en el enrutador, éste se convierte en el cliente VPN. Los dispositivos detrás del enrutador envían tráfico local normal a la puerta de enlace. El enrutador luego cifra y reenvía ese tráfico a través del túnel.

Esta colaboración cambia el modelo de privacidad. En lugar de instalar y mantener una aplicación VPN en cada punto final, centralizas la aplicación de la VPN en el límite de la red. Esto es especialmente útil para dispositivos que no pueden ejecutar aplicaciones VPN, como consolas de juegos, algunas cajas de streaming, televisores inteligentes más antiguos y hardware IoT embebido.
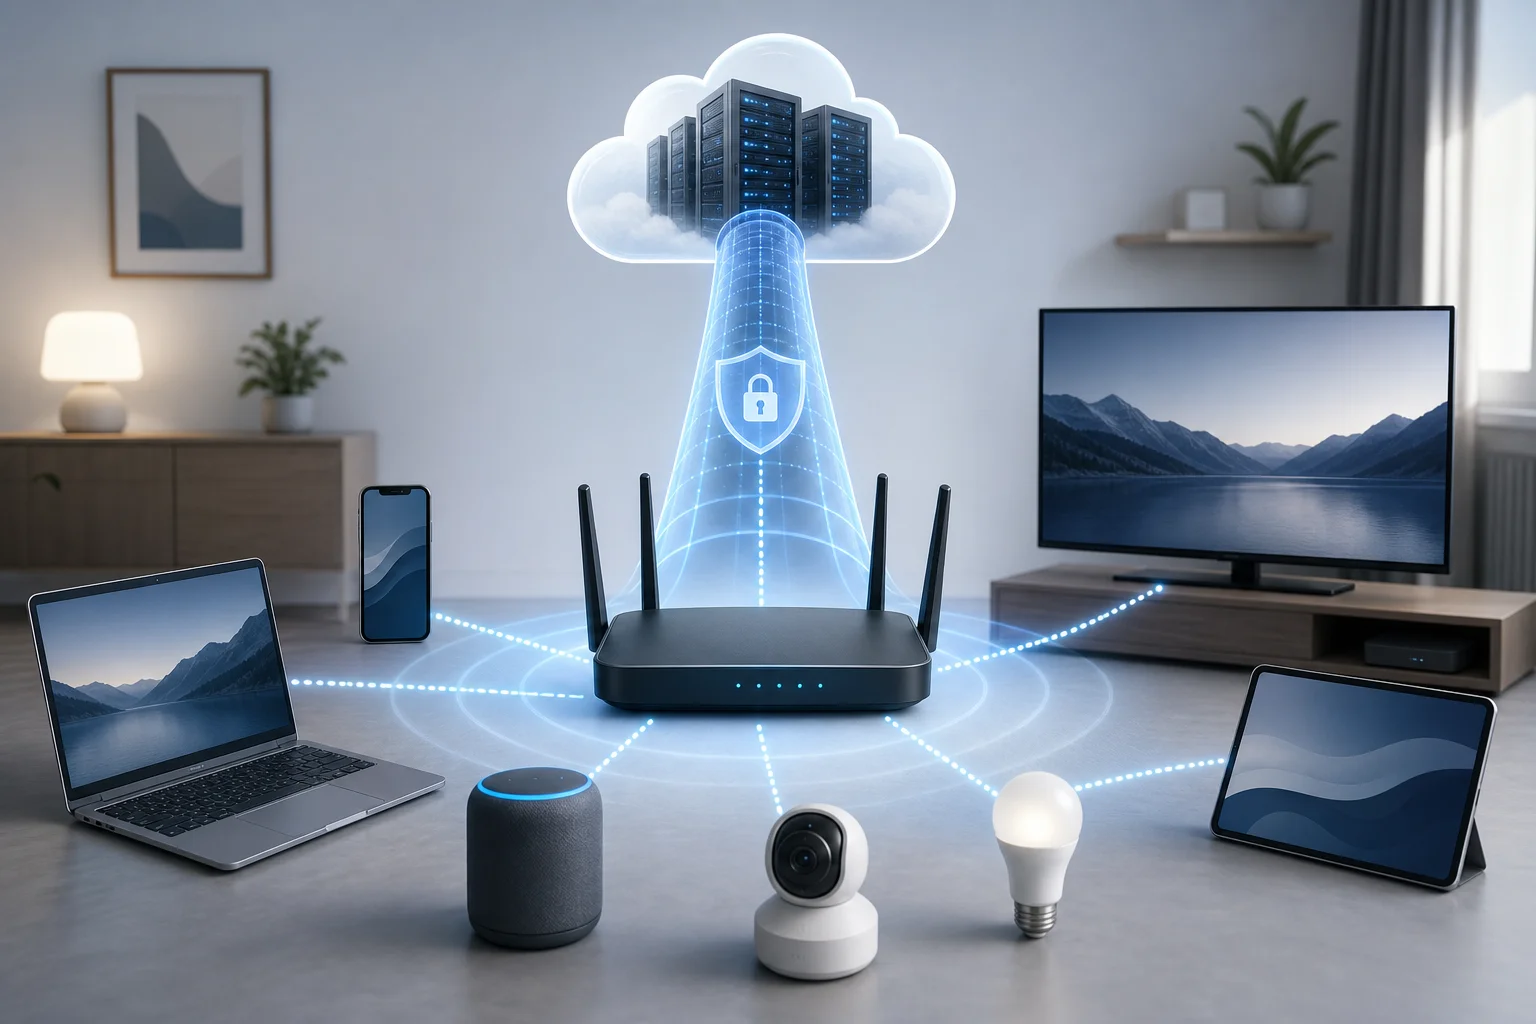
diagrama de red de enrutador vpn

Sin embargo, las VPN a nivel de enrutador también trasladan la responsabilidad a la puerta de enlace. El manejo de DNS, las reglas de cortafuegos, el túnel dividido, el comportamiento del interruptor de corte y las actualizaciones de firmware deben manejarse con cuidado. Una configuración de enrutador débil puede filtrar tráfico incluso cuando el túnel VPN parece estar conectado.

¿Por qué usar una VPN en tu enrutador Wi-Fi?

Una VPN en el enrutador se trata principalmente de cobertura, consistencia y control. En lugar de depender de los usuarios para habilitar correctamente las aplicaciones VPN, haces que el enrutamiento cifrado sea la opción predeterminada para la red.

Las principales ventajas incluyen:

  • Protección en toda la red: Cada dispositivo conectado a la red Wi-Fi seleccionada puede usar el túnel VPN.
  • Soporte para dispositivos no VPN: Televisores inteligentes, consolas y dispositivos IoT pueden beneficiarse sin clientes VPN locales.
  • Política centralizada: Las reglas de enrutamiento, la configuración de DNS y los controles de cortafuegos se gestionan en un solo lugar.
  • Reducción de fricción en la configuración: Los invitados y dispositivos secundarios no necesitan una configuración VPN separada.
  • Flexibilidad de ubicación: Puedes enrutar el tráfico a través de una región VPN que mejora el acceso a sitios bloqueados o contenido restringido por región.

Para los usuarios en regiones restrictivas, el beneficio más importante es la elusión consistente. Si la censura se implementa mediante bloqueo de DNS, bloqueo de IP o filtrado básico de tráfico, un túnel VPN correctamente configurado puede hacer que las restricciones locales de red sean más difíciles de aplicar. El ISP ve una conexión cifrada al servidor VPN en lugar de conexiones directas a destinos bloqueados.

Dicho esto, los sistemas de censura varían. Algunas redes utilizan inspección profunda de paquetes, sondas activas, listas negras de servidores VPN o estrangulamiento de protocolo. En esos entornos, el éxito de la VPN en el enrutador depende en gran medida del protocolo, puerto, reputación del servidor y capacidades de ofuscación. También debes comprender las leyes y riesgos locales antes de intentar la elusión.

Desde un punto de vista de privacidad, una VPN en tu enrutador oculta los detalles de destino del ISP local, pero no te hace anónimo. El proveedor de VPN puede ver metadatos como tiempos de conexión y el servidor VPN puede ver el tráfico que sale hacia el internet a menos que el cifrado de extremo a extremo, como HTTPS, también lo proteja. La huella digital del navegador, las inicies de sesión de cuentas, las cookies y los identificadores de dispositivos todavía pueden identificarte.

La seguridad mejora cuando la VPN se combina con una buena higiene del enrutador: contraseñas de administrador fuertes, firmware actualizado, gestión remota desactivada, redes de invitados segmentadas y prevención de fugas de DNS. En otras palabras, una VPN en el enrutador debería ser parte de un diseño de seguridad de red en capas, no el diseño completo.

Guía paso a paso para configurar una VPN en tu enrutador

Antes de comenzar, confirma que tu enrutador puede actuar como cliente VPN. Muchos enrutadores de consumo admiten el modo de servidor VPN, que te permite conectar de vuelta a casa desde el exterior, pero no el modo cliente VPN, que enruta el tráfico doméstico a través de un proveedor de VPN comercial o externo. Estas son características diferentes.

Paso 1: Audita las capacidades de tu red y enrutador

Registra la configuración actual de tu red antes de cambiar algo:

  1. Modelo de enrutador y revisión de hardware.
  2. Versión de firmware actual.
  3. Tipo de conexión WAN, como DHCP, PPPoE, IP estática o módem celular.
  4. Subred LAN, rango DHCP y direcciones IP reservadas.
  5. Configuración de DNS.
  6. Puertos redirigidos existentes, VLAN, redes de invitados o controles parentales.
  7. Modo de módem ISP, como modo puente o modo enrutador.

Luego, verifica los límites de hardware. El cifrado VPN es intensivo en CPU. Los enrutadores antiguos con chips MIPS o ARM de bajo consumo pueden manejar solo un rendimiento modesto a través de OpenVPN. Los enrutadores más nuevos con aceleración AES, procesadores ARM de múltiples núcleos o soporte para WireGuard generalmente tienen un mejor rendimiento.

Paso 2: Confirma compatibilidad de VPN y opciones de firmware

Verifica si tu firmware soporta la configuración del cliente VPN. Las opciones comunes incluyen:

Firmware o plataformaSoporte de cliente VPNMejor ajusteNotas
Stock AsusWRTA menudo síUsuarios domésticos avanzadosBuen soporte de OpenVPN en muchos modelos de Asus
OpenWrtUsuarios técnicosAltamente flexible, fuerte ecosistema de paquetes
DD-WRTEnrutadores heredados y entusiastasEl soporte del modelo varía según la compilación
FreshTomatoEnrutadores basados en BroadcomInterfaz útil, rango de dispositivos limitado
pfSense u OPNsenseDispositivos de cortafuegos dedicadosExcelente enrutamiento, cortafuegos y controles de política
MikroTik RouterOSIngenieros de redPoderoso pero requiere configuración cuidadosa
Firmware proporcionado por el ISPA menudo limitadoRedes básicasGeneralmente carece de características avanzadas del cliente VPN

Si el firmware de origen carece de soporte para el cliente VPN, puedes instalar firmware de terceros solo si se soporta tu revisión de hardware exacta. Flashear la imagen incorrecta puede bloquear el enrutador. Descarga el firmware desde el sitio oficial del proyecto, verifica los checksums cuando estén disponibles y mantén un método de recuperación listo.

Paso 3: Elige la topología de VPN en el enrutador

Hay tres patrones comunes de despliegue:

  • VPN de túnel completo: Todo el tráfico LAN sale a través de la VPN. Esto es simple y fuerte para la resistencia a la censura.
  • VPN de túnel dividido: Solo dispositivos seleccionados, dominios o rangos de IP de destino utilizan la VPN. Esto mejora la velocidad y compatibilidad.
  • Diseño de doble SSID: Una red Wi-Fi enruta a través de la VPN, mientras otra utiliza la ruta normal del ISP. Esto es práctico para hogares con necesidades mixtas.

Los usuarios avanzados a menudo prefieren un diseño de doble SSID o basado en VLAN. Por ejemplo, wifi-vpn puede enrutar a través del túnel VPN, mientras wifi-direct utiliza la ruta del ISP. Esto evita romper servicios que rechazan tráfico VPN, como algunos sitios bancarios o plataformas de streaming locales.

Paso 4: Importa credenciales y configuración de VPN

Tu proveedor de VPN debería suministrar archivos de configuración o ajustes manuales. Para OpenVPN, esto es generalmente un archivo .ovpn más credenciales o certificados. Para WireGuard, es una configuración de pares que contiene claves privadas y públicas, detalles del punto final y IPs permitidas.

Los parámetros típicos de OpenVPN incluyen:

  • Nombre de host o dirección IP del servidor.
  • Puerto y transporte, como UDP 1194 o TCP 443.
  • Configuración de cifrado y autenticación.
  • Certificado CA y certificado de cliente si se requiere.
  • Nombre de usuario y contraseña si se utilizan.
  • Opción de redirección de gateway para enrutamiento de túnel completo.
  • Opciones de empuje de DNS.

Los parámetros típicos de WireGuard incluyen:

  • Clave privada local.
  • Clave pública del par.
  • Nombre de host y puerto del punto final.
  • IP permitidas, comúnmente 0.0.0.0/0 y ::/0 para túnel completo.
  • Keepalive persistente, a menudo útil detrás de NAT.

Almacena claves privadas y credenciales de manera segura. Cualquiera que tenga esos detalles puede ser capaz de utilizar tu cuenta VPN.

Paso 5: Configura el enrutamiento, el DNS y el comportamiento del cortafuegos

Después de que el túnel se conecta, el enrutamiento determina si el tráfico realmente lo utiliza. Para una configuración de túnel completo, la ruta predeterminada debe apuntar a través de la interfaz de VPN. Para el túnel dividido, usa enrutamiento basado en política por IP de origen, subred de origen, VLAN o destino.

El DNS es igualmente importante. Si los clientes LAN todavía utilizan servidores DNS de ISP, las consultas de dominio bloqueadas pueden fallar o filtrarse. Configura el enrutador para reenviar DNS a través de la VPN o usa resolutores DNS seguros accesibles dentro del túnel. También bloquea el DNS saliente de los clientes LAN excepto hacia el enrutador si deseas un control más estricto.

Un diseño básico resistente a filtraciones incluye:

  • DHCP entrega la IP del enrutador como servidor DNS.
  • El enrutador reenvía DNS a través del túnel VPN.
  • Reglas de cortafuegos bloquean DNS LAN a WAN en el puerto 53 cuando la política de VPN requiere tunelización.
  • IPv6 se enruta a través de la VPN o se desactiva si no se admite.
  • Un interruptor de corte bloquea la salida WAN si el túnel VPN se cae.

Paso 6: Prueba la configuración antes de confiar en ella

No asumas que la VPN está funcionando porque la interfaz dice "conectado". Prueba desde un dispositivo cliente conectado a la red Wi-Fi VPN.

Verifica lo siguiente:

  1. La dirección IP pública coincide con la del servidor VPN, no con la del ISP.
  2. Las pruebas de filtraciones de DNS muestran direcciones de VPN o del resolutor elegido.
  3. IPv6 no expone la dirección del ISP.
  4. Los sitios bloqueados cargan como se espera.
  5. Las SSID o VLAN no VPN aún se comportan como se pretendía.
  6. La velocidad y la latencia son aceptables.
  7. El interruptor de corte funciona al detener el proceso VPN y confirmar que el tráfico no se escapa a través de WAN.

Los problemas comunes incluyen doble NAT de puertas de enlace ISP, configuraciones de tiempo incorrectas que rompen la validación del certificado, problemas de MTU que causan cargas parciales y configuraciones de DNS que son sobrescritas por renovaciones WAN. Documenta cada cambio para que puedas retroceder rápidamente.
tablero de configuración de vpn enrutador

Explorando protocolos VPN y su impacto

La elección del protocolo tiene un efecto directo en la velocidad, estabilidad, resistencia a la censura y carga de CPU del enrutador. La mejor opción depende tanto de tu hardware como del entorno de filtrado.

OpenVPN

OpenVPN es maduro, ampliamente soportado y altamente configurable. Puede funcionar sobre UDP para un mejor rendimiento o TCP para un tránsito más fácil a través de redes restrictivas. TCP 443 puede parecer un normal HTTPS a nivel de puerto, aunque la inspección profunda de paquetes aún puede identificarlo como tráfico VPN.

En los enrutadores, OpenVPN puede ser más lento que los protocolos más nuevos porque a menudo funciona en espacio de usuario y puede no utilizar completamente la aceleración de hardware. Sin embargo, sigue siendo una opción sólida porque muchos firmwares de enrutadores lo soportan bien.

WireGuard

WireGuard es ligero y a menudo mucho más rápido que OpenVPN en enrutadores modernos. Utiliza una base de código esbelta y criptografía moderna. La configuración es simple y el comportamiento de roaming es excelente.

El inconveniente es que el tráfico de WireGuard puede ser más fácil de identificar en algunos entornos restrictivos a menos que el proveedor añada ofuscación o lo envuelva en otro transporte. Para un rendimiento crudo en firmware soportado, generalmente es una de las mejores opciones.

L2TP/IPSec e IKEv2/IPSec

L2TP/IPSec es común pero más antiguo. Puede ser bloqueado fácilmente porque utiliza puertos y protocolos reconocibles. También puede tener problemas detrás de un NAT estricto a menos que el tránsito NAT funcione correctamente.

IKEv2/IPSec es más moderno y estable para dispositivos móviles, pero el soporte del enrutador varía. Puede ser rápido cuando hay aceleración de hardware disponible. Sin embargo, al igual que L2TP/IPSec, puede ser más fácil para las redes restrictivas bloquearlo que configuraciones de OpenVPN altamente adaptables.

PPTP

PPTP debe evitarse para usos sensibles a la seguridad. Está desactualizado y tiene debilidades conocidas. Puede aparecer en interfaces de enrutadores antiguos, pero no es adecuado para privacidad o elusión de la censura.

Recomendaciones de protocolo para regiones restrictivas

Para regiones restrictivas, prioriza la fiabilidad y adaptabilidad:

  • Usa OpenVPN sobre TCP 443 cuando las redes bloqueen puertos VPN comunes.
  • Usa OpenVPN sobre UDP cuando la velocidad importa y UDP no está estrangulado.
  • Usa WireGuard cuando tu proveedor soporte puntos finales estables y la red no lo identifique agresivamente.
  • Considera modos ofuscados o de sigilo si tu proveedor de VPN los ofrece para configuraciones compatibles con el enrutador.
  • Evita PPTP y no confíes en L2TP/IPSec donde el bloqueo es común.

La elección de protocolos también afecta al MTU. La encapsulación añade sobrecarga, por lo que los paquetes pueden necesitar un tamaño máximo más pequeño. Los síntomas de problemas de MTU incluyen sitios que se cargan parcialmente, reproductores de video que se congelan y handshakes TLS que fallan. Ajustar el MTU o el MSS clamping en el enrutador a menudo soluciona esto.

Desafíos técnicos y soluciones en la configuración de VPN en enrutador

Los despliegues de VPN en enrutador fallan de maneras predecibles. La mayoría de los problemas provienen de límites de hardware, errores de enrutamiento, filtraciones de DNS o conflictos entre equipos ISP y firmware de enrutador.

Problemas comunes de configuración y uso

Bajo rendimiento es la queja más común. El cifrado puede abrumar la CPU del enrutador. Verifica el uso de CPU durante pruebas de velocidad. Si un núcleo está al máximo, el protocolo o hardware es el cuello de botella.

El túnel se conecta pero el tráfico no pasa generalmente indica errores de enrutamiento o cortafuegos. Confirma que las rutas predeterminadas, las reglas NAT y las tablas de enrutamiento por políticas apuntan a la interfaz del túnel.

Filtraciones de DNS ocurren cuando los clientes utilizan DNS de ISP, DNS públicos fijos o DNS IPv6 fuera del túnel. Bloquea el egreso directo de DNS y fuerza a DNS a través del enrutador.

Los sitios de streaming o bancarios fallan porque algunos servicios bloquean rangos de IP de VPN. Utiliza túnel dividido o un SSID de acceso directo para servicios que requieren la ruta del ISP.

Desconexiones frecuentes pueden ser causadas por WAN inestable, keepalives bloqueados, enrutadores sobrecargados o congestión en el servidor VPN. Prueba con otro servidor, cambia el transporte o ajusta la configuración de keepalive.

Filtraciones de IPv6 ocurren cuando IPv4 es tunelizado pero IPv6 permanece enrutable a través del ISP. Configura IPv6 a través de la VPN o desactiva IPv6 en la red VPN.

Soluciones para un mejor rendimiento

Comienza con la selección del protocolo. Si está disponible, prueba WireGuard y OpenVPN UDP antes de OpenVPN TCP. El tunneling TCP sobre TCP puede crear un rendimiento pobre bajo pérdida de paquetes porque ambas capas retransmiten.

A continuación, optimiza el enrutamiento. El enrutamiento basado en políticas reduce la carga innecesaria de la VPN. Por ejemplo, enruta solo dispositivos sensibles o VLAN específicas a través de la VPN. Mantén tráfico local sensible a la latencia, como juegos o medios locales, en la ruta directa si los requisitos de privacidad lo permiten.

Luego ajusta el tamaño de los paquetes. Si sospechas fragmentación, reduce el MTU del túnel o habilita el MSS clamping. Los valores MTU típicos de VPN varían según el protocolo y el tipo de WAN, así que prueba en lugar de copiar ciegamente.

El hardware también puede ser el factor limitante. Para un uso de VPN de alta velocidad sostenido, considera:

  • Un enrutador con CPU ARM potente y aceleración AES.
  • Una mini PC ejecutando pfSense, OPNsense o OpenWrt.
  • Una puerta de enlace VPN dedicada detrás de tu enrutador existente.
  • Conmutadores y puntos de acceso con capacidad VLAN para una segmentación más limpia.

Mejores prácticas para la seguridad y velocidad

Utiliza una línea base de seguridad antes de habilitar la VPN:

  • Cambia las credenciales de administrador predeterminadas del enrutador.
  • Desactiva la administración del lado WAN a menos que sea estrictamente necesario.
  • Actualiza el firmware regularmente.
  • Haz copias de seguridad de la configuración del enrutador después de una configuración exitosa.
  • Usa cifrado Wi-Fi fuerte, preferiblemente WPA2-AES o WPA3.
  • Separa dispositivos IoT de laptops y teléfonos de confianza.
  • Aplica reglas de cortafuegos de menor privilegio entre VLAN.
  • Monitorea los registros para caídas de túneles y fallas de autenticación.

Para la velocidad, mantén la configuración simple. Evita apilar múltiples túneles VPN a menos que entiendas el impacto de la latencia y el MTU. Elige servidores VPN cercanos cuando la elusión de la censura no requiera una región distante. Finalmente, programa pruebas periódicas porque los servidores VPN, las rutas de los ISP y los patrones de bloqueo cambian con el tiempo.
solución de problemas de rendimiento de vpn

Conceptos erróneos comunes acerca de las VPN y los enrutadores

Las configuraciones de VPN en enrutadores son a menudo mal entendidas. Las siguientes respuestas en forma de preguntas frecuentes aclaran las asunciones más comunes que los usuarios avanzados deben cuestionar.

¿Una VPN en mi enrutador hace que cada dispositivo sea anónimo?

No. Cambia la dirección IP pública vista por los sitios web y cifra el tráfico entre tu enrutador y el servidor VPN. No elimina las huellas digitales del navegador, las inicios de sesión de cuentas, las cookies, la telemetría de dispositivos o los píxeles de seguimiento. Utiliza configuraciones de navegador enfocadas en la privacidad, cuentas compartimentadas y cifrado de extremo a extremo cuando la anonimidad importa.

¿Cualquier enrutador Wi-Fi funcionará con una VPN?

No. El enrutador debe soportar modo cliente VPN, y debe ser lo suficientemente potente para el rendimiento que necesitas. Algunos enrutadores publicitan "soporte VPN" pero solo ofrecen funciones de servidor VPN. Siempre confirma el soporte del cliente para el protocolo que planeas utilizar.

¿Es el rendimiento de la VPN en el enrutador el mismo que el uso de una aplicación VPN?

Generalmente no. Los teléfonos y laptops a menudo tienen CPUs más rápidas y aplicaciones VPN optimizadas. Los enrutadores pueden tener procesadores más débiles y aceleración criptográfica limitada. WireGuard en hardware capaz puede ser rápido, pero OpenVPN en enrutadores más antiguos puede ser mucho más lento.

¿Puede una VPN siempre eludir la censura?

No. Una VPN puede eludir muchas formas de filtrado, especialmente bloqueos de DNS y bloqueos básicos de IP. Sin embargo, la censura avanzada puede bloquear servidores VPN conocidos, identificar protocolos, estrangular túneles cifrados o interrumpir handshakes. Puede ser necesaria la ofuscación, puertos alternativos y rotación de servidores.

¿Una VPN en el enrutador me protege de sitios web maliciosos?

No por sí sola. Una VPN cifra el transporte entre tú y el servidor VPN. No bloquea automáticamente el phishing, malware, descargas inseguras o sitios web comprometidos. Utiliza filtrado DNS seguro, protecciones del navegador, seguridad en endpoint y hábitos de navegación cuidadosos.

¿Debo desactivar IPv6 cuando uso una VPN en el enrutador?

Si tu VPN y enrutador no soportan correctamente el tunelizado IPv6, desactivar IPv6 en la red enrutada por VPN puede prevenir filtraciones. Si necesitas IPv6, configúralo deliberadamente y pruébalo con herramientas de verificación de filtraciones.

Consideraciones finales para usuarios avanzados

Antes de implementar una VPN en un enrutador Wi-Fi, revisa tus requisitos de red reales. Pregunta qué debe estar protegido, qué debe ser rápido y qué debe seguir siendo compatible con los servicios locales. Una configuración de túnel completo es más simple, pero puede no ser ideal para cada dispositivo. Un diseño segmentado con SSIDs VPN y no VPN a menudo brinda un mejor control operativo.

Planea para la gestión continua. Mantén copias de configuraciones operativas, certificados, claves e imágenes de firmware en un lugar seguro. Rastrear qué dispositivos utilizan la ruta VPN. Verifica filtraciones de DNS y IP después de actualizaciones de firmware. Revisa registros cuando la conectividad cambia. Si los usuarios dependen de acceso no censurado, configura un comportamiento de cortafuegos que se cierra para que el tráfico no vuelva a caer silenciosamente en la ruta del ISP.

La preparación para el futuro es importante porque las restricciones evolucionan. Elige firmware con mantenimiento activo, protocolos con fuerte soporte comunitario y un proveedor de VPN que ofrezca múltiples métodos de conexión. Siempre que sea posible, utiliza enrutadores o dispositivos de cortafuegos que soporten WireGuard, OpenVPN, VLAN, enrutamiento por políticas, reglas personalizadas de cortafuegos y control de DNS. Esto te da margen para adaptarte cuando un protocolo es bloqueado o un rango de servidores se vuelve poco confiable.

Una configuración de VPN en el enrutador bien diseñada puede proporcionar privacidad durable en toda la red y acceso más confiable en regiones restrictivas. Funciona mejor cuando se trata como un sistema diseñado: probado, monitoreado, documentado y ajustado. Equipa tu enrutador Wi-Fi con BeFreeVPN para eludir sin esfuerzo la censura y disfrutar de una experiencia de navegación segura y sin registro.
VPN para Descarga en Laptop: Un Análisis Exhaustivo de Opciones Avanzadas

· 19 min de lectura

En un mundo donde la libertad de internet se ve cada vez más restringida, una VPN para descarga en laptop puede ser tu llave para acceder sin censura, especialmente crucial para quienes están en regiones restrictivas. Esta guía explica cómo funcionan las VPN para laptop, qué protocolos son importantes, cómo instalarlas de manera segura y qué deben verificar los usuarios avanzados antes de confiar en cualquier proveedor. También aborda límites legales, mitos comunes y formas prácticas de fortalecer la privacidad más allá del túnel VPN.

Una laptop es a menudo el dispositivo principal para trabajo, estudio, investigación y comunicación transfronteriza. Eso hace que la selección de una VPN sea más que una elección de conveniencia. En entornos con alta censura, el protocolo incorrecto, un manejo débil de DNS o un interruptor de corte mal implementado pueden exponer el tráfico en el peor momento. El objetivo no es solo "descargar una VPN". El objetivo es elegir, verificar y operar una con un modelo de amenaza claro.

vpn para descarga en laptop en regiones restrictivas

1. Entendiendo la Necesidad de las VPN en Regiones Restrictivas

La censura de internet puede tomar muchas formas. Algunos gobiernos bloquean sitios de noticias, aplicaciones de mensajería, motores de búsqueda, almacenamiento en la nube o redes sociales. Otros utilizan filtrado de palabras clave, envenenamiento de DNS, bloqueo de IP, inspección profunda de paquetes o limitación para hacer que ciertos servicios no sean confiables. En algunas regiones, el acceso puede cambiar durante elecciones, protestas, conflictos o emergencias públicas.

Para los usuarios, los efectos son directos. Los estudiantes pueden perder acceso a plataformas de investigación. Los periodistas pueden no poder contactar fuentes. Los trabajadores remotos pueden quedar fuera de herramientas de productividad. Las familias pueden tener problemas para comunicarse a través de fronteras. Incluso cuando un sitio no está completamente bloqueado, el acceso lento o inestable puede hacerlo inutilizable.

Una VPN ayuda creando un túnel cifrado entre tu laptop y un servidor VPN remoto. Tu proveedor de servicios de internet generalmente puede ver que te estás conectando a un punto final de VPN, pero no puede leer el contenido de tu tráfico dentro del túnel. Los sitios web y las aplicaciones ven la dirección IP del servidor VPN en lugar de tu dirección IP local. Como resultado, una VPN puede ayudar a eludir restricciones regionales cuando el servidor VPN se ubica en un entorno de red menos restringido.

Sin embargo, una VPN no es mágica. No elimina todos los riesgos. Las leyes locales aún se aplican, y el estatus legal del uso de VPN varía según el país. En algunos lugares, las VPN son legales para negocios y para la privacidad. En otros, solo se permiten proveedores aprobados. Algunas regiones restringen o penalizan herramientas de elusión. Antes de usar una VPN en un país restrictivo, revisa las reglas locales actuales y evalúa el riesgo personal. Este artículo es una guía técnica, no un consejo legal.

Éticamante, las VPN pueden apoyar el acceso a la información, la comunicación segura y la privacidad básica. También pueden ser mal utilizadas. Los usuarios avanzados deben enfocarse en propósitos legítimos: proteger datos sensibles, acceder a fuentes de información abiertas y asegurar las comunicaciones en redes hostiles.

2. Protocolos Clave Detrás de la VPN para Descarga en Laptop

El protocolo es el motor de una conexión VPN. Define cómo funcionan el cifrado, la autenticación, el enrutamiento y la gestión de sesiones. Para los usuarios de laptops, las principales opciones son OpenVPN, IKEv2/IPsec y WireGuard. Cada uno tiene fortalezas y desventajas.

OpenVPN

OpenVPN es uno de los protocolos de VPN más establecidos. Utiliza la biblioteca OpenSSL y puede funcionar a través de UDP o TCP. UDP es generalmente más rápido y mejor para la navegación normal, streaming y llamadas. TCP puede ser útil cuando las redes bloquean o degradan UDP, aunque TCP sobre TCP puede causar problemas de rendimiento en enlaces inestables.

OpenVPN es popular en regiones restrictivas porque es flexible. Puede funcionar en puertos comunes como TCP 443, el mismo puerto utilizado por HTTPS. Esto puede ayudar a que el tráfico se mezcle con el tráfico web cifrado normal, aunque sistemas de filtrado avanzados aún pueden detectar patrones de OpenVPN. Algunos proveedores añaden capas de ofuscación para hacer que OpenVPN sea más difícil de identificar.

La seguridad depende de la configuración. Conjuntos de cifrado fuertes, validación de certificados y configuraciones modernas de TLS son esenciales. Una configuración inadecuada de OpenVPN puede ser más débil de lo que su reputación sugiere.

IKEv2/IPsec

IKEv2/IPsec es conocido por su rápida reconexión. Es útil en laptops que cambian entre redes Wi-Fi, hotspots móviles y estados de suspensión. Cuando la red cambia, IKEv2 puede restaurar el túnel rápidamente.

Es generalmente seguro cuando se implementa con algoritmos fuertes. También es compatible con muchos sistemas operativos, a veces con clientes nativos. Eso reduce la necesidad de software extra en algunos entornos empresariales.

La desventaja es la resistencia a la censura. IKEv2/IPsec utiliza puertos y patrones de tráfico que pueden ser más fáciles de bloquear en algunos entornos. Si un país o red bloquea el tráfico IPsec de manera general, IKEv2 puede fallar incluso cuando otros protocolos funcionan.

WireGuard

WireGuard es moderno, ágil y rápido. Su base de código es más pequeña que la de los protocolos de VPN más antiguos, lo que puede ayudar a la auditoría de seguridad. Utiliza primitivas criptográficas modernas y suele ser eficiente en laptops, incluyendo hardware más antiguo.

Para velocidad, WireGuard suele ser una elección sólida. Puede reducir la latencia y el uso de CPU en comparación con configuraciones más antiguas. Esto lo hace atractivo para llamadas de video, grandes descargas y trabajo remoto.

Para regiones con alta censura, la situación es mixta. El tráfico estándar de WireGuard puede ser reconocible. También utiliza UDP por defecto. Si la red bloquea UDP o identifica WireGuard, la conexión puede fallar. Algunos proveedores solucionan esto con ofuscación, envoltura TCP o modos de sigilo personalizados. Sin esas capas, WireGuard puede ser rápido, pero no siempre es el mejor para redes hostiles.

Tabla de Comparación de Protocolos

ProtocoloVelocidadSeguridadCompatibilidadResistencia a la censuraMejor caso de uso
OpenVPN UDPBuenoAlto si se configura bienMuy amplioModerado a alto con ofuscaciónUso general en regiones restrictivas
OpenVPN TCP 443ModeradoAlto si se configura bienMuy amplioA menudo mejor en redes restringidasRedes que bloquean UDP
IKEv2/IPsecBueno a muy buenoAlto con configuraciones fuertesFuerte soporte nativo en OSBajo a moderadoMovimiento entre redes
WireGuardMuy altoAlto con diseño modernoAmplio y en crecimientoModerado a menos que se ofusqueUso de laptop enfocado en velocidad

Para usuarios avanzados en regiones restrictivas, la mejor VPN para descarga en laptop a menudo es una que soporte más de un protocolo. Si WireGuard es bloqueada, cambia a OpenVPN TCP. Si una red Wi-Fi cautiva rompe OpenVPN UDP, prueba IKEv2 o un modo de sigilo. La flexibilidad es importante.

protocolos de vpn para seguridad en laptop

3. Cómo Descargar e Instalar una VPN en Tu Laptop

Descargar una VPN en un entorno restringido requiere cuidado. Instaladores falsos, sitios web clonados y paquetes alterados son riesgos comunes. Utiliza un proceso limpio y verifica lo que instalas.

Guía Paso a Paso para la Descarga e Instalación de la VPN

  1. Define tu modelo de amenaza. Decide qué necesitas más: eludir la censura, privacidad de las redes locales, protección en Wi-Fi público, o acceso estable a herramientas de trabajo. Tu elección de protocolo y proveedor debe coincidir con ese riesgo.

  2. Usa la fuente oficial. Descarga la aplicación VPN desde el sitio web oficial del proveedor o una tienda de aplicaciones confiable. Evita portales de descarga de terceros. Pueden incluir software no deseado o clientes desactualizados.

  3. Verifica la autenticidad del dominio. Busca HTTPS, ortografía correcta y un certificado válido. Mantente alerta ante dominios similares, especialmente si la VPN es popular en tu región.

  4. Verifica el instalador cuando sea posible. Los usuarios avanzados deben comprobar las firmas digitales, hashes o firmas de paquetes. En Windows, inspecciona la firma del editor. En macOS, verifica la notarización. En Linux, prefiere repositorios firmados o paquetes verificados.

  5. Instala con el menor sorpresas. Lee los avisos de permisos. Un cliente VPN necesita derechos de extensión de red o adaptador, pero no debería solicitar acceso no relacionado, como contraseñas de navegador o carpetas de documentos.

  6. Elige el protocolo correcto. Comienza con el protocolo recomendado por el proveedor. Si la censura lo bloquea, prueba OpenVPN TCP 443, un modo ofuscado u otra opción soportada.

  7. Habilita los controles de seguridad antes de navegar. Activa el interruptor de corte, la protección contra filtraciones de DNS y la conexión automática en redes no confiables. Prueba estos controles antes de confiar en la VPN.

  8. Realiza una prueba de filtración. Verifica tu dirección IP pública, el servidor DNS y el comportamiento de WebRTC. Si tu DNS ISP sigue apareciendo, ajusta la configuración antes de usar sitios sensibles.

Instalación Segura en Windows, macOS y Linux

En Windows, instala desde un ejecutable firmado o listado en la Microsoft Store si está disponible. Evita ejecutar instaladores como administrador a menos que sea necesario. Tras la configuración, verifica que el adaptador de red VPN sea creado por el vendedor esperado. También revisa las entradas de inicio para saber qué se lanza al iniciar.

En macOS, utiliza aplicaciones que estén notarizadas y distribuidas a través de la página oficial o la App Store. macOS puede pedir permiso para añadir configuraciones de VPN o extensiones de red. Confirma que el nombre del proveedor coincida. Si la aplicación utiliza una extensión de sistema, mantenla actualizada.

En Linux, prefiere la instalación basada en repositorios cuando sea ofrecida. Paquetes APT, RPM, Flatpak o Snap firmados reducen el riesgo de manipulación. Si importas una clave de repositorio, confirma la huella digital de la documentación oficial del proveedor. Para configuraciones manuales de OpenVPN o WireGuard, protege las claves privadas con los permisos de archivo correctos.

Solucionando Problemas de Descarga e Instalación

Si el sitio web de la VPN está bloqueado, intenta con un enlace espejo del proveedor, una tienda de aplicaciones confiable o una conexión segura desde otra red. Algunos usuarios mantienen instaladores sin conexión en almacenamiento encriptado antes de viajar a regiones restrictivas.

Si la instalación falla, elimina controladores VPN antiguos, reinicia e reinstala. Pueden ocurrir conflictos cuando varias aplicaciones VPN compiten por el control de enrutamiento y DNS. Si las conexiones fallan después de la instalación, prueba un protocolo y servidor diferentes. También verifica los firewalls locales, herramientas de endpoint corporativas y portales cautivos.

Si las velocidades son inutilizables, cambia de TCP a UDP cuando sea posible, elige un servidor cercano o prueba WireGuard. Si la conexión cae bajo presión de censura, intenta TCP 443 o opciones de sigilo.

4. Características a Buscar en una VPN para Laptops

No todos los clientes VPN son adecuados para un uso avanzado en laptops. Las afirmaciones de marketing son fáciles de hacer. La calidad de la implementación es más difícil de verificar. Enfócate en las características que reduzcan la exposición real.

Política de No Registros y Cifrado Fuerte

Una política de no registros significa que el proveedor afirma no almacenar registros de actividad que puedan identificar lo que haces en línea. Busca un lenguaje claro. La política debe explicar lo que no se recopila, qué datos operacionales mínimos pueden ser procesados y durante cuánto tiempo se retiene cualquier dato. Las auditorías independientes pueden ayudar, pero lee su alcance. Una auditoría de un sistema de servidor no siempre cubre cada aplicación, protocolo o proceso empresarial.

El cifrado debe ser moderno y estar bien configurado. OpenVPN debe utilizar configuraciones TLS fuertes. WireGuard debe usar sus primitivas modernas estándar. Evita proveedores que aún promocionen protocolos obsoletos, como PPTP, para la privacidad o eludir la censura.

Interruptor de Corte y Protección Contra Filtraciones de DNS

Un interruptor de corte bloquea el tráfico de internet si la VPN se cae. Esto es crítico en regiones restrictivas porque una breve desconexión puede exponer tu dirección IP real o consultas DNS. Un interruptor de corte fuerte debe funcionar a nivel de firewall o de red del sistema, no solo dentro de la interfaz de la aplicación.

La protección contra filtraciones de DNS asegura que tus solicitudes DNS pasen a través del túnel VPN. Sin ello, tu ISP o resolutor local pueden seguir viendo los dominios que visitas. Los usuarios avanzados deben probar el comportamiento DNS después de cada actualización importante de la aplicación o sistema operativo.

También verifica el manejo de IPv6. Algunas VPNs tunelan IPv4 pero filtran tráfico IPv6. Si el proveedor no soporta IPv6 de manera segura, la aplicación debe bloquearlo mientras está conectada.

Velocidad, Disponibilidad de Servidores y Elusión de Censura

La velocidad no se trata solo de comodidad. Las VPN lentas pueden hacer que las herramientas seguras sean imprácticas, empujando a los usuarios hacia atajos inseguros. La disponibilidad de servidores también importa. Si solo un servidor funciona en tu región, puede ser bloqueado o sobrecargado.

Busca múltiples regiones, selección automática de servidores y control manual. En entornos restrictivos, la capacidad de rotar servidores es útil. Sin embargo, más servidores no siempre significan mejor servicio. La calidad, enrutamiento y resistencia al bloqueo importan más que la cantidad de servidores.

5. Mitos Comunes Sobre las VPN para Descarga en Laptop

Las VPN son poderosas, pero los malentendidos pueden llevar a decisiones erróneas. Los usuarios avanzados deben separar la protección útil de las promesas poco realistas.

Mito 1: Una VPN Proporciona Anonimato Completo

Una VPN oculta tu tráfico de la red local y enmascara tu dirección IP de los sitios web. No te hace completamente anónimo. Las huellas dactilares del navegador, inicios de sesión en cuentas, cookies, registros de pagos, malware y patrones de comportamiento del usuario pueden seguir identificándote.

Si inicias sesión en una cuenta personal, ese servicio sabe quién eres. Si tu navegador tiene una huella dactilar única, los sitios pueden rastrearte a través de cambios de IP. Si tu laptop está comprometida, la VPN no puede proteger los datos antes de que entren en el túnel.

Mito 2: Las VPN siempre son legales en todas partes

Las leyes de VPN varían. En muchos países, las VPN son herramientas de privacidad legales. En otros, están restringidas, reguladas o bloqueadas. Algunos gobiernos solo permiten servicios licenciados. Otros pueden castigar el uso durante períodos sensibles.

No confíes en publicaciones de foros desactualizadas. Las leyes y las prácticas de aplicación cambian. Revisa información local actual y considera tu nivel de riesgo personal.

Mito 3: Las VPN gratuitas son siempre inseguras, y las VPN de pago son siempre seguras

El debate sobre gratis-versus-pago es más complejo de lo que parece. Algunas VPNs gratuitas financian sus operaciones a través de anuncios, seguimiento o planes de datos limitados. Eso puede ser inadecuado para la privacidad. Sin embargo, el simple pago no garantiza buena seguridad. Un proveedor de pago aún puede mantener registros excesivos, usar aplicaciones débiles u ofrecer un mal soporte.

Evalúa el modelo. Pregunta cómo se financia el servicio, qué datos recopila, qué límites aplican, y si requiere registro. Una VPN con acceso gratuito y sin registro puede reducir la exposición vinculada a la cuenta, pero los usuarios aún deben probar filtraciones y revisar las salvaguardias técnicas.

6. Mejorando las Medidas de Seguridad Más Allá de las VPNs

Una VPN es una capa. Para los usuarios en regiones de alto riesgo, la seguridad debe ser en capas. Combina privacidad de red con navegación más segura, fortalecimiento del dispositivo y hábitos cautelosos.

VPN con Tor para Mayor Anonimato

Tor enruta el tráfico a través de múltiples relés voluntarios. Puede proporcionar un anonimato más fuerte que una VPN sola, pero es más lento y puede atraer la atención en algunas redes. Hay dos modelos comunes:

  • VPN luego Tor: Te conectas a la VPN primero y luego abres Tor Browser. Tu ISP ve la VPN, no el uso directo de Tor. La VPN ve tu IP, pero no tu destino en Tor.
  • Tor luego VPN: Este es más complejo y menos común. Puede ayudar en casos especiales, pero también puede debilitar el anonimato si se configura mal.

Para la mayoría de los usuarios, Tor Browser sobre una VPN de confianza es más simple. No instales extensiones de navegador aleatorias en Tor Browser. Pueden romper la protección contra huellas dactilares.

Firewalls, Antivirus y Seguridad de Endpoint

Una VPN no puede detener malware, phishing o documentos maliciosos. Mantén tu sistema operativo actualizado. Usa antivirus o protección de endpoint respetables cuando sea apropiado. Habilita el firewall incorporado y bloquea conexiones entrantes innecesarias.

Los usuarios avanzados también deben revisar los permisos de las aplicaciones. Una aplicación de mensajería, extensión del navegador o paquete de software crackeado puede filtrar más de lo que tu ISP podría. Evita clientes VPN piratas. Son un vector común para malware.

Mejores Prácticas para Wi-Fi Público con una VPN

El Wi-Fi público es arriesgado porque los atacantes locales pueden monitorear el tráfico, suplantar portales cautivos o intentar descubrir dispositivos. Una VPN reduce la exposición, pero los hábitos aún importan:

  • Desactiva la conexión automática para redes desconocidas.
  • Usa sitios web HTTPS y aplicaciones seguras incluso cuando la VPN esté activa.
  • Habilita la VPN antes de iniciar sesión en correo electrónico, banca o herramientas de trabajo.
  • Evita aceptar certificados desconocidos.
  • Desactiva la compartición de archivos y funciones de descubrimiento tipo AirDrop.
  • Usa el hotspot de tu teléfono si la red Wi-Fi parece hostil.

vpn segura en laptop en wifi público

7. Consideraciones Clave al Elegir un Proveedor de VPN

Elegir un proveedor es una decisión de confianza. Estás trasladando la visibilidad de la red local al operador de la VPN. Eso no significa que las VPNs sean inseguras. Significa que la reputación, diseño y transparencia del proveedor son importantes.

Reputación y Reseñas de Usuarios

Busca una reputación a largo plazo, actualizaciones consistentes de la aplicación y documentación clara de privacidad. Las reseñas de usuarios pueden revelar problemas de conexión en países específicos o en plataformas de laptops específicas. Sin embargo, las reseñas pueden ser manipuladas. Da más peso a informes técnicos detallados que a elogios genéricos.

Verifica si el proveedor responde a problemas de seguridad. Un buen proveedor corrige errores, explica cambios y actualiza clientes oportunamente. El silencio después de una vulnerabilidad seria es una señal de advertencia.

Soporte al Cliente y Fiabilidad

El soporte importa más en regiones restrictivas porque los bloqueos cambian. Puedes necesitar nuevos servidores, protocolos alternativos o archivos de configuración manuales. Un soporte útil debe ofrecer pasos prácticos, no solo respuestas predefinidas.

Para usuarios avanzados, la documentación es parte del soporte. Busca guías de configuración, notas de protocolos, páginas de solución de problemas y explicaciones claras del comportamiento del interruptor de corte. Si una VPN proporciona configuración de Linux, archivos de WireGuard o perfiles de OpenVPN, debe explicar cómo utilizarlos de manera segura.

Por Qué Considerar BeFreeVPN para Acceso a Laptop

BeFreeVPN está posicionado para usuarios que necesitan acceso simple sin barreras. Sus beneficios clave incluyen acceso gratuito, sin registro y características de seguridad destinadas a ayudar a los usuarios a eludir la censura de manera efectiva. No registrarse puede ser útil porque reduce la fricción de configuración de cuentas y evita vincular el uso rutinario de la VPN a una dirección de correo electrónico.

Para los usuarios de laptops, eso importa. Cuando una red bloquea información rápidamente, la capacidad de descargar y conectarse sin un largo proceso de incorporación puede ahorrar tiempo. Al igual que con cualquier VPN, los usuarios avanzados aún deben probar el comportamiento DNS, confirmar la configuración del interruptor de corte y elegir el protocolo que mejor funcione en la red local.

FAQ: Preguntas Sobre VPN para Descarga en Laptop

¿Cuál es la forma más segura de descargar una VPN para una laptop?

Utiliza el sitio web oficial del proveedor o una tienda de aplicaciones confiable. Verifica la firma del instalador cuando sea posible. Evita sitios de descarga de terceros, clientes crackeados y enlaces espejo desconocidos.

¿Cuál es el mejor protocolo VPN para regiones con alta censura?

OpenVPN TCP 443 con ofuscación suele ser confiable en redes restrictivas. WireGuard es generalmente más rápido, pero puede necesitar características de sigilo cuando la inspección profunda de paquetes esté activa.

¿Puede una VPN hacerme completamente anónimo?

No. Una VPN enmascara tu dirección IP y cifra el tráfico entre tu laptop y el servidor VPN. No elimina las huellas dactilares del navegador, inicios de sesión de cuentas, cookies, malware o patrones de comportamiento personal.

¿Debería usar una VPN gratuita en mi laptop?

Depende del proveedor. Revisa su política de registros, modelo de financiamiento, permisos y protecciones técnicas. El acceso gratuito puede ser útil, especialmente sin registro, pero aún así deberías probar filtraciones y estabilidad de conexión.

¿Por qué mi VPN se conecta pero los sitios siguen bloqueados?

La IP del servidor puede estar bloqueada, DNS puede estar filtrando, o el protocolo puede ser identificado. Prueba otro servidor, habilita la protección contra filtraciones de DNS, cambia de protocolos, o utiliza un modo ofuscado si está disponible.

Conclusión

Una VPN para descarga en laptop no es solo una elección de aplicación. Es una decisión de seguridad que implica protocolos, higiene de instalación, protección contra filtraciones, fiabilidad del servidor y contexto legal local. En regiones restrictivas, los usuarios avanzados deben priorizar protocolos flexibles, un fuerte comportamiento del interruptor de corte, protección DNS y un proveedor que reduzca la fricción cuando el acceso esté limitado. Experimenta la libertad de navegar sin fronteras descargando BeFreeVPN para tu laptop hoy—es gratuito, no requiere registro y ofrece robusta seguridad para eludir la censura de manera efectiva.

Desvelando las mejores VPN de pago de 2026: Una guía completa

· 20 min de lectura

Navegar por las restricciones digitales requiere las herramientas adecuadas: descubre qué VPN de pago en 2026 merecen tu consideración. Esta profunda inmersión en las mejores vpn de pago 2026 se centra en la arquitectura de seguridad, la elección de protocolos, la postura de auditoría, la fiabilidad del rendimiento y, lo más importante, en cómo los servicios premium de VPN ayudan a los usuarios a eludir la censura en regiones restrictivas sin sacrificar demasiado la velocidad o la usabilidad.

Una VPN de pago no es mágica. No puede hacer que un comportamiento inseguro sea seguro, y no puede garantizar el acceso en cada país o red. Sin embargo, el servicio adecuado puede ocultar las consultas DNS, cifrar el tráfico en redes hostiles, rotar las ubicaciones de salida y usar ofuscación para dificultar la identificación del tráfico de VPN. Para los usuarios avanzados, la mejor opción depende menos de las afirmaciones publicitarias y más del diseño del protocolo, la transparencia operativa, la alcance de los servidores y la resistencia contra el bloqueo.

comparativa de protocolos de vpn de pago

1. Entendiendo los protocolos de VPN en 2026

Los protocolos de VPN definen cómo tu dispositivo construye un túnel cifrado a un servidor remoto. En 2026, el mercado aún está moldeado por algunas tecnologías fundamentales: WireGuard, OpenVPN, IKEv2/IPsec y variantes de protocolo propietarias construidas sobre principios criptográficos similares.

WireGuard: rápido, ágil y ampliamente adoptado

WireGuard sigue siendo la opción de rendimiento por defecto para muchas VPN de pago. Utiliza criptografía moderna, incluyendo ChaCha20 para cifrado simétrico, Poly1305 para autenticación, Curve25519 para el intercambio de claves y BLAKE2s para hashing. Su pequeño código es más fácil de auditar que los protocolos más antiguos y se reconecta rápidamente cuando los usuarios cambian entre Wi-Fi y redes móviles.

Sin embargo, WireGuard clásico tiene un desafío de diseño de privacidad: los servidores necesitan saber qué clave pública pertenece a qué dirección IP interna de VPN. Los proveedores reputables abordan esto con sistemas de NAT doble, manejo de claves efímeras o capas de token de cuenta personalizadas. Los usuarios avanzados deben verificar cómo un proveedor implementa WireGuard en lugar de suponer que todas las implementaciones de WireGuard son iguales.

OpenVPN: maduro y flexible

OpenVPN sigue siendo importante porque es altamente configurable y probado en batalla. Puede ejecutarse sobre TCP o UDP y puede envolverse en capas adicionales para parecer más tráfico HTTPS normal. Su pila de cifrado común incluye AES-256-GCM o AES-256-CBC con integridad basada en HMAC, según la configuración.

El inconveniente es el rendimiento. OpenVPN generalmente tiene más sobrecarga que WireGuard. Aún así, en redes restrictivas, su flexibilidad importa. OpenVPN sobre TCP 443 puede pasar a veces donde WireGuard puro está bloqueado, aunque sistemas de censura sofisticados pueden detectarlo.

IKEv2/IPsec: estable para móviles, más débil para el sigilo

IKEv2/IPsec es confiable en dispositivos móviles porque maneja bien los cambios de red. Puede ser útil para usuarios que se mueven frecuentemente entre redes celulares y Wi-Fi. Sin embargo, no suele ser el mejor protocolo para eludir la censura. El tráfico de IPsec tiene patrones reconocibles y puede ser más fácil de bloquear en redes restrictivas.

Protocolos propietarios y de sigilo

Muchos servicios líderes ahora ofrecen protocolos de marca propia. Ejemplos incluyen NordLynx de NordVPN, Lightway de ExpressVPN, y modos de ofuscación de proveedores como Proton VPN, Surfshark, y otros. Estos protocolos varían. Algunos están construidos alrededor de WireGuard. Otros utilizan handshakes similares a TLS o capas de transporte personalizadas.

La pregunta clave no es si un protocolo es propietario. La pregunta es si su diseño ha sido documentado públicamente, auditado de forma independiente y probado bajo presión de censura.

Comparativa de protocolos para resistencia a la censura

ProtocoloPrincipal fortalezaDebilidad comúnMejor caso de uso
WireGuardAlta velocidad, baja latencia, criptografía modernaMás fácil de huellas dactilares a menos que se ofusqueTransmisión, juegos, navegación segura general
OpenVPN UDPSeguridad confiable, amplia compatibilidadMás lento que WireGuardPrivacidad general y conectividad de respaldo
OpenVPN TCP 443Puede imitar puertos HTTPSTCP sobre TCP puede reducir la velocidadRedes que bloquean la mayor parte del tráfico VPN
IKEv2/IPsecExcelente roaming en móvilA menudo identificable y bloqueableUsuarios móviles en redes normales
Modos de sigilo/ofuscadosMejor en eludir la censuraPuede reducir la velocidad y la transparenciaRegiones con alta censura

Para los usuarios en regiones restrictivas, la configuración más fuerte a menudo no es el protocolo más rápido. Es el protocolo que sobrevive a la sondeación activa, la inspección profunda de paquetes, la manipulación de DNS y el bloqueo de IP.

2. Principales características a buscar en una VPN de pago

Una VPN premium debe justificar su tarifa de suscripción a través de prácticas de privacidad verificables, infraestructura robusta y herramientas que funcionen bajo presión. Las siguientes características son las más importantes en 2026.

Políticas de no registro y protección de datos

Una política de no registro debería ser más que un eslogan. Busca proveedores que indiquen claramente qué no recogen: historial de navegación, consultas DNS, direcciones IP de origen, marcas de tiempo de conexión ligadas a cuentas, y contenido del tráfico. También verifica qué recolectan, como registros de pago, conteos de dispositivos, diagnósticos de aplicaciones o totales de ancho de banda.

Los servicios más fuertes apoyan métodos de pago amigables con la privacidad, requisitos mínimos de correo electrónico, servidores sin disco o solo de RAM, y auditorías regulares de terceros. Una jurisdicción legal con un debido proceso sólido puede ayudar, pero la jurisdicción por sí sola no es suficiente. El diseño técnico importa más que el marketing.

Velocidad y disponibilidad de servidores en todo el mundo

El conteo de servidores es útil, pero la calidad de la ubicación importa más. Un proveedor con menos servidores bien mantenidos puede superar a una red más grande con ubicaciones congestionadas. Los usuarios avanzados deben inspeccionar:

  • Ubicaciones de servidores físicas versus virtuales.
  • Disponibilidad de nodos de salida cercanos.
  • Soporte de IPv6 o protección contra filtraciones de IPv6.
  • Propiedad del resolutor DNS.
  • Opciones de enrutamiento multi-hop.
  • Consistencia durante las horas pico regionales.

Para eludir la censura, los países cercanos sin censura a menudo son críticos. Un usuario en una región restrictiva puede beneficiarse de servidores estables en jurisdicciones vecinas porque la distancia afecta la latencia.

Túneles divididos y enrutamiento avanzado

El túnel dividido permite a algunas aplicaciones usar la VPN mientras que otras se conectan directamente. Mejora la usabilidad y puede reducir la sospecha en redes donde todo el tráfico de VPN es inusual. Por ejemplo, un usuario puede dirigir un navegador, una aplicación de mensajería y DNS a través de la VPN mientras permite que herramientas bancarias o laborales locales permanezcan fuera del túnel.

El túnel dividido avanzado debería soportar reglas tanto basadas en aplicaciones como en IP. En sistemas de escritorio, el soporte de línea de comando o archivos de configuración es una gran ventaja.

Interruptor de apagado, control de DNS y prevención de filtraciones

Un interruptor de apagado bloquea el tráfico de Internet si la VPN se desconecta. Esto es esencial en entornos de alto riesgo. Las mejores implementaciones son basadas en firewall, no solo en conmutadores a nivel de aplicación. La protección contra filtraciones de DNS es igualmente importante. Si tus solicitudes DNS van a un ISP local mientras el tráfico de tu navegador pasa a través de una VPN, los sistemas de censura aún pueden inferir lo que intentas acceder.

Ofuscación y acceso tipo puente

En países que bloquean protocolos de VPN conocidos, la ofuscación es un requisito fundamental. Busca servidores sigilosos, puertos alternativos, técnicas de frente de dominio donde estén legal y técnicamente disponibles, o métodos de conexión tipo puente. Debido a que la censura cambia rápidamente, la capacidad de un proveedor para actualizar su infraestructura importa tanto como la característica misma.

3. Evaluando las mejores VPN de pago: Edición 2026

No hay una mejor VPN única para todos. El mejor servicio de VPN de pago para resistencia a la censura puede no ser el mejor para torrenting, gaming, streaming o viajes empresariales. La siguiente evaluación se centra en usuarios avanzados que necesitan una fuerte privacidad, un diseño de seguridad creíble y acceso práctico en redes restringidas.

tablero comparativo de vpn de pago

Comparación de las principales VPN de pago

Servicio de VPNMejor ajustePostura de seguridadNotas sobre el eludir la censura
Proton VPNUsuarios y activistas enfocados en la privacidadAplicaciones de código abierto, postura de seguridad pública, historial de auditoríaEl protocolo sigiloso y el enrutamiento de Secure Core son útiles en redes hostiles
MullvadModelo de cuenta anónima y mínima exposición de identidadFuerte transparencia, cuentas numeradas, auditorías independientesModelo de privacidad excelente, pero el streaming y algunas redes restringidas pueden variar
IVPNUsuarios avanzados que valoran la simplicidad y transparenciaFuerte postura anti-tracking, aplicaciones de código abierto, historial de auditoríaBuen control, multi-hop, pero red más pequeña que las VPN de mercado masivo
NordVPNAmplio alcance de servidores y alto rendimientoReclamaciones de infraestructura sólo de RAM, historial de auditoríaServidores ofuscados y amplia geografía ayudan en muchas regiones
ExpressVPNUsabilidad, viajes, amplia compatibilidad con dispositivosReclamaciones de arquitectura basada en RAM de TrustedServer, protocolo LightwayLightway y ofuscación pueden ayudar, pero el rendimiento depende de la región
SurfsharkHogares de múltiples dispositivos y amplia gama de característicasWireGuard, opciones de IP rotativas, historial de auditoríaModos NoBorders y tipo camuflaje apuntan a redes restrictivas

Esta tabla no es un ranking permanente. La infraestructura de VPN cambia. Un proveedor bloqueado puede volverse efectivo nuevamente después de añadir nuevos rangos de IP o transportes sigilosos. Inversamente, una VPN previamente confiable puede degradarse cuando los censores identifican sus servidores.

Proton VPN

Proton VPN es un fuerte candidato para usuarios que priorizan la ingeniería de privacidad. Su ecosistema está construido en torno a usuarios conscientes de la seguridad, y sus aplicaciones han sido de código abierto. Características como Secure Core dirigen el tráfico a través de jurisdicciones endurecidas antes de salir a otro lugar. Esto añade latencia pero puede reducir la exposición a regiones de salida comprometidas.

Para censura, el soporte orientado al sigilo de Proton es una ventaja clave. Los usuarios en redes restrictivas deberían probar múltiples perfiles: WireGuard para velocidad, modo de sigilo para resistencia al bloqueo, y Secure Core para sesiones de mayor riesgo.

Mullvad

Mullvad se destaca porque no requiere una cuenta de usuario tradicional. Los usuarios reciben un número de cuenta, y el servicio apoya opciones de pago que preservan la privacidad. Esto reduce el vínculo con la identidad. Mullvad también atrae a usuarios avanzados por su documentación técnica transparente y fuertes controles de escritorio.

Su principal inconveniente es la conveniencia. Puede no ser la mejor opción para los usuarios que necesitan acceso a streaming o asistencia. En entornos con alta censura, su éxito puede variar según el país y el protocolo. Aún así, para el minimalismo en privacidad, sigue siendo una de las opciones de VPN de pago más fuertes.

IVPN

IVPN es conocido por un producto enfocado y clara postura sobre la privacidad. Ofrece enrutamiento multi-hop, características anti-tracker y clientes de código abierto. Su red es más pequeña que las VPN comerciales más grandes, pero eso puede ser aceptable para los usuarios que valoran la calidad sobre el tamaño.

Para usuarios avanzados, la fortaleza de IVPN es un comportamiento predecible. Evita un exceso de características y ofrece una gran claridad en la configuración. Los usuarios en áreas restringidas deben confirmar la disponibilidad de servidores cercanos antes de comprometerse a un plan largo.

NordVPN

NordVPN se considera a menudo cuando los usuarios quieren una red de servidores grande, velocidades fuertes y modos especializados. NordLynx, su protocolo basado en WireGuard, está diseñado para combinar rendimiento con manejo de cuentas que preserven la privacidad. Sus servidores ofuscados son relevantes para eludir la censura.

La principal ventaja es el alcance. Una red grande puede proporcionar más opciones de respaldo cuando rangos de IP específicos están bloqueados. Sin embargo, los usuarios deben probar el rendimiento desde su región actual, porque la cobertura global anunciada no garantiza fiabilidad local.

ExpressVPN

ExpressVPN se centra en la usabilidad y amplio soporte de plataformas. Su protocolo Lightway está diseñado para conexiones rápidas y roaming estable. La arquitectura de servidores basada en RAM del proveedor pretende reducir la exposición de datos persistentes en los servidores.

Para viajeros y usuarios no especialistas en regiones restrictivas, ExpressVPN puede ser práctico porque sus aplicaciones son simples y consistentes. Los usuarios avanzados pueden querer opciones de configuración más profundas de las que expone por defecto.

Surfshark

Surfshark es atractivo para usuarios que necesitan muchos dispositivos bajo una suscripción. Incluye características como túneles divididos, IP rotativas, y modos diseñados para funcionar en redes restrictivas. A menudo es elegido por familias, pequeños equipos y usuarios con múltiples teléfonos, computadoras portátiles y perfiles de navegador.

Su valor depende de si sus servidores siguen siendo rápidos en tu región. Al igual que otras VPN grandes, los mejores resultados suelen provenir de probar varios países y protocolos cercanos.

Cómo elegir entre ellos

Usa este proceso de selección paso a paso:

  1. Define tu modelo de amenaza. ¿Estás evitando el rastreo del ISP, filtrado en el trabajo, censura estatal o vigilancia dirigida?
  2. Identifica regiones cercanas sin censura. Prioriza proveedores con servidores confiables cerca de ti.
  3. Verifica opciones de sigilo. Si el bloqueo de VPN es común, exige ofuscación o modos sigilosos.
  4. Verifica la transparencia de la auditoría y la aplicación. Prefiere clientes de código abierto o aplicaciones recientemente auditadas.
  5. Prueba antes de comprometerte. Usa planes mensuales o períodos de prueba antes de comprar una suscripción larga.
  6. Prepara rutas de respaldo. Instala más de un perfil de protocolo antes de entrar en una región restrictiva.

4. Pruebas de rendimiento: Velocidad y fiabilidad

Las afirmaciones de rendimiento son difíciles de comparar porque cada ruta de red es diferente. Una prueba de velocidad de VPN significativa debe controlar variables y repetir mediciones.

Metodología de prueba

Para usuarios avanzados, una metodología práctica es la siguiente:

  1. Establecer una línea de base sin VPN en la misma red.
  2. Probar al menos tres protocolos: WireGuard, OpenVPN UDP y modo sigiloso si está disponible.
  3. Usar servidores cercanos, regionales, y de larga distancia.
  4. Medir velocidad de descarga, velocidad de subida, latencia, jitter y pérdida de paquetes.
  5. Repetir pruebas durante la mañana, tarde y horas pico locales.
  6. Probar tareas reales, no solo sitios de pruebas de velocidad: videollamadas, SSH, transferencia de archivos grandes y navegación web.

Este enfoque revela más que la velocidad de descarga principal. Para eludir la censura, el tiempo de establecimiento de conexión y la estabilidad del túnel pueden importar más que el rendimiento bruto.

Comportamiento en alta carga

Durante tráfico alto, los servidores VPN pueden sufrir de congestión, inestabilidad de enrutamiento o limitación de tasa por parte de proveedores ascendentes. Las mejores VPN de pago gestionan esto con planificación de capacidad, equilibrio de carga de servidores y rápida sustitución de IP cuando se producen bloqueos.

Los protocolos basados en WireGuard a menudo mantienen mejores velocidades bajo carga. Sin embargo, los protocolos sigilosos pueden ser más lentos porque añaden un envoltorio extra para evadir la detección. Ese compromiso es aceptable cuando la alternativa es no tener acceso en absoluto.

Consistencia en horas pico

Las horas pico son donde los servicios más débiles fallan. Una VPN que funciona a las 2 a.m. pero se cae repetidamente a las 8 p.m. no es confiable. Haz un seguimiento de tres indicadores:

  • Frecuencia de reconexión: cuán a menudo se cae el túnel.
  • Éxito en cambiar de servidor: qué tan rápido puedes trasladarte a otro servidor.
  • Consistencia de DNS: si las consultas DNS permanecen dentro del túnel después de reconexiones.

Si estás en un área de alta censura, también prueba si la aplicación del proveedor puede obtener listas de servidores cuando está parcialmente bloqueada. Algunas VPN fallan no porque el túnel no pueda funcionar, sino porque la aplicación no puede acceder a su propia infraestructura de control.

5. Eludir la censura: Un enfoque estratégico

Los sistemas de censura utilizan múltiples capas. Pueden bloquear DNS, envenenar el enrutamiento, filtrar campos SNI, detectar huellas dactilares de protocolos, estrangular flujos sospechosos o bloquear rangos de IP de VPN conocidos. Por lo tanto, la mejor estrategia de VPN de pago en 2026 es en capas y no depende de una sola característica.

estrategia de eludir la censura vpn

Desafíos técnicos

Los obstáculos más comunes son:

  • Manipulación de DNS: los resolutores locales devuelven resultados falsos o vacíos.
  • Bloqueo de IP: las direcciones de servidores VPN conocidos están bloqueadas.
  • Inspección profunda de paquetes: los patrones de tráfico revelan protocolos de VPN.
  • Sondeo activo: los censores se conectan a servidores sospechosos para confirmar el comportamiento de la VPN.
  • Restricciones en la tienda de aplicaciones: los usuarios no pueden descargar aplicaciones de VPN cuando ya están dentro de la región restringida.

Una VPN de pago ayuda cuando ofrece DNS privado, infraestructura rotativa, protocolos sigilosos y archivos de configuración directos. Sin embargo, los usuarios deben prepararse antes de viajar o antes de que se intensifique un evento de censura.

Adaptaciones de 2026 contra nuevas restricciones

Los proveedores de VPN confían cada vez más en transportes adaptativos, puntos de entrada rotativos, infraestructura solo RAM y mejores métodos de descubrimiento de servidores. Algunos servicios también ofrecen dominios alternativos, configuraciones manuales de WireGuard o rutas de acceso tipo puente.

Aún así, ningún proveedor puede garantizar el acceso en todas partes. En los entornos más restrictivos, los usuarios pueden necesitar varias herramientas: una VPN de pago, DNS cifrado, puentes Tor, aplicaciones de mensajería segura y archivos de instalación fuera de línea.

Recomendaciones para áreas con alta censura

Antes de entrar a una región restrictiva:

  1. Instala al menos dos aplicaciones de VPN y exporta configuraciones manuales.
  2. Guarda las páginas de soporte, las listas de servidores y las guías de configuración fuera de línea.
  3. Activa el interruptor de apagado y la protección contra filtraciones de DNS.
  4. Prueba el modo de sigilo en una red que bloquee el tráfico estándar de VPN.
  5. Mantén un canal de comunicación sin VPN para actualizaciones de emergencia.
  6. Evita discutir actividades sensibles a través de servicios locales no confiables.

Mientras estés conectado:

  • Prefiere protocolos sigilosos sobre modos de máxima velocidad cuando el bloqueo esté activo.
  • Utiliza primero países cercanos sin censura para reducir la latencia.
  • Rota servidores si las velocidades colapsan de repente.
  • Evita iniciar sesión en cuentas que revelen identidad a menos que sea necesario.
  • Mantén el software actualizado, pero no actualices desde espejos locales sospechosos.

El objetivo no es solo el acceso. El objetivo es un acceso controlado, estable y con bajo desbordamiento.

6. Conceptos erróneos comunes sobre las VPN de pago

Las VPN de pago a menudo son mal entendidas. Algunos mitos exageran lo que pueden hacer. Otros desestiman beneficios reales.

Mito 1: Una VPN de pago te hace anónimo

Una VPN oculta tu tráfico de tu ISP local y cambia tu dirección IP visible. No te hace completamente anónimo. Los sitios web aún pueden rastrear huellas dactilares del navegador, inicios de sesión de cuentas, cookies, identificadores de pago y patrones de comportamiento. Para un mayor anonimato, los usuarios necesitan compartimentalización, navegadores reforzados y, a veces, Tor.

Mito 2: Las VPN gratuitas son siempre inseguras y las VPN de pago siempre son seguras

El pago no crea automáticamente confianza. Algunas VPN de pago tienen políticas deficientes, aplicaciones débiles o afirmaciones engañosas. Asimismo, algunos servicios gratuitos son legítimos cuando son apoyados por un modelo de negocio transparente. La verdadera pregunta son los incentivos. Si un proveedor no tiene un modelo de ingresos claro, los usuarios deben preguntar cómo se financia la infraestructura.

Mito 3: El uso de VPN es siempre ilegal en países restrictivos

La legalidad de la VPN varía según el país. En algunos lugares, las VPN son legales para fines comerciales y de privacidad personal. En otros, solo se permiten servicios aprobados, o el uso puede estar restringido. Los usuarios deben comprender la ley local y el riesgo antes de conectarse. El uso ético también importa. Una VPN debe proteger la privacidad y el acceso a la información, no permitir daño.

Mito 4: La VPN más cara es la más segura

El precio no es una métrica de seguridad. Una suscripción más alta puede financiar mejor infraestructura y soporte, pero también puede financiar publicidad. Evalúa auditorías, documentación técnica, elecciones de protocolo e historial de respuesta a incidentes.

Mito 5: Más servidores siempre significa mejor rendimiento

Una red grande ayuda, pero la calidad importa. La carga del servidor, el enrutamiento, el peering, la presión de censura y el diseño de DNS influyen en el rendimiento. Para muchos usuarios, tres servidores cercanos y fiables son más valiosos que cientos de distantes.

FAQ: Mejores VPN de pago en 2026

¿Cuál es la mejor VPN de pago para eludir la censura en 2026?

No hay un ganador universal. Proton VPN, NordVPN, ExpressVPN, Surfshark, Mullvad e IVPN son todas opciones creíbles para diferentes usuarios. Para la fuerte censura, prioriza protocolos sigilosos, servidores cercanos, protección contra filtraciones y la capacidad de instalar configuraciones manuales.

¿Es WireGuard mejor que OpenVPN para regiones restringidas?

WireGuard suele ser más rápido, pero OpenVPN puede ser más fácil de disfrazar en algunas redes. Si la censura está activa, usa WireGuard con ofuscación o el modo sigiloso de un proveedor. Mantén OpenVPN TCP 443 como respaldo.

¿Deberían los usuarios avanzados pagar mensualmente o anualmente?

Comienza con mensual si la resistencia a la censura es tu principal objetivo. Prueba desde tu red real antes de comprar un plan largo. Los planes anuales pueden ahorrar dinero, pero son arriesgados si el servicio queda bloqueado en tu región.

¿Puede una VPN eludir cada cortafuegos gubernamental?

No. Los sistemas de censura fuertes pueden bloquear sitios web de VPN, infraestructura de aplicaciones, protocolos y IPs de servidores. Una VPN mejora tus posibilidades, especialmente con características sigilosas, pero debe ser parte de una estrategia de acceso más amplia.

¿Qué importa más: auditorías o aplicaciones de código abierto?

Ambos ayudan. Las aplicaciones de código abierto permiten la inspección pública, mientras que las auditorías ofrecen una revisión estructurada de terceros. Los proveedores más robustos combinan clientes transparentes, claras políticas de privacidad y evaluaciones independientes repetidas.

Conclusión: Elegir la mejor VPN de pago en 2026

Las mejores VPN de pago de 2026 combinan protocolos modernos, reivindicaciones de privacidad auditadas, infraestructura global confiable y herramientas prácticas para eludir la censura. Para usuarios avanzados, la decisión debe comenzar con la modelización de amenazas y pruebas regionales, no con la popularidad de la marca. Elige WireGuard o su equivalente moderno por velocidad, utiliza modos de sigilo cuando aparezca el bloqueo y verifica que las funciones de DNS, interruptor de apagado y descubrimiento de servidores funcionen antes de necesitarlas.

Para asegurar el acceso de internet sin restricciones y sin problemas, prueba BeFreeVPN, un servicio gratuito sin registro requerido que destaca en eludir restricciones regionales.

Comprendiendo el VPN Anónimo para la Seguridad en Internet: Una Profundización

· 20 min de lectura

En un mundo donde la libertad de internet se enfrenta constantemente a desafíos, entender la mecánica de los VPN anónimos se vuelve crucial para los usuarios en regiones restrictivas. Un VPN anónimo para el acceso a internet no es solo una herramienta de conveniencia para cambiar de ubicación. Es una capa de privacidad que puede reducir la exposición a la monitorización de la red, ocultar tu dirección IP real de los sitios web y ayudar a redirigir el tráfico a través de los sistemas de censura. Esta profundización explica cómo funcionan los servicios de VPN anónimos, dónde ayudan, dónde fallan y cómo los usuarios avanzados deberían evaluarlos antes de confiar en uno.

La tecnología de VPN anónimos se sitúa en la intersección de la criptografía, la red, la jurisdicción, la seguridad operativa y la confianza. Puede hacer que tu tráfico sea ilegible para un proveedor de servicios de internet local, pero no puede borrar mágicamente cada rastro de tu identidad. Por lo tanto, la manera correcta de pensar sobre un VPN anónimo es como una parte de una estrategia de privacidad más amplia.

vpn anónimo para la privacidad en internet

1. ¿Qué es un VPN Anónimo y Por Qué Usarlo?

Un VPN anónimo es una red privada virtual diseñada para minimizar la cantidad de información identificable vinculada a tu actividad en internet. Al igual que cualquier VPN, crea un túnel encriptado entre tu dispositivo y un servidor VPN remoto. Tu tráfico sale a la internet pública desde ese servidor, por lo que los sitios web y aplicaciones suelen ver la dirección IP del servidor VPN en lugar de la tuya real.

La parte "anónima" depende de varios factores:

  • El proveedor no requiere datos personales innecesarios durante el registro.
  • El servicio evita almacenar registros de actividad que puedan identificar lo que haces en línea.
  • El VPN enmascara tu dirección IP real de los sitios web de destino.
  • La red utiliza encriptación fuerte y protocolos de túnel seguros.
  • Las aplicaciones incluyen protección contra fugas de DNS, IPv6 y caídas de conexión.

En la práctica, la anonimidad es un espectro. Un VPN enfocado en la privacidad puede reducir la vinculabilidad entre tu identidad y tu actividad de navegación. Sin embargo, si te conectas a una cuenta personal, reutilizas una huella digital del navegador o instalas aplicaciones con mucho seguimiento, tu actividad aún puede estar vinculada a ti.

Cómo los VPN Anónimos Diferencian de los VPN Tradicionales

Los VPN tradicionales fueron originalmente construidos para acceso seguro a redes privadas. Un VPN de empresa, por ejemplo, permite que los empleados se conecten a recursos internos desde fuera de la oficina. El objetivo es la confidencialidad y el control de acceso, no la anonimidad pública.

Los VPN anónimos son diferentes en intención y diseño. Se centran en proteger a los usuarios en la internet abierta. Comparado con un VPN básico, un VPN anónimo suele enfatizar:

ÁreaVPN TradicionalVPN Anónimo
Objetivo principalAcceso a red privadaPrivacidad, resistencia a la censura, enmascaramiento de IP
Identidad del usuarioA menudo vinculada a la identidad de empleado o cuentaIdealmente minimizada u opcional
RegistroPuede registrar sesiones para cumplir regulacionesDebería evitar registros de actividad y minimizar metadatos
Diseño del servidorPasarelas corporativasIPs de salida compartidas y servidores públicos distribuidos
Herramientas anti-censuraGeneralmente limitadasPuede incluir ofuscación o modos sigilosos

Una IP de salida compartida es especialmente importante. Cuando muchos usuarios comparten la misma IP de servidor VPN, se vuelve más difícil para los observadores externos asociar una sola actividad con un individuo. Dicho esto, la anonimidad aún depende del comportamiento de registro del proveedor, el modelo de pago, la seguridad de la aplicación y tus propios hábitos de navegación.

Por Qué la Anonimidad Importa para la Privacidad y la Seguridad

La anonimidad importa porque la actividad en internet puede exponer patrones sensibles. Tu dirección IP puede revelar tu ubicación aproximada, tu ISP, y a veces tu institución o lugar de trabajo. Las consultas DNS pueden revelar los dominios que visitas. El tráfico no encriptado puede exponer contenido. Incluso el tráfico HTTPS encriptado puede filtrar metadatos, como IPs de destino y patrones de tiempo.

Para los usuarios en regiones restrictivas, las apuestas son más altas. Acceder a fuentes de noticias bloqueadas, contactar a familiares, investigar información de salud o usar herramientas de comunicación seguras puede llamar la atención de los filtros de red locales. Un VPN anónimo puede ayudar encriptando el tráfico local y dificultando que el operador de la red inspeccione o bloquee selectivamente solicitudes específicas.

Sin embargo, el uso de VPN debe ir acompañado de una buena seguridad operativa. Usa navegadores seguros, evita iniciar sesión en cuentas identificables cuando se requiere anonimidad, actualiza dispositivos y comprende las leyes locales antes de confiar en cualquier herramienta de elusión.

2. Características Clave de los VPN Anónimos

Los VPN anónimos se definen menos por el lenguaje de marketing y más por elecciones técnicas y de políticas verificables. Tres características son las más importantes: política de no registros, enmascaramiento de IP y encriptación fuerte.

Política de No Registros: Asegurando que la Actividad del Usuario No Sea Almacenada

Una política de no registros significa que el proveedor de VPN afirma no almacenar registros de la actividad de los usuarios. Como mínimo, un VPN anónimo no debería registrar:

  • Sitios web visitados.
  • Consultas DNS.
  • Contenido descargado o subido.
  • Direcciones IP de origen vinculadas a sesiones de navegación.
  • Tiempos de conexión vinculados a actividades específicas.

Los usuarios avanzados deberían distinguir entre registros de actividad y metadatos operativos. Algunos proveedores mantienen datos temporales para prevención de abuso, gestión de ancho de banda o solución de problemas. Eso no hace automáticamente que un VPN sea inseguro, pero afecta el modelo de amenaza. Un diseño más fuerte utiliza servidores solo de RAM, datos de sesión de corta duración, rotación automática de registros y auditorías independientes donde estén disponibles.

Además, lee la política de privacidad. "No monitoreamos tu navegación" es más débil que una declaración clara que explique qué se recopila, por qué se recopila, cuánto tiempo se conserva y si puede identificar a un usuario.

Enmascaramiento de IP: Ocultando la Verdadera Dirección IP del Usuario

El enmascaramiento de IP es el efecto visible que la mayoría de los usuarios notan primero. Cuando te conectas, tu dispositivo envía tráfico de internet a través del servidor VPN. Los sitios de destino ven la dirección IP pública del servidor, no la dirección IP asignada por tu ISP o proveedor de servicios móviles.

Esto protege contra varias formas comunes de rastreo:

  • Los sitios web no pueden ver directamente tu IP de red doméstica o móvil.
  • Los participantes en redes peer-to-peer no pueden fácilmente ver tu IP real.
  • Los operadores de red locales tienen menos visibilidad sobre los servicios de destino.
  • Los filtros basados en geolocalización pueden ver la región del servidor VPN en lugar de la tuya.

Sin embargo, el enmascaramiento de IP no es lo mismo que el enmascaramiento de identidad. Las huellas digitales del navegador, cookies, inicios de sesión de cuentas, IDs de dispositivos y registros de pago aún pueden identificarte. Por lo tanto, el uso de un VPN anónimo funciona mejor con configuraciones de navegador enfocadas en la privacidad y identidades compartimentadas.

Estándares de Encriptación: Tipos de Encriptación Utilizados

Los VPN modernos típicamente utilizan primitivas criptográficas bien establecidas. Las elecciones exactas dependen del protocolo. Ejemplos comunes incluyen:

  • AES-256-GCM: Utilizado ampliamente con OpenVPN e IPSec. Proporciona encriptación autenticada y un fuerte rendimiento en hardware con aceleración AES.
  • ChaCha20-Poly1305: Común en WireGuard. Es rápido en dispositivos móviles y embebidos, especialmente donde la aceleración AES es débil.
  • Intercambio de claves ECDHE: Proporciona secreto hacia adelante generando claves de sesión temporales.
  • Autenticación HMAC o AEAD: Ayuda a prevenir la manipulación de paquetes encriptados.

Una buena encriptación protege el contenido del tráfico en tránsito. Previene que un operador de Wi-Fi local, ISP o censor lea las páginas y mensajes dentro del túnel. Sin embargo, la encriptación no oculta todo. Los observadores aún pueden ver que te estás conectando a un servidor VPN, cuánto dato transfieres y cuándo estás en línea. La ofuscación puede reducir esa visibilidad, pero tiene compensaciones.

3. Mecanismos Subyacentes de los VPN Anónimos

A nivel técnico, un VPN anónimo combina túnelización, autenticación, encriptación, enrutamiento y reenvío del lado del servidor. Tu dispositivo crea una interfaz de red virtual, encripta paquetes, los envuelve en un protocolo de transporte, los envía a un servidor VPN y recibe respuestas desencriptadas a través del mismo camino.

Visión General de Protocolos VPN: OpenVPN, IKEv2/IPSec y WireGuard

Diferentes protocolos resuelven el mismo problema de diferentes maneras.

OpenVPN es maduro, configurable y ampliamente soportado. Puede ejecutarse sobre UDP para velocidad o TCP para fiabilidad en entornos restringidos. Debido a que utiliza TLS, puede configurarse con muchos conjuntos de cifrados y modos de autenticación. Su flexibilidad es útil, pero la mala configuración puede reducir la seguridad o el rendimiento.

IKEv2/IPSec es común en plataformas móviles. Maneja bien los cambios de red, lo que es útil al moverse entre redes Wi-Fi y celulares. IPSec es un marco probado, pero su complejidad significa que la implementación y configuración seguras son importantes.

WireGuard es más nuevo e intencionalmente compacto. Utiliza una base de código más pequeña y criptografía moderna, incluyendo ChaCha20-Poly1305. Es rápido, eficiente y bien adecuado para dispositivos móviles. Sin embargo, su modelo de clave estática requiere que los proveedores diseñen cuidadosamente sistemas de asignación de cuentas y IP que respeten la privacidad.

ProtocoloFortalezasCompensacionesMejor caso de uso
OpenVPNFlexible, probado en batalla, soluciones contra la censuraPuede ser más lento, pesado en configuraciónRedes restrictivas y configuraciones personalizadas
IKEv2/IPSecRoaming estable, soporte nativoPila compleja, puede ser bloqueadoUsuarios móviles cambiando de redes
WireGuardRápido, moderno, eficienteNecesita diseño cuidadoso de privacidadNavegación segura diaria y rendimiento

Cómo Funciona la Encriptación y Túnelización Juntas

La túnelización y la encriptación están relacionadas pero no son idénticas. La túnelización crea un camino virtual para los paquetes. La encriptación protege el contenido del paquete dentro de ese camino.

Un flujo simplificado de VPN se ve así:

  1. Tu dispositivo crea una interfaz de red virtual.
  2. El cliente de VPN se autentica con el servidor VPN.
  3. Ambas partes negocian o derivan claves de sesión.
  4. Tu sistema operativo enruta el tráfico seleccionado a la interfaz VPN.
  5. El cliente de VPN encripta cada paquete.
  6. El paquete encriptado se envía al servidor VPN.
  7. El servidor lo desencripta y lo reenvía al destino.
  8. La respuesta regresa al servidor, se encripta nuevamente y viaja de vuelta a ti.

Este diseño oculta el destino final de la red local. El ISP ve una conexión al servidor VPN, mientras que el sitio web ve una solicitud del servidor VPN. Sin embargo, el proveedor de VPN se encuentra en medio. Esa es la razón por la que la confianza en el proveedor y la política de registros son centrales para la anonimidad.

diagrama del túnel de encriptación vpn

El Rol de los Servidores en el Mantenimiento de la Anonimidad

Los servidores VPN son más que simples relés. Su configuración puede fortalecer o debilitar la anonimidad.

Las propiedades importantes del lado del servidor incluyen:

  • Direcciones IP compartidas: Muchos usuarios salen a través de la misma IP, aumentando el tamaño de la multitud.
  • Manejo de DNS: Servidores DNS privados previenen fugas de DNS a ISPs locales.
  • Operación solo de RAM: Los datos desaparecen en el reinicio si no se utilizan discos para almacenamiento de sesiones.
  • Controles de acceso endurecidos: Un acceso administrativo limitado reduce el riesgo de insider y compromisos.
  • Planificación jurisdiccional: Las ubicaciones de los servidores afectan la exposición legal y el riesgo de confiscación.
  • Separación de tráfico: Una buena arquitectura separa sistemas de autenticación, pagos y tráfico.

Para los usuarios en entornos censurados, la diversidad de servidores también importa. Si un censor bloquea los puntos finales de VPN conocidos, tener múltiples regiones y una infraestructura rotante puede mejorar la fiabilidad. Sin embargo, ningún proveedor puede garantizar el acceso permanente en cada país, especialmente donde se utilizan inspección profunda de paquetes y sondeos activos.

4. Evitando la Censura Con VPN Anónimos

Los VPN anónimos ayudan a eludir la censura al cambiar tanto la ruta como la apariencia de tu tráfico. En lugar de conectarte directamente a un sitio bloqueado, tu dispositivo se conecta a un servidor VPN fuera de la red filtrada. El servidor luego accede al destino en tu nombre.

Esto puede funcionar contra varios métodos comunes de bloqueo:

  • Bloqueo DNS: El VPN utiliza su propio resolvedor DNS dentro del túnel encriptado.
  • Bloqueo de IP: El destino se alcanza desde el servidor VPN, no directamente desde tu red.
  • Filtrado de URL: HTTPS más el túnel VPN oculta la URL específica de los filtros locales.
  • Filtrado por palabras clave: El contenido se encripta antes de cruzar la red local.
  • Restricciones geográficas: Los servicios pueden ver el país del servidor VPN en lugar del tuyo.

Sin embargo, sistemas avanzados de censura pueden bloquear las IP de servidores VPN o detectar firmas de protocolos de VPN. Aquí es donde la ofuscación se vuelve importante.

Técnicas de Ofuscación y VPN Sigilosos

La ofuscación intenta hacer que el tráfico de VPN sea más difícil de identificar. No necesariamente hace que el tráfico sea invisible, pero puede reducir patrones reconocibles.

Las técnicas comunes incluyen:

  • Envoltura TLS: Encapsulando el tráfico VPN para que parezca HTTPS ordinario.
  • Rellenado de paquetes: Ajustando los tamaños de los paquetes para reducir la huella digital.
  • Camuflaje de protocolo: Modificando los apretones de manos que los censores utilizan para detectar VPNs.
  • Selección de puerto: Ejecutando tráfico a través de TCP 443, comúnmente utilizado para HTTPS.
  • Enrutamiento de múltiples saltos: Enviando tráfico a través de más de un servidor VPN para separar los puntos de entrada y salida.

Los modos sigilosos a menudo reducen la velocidad porque añaden sobrecarga. También pueden aumentar el uso de batería en dispositivos móviles. Para los usuarios que enfrentan filtrado agresivo, la compensación puede valer la pena. Para la navegación diaria normal, un protocolo rápido como WireGuard puede ser más eficiente.

Ejemplos del Mundo Real de Censura y Uso de VPN

Los VPN han sido utilizados en muchos contextos restrictivos, incluyendo períodos de bloqueo de plataformas sociales, restricciones de noticias y filtrado de contenido regional. En países donde ciertas aplicaciones de mensajería o sitios de medios independientes son intermitentemente bloqueados, los usuarios a menudo confían en VPN para alcanzar servidores externos y restaurar el acceso.

El éxito depende del método de bloqueo. Si un sitio está bloqueado solo a través de la manipulación de DNS, casi cualquier VPN correctamente configurado puede ayudar. Si un gobierno utiliza inspección profunda de paquetes, sondeos activos y bloqueo amplio de IP, los usuarios pueden necesitar ofuscación, servidores actualizados frecuentemente o herramientas de elusión alternativas.

Un ejemplo práctico es un sitio de noticias bloqueado. Sin un VPN, el ISP local puede devolver una respuesta DNS falsa o bloquear la IP de destino. Con un VPN anónimo, la solicitud DNS y la solicitud web se mueven dentro del túnel encriptado. El ISP solo ve la conexión VPN, mientras que el servidor VPN obtiene el sitio de noticias desde fuera del entorno filtrado.

Aun así, los usuarios deben ser cuidadosos. En algunas jurisdicciones, el uso de VPN puede estar restringido o monitoreado. Siempre evalúa el riesgo personal, evita la exposición innecesaria y mantén canales de comunicación de respaldo listos.

5. Conceptos Erróneos Comunes Sobre los VPN Anónimos

Los VPN anónimos son herramientas poderosas, pero a menudo son malentendidas. Sobreestimarles puede crear una falsa sensación de seguridad. Subestimarlos puede dejar a los usuarios expuestos a un monitoreo evitable.

Mito: Todos los VPN Ofrecen Igual Anonimidad

No todos los VPN son iguales. Algunos están diseñados para acceso corporativo. Algunos se centran en streaming. Algunos VPN gratuitos monetizan a través de publicidad o recolección de datos. Un servicio que cambia tu dirección IP no es automáticamente anónimo.

Para una verdadera privacidad, busca alineación técnica y de políticas:

  • Datos mínimos de la cuenta.
  • Política clara de no registros.
  • Protocolos seguros.
  • Protección contra fugas de DNS e IPv6.
  • Comportamiento de interruptor de apagado.
  • Propiedad y jurisdicción transparentes.
  • Auditorías independientes o documentación técnica abierta cuando sea posible.

Si un VPN registra direcciones IP de origen, marcas de tiempo de conexión y IPs de salida asignadas, puede ser posible correlacionar actividades más adelante. Ese riesgo crece si el proveedor también requiere detalles de pago identificativos o permisos invasivos de la aplicación.

Entendiendo los Límites de los VPNs en Evitar la Vigilancia

Un VPN protege el camino de red entre tu dispositivo y el servidor VPN. No controla lo que sucede en tu dispositivo, dentro de tu navegador o en los servicios que usas.

Un VPN no detendrá automáticamente:

  • Malware en tu dispositivo.
  • Huellas digitales del navegador.
  • Cookies de seguimiento.
  • Identificación basada en cuentas.
  • Ataques de phishing.
  • Capturas de pantalla o búsquedas físicas en dispositivos.
  • Vigilancia en el servicio de destino.

Para usuarios de alto riesgo, combina un VPN con navegadores endurecidos, mensajería encriptada, actualizaciones de dispositivos, autenticación de dos factores y cuidadosa separación de identidad. En algunos casos, Tor puede ser más apropiado que un VPN, especialmente cuando el modelo de amenaza requiere una mayor separación de la red de entrada y el sitio de destino.

FAQ: ¿Los VPN Anónimos Te Hacen Completamente Invisible?

No. Un VPN anónimo puede ocultar tu dirección IP real de los sitios web y encriptar el tráfico de tu red local, pero no puede hacerte completamente invisible. Si inicias sesión en una cuenta personal, aceptas cookies de seguimiento o utilizas una huella digital única del navegador, aún puedes ser identificado.

FAQ: ¿Es Seguro Usar un VPN Anónimo Gratuito para Internet?

Depende del modelo del proveedor. Un VPN gratuito seguro debería evitar vender datos de navegación, no requerir registro innecesario, y utilizar encriptación fuerte. Ten cuidado con servicios que dependen de anuncios intrusivos, propiedad desconocida o políticas de privacidad vagas.

FAQ: ¿Puede un VPN Protegerme de Mi ISP?

Un VPN puede prevenir que tu ISP vea los sitios web y contenidos específicos a los que accedes a través del túnel. Tu ISP aún puede ver que estás conectado a un servidor VPN, cuándo te conectas y cuánto datos transfieres.

Aclarando el Concepto Erróneo de Total Seguridad a Través de la Anonimidad

La anonimidad y la seguridad se superponen, pero no son lo mismo. La anonimidad reduce el vínculo entre tu identidad y tu actividad. La seguridad reduce la posibilidad de que tus datos, dispositivo o cuentas sean comprometidos.

Por ejemplo, un VPN puede ocultar tu dirección IP, pero no te protegerá si ingresas credenciales en una página de inicio de sesión falsa. Igualmente, una fuerte encriptación no ayuda si un atacante ya ha instalado spyware en tu teléfono. Trata un VPN anónimo como una capa defensiva, no como un sistema de seguridad completo.

6. Elegir el VPN Anónimo Adecuado para Tus Necesidades

Elegir un VPN es un ejercicio de modelado de amenazas. El mejor VPN anónimo para la libertad en internet en un país censurado puede no ser el mismo que el mejor VPN para juegos de baja latencia o trabajo remoto.

Factores a Considerar: Velocidad, Ubicaciones de Servidor y Características de Seguridad

Comienza con tu objetivo principal. Luego evalúa la idoneidad técnica.

  1. Define tu modelo de amenaza. ¿Estás evitando el rastreo del ISP, eludiendo la censura, protegiendo Wi-Fi público o separando identidades?
  2. Verifica la política de registros. Prefiere servicios que eviten claramente los registros de actividad y minimicen los metadatos.
  3. Revisa el soporte de protocolo. WireGuard suele ser rápido. OpenVPN es flexible. IKEv2/IPSec es útil para el roaming móvil.
  4. Busca protección contra fugas. La protección contra fugas de DNS, manejo de IPv6 y un interruptor de apagado son esenciales.
  5. Evalúa la resistencia a la censura. Si vives en una región restrictiva, busca ofuscación o modos sigilosos.
  6. Prueba las ubicaciones de los servidores. Los servidores cercanos mejoran la velocidad. Regiones diversas mejoran las opciones de acceso.
  7. Inspecciona los permisos de la aplicación. Las aplicaciones VPN deberían solicitar solo lo que necesitan.
  8. Considera la privacidad de la cuenta. Modelos sin registro o de registro mínimo reducen los datos de identidad almacenados.
  9. Mide el rendimiento tú mismo. Realiza pruebas en tu red actual, no solo en conexiones ideales.
  10. Planea alternativas. Mantén servidores adicionales, protocolos o herramientas listas si los bloqueos cambian.

eligiendo servicio vpn anónimo

Evaluando Reseñas de Usuarios y Opiniones de Expertos

Las reseñas pueden ayudar, pero también pueden engañar. Los usuarios avanzados deberían separar la retroalimentación de usabilidad de la evidencia de seguridad.

Las reseñas de usuarios son útiles para:

  • Estabilidad de la aplicación.
  • Velocidad en regiones específicas.
  • Rapidez de respuesta del soporte.
  • Fiabilidad en redes móviles.
  • Compatibilidad con ISPs locales.

Las reseñas de expertos son más útiles para:

  • Detalles de implementación de protocolos.
  • Pruebas de fugas.
  • Análisis de políticas de privacidad.
  • Interpretación de auditorías.
  • Revisión de permisos de la aplicación.
  • Contexto de jurisdicción y propiedad.

Sé escéptico respecto a las clasificaciones que no explican la metodología. También observa el sesgo de afiliados. Una reseña confiable debería divulgar las condiciones de prueba, nombrar los protocolos utilizados y explicar las limitaciones.

La Importancia de Períodos de Prueba y Versiones Gratuitas

Los períodos de prueba y las versiones gratuitas importan porque el rendimiento del VPN es altamente local. Un servidor que funciona bien en un país puede ser lento o estar bloqueado en otro. Un protocolo que rinde bien en fibra puede fallar en una red móvil con pérdida de paquetes.

Al probar un VPN, verifica:

  • Si tu IP real se filtra durante reconexiones.
  • Si las solicitudes DNS permanecen dentro del túnel.
  • Si el interruptor de apagado bloquea el tráfico tras una caída.
  • Si los sitios y aplicaciones importantes funcionan normalmente.
  • Si las velocidades siguen siendo utilizables durante las horas pico.
  • Si la ofuscación funciona en redes restringidas.

El acceso gratuito a VPN puede ser valioso para usuarios que no pueden pagar de forma privada o no pueden registrarse de forma segura. Pero el proveedor aún necesita un modelo de privacidad sostenible. Una opción sin registro es especialmente útil porque reduce los datos personales expuestos durante la incorporación.

7. Conclusión: La Importancia de Elegir un VPN Anónimo

Un VPN anónimo puede mejorar la privacidad en internet, proteger el tráfico en redes no confiables, enmascarar tu dirección IP real y ayudar a los usuarios en regiones restrictivas a acceder a información bloqueada. La clave es elegir con cuidado. Una encriptación fuerte, protocolos seguros, protección contra fugas, direcciones IP compartidas, prácticas de no registros y características resistentes a la censura son todas importantes.

Al mismo tiempo, un VPN no es una capa mágica. No puede borrar huellas digitales del navegador, asegurar dispositivos comprometidos o proteger cuentas donde revelas voluntariamente tu identidad. Para los mejores resultados, combina un VPN anónimo con una buena higiene digital: software actualizado, hábitos de navegación privados, mensajería segura y cuidadosa separación entre actividades personales y sensibles.

Explora BeFreeVPN hoy para una solución gratuita, sin registro que funcione sin problemas en todos tus dispositivos, ayudando a que tu experiencia en internet sea más segura, privada y sin restricciones.