Saltar al contenido principal

3 publicaciones etiquetados con "router"

Ver Todas las Etiquetas

VPN para la configuración del enrutador Wi-Fi: un análisis técnico profundo

· 20 min de lectura

En regiones restrictivas, configurar una VPN en tu enrutador Wi-Fi puede ser tu mejor opción para eludir la censura y acceder a internet abierto. Pero, ¿cómo funciona realmente? Una vpn para la configuración del enrutador wi-fi traslada el túnel cifrado de dispositivos individuales al borde de la red, protegiendo teléfonos, laptops, televisores inteligentes, consolas y dispositivos IoT a través de una conexión a nivel de enrutador. Este análisis profundo explica la arquitectura, las opciones de protocolo, las opciones de firmware, los límites de rendimiento y los pasos de resolución de problemas que los usuarios avanzados deben entender antes de implementar una VPN en el enrutador.

El despliegue de VPN basado en el enrutador es poderoso, pero no es magia. Depende de la capacidad de CPU del enrutador, del soporte del firmware, del comportamiento del protocolo VPN, del manejo de DNS y de las técnicas de censura utilizadas en la red. Usado correctamente, puede simplificar los controles de privacidad y hacer que la elusión de la censura sea más consistente en una red doméstica o de oficina pequeña.

Entendiendo las VPN y los enrutadores Wi-Fi

Una red privada virtual, o VPN, crea un túnel cifrado entre un cliente y un servidor VPN remoto. El tráfico que sale del cliente se encapsula, se cifra y se envía al servidor. El servidor luego reenvía ese tráfico a su destino en internet. Las respuestas regresan a través del mismo túnel.

Las funciones principales de una VPN son:

  • Cifrado: Previene que observadores locales, como operadores de Wi-Fi público o un ISP, lean el contenido de los paquetes.
  • Túnel: Envuela el tráfico de red dentro de un protocolo VPN para que pueda cruzar redes no confiables.
  • Sustitución de dirección IP: Los sitios web y servicios ven la dirección IP del servidor VPN en lugar de la dirección IP pública del cliente.
  • Control de enrutamiento de tráfico: Envía el tráfico seleccionado o todo el tráfico a través del túnel, dependiendo de la política.
  • Protección de integridad: Ayuda a prevenir la manipulación de paquetes en tránsito.

Un enrutador Wi-Fi desempeña un papel diferente. Es la puerta de enlace entre tu red local y el internet. En una red doméstica típica, el enrutador realiza varias tareas a la vez:

  • Crea la LAN inalámbrica utilizando radios de 2.4 GHz, 5 GHz o 6 GHz.
  • Asigna direcciones IP locales utilizando DHCP.
  • Traduce direcciones IP privadas a una IP pública utilizando NAT.
  • Aplica reglas de cortafuegos entre WAN y LAN.
  • Enruta el tráfico entre redes cableadas, inalámbricas, de invitados y, a veces, basadas en VLAN.
  • Proporciona reenvío o retransmisión de DNS.

Cuando una VPN se ejecuta en una laptop o en un teléfono, solo ese dispositivo utiliza el túnel cifrado. Cuando una VPN se ejecuta en el enrutador, éste se convierte en el cliente VPN. Los dispositivos detrás del enrutador envían tráfico local normal a la puerta de enlace. El enrutador luego cifra y reenvía ese tráfico a través del túnel.

Esta colaboración cambia el modelo de privacidad. En lugar de instalar y mantener una aplicación VPN en cada punto final, centralizas la aplicación de la VPN en el límite de la red. Esto es especialmente útil para dispositivos que no pueden ejecutar aplicaciones VPN, como consolas de juegos, algunas cajas de streaming, televisores inteligentes más antiguos y hardware IoT embebido.
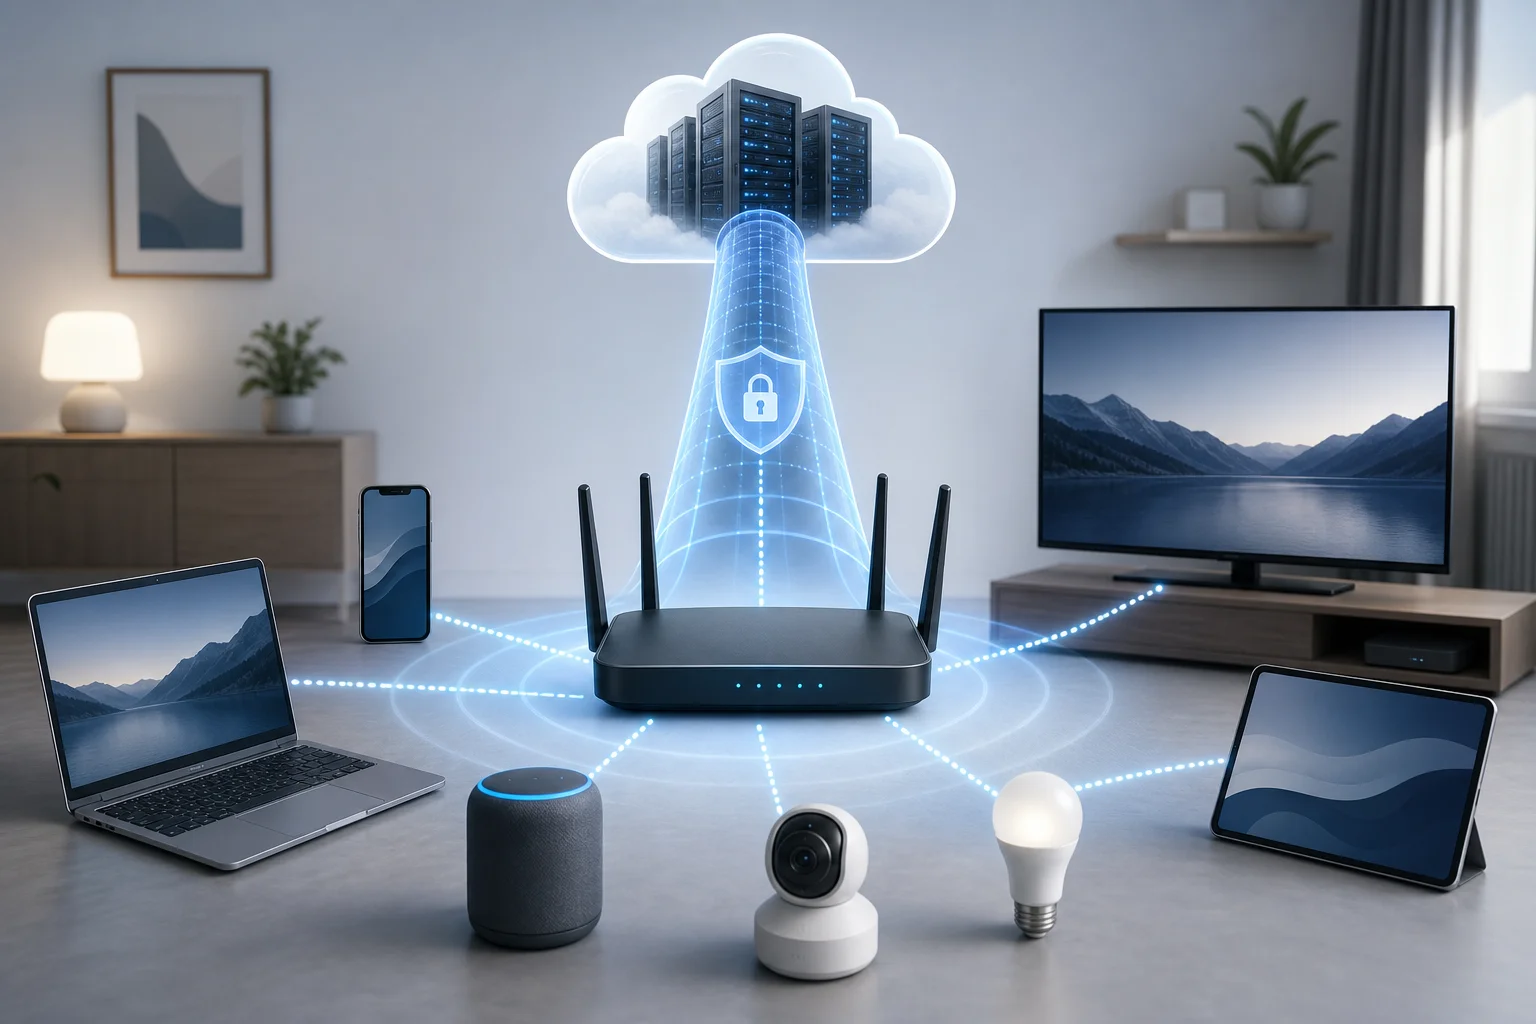
diagrama de red de enrutador vpn

Sin embargo, las VPN a nivel de enrutador también trasladan la responsabilidad a la puerta de enlace. El manejo de DNS, las reglas de cortafuegos, el túnel dividido, el comportamiento del interruptor de corte y las actualizaciones de firmware deben manejarse con cuidado. Una configuración de enrutador débil puede filtrar tráfico incluso cuando el túnel VPN parece estar conectado.

¿Por qué usar una VPN en tu enrutador Wi-Fi?

Una VPN en el enrutador se trata principalmente de cobertura, consistencia y control. En lugar de depender de los usuarios para habilitar correctamente las aplicaciones VPN, haces que el enrutamiento cifrado sea la opción predeterminada para la red.

Las principales ventajas incluyen:

  • Protección en toda la red: Cada dispositivo conectado a la red Wi-Fi seleccionada puede usar el túnel VPN.
  • Soporte para dispositivos no VPN: Televisores inteligentes, consolas y dispositivos IoT pueden beneficiarse sin clientes VPN locales.
  • Política centralizada: Las reglas de enrutamiento, la configuración de DNS y los controles de cortafuegos se gestionan en un solo lugar.
  • Reducción de fricción en la configuración: Los invitados y dispositivos secundarios no necesitan una configuración VPN separada.
  • Flexibilidad de ubicación: Puedes enrutar el tráfico a través de una región VPN que mejora el acceso a sitios bloqueados o contenido restringido por región.

Para los usuarios en regiones restrictivas, el beneficio más importante es la elusión consistente. Si la censura se implementa mediante bloqueo de DNS, bloqueo de IP o filtrado básico de tráfico, un túnel VPN correctamente configurado puede hacer que las restricciones locales de red sean más difíciles de aplicar. El ISP ve una conexión cifrada al servidor VPN en lugar de conexiones directas a destinos bloqueados.

Dicho esto, los sistemas de censura varían. Algunas redes utilizan inspección profunda de paquetes, sondas activas, listas negras de servidores VPN o estrangulamiento de protocolo. En esos entornos, el éxito de la VPN en el enrutador depende en gran medida del protocolo, puerto, reputación del servidor y capacidades de ofuscación. También debes comprender las leyes y riesgos locales antes de intentar la elusión.

Desde un punto de vista de privacidad, una VPN en tu enrutador oculta los detalles de destino del ISP local, pero no te hace anónimo. El proveedor de VPN puede ver metadatos como tiempos de conexión y el servidor VPN puede ver el tráfico que sale hacia el internet a menos que el cifrado de extremo a extremo, como HTTPS, también lo proteja. La huella digital del navegador, las inicies de sesión de cuentas, las cookies y los identificadores de dispositivos todavía pueden identificarte.

La seguridad mejora cuando la VPN se combina con una buena higiene del enrutador: contraseñas de administrador fuertes, firmware actualizado, gestión remota desactivada, redes de invitados segmentadas y prevención de fugas de DNS. En otras palabras, una VPN en el enrutador debería ser parte de un diseño de seguridad de red en capas, no el diseño completo.

Guía paso a paso para configurar una VPN en tu enrutador

Antes de comenzar, confirma que tu enrutador puede actuar como cliente VPN. Muchos enrutadores de consumo admiten el modo de servidor VPN, que te permite conectar de vuelta a casa desde el exterior, pero no el modo cliente VPN, que enruta el tráfico doméstico a través de un proveedor de VPN comercial o externo. Estas son características diferentes.

Paso 1: Audita las capacidades de tu red y enrutador

Registra la configuración actual de tu red antes de cambiar algo:

  1. Modelo de enrutador y revisión de hardware.
  2. Versión de firmware actual.
  3. Tipo de conexión WAN, como DHCP, PPPoE, IP estática o módem celular.
  4. Subred LAN, rango DHCP y direcciones IP reservadas.
  5. Configuración de DNS.
  6. Puertos redirigidos existentes, VLAN, redes de invitados o controles parentales.
  7. Modo de módem ISP, como modo puente o modo enrutador.

Luego, verifica los límites de hardware. El cifrado VPN es intensivo en CPU. Los enrutadores antiguos con chips MIPS o ARM de bajo consumo pueden manejar solo un rendimiento modesto a través de OpenVPN. Los enrutadores más nuevos con aceleración AES, procesadores ARM de múltiples núcleos o soporte para WireGuard generalmente tienen un mejor rendimiento.

Paso 2: Confirma compatibilidad de VPN y opciones de firmware

Verifica si tu firmware soporta la configuración del cliente VPN. Las opciones comunes incluyen:

Firmware o plataformaSoporte de cliente VPNMejor ajusteNotas
Stock AsusWRTA menudo síUsuarios domésticos avanzadosBuen soporte de OpenVPN en muchos modelos de Asus
OpenWrtUsuarios técnicosAltamente flexible, fuerte ecosistema de paquetes
DD-WRTEnrutadores heredados y entusiastasEl soporte del modelo varía según la compilación
FreshTomatoEnrutadores basados en BroadcomInterfaz útil, rango de dispositivos limitado
pfSense u OPNsenseDispositivos de cortafuegos dedicadosExcelente enrutamiento, cortafuegos y controles de política
MikroTik RouterOSIngenieros de redPoderoso pero requiere configuración cuidadosa
Firmware proporcionado por el ISPA menudo limitadoRedes básicasGeneralmente carece de características avanzadas del cliente VPN

Si el firmware de origen carece de soporte para el cliente VPN, puedes instalar firmware de terceros solo si se soporta tu revisión de hardware exacta. Flashear la imagen incorrecta puede bloquear el enrutador. Descarga el firmware desde el sitio oficial del proyecto, verifica los checksums cuando estén disponibles y mantén un método de recuperación listo.

Paso 3: Elige la topología de VPN en el enrutador

Hay tres patrones comunes de despliegue:

  • VPN de túnel completo: Todo el tráfico LAN sale a través de la VPN. Esto es simple y fuerte para la resistencia a la censura.
  • VPN de túnel dividido: Solo dispositivos seleccionados, dominios o rangos de IP de destino utilizan la VPN. Esto mejora la velocidad y compatibilidad.
  • Diseño de doble SSID: Una red Wi-Fi enruta a través de la VPN, mientras otra utiliza la ruta normal del ISP. Esto es práctico para hogares con necesidades mixtas.

Los usuarios avanzados a menudo prefieren un diseño de doble SSID o basado en VLAN. Por ejemplo, wifi-vpn puede enrutar a través del túnel VPN, mientras wifi-direct utiliza la ruta del ISP. Esto evita romper servicios que rechazan tráfico VPN, como algunos sitios bancarios o plataformas de streaming locales.

Paso 4: Importa credenciales y configuración de VPN

Tu proveedor de VPN debería suministrar archivos de configuración o ajustes manuales. Para OpenVPN, esto es generalmente un archivo .ovpn más credenciales o certificados. Para WireGuard, es una configuración de pares que contiene claves privadas y públicas, detalles del punto final y IPs permitidas.

Los parámetros típicos de OpenVPN incluyen:

  • Nombre de host o dirección IP del servidor.
  • Puerto y transporte, como UDP 1194 o TCP 443.
  • Configuración de cifrado y autenticación.
  • Certificado CA y certificado de cliente si se requiere.
  • Nombre de usuario y contraseña si se utilizan.
  • Opción de redirección de gateway para enrutamiento de túnel completo.
  • Opciones de empuje de DNS.

Los parámetros típicos de WireGuard incluyen:

  • Clave privada local.
  • Clave pública del par.
  • Nombre de host y puerto del punto final.
  • IP permitidas, comúnmente 0.0.0.0/0 y ::/0 para túnel completo.
  • Keepalive persistente, a menudo útil detrás de NAT.

Almacena claves privadas y credenciales de manera segura. Cualquiera que tenga esos detalles puede ser capaz de utilizar tu cuenta VPN.

Paso 5: Configura el enrutamiento, el DNS y el comportamiento del cortafuegos

Después de que el túnel se conecta, el enrutamiento determina si el tráfico realmente lo utiliza. Para una configuración de túnel completo, la ruta predeterminada debe apuntar a través de la interfaz de VPN. Para el túnel dividido, usa enrutamiento basado en política por IP de origen, subred de origen, VLAN o destino.

El DNS es igualmente importante. Si los clientes LAN todavía utilizan servidores DNS de ISP, las consultas de dominio bloqueadas pueden fallar o filtrarse. Configura el enrutador para reenviar DNS a través de la VPN o usa resolutores DNS seguros accesibles dentro del túnel. También bloquea el DNS saliente de los clientes LAN excepto hacia el enrutador si deseas un control más estricto.

Un diseño básico resistente a filtraciones incluye:

  • DHCP entrega la IP del enrutador como servidor DNS.
  • El enrutador reenvía DNS a través del túnel VPN.
  • Reglas de cortafuegos bloquean DNS LAN a WAN en el puerto 53 cuando la política de VPN requiere tunelización.
  • IPv6 se enruta a través de la VPN o se desactiva si no se admite.
  • Un interruptor de corte bloquea la salida WAN si el túnel VPN se cae.

Paso 6: Prueba la configuración antes de confiar en ella

No asumas que la VPN está funcionando porque la interfaz dice "conectado". Prueba desde un dispositivo cliente conectado a la red Wi-Fi VPN.

Verifica lo siguiente:

  1. La dirección IP pública coincide con la del servidor VPN, no con la del ISP.
  2. Las pruebas de filtraciones de DNS muestran direcciones de VPN o del resolutor elegido.
  3. IPv6 no expone la dirección del ISP.
  4. Los sitios bloqueados cargan como se espera.
  5. Las SSID o VLAN no VPN aún se comportan como se pretendía.
  6. La velocidad y la latencia son aceptables.
  7. El interruptor de corte funciona al detener el proceso VPN y confirmar que el tráfico no se escapa a través de WAN.

Los problemas comunes incluyen doble NAT de puertas de enlace ISP, configuraciones de tiempo incorrectas que rompen la validación del certificado, problemas de MTU que causan cargas parciales y configuraciones de DNS que son sobrescritas por renovaciones WAN. Documenta cada cambio para que puedas retroceder rápidamente.
tablero de configuración de vpn enrutador

Explorando protocolos VPN y su impacto

La elección del protocolo tiene un efecto directo en la velocidad, estabilidad, resistencia a la censura y carga de CPU del enrutador. La mejor opción depende tanto de tu hardware como del entorno de filtrado.

OpenVPN

OpenVPN es maduro, ampliamente soportado y altamente configurable. Puede funcionar sobre UDP para un mejor rendimiento o TCP para un tránsito más fácil a través de redes restrictivas. TCP 443 puede parecer un normal HTTPS a nivel de puerto, aunque la inspección profunda de paquetes aún puede identificarlo como tráfico VPN.

En los enrutadores, OpenVPN puede ser más lento que los protocolos más nuevos porque a menudo funciona en espacio de usuario y puede no utilizar completamente la aceleración de hardware. Sin embargo, sigue siendo una opción sólida porque muchos firmwares de enrutadores lo soportan bien.

WireGuard

WireGuard es ligero y a menudo mucho más rápido que OpenVPN en enrutadores modernos. Utiliza una base de código esbelta y criptografía moderna. La configuración es simple y el comportamiento de roaming es excelente.

El inconveniente es que el tráfico de WireGuard puede ser más fácil de identificar en algunos entornos restrictivos a menos que el proveedor añada ofuscación o lo envuelva en otro transporte. Para un rendimiento crudo en firmware soportado, generalmente es una de las mejores opciones.

L2TP/IPSec e IKEv2/IPSec

L2TP/IPSec es común pero más antiguo. Puede ser bloqueado fácilmente porque utiliza puertos y protocolos reconocibles. También puede tener problemas detrás de un NAT estricto a menos que el tránsito NAT funcione correctamente.

IKEv2/IPSec es más moderno y estable para dispositivos móviles, pero el soporte del enrutador varía. Puede ser rápido cuando hay aceleración de hardware disponible. Sin embargo, al igual que L2TP/IPSec, puede ser más fácil para las redes restrictivas bloquearlo que configuraciones de OpenVPN altamente adaptables.

PPTP

PPTP debe evitarse para usos sensibles a la seguridad. Está desactualizado y tiene debilidades conocidas. Puede aparecer en interfaces de enrutadores antiguos, pero no es adecuado para privacidad o elusión de la censura.

Recomendaciones de protocolo para regiones restrictivas

Para regiones restrictivas, prioriza la fiabilidad y adaptabilidad:

  • Usa OpenVPN sobre TCP 443 cuando las redes bloqueen puertos VPN comunes.
  • Usa OpenVPN sobre UDP cuando la velocidad importa y UDP no está estrangulado.
  • Usa WireGuard cuando tu proveedor soporte puntos finales estables y la red no lo identifique agresivamente.
  • Considera modos ofuscados o de sigilo si tu proveedor de VPN los ofrece para configuraciones compatibles con el enrutador.
  • Evita PPTP y no confíes en L2TP/IPSec donde el bloqueo es común.

La elección de protocolos también afecta al MTU. La encapsulación añade sobrecarga, por lo que los paquetes pueden necesitar un tamaño máximo más pequeño. Los síntomas de problemas de MTU incluyen sitios que se cargan parcialmente, reproductores de video que se congelan y handshakes TLS que fallan. Ajustar el MTU o el MSS clamping en el enrutador a menudo soluciona esto.

Desafíos técnicos y soluciones en la configuración de VPN en enrutador

Los despliegues de VPN en enrutador fallan de maneras predecibles. La mayoría de los problemas provienen de límites de hardware, errores de enrutamiento, filtraciones de DNS o conflictos entre equipos ISP y firmware de enrutador.

Problemas comunes de configuración y uso

Bajo rendimiento es la queja más común. El cifrado puede abrumar la CPU del enrutador. Verifica el uso de CPU durante pruebas de velocidad. Si un núcleo está al máximo, el protocolo o hardware es el cuello de botella.

El túnel se conecta pero el tráfico no pasa generalmente indica errores de enrutamiento o cortafuegos. Confirma que las rutas predeterminadas, las reglas NAT y las tablas de enrutamiento por políticas apuntan a la interfaz del túnel.

Filtraciones de DNS ocurren cuando los clientes utilizan DNS de ISP, DNS públicos fijos o DNS IPv6 fuera del túnel. Bloquea el egreso directo de DNS y fuerza a DNS a través del enrutador.

Los sitios de streaming o bancarios fallan porque algunos servicios bloquean rangos de IP de VPN. Utiliza túnel dividido o un SSID de acceso directo para servicios que requieren la ruta del ISP.

Desconexiones frecuentes pueden ser causadas por WAN inestable, keepalives bloqueados, enrutadores sobrecargados o congestión en el servidor VPN. Prueba con otro servidor, cambia el transporte o ajusta la configuración de keepalive.

Filtraciones de IPv6 ocurren cuando IPv4 es tunelizado pero IPv6 permanece enrutable a través del ISP. Configura IPv6 a través de la VPN o desactiva IPv6 en la red VPN.

Soluciones para un mejor rendimiento

Comienza con la selección del protocolo. Si está disponible, prueba WireGuard y OpenVPN UDP antes de OpenVPN TCP. El tunneling TCP sobre TCP puede crear un rendimiento pobre bajo pérdida de paquetes porque ambas capas retransmiten.

A continuación, optimiza el enrutamiento. El enrutamiento basado en políticas reduce la carga innecesaria de la VPN. Por ejemplo, enruta solo dispositivos sensibles o VLAN específicas a través de la VPN. Mantén tráfico local sensible a la latencia, como juegos o medios locales, en la ruta directa si los requisitos de privacidad lo permiten.

Luego ajusta el tamaño de los paquetes. Si sospechas fragmentación, reduce el MTU del túnel o habilita el MSS clamping. Los valores MTU típicos de VPN varían según el protocolo y el tipo de WAN, así que prueba en lugar de copiar ciegamente.

El hardware también puede ser el factor limitante. Para un uso de VPN de alta velocidad sostenido, considera:

  • Un enrutador con CPU ARM potente y aceleración AES.
  • Una mini PC ejecutando pfSense, OPNsense o OpenWrt.
  • Una puerta de enlace VPN dedicada detrás de tu enrutador existente.
  • Conmutadores y puntos de acceso con capacidad VLAN para una segmentación más limpia.

Mejores prácticas para la seguridad y velocidad

Utiliza una línea base de seguridad antes de habilitar la VPN:

  • Cambia las credenciales de administrador predeterminadas del enrutador.
  • Desactiva la administración del lado WAN a menos que sea estrictamente necesario.
  • Actualiza el firmware regularmente.
  • Haz copias de seguridad de la configuración del enrutador después de una configuración exitosa.
  • Usa cifrado Wi-Fi fuerte, preferiblemente WPA2-AES o WPA3.
  • Separa dispositivos IoT de laptops y teléfonos de confianza.
  • Aplica reglas de cortafuegos de menor privilegio entre VLAN.
  • Monitorea los registros para caídas de túneles y fallas de autenticación.

Para la velocidad, mantén la configuración simple. Evita apilar múltiples túneles VPN a menos que entiendas el impacto de la latencia y el MTU. Elige servidores VPN cercanos cuando la elusión de la censura no requiera una región distante. Finalmente, programa pruebas periódicas porque los servidores VPN, las rutas de los ISP y los patrones de bloqueo cambian con el tiempo.
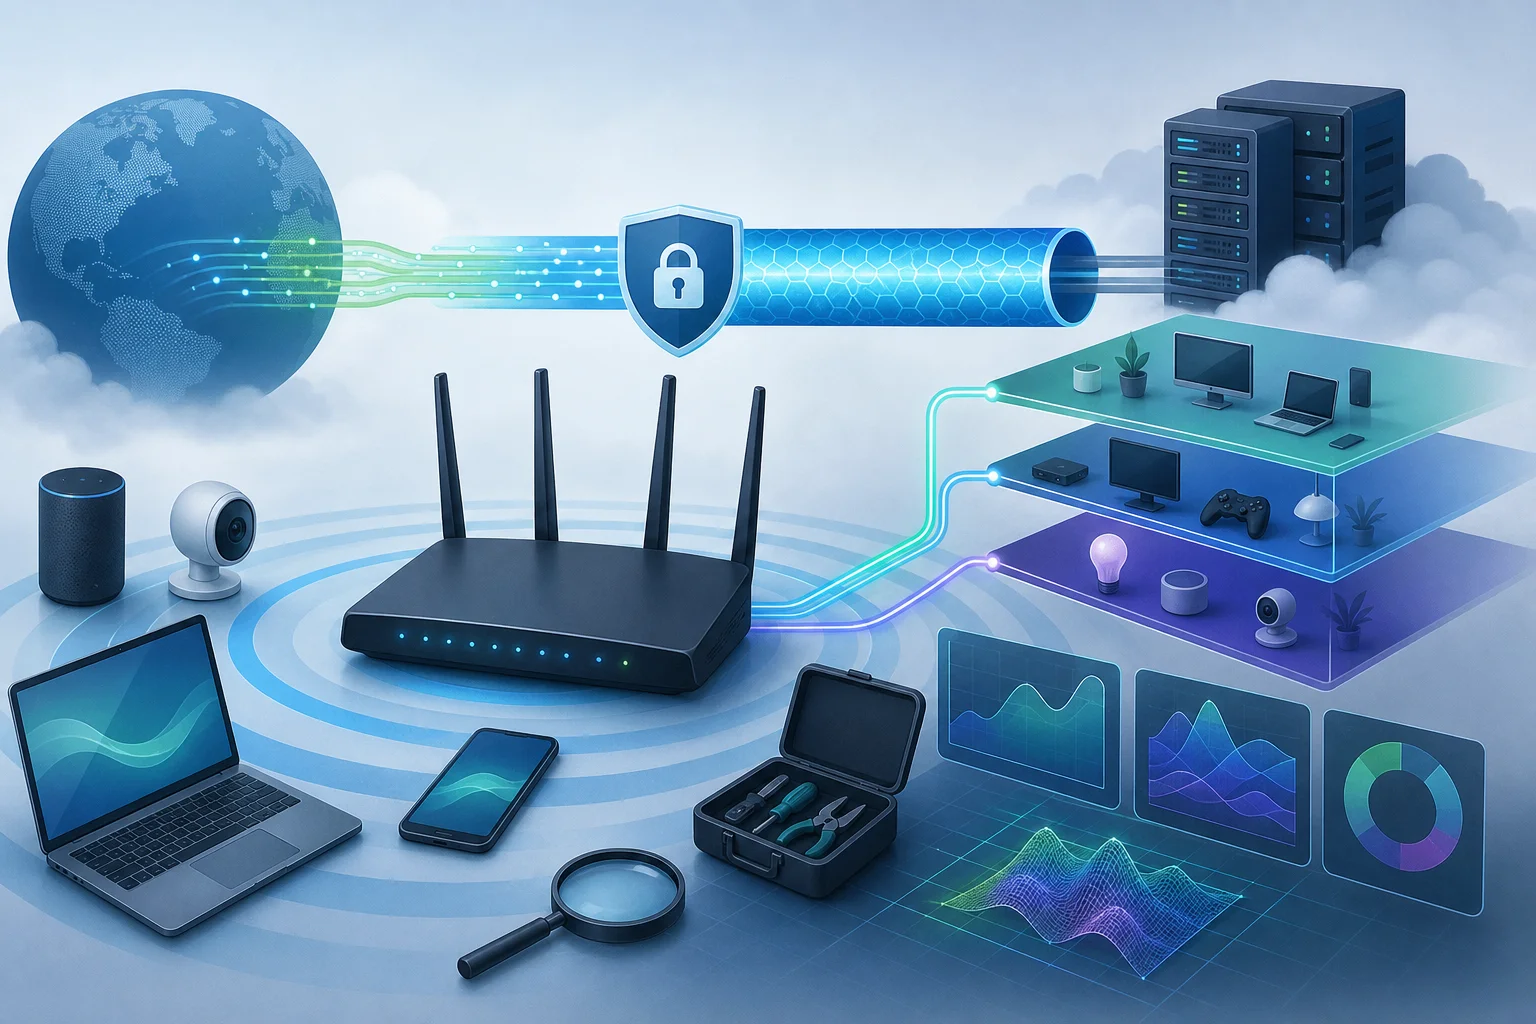
solución de problemas de rendimiento de vpn

Conceptos erróneos comunes acerca de las VPN y los enrutadores

Las configuraciones de VPN en enrutadores son a menudo mal entendidas. Las siguientes respuestas en forma de preguntas frecuentes aclaran las asunciones más comunes que los usuarios avanzados deben cuestionar.

¿Una VPN en mi enrutador hace que cada dispositivo sea anónimo?

No. Cambia la dirección IP pública vista por los sitios web y cifra el tráfico entre tu enrutador y el servidor VPN. No elimina las huellas digitales del navegador, las inicios de sesión de cuentas, las cookies, la telemetría de dispositivos o los píxeles de seguimiento. Utiliza configuraciones de navegador enfocadas en la privacidad, cuentas compartimentadas y cifrado de extremo a extremo cuando la anonimidad importa.

¿Cualquier enrutador Wi-Fi funcionará con una VPN?

No. El enrutador debe soportar modo cliente VPN, y debe ser lo suficientemente potente para el rendimiento que necesitas. Algunos enrutadores publicitan "soporte VPN" pero solo ofrecen funciones de servidor VPN. Siempre confirma el soporte del cliente para el protocolo que planeas utilizar.

¿Es el rendimiento de la VPN en el enrutador el mismo que el uso de una aplicación VPN?

Generalmente no. Los teléfonos y laptops a menudo tienen CPUs más rápidas y aplicaciones VPN optimizadas. Los enrutadores pueden tener procesadores más débiles y aceleración criptográfica limitada. WireGuard en hardware capaz puede ser rápido, pero OpenVPN en enrutadores más antiguos puede ser mucho más lento.

¿Puede una VPN siempre eludir la censura?

No. Una VPN puede eludir muchas formas de filtrado, especialmente bloqueos de DNS y bloqueos básicos de IP. Sin embargo, la censura avanzada puede bloquear servidores VPN conocidos, identificar protocolos, estrangular túneles cifrados o interrumpir handshakes. Puede ser necesaria la ofuscación, puertos alternativos y rotación de servidores.

¿Una VPN en el enrutador me protege de sitios web maliciosos?

No por sí sola. Una VPN cifra el transporte entre tú y el servidor VPN. No bloquea automáticamente el phishing, malware, descargas inseguras o sitios web comprometidos. Utiliza filtrado DNS seguro, protecciones del navegador, seguridad en endpoint y hábitos de navegación cuidadosos.

¿Debo desactivar IPv6 cuando uso una VPN en el enrutador?

Si tu VPN y enrutador no soportan correctamente el tunelizado IPv6, desactivar IPv6 en la red enrutada por VPN puede prevenir filtraciones. Si necesitas IPv6, configúralo deliberadamente y pruébalo con herramientas de verificación de filtraciones.

Consideraciones finales para usuarios avanzados

Antes de implementar una VPN en un enrutador Wi-Fi, revisa tus requisitos de red reales. Pregunta qué debe estar protegido, qué debe ser rápido y qué debe seguir siendo compatible con los servicios locales. Una configuración de túnel completo es más simple, pero puede no ser ideal para cada dispositivo. Un diseño segmentado con SSIDs VPN y no VPN a menudo brinda un mejor control operativo.

Planea para la gestión continua. Mantén copias de configuraciones operativas, certificados, claves e imágenes de firmware en un lugar seguro. Rastrear qué dispositivos utilizan la ruta VPN. Verifica filtraciones de DNS y IP después de actualizaciones de firmware. Revisa registros cuando la conectividad cambia. Si los usuarios dependen de acceso no censurado, configura un comportamiento de cortafuegos que se cierra para que el tráfico no vuelva a caer silenciosamente en la ruta del ISP.

La preparación para el futuro es importante porque las restricciones evolucionan. Elige firmware con mantenimiento activo, protocolos con fuerte soporte comunitario y un proveedor de VPN que ofrezca múltiples métodos de conexión. Siempre que sea posible, utiliza enrutadores o dispositivos de cortafuegos que soporten WireGuard, OpenVPN, VLAN, enrutamiento por políticas, reglas personalizadas de cortafuegos y control de DNS. Esto te da margen para adaptarte cuando un protocolo es bloqueado o un rango de servidores se vuelve poco confiable.

Una configuración de VPN en el enrutador bien diseñada puede proporcionar privacidad durable en toda la red y acceso más confiable en regiones restrictivas. Funciona mejor cuando se trata como un sistema diseñado: probado, monitoreado, documentado y ajustado. Equipa tu enrutador Wi-Fi con BeFreeVPN para eludir sin esfuerzo la censura y disfrutar de una experiencia de navegación segura y sin registro.
VPN para instalación en router: cómo configurar un VPN en tu router

· 13 min de lectura

Instalar un VPN en tu router puede proteger todos tus dispositivos con una sola configuración—sin complicaciones de registro. Esta guía de instalación de VPN para router te lleva a través de verificación de compatibilidad, inicio de sesión en el router, configuración de VPN, pruebas y soluciones simples si algo no funciona la primera vez. Una vez configurado, teléfonos, laptops, televisores inteligentes, consolas de juegos y otros dispositivos conectados pueden enrutar tráfico a través del VPN sin necesidad de instalar aplicaciones separadas en cada uno.

Una configuración de VPN en el router es útil cuando deseas una cobertura de red más amplia, una gestión de dispositivos más fácil, o protección para dispositivos que no soportan aplicaciones de VPN. Los nombres de menú exactos varían según la marca del router, pero el proceso general suele ser similar.

Lista de verificación de configuración de router VPN

Paso 1: antes de comenzar - reúne tu información

Antes de cambiar la configuración del router, tómate unos minutos para recopilar los detalles que necesitas. Esto reduce la posibilidad de quedarte fuera o de ingresar los valores de VPN incorrectos.

Verifica la compatibilidad de tu router con VPNs

No todos los routers pueden ejecutar un cliente VPN. Necesitas un router que soporte conexiones VPN como cliente, no solo como servidor VPN. Un servidor VPN te permite conectarte de vuelta a tu red doméstica desde el exterior. Un cliente VPN permite que tu router se conecte a un proveedor de VPN y envíe el tráfico de tu red doméstica a través de él.

Busca en el panel de administración de tu router o en el manual términos como:

  • Cliente VPN
  • Cliente OpenVPN
  • Cliente WireGuard
  • Cliente PPTP o L2TP
  • Fusión VPN u otros nombres específicos de proveedores similares

OpenVPN y WireGuard son opciones comunes. WireGuard suele ser más rápido y simple, mientras que OpenVPN es ampliamente soportado. Evita protocolos más antiguos como PPTP cuando sea posible porque no se consideran fuertes para la privacidad.

Si tu router no soporta configuraciones de cliente VPN, aún tienes opciones. Puede que puedas instalar un firmware compatible, usar un router habilitado para VPN, o instalar aplicaciones de VPN directamente en tus dispositivos.

Reúne la dirección IP de tu router y detalles de inicio de sesión de administrador

La mayoría de los routers domésticos usan una dirección IP local como 192.168.1.1, 192.168.0.1, o 10.0.0.1. Por lo general, puedes encontrarla en una etiqueta en el router, en el manual del router, o en la configuración de red de tu computadora. Puede aparecer como "puerta de enlace predeterminada" o "router".

A continuación, confirma tu nombre de usuario y contraseña de administrador. Estos son diferentes de tu nombre de Wi-Fi y la contraseña de Wi-Fi. Si cambiaste el inicio de sesión de administrador antes y no puedes recordarlo, es posible que debas restablecer el router. Ten cuidado: un reinicio de fábrica puede eliminar tu configuración de Wi-Fi, configuración de ISP, reglas de reenvío de puertos y otros cambios personalizados.

Descarga firmware si es necesario

Algunos routers necesitan firmware actualizado antes de que aparezcan las opciones de VPN. Visita el sitio web oficial del fabricante de tu router y busca tu número de modelo exacto. Descarga solo firmware que coincida con la versión de tu router. Instalar el archivo incorrecto puede causar problemas graves.

Si planeas usar firmware de terceros como DD-WRT, OpenWrt, o FreshTomato, lee las instrucciones de instalación con atención. Estas herramientas pueden agregar funciones VPN a algunos routers, pero no son adecuadas para todos los modelos. También pueden anular garantías o requerir una solución de problemas más avanzada.

Antes de continuar, guarda una copia de respaldo de la configuración de tu router si tu router ofrece esa opción.

Paso 2: accede al panel de administración de tu router

Después de confirmar la compatibilidad, el siguiente paso es iniciar sesión en tu router y encontrar el menú de VPN.

Abre un navegador web e ingresa la dirección IP de tu router

Conecta tu computadora o teléfono a la red Wi-Fi o Ethernet del router. Abre un navegador e ingresa la dirección IP del router en la barra de direcciones. Por ejemplo:

192.168.1.1

Si la página no se carga, intenta con otra dirección común o verifica los detalles de red de tu dispositivo para la puerta de enlace predeterminada. Asegúrate también de no estar usando datos móviles o una red Wi-Fi diferente.

Inicia sesión usando credenciales de administrador

Ingresa el nombre de usuario y la contraseña de administrador del router. Si esta es tu primera vez iniciando sesión, las credenciales predeterminadas pueden estar impresas en la etiqueta del router. Por razones de seguridad, cambia la contraseña de administrador predeterminada si no lo has hecho ya.

Utiliza una contraseña fuerte que no sea la misma que tu contraseña de Wi-Fi. Esto ayuda a prevenir cambios no deseados en la configuración de tu router.

Localiza la configuración de VPN en el menú de tu router

Los menús de los routers difieren, pero la configuración de VPN suele estar en una de estas secciones:

  • Configuración avanzada
  • Red
  • Internet
  • VPN
  • Seguridad
  • WAN
  • Servicios

Busca específicamente "cliente VPN" o "cliente OpenVPN". Si solo ves "servidor VPN", tu router puede no soportar enrutar tus dispositivos domésticos a través de un proveedor de VPN.

Si no puedes encontrar la opción, revisa las páginas de ayuda de tu router, busca el número de modelo con "cliente VPN", o actualiza el firmware desde la fuente oficial.

Paso 3: configura los ajustes de VPN

Ahora puedes ingresar los detalles de VPN. Esta es la parte principal del proceso de instalación de VPN para routers, pero es más fácil si lo haces campo por campo.

Elige un servicio VPN gratuito como BeFreeVPN para una configuración sencilla

Para un comienzo simple, elige un servicio VPN gratuito que proporcione detalles compatibles con routers, como dirección del servidor, protocolo, nombre de usuario o token si es necesario, y archivos de configuración. BeFreeVPN es una opción práctica para usuarios que desean un camino sencillo y sin registro, manteniendo el proceso fluido y amigable para principiantes.

Antes de usar cualquier VPN en un router, revisa lo que el proveedor soporta. Confirma:

  • Que el VPN funcione en routers o que ofrezca configuración manual.
  • Que soporte un protocolo que tu router acepte.
  • Que proporcione detalles del servidor o archivos de configuración.
  • Que no requiera solo aplicaciones específicas del dispositivo.
  • Que su plan gratuito se ajuste a tus necesidades de navegación.

Los servicios VPN gratuitos pueden tener límites, como menos ubicaciones de servidor, límites de velocidad, o restricciones de uso. Eso puede estar bien para la navegación general, pero tareas de alto ancho de banda pueden necesitar un plan de pago o una configuración diferente.

Ingresa los detalles del servidor VPN en la configuración de tu router

Usa la tabla a continuación como referencia rápida. Las etiquetas exactas pueden diferir, pero estas son las configuraciones comunes que verás.

Campo del routerQué ingresarConsejo
Protocolo VPNOpenVPN, WireGuard, u otra opción soportadaCoincide con el protocolo proporcionado por el servicio de VPN
Dirección del servidorNombre de host o dirección IP del servidor VPNCopia exactamente para evitar errores de conexión
PuertoEl número de puerto del proveedor de VPNLos puertos comunes de OpenVPN incluyen 1194 o 443
Nombre de usuario o claveLogin, token, o clave si es necesarioAlgunos servicios sin registro pueden usar archivos de configuración en su lugar
ContraseñaContraseña de VPN si es necesarioDeja en blanco solo si el proveedor dice que lo hagas
Configuración DNSDNS de VPN o DNS automáticaDNS de VPN puede ayudar a evitar filtraciones
Archivo de importación.ovpn o archivo de configuración de WireGuardUsa esto si tu router soporta importaciones

Si tu router soporta la importación de un archivo de configuración, ese suele ser el método más fácil. Sube el archivo, verifica la configuración y guarda. Si tu router requiere entrada manual, copia cada valor con cuidado.

Asegúrate de que no se necesite registro para un proceso fluido

Una configuración de VPN sin registro puede ahorrar tiempo porque no necesitas crear una cuenta antes de probar la conexión. Con BeFreeVPN, el objetivo es una configuración rápida y de bajo esfuerzo para usuarios que desean proteger su red sin pasos innecesarios.

Aún así, ten en cuenta un punto práctico: tu router necesita detalles de conexión VPN válidos. Ya sea que esos detalles provengan de un archivo de configuración, una página de servidor, o una guía de configuración sin aplicaciones, asegúrate de que estén actualizados antes de guardar la configuración del router.

Cuando todo esté ingresado, haz clic en Aplicar, Guardar, o Conectar, dependiendo de tu router.

Configuración de VPN para router

Paso 4: prueba tu conexión VPN

Probar confirma que tu router está enviando tráfico a través del VPN. No omitas este paso.

Reinicia tu router para aplicar cambios

Muchos routers aplican la configuración de VPN de inmediato, pero un reinicio puede eliminar sesiones antiguas y forzar a los dispositivos a reconectarse a través de la nueva ruta. Usa la opción de reinicio del router en el panel de administración si es posible. Desconectar la alimentación debe ser el último recurso.

Después de que el router reinicie, espera unos minutos para que la conexión a internet y VPN vuelva a estar en línea.

Verifica tu conectividad en múltiples dispositivos

Prueba al menos dos dispositivos, como un teléfono y una laptop. Abre un sitio web, realiza una búsqueda, y prueba una aplicación de streaming o mensajería si usas una. Si un dispositivo funciona pero otro no, el problema puede ser local a ese dispositivo en lugar de la configuración de VPN del router.

También verifica dispositivos conectados por Ethernet y Wi-Fi si usas ambos. Algunos routers permiten aplicar el VPN solo a dispositivos seleccionados, así que confirma que toda tu red está protegida si ese es tu objetivo.

Verifica que tu VPN esté funcionando usando herramientas de verificación de IP en línea

Abre un sitio web de búsqueda de IP y compara la dirección IP mostrada con tu dirección normal de ISP. Si el VPN está activo, la IP visible debe coincidir con la ubicación del servidor VPN, no con tu conexión doméstica.

Para una verificación más completa, busca:

  • Cambios en la dirección IP pública
  • Resultados de pruebas de filtración DNS
  • Resultados de filtración WebRTC en navegadores
  • Estado de VPN del router mostrando "conectado"

Si la dirección IP no ha cambiado, regresa a la configuración de VPN y confirma que el cliente VPN esté habilitado, conectado y asignado a tu tráfico de red.

Paso 5: resolución de problemas comunes

Si tu instalación de VPN para router no funciona de inmediato, no te preocupes. La mayoría de los problemas provienen de algunos ajustes comunes.

Aborda las caídas de conexión ajustando la configuración DNS

Las caídas de conexión pueden ocurrir cuando el servidor VPN está sobrecargado, el protocolo es inestable en tu red, o hay conflictos en la configuración DNS.

Intenta estas soluciones:

  1. Cambiar a otro servidor VPN si está disponible.
  2. Cambiar de UDP a TCP para OpenVPN si tu router lo permite.
  3. Usar DNS proporcionado por VPN o configuraciones DNS públicas de confianza.
  4. Desactivar temporalmente filtros de seguridad en conflicto para probar.
  5. Actualizar el firmware del router desde el sitio oficial del fabricante.

Si el VPN se conecta pero los sitios web cargan lentamente, prueba un servidor más cercano a tu ubicación o un protocolo más rápido como WireGuard si está soportado.

Soluciona problemas de inicio de sesión restableciendo credenciales de administrador

Si no puedes acceder al panel de administración del router, verifica que estés usando la contraseña de administrador del router, no la contraseña de Wi-Fi. Si la contraseña fue cambiada y se perdió, es posible que debas restablecer el router a la configuración de fábrica.

Antes de restablecer, comprueba si otro miembro del hogar tiene la contraseña o si está almacenada en un administrador de contraseñas. Un restablecimiento debe ser tu opción final porque puede borrar la configuración de internet y Wi-Fi.

Si el inicio de sesión en el VPN falla, confirma que ingresaste correctamente las credenciales del VPN. Presta atención a los espacios extra al copiar direcciones de servidor, nombres de usuario, contraseñas o claves.

Consulta foros en línea o soporte si surgen problemas persistentes

Algunos modelos de routers tienen limitaciones únicas. Si el mismo error sigue apareciendo, busca tu modelo de router más el mensaje de error exacto. Los foros del fabricante, guías de configuración de VPN y comunidades de redes pueden ser útiles.

Al pedir ayuda, comparte el modelo de tu router, versión de firmware, protocolo de VPN, y el mensaje de error. No compartas contraseñas, claves privadas, o archivos de configuración completos públicamente.

Preguntas frecuentes sobre la configuración de VPN en router

¿Puedo instalar un VPN en cualquier router?

No. Tu router debe soportar características de cliente VPN o firmware compatible. Muchos routers proporcionados por ISP tienen configuraciones limitadas, así que puede que necesites un router listo para VPN o firmware de terceros.

¿Es un VPN de router mejor que una aplicación VPN?

Depende de tus necesidades. Un VPN en router protege muchos dispositivos a la vez, incluyendo dispositivos que no pueden ejecutar aplicaciones VPN. Una aplicación VPN es más fácil de activar y desactivar para un solo dispositivo y puede ofrecer más características.

¿Instalar un VPN en mi router ralentizará mi internet?

Puede. La encriptación del VPN y la distancia del servidor pueden reducir la velocidad. Para un mejor rendimiento, elige un servidor cercano, usa un protocolo moderno si está disponible, y asegúrate de que tu router tenga suficiente potencia de procesamiento.

¿Necesito registrarme para usar BeFreeVPN en un router?

BeFreeVPN está diseñado para mantener la configuración simple, sin requerir registro donde se soporte su configuración sin registro. Verifica los últimos detalles de configuración de BeFreeVPN para routers antes de ingresar la información del servidor.

¿Cómo sé si todos los dispositivos están protegidos?

Conecta cada dispositivo a tu red doméstica y realiza una verificación de IP. Si cada dispositivo muestra la IP del servidor VPN en lugar de tu IP de ISP, tu conexión VPN en el router está funcionando para esos dispositivos.

Lista de verificación final antes de navegar

Antes de depender de tu nueva configuración, confirma estos elementos:

  • Tu router soporta modo cliente VPN.
  • El firmware está actualizado y estable.
  • Los detalles del servidor VPN están ingresados correctamente.
  • La configuración de DNS no filtra tu información de ISP.
  • Múltiples dispositivos muestran la dirección IP del VPN.
  • Has guardado una copia de respaldo de la configuración de tu router en funcionamiento.

Un VPN en tu router es una manera inteligente de proteger toda tu red con menos esfuerzo diario. Disfruta de una seguridad integral para dispositivos con BeFreeVPN, un servicio gratuito y fácil de usar que no requiere registro. Protege tu red completa hoy sin esfuerzo.

VPN para la configuración de televisión: cómo configurar un VPN para tu televisión

· 22 min de lectura

¿Estás tratando de ver contenido sin censura en tu televisor pero enfrentando restricciones regionales? Descubre los pasos técnicos para configurar un VPN de manera efectiva para tu televisión y acceder a cualquier contenido a nivel global. Esta inmersión profunda explica las opciones de configuración de VPN para televisión para usuarios avanzados: aplicaciones nativas de Smart TV, routers habilitados para VPN, opciones de protocolo, comportamiento DNS, ajuste de rendimiento y los límites legales que deberías entender antes de eludir la censura.

Una televisión ya no es una pantalla pasiva. Es un punto de acceso en red que ejecuta aplicaciones, resuelve dominios, negocia sesiones TLS, almacena tokens de cuenta y transmite video de alta calidad desde CDNs. Esto hace que el diseño de VPN sea más complejo que simplemente presionar “conectar” en una laptop.

¿Por qué usar un VPN para tu televisión?

Un VPN enruta el tráfico desde tu televisor, o desde el segmento de red que utiliza tu televisor, a través de un túnel encriptado hacia un servidor VPN remoto. Para los servicios de streaming, sitios web y algunos observadores de red, las solicitudes parecen originarse desde el servidor VPN en lugar de tu conexión ISP local.

Restricciones regionales y censura en televisores

Las restricciones regionales pueden ocurrir en varios niveles:

  • Licencias de contenido: Los catálogos de streaming varían por país debido a que los derechos de distribución son distintos.
  • Disponibilidad de aplicaciones: La tienda de aplicaciones de un televisor puede ocultar aplicaciones según la región del dispositivo, el país de cuenta o la dirección IP.
  • Filtrado a nivel ISP o estatal: La manipulación de DNS, el bloqueo de IP, el filtrado de SNI y la inspección profunda de paquetes pueden impedir el acceso a plataformas de noticias, video o sociales.
  • Controles de red locales: Los hoteles, campus, oficinas y redes de apartamentos gestionadas pueden bloquear protocolos de streaming o servicios específicos.

En un televisor, estas restricciones son más difíciles de eludir porque muchas plataformas de Smart TV exponen menos controles de red que los sistemas operativos de escritorio. Por ejemplo, Samsung Tizen y LG webOS generalmente no te permiten instalar un cliente genérico de OpenVPN o WireGuard directamente. Android TV, Google TV, Fire TV y algunos dispositivos de Apple TV son más flexibles, pero la disponibilidad de aplicaciones aún varía por región y modelo.

Beneficios de privacidad y acceso a contenido

Un VPN para la configuración de televisión puede proporcionar varios beneficios prácticos:

  • Reducción de la visibilidad del ISP: Tu ISP generalmente puede ver que estás conectado a un servidor VPN, pero no los dominios de streaming exactos dentro del túnel encriptado.
  • Protección en redes compartidas: Si tu televisor utiliza Wi-Fi de hotel o una red de edificio compartida, un VPN reduce la exposición a la interceptación local.
  • Enrutamiento consistente en el hogar: Un VPN a nivel de router puede proteger múltiples dispositivos, incluyendo televisores, consolas y boxes.
  • Acceso a información sin censura: En regiones restrictivas, el enrutamiento VPN puede ayudar a acceder a plataformas de video bloqueadas, medios independientes, o contenido educativo.
  • Flexibilidad de ubicación basada en IP: Algunos servicios usan geolocalización IP para decidir qué catálogo o página de inicio mostrar.

Sin embargo, un VPN no es una capa mágica de anonimato. Las cuentas de streaming, IDs de dispositivos, país de pago, datos GPS de teléfonos emparejados y telemetría de aplicaciones todavía pueden identificar tu región o historial de cuenta.

¿Cómo es diferente el uso de un VPN en TV comparado con laptop o teléfono?

Los televisores se comportan de manera diferente a los dispositivos tradicionales en tres formas importantes.

Primero, los televisores son a menudo intensivos en ancho de banda. Un stream 4K HDR necesita un rendimiento estable, baja pérdida de paquetes y buena conectividad de CDN. Un punto final de VPN que funciona para navegar puede seguir almacenándose en búfer durante streaming de alta tasa de bits.

Segundo, los televisores tienen un soporte limitado para clientes VPN. Una laptop puede ejecutar OpenVPN, WireGuard, IKEv2, reglas de tunelado dividido, DNS personalizado y capturas de paquetes. Muchos televisores solo soportan aplicaciones de una tienda curada.

Tercero, los televisores son generalmente dispositivos siempre activos. Si tu VPN falla en abrir, una aplicación en segundo plano puede reconectarse inmediatamente fuera del túnel. Para configuraciones sensibles a la privacidad, los interruptores de corte a nivel de router, la prevención de fugas de DNS y el enrutamiento de políticas se vuelven más importantes.

Diagrama de red de configuración de VPN para televisión

Elegir el VPN adecuado para la configuración de televisión

El mejor VPN para una televisión no siempre es el que tiene más características móviles. Necesitas un proveedor y una arquitectura que coincidan con la plataforma de tu TV, hardware del router y modelo de amenaza.

Factores importantes a evaluar

Usa la siguiente tabla de comparación al seleccionar un servicio VPN para streaming en TV y resistencia a la censura.

FactorPor qué importa para la TVQué buscar
Velocidad y estabilidadLos streams de TV son sensibles al rendimiento sostenido, no solo a la velocidad máximaServidores cercanos, baja pérdida de paquetes, perfiles optimizados de WireGuard o OpenVPN
Ubicaciones de servidoresLa ubicación afecta el acceso a catálogos, latencia y evitación de censuraMúltiples países, opciones a nivel de ciudad, regiones de respaldo
Fuerza de encriptaciónLa encriptación fuerte protege el tráfico en redes hostilesCifrados modernos como AES-256-GCM o ChaCha20-Poly1305
Soporte de protocolosAlgunas redes bloquean o limitan protocolos VPN conocidosWireGuard, OpenVPN TCP/UDP, IKEv2, y modos de sigilo u ofuscación donde sea legal
Compatibilidad de routerMuchos televisores necesitan cobertura de VPN a nivel de routerArchivos de configuración de OpenVPN o WireGuard, guías documentadas de routers
Manejo de DNSFugas de DNS pueden revelar destinos o desencadenar geo-bloqueoDNS privado a través del túnel y protección contra fugas de IPv6
Disponibilidad de aplicacionesLa configuración directa depende del sistema operativo de la TVAndroid TV, Google TV, Fire TV, Apple TV, o soporte de routers
Opción sin registroÚtil donde la privacidad y fricción importanRequisitos mínimos de cuenta y flujo de conexión simple

Compatibilidad con marcas y plataformas de TV

Antes de suscribirte o configurar cualquier cosa, identifica tu plataforma:

  • Android TV y Google TV: Usualmente son los más fáciles. Muchas aplicaciones VPN están disponibles a través de Google Play.
  • Amazon Fire TV: A menudo soporta aplicaciones VPN nativas a través de Amazon Appstore o mediante sideloading, dependiendo de la región.
  • Apple TV: Las versiones más nuevas de tvOS soportan aplicaciones VPN, pero la disponibilidad de proveedores y características varían.
  • Samsung Tizen: Típicamente no soporta aplicaciones VPN estándar. Utiliza un router VPN, conexión VPN compartida, o Smart DNS.
  • LG webOS: Similar a Samsung. La VPN a nivel de router suele ser la opción más clara.
  • Roku: No hay cliente VPN nativo. Utiliza un router, router de viaje o compartición de conexión.
  • Consolas de juegos usadas para streaming: PlayStation, Xbox, y Nintendo Switch generalmente necesitan VPN a nivel de router o conexión compartida.

Soporte del proveedor de VPN para sistemas de televisión

Para usuarios avanzados, el soporte del proveedor debería incluir más que una aplicación de un solo clic. Busca:

  • Perfiles de OpenVPN y WireGuard descargables.
  • Comportamiento claro del servidor DNS.
  • Guías de configuración del router para OpenWrt, DD-WRT, AsusWRT-Merlin, GL.iNet, pfSense, u OPNsense.
  • Múltiples puertos y modos de transporte para redes que limitan UDP.
  • Un interruptor de corte o guía de firewall para despliegues de router.
  • Rotación de servidores receptiva cuando hay rangos de IP bloqueados.

Si tu objetivo principal es la resistencia a la censura, también verifica si el proveedor ofrece ofuscación, modos similares a puentes, o puntos finales alternativos. La disponibilidad varía por región y por ley, así que trata esto como parte de tu evaluación de riesgos.

Configurando un VPN en Smart TVs

La instalación directa es el camino más sencillo cuando tu plataforma de TV la soporta. También te permite activar o desactivar el VPN para cada televisor sin afectar el resto de la red de tu hogar.

Configuración paso a paso para Smart TVs

Sigue este flujo de trabajo para Android TV, Google TV, Fire TV, y dispositivos Apple TV compatibles.

  1. Actualiza el sistema operativo de la TV. Instala firmware y actualizaciones de seguridad antes de agregar un VPN. Un firmware antiguo puede causar problemas de compatibilidad con TLS, DNS, o la aplicación.
  2. Confirma el soporte de la aplicación. Busca en la tienda de aplicaciones de la TV a tu proveedor de VPN. Si no está disponible, utiliza la configuración del router en lugar de instalar archivos APK no confiables.
  3. Instala la aplicación VPN. Descarga solo desde la tienda oficial o el sitio verificado del proveedor.
  4. Inicia sesión o inicializa la aplicación. Algunos VPN requieren credenciales. Otros utilizan códigos de emparejamiento de dispositivos o acceso sin registro.
  5. Elige un servidor cercano o relevante. Para privacidad y velocidad, elige el servidor confiable más cercano. Para acceso regional, elige un servidor en la jurisdicción necesaria.
  6. Selecciona el protocolo. Usa WireGuard o IKEv2 para velocidad cuando esté disponible. Usa OpenVPN TCP o modos ofuscados si UDP está bloqueado.
  7. Habilita la conexión automática. Configura el VPN para reconectarse después de reiniciar la TV o cambiar de red.
  8. Verifica el comportamiento de DNS. Usa la página de prueba del proveedor VPN o una aplicación de navegador, si está disponible, para verificar que DNS resuelve a través del túnel.
  9. Prueba la calidad de streaming. Comienza con HD, luego prueba 4K HDR. Presta atención a los problemas de almacenamiento en búfer, sincronización de audio, o errores de aplicación.
  10. Documenta la línea base. Registra el servidor, protocolo, tasa de bits promedio y errores. Esto agiliza la resolución de problemas.

Configurando ajustes de red para un rendimiento óptimo

El rendimiento del VPN en TV depende de la parte más débil de la ruta: Wi-Fi, CPU del router, protocolo VPN, servidor remoto, emparejamiento de CDN, o el servicio de streaming mismo.

Para resultados estables:

  • Prefiere Ethernet sobre Wi-Fi para streams 4K.
  • Si se requiere Wi-Fi, usa 5 GHz o 6 GHz con una señal fuerte.
  • Desactiva aplicaciones de fondo de TV no utilizadas que consumen ancho de banda.
  • Evita usar doble VPN a menos que tu modelo de amenaza lo exija.
  • Configura DNS al DNS proporcionado por el VPN cuando la aplicación lo permita.
  • Desactiva IPv6 en la TV o router si tu VPN no soporta tunelización de IPv6.
  • Usa un servidor geográficamente cercano a la red de entrega de contenido objetivo.

Los usuarios avanzados pueden inspeccionar el rendimiento con telemetría de router. Verifica la carga de CPU, tamaño de tabla NAT, rendimiento de interfaz, pérdida de paquetes y enrutamiento de consultas DNS. Si la CPU del router alcanza la saturación, tu stream puede almacenarse en búfer incluso cuando la línea de tu ISP sea rápida.

Resolviendo problemas comunes de VPN en Smart TV

Si el VPN se conecta pero el streaming falla, aísla la capa que causa el problema.

  • La aplicación no puede conectarse: Prueba con un protocolo, puerto o servidor diferente. Algunas redes bloquean el tráfico VPN basado en UDP.
  • La aplicación de streaming detecta el VPN: Rote servidores, borra la caché de la aplicación, reinicia la TV y asegúrate de que DNS no esté filtrando.
  • Velocidades lentas: Cambia de OpenVPN a WireGuard, acércate al router o elige un servidor menos congestionado.
  • Sin internet después de la conexión: Verifica si el interruptor de corte de la aplicación VPN está bloqueando el tráfico después de un túnel fallido.
  • Ubicación incorrecta mostrada: Confirma que tanto IP como DNS están enrutados a través del mismo país.
  • Problemas con el portal cautivo: En Wi-Fi de hotel, autentica primero la TV o usa un router de viaje que pueda manejar el portal.

Pantalla de configuración de VPN en Smart TV

Usando un router habilitado para VPN para tu TV

Un router habilitado para VPN protege dispositivos que no pueden ejecutar aplicaciones VPN. También es la arquitectura más controlable para configuraciones avanzadas de televisión.

Cómo funciona un router habilitado para VPN

En una configuración VPN de router, el router crea el túnel encriptado. La TV envía tráfico normal a su puerta de enlace. Luego, el router reenvía tráfico seleccionado a través de la interfaz de VPN en lugar de la interfaz WAN del ISP.

Este diseño tiene varias ventajas:

  • Funciona con Samsung, LG, Roku, consolas y televisores inteligentes más antiguos.
  • Centraliza la protección contra fugas de DNS.
  • Soporta enrutamiento basado en políticas por dispositivo, subred, puerto o destino.
  • Puede hacer cumplir un interruptor de corte a nivel de firewall.
  • Evita instalar aplicaciones desconocidas en la TV.

La compensación es la complejidad. La encriptación se ejecuta en el router, por lo que el hardware importa. Los routers de consumo con CPUs débiles pueden manejar solo un rendimiento VPN modesto, especialmente con OpenVPN.

Configuración paso a paso de VPN en el router

Usa este proceso general para OpenWrt, AsusWRT-Merlin, DD-WRT, pfSense, OPNsense o routers de viaje capaces.

  1. Verifica el soporte del router. Confirma que tu router sea compatible con el modo cliente de OpenVPN o WireGuard. Si no, considera firmware personalizado o un router VPN de viaje dedicado.
  2. Haz una copia de seguridad de la configuración. Exporta la configuración actual de tu router antes de cambiar el firmware o las reglas del firewall.
  3. Instala o habilita el cliente VPN. Usa el administrador de paquetes del router, la página del cliente VPN o el módulo de firmware.
  4. Importa perfiles VPN. Agrega los archivos de configuración del proveedor, certificados, claves, nombre de host del punto final y método de autenticación.
  5. Configura DNS. Fuerza a los clientes de TV a usar servidores DNS de VPN. Bloquea el DNS saliente a resolutores públicos a menos que esté explícitamente permitido.
  6. Crea un grupo de dispositivos de TV. Asigna arrendamientos DHCP estáticos a cada TV o box de streaming. Colócalos en un grupo de enrutamiento basado en políticas.
  7. Enruta la TV a través del túnel. Aplica enrutamiento basado en políticas para que solo dispositivos seleccionados utilicen la VPN, o enruta toda la LAN si se desea.
  8. Agrega un interruptor de corte. Niega el tráfico de TV por WAN cuando la interfaz de VPN esté caída. Esto previene un fallback silencioso.
  9. Maneja IPv6. O bien tunela IPv6 correctamente o desactívalo para clientes enrutados por VPN.
  10. Prueba la conmutación por error. Desconecta el VPN intencionadamente y verifica que la TV pierda internet en lugar de filtrar tráfico.

Integrando la configuración del router con diferentes modelos de TV

Para Samsung Tizen y LG webOS, la VPN a nivel de router es generalmente el método preferido. Configura la TV a DHCP, reserva su dirección IP en el router, y aplica la política de VPN a esa IP.

Para Roku, la configuración del router es casi obligatoria. Las cuentas de Roku y la disponibilidad de canales también pueden depender de la región de la cuenta, así que el enrutamiento de IP por sí solo puede no cambiar el comportamiento de cada aplicación.

Para Android TV, Google TV y Fire TV, puedes elegir entre VPN basada en aplicación o VPN en el router. Evita ejecutar ambas al mismo tiempo a menos que intencionalmente desees túneles anidados.

Para Apple TV, usa la aplicación VPN nativa si tu proveedor la soporta. De lo contrario, utiliza el mismo diseño de router que Samsung o LG.

Comprendiendo protocolos y mecanismos VPN

La elección del protocolo afecta directamente la confiabilidad, resistencia a la censura y calidad de streaming. Los usuarios avanzados deberían tratar la selección de protocolo como una decisión de ingeniería, no como una característica de marca.

Protocolos VPN comunes para configuraciones de televisión

  • WireGuard: Rápido, moderno y eficiente. Comúnmente realiza bien en routers y dispositivos de TV. Usa una base de código compacta y criptografía moderna, pero las claves estáticas y el comportamiento exclusivo de UDP pueden requerir un diseño cuidadoso del lado del proveedor.
  • OpenVPN UDP: Maduro y ampliamente soportado. A menudo es estable para streaming pero puede ser más lento en routers de baja potencia.
  • OpenVPN TCP: Útil en redes que bloquean UDP. Sin embargo, TCP sobre TCP puede causar colapso de rendimiento bajo pérdida de paquetes.
  • IKEv2/IPsec: Bueno para reconexiones similares a móviles y a menudo eficiente. El soporte de TV depende de la plataforma y el proveedor.
  • L2TP/IPsec y PPTP: Evítalos para necesidades modernas de privacidad. PPTP es obsoleto, y L2TP/IPsec generalmente no es la mejor opción para resistencia a la censura o rendimiento.
  • Modos de sigilo u ofuscados: Estos intentan hacer que el tráfico VPN sea más difícil de identificar. Pueden ayudar en redes restrictivas, pero pueden reducir la velocidad y pueden estar regulados en algunas jurisdicciones.

Estándares de encriptación y calidad de streaming

La encriptación no suele reducir la calidad por sí misma. El verdadero costo proviene de la sobrecarga de la CPU, el encapsulamiento de paquetes, la distancia de ruta y la congestión del servidor.

Por ejemplo, AES-256-GCM puede ser muy rápido en hardware con aceleración AES. ChaCha20-Poly1305 a menudo rinde bien en dispositivos sin aceleración AES, incluyendo algunos routers de baja potencia. WireGuard típicamente tiene menos sobrecarga que OpenVPN, pero el resultado final depende de la implementación y las condiciones de la red.

Si tu TV se almacena en búfer solo cuando el VPN está habilitado, revisa:

  • Carga de CPU del router durante la reproducción.
  • Distancia y congestión del servidor VPN.
  • Calidad de señal Wi-Fi.
  • MTU y fragmentación.
  • Desajuste DNS-CDN.
  • Si el servicio de streaming te está enviando a un mal borde de CDN.

Métodos de tunelización y por qué importan

Un túnel VPN encapsula paquetes dentro de otro transporte. Tu TV envía paquetes a un servicio de streaming. El cliente VPN envuelve esos paquetes, los encripta y los envía al servidor VPN. El servidor los descifra y los reenvía al destino.

Los mecanismos clave incluyen:

  • Encapsulación: Agrega encabezados, lo que puede reducir el MTU efectivo.
  • Encriptación y autenticación: Protege la confidencialidad y detecta manipulaciones.
  • Travesía de NAT: Ayuda al túnel a pasar a través de routers domésticos y NAT a nivel de transportista.
  • Reenviar DNS: Resuelve dominios a través de la ruta VPN para reducir fugas.
  • Enrutamiento basado en políticas: Decide qué dispositivos o destinos utilizan el túnel.

Para el streaming de TV, el MTU merece atención especial. Si los paquetes se fragmentan, puedes ver paradas aleatorias. Muchos clientes VPN establecen MTU automáticamente, pero los usuarios de routers pueden necesitar ajustarlo manualmente. Los valores seguros comunes varían según el protocolo y la red, así que prueba en lugar de copiar números genéricos.

Malentendidos comunes sobre VPNs en TVs

Los VPN son útiles, pero la tecnología a menudo se sobrevende. Los malentendidos conducen a un rendimiento deficiente y expectativas poco realistas.

¿Los VPN siempre hacen que el streaming en TV sea lento?

No. Un VPN puede reducir la velocidad, pero no siempre causa desaceleraciones visibles. Si el servidor VPN está cerca, no congestionado y utiliza un protocolo eficiente, el streaming en HD y 4K puede funcionar sin problemas. En algunos casos, un VPN puede evitar un mal enrutamiento por parte del ISP, aunque no debes confiar en eso como una garantía.

La mejor manera de evaluar la velocidad es el rendimiento sostenido durante la reproducción real, no una sola prueba de velocidad. Mide antes y después de habilitar el VPN, luego compara eventos de almacenamiento en búfer y estabilidad de resolución.

En muchos países, usar un VPN es legal. En algunas regiones restrictivas, el uso de VPN puede estar limitado, licenciado o prohibido. Además, acceder a contenido fuera de una región licenciada puede violar los términos de servicio de una plataforma de streaming, incluso si no es un asunto criminal.

Eres responsable de entender la legislación local y los acuerdos de servicio. Si estás usando un VPN para acceder a noticias independientes, educación o información de seguridad en un entorno restrictivo, evalúa cuidadosamente el riesgo personal.

¿Son suficientes los servicios VPN gratuitos para Smart TVs?

Algunos VPN gratuitos son útiles para privacidad básica, pero muchos no son adecuados para streaming de TV. Limitaciones comunes incluyen límites de datos, servidores lentos, ubicaciones limitadas, soporte débil para routers, anuncios intrusivos o políticas de registro poco claras.

Un servicio sin costo no es automáticamente inseguro, pero deberías verificar su modelo. Busca documentación técnica transparente, fuerte encriptación, no registro forzado cuando sea posible y soporte claro para dispositivos.

¿Un VPN hace que mi TV sea anónima?

No. Un VPN cambia el enrutamiento de red y encripta el tráfico entre tu dispositivo o router y el servidor VPN. No elimina identificadores de cuenta, telemetría de aplicaciones, cookies, huellas digitales de dispositivos, detalles de pago o historial de visualización almacenados por una plataforma.

Para mayor privacidad, combina el enrutamiento VPN con cuentas separadas, DNS conscientes de la privacidad, permisos limitados para aplicaciones y configuraciones cuidadosas de dispositivos.

Eludir la censura en regiones restrictivas

En regiones restrictivas, un televisor puede ser una de las formas más seguras para un hogar de acceder a medios educativos, culturales o independientes. Aún así, eludir la censura puede conllevar riesgo legal y personal. Trata la configuración como un proyecto de red y una decisión de seguridad operativa.

Estrategias para usar VPNs contra la censura en TVs

Un VPN resistente para la configuración de televisión debería incluir rutas de respaldo. Considera estas estrategias:

  • Utiliza enrutamiento basado en políticas a nivel de router. Mantén la TV en un camino VPN dedicado mientras dejas otros dispositivos en WAN normal si es necesario.
  • Mantén múltiples protocolos VPN. Si WireGuard está bloqueado, prueba OpenVPN TCP, IKEv2 o un modo ofuscado donde esté permitido.
  • Prepara regiones de servidores alternativos. Los países cercanos a menudo proporcionan mejor latencia que los puntos finales lejanos.
  • Prevén fugas de DNS. Fuerza el DNS a través del túnel y bloquea el DNS en texto plano al ISP.
  • Desactiva IPv6 si no está soportado. Las fugas de IPv6 pueden eludir túneles VPN solo IPv4.
  • Usa un router de viaje. Crea una red protegida portátil para hoteles, residencias estudiantiles y alojamientos temporales.
  • Mantén actualizado el firmware. Las actualizaciones de routers y TVs solucionan problemas de red y de certificados.
  • Evita publicar problemas de resolución en público con detalles identificativos. No expongas tu región, ISP, cuenta o servidor exacto al pedir ayuda.

Estudios de caso de patrones de elusión práctica

Considera estos patrones realistas en lugar de recetas que sirvan para todos.
Router doméstico en una red filtrada: Un usuario coloca un Google TV y un dispositivo de streaming de noticias en un VLAN separado. El router envía ese VLAN a través de WireGuard. Las reglas del firewall bloquean el fallback WAN. Si WireGuard falla, la TV simplemente pierde conectividad en lugar de exponer el tráfico al ISP.

TV de hotel con portal cautivo: Un viajero usa un pequeño router de viaje. El router se autentica en el portal del hotel, luego crea una red Wi-Fi privada para el stick de streaming. El VPN se ejecuta en el router de viaje, por lo que el stick no necesita manejar el portal o la aplicación VPN.

Smart TV con tienda de aplicaciones bloqueada: Un usuario con un televisor LG o Samsung no puede instalar una aplicación VPN. En su lugar, configuran OpenVPN o WireGuard en el router principal y asignan un arrendamiento DHCP estático a la TV. Se fuerza el DNS a través del túnel y se desactiva IPv6 para ese grupo de clientes.

Estos ejemplos muestran el principio principal: mueve el control de la VPN a la capa que puedes gestionar de manera confiable.

Consideraciones legales y éticas

Eludir la censura puede apoyar el acceso al conocimiento, noticias y expresión cultural. También puede violar reglas locales o términos de las plataformas. El contexto ético depende del propósito, jurisdicción y riesgo para los usuarios.

Antes de implementar un VPN en una TV del hogar, pregúntate:

  • ¿Es legal el uso de VPN donde estoy?
  • ¿Podrían otros miembros del hogar enfrentar riesgos si se inspecciona la red?
  • ¿La configuración expone información de cuenta o de pago?
  • ¿Tengo una alternativa segura si el VPN deja de funcionar?
  • ¿Estoy respetando derechos de autor y términos de la plataforma?

Una configuración técnica correcta no es suficiente. También necesitas el consentimiento informado de los usuarios de la red y una comprensión realista de la aplicación de las leyes locales.

Router VPN para regiones restrictivas

Conclusión

Un VPN confiable para la configuración de televisión comienza con la arquitectura adecuada. Usa una aplicación VPN nativa cuando tu Smart TV la soporte. Usa un router habilitado para VPN cuando tu plataforma de TV esté restringida o cuando necesites un control DNS más fuerte, enrutamiento de políticas y comportamiento de interruptor de corte. Luego ajusta los protocolos, elección de servidores, MTU y rendimiento de Wi-Fi o Ethernet hasta que el streaming sea estable.

Configura tu televisión para transmitir contenido sin censura de manera segura con BeFreeVPN—completamente gratis y sin registro, asegurando acceso seguro en todos tus dispositivos.