Wi-Fiルーター設定のためのVPN:技術的深掘り
制限の多い地域では、Wi-FiルーターにVPNを設定することが、検閲を回避し、オープンなインターネットにアクセスするための最良の手段となる場合があります。しかし、これは実際にどのように機能するのでしょうか? Wi-Fiルーター設定のためのVPN は、個々のデバイスからネットワークエッジへの暗号化されたトンネリングを移動させ、電話、ラップトップ、スマートTV、コンソール、IoTデバイスを1つのルーター接続で保護します。この深掘りでは、アーキテクチャ、プロトコルの選択、ファームウェアのオプション、性能制限、および高度なユーザーがルーターVPNを展開する前に理解すべきトラブルシューティング手順について説明します。
ルーターベースのVPN展開は強力ですが、魔法ではありません。これは、ルーターのCPU能力、ファームウェアのサポート、VPNプロトコルの動作、DNSハンドリング、ネットワークで使用される検閲技術に依存します。正しく使用すれば、プライバシー管理を簡素化し、自宅や小規模オフィスネットワークでの検閲回避をより一貫して行えるようになります。
VPNとWi-Fiルーターの理解
仮想プライベートネットワーク、つまりVPNは、クライアントとリモートVPNサーバーの間に暗号化されたトンネルを作ります。クライアントを出るトラフィックはカプセル化され、暗号化され、サーバーに送信されます。サーバーは、そのトラフィックをパブリックインターネット上の目的地に転送します。返信は同じトンネルを通じて戻ってきます。
VPNの主な機能は次のとおりです:
- 暗号化: 公共のWi-FiオペレーターやISPなどのローカル観察者がパケットの内容を読むのを防ぎます。
- トンネリング: ネットワークトラフィックをVPNプロトコル内にラップすることで、信頼できないネットワークを横断できるようにします。
- IPアドレスの置き換え: ウェブサイトやサービスは、クライアントの公共IPの代わりにVPNサーバーのIPアドレスを確認します。
- トラフィックルーティングの制御: 方針に応じて、選択されたトラフィックまたはすべてのトラフィックをトンネルを通じて送信します。
- 整合性保護: 送信中のパケットの改ざんを防ぐのに役立ちます。
Wi-Fiルーターは異なる役割を果たします。これは、ローカルネットワークとインターネットの間のゲートウェイです。一般的な家庭ネットワークでは、ルーターは同時にいくつかの仕事を行います:
- 2.4 GHz、5 GHz、または6 GHzのラジオを使用してワイヤレスLANを作成します。
- DHCPを使用してローカルIPアドレスを割り当てます。
- NATを使用してプライベートIPアドレスを公共IPに変換します。
- WANとLANの間にファイアウォールルールを適用します。
- 有線、無線、ゲスト、場合によってはVLANベースのネットワークの間でトラフィックをルーティングします。
- DNSの転送や中継を提供します。
VPNがラップトップや電話で実行される場合、そのデバイスだけが暗号化されたトンネルを使用します。VPNがルーター上で実行される場合、ルーターがVPNクライアントになります。ルーターの背後にあるデバイスは、通常のローカルトラフィックをゲートウェイに送ります。ルーターは、そのトラフィックを暗号化し、トンネルを通じて転送します。
このコラボレーションはプライバシーモデルを変えます。すべてのエンドポイントにVPNアプリをインストールして維持する代わりに、ネットワーク境界でVPNの強制を集中管理します。これは、ゲームコンソール、一部のストリーミングボックス、古いスマートテレビ、組み込みのIoTハードウェアなど、VPNアプリを実行できないデバイスに特に役立ちます。
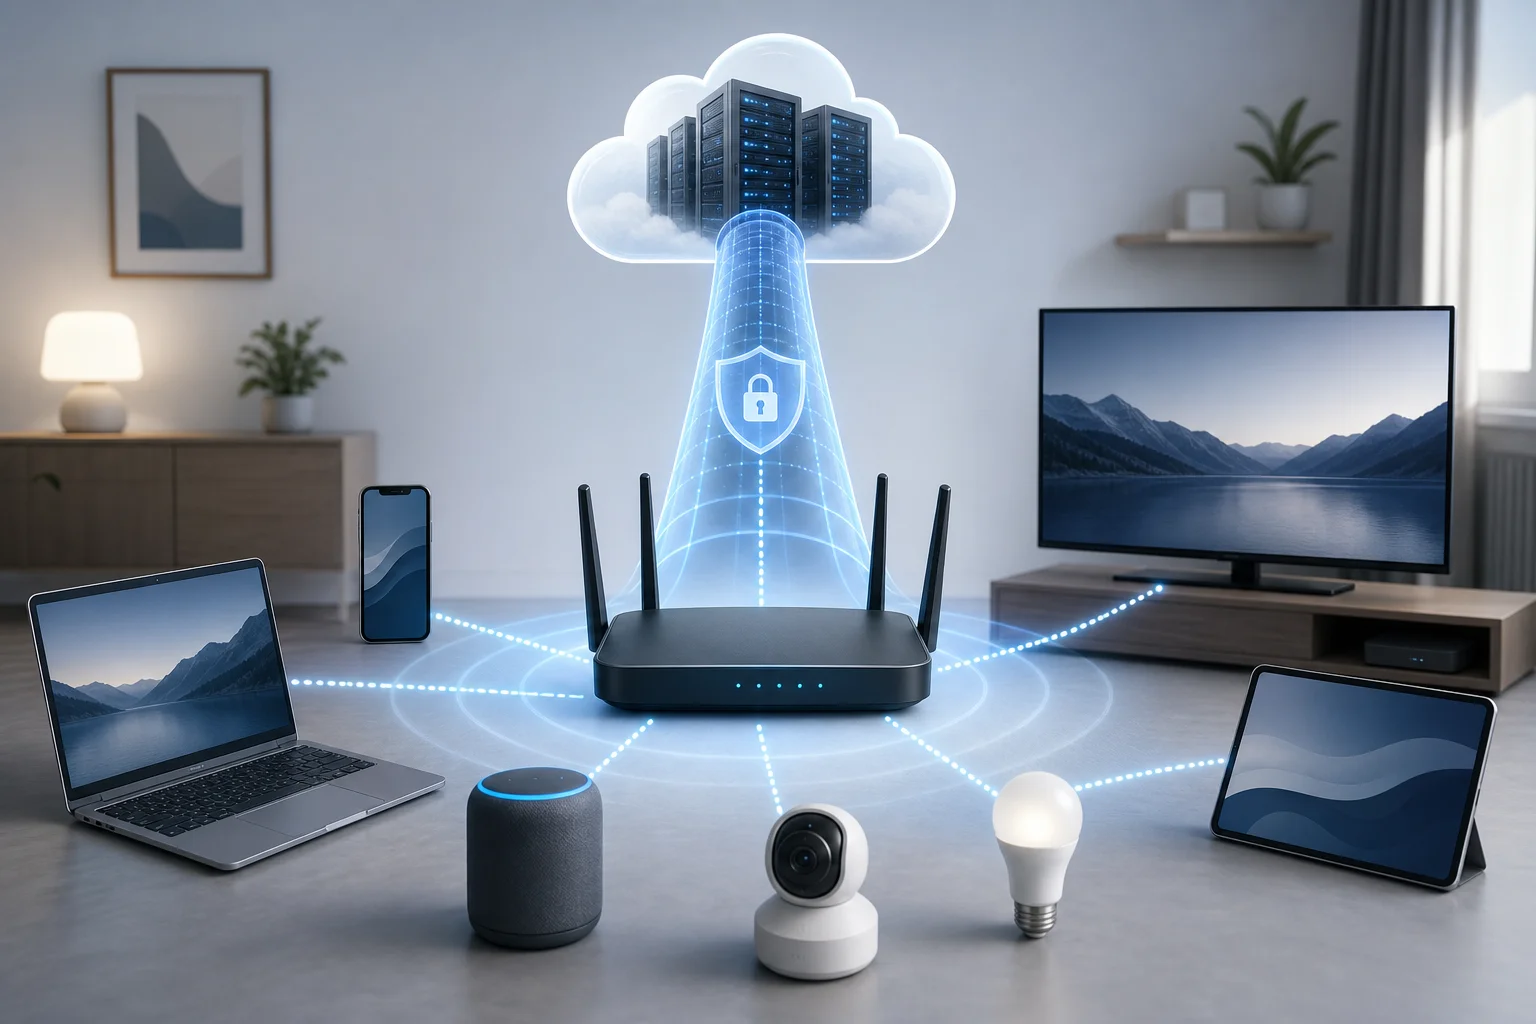
ただし、ルーターレベルのVPNは、ゲートウェイへの責任も移します。DNS、ファイアウォールルール、スプリットトンネリング、キルスイッチの動作、およびファームウェアのアップデートは注意深く扱う必要があります。弱いルーター設定は、VPNトンネルが接続されているように見えても、トラフィックを漏出させる可能性があります。
Wi-FiルーターでVPNを使用する理由
ルーターVPNは主にカバレッジ、一貫性、および制御に関するものです。ユーザーがVPNアプリを正しく有効にするのに依存するのではなく、ネットワークに対して暗号化されたルーティングをデフォルトにします。
主な利点は次のとおりです:
- ネットワーク全体の保護: 選択したWi-Fiネットワークに接続されているすべてのデバイスがVPNトンネルを使用できます。
- 非VPNデバイスのサポート: スマートTV、コンソール、IoTデバイスは、ローカルのVPNクライアントなしで利益を得ることができます。
- 集中化されたポリシー: ルーティングルール、DNS設定、およびファイアウォールコントロールが1か所で管理されます。
- セットアップの摩擦を軽減: ゲストや二次デバイスは別々のVPN設定を必要としません。
- 場所の柔軟性: トラフィックをVPN地域を通じてルーティングし、ブロックされたサイトや地域限定コンテンツへのアクセスを改善できます。
制限の多い地域のユーザーにとって、最も重要な利点は一貫した回避です。検閲がDNSブロッキング、IPブロッキング、または基本的なトラフィックフィルタリングを通じて実施される場合、適切に構成されたVPNトンネルは、ローカルネットワークの制限をより厳しく適用することができます。ISPはブロックされた宛先への直接接続の代わりに、VPNサーバーへの暗号化された接続を見ます。
とはいえ、検閲システムはさまざまです。一部のネットワークは、深いパケット検査、積極的なプローブ、VPNサーバーブラックリスト、またはプロトコルスロットリングを使用します。これらの環境では、ルーターVPNの成功は、プロトコル、ポート、サーバーの評判、および難読化能力に大きく依存します。また、回避を試みる前に、地元の法律やリスクを理解しておく必要があります。
プライバシーの観点から見ると、ルーターのVPNは、ローカルISPから宛先の詳細を隠しますが、匿名にはなりません。VPNプロバイダーは接続時間などのメタデータを見ることができ、VPNサーバーはインターネットに向かって流出するトラフィックを見ることができます。エンドツーエンドの暗号化(HTTPSなど)がそれを保護する場合を除きます。ブラウザフィンガープリンティング、アカウントログイン、クッキー、およびデバイス識別子は、引き続きあなたを特定することができます。
VPNが良好なルーターの衛生管理と組み合わさると、セキュリティが向上します:強力な管理者パスワード、最新のファームウェア、リモート管理を無効にすること、分離されたゲストネットワーク、およびDNS漏洩防止です。言い換えれば、ルーターVPNは、全体設計ではなく、層状のネットワークセキュリティデザインの一部であるべきです。
ルーターにVPNを設定するためのステップバイステップガイド
始める前に、ルーターがVPNクライアントとして機能できることを確認してください。多くの消費者向けルーターは、外部から自宅に接続できるVPNサーバーモードをサポートしていますが、自宅のトラフィックを商業VPNプロバイダーを通じてルーティングするVPNクライアントモードには対応していません。これらは異なる機能です。
ステップ1:ネットワークとルーターの能力を監査
何かを変更する前に、現在のネットワーク設定を記録します:
- ルーターのモデルとハードウェアリビジョン。
- 現在のファームウェアバージョン。
- WAN接続の種類(DHCP、PPPoE、静的IP、またはセルラーモデムなど)。
- LANサブネット、DHCP範囲、および予約されたIPアドレス。
- DNS構成。
- 既存のポートフォワード、VLAN、ゲストネットワーク、またはペアレンタルコントロール。
- ISPモデムモード(ブリッジモードまたはルーターモードなど)。
次に、ハードウェアの制限を確認します。VPN暗号化はCPU集約的です。古いルーターは低電力MIPSまたはARMチップを持っており、OpenVPN経由での控えめなスループットしか処理できない場合があります。新しいルーターはAESアクセラレーション、マルチコアARMプロセッサ、またはWireGuardをサポートしているため、通常はより良いパフォーマンスを発揮します。
ステップ2:VPNの互換性とファームウェアオプションの確認
ファームウェアがVPNクライアント設定をサポートしているか確認します。一般的なオプションには以下があります:
| ファームウェアまたはプラットフォーム | VPNクライアントサポート | 最適なフィット | メモ |
|---|---|---|---|
| Stock AsusWRT | 多くの場合はい | 高度な家庭ユーザー | 多くのAsusモデルで良好なOpenVPNサポート |
| OpenWrt | はい | 技術的ユーザー | 非常に柔軟、高強度のパッケージエコシステム |
| DD-WRT | はい | レガシーおよび愛好家ルーター | モデルサポートはビルドによって異なる |
| FreshTomato | はい | Broadcomベースのルーター | 有用なインターフェース、限られたデバイス範囲 |
| pfSenseまたはOPNsense | はい | 専用ファイアウォールアプライアンス | 優れたルーティング、ファイアウォール、およびポリシーの制御 |
| MikroTik RouterOS | はい | ネットワークエンジニア | 強力ですが、慎重な構成が必要 |
| ISP提供ファームウェア | 多くの場合制限あり | 基本的なネットワーク | 通常は高度なVPNクライアント機能が不足 |
ストックファームウェアにVPNクライアントサポートがない場合は、正確なハードウェアリビジョンがサポートされている場合のみサードパーティのファームウェアをインストールできます。間違ったイメージをフラッシュすると、ルーターがブリックされることがあります。公式プロジェクトサイトからファームウェアをダウンロードし、可能な場合はチェックサムを確認し、リカバリ方法を準備しておいてください。
ステップ3:ルーターVPNトポロジーの選択
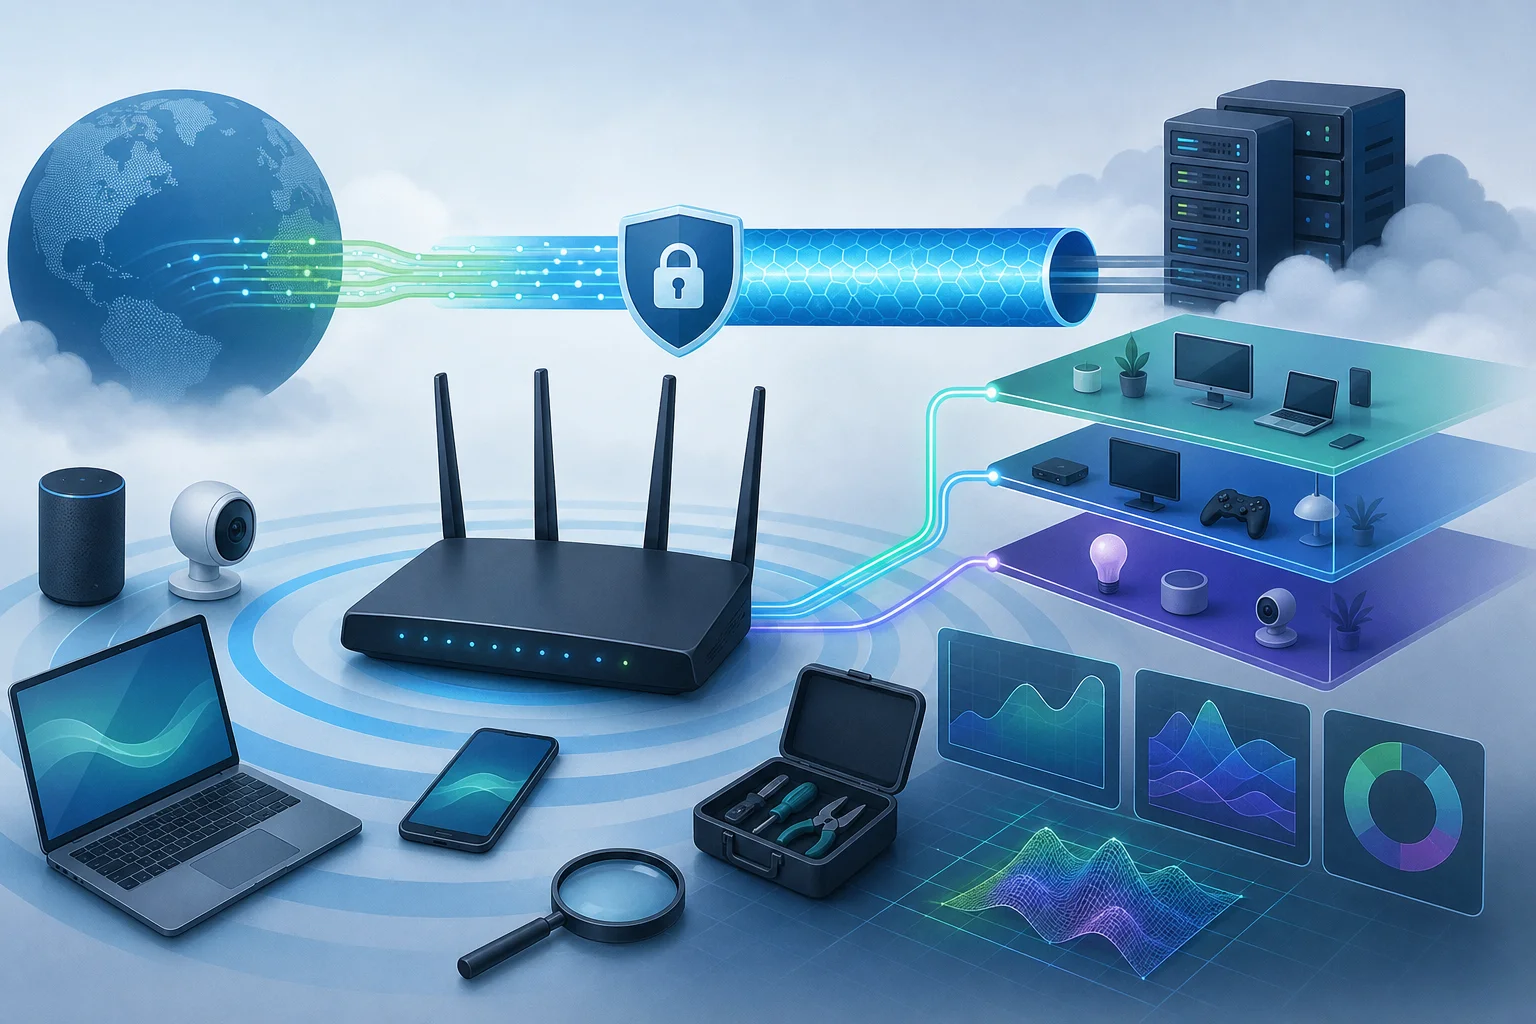
一般的な展開パターンは3つあります:
- フルトンネルVPN: すべてのLANトラフィックがVPNを通じて出ます。これは単純で、検閲耐性が強いです。
- スプリットトンネルVPN: 選択したデバイス、ドメイン、または宛先IP範囲のみがVPNを使用します。これにより速度と互換性が向上します。
- デュアルSSID設計: 1つのWi-FiネットワークがVPNを通じてルーティングされ、もう1つが通常のISPパスを使用します。これは、異なるニーズを持つ家庭に実用的です。
高度なユーザーは、デュアルSSIDまたはVLANベースの設計を好むことがよくあります。たとえば、wifi-vpnがVPNトンネルを通じてルーティングされ、wifi-directがISPルートを使用します。これは、VPNトラフィックを拒否するサービス(例:一部の銀行サイトやローカルストリーミングプラットフォーム)を壊さないようにしています。
ステップ4:VPN資格情報と設定のインポート
VPNプロバイダーは設定ファイルまたは手動設定を提供する必要があります。OpenVPNの場合、これは通常*.ovpnファイルと資格情報または証明書になります。WireGuardの場合、これはプライベートおよびパブリックキー、エンドポイントの詳細、許可されたIPを含むピア設定です。
一般的なOpenVPNパラメータには次が含まれます:
- サーバーホスト名またはIPアドレス。
- ポートおよびトランスポート(UDP 1194またはTCP 443など)。
- 暗号化方式および認証設定。
- 必要な場合CA証明書とクライアント証明書。
- 使用する場合はユーザー名とパスワード。
- フルトンネルルーティング用のゲートウェイリダイレクトオプション。
- DNSプッシュオプション。
一般的なWireGuardパラメータには次が含まれます:
- ローカルプライベートキー。
- ピアの公開鍵。
- エンドポイントのホスト名とポート。
- 許可されたIP(一般的にはフルトンネル用に
0.0.0.0/0と::/0)。 - NATの背後として便利なパーシステントキープアライブ。
プライベートキーと資格情報は安全に保存してください。それらの詳細を持っている人は、あなたのVPNアカウントを使用できる可能性があります。
ステップ5:ルーティング、DNS、およびファイアウォールの動作を構成
トンネルが接続された後、ルーティングはトラフィックが実際にそれを使用するかどうかを決定します。フルトンネルのセットアップでは、デフォルトのルートはVPNインターフェースを指すべきです。スプリットトンネリングの場合、ソースIP、ソースサブネット、VLAN、または宛先によるポリシーベースのルーティングを使用します。
DNSも同様に重要です。LANクライアントが依然としてISPのDNSサーバーを使用している場合、ブロックされたドメインのルックアップは失敗するか、漏洩する可能性があります。ルーターを構成してDNSをVPNを通じて転送するか、トンネル内でアクセス可能な安全なDNSリゾルバを使用します。また、より厳格な制御を望む場合、LANクライアントからのアウトバウンドDNSをルーター以外にブロックします。
基本的な漏洩防止設計には以下が含まれます:
- DHCPがDNSサーバーとしてルーターIPを配布します。
- ルーターがVPNトンネルを通じてDNSを転送します。
- ファイアウォールルールがVPNポリシーがトンネルを必要とする場合にポート53のLANからWANへのDNSをブロックします。
- IPv6はVPNを通じてルーティングされるか、サポートされていない場合は無効にされます。
- VPNトンネルが切れた場合、キルスイッチがWANへのエグレスをブロックします。
ステップ6:依存する前に設定をテスト
インターフェースが「接続中」と表示されているからといって、VPNが機能しているとは限りません。VPN Wi-Fiネットワークに接続されたクライアントデバイスからテストしてください。
以下を確認してください:
- 公共IPアドレスがISPではなくVPNサーバーと一致します。
- DNS漏洩テストがVPNまたは選択したリゾルバーのアドレスを表示します。
- IPv6がISPアドレスを公開しない。
- ブロックされたサイトが期待通りに読み込まれます。
- 非VPN SSIDやVLANが引き続き意図した通りに機能します。
- スループットとレイテンシが許容範囲内です。
- キルスイッチがVPNプロセスを停止し、トラフィックがWANを通じて漏れないことを確認します。
一般的な落とし穴には、ISPゲートウェイからの二重NAT、証明書検証を破る時間設定ミス、部分的な読み込みを引き起こすMTUの問題、およびWAN更新によって上書きされるDNS設定が含まれます。すべての変更を文書化して、迅速に元に戻せるようにしてください。
VPNプロトコルとその影響を探る
プロトコルの選択は、速度、安定性、検閲耐性、およびルーターのCPU負荷に直接的な影響を与えます。最良の選択は、ハードウェアとフィルタリング環境の両方に依存します。
OpenVPN
OpenVPNは成熟しており、広くサポートされていて、高度に構成可能です。制限のあるネットワークの横断パフォーマンスが向上するため、UDPで動作することも、制限のあるネットワークの横断が容易なTCPで動作させることもできます。ポートレベルでは通常のHTTPSに似たTCP 443ですが、深いパケット検査でVPNトラフィックとして特定される場合もあります。
ルーターでは、OpenVPNは通常ユーザースペースで動作し、ハードウェアアクセラレーションを完全に活用できないため、新しいプロトコルよりも遅くなることがあります。それでも、多くのルーターファームウェアがそれをよくサポートしているため、依然として強力な選択肢です。
WireGuard
WireGuardは軽量で、通常のルーターよりもOpenVPNよりもはるかに速いです。洗練されたコードベースと現代的な暗号化を使用しています。設定が簡単で、ローミングの動作が優れています。
トレードオフは、WireGuardトラフィックがいくつかの制限された環境で指紋認証されやすい場合があることで、プロバイダーが難読化を追加するか、別のトランスポートにラップしない限りそうなりえます。サポートされているファームウェアでの生のパフォーマンスに関しては、通常は最高の選択肢の1つです。
L2TP/IPSecおよびIKEv2/IPSec
L2TP/IPSecは一般的ですが古いプロトコルです。認識可能なポートとプロトコルを使用するため、簡単にブロックされる場合があります。また、NATトラバーサルが正常に動作しないと、厳しいNATの背後で問題が生じることがあります。
IKEv2/IPSecは、モバイルデバイス向けには現代的で安定していますが、ルーターのサポートは異なります。ハードウェアアクセラレーションが利用できるときは速い場合があります。しかし、L2TP/IPSecと同様に、非常に適応力のあるOpenVPN構成よりも制限のあるネットワークでブロックされやすい可能性があります。
PPTP
PPTPは、セキュリティに敏感な用途には避けるべきです。古く、既知の弱点があります。古いルーターのインターフェースに登場することがありますが、プライバシーや検閲の回避には適していません。
制限の多い地域向けのプロトコル推奨
制限の多い地域では、信頼性と適応性を優先しましょう:
- 一般的なVPNポートがブロックされるときはTCP 443でOpenVPNを使用します。
- 速度が重要で、UDPがスロットリングされていない場合はUDPでOpenVPNを使用します。
- プロバイダーが安定したエンドポイントをサポートし、ネットワークが攻撃的に指紋認識しない場合はWireGuardを使用します。
- ルーター互換の設定を提供するVPNプロバイダーがある場合は難読化またはステルスモードを検討します。
- PPTPを避け、ブロックが一般的な場合はL2TP/IPSecには依存しないでください。
プロトコルの選択はMTUにも影響を与えます。カプセル化にはオーバーヘッドが追加されるため、パケットはより小さな最大サイズを必要とする場合があります。MTUの問題の症状には、部分的に読み込まれるサイト、ハングするビデオプレーヤー、および失敗するTLSハンドシェイクが含まれます。ルーターでのMTUの調整やMSSクランプを有効にすると、通常はこれを解決できます。
ルーターVPN設定における技術的課題と解決策
ルーターVPNの展開は予測可能な方法で失敗します。ほとんどの問題は、ハードウェアの制限、ルーティングの誤り、DNS漏れ、またはISP設備とルーターのファームウェアの間の競合から生じます。
一般的な設定と使用の問題
低スループットは最も一般的な苦情です。暗号化がルーターCPUを圧倒する可能性があります。スピードテスト中のCPU使用率を確認してください。1つのコアが高負荷の場合、プロトコルまたはハードウェアがボトルネックです。
トンネルが接続されるがトラフィックが通らないのは、通常、ルーティングまたはファイアウォールのエラーを示します。デフォルトのルート、NATルール、およびポリシールーティングテーブルがトンネルインターフェースを指すことを確認してください。
DNS漏れは、クライアントがISP DNS、ハードコーディングされた公共DNS、およびトンネルの外のIPv6 DNSを使用する場合に発生します。直接のDNSエグレスをブロックし、DNSをルーターを通じて強制的に通過させます。
ストリーミングや銀行サイトが失敗するのは、一部のサービスがVPN IP範囲をブロックするためです。ISPパスを必要とするサービスにはスプリットトンネリングや直接アクセスSSIDを使用してください。
頻繁な切断は、不安定なWAN、ブロックされたキープアライブ、過負荷のルーター、またはVPNサーバーの混雑が原因である場合があります。他のサーバーを試すか、トランスポートを変更するか、キープアライブの設定を調整してください。
IPv6漏れは、IPv4がトンネルを通じているがIPv6がISPを経由してルーティングされている場合に発生します。VPNを介してIPv6を設定するか、VPNネットワーク上のIPv6を無効にします。
より良いパフォーマンスのための解決策
プロトコル選択から始めます。可能であれば、OpenVPN TCPの前にWireGuardとOpenVPN UDPをテストしてください。TCPオーバーTCPトンネリングは、両方のレイヤーが再送信するため、パケット損失下ではパフォーマンスが悪化する可能性があります。
次に、ルーティングを最適化します。ポリシーベースのルーティングは、不必要なVPN負荷を軽減します。たとえば、センシティブなデバイスや特定のVLANのみをVPNを介してルーティングします。プライバシー要件が許せば、レイテンシに敏感なローカルトラフィック(例:ゲームやローカルメディア)は直接パスに留めます。
次に、パケットサイズを調整します。断片化が疑われる場合は、トンネルMTUを下げるか、MSSクランプを有効にします。一般的なVPN MTU値はプロトコルやWANタイプによって異なるため、盲目的にコピーするのではなく、テストしてください。
ハードウェアも制限要因である可能性があります。持続的な高速VPN使用には、以下を検討してください:
- 強力なARM CPUとAESアクセラレーションを持つルーター。
- pfSense、OPNsense、またはOpenWrtを実行するミニPC。
- 既存のルーターの後ろにある専用のVPNゲートウェイ。
- よりクリーンなセグメンテーションのためのVLAN対応スイッチとアクセスポイント。
セキュリティと速度のためのベストプラクティス
VPNを有効にする前に、セキュリティのベースラインを使用します:
- デフォルトのルーター管理者資格情報を変更します。
- 厳密に必要でない限り、WAN側の管理を無効にします。
- 定期的にファームウェアを更新します。
- 成功したセットアップ後にルーターの設定をバックアップします。
- 強力なWi-Fi暗号化を使用します。できればWPA2-AESまたはWPA3。
- IoTデバイスを信頼されたラップトップや電話から分離します。
- VLAN間で最小権限のファイアウォールルールを適用します。
- トンネルの切断や認証エラーのためにログを監視します。
速度のためには、設定をシンプルに保つことです。不必要なVPNトンネルを重ねないようにし、レイテンシやMTUの影響を理解しない場合は選ばないでください。検閲の回避には遠い地域を必要としない場合は、近くのVPNサーバーを選びます。最後に、VPNサーバー、ISPルート、及びブロックパターンは時間とともに変化するため、定期的なテストをスケジュールします。
VPNとルーターについての一般的な誤解
ルーターVPN設定はしばしば誤解されます。以下のFAQスタイルの回答が、高度なユーザーが挑戦すべき最も一般的な仮定を明確にします。
ルーターのVPNはすべてのデバイスを匿名にしますか?
いいえ。これは、ウェブサイトが見たときに公開IPアドレスを変更し、ルーターとVPNサーバー間のトラフィックを暗号化します。それはブラウザのフィンガープリンティング、アカウントログイン、クッキー、デバイステレメトリ、またはトラッキングピクセルを取り除きません。匿名が重要な場合は、プライバシーを重視したブラウザ設定、分離されたアカウント、およびエンドツーエンドの暗号化を使用してください。
すべてのWi-FiルーターがVPNに対応しますか?
いいえ。ルーターはVPNクライアントモードをサポートしている必要があり、必要なスループットを処理できるほど強力でなければなりません。一部のルーターは「VPNサポート」を宣伝していますが、実際にはVPNサーバーの機能しか提供していません。使用するプロトコルのクライアントサポートを常に確認してください。
ルーターVPNのパフォーマンスはVPNアプリを使用するのと同じですか?
通常は異なります。電話やラップトップは通常、より高速なCPUと最適化されたVPNアプリを持っています。ルーターは弱いプロセッサーと限られた暗号化アクセラレーションを持つ場合があります。適切なハードウェア上のWireGuardは速い場合がありますが、古いルーター上のOpenVPNははるかに遅い可能性があります。
VPNは常に検閲を回避できますか?
いいえ。VPNは、特にDNSや基本的なIPブロッキングなど、多くの形式のフィルタリングを回避できます。しかし、高度な検閲は、既知のVPNサーバーをブロックしたり、プロトコルを指紋認識したり、暗号化トンネルをスロットリングしたり、ハンドシェイクを妨げたりする場合があります。難読化、代替ポート、サーバーローテーションが必要になることがあります。
ルーターVPNは悪意のあるウェブサイトから私を守りますか?
それ自体ではありません。VPNは、あなたとVPNサーバー間のトランスポートを暗号化します。それは、フィッシング、マルウェア、不安全なダウンロード、または侵害されたウェブサイトを自動的にブロックするものではありません。安全なDNSフィルタリング、ブラウザの保護、エンドポイントセキュリティ、および注意深い閲覧習慣を使用してください。
ルーターVPNを使用する際にIPv6を無効にすべきですか?
VPNとルーターがIPv6トンネリングを正しくサポートしていない場合、VPN経由のネットワークでIPv6を無効にすることで漏れを防止できます。IPv6が必要な場合は、意図的に構成し、漏れチェックツールでテストしてください。
高度なユーザー向けの最終考慮
Wi-FiルーターにVPNを展開する前に、実際のネットワーク要件を見直してください。保護しなければならないもの、高速でなければならないもの、ローカルサービスと互換性を保たなければならないものを尋ねてください。フルトンネルのセットアップはシンプルですが、すべてのデバイスに最適とは限りません。VPNおよび非VPN SSIDを持つセグメント化設計は、しばしばより良い運用制御を提供します。
ongoing managementを計画してください。動作する設定、証明書、キー、およびファームウェアイメージのコピーを安全な場所に保管してください。どのデバイスがVPNルートを利用しているかを追跡します。ファームウェアのアップグレード後にDNSやIPの漏れをチェックしてください。接続性が変わったときにログを確認します。ユーザーが検閲のないアクセスに依存している場合は、トラフィックがISPパスに静かに戻らないようにファイアウォールの動作を設定してください。
将来にわたる計画が重要です。制限が進化するため、アクティブなメンテナンスがあるファームウェア、強力なコミュニティサポートがあるプロトコル、複数の接続方法を提供するVPNプロバイダーを選択してください。可能な場合は、WireGuard、OpenVPN、VLAN、ポリシールーティング、カスタムファイアウォールルール、DNS制御をサポートするルーターやファイアウォールアプライアンスを使用します。これにより、プロトコルがブロックされたり、サーバー範囲が信頼性を欠くことになった場合に適応の余地を持つことができます。
適切に設計されたルーターVPN設定は、制限の多い地域で持続的なネットワーク全体のプライバシーと信頼性のあるアクセスを提供できます。工学的なシステムとして扱うことが最も効果的である:テスト、監視、文書化、調整されるべきです。Wi-FiルーターにBeFreeVPNを装備して、検閲を簡単に回避し、安全で登録不要のブラウジング体験をお楽しみください。