إعداد VPN لجهاز توجيه Wi-Fi: غوص تقني عميق
في المناطق ذات القيود، يعد إعداد VPN على جهاز توجيه Wi-Fi خيارك الأفضل لتجاوز الرقابة والوصول إلى الإنترنت المفتوح. لكن كيف يعمل حقًا؟ إعداد VPN لجهاز توجيه Wi-Fi ينقل النفق المشفر من الأجهزة الفردية إلى حافة الشبكة، مما يحمي الهواتف، أجهزة الكمبيوتر المحمولة، أجهزة التلفاز الذكية، وحدات التحكم، وأجهزة إنترنت الأشياء من خلال اتصال واحد على مستوى جهاز التوجيه. يوضح هذا الغوص العميق الهندسة المعمارية، خيارات البروتوكول، خيارات البرنامج الثابت، حدود الأداء، وخطوات استكشاف الأخطاء وإصلاحها التي يجب على المستخدمين المتقدمين فهمها قبل نشر VPN لجهاز التوجيه.
إن نشر VPN على مستوى جهاز التوجيه قوي، ولكنه ليس سحريًا. فهو يعتمد على سعة وحدة المعالجة المركزية لجهاز التوجيه، دعم البرنامج الثابت، سلوك بروتوكول VPN، معالجة DNS، وتقنيات الرقابة المستخدمة على الشبكة. إذا تم استخدامه بشكل صحيح، يمكن أن يبسط controls الخصوصية ويجعل تجاوز الرقابة أكثر اتساقاً عبر شبكة منزلية أو مكتب صغير.
فهم VPN وأجهزة توجيه Wi-Fi
الشبكة الخاصة الافتراضية، أو VPN، تنشئ نفقًا مشفرًا بين عميل وخادم VPN بعيد. يتم تجميع حركة المرور الخارجة من العميل، تشفيرها، وإرسالها إلى الخادم. ثم يقوم الخادم بإعادة توجيه تلك الحركة إلى وجهتها على الإنترنت العام. وتعود الردود من خلال نفس النفق.
الوظائف الأساسية لـ VPN هي:
- التشفير: يمنع المراقبين المحليين، مثل مشغلي Wi-Fi العامة أو مزود خدمة الإنترنت (ISP)، من قراءة محتويات الحزم.
- النفق: يلف حركة المرور الشبكية داخل بروتوكول VPN حتى يمكنه عبور الشبكات غير الموثوقة.
- استبدال عنوان IP: ترى المواقع والخدمات عنوان IP الخاص بخادم VPN بدلاً من عنوان IP العام للعميل.
- تحكم في توجيه الحركة: يرسل حركة المرور المحددة أو جميعها عبر النفق، حسب السياسة.
- حماية النزاهة: يساعد في منع التلاعب بالحزم أثناء النقل.
يلعب جهاز توجيه Wi-Fi دوراً مختلفاً. إنه البوابة بين شبكتك المحلية والإنترنت. في شبكة منزلية نموذجية، يقوم جهاز التوجيه بعدة مهام في وقت واحد:
- ينشئ شبكة LAN اللاسلكية باستخدام نطاقات ترددية 2.4 GHz، 5 GHz، أو 6 GHz.
- يخصص عناوين IP المحلية باستخدام DHCP.
- يقوم بتحويل عناوين IP الخاصة إلى عنوان IP عام باستخدام NAT.
- يطبق قواعد جدار الحماية بين WAN و LAN.
- يقوم بتوجيه الحركة بين الشبكات السلكية، واللاسلكية، والضيوف، وأحيانًا الشبكات القائمة على VLAN.
- يوفر تسريع DNS أو إعادة توجيهه.
عندما يعمل VPN على جهاز كمبيوتر محمول أو هاتف، تستخدم تلك الجهاز فقط النفق المشفر. عندما يعمل VPN على جهاز التوجيه، يصبح جهاز التوجيه هو عميل VPN. ترسل الأجهزة خلف جهاز التوجيه حركة مرور محلية عادية إلى البوابة. يقوم جهاز التوجيه بعد ذلك بتشفير وإعادة توجيه تلك الحركة عبر النفق.
تغير هذه التعاون النموذج الخصوصي. بدلاً من تثبيت وصيانة تطبيق VPN على كل نقطة نهاية، تقوم بتركيز نفاذ VPN عند حدود الشبكة. هذا مفيد بشكل خاص للأجهزة التي لا يمكنها تشغيل تطبيقات VPN، مثل وحدات التحكم في الألعاب، بعض صناديق البث، أجهزة التلفاز الذكية القديمة، والأجهزة المدمجة لإنترنت الأشياء.
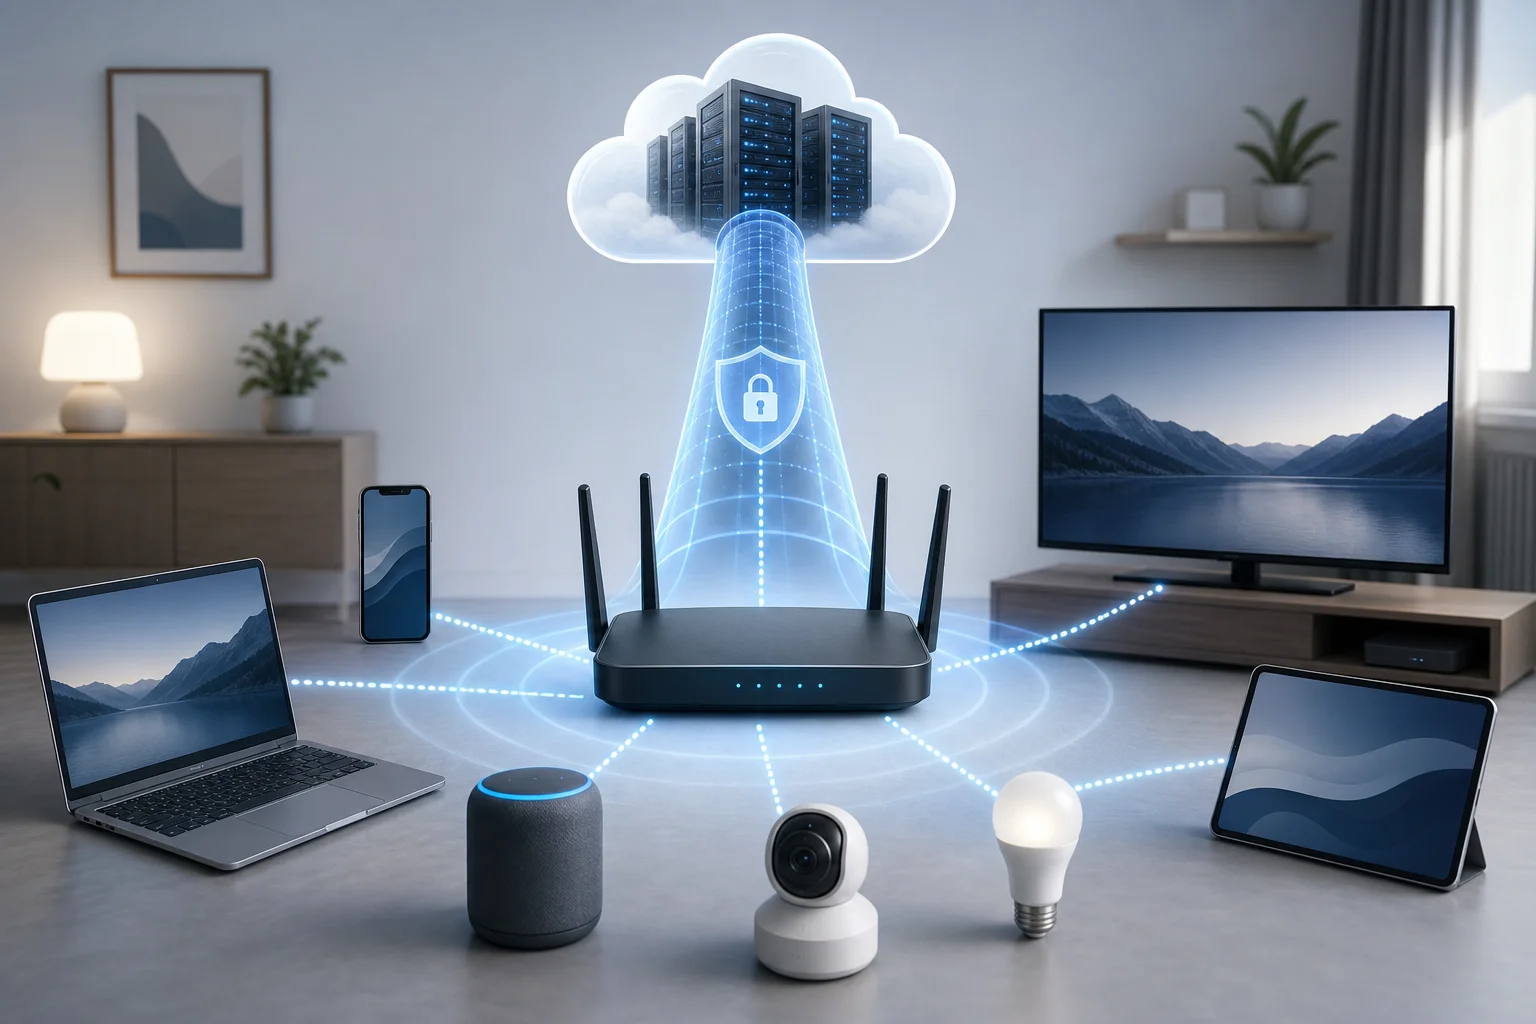
ومع ذلك، فإن VPN على مستوى جهاز التوجيه أيضًا تحوّل المسؤولية إلى البوابة. يجب التعامل مع DNS، قواعد جدار الحماية، تقسيم الأنفاق، سلوك "وقف القتل"، والتحديثات للبرنامج الثابت بعناية. يمكن أن يؤدي تكوين جهاز توجيه ضعيف إلى تسرب الحركة حتى عندما يظهر النفق VPN متصلًا.
لماذا تستخدم VPN على جهاز توجيه Wi-Fi الخاص بك؟
تتعلق VPN لجهاز التوجيه أساسًا بالتغطية، والاتساق، والتحكم. بدلاً من الاعتماد على المستخدمين لتفعيل تطبيقات VPN بشكل صحيح، تجعل توجيه الحركة المشفرة هو الافتراضي للشبكة.
تشمل الفوائد الرئيسية:
- حماية على مستوى الشبكة: يمكن لكل جهاز متصل بالشبكة اللاسلكية المحددة استخدام النفق VPN.
- دعم للأجهزة غير المتوافقة مع VPN: يمكن أن تستفيد أجهزة التلفاز الذكية، ووحدات التحكم، وأجهزة إنترنت الأشياء بدون عملاء VPN محليين.
- سياسة مركزية: تُدار قواعد التوجيه، وإعدادات DNS، وتحكمات جدار الحماية في مكان واحد.
- تقليل احتكاك الإعداد: لا يحتاج الضيوف والأجهزة الثانوية إلى تكوين VPN منفصل.
- مرونة الموقع: يمكنك توجيه الحركة عبر منطقة VPN التي تحسن الوصول إلى المواقع المحجوبة أو المحتوى المقيد حسب المنطقة.
بالنسبة للمستخدمين في المناطق ذات القيود، تكون الفائدة الأكثر أهمية هي تجاوز الرقابة بشكل مستمر. إذا تم تنفيذ الرقابة من خلال حظر DNS، أو حظر IP، أو التصفيات الأساسية للحركة، يمكن أن تجعل نفق VPN المعد بشكل صحيح القيود على الشبكة المحلية أصعب للإنفاذ. يرى مزود خدمة الإنترنت اتصالًا مشفرًا بخادم VPN بدلًا من اتصالات مباشرة بالوجهات المحظورة.
ومع ذلك، تختلف أنظمة الرقابة. تستخدم بعض الشبكات تفتيش الحزم العميقة، والاستجواب النشط، قوائم حظر خوادم VPN، أو تقليل البروتوكول. في تلك البيئات، يعتمد نجاح VPN لجهاز التوجيه بشدة على البروتوكول، والمافذ، وسمعة الخادم، وإمكانيات التعتيم. يجب عليك أيضًا فهم القوانين المحلية والمخاطر قبل محاولة تجاوز الرقابة.
من وجهة نظر الخصوصية، تخفي VPN على جهاز التوجيه تفاصيل الوجهة عن مزود خدمة الإنترنت المحلي، لكنها لا تجعلك مجهول الهوية. يمكن لمزود VPN رؤية بيانات التعريف مثل أوقات الاتصال وسيرفر VPN يمكن أن يرى الحركة المتجهة إلى الإنترنت ما لم تكن التشفير من النهاية إلى النهاية، مثل HTTPS، يحميها أيضًا. لا تزال تقنية بصمة المتصفح، وتسجيل الدخول إلى الحسابات، والكوكيز، ومعرفات الأجهزة يمكن أن تعرفك.
تحسن الأمان عند دمج VPN مع نظافة جيدة لجهاز التوجيه: كلمات مرور إدارية قوية، تحديثات البرنامج الثابت، إيقاف الإدارة عن بعد، شبكات ضيوف مقسمة، ومنع تسرب DNS. بعبارة أخرى، يجب أن يكون VPN لجهاز التوجيه جزءًا من تصميم أمان الشبكة المتعدد الطبقات، وليس التصميم الكلي.
دليل خطوة بخطوة لإعداد VPN على جهاز التوجيه الخاص بك
قبل البدء، تأكد من أن جهاز التوجيه الخاص بك يمكن أن يعمل كعميل VPN. تدعم العديد من أجهزة التوجيه الاستهلاكية وضع خادم VPN، والذي يسمح لك بالاتصال بالمنزل من الخارج، ولكن ليس وضع عميل VPN، الذي يوجه حركة المرور المنزلية عبر مزود VPN تجاري أو خارجي. هذان ميزتان مختلفتان.
الخطوة 1: تدقيق قدرة الشبكة وجهاز التوجيه
قم بتدوين إعدادات الشبكة الحالية قبل تغيير أي شيء:
- طراز جهاز التوجيه وإصدار الأجهزة.
- إصدار البرنامج الثابت الحالي.
- نوع اتصال WAN، مثل DHCP، PPPoE، IP ثابت، أو مودم خلوي.
- شبكة LAN الفرعية، نطاق DHCP، وعناوين IP المحجوزة.
- تكوين DNS.
- تحويلات الموانئ الحالية، VLANs، شبكات الضيوف، أو تحكمات الوالدين.
- وضع المودم من مزود الخدمة، مثل وضع الجسر أو وضع جهاز التوجيه.
ثم تحقق من حدود الأجهزة. تشفير VPN يتطلب طاقة CPU. قد تتعامل أجهزة التوجيه الأقدم التي بها شرائح MIPS أو ARM ذات الطاقة المنخفضة مع قدرة مرور متواضعة فقط عبر OpenVPN. عادةً ما تحقق أجهزة التوجيه الأحدث مع تسريع AES، ومعالجات ARM متعددة النوى، أو دعم WireGuard أداءً أفضل.
الخطوة 2: تأكيد التوافق مع VPN وخيارات البرنامج الثابت
تحقق مما إذا كان البرنامج الثابت الخاص بك يدعم تكوين عميل VPN. تشمل الخيارات الشائعة:
| البرنامج الثابت أو المنصة | دعم عميل VPN | الأكثر ملاءمة | ملاحظات |
|---|---|---|---|
| Stock AsusWRT | غالبًا نعم | مستخدمي المنازل المتقدمين | دعم جيد لـ OpenVPN في العديد من موديلات Asus |
| OpenWrt | نعم | المستخدمون الفنيون | مرونة عالية، نظام حزم قوي |
| DD-WRT | نعم | أجهزة التوجيه القديمة وعشاق التكنولوجيا | دعم النموذج يختلف حسب البناء |
| FreshTomato | نعم | أجهزة توجيه قاعدة Broadcom | واجهة مفيدة، مجموعة محدودة من الأجهزة |
| pfSense أو OPNsense | نعم | الأجهزة المخصصة لجدار الحماية | رائع في التوجيه، جدار الحماية، والتحكم في السياسة |
| MikroTik RouterOS | نعم | مهندسو الشبكة | قوي ولكن يتطلب تكوينًا دقيقًا |
| البرنامج الثابت المقدم من ISP | غالبًا محدود | الشبكات الأساسية | عادة ما يفتقر إلى ميزات عميل VPN المتقدمة |
إذا كان البرنامج الثابت الأصلي يفتقر إلى دعم عميل VPN، يمكنك تثبيت برنامج ثانوي فقط إذا كان إصدار الأجهزة الخاص بك مدعومًا. يمكن أن يؤدي تثبيت صورة غير صحيحة إلى تضرر جهاز التوجيه. قم بتنزيل البرنامج الثابت من موقع المشروع الرسمي، تحقق من الشيفرات عند توافرها، واحتفظ بأسلوب استرداد جاهز.
الخطوة 3: اختيار هيكل VPN لجهاز التوجيه
هناك ثلاثة أنماط نشر شائعة:
- VPN كامل النفق: تستخدم جميع حركة مرور LAN النفق عبر VPN. هذا بسيط وقوي لمقاومة الرقابة.
- VPN تقسيم النفق: تستخدم فقط الأجهزة المحددة، أو المجالات، أو نطاقات IP الوجهة VPN. يحسن ذلك السرعة والتوافق.
- تصميم ثنائي SSID: تتجه شبكة Wi-Fi واحدة عبر VPN، بينما تستخدم الأخرى مسار ISP العادي. هذا عملي للأسر ذات الاحتياجات المختلطة.
يفضل المستخدمون المتقدمون غالبًا تصميم ثنائي SSID أو قائم على VLAN. على سبيل المثال، يمكن أن يقوم wifi-vpn بالتوجيه عبر نفق VPN، بينما يستخدم wifi-direct مسار ISP. يساعد هذا على تجنب كسر الخدمات التي ترفض حركة مرور VPN، مثل بعض مواقع البنوك أو منصات البث المحلية.
الخطوة 4: استيراد بيانات اعتماد VPN والتكوين
يجب أن يقدم موفر VPN الخاص بك ملفات التكوين أو الإعدادات اليدوية. بالنسبة إلى OpenVPN، عادةً ما يكون ملف .ovpn بالإضافة إلى بيانات الاعتماد أو الشهادات. بالنسبة إلى WireGuard، يكون تكوين نظير يحتوي على المفاتيح الخاصة والعامة، وتفاصيل النقاط، وعناوين IP المسموح بها.
تشمل معلمات OpenVPN النموذجية:
- اسم المضيف أو عنوان IP للخادم.
- المنفذ ونقل البيانات، مثل UDP 1194 أو TCP 443.
- إعدادات التشفير والمصادقة.
- شهادة CA وشهادة العميل إذا لزم الأمر.
- اسم المستخدم وكلمة المرور إذا تم استخدامها.
- خيار إعادة توجيه البوابة للتوجيه الكامل.
- خيارات دفع DNS.
تشمل معلمات WireGuard النموذجية:
- المفتاح الخاص المحلي.
- المفتاح العام للنظير.
- اسم المضيف والمنفذ للنقطة.
- عناوين IP المسموح بها، عادةً
0.0.0.0/0و::/0لنفق كامل. - keepalive المستمر، الذي يكون غالبًا مفيدًا خلف NAT.
قم بتخزين المفاتيح الخاصة وبيانات الاعتماد بشكل آمن. يمكن لأي شخص يمتلك تلك التفاصيل استخدام حساب VPN الخاص بك.
الخطوة 5: تكوين التوجيه، DNS، وسلوك جدار الحماية
بعد الاتصال بالنفق، يحدد التوجيه ما إذا كانت الحركة تستخدمه فعلياً. بالنسبة لإعداد النفق الكامل، يجب أن تشير المسار الافتراضي إلى واجهة VPN. بالنسبة للتوجيه المنقسم، استخدم التوجيه المستند إلى السياسة حسب عنوان IP المصدر، أو الشبكة الفرعية المصدر، أو VLAN، أو الوجهة.
تُعد DNS بنفس القدر من الأهمية. إذا كانت أجهزة LAN لا تزال تستخدم خوادم DNS من مزود الخدمة، قد تفشل استعلامات المجالات المحظورة أو تتسرب. قم بتكوين جهاز التوجيه لإعادة توجيه DNS عبر VPN أو استخدم موفري DNS الآمنين القابلين للوصول داخل النفق. كذلك، قم بحظر DNS الخارج من أجهزة LAN باستثناء جهاز التوجيه إذا كنت تريد تحكمًا صارمًا.
تصميم مقاوم للأساسيات يمكن أن يشمل:
- يقوم DHCP بتوزيع عنوان IP لجهاز التوجيه كخادم DNS.
- يقوم جهاز التوجيه بإعادة توجيه DNS عبر نفق VPN.
- تحظر قواعد جدار الحماية DNS من LAN إلى WAN على المنفذ 53 عندما تتطلب سياسة VPN إنشاء نفق.
- يتم توجيه IPv6 إما عبر VPN أو يتم تعطيله إذا لم يكن مدعومًا.
- يُوقف مفتاح القتل خروج WAN إذا سقط نفق VPN.
الخطوة 6: اختبار الإعداد قبل الاعتماد عليه
لا تفترض أن VPN تعمل لأن الواجهة تقول "متصلة". اختبر من جهاز عميل متصل بشبكة Wi-Fi VPN.
تحقق من التالي:
- عنوان IP العمومي يتطابق مع خادم VPN، وليس مع مزود الخدمة.
- تظهر اختبارات تسرب DNS عناوين VPN أو عنوان المُحلل المختار.
- لا يكشف IPv6 عن عنوان ISP.
- يتم تحميل المواقع المحظورة كما هو متوقع.
- لا تزال SSID أو VLAN غير المرتبطة بـ VPN تعمل كما هو متوقع.
- معدل النقل والكمون مقبولان.
- يعمل مفتاح القتل من خلال إيقاف عملية VPN والتأكد من أن الحركة لا تتسرب عبر WAN.
تشمل الفخاخ الشائعة NAT مزدوج من بوابات ISP، إعدادات الوقت الخاطئة التي تكسر تحقق الشهادات، مشاكل MTU التي تتسبب في تحميل جزئي، وإعدادات DNS التي يتم الكتابة فوقها من تجديدات WAN. وثق كل تغيير حتى تتمكن من التراجع بسرعة.
استكشاف بروتوكولات VPN وتأثيرها
يمكن أن تؤثر خيارات البروتوكول بشكل مباشر على السرعة، والاستقرار، ومقاومة الرقابة، وحمل وحدة المعالجة المركزية لجهاز التوجيه. تعتمد أفضل الخيارات على كل من جهازك وبيئة التصفية.
OpenVPN
OpenVPN ناضج، مدعوم على نطاق واسع، وقابل للتكوين بشكل كبير. يمكن تشغيله عبر UDP لأداء أفضل أو TCP لعبور الشبكات المقيدة بسهولة. يمكن أن يشبه TCP 443 HTTPS العادي على مستوى المنفذ، على الرغم من أن تفتيش الحزم العميقة قد لا يزال يحدد حركة المرور كبروتوكول VPN.
على أجهزة التوجيه، قد يكون OpenVPN أبطأ من البروتوكولات الأحدث لأنه غالبًا يعمل في مساحة المستخدم وقد لا يستخدم تسريع الأجهزة بالكامل. ومع ذلك، لا يزال خيارًا قويًا لأنه يدعم العديد من برامج تشغيل جهاز التوجيه بشكل جيد.
WireGuard
WireGuard خفيف الوزن وغالبًا ما يكون أسرع بكثير من OpenVPN على أجهزة التوجيه الحديثة. يستخدم كودًا بسيطًا وتشفيرًا حديثًا. التكوين بسيط وسلوك التجوال ممتاز.
التجارة هي أن حركة مرور WireGuard يمكن أن تكون أسهل في بصمة الأصابع في بعض البيئات المقيدة إلا إذا أضاف المزود تعتيمًا أو غلفها في نقل آخر. من أجل الأداء الخالص على البرنامج الثابت المدعوم، عادةً ما يكون واحدًا من أفضل الخيارات.
L2TP/IPSec و IKEv2/IPSec
L2TP/IPSec شائع ولكنه قديم. يمكن حظره بسهولة لأنه يستخدم منافذ وبروتوكولات معروفة. قد يواجه أيضًا صعوبة خلف NAT صارم ما لم يعمل عبور NAT بشكل صحيح.
IKEv2/IPSec حديثة وأكثر استقرارًا لأجهزة الجوال، لكن دعم أجهزة التوجيه يختلف. يمكن أن تكون سريعة عند توفر تسريع الأجهزة. ومع ذلك، مثل L2TP/IPSec، يمكن أن يكون أسهل للشبكات المقيدة أن تحظرها من تكوينات OpenVPN الأكثر تكيفًا.
PPTP
يجب تجنب PPTP للاستخدام الحساس للأمان. إنه قديم ولديه نقاط ضعف معروفة. قد يظهر لا يزال في واجهات أجهزة التوجيه القديمة، ولكنه غير مناسب للخصوصية أو تجاوز الرقابة.
توصيات البروتوكول للمناطق المقيدة
للمناطق المقيدة، امنح الأولوية للموثوقية والقدرة على التكيف:
- استخدم OpenVPN عبر TCP 443 عند حظر الشبكات للمنافذ الشائعة لـ VPN.
- استخدم OpenVPN عبر UDP عندما تكون السرعة مهمة وليس هناك تقليل لترتيبات UDP.
- استخدم WireGuard عندما يدعم مزودك نقاط النهاية الثابتة ولا تعمل الشبكة على بصمة إصبعه بشكل عدواني.
- اعتبر الوضع المخفي أو التعتيم إذا كان مزود VPN لديك يقدمها لتكوينات متوافقة مع جهاز التوجيه.
- تجنب PPTP ولا تعتمد على L2TP/IPSec حيث يكون الحظر شائعًا.
يمكن أن تؤثر خيارات البروتوكولات أيضًا على MTU. يضيف الت encapsulation overhead، لذا قد تحتاج الحزم إلى حجم أقصى أصغر. تشمل أعراض مشاكل MTU مواقع تحميل جزئي، مشغلات فيديو تتجمد، وفشل في المصافحات TLS. عادةً ما يؤدي تعديل MTU أو تثبيت MSS على جهاز التوجيه إلى إصلاح ذلك.
التحديات التقنية والحلول في إعداد VPN لجهاز التوجيه
تفشل نشرات VPN على أجهزة التوجيه بطرق متوقعة. تأتي معظم المشاكل من حدود الأجهزة، أخطاء التوجيه، تسربات DNS، أو تعارضات بين معدات مزود الخدمة و firmware لجهاز التوجيه.
مشكلات الإعداد والاستخدام الشائعة
تدفق منخفض هو أكثر الشكاوى شيوعًا. قد يؤثر التشفير على وحدة المعالجة المركزية لجهاز التوجيه. تحقق من استخدام وحدة المعالجة المركزية خلال اختبارات السرعة. إذا كان أحد النوى مشغولًا بالكامل، فإن البروتوكول أو الأجهزة تكون البطل.
الاتصال بالنفق ولكن لا تمر الحركة تشير عادة إلى أخطاء في التوجيه أو جدار الحماية. تحقق من أن الاتجاهات الافتراضية، وقواعد NAT، وجداول توجيه السياسة تشير إلى واجهة النفق.
تسربات DNS تحدث عندما تستخدم العميل خوادم DNS مقدمة من مزود الخدمة، أو DNS العام المتصل، أو IPv6 DNS خارج النفق. حظر التعامل المباشر مع DNS وجبر الـ DNS للعمل من خلال جهاز التوجيه.
فشل مواقع البث أو البنوك لأن بعض الخدمات تحظر نطاقات IP الخاصة بـ VPN. استخدم تقسيم النفق أو SSID للوصول المباشر للخدمات التي تتطلب طريق مزود الخدمة.
فواصل متكررة قد تسببها WAN غير مستقرة، أو حظرت keepalives، أو أجهزة توجيه مزدحمة، أو ازدحام خادم VPN. جرب خادماً آخر، أو غير النقل، أو ضبط إعدادات keepalive.
تسربات IPv6 تحدث عندما يتم توجيه IPv4 عبر النفق ولكن IPv6 يبقى موجهًا عبر مزود الخدمة. إما تكوين IPv6 عبر VPN أو إيقاف IPv6 على الشبكة المتجهة عبر VPN.
حلول لتحسين الأداء
ابدأ باختيار البروتوكول. إذا كانت متاحة، اختبر WireGuard وOpenVPN UDP قبل OpenVPN TCP. يمكن أن يؤدي النفق على TCP فوق TCP إلى أداء ضعيف تحت فقد الحزم لأن كلا الطبقتين تعيد نقل الحزم.
بعد ذلك، قم بتحسين التوجيه. يقلل التوجيه المستند إلى السياسة من الحمل غير الضروري على VPN. على سبيل المثال، توجه فقط الأجهزة الحساسة أو VLANs معينة عبر VPN. احتفظ بحركة المرور المحلية الحساسة للكمون، مثل الألعاب أو الوسائط المحلية، على المسار المباشر إذا كان ذلك يسمح بممارسة الخصوصية.
ثم قم بضبط حجم الحزمة. إذا كنت تشك في وجود تجزئة، قلل MTU للنفق أو قم بتمكين MSS clamping. تتفاوت قيم MTU الشائعة لـ VPN حسب البروتوكول ونوع WAN، لذا اختبر بدلاً من النسخ بشكل أعمى.
قد تكون الأجهزة أيضًا هي العامل المحدد. للاستخدام المستدام عالي السرعة لـ VPN، اعتبر:
- جهاز توجيه مزود بمعالج ARM قوي ودعم AES.
- جهاز كمبيوتر صغير يعمل بنظام pfSense، OPNsense، أو OpenWrt.
- بوابة VPN مخصصة خلف جهاز التوجيه الحالي.
- مفاتيح ومنافذ دعم VLAN لأجزاء إنترنت أنظف.
أفضل الممارسات للأمان والسرعة
استخدم قاعدة أمان قبل تمكين VPN:
- غيّر بيانات اعتماد الإدارة الافتراضية لجهاز التوجيه.
- أوقف الإدارة من الجانب WAN إلا عند الحاجة الصارمة.
- تحديث البرنامج الثابت بانتظام.
- احتفظ بنسخة احتياطية من تكوين جهاز التوجيه بعد الإعداد الناجح.
- استخدم تشفير Wi-Fi قوي، ويفضل WPA2-AES أو WPA3.
- عزل أجهزة إنترنت الأشياء عن أجهزة الكمبيوتر المحمولة والهواتف الموثوقة.
- تطبيق قواعد جدار الحماية الأقل امتيازًا بين VLANs.
- راقب السجلات لقطع الأنفاق وفشل التوثيق.
لتحقيق السرعة، اجعل التكوين بسيطًا. تجنب تراكم عدة أنفاق VPN إلا إذا كنت تفهم تأثير الكمون وMTU. اختر خوادم VPN القريبة عندما لا يتطلب تجاوز الرقابة منطقة بعيدة. أخيرًا، قم بجدولة اختبارات دورية لأن خوادم VPN ومسارات مزودي الخدمة وأنماط الحظر تتغير مع مرور الوقت.
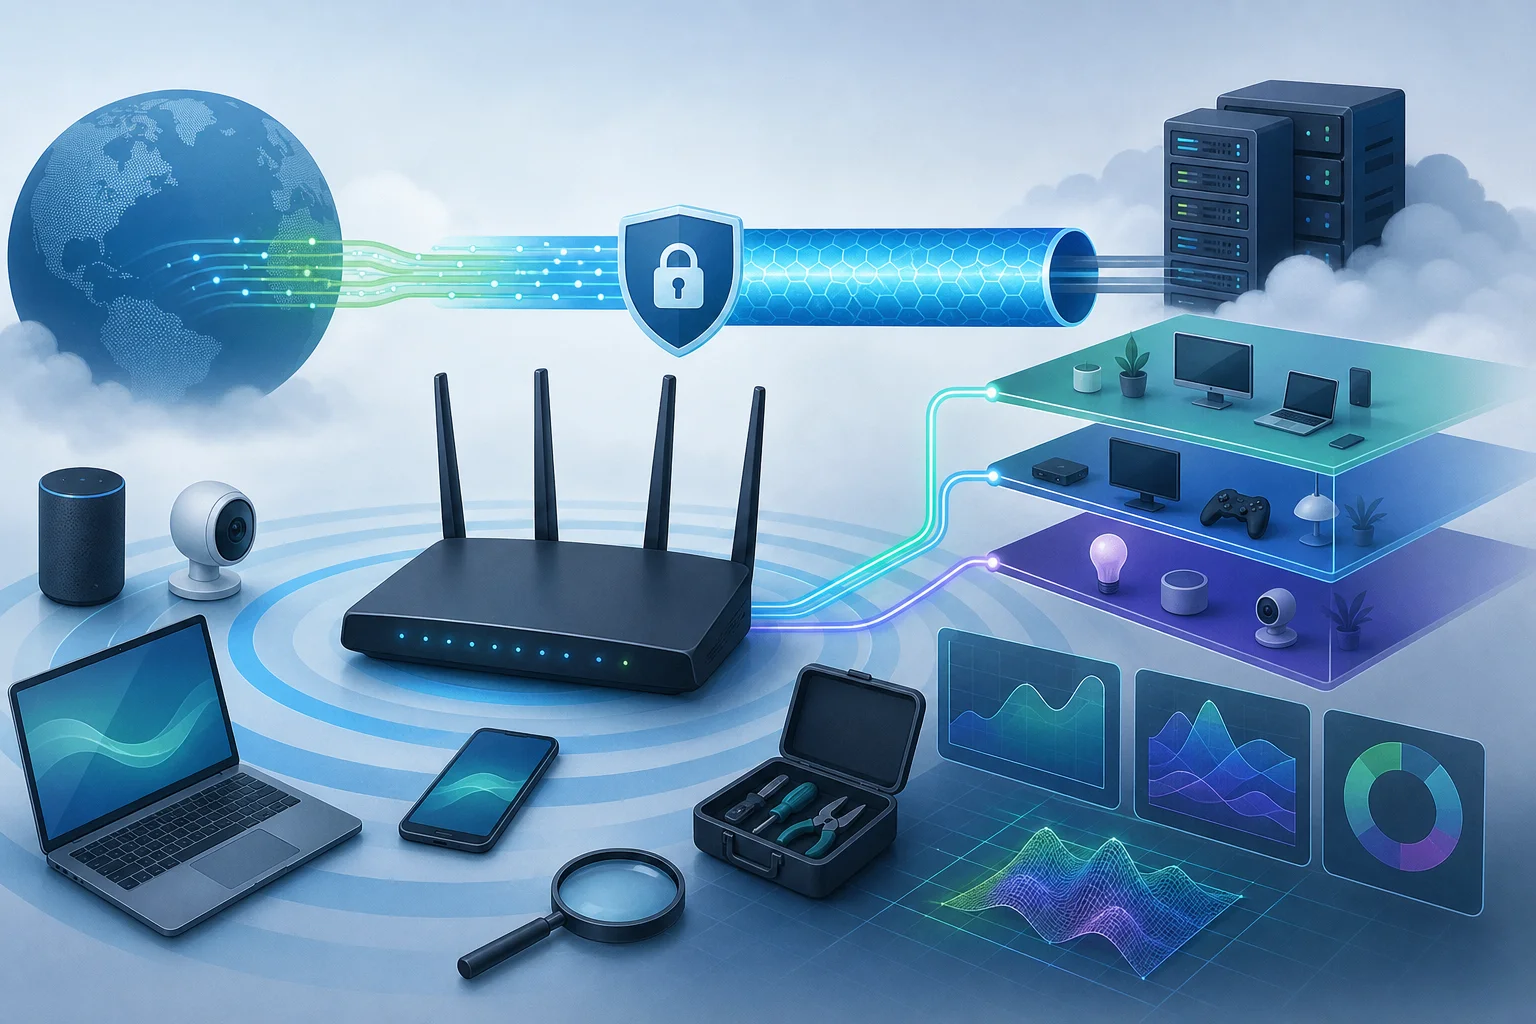
مفاهيم خاطئة شائعة حول VPN وأجهزة التوجيه
غالبًا ما يُساء فهم إعدادات VPN على أجهزة التوجيه. توضح الإجابات التالية بنمط FAQ الافتراضات الأكثر شيوعًا التي ينبغي على المستخدمين المتقدمين تحديها.
هل تجعل VPN على جهاز التوجيه كل جهاز مجهول الهوية؟
لا. تغير عنوان IP العام الذي تراه المواقع وتقوم بتشفير الحركة بين جهاز التوجيه الخاص بك وخادم VPN. لكنها لا تزيل بصمات المتصفح، تسجيل الدخول إلى الحسابات، الكوكيز، بيانات الاعتماد للأجهزة، أو بكسلات التتبع. استخدم إعدادات متصفح تركز على الخصوصية، وحسابات مقسمة، وتشفير من النهاية إلى النهاية عندما تكون الهوية مهمة.
هل يعمل أي جهاز توجيه Wi-Fi مع VPN؟
لا. يجب أن يدعم جهاز التوجيه وضع عميل VPN، ويجب أن يكون قويًا بما يكفي لمعدل المرور الذي تحتاجه. بعض أجهزة التوجيه تعلن عن "دعم VPN" لكن توفر فقط ميزات خادم VPN. تحقق دائمًا من دعم العميل للبروتوكول الذي تخطط لاستخدامه.
هل أداء VPN على جهاز التوجيه هو نفسه كما هو الحال مع استخدام تطبيق VPN؟
عادةً لا. تحتوي الهواتف وأجهزة الكمبيوتر المحمولة غالبًا على معالجات أسرع وتطبيقات VPN محسّنة. قد تحتوي أجهزة التوجيه على معالجات أضعف وتقييد محدود للتشفير. يمكن أن تكون WireGuard على أجهزة قوية سريعة، ولكن OpenVPN على أجهزة التوجيه الأقدم قد تكون أبطأ بكثير.
هل يمكن أن تتجاوز VPN الرقابة دائمًا؟
لا. يمكن أن تتجاوز VPN العديد من أشكال التصفية، وخاصة حظر DNS والأساسية لحظر IP. ومع ذلك، يمكن أن تمنع الرقابة المتطورة خوادم VPN المعروفة، وتحديد بصمات البروتوكولات، وتقليل الأنفاق المشفرة، أو تعطيل المصافحات. قد تحتاج إلى التعتيم، أو الموانئ البديلة، أو دوران الخوادم.
هل تحمي VPN على جهاز التوجيه من المواقع الضارة؟
ليس بمفرده. تقوم VPN بتشفير النقل بينك وبين خادم VPN. لا تحظر تلقائيًا التصيد، أو البرمجيات الخبيثة، أو التنزيلات غير الآمنة، أو المواقع المخترقة. استخدم ترشيح DNS الآمن، وحمايات المتصفح، وأمان النقاط النهائية، وعادات تصفح حذرة.
هل يجب أن أعطل IPv6 عند استخدام VPN لجهاز التوجيه؟
إذا لم يدعم VPN وجهاز التوجيه أعمال نفق IPv6 بشكل صحيح، قد يمنع إيقاف IPv6 على الشبكة المتجهة عبر VPN تسربات. إذا كنت تحتاج إلى IPv6، قم بتكوينه بطريقة مدروسة واختباره باستخدام أدوات فحص التسرب.
اعتبارات نهائية للمستخدمين المتقدمين
قبل نشر VPN على جهاز توجيه Wi-Fi، راجع متطلبات شبكتك الفعلية. اسأل ما الذي يجب حمايته، وما الذي يجب أن يكون سريعًا، وما الذي يجب أن يظل متوافقًا مع الخدمات المحلية. إن إعداد النفق الكامل بسيط، ولكنه قد لا يكون مثاليًا لكل جهاز. غالبًا ما يوفر التصميم المقسم مع SSIDs لـ VPN وغير VPN تحكمًا أفضل في العمليات.
خطط للإدارة المستمرة. احتفظ بنسخ من التكوينات العاملة، والشهادات، والمفاتيح، وصور البرنامج الثابت في موقع آمن. تتبع أي الأجهزة تستخدم مسار VPN. تحقق من تسربات DNS وIP بعد تحديثات البرنامج الثابت. راجع السجلات عند تغير الاتصال. إذا اعتمد المستخدمون على الوصول غير المقيد، فقم بتكوين سلوك جدار الحماية لإيقاف التشغيل حتى لا تتراجع الحركة بهدوء إلى مسار مزود الخدمة.
تعتبر التحصينات المستقبلية مهمة لأن القيود تتطور. اختر البرنامج الثابت الذي يتم صيانته بنشاط، بروتوكولات ذات دعم قوي من المجتمع، ومزود VPN يقدم طرق اتصال متعددة. عند الإمكان، استخدم أجهزة توجيه أو أجهزة جدار حماية تدعم WireGuard وOpenVPN وVLANs وتوجيه السياسة وقواعد جدار الحماية المخصصة والتحكم في DNS. يمنحك هذا مساحة للتكيف عندما يتم حظر بروتوكول أو يصبح نطاق الخادم غير موثوق به.
يمكن أن يوفر إعداد VPN مصمم جيدًا لجهاز التوجيه خصوصية قوية على مستوى الشبكة وإمكانية وصول موثوقة في المناطق المقيدة. يعمل بشكل أفضل عندما يتم التعامل معه كنظام مهندسي: تم اختباره، ومراقبته، وتوثيقه، وضبطه. زود جهاز التوجيه Wi-Fi الخاص بك بـ BeFreeVPN لتجاوز الرقابة بيسر والاستمتاع بتجربة تصفح آمنة وخالية من التسجيل.