L'approfondimento tecnico su un VPN personale per la libertà di Internet
Ti trovi in una regione in cui accedere ai contenuti globali di Internet sembra una navigazione in un labirinto di restrizioni? Scopri come i VPN personali possono cambiare questa situazione. Un VPN personale per l'accesso a Internet può aiutare gli utenti avanzati a instradare il traffico attraverso tunnel crittografati, ridurre la sorveglianza sulla rete locale, aggirare alcuni blocchi regionali e ripristinare l'accesso all'informazione. Tuttavia, la tecnologia non è magia. La sua efficacia dipende dalla scelta del protocollo, dalla posizione del server, dai modelli di traffico, dalla sicurezza degli endpoint e dal modello di censura a cui sei sottoposto.
Questo approfondimento spiega come funzionano i VPN personali, come interagiscono con l'infrastruttura di censura e come configurarli con assunzioni più forti di prestazioni e sicurezza.
1. Comprendere i VPN personali per l'uso di Internet
Definizione di VPN personali
Una rete privata virtuale personale, o VPN personale, è un tunnel di rete che trasporta il traffico del tuo dispositivo attraverso una connessione crittografata verso un server VPN remoto. Da lì, il traffico esce verso il più ampio internet. Per i siti web e i servizi online, la tua connessione di solito sembra provenire dall'indirizzo IP del server VPN piuttosto che dal tuo indirizzo assegnato dall'ISP locale.
In termini pratici, un VPN personale crea tre cambiamenti importanti:
- Confidenzialità del traffico sulla rete locale: Il tuo ISP, l'operatore Wi-Fi o l'amministratore di rete possono generalmente vedere che sei connesso a un endpoint VPN, ma non il contenuto del traffico HTTPS all'interno del tunnel.
- Sostituzione dell'indirizzo IP: I servizi remoti vedono l'indirizzo IP del server VPN, il che può influenzare la geolocalizzazione e le regole di accesso.
- Controllo del routing: Puoi scegliere dove esce il traffico, il che può aiutare a evitare percorsi di filtraggio locali o rotte congestionate.
Un VPN personale può essere un'app commerciale, un server auto-ospitato o una configurazione ibride. Gli utenti avanzati spesso confrontano questi modelli in base al confine di fiducia. Con un fornitore commerciale, ti fidi dell'infrastruttura e della politica di logging del fornitore. Con un VPN auto-ospitato, ti fidi dell'host cloud e della tua stessa disciplina di configurazione.
Importanza per gli utenti in regioni restrittive
In ambienti fortemente censurati, l'accesso a Internet può essere limitato da avvelenamento DNS, blocco IP, filtraggio URL, ispezione SNI, blocco delle applicazioni o limitazione di alcuni servizi. Un VPN personale per la libertà di Internet può ridurre l'esposizione a questi controlli crittografando DNS e il traffico delle applicazioni all'interno di un tunnel e spostando la destinazione visibile da molti siti bloccati a un endpoint VPN.
Detto ciò, gli utenti in regioni restrittive devono pensare in termini di gestione del rischio, non di protezione assoluta. Alcune giurisdizioni regolano o bloccano l'uso dei VPN. Altri mirano a protocolli specifici, centri dati o intervalli di indirizzi IP VPN noti. Prima di utilizzare qualsiasi strumento di elusione, comprendi le leggi locali, le politiche organizzative e i rischi per la sicurezza personale.
Caratteristiche chiave che distinguono i VPN personali
I servizi e le configurazioni di VPN personali più forti tendono a condividere diverse caratteristiche:
- Protocolli moderni: WireGuard, OpenVPN e IPsec ben configurato sono scelte comuni.
- Crittografia forte: Suite crittografiche attuali come AES-GCM o ChaCha20-Poly1305 riducono il rischio di intercettazione pratica.
- Protezione dalle perdite DNS: Le query DNS dovrebbero viaggiare attraverso il tunnel VPN, non il risolutore ISP locale.
- Supporto per kill switch: Il traffico dovrebbe fermarsi se il VPN si disconnette inaspettatamente.
- Controllo del tunneling a divisione: Gli utenti possono decidere quali app utilizzano il VPN e quali utilizzano il percorso normale.
- Supporto multi-piattaforma: Client affidabili per desktop, mobile e router sono importanti per una protezione costante.
- Minimo attrito nell'account: Nelle regioni ad alto rischio, ridurre gli identificatori personali durante la configurazione può essere utile.
2. Come i VPN personali aggirano la censura
Meccanismi per bypassare le restrizioni regionali
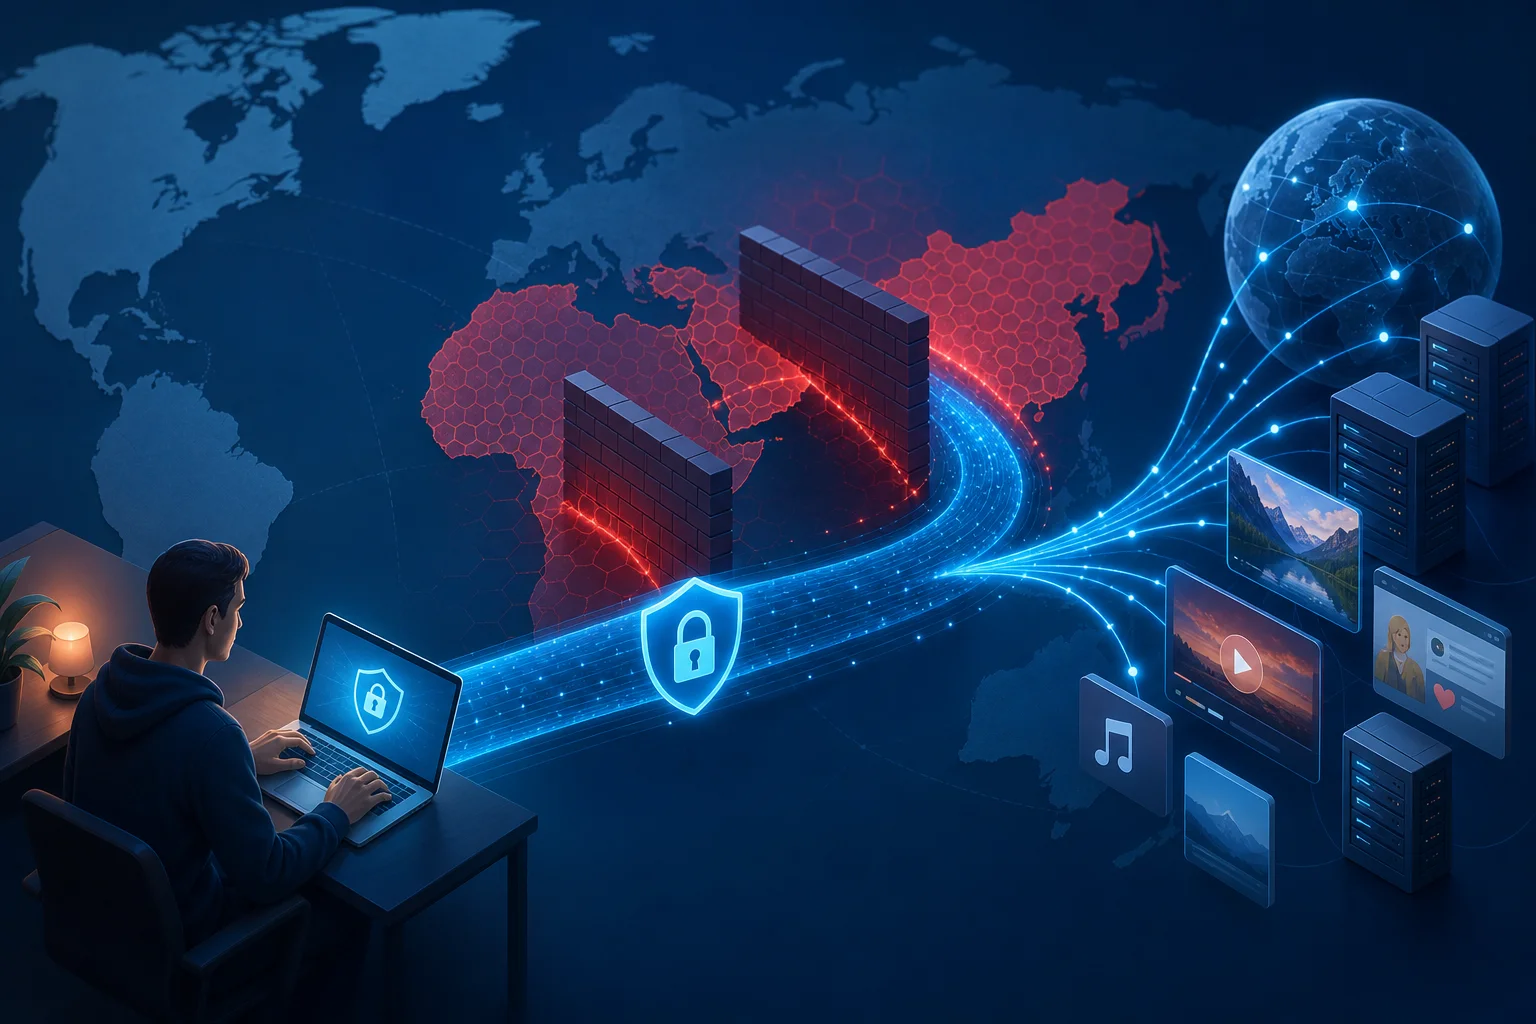
I sistemi di censura funzionano identificando e interrompendo il traffico indesiderato. Un VPN cambia ciò che il censore può osservare. Invece di vedere connessioni dirette ai domini bloccati, il censore vede una sessione crittografata verso un server VPN. Questo può aggirare diverse tecniche di filtraggio comuni:
- Blocco DNS: Se un risolutore locale restituisce risultati falsi per un dominio, il VPN può instradare le query DNS attraverso un risolutore di fiducia all'interno del tunnel.
- Blocco IP: Se l'accesso all'indirizzo IP di un sito web è bloccato localmente, il traffico può comunque raggiungerlo attraverso un server VPN in un'altra regione.
- Filtraggio URL: Quando il traffico è crittografato all'interno di un tunnel VPN, i middlebox locali non possono ispezionare URL completi all'interno delle richieste HTTPS.
- Geofencing: Un nodo di uscita VPN in un altro paese può consentire l'accesso a servizi che limitano i contenuti per regione.
- Limitazione della rete: In alcuni casi, il tunneling crittografato può ridurre la limitazione specifica dell'applicazione, anche se non può risolvere tutti i problemi di congestione o limiti di larghezza di banda.
Tuttavia, i censori sofisticati possono rispondere bloccando gli IP VPN noti, rilevando le impronte dei protocolli o utilizzando l'ispezione approfondita dei pacchetti. Ecco perché l'agilità del protocollo, il supporto all'obfuscazione e la diversità degli endpoint sono importanti.
Case studies da diversi paesi
Diversi modelli di censura richiedono diverse strategie VPN:
- Cina: Il filtraggio è tecnicamente avanzato e può mirare ai protocolli VPN, agli IP dei server, ai campi SNI e ai modelli di traffico sospetti. Gli utenti spesso hanno bisogno di protocolli resilienti, rotazione frequente degli endpoint e talvolta strati di obfuscazione.
- Iran: I blocchi possono intensificarsi durante eventi politici o crisi. L'accesso può variare in base all'operatore mobile, all'ISP fisso e all'ora del giorno. L'affidabilità spesso dipende dal rapido cambio di server e trasporti.
- Russia: Le autorità hanno aumentato la pressione sui fornitori di VPN e hanno bloccato servizi selezionati. Gli utenti potrebbero avere bisogno di fornitori con infrastrutture aggiornate e metodi di connessione alternativi.
- Turchia: Si sono verificate restrizioni temporanee sui social media o sulla messaggistica durante eventi delicati. Un VPN personale può aiutare a preservare l'accesso quando i blocchi sono basati su dominio o specifici per piattaforma.
- Emirati Arabi Uniti e stati del Golfo: Alcune app di comunicazione o funzionalità VoIP potrebbero essere restritte. Le prestazioni e la legalità del VPN possono variare, quindi gli utenti devono valutare attentamente le regole locali.
Questi esempi mostrano un punto centrale: la censura non è uniforme. Un VPN che funziona bene in un paese può fallire in un altro a causa delle differenze nel livello di filtraggio, nell'ambiente legale e nella topologia della rete.
Impatto sull'accesso ai contenuti globali
Quando un VPN funziona, l'impatto è diretto. Gli utenti possono leggere notizie internazionali, accedere a piattaforme educative, utilizzare risorse per sviluppatori, comunicare oltre confine e raggiungere servizi altrimenti non accessibili. Per i professionisti tecnici, questo può significare accesso a repository di pacchetti, documentazione, strumenti di collaborazione, piattaforme di hosting di codice e aggiornamenti sulla sicurezza.
Tuttavia, un VPN dovrebbe far parte di una strategia di accesso più ampia. Browser sicuri, messaggistica crittografata, download di software verificati, autenticazione multi-fattore e indurimento degli endpoint sono tutti importanti. Un tunnel protegge il traffico in transito, ma non rende sicuro un software non sicuro né affidabili i dispositivi compromessi.
3. Suddivisione tecnica: protocolli e meccanismi VPN
Panoramica dei protocolli VPN popolari
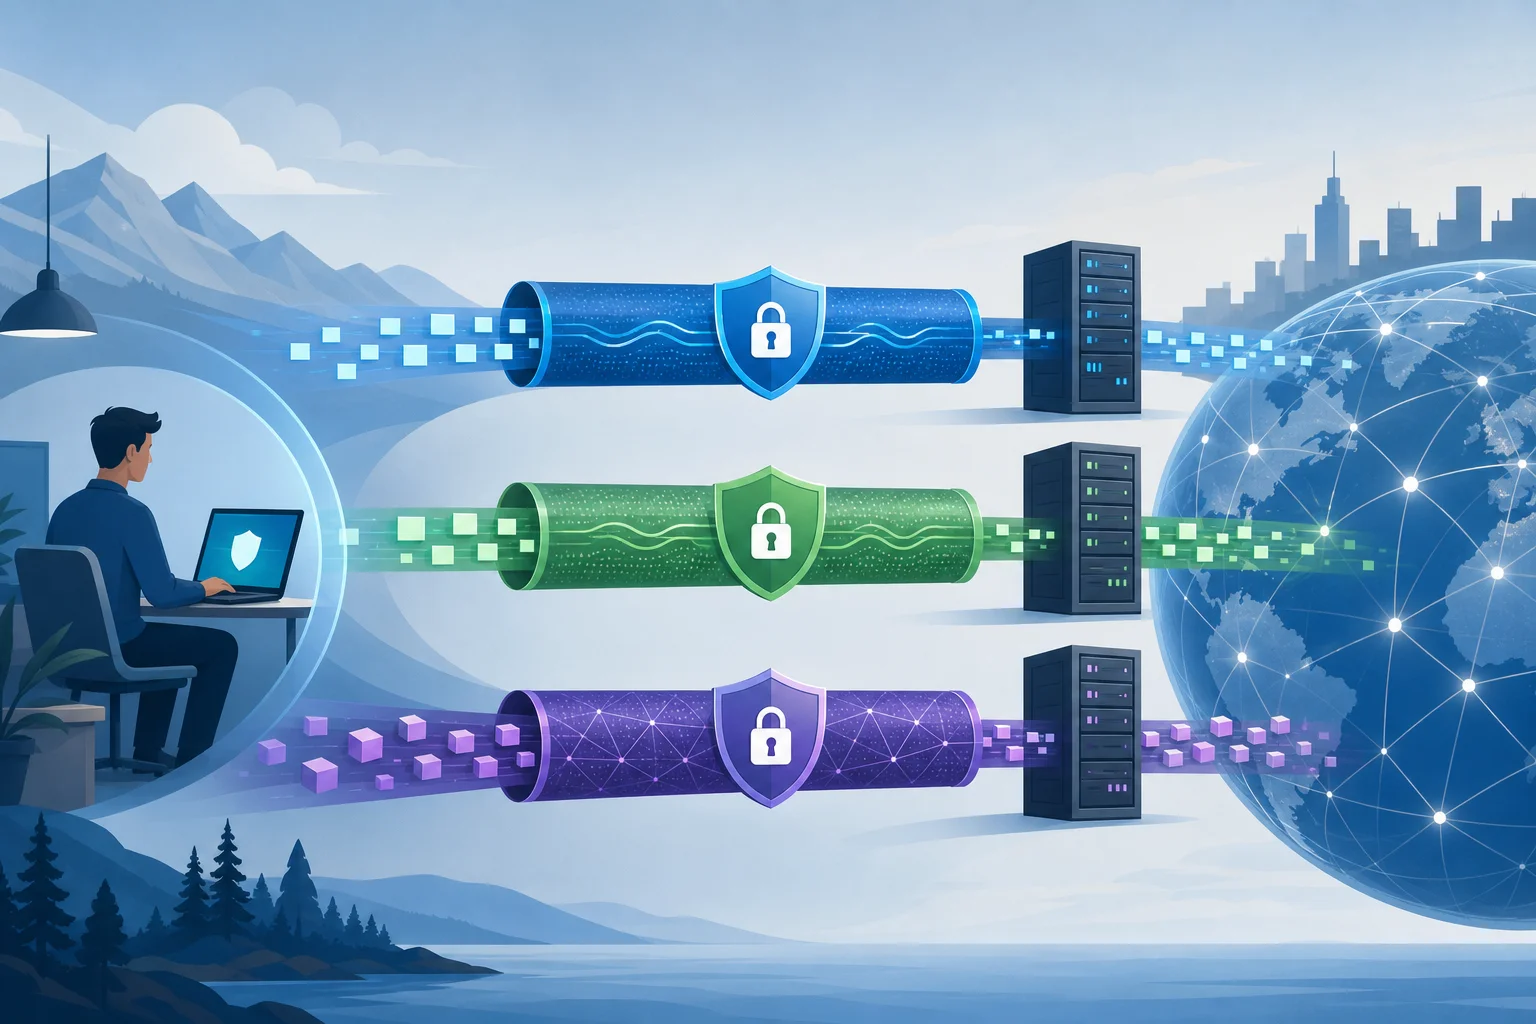
I protocolli VPN definiscono come vengono stabiliti, autenticati, crittografati e mantenuti i tunnel. Gli utenti avanzati dovrebbero comprendere i compromessi operativi.
| Protocolli | Forza | Debolezze | Migliore adattamento |
|---|---|---|---|
| OpenVPN | Maturo, flessibile, supporto TCP o UDP, forte autenticazione basata su certificato | Codice base più pesante, maggiore complessità di configurazione, può essere identificato | Reti restrittive dove il fallback TCP 443 è utile |
| L2TP/IPsec | Ampiamente supportato dai sistemi operativi, stabile su molte piattaforme legacy | L2TP non ha crittografia di per sé; la configurazione IPsec può essere fragile; spesso bloccato | Compatibilità con dispositivi più vecchi o client integrati |
| WireGuard | Piccola base di codice, alta prestazione, crittografia moderna, rapido roaming | Le chiavi statiche possono creare considerazioni sulla privacy se gestite male; solo UDP per impostazione predefinita | Uso VPN personale ad alta velocità su dispositivi moderni |
OpenVPN rimane prezioso perché può funzionare su TCP porta 443, facendolo sembrare ordinario HTTPS a livello di porta. WireGuard è spesso più veloce e più semplice, specialmente su dispositivi mobili, ma le reti che bloccano o limitano l'UDP possono degradarlo. L2TP/IPsec è utile dove il supporto nativo conta, ma raramente è la prima scelta per la resistenza alla censura.
Standard di crittografia e il loro ruolo
La crittografia protegge il traffico all'interno del tunnel VPN. Le scelte moderne comuni includono:
- AES-256-GCM: Un modo di crittografia autenticata ampiamente distribuito, spesso accelerato dall'hardware su desktop e server.
- ChaCha20-Poly1305: Efficiente su dispositivi mobili e dispositivi senza accelerazione AES. WireGuard utilizza ChaCha20-Poly1305.
- Segretezza perfetta in avanti: Le chiavi di sessione vengono negoziate in modo che la compromissione di una chiave a lungo termine non decritti automaticamente le sessioni passate.
- Autenticazione basata su certificato o chiave: Impedisce ai client di connettersi a server impostori.
La crittografia è solo una parte della sicurezza VPN. L'autenticazione, la gestione del DNS, l'applicazione delle rotte, il comportamento del kill switch e le pratiche di logging possono essere altrettanto importanti. Un tunnel fortemente crittografato che perde query DNS a un risolutore ISP locale può comunque rivelare l'intento di navigazione.
Analisi comparativa delle prestazioni e della sicurezza
Per gli utenti avanzati, la selezione del protocollo è un equilibrio tra prestazioni, resistenza alla censura e controllo operativo.
WireGuard di solito offre un'ottima throughput e bassa latenza poiché opera nel kernel o vicino ad esso su molte piattaforme e ha una minima sovraccarico di handshake. È anche facile da esaminare rispetto ai protocolli più vecchi. La sua principale limitazione è che il traffico WireGuard predefinito ha caratteristiche riconoscibili e usa UDP, che possono essere bloccati su reti ostili.
OpenVPN su UDP è affidabile e flessibile. Potrebbe essere più lento di WireGuard ma rimane ampiamente supportato. OpenVPN su TCP 443 può aiutare su reti che consentono solo traffico simile al web, ma TCP su TCP può causare problemi di prestazioni in caso di perdita di pacchetti.
L2TP/IPsec è accettabile quando il supporto del client nativo è la priorità. Tuttavia, è meno attraente per scenari di censura avanzata poiché il traffico IPsec è comunemente identificato e bloccato.
Una regola pratica è semplice: usa WireGuard quando sono disponibili velocità e stabilità; usa OpenVPN quando la compatibilità di rete e le opzioni di fallback sono importanti; evita protocolli legacy a meno che non siano richiesti da vincoli di piattaforma.
4. Configurare un VPN personale: configurazioni avanzate
Passi per configurare un VPN su varie piattaforme
Il flusso di lavoro esatto dipende dal tuo fornitore o dallo stack auto-ospitato, ma il modello di configurazione avanzata è coerente.
- Definisci il tuo modello di minaccia. Decidi se stai proteggendo da monitoraggio Wi-Fi locale, profilazione dell'ISP, censura regionale, amministratori ostili o sorveglianza mirata.
- Scegli il protocollo. Inizia con WireGuard per velocità. Tieni OpenVPN come fallback per reti restrittive.
- Seleziona posizioni di uscita di fiducia. Scegli server in giurisdizioni e reti che corrispondono ai tuoi obiettivi di accesso e requisiti di latenza.
- Installa client verificati. Usa app store ufficiali, siti web dei fornitori, repository di pacchetti o rilasci firmati. Evita installer ripackaged.
- Importa la configurazione in modo sicuro. Proteggi le chiavi private e i file di configurazione. Non conservarli in cartelle condivise o in drive cloud non crittografati.
- Abilita la protezione dalle perdite DNS. Conferma che i server DNS siano assegnati dal VPN e raggiungibili solo attraverso il tunnel.
- Abilita un kill switch. Blocca il traffico quando il VPN si disconnette. Su Linux, usa regole firewall invece di fare affidamento solo su toggles a livello di app.
- Testa il comportamento IPv6. O instrada l'IPv6 attraverso il tunnel o disabilitalo. L'IPv6 non controllato può bypassare rotte VPN solo IPv4.
- Valida con controlli controllati. Testa l'IP pubblico, il risolutore DNS, l'esposizione WebRTC e il comportamento di riconnessione dopo la sospensione o il cambio di rete.
- Documenta i percorsi di fallback. Tieni pronti server alternativi e protocolli, specialmente se viaggi o operi in ambienti di rete instabili.
Impostazioni avanzate per prestazioni ottimali
L'ottimizzazione delle prestazioni può rendere un VPN personale per l'accesso a Internet più affidabile:
- Ottimizzazione MTU: Un MTU errato può causare frammentazione, ritardi o siti web non funzionanti. WireGuard usa spesso valori vicino a 1420, ma le reti restrittive potrebbero richiedere valori più bassi.
- Preferenza UDP: L'UDP evita i problemi TCP su TCP e di solito funziona meglio per i tunnel VPN.
- Fallback TCP: Tieni un profilo TCP 443 per reti che bloccano l'UDP.
- Keepalive persistente: Su reti mobili e pesanti in NAT, le impostazioni di keepalive di WireGuard possono mantenere mapping e ridurre i ritardi di riconnessione.
- Tunneling a divisione: Instrada solo il traffico sensibile o bloccato attraverso il VPN quando hai bisogno di una latenza inferiore per i servizi locali.
- Prossimità del server: Una minore distanza fisica e di rete di solito riduce la latenza, ma l'aggiramento della censura potrebbe richiedere un paese di uscita più lontano.
- VPN a livello di router: Eseguire un VPN su un router può proteggere dispositivi che non hanno client nativi, ma le CPU dei router possono limitare la capacità di throughput.
Considerazioni sulla sicurezza durante la configurazione
Una configurazione avanzata dovrebbe ridurre l'esposizione accidentale:
- Usa chiavi uniche per ogni dispositivo.
- Revoca profili di dispositivi persi o non utilizzati.
- Evita di condividere un profilo VPN tra più persone.
- Disabilita l'accesso alla rete locale a meno che tu non abbia bisogno di risorse LAN.
- Utilizza l'autenticazione multi-fattore per gli account dei fornitori quando disponibile.
- Tieni i client aggiornati per risolvere vulnerabilità a livello di protocollo e app.
- Controlla se il fornitore supporta app verificate, infrastrutture trasparenti o build riproducibili.
Per i VPN auto-ospitati, rafforza il server. Usa chiavi SSH, disabilita il login con password, applica aggiornamenti di sicurezza, limita le porte di gestione e monitora i log per tentativi di brute-force. Ricorda anche che l'auto-ospitalità crea un endpoint fisso che potrebbe essere più facile associare a te nel tempo.
5. Falsi miti comuni sui VPN personali
FAQ: Un VPN garantisce un'anonimato completo?
No. Un VPN cambia il tuo percorso di rete e nasconde il tuo indirizzo IP locale dai siti web, ma non ti rende anonimo di per sé. I siti web possono comunque identificarti attraverso login, impronte del browser, cookie, registrazioni dei pagamenti, identificatori dei dispositivi e modelli comportamentali. Se l'anonimato è il tuo obiettivo, hai bisogno di un modello di sicurezza operativa più ampio.
FAQ: La crittografia è la stessa cosa della privacy?
No. La crittografia protegge i dati in transito. La privacy dipende da chi può raccogliere i metadata, per quanto tempo vengono conservati i log, cosa rivelano le app e se la tua identità è legata alla tua attività. Un fornitore di VPN potrebbe teoricamente vedere i metadata di connessione al punto di uscita, quindi fiducia e politiche di logging sono importanti.
FAQ: Un VPN rallenterà sempre la mia connessione a Internet?
Non sempre, ma spesso cambia le prestazioni. La crittografia aggiunge sovraccarico e instradare attraverso un server remoto può aumentare la latenza. Tuttavia, un percorso VPN di alta qualità può talvolta superare un percorso ISP congestionato o limitato. La velocità dipende dal protocollo, dal carico del server, dalla distanza, dalla CPU del dispositivo, dalla perdita di pacchetti e dalle limitazioni della rete locale.
Mito: I VPN rendono sicuri comportamenti non sicuri
Un VPN non blocca il phishing per impostazione predefinita. Non impedisce il malware. Non protegge password deboli o account senza autenticazione multi-fattore. Pensa a un VPN come a uno strato di trasporto sicuro, non come a un'intera suite di sicurezza.
Mito: Tutti i VPN sono tecnicamente equivalenti
Non lo sono. I VPN differiscono nei protocolli, nella qualità dei client, nella gestione del DNS, nella proprietà dei server, nell'architettura di logging, nella giurisdizione, nella congestione, nella resistenza alla censura e nella velocità di aggiornamento. Per gli utenti avanzati, i dettagli fanno il prodotto.
6. Applicazioni e benefici nel mondo reale
Casi d'uso per VPN personali in aree ad alta censura
Nelle regioni restrittive, i VPN personali supportano diversi casi d'uso di alto valore:
- Accesso a media indipendenti: Gli utenti possono accedere a fonti di notizie internazionali e fonti di ricerca.
- Mantenimento dei flussi di lavoro professionali: Gli sviluppatori possono accedere a documentazione, repository di codice, API, dashboard cloud e registri di pacchetti.
- Proteggere il Wi-Fi pubblico: Viaggiatori e giornalisti possono ridurre l'esposizione su reti di hotel, aeroporti e caffè.
- Comunicare oltre i confini: I VPN possono aiutare a ripristinare l'accesso a messaggistica, email e strumenti di collaborazione quando sono bloccati.
- Testare il comportamento regionale: I ricercatori possono confrontare la disponibilità del contenuto e le risposte della rete attraverso posizioni di uscita.
Questi casi d'uso sono più forti quando sono abbinati a endpoint sicuri. Se il dispositivo è compromesso, un tunnel VPN non può proteggere ciò che il malware vede prima della crittografia o dopo la decrittografia.
Benefici oltre l'aggiramento della censura
Anche al di fuori degli scenari di censura, un VPN personale può migliorare il controllo sulla tua esposizione di rete. Può ridurre la profilazione della rete locale, proteggere il traffico su Wi-Fi non fidati e fornire un IP di uscita coerente per l'amministrazione remota. Alcuni utenti si affidano anche ai VPN per accedere alle risorse del laboratorio domestico o per proteggere i servizi interni senza esporli direttamente a Internet pubblico.
Per team e utenti esperti, un VPN personale può diventare parte di un modello di accesso a zero fiducia. Invece di aprire dashboard, database o pannelli di gestione su Internet, puoi limitarli ai client VPN con chiavi autorizzate.
Impatti a lungo termine sulla privacy degli utenti
La privacy a lungo termine dipende dalle abitudini. Un VPN può ridurre la quantità di metadata di navigazione disponibili per ISP locali e operatori di rete. Nel tempo, questo può limitare la profilazione basata su query DNS e IP di destinazione. Tuttavia, il fornitore VPN o l'host del server diventano un nuovo punto di fiducia. Ecco perché i modelli senza registrazione, le politiche trasparenti e la minima conservazione dei dati sono preziosi.
Gli utenti dovrebbero riesaminare periodicamente la loro configurazione. Controlla la presenza di perdite DNS dopo gli aggiornamenti del client. Ruota le chiavi non utilizzate. Rimuovi i vecchi dispositivi. Rivaluta se un fornitore soddisfa ancora le tue esigenze. La privacy non è un'installazione unica; è una manutenzione continua.
7. Futuro dei VPN personali: innovazioni e tendenze
Tecnologie emergenti nei VPN
L'ecosistema dei VPN sta evolvendo in risposta a censura, sorveglianza e pressioni di usabilità. Sviluppi chiave includono:
- Trasporti offuscati: Questi mirano a rendere il traffico VPN più difficile da distinguere rispetto al traffico crittografato ordinario.
- Esperimenti di scambio chiave post-quantum: Alcuni fornitori stanno testando approcci ibridi che combinano crittografia classica e post-quantum.
- Routing multi-hop: Il traffico passa attraverso più server VPN per separare la visibilità di entrata e uscita.
- Infrastruttura decentralizzata: Alcuni progetti distribuiscono gli endpoint su reti più ampie, sebbene fiducia e prestazioni rimangano complesse.
- Miglior roaming mobile: I client moderni stanno migliorando il passaggio tra Wi-Fi e reti cellulari.
Tendenze previste nello sviluppo dei VPN
Aspettati che i VPN diventino più adattabili. I client probabilmente cambieranno automaticamente i protocolli in base alla perdita di pacchetti, al blocco delle porte e alla latenza. I fornitori investiranno in endpoint rotanti, routing consapevole della congestione e una prevenzione delle perdite più forte. Allo stesso tempo, i sistemi di censura continueranno a classificare il traffico utilizzando probing attivi e fingerprinting.
Il risultato sarà una corsa agli armamenti tecnica. I VPN più semplici potrebbero funzionare ancora su reti aperte, mentre gli ambienti restrittivi richiederanno aggiornamenti rapidi e trasporti più flessibili.
Innovazioni incentrate sulla privacy e sul controllo degli utenti
L'innovazione più utile non è solo una crittografia più forte. È il controllo degli utenti. Gli utenti avanzati hanno bisogno di una chiara visibilità del percorso, di un comportamento del client verificabile, di tunneling per applicazione, di impostazioni più sicure e di meno identificatori durante l'onboarding. I VPN focalizzati sulla privacy competerebbero sempre di più sulla trasparenza, non solo sul numero di server.
Un VPN personale per la libertà di Internet è più efficace quando è comprensibile. Gli utenti dovrebbero sapere cosa è protetto, cosa è esposto e come appare un fallimento. Questa chiarezza aiuta a evitare la falsa fiducia.
Conclusione
Un VPN personale è uno strumento potente per instradare il traffico in modo sicuro, aggirare molte restrizioni regionali e migliorare il controllo sull'accesso a Internet. Eppure funziona meglio quando è configurato con un chiaro modello di minaccia, protocolli moderni, protezione dalle perdite DNS, un kill switch e aspettative realistiche sulla privacy. Per utenti avanzati in regioni restrittive, la configurazione giusta può fare la differenza tra un web frammentato e un internet globale utilizzabile.
Per migliorare il tuo accesso a Internet e superare la censura regionale, prova BeFreeVPN: è gratuito, non richiede registrazione e funziona senza problemi su tutti i tuoi dispositivi.