インターネットの自由のためのパーソナルVPNに関する技術的深堀り
グローバルなインターネットコンテンツへのアクセスが制限の迷路をナビゲートするように感じられる地域に住んでいるのでしょうか?パーソナルVPNがその状況をどのように変えることができるかを発見してください。インターネットアクセスのためのパーソナルVPNは、先進的なユーザーが暗号化されたトンネルを通してトラフィックをルーティングし、ローカルネットワークの監視を減らし、特定の地域ブロックを回避し、情報へのアクセスを取り戻すのに役立ちます。しかし、この技術は魔法ではありません。その有効性は、プロトコルの選択、サーバーの場所、トラフィックパターン、エンドポイントのセキュリティ、および対面している検閲モデルに依存します。
この深堀りでは、パーソナルVPNがどのように機能するか、検閲インフラストラクチャとどのように相互作用するか、より強力なパフォーマンスとセキュリティの前提条件でそれらを設定する方法を説明します。
1. インターネット利用のためのパーソナルVPNの理解
パーソナルVPNの定義
パーソナルバーチャルプライベートネットワーク、またはパーソナルVPNは、あなたのデバイストラフィックを暗号化された接続を介してリモートVPNサーバーに運ぶネットワークトンネルです。そこから、トラフィックはより広いインターネットに出ていきます。ウェブサイトやオンラインサービスにとって、あなたの接続は通常、ローカルISPに割り当てられたアドレスではなく、VPNサーバーのIPアドレスから起こっているように見えます。
実際の用語で言えば、パーソナルVPNは三つの重要な変更をもたらします:
- ローカルネットワーク上のトラフィックの機密性: あなたのISP、Wi-Fi事業者、またはネットワーク管理者は通常、あなたがVPNエンドポイントに接続していることを確認できますが、トンネル内のHTTPSトラフィックの内容は見ることができません。
- IPアドレスの置換: リモートサービスはVPNサーバーのIPアドレスを見ているため、地理的位置やアクセスルールに影響を与える可能性があります。
- ルーティング制御: トラフィックの出口を選択でき、これによりローカルフィルタリングの経路や混雑したルートを避けるのに役立つ場合があります。
パーソナルVPNは、商業アプリ、自ホストサーバー、またはハイブリッド設定のいずれかになります。先進的なユーザーは、これらのモデルを信頼の境界で比較することがよくあります。商業プロバイダーを使う場合、あなたはプロバイダーのインフラストラクチャおよびログポリシーを信頼します。自ホスト型VPNでは、クラウドホストと自身の設定の規律を信頼します。
制限のある地域のユーザーにとっての重要性
検閲が厳しい環境では、インターネットアクセスがDNSポイズニング、IPブロッキング、URLフィルタリング、SNI検査、アプリケーションブロッキング、または特定のサービスのスロットリングによって制約される場合があります。インターネットの自由のためのパーソナルVPNは、トンネル内でDNSおよびアプリケーショントラフィックを暗号化し、可視の目的地を多くのブロックされたサイトから一つのVPNエンドポイントに移動させることによって、これらの制御への露出を減らすことができます。
とはいえ、制限のある地域のユーザーはリスク管理の観点で考える必要があります、絶対的な保護ではありません。中にはVPNの使用を規制またはブロックしている法域もあります。特定のプロトコル、データセンター、または既知のVPN IP範囲をターゲットとする場合もあります。いかなる回避ツールを使用する前に、地元の法律、組織のポリシー、そして個人的な安全リスクを理解してください。
パーソナルVPNを区別する主な特徴
最も強力なパーソナルVPNサービスと構成は、いくつかの特性を共有することが多いです:
- 最新のプロトコル: WireGuard、OpenVPN、および適切に設定されたIPsecが一般的な選択です。
- 強固な暗号化: 現在の暗号スイート(AES-GCMやChaCha20-Poly1305など)は、実際の傍受リスクを減少させます。
- DNS漏えい保護: DNSクエリはVPNトンネルを通過すべきで、ローカルISPリゾルバを通ってはなりません。
- キルスイッチのサポート: VPNが予期せず切断された場合はトラフィックを停止する必要があります。
- スプリットトンネリング制御: ユーザーはどのアプリがVPNを使用し、どのアプリが通常のルートを使用するかを決定できます。
- マルチプラットフォームサポート: デスクトップ、モバイル、ルーター用の信頼できるクライアントは、一貫した保護に重要です。
- 最小限のアカウント障壁: 高リスク地域では、セットアップ中に個人識別子を減らすことが有用です。
2. パーソナルVPNがどのように検閲を回避するか
地域制限を回避するメカニズム
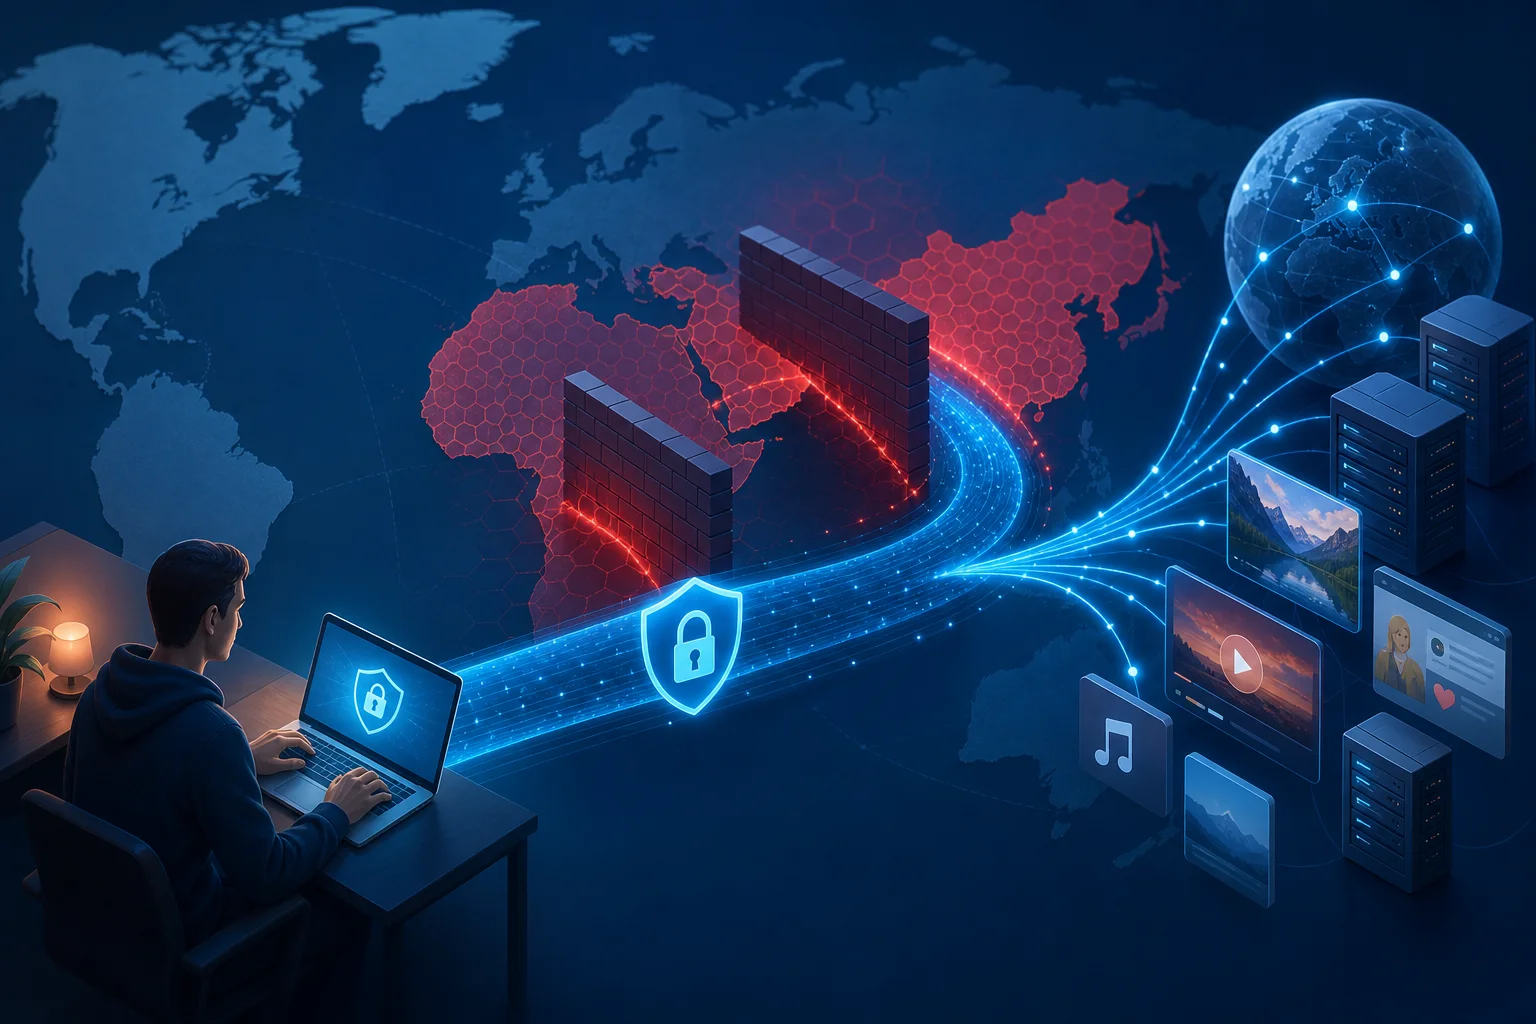
検閲システムは不要なトラフィックを特定し、中断することによって機能します。VPNは検閲者が観察できるものを変えます。ブロックされたドメインへの直接接続を見る代わりに、検閲者はVPNサーバーへの暗号化されたセッションを目にします。これにより、いくつかの一般的なフィルタリング技術を回避することができます:
- DNSブロッキング: ローカルリゾルバがあるドメインに対して虚偽の結果を返す場合、VPNはトンネル内の信頼できるリゾルバを通してDNSクエリをルーティングできます。
- IPブロッキング: ウェブサイトのIPアドレスへのアクセスがローカルでブロックされている場合、トラフィックは他の地域にあるVPNサーバーを通じて到達することがあります。
- URLフィルタリング: トラフィックがVPNトンネル内で暗号化されている場合、ローカル中間ボックスはHTTPSリクエスト内の完全なURLを検査できません。
- ジオフェンシング: 他の国のVPN出口ノードは、地域によってコンテンツを制限するサービスへのアクセスを許可することがあります。
- ネットワークスロットリング: 場合によっては、暗号化されたトンネリングがアプリケーション特有のスロットリングを軽減することがありますが、すべての混雑や帯域幅制限を解決することはできません。
しかし、洗練された検閲者は既知のVPN IPをブロックしたり、プロトコルフィンガープリンティングを検出したり、深部パケット検査を使用して対応することができます。これがプロトコルの柔軟性、難読化のサポート、およびエンドポイントの多様性が重要である理由です。
様々な国からのケーススタディ
異なる検閲モデルには異なるVPN戦略が必要です:
- 中国: フィルタリングは技術的に進んでおり、VPNプロトコル、サーバーIP、SNIフィールド、および疑わしいトラフィックパターンをターゲットにできます。ユーザーは通常、堅牢なプロトコル、頻繁なエンドポイントのローテーション、そして時には難読化レイヤーが必要です。
- イラン: 政治的なイベントや危機の際にはブロックが強化されることがあります。アクセスは携帯キャリア、固定ISP、時刻により異なることがあります。信頼性は迅速にサーバーとトランスポートを切り替えることに依存します。
- ロシア: 当局はVPNプロバイダーに対する圧力を強化し、選択したサービスをブロックしています。ユーザーは更新されたインフラストラクチャと代替接続手段を持つプロバイダーが必要です。
- トルコ: 微妙なイベントの際に一時的なソーシャルメディアやメッセージングの制限が発生しています。パーソナルVPNはドメインベースまたはプラットフォーム特有のブロックに対してアクセスを保持するのに役立ちます。
- アラブ首長国連邦および湾岸諸国: 一部の通信アプリやVoIP機能が制限されることがあります。VPNのパフォーマンスや合法性は異なる場合があるため、ユーザーはローカルルールを慎重に評価する必要があります。
これらの例は一つの中心的なポイントを示しています:検閲は均一ではありません。一つの国でうまく機能するVPNは、別の国では失敗する可能性があります、なぜならフィルタリングレイヤー、法的環境、およびネットワークトポロジーが異なるからです。
グローバルコンテンツへのアクセスへの影響
VPNが機能すると、その影響は直接的です。ユーザーは国際ニュースを読み、教育プラットフォームにアクセスし、開発者リソースを利用し、国境を越えてコミュニケーションを取り、通常はアクセスできないサービスに到達できます。技術者にとって、これはパッケージリポジトリ、ドキュメント、共同作業ツール、コードホスティングプラットフォーム、およびセキュリティアップデートへのアクセスを意味する場合があります。
それでも、VPNはより広範なアクセス戦略の一部であるべきです。安全なブラウザ、暗号化されたメッセージング、検証されたソフトウェアのダウンロード、多要素認証、およびエンドポイント強化はすべて重要です。トンネルは輸送中のトラフィックを保護しますが、安全でないソフトウェアを安全にしたり、妥協したデバイスを信頼できるものにすることはできません。
3. 技術的分析:VPNプロトコルとメカニズム
人気のあるVPNプロトコルの概要
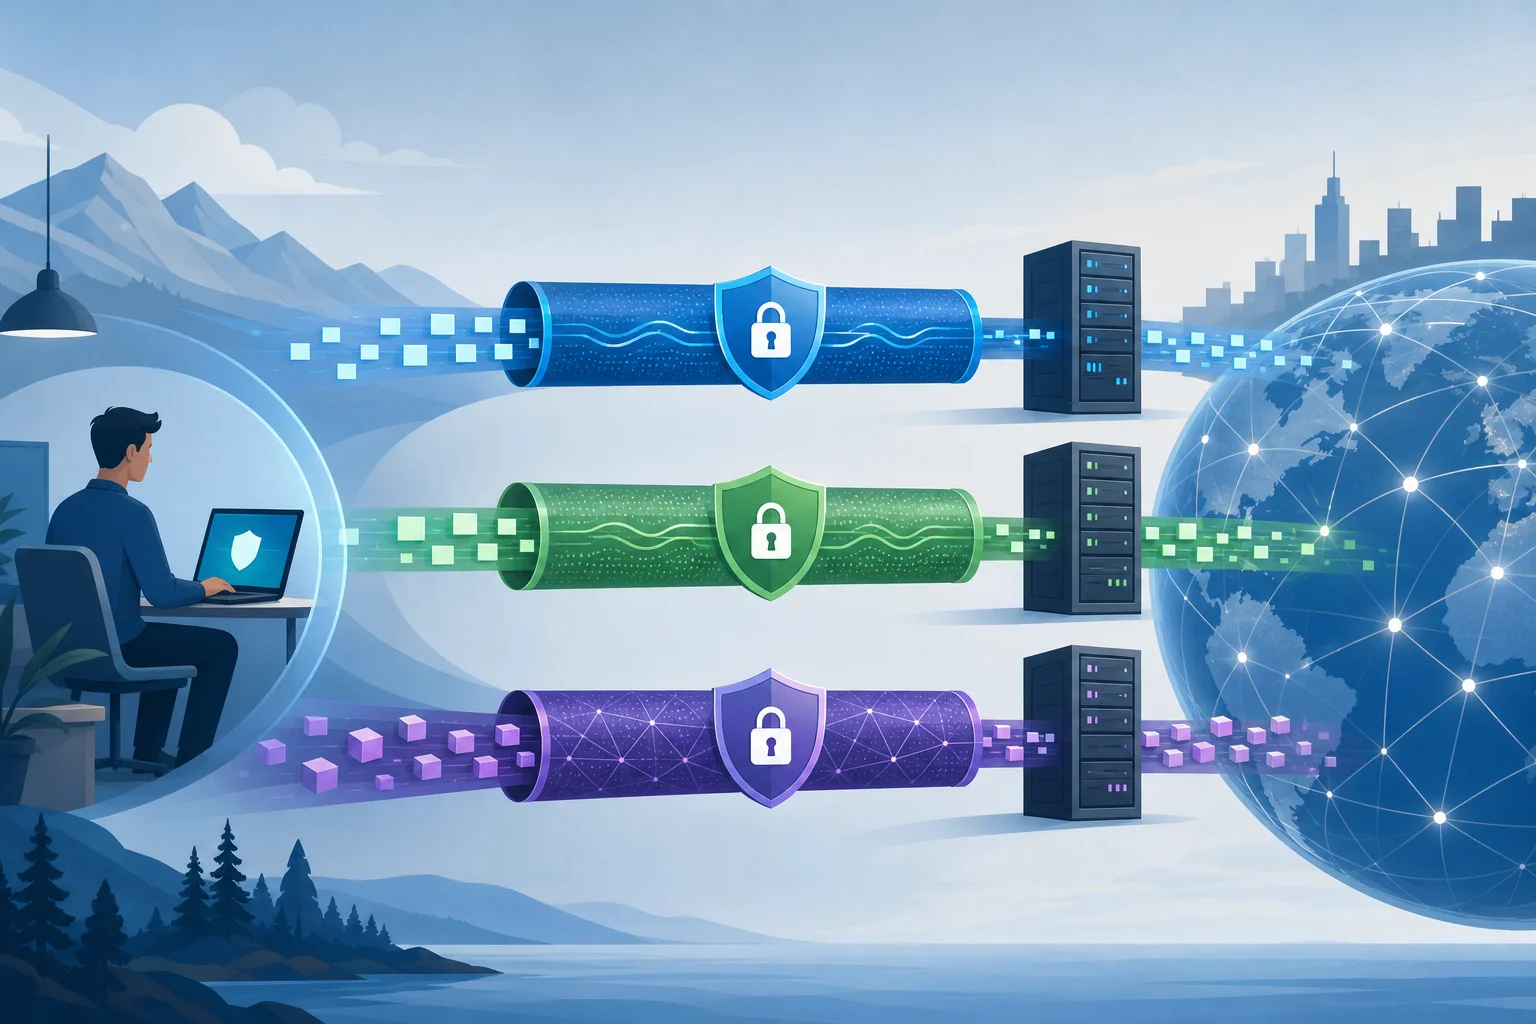
VPNプロトコルは、トンネルがどのように確立され、認証され、暗号化され、維持されるかを定義します。先進的なユーザーは運用上のトレードオフを理解しておくべきです。
| プロトコル | 強み | 弱み | 最適適合 |
|---|---|---|---|
| OpenVPN | 成熟、柔軟、TCPまたはUDPサポート、強固な証明書ベースの認証 | コードベースが重い、設定の複雑さ、指紋が作成される可能性がある | TCP 443フォールバックが有用な制限のあるネットワーク |
| L2TP/IPsec | オペレーティングシステムにより広くサポートされている、多くのレガシープラットフォームで安定 | L2TP自身には暗号化がない; IPsecの設定が脆弱な可能性がある; よくブロックされる | 古いデバイスやビルトインクライアントとの互換性 |
| WireGuard | 小さなコードベース、高パフォーマンス、現代的な暗号、迅速なローミング | 静的キーは不適切に管理されるとプライバシー上の問題を引き起こすことがある; デフォルトではUDPのみ | 最新デバイスでの高速パーソナルVPN使用 |
OpenVPNは、TCPポート443上で実行でき、ポートレベルで通常のHTTPSに似ているため、依然として価値があります。WireGuardは特にモバイルデバイスでしばしば高速でシンプルですが、UDPをブロックまたは制限するネットワークでは劣化する可能性があります。L2TP/IPsecはネイティブサポートが重要な場合に有用ですが、検閲耐性のための第一選択としては稀です。
暗号化基準とその役割
暗号化はVPNトンネル内のトラフィックを保護します。一般的な現代の選択肢には以下が含まれます:
- AES-256-GCM: 広く展開されている認証された暗号モードで、多くの場合デスクトップやサーバーでハードウェアによって加速されます。
- ChaCha20-Poly1305: AES加速がないデバイスやモバイルで効率的です。WireGuardはChaCha20-Poly1305を使用します。
- 完璧な前方秘匿性: セッションキーは交渉されるため、長期キーの侵害は過去のセッションを自動的に解読することはありません。
- 証明書またはキーによる認証: クライアントが偽のサーバーに接続するのを防ぎます。
暗号化はVPNセキュリティの一部に過ぎません。認証、DNS処理、ルートの強制、キルスイッチの動作、およびログの実践も同様に重要です。強力に暗号化されたトンネルがローカルISPリゾルバへのDNSクエリ漏洩をした場合、ブラウジング意図を明らかにしてしまうことがあります。
パフォーマンスとセキュリティの比較分析
先進的なユーザーにとって、プロトコルの選択はパフォーマンス、検閲耐性、および運用制御とのバランスです。
WireGuardは通常、優れたスループットと低遅延を提供します。多くのプラットフォームでカーネル内またはその近くで動作し、最小限のハンドシェイクオーバーヘッドを持っています。また、古いプロトコルに比べて監査しやすいです。その主な制限は、デフォルトのWireGuardトラフィックに認識可能な特性があり、UDPを使用するため、敵対的ネットワークでブロックされる可能性があることです。
OpenVPN over UDPは信頼性が高く柔軟です。WireGuardより遅い場合がありますが、幅広いサポートを受けています。OpenVPN over TCP 443は、ウェブのようなトラフィックしか許可しないネットワークで助けになりますが、TCP-over-TCPはパケットロス下でパフォーマンスの問題を引き起こす可能性があります。
L2TP/IPsecはネイティブクライアントサポートが優先される場合に受け入れられます。しかし、IPsecトラフィックが一般的に特定されブロックされるため、先進的な検閲シナリオにはあまり魅力的ではありません。
実用的なルールは簡単です:速度と安定性が提供されるときはWireGuardを使用し、ネットワークの互換性およびフォールバックオプションが重要なときはOpenVPNを使用し、プラットフォームの制約が必要な場合を除いてレガシープロトコルは避けます。
4. パーソナルVPNの設定:高度な構成
様々なプラットフォームでのVPN設定の手順
正確なワークフローはプロバイダーまたは自ホスト型スタックに依存しますが、高度な設定パターンは一貫しています。
- 脅威モデルを定義する。 ローカルWi-Fi監視、ISPプロフィール作成、地域的な検閲、敵対的な管理者、またはターゲット監視に対して保護するかどうかを決定します。
- プロトコルを選択する。 速度のためにWireGuardから始めます。制限のあるネットワーク用にOpenVPNをフォールバックとして保持します。
- 信頼できる出口ロケーションを選択する。 アクセス目標とレイテンシ要件に合った司法管轄権とネットワークにサーバーを選びます。
- 検証されたクライアントをインストールする。 公式アプリストア、プロバイダーのウェブサイト、パッケージリポジトリ、または署名付きリリースを使用します。再パッケージされたインストーラーは避けてください。
- 設定を安全にインポートする。 プライベートキーと設定ファイルの保護をします。それらを共有フォルダーや暗号化されていないクラウドドライブに保存しないでください。
- DNS漏洩保護を有効にする。 DNSサーバーがVPNによって割り当てられ、トンネルを通じてのみ到達可能であることを確認します。
- キルスイッチを有効にする。 VPNが接続を切ったときにトラフィックをブロックします。Linuxでは、アプリレベルのトグルのみを頼る代わりにファイアウォールルールを使用します。
- IPv6動作をテストする。 IPv6をトンネル経由でルーティングするか、無効にします。制御されないIPv6はIPv4専用VPN経路を迂回する可能性があります。
- 制御されたチェックで検証する。 公開IP、DNSリゾルバ、WebRTCの露出、スリープ後またはネットワーク切替後の再接続動作をテストします。
- フォールバックパスを文書化する。 特に旅行や不安定なネットワーク環境で操作する場合、代替サーバーやプロトコルを準備しておきます。
最適なパフォーマンスのための高度な設定
パフォーマンス調整により、インターネットアクセスのためのパーソナルVPNがより信頼性の高いものになります:
- MTU調整: 不正確なMTUは断片化、停止、またはウェブサイトの破損を引き起こす可能性があります。WireGuardは通常1420に近い値を使用しますが、制限のあるネットワークでは低い値が必要となることがあります。
- UDP優先: UDPはTCP-over-TCPの問題を避け、通常はVPNトンネルのためにより良いパフォーマンスを発揮します。
- TCPフォールバック: UDPをブロックするネットワーク用にTCP 443プロファイルを保持します。
- 永続的なキープアライブ: モバイルおよびNATが多いネットワークでは、WireGuardのキープアライブ設定はマッピングを維持し、再接続の遅延を減らすことができます。
- スプリットトンネリング: ローカルサービスのために低遅延が必要なときにのみ、敏感またはブロックされたトラフィックをVPN経由でルーティングします。
- サーバーの近接性: 物理的およびネットワーク上の距離が短いほど通常はレイテンシを減少させるが、検閲回避には遠い出口国が必要な場合があります。
- ルーターレベルのVPN: ルーター上でVPNを実行することができ、ネイティブクライアントがないデバイスを保護できますが、ルーターCPUがスループットを制限することがあります。
セットアップ中のセキュリティ上の考慮事項
高度な構成は偶発的な露出を減少させるべきです:
- デバイスごとにユニークなキーを使用します。
- 失ったり未使用のデバイスプロファイルを取り消します。
- 一つのVPNプロファイルを複数人で共有しないでください。
- LANリソースが必要でない限り、ローカルネットワークアクセスを無効にします。
- 利用可能な場合は、プロバイダーアカウントに多要素認証を使用します。
- プロトコルとアプリの脆弱性を修正するためにクライアントを更新します。
- プロバイダーが監査されたアプリ、透明なインフラストラクチャ、または再現可能なビルドをサポートしているか確認します。
自己ホスト型VPNの場合、サーバーを強化します。SSHキーを使用し、パスワードログインを無効にし、セキュリティ更新を適用し、管理ポートを制限し、ブルートフォース試行のログを監視します。また、自己ホスティングは固定のエンドポイントを作成するため、時間の経過とともにあなたに関連付けられやすくなることを忘れないでください。
5. パーソナルVPNに関する一般的な誤解
FAQ: VPNは完全な匿名性を保証しますか?
いいえ。VPNはネットワークパスを変更し、ウェブサイトからローカルIPアドレスを隠しますが、それ自体で匿名にすることはありません。ウェブサイトは依然としてログイン、ブラウザフィンガープリンツ、クッキー、支払い記録、デバイス識別子、行動パターンを通じてあなたを特定できます。匿名性が目標であるなら、より広範な作業セキュリティモデルが必要です。
FAQ: 暗号化はプライバシーと同じですか?
いいえ。暗号化は転送中のデータを保護します。プライバシーは誰がメタデータを収集できるか、ログがどのくらいの期間保持されるか、アプリが何を明らかにするか、あなたのアイデンティティがあなたの活動にリンクされているかどうかによります。VPNプロバイダーは理論的には出口ポイントで接続メタデータを見ている可能性があるため、信頼とログポリシーは重要です。
FAQ: VPNは常に私のインターネットを遅くしますか?
常にそうなるわけではありませんが、しばしばパフォーマンスを変更します。暗号化はオーバーヘッドを追加し、リモートサーバーを介してルーティングすると遅延が増加する場合があります。しかし、高品質のVPN経路は時に混雑したISP経路よりも優れたパフォーマンスを提供できます。速度はプロトコル、サーバーロード、距離、デバイスCPU、パケットロス、そしてローカルネットワークの制限によって異なります。
神話: VPNは安全でない行動を安全にします
VPNはデフォルトでフィッシングをブロックしません。マルウェアを防ぐこともできません。弱いパスワードを安全にしたり、多要素認証なしでアカウントを守ったりすることはできません。VPNを安全な輸送レイヤーだと考え、完全なセキュリティスイートではないと考えてください。
神話: すべてのVPNは技術的に同等です
そうではありません。VPNはプロトコル、クライアントの品質、DNS処理、サーバーの所有権、ログアーキテクチャ、法域、混雑、検閲耐性、そして更新速度で異なります。高度なユーザーにとって、その詳細が製品です。
6. 現実世界のアプリケーションと利点
検閲が厳しい地域におけるパーソナルVPNのユースケース
制限のある地域では、パーソナルVPNは数多くの価値の高いユースケースをサポートします:
- 独立したメディアへのアクセス: ユーザーは国際的なニュース報道や研究ソースに到達できます。
- プロフェッショナルなワークフローの維持: 開発者はドキュメント、コードリポジトリ、API、クラウドダッシュボード、パッケージレジストリにアクセスできます。
- 公共のWi-Fiのセキュリティ: 旅行者やジャーナリストは、ホテル、空港、カフェのネットワークでの露出を減らすことができます。
- 国境を越えたコミュニケーション: VPNはメッセージング、メール、コラボレーションツールへアクセスを取り戻すのに役立つことがあります。これらがブロックされている場合。
- 地域の動作をテストする: 研究者は出口ロケーションを横断してコンテンツの可用性とネットワーク応答を比較できます。
これらのユースケースは、セキュアなエンドポイントと組み合わせると最も強力です。デバイスが妥協されている場合、VPNトンネルは暗号化前や解読後にマルウェアが見るものを保護することはできません。
検閲を回避することを超えた利点
検閲シナリオを超えて、パーソナルVPNはネットワークの露出に対する制御を改善できます。ローカルネットワークプロファイリングを減少させ、不明なWi-Fi上のトラフィックを保護し、リモート管理のために一貫した出口IPを提供することができます。また、一部のユーザーはVPNに依存して自宅のラボリソースや内部サービスにアクセスし、それらを公共インターネットに直接暴露せずに守ります。
チームやパワーユーザーにとって、パーソナルVPNはゼロトラストアクセスパターンの一部になることができます。ダッシュボード、データベース、または管理パネルをインターネットに開放する代わりに、認可されたキーを持つVPNクライアントに制限することができます。
ユーザーのプライバシーに対する長期的な影響
長期的なプライバシーは習慣に依存します。VPNはローカルISPとネットワーク運営者に利用可能なブラウジングメタデータの量を減少させることができます。時間が経つにつれて、それはDNSクエリと目的地IPに基づくプロファイリングを制限することができます。しかし、VPNプロバイダーやサーバーホストは新たな信頼ポイントになります。したがって、登録不要なモデル、透明なポリシー、ごく少数のデータ保持が重要です。
ユーザーは定期的に自分の設定を見直すべきです。クライアントの更新後にDNS漏洩をチェックします。未使用のキーをローテーションします。古いデバイスを削除します。プロバイダーがあなたのニーズを満たしているか再評価します。プライバシーは一度のインストールではなく、継続的なメンテナンスです。
7. パーソナルVPNの未来:革新とトレンド
VPNにおける新興技術
VPNエコシステムは検閲、監視、利便性への圧力に応じて進化しています。主要な開発には以下が含まれます:
- 難読化されたトランスポート: VPNトラフィックを通常の暗号化されたトラフィックから区別しづらくすることを目的としています。
- ポスト量子鍵交換実験: 一部のプロバイダーは、古典的およびポスト量子暗号を組み合わせたハイブリッドアプローチをテストしています。
- マルチホップルーティング: トラフィックは複数のVPNサーバーを通過し、エントリと出口の可視性を分離します。
- 分散型インフラストラクチャ: 一部のプロジェクトは、広範なネットワーク全体にエンドポイントを分散させますが、信頼とパフォーマンスは依然として複雑です。
- モバイルローミングの改善: 現代のクライアントはWi-Fiとセルラーネットワークの間のハンドオフを改善しています。
VPN開発に予想されるトレンド
VPNがより適応的になることが期待されます。クライアントはパケットロス、ポートブロッキング、遅延に基づいて自動的にプロトコルを切り替える可能性があります。プロバイダーは回転エンドポイント、混雑を意識したルーティング、より強力な漏洩防止に投資します。同時に、検閲システムはアクティブなプロービングとフィンガープリンティングを使用してトラフィックを分類し続けるでしょう。
その結果は技術的な軍拡競争になります。シンプルなVPNはオープンネットワークでまだ機能する場合がありますが、制限のある環境では迅速な更新とより柔軟なトランスポートが必要になります。
プライバシーとユーザー制御に焦点を当てた革新
最も有用な革新はより強力な暗号化だけではなく、ユーザー制御にもあります。高度なユーザーは明確なルート可視性、監査可能なクライアント行動、アプリごとのトンネリング、安全なデフォルト、オンボーディング中の識別子の削減を必要とします。プライバシーに焦点を合わせたVPNは、サーバー数だけでなく透明性で競争するようになります。
インターネットの自由のためのパーソナルVPNは理解できるときに最も効果的です。ユーザーは何が保護され、何が公開され、失敗がどのようなものかを知っているべきです。その明確さは、誤った自信を避けるのに役立ちます。
結論
パーソナルVPNはトラフィックを安全にルーティングし、多くの地域制限を回避し、インターネットアクセスの制御を改善するための強力なツールです。それでも、明確な脅威モデル、最新のプロトコル、DNS漏洩保護、キルスイッチ、現実的なプライバシー期待と共に設定されると最も効果を発揮します。制限のある地域の先進的なユーザーにとって、適切な設定は断片的なウェブと使いやすいグローバルインターネットの違いを生むことができます。
地域の検閲を克服し、インターネットアクセスを向上させるために、BeFreeVPNをお試しください。無料で、登録不要で、すべてのデバイスでシームレスに機能します。