A Análise Técnica de um VPN Pessoal para Liberdade na Internet
Você está residindo em uma região onde acessar conteúdo global da internet parece um labirinto de restrições? Descubra como os VPNs pessoais podem mudar isso. Um VPN pessoal para acesso à internet pode ajudar usuários avançados a direcionar o tráfego através de túneis criptografados, reduzir a vigilância local da rede, contornar certos bloqueios regionais e recuperar o acesso à informação. No entanto, a tecnologia não é mágica. Sua eficácia depende da escolha do protocolo, localização do servidor, padrões de tráfego, segurança do ponto final e do modelo de censura que você está enfrentando.
Esta análise técnica explica como os VPNs pessoais funcionam, como interagem com a infraestrutura de censura e como configurá-los com suposições de desempenho e segurança mais fortes.
1. Compreendendo os VPNs Pessoais para Uso na Internet
Definição de VPNs pessoais
Uma rede privada virtual pessoal, ou VPN pessoal, é um túnel de rede que transporta o tráfego do seu dispositivo através de uma conexão criptografada para um servidor VPN remoto. A partir daí, o tráfego sai para a internet mais ampla. Para sites e serviços online, sua conexão geralmente parece originar-se do endereço IP do servidor VPN em vez do seu endereço atribuído pelo ISP local.
Em termos práticos, uma VPN pessoal cria três mudanças importantes:
- Confidencialidade do tráfego na rede local: Seu ISP, operador de Wi-Fi ou administrador de rede pode normalmente ver que você está conectado a um ponto de extremidade VPN, mas não o conteúdo do tráfego HTTPS dentro do túnel.
- Substituição de endereço IP: Serviços remotos veem o endereço IP do servidor VPN, o que pode afetar a geolocalização e regras de acesso.
- Controle de roteamento: Você pode escolher onde o tráfego sai, o que pode ajudar a evitar caminhos de filtragem local ou rotas congestionadas.
Uma VPN pessoal pode ser um aplicativo comercial, um servidor auto-hospedado ou uma configuração híbrida. Usuários avançados costumam comparar esses modelos pela fronteira de confiança. Com um provedor comercial, você confia na infraestrutura e na política de registro do provedor. Com uma VPN auto-hospedada, você confia no host em nuvem e na sua própria disciplina de configuração.
Importância para usuários em regiões restritivas
Em ambientes com alta censura, o acesso à internet pode ser restrito por envenenamento de DNS, bloqueio de IP, filtragem de URL, inspeção de SNI, bloqueio de aplicativos ou throttling de serviços selecionados. Um VPN pessoal para liberdade na internet pode reduzir a exposição a esses controles ao criptografar o tráfego de DNS e aplicações dentro de um túnel e deslocar o destino visível de muitos sites bloqueados para um ponto de extremidade VPN.
Dito isso, os usuários em regiões restritivas devem pensar em termos de gestão de risco, não de proteção absoluta. Algumas jurisdições regulam ou bloqueiam o uso de VPN. Outras miram protocolos específicos, data centers, ou faixas de IP de VPN conhecidas. Antes de usar qualquer ferramenta de evasão, entenda as leis locais, políticas organizacionais e riscos de segurança pessoal.
Principais características que distinguem VPNs pessoais
Os serviços e configurações de VPN pessoal mais robustos tendem a compartilhar várias características:
- Protocolos modernos: WireGuard, OpenVPN e IPsec bem configurados são escolhas comuns.
- Criptografia forte: Conjuntos de cifras atuais, como AES-GCM ou ChaCha20-Poly1305, reduzem o risco prático de interceptação.
- Proteção contra vazamento de DNS: Consultas de DNS devem viajar através do túnel VPN, não pelo resolvedor de ISP local.
- Suporte a kill switch: O tráfego deve parar se a VPN desconectar inesperadamente.
- Controle de tunneling dividido: Os usuários podem decidir quais aplicativos usam a VPN e quais seguem a rota regular.
- Suporte multi-plataforma: Clientes confiáveis para desktop, móvel e roteadores são importantes para uma proteção consistente.
- Atrito mínimo de conta: Em regiões de alto risco, reduzir identificadores pessoais durante a configuração pode ser útil.
2. Como os VPNs Pessoais Contornam a Censura
Mecanismos para contornar restrições regionais
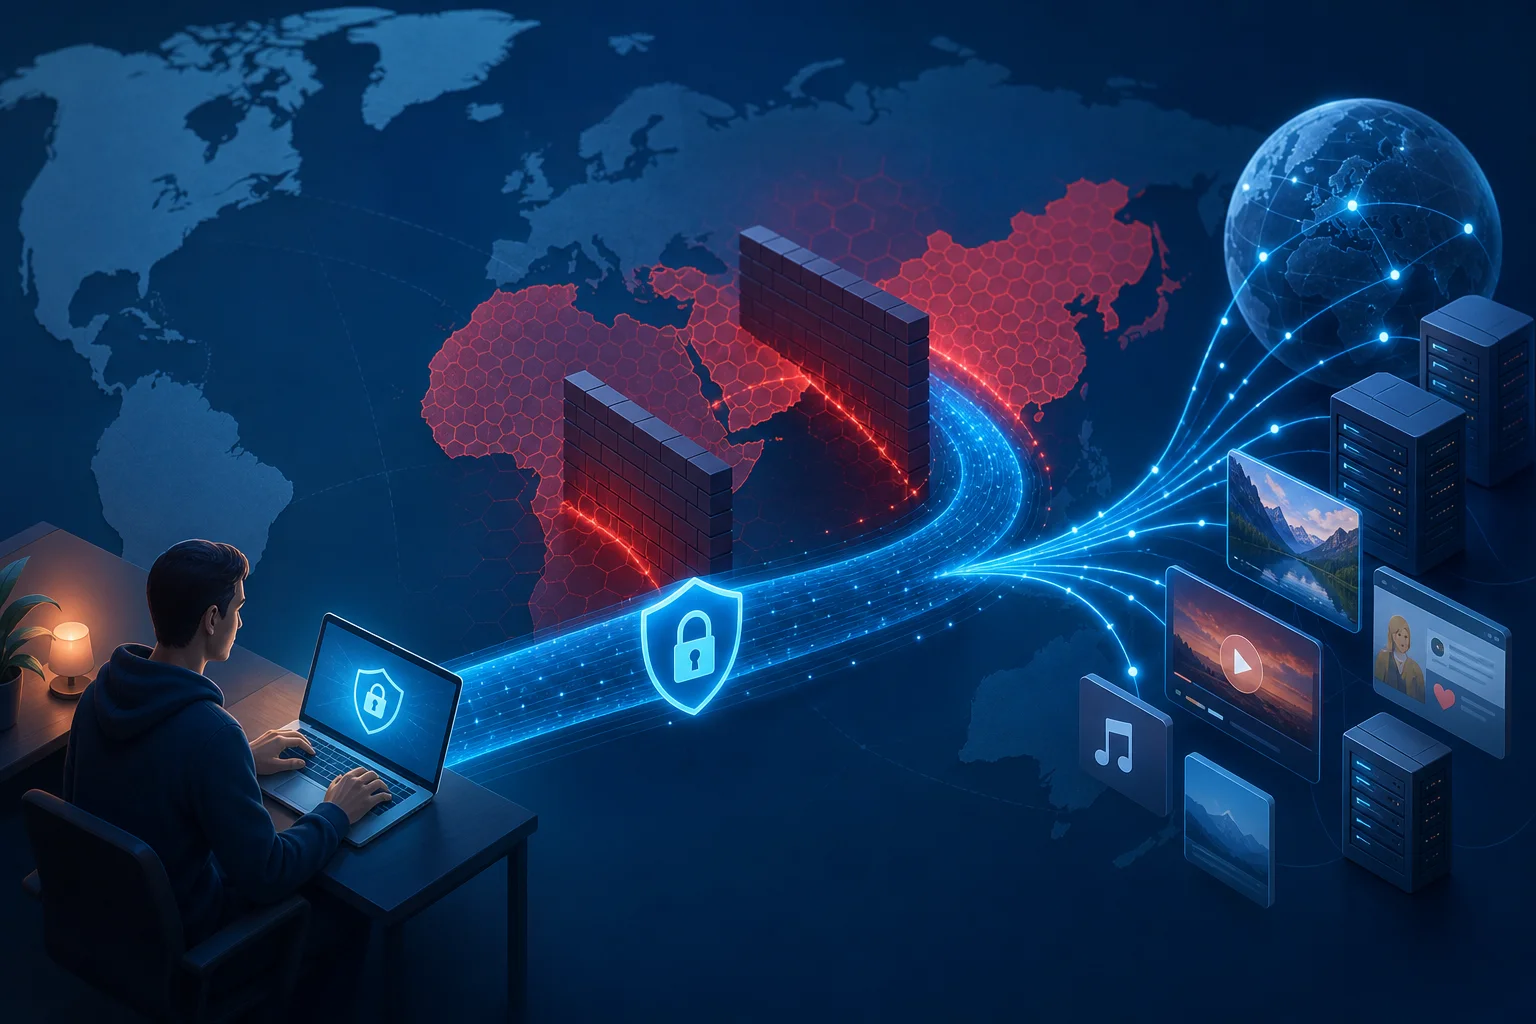
Sistemas de censura funcionam identificando e interrompendo tráfego indesejado. Uma VPN muda o que o censor pode observar. Em vez de ver conexões diretas a domínios bloqueados, o censor vê uma sessão criptografada para um servidor VPN. Isso pode contornar várias técnicas comuns de filtragem:
- Bloqueio de DNS: Se um resolvedor local retornar resultados falsos para um domínio, a VPN pode direcionar consultas de DNS através de um resolvedor confiável dentro do túnel.
- Bloqueio de IP: Se o acesso ao endereço IP de um site for bloqueado localmente, o tráfego ainda pode alcançá-lo através de um servidor VPN em outra região.
- Filtragem de URL: Quando o tráfego é criptografado dentro de um túnel VPN, middleboxes locais não podem inspecionar URLs completas dentro de solicitações HTTPS.
- Geofencing: Um nó de saída de VPN em outro país pode permitir acesso a serviços que restringem conteúdo por região.
- Throttling de rede: Em alguns casos, o tunelamento criptografado pode reduzir o throttling específico de aplicativos, embora não possa corrigir todos os limites de congestionamento ou largura de banda.
No entanto, censores sofisticados podem responder bloqueando IPs de VPN conhecidos, detectando impressões digitais de protocolos ou usando inspeção profunda de pacotes. É por isso que a agilidade de protocolos, suporte à obfuscação e diversidade de pontos finais são importantes.
Estudos de caso de diferentes países
Diferentes modelos de censura requerem diferentes estratégias de VPN:
- China: A filtragem é tecnicamente avançada e pode direcionar protocolos de VPN, IPs de servidor, campos de SNI e padrões de tráfego suspeitos. Usuários frequentemente precisam de protocolos resilientes, rotação frequente de pontos finais e, às vezes, camadas de obfuscação.
- Irã: Os bloqueios podem se intensificar durante eventos políticos ou crises. O acesso pode variar por operadora de celular, ISP fixo e hora do dia. A confiabilidade muitas vezes depende da rápida troca de servidores e transportes.
- Rússia: As autoridades aumentaram a pressão sobre os provedores de VPN e bloquearam serviços selecionados. Usuários podem precisar de provedores com infraestrutura atualizada e métodos alternativos de conexão.
- Turquia: Restrições temporárias em mídias sociais ou mensagens ocorreram durante eventos sensíveis. Uma VPN pessoal pode ajudar a preservar acesso quando bloqueios são baseados em domínio ou específicos de plataforma.
- Emirados Árabes Unidos e estados do Golfo: Alguns aplicativos de comunicação ou recursos de VoIP podem ser restritos. O desempenho e a legalidade das VPNs podem variar, então os usuários devem avaliar cuidadosamente as regras locais.
Esses exemplos mostram um ponto central: a censura não é uniforme. Uma VPN que funciona bem em um país pode falhar em outro porque a camada de filtragem, o ambiente legal e a topologia da rede diferem.
Impacto no acesso a conteúdo global
Quando uma VPN funciona, o impacto é direto. Os usuários podem ler notícias internacionais, acessar plataformas educacionais, usar recursos de desenvolvedores, comunicar-se além-fronteiras e acessar serviços que seriam de outra forma indisponíveis. Para profissionais técnicos, isso pode significar acesso a repositórios de pacotes, documentação, ferramentas de colaboração, plataformas de hospedagem de código e atualizações de segurança.
Ainda assim, uma VPN deve ser parte de uma estratégia mais ampla de acesso. Navegadores seguros, mensagens criptografadas, downloads de software verificados, autenticação multifatorial e hardening de pontos finais são todos importantes. Um túnel protege o tráfego em trânsito, mas não torna software inseguro seguro ou dispositivos comprometidos dignos de confiança.
3. Análise Técnica: Protocolos e Mecanismos de VPN
Visão geral dos protocolos de VPN populares
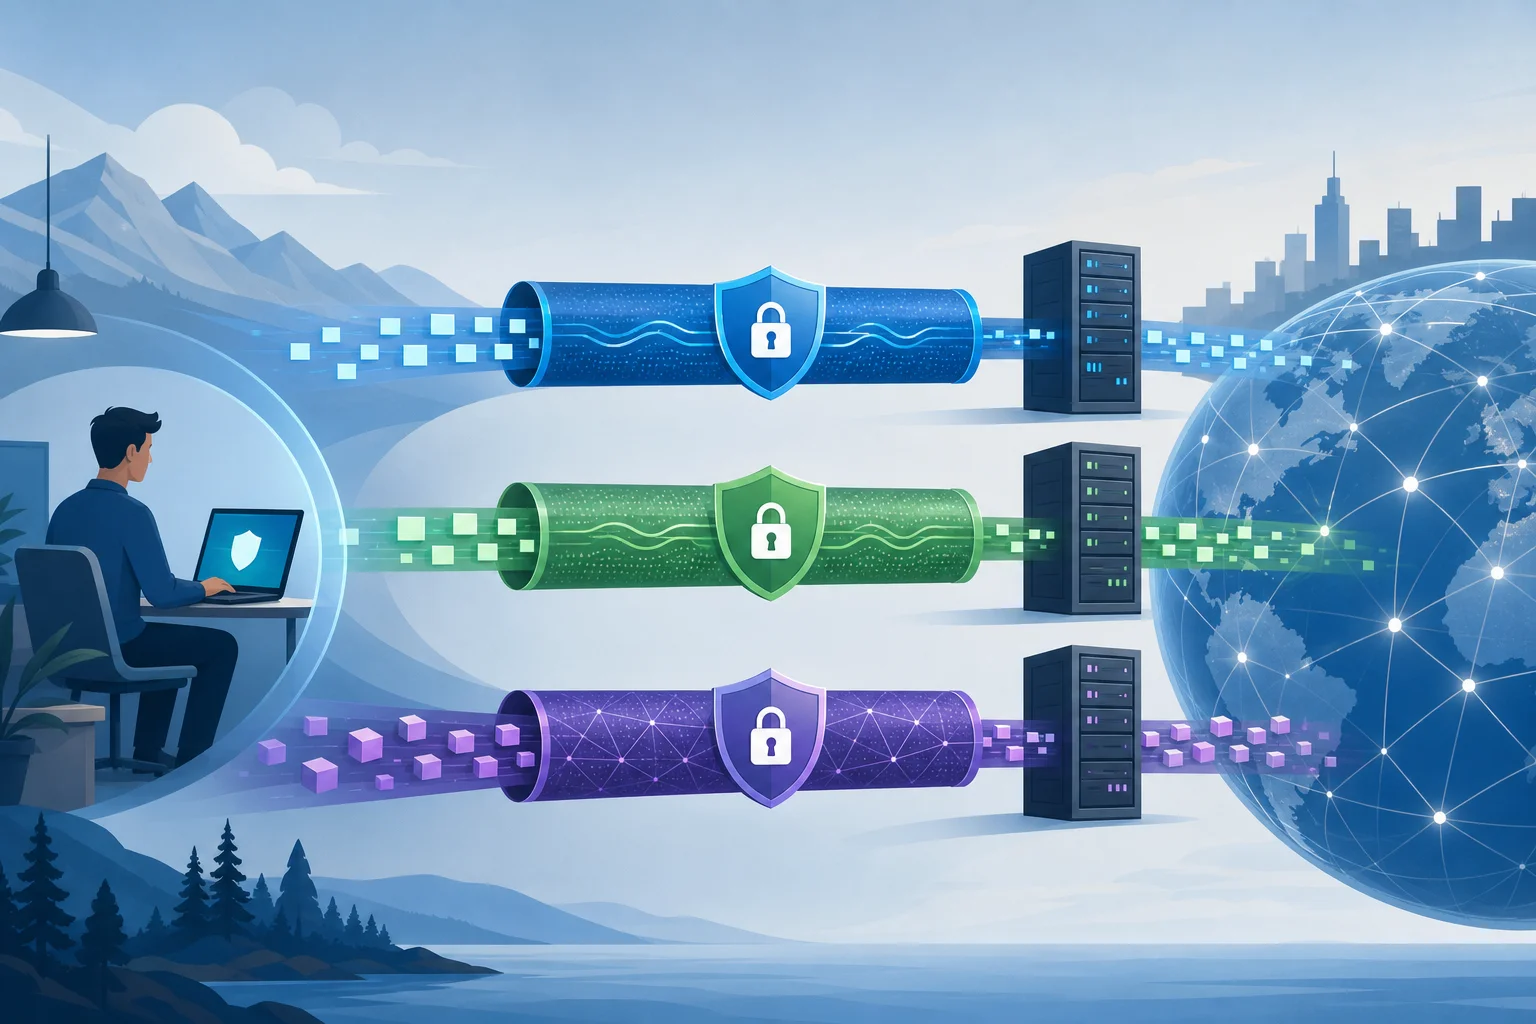
Os protocolos de VPN definem como os túneis são estabelecidos, autenticados, criptografados e mantidos. Usuários avançados devem entender os trade-offs operacionais.
| Protocolo | Forças | Fraquezas | Melhor uso |
|---|---|---|---|
| OpenVPN | Madura, flexível, suporte a TCP ou UDP, forte autenticação baseada em certificado | Base de código mais pesada, mais complexidade de configuração, pode ser impressa digitalmente | Redes restritivas onde o fallback TCP 443 é útil |
| L2TP/IPsec | Ampla compatibilidade com sistemas operacionais, estável em muitas plataformas legadas | L2TP não tem criptografia por si só; a configuração do IPsec pode ser frágil; muitas vezes bloqueada | Compatibilidade com dispositivos mais antigos ou clientes embutidos |
| WireGuard | Base de código pequena, alto desempenho, criptografia moderna, mobilidade rápida | Chaves estáticas podem criar considerações de privacidade se mal gerenciadas; apenas UDP por padrão | Uso pessoal de VPN de alta velocidade em dispositivos modernos |
OpenVPN continua a ser valioso porque pode rodar sobre a porta TCP 443, tornando-se semelhante ao HTTPS comum a nível de porta. WireGuard costuma ser mais rápido e mais simples, especialmente em dispositivos móveis, mas redes que bloqueiam ou limitam o UDP podem degradá-lo. L2TP/IPsec é útil onde o suporte nativo importa, mas raramente é a primeira escolha para resistência à censura.
Padrões de criptografia e seu papel
A criptografia protege o tráfego dentro do túnel VPN. As escolhas modernas comuns incluem:
- AES-256-GCM: Um modo de criptografia autenticada amplamente implantado, muitas vezes acelerado por hardware em desktops e servidores.
- ChaCha20-Poly1305: Eficiente em dispositivos móveis e em dispositivos sem aceleração AES. WireGuard usa ChaCha20-Poly1305.
- Perfeita secrecia futura: Chaves de sessão são negociadas para que o comprometimento de uma chave de longo prazo não decifre automaticamente sessões passadas.
- Autenticação baseada em certificado ou chave: Impede que clientes se conectem a servidores impostores.
A criptografia é apenas uma parte da segurança da VPN. A autenticação, o tratamento de DNS, a aplicação de rotas, o comportamento do kill switch e as práticas de registro podem ser igualmente importantes. Um túnel fortemente criptografado que vaza consultas de DNS para um resolvedor de ISP local pode ainda revelar a intenção de navegação.
Análise comparativa de desempenho e segurança
Para usuários avançados, a seleção de protocolo é um equilíbrio entre desempenho, resistência à censura e controle operacional.
WireGuard geralmente entrega excelente throughput e baixa latência porque roda no kernel ou próximo dele em muitas plataformas e tem sobrecarga de handshake mínima. Também é fácil de auditar em comparação com protocolos mais antigos. Sua principal limitação é que o tráfego padrão do WireGuard possui características reconhecíveis e usa UDP, que podem ser bloqueados em redes hostis.
OpenVPN sobre UDP é confiável e flexível. Pode ser mais lento que o WireGuard, mas permanece amplamente suportado. OpenVPN sobre TCP 443 pode ajudar em redes que permitem apenas tráfego semelhante ao da web, mas TCP sobre TCP pode causar problemas de desempenho em caso de perda de pacotes.
L2TP/IPsec é aceitável quando o suporte nativo do cliente é a prioridade. No entanto, é menos atraente para cenários avançados de censura, pois o tráfego IPsec é normalmente identificado e bloqueado.
Uma regra prática é simples: use WireGuard quando velocidade e estabilidade estiverem disponíveis; use OpenVPN quando compatibilidade de rede e opções de fallback forem importantes; evite protocolos legados, a menos que exigidos por restrições de plataforma.
4. Configurando uma VPN Pessoal: Configurações Avançadas
Passos para configurar uma VPN em várias plataformas
O fluxo de trabalho exato depende do seu provedor ou pilha auto-hospedada, mas o padrão de configuração avançada é consistente.
- Defina seu modelo de ameaça. Decida se você está se protegendo contra monitoramento local de Wi-Fi, perfilamento de ISP, censura regional, administradores hostis ou vigilância direcionada.
- Escolha o protocolo. Comece com WireGuard para velocidade. Mantenha OpenVPN como fallback para redes restritivas.
- Selecione locais de saída confiáveis. Escolha servidores em jurisdições e redes que correspondam aos seus objetivos de acesso e requisitos de latência.
- Instale clientes verificados. Use lojas de aplicativos oficiais, sites de provedores, repositórios de pacotes ou lançamentos assinados. Evite instaladores reembalados.
- Importe a configuração com segurança. Proteja chaves privadas e arquivos de configuração. Não os armazene em pastas compartilhadas ou drives em nuvem não criptografados.
- Habilite proteção contra vazamento de DNS. Confirme que servidores DNS são atribuídos pela VPN e acessíveis apenas através do túnel.
- Habilite um kill switch. Bloqueie o tráfego quando a VPN cair. No Linux, use regras de firewall em vez de confiar apenas em alternâncias a nível de aplicativo.
- Teste o comportamento do IPv6. Roteie o IPv6 através do túnel ou desative-o. IPv6 não controlado pode contornar rotas de VPN que suportam apenas IPv4.
- Valide com checagens controladas. Teste IP público, resolvedor de DNS, exposição ao WebRTC e comportamento de reconexão após suspensão ou troca de rede.
- Documente caminhos de fallback. Mantenha servidores e protocolos alternativos prontos, especialmente se você viajar ou operar em ambientes de rede instáveis.
Configurações avançadas para desempenho ideal
A otimização de desempenho pode tornar uma VPN pessoal para acesso à internet mais confiável:
- Otimização de MTU: MTU incorreta pode causar fragmentação, interrupções ou sites com falha. WireGuard geralmente usa valores próximos a 1420, mas redes restritivas podem exigir valores mais baixos.
- Preferência por UDP: UDP evita problemas de TCP sobre TCP e geralmente apresenta melhor desempenho para túneis VPN.
- Fallback TCP: Mantenha um perfil TCP 443 para redes que bloqueiam UDP.
- Keepalive persistente: Em redes móveis e com muitas NAT, configurações de keepalive do WireGuard podem manter mapeamentos e reduzir atrasos de reconexão.
- Tunneling dividido: Roteie apenas o tráfego sensível ou bloqueado através da VPN quando precisar de menor latência para serviços locais.
- Proximidade do servidor: Distâncias físicas e de rede mais baixas geralmente reduzem a latência, mas contornar a censura pode exigir que o país de saída seja mais distante.
- VPN a nível de roteador: Executar uma VPN em um roteador pode proteger dispositivos que não possuem clientes nativos, mas CPUs de roteador podem limitar o throughput.
Considerações de segurança durante a configuração
A configuração avançada deve reduzir a exposição acidental:
- Use chaves únicas por dispositivo.
- Revogue perfis de dispositivo perdidos ou não utilizados.
- Evite compartilhar um perfil de VPN entre várias pessoas.
- Desative o acesso à rede local, a menos que você precise de recursos LAN.
- Use autenticação multifatorial para contas de provedor quando disponível.
- Mantenha os clientes atualizados para corrigir vulnerabilidades de protocolo e aplicativo.
- Verifique se o provedor suporta aplicativos auditados, infraestrutura transparente ou builds reprodutíveis.
Para VPNs auto-hospedadas, endureça o servidor. Use chaves SSH, desative login por senha, aplique atualizações de segurança, restrinja portas de gerenciamento e monitore logs para tentativas de força bruta. E lembre-se de que a auto-hospedagem cria um ponto final fixo que pode ser mais fácil de associar a você ao longo do tempo.
5. Conceitos Errôneos Comuns Sobre VPNs Pessoais
FAQ: Uma VPN garante total anonimato?
Não. Uma VPN muda seu caminho de rede e oculta seu endereço IP local de websites, mas não o torna anônimo por si só. Websites ainda podem identificá-lo através de logins, impressões digitais do navegador, cookies, registros de pagamento, identificadores de dispositivo e padrões comportamentais. Se o seu objetivo é o anonimato, você precisa de um modelo de segurança operacional mais amplo.
FAQ: A criptografia é a mesma coisa que privacidade?
Não. A criptografia protege dados em trânsito. A privacidade depende de quem pode coletar metadados, quanto tempo os registros são retidos, o que aplicativos revelam e se sua identidade está vinculada à sua atividade. Um provedor de VPN poderia teoricamente ver metadados de conexão no ponto de saída, então confiança e políticas de registro importam.
FAQ: Uma VPN sempre diminuirá minha internet?
Nem sempre, mas geralmente muda o desempenho. A criptografia adiciona sobrecarga e o roteamento através de um servidor remoto pode aumentar a latência. No entanto, um caminho VPN de alta qualidade pode algumas vezes superar uma rota de ISP congestionada ou limitada. A velocidade depende do protocolo, carga do servidor, distância, CPU do dispositivo, perda de pacotes e restrições de rede local.
Mito: VPNs tornam comportamentos inseguros seguros
Uma VPN não bloqueia phishing por padrão. Não evita malware. Não garante senhas fracas ou protege contas sem autenticação multifatorial. Pense em uma VPN como uma camada de transporte segura, não como um conjunto de segurança completo.
Mito: Todas as VPNs são tecnicamente equivalentes
Elas não são. As VPNs diferem em protocolos, qualidade do cliente, tratamento de DNS, propriedade do servidor, arquitetura de registro, jurisdição, congestionamento, resistência à censura e velocidade de atualização. Para usuários avançados, os detalhes são o produto.
6. Aplicações e Benefícios do Mundo Real
Casos de uso para VPNs pessoais em áreas com alta censura
Em regiões restritivas, as VPNs pessoais suportam vários casos de uso de alto valor:
- Acessando mídias independentes: Usuários podem alcançar fontes de notícias internacionais e fontes de pesquisa.
- Mantendo fluxos de trabalho profissionais: Desenvolvedores podem acessar documentação, repositórios de código, APIs, painéis em nuvem e registros de pacotes.
- Segurança de Wi-Fi público: Viajantes e jornalistas podem reduzir a exposição em redes de hotéis, aeroportos e cafés.
- Comunicando-se além-fronteiras: VPNs podem ajudar a restaurar o acesso a mensagens, e-mail e ferramentas de colaboração quando estão bloqueadas.
- Testando comportamento regional: Pesquisadores podem comparar a disponibilidade de conteúdo e respostas de rede entre locais de saída.
Esses casos de uso são mais fortes quando combinados com pontos finais seguros. Se o dispositivo estiver comprometido, um túnel VPN não pode proteger o que o malware vê antes da criptografia ou após a descriptografia.
Benefícios além de contornar a censura
Mesmo fora de cenários de censura, uma VPN pessoal pode melhorar o controle sobre a sua exposição à rede. Pode reduzir o perfilamento de rede local, proteger o tráfego em Wi-Fi não confiável e fornecer um IP de saída consistente para administração remota. Alguns usuários também confiam em VPNs para acessar recursos de laboratório doméstico ou serviços internos sem expô-los diretamente à internet pública.
Para equipes e usuários avançados, uma VPN pessoal pode se tornar parte de um padrão de acesso de confiança zero. Em vez de abrir painéis de controle, bancos de dados ou painéis de gerenciamento para a internet, você pode restringi-los a clientes VPN com chaves autorizadas.
Impactos de longo prazo na privacidade do usuário
A privacidade a longo prazo depende de hábitos. Uma VPN pode reduzir a quantidade de metadados de navegação disponíveis para ISPs locais e operadores de rede. Com o tempo, isso pode limitar o perfilamento baseado em consultas de DNS e IPs de destino. No entanto, o provedor de VPN ou o host do servidor se tornam um novo ponto de confiança. É por isso que modelos sem registro, políticas transparentes e retenção mínima de dados são valiosos.
Os usuários devem revisar periodicamente sua configuração. Verifique vazamentos de DNS após atualizações de clientes. Rode chaves não utilizadas. Remova dispositivos antigos. Reavalie se um provedor ainda atende às suas necessidades. Privacidade não é uma instalação única; é manutenção contínua.
7. Futuro das VPNs Pessoais: Inovações e Tendências
Tecnologias emergentes em VPNs
O ecossistema de VPN está evoluindo em resposta à censura, vigilância e pressões de usabilidade. Os principais desenvolvimentos incluem:
- Transportes ofuscados: Estes visam tornar o tráfego VPN mais difícil de distinguir de tráfego criptografado ordinário.
- Experimentos de troca de chave pós-quântica: Alguns provedores estão testando abordagens híbridas que combinam criptografia clássica e pós-quântica.
- Roteamento multi-hop: O tráfego passa por mais de um servidor VPN para separar a visibilidade de entrada e saída.
- Infraestrutura descentralizada: Alguns projetos distribuem pontos finais em redes mais amplas, embora a confiança e o desempenho permaneçam complexos.
- Melhor mobilidade em dispositivos móveis: Clientes modernos estão melhorando a transferência entre redes Wi-Fi e celulares.
Tendências previstas no desenvolvimento de VPNs
Espere que as VPNs se tornem mais adaptativas. Os clientes provavelmente trocarão protocolos automaticamente com base em perda de pacotes, bloqueio de portas e latência. Os provedores investirão em rotação de pontos finais, roteamento sensível à congestão e prevenção de vazamentos mais forte. Ao mesmo tempo, sistemas de censura continuarão a classificar tráfego usando sondagens ativas e impressão digital.
O resultado será uma corrida armamentista técnica. VPNs mais simples ainda podem funcionar em redes abertas, enquanto ambientes restritivos exigir terão atualizações rápidas e transportes mais flexíveis.
Inovações focadas em privacidade e controle do usuário
A inovação mais útil não é apenas criptografia mais forte. É o controle do usuário. Usuários avançados precisam de visibilidade clara de rotas, comportamento auditável do cliente, tunneling por aplicativo, padrões mais seguros e menos identificadores durante a integração. VPNs focadas em privacidade competirão cada vez mais em transparência, não apenas na contagem de servidores.
Uma VPN pessoal para liberdade na internet é mais eficaz quando é compreensível. Os usuários devem saber o que está protegido, o que está exposto e como a falha se parece. Essa clareza ajuda a evitar confiança falsa.
Conclusão
Uma VPN pessoal é uma ferramenta poderosa para direcionar o tráfego de forma segura, contornar muitas restrições regionais e melhorar o controle sobre o acesso à internet. No entanto, funciona melhor quando configurada com um modelo de ameaça claro, protocolos modernos, proteção contra vazamento de DNS, um kill switch e expectativas de privacidade realistas. Para usuários avançados em regiões restritivas, a configuração correta pode fazer a diferença entre uma web fragmentada e uma internet global utilizável.
Para aumentar seu acesso à internet e superar a censura regional, experimente o BeFreeVPN — é gratuito, não requer registro e funciona perfeitamente em todos os seus dispositivos.