Aller au contenu principal

3 articles tagués avec « vpn-protocols »

Voir tous les tags

L'analyse technique d'un VPN personnel pour la liberté d'internet

· 20 minutes de lecture

Êtes-vous situé dans une région où l'accès au contenu internet mondial ressemble à un labyrinthe de restrictions ? Découvrez comment les VPN personnels peuvent changer cela. Un VPN personnel pour l'accès à internet peut aider les utilisateurs avancés à acheminer le trafic à travers des tunnels chiffrés, réduire la surveillance sur le réseau local, contourner certains blocages régionaux et retrouver l'accès à l'information. Cependant, la technologie n'est pas magique. Son efficacité dépend du choix du protocole, de l'emplacement du serveur, des motifs de trafic, de la sécurité des points de terminaison et du modèle de censure auquel vous êtes confronté.

Cette analyse approfondie explique comment fonctionnent les VPN personnels, comment ils interagissent avec l'infrastructure de censure et comment les configurer avec des hypothèses de performance et de sécurité plus robustes.
vpn personnel pour la sécurité internet

1. Comprendre les VPN personnels pour l'utilisation d'internet

Définition des VPN personnels

Un réseau privé virtuel personnel, ou VPN personnel, est un tunnel réseau qui transporte le trafic de votre appareil via une connexion chiffrée à un serveur VPN distant. De là, le trafic sort vers l'internet plus large. Pour les sites web et les services en ligne, votre connexion apparaît généralement comme provenant de l'adresse IP du serveur VPN plutôt que de votre adresse affectée par votre FAI local.

En termes pratiques, un VPN personnel crée trois changements importants :

  • Confidentialité du trafic sur le réseau local : Votre FAI, opérateur Wi-Fi ou administrateur réseau peut généralement voir que vous êtes connecté à un point de terminaison VPN, mais pas le contenu du trafic HTTPS à l'intérieur du tunnel.
  • Substitution d'adresse IP : Les services distants voient l'adresse IP du serveur VPN, ce qui peut affecter la géolocalisation et les règles d'accès.
  • Contrôle de routage : Vous pouvez choisir où le trafic sort, ce qui peut aider à éviter les chemins de filtrage locaux ou les routes encombrées.

Un VPN personnel peut être une application commerciale, un serveur auto-hébergé ou une configuration hybride. Les utilisateurs avancés comparent souvent ces modèles selon la limite de confiance. Avec un fournisseur commercial, vous faites confiance à l'infrastructure et à la politique de journalisation du fournisseur. Avec un VPN auto-hébergé, vous faites confiance à l'hôte cloud et à votre propre discipline de configuration.

Importance pour les utilisateurs dans des régions restrictives

Dans les environnements à forte censure, l'accès à internet peut être limité par le empoisonnement DNS, le blocage d'IP, le filtrage d'URL, l'inspection SNI, le blocage d'applications ou la limitation de services sélectionnés. Un VPN personnel pour la liberté d'internet peut réduire l'exposition à ces contrôles en chiffrant le trafic DNS et d'application au sein d'un tunnel et en déplaçant la destination visible de nombreux sites bloqués vers un point de terminaison VPN.

Cela dit, les utilisateurs dans des régions restrictives doivent penser en termes de gestion des risques, et non de protection absolue. Certaines juridictions réglementent ou bloquent l'utilisation des VPN. D'autres ciblent des protocoles spécifiques, des centres de données ou des plages d'IP de VPN connues. Avant d'utiliser tout outil de contournement, comprenez les lois locales, les politiques organisationnelles et les risques pour la sécurité personnelle.

Caractéristiques clés qui distinguent les VPN personnels

Les services et configurations de VPN personnel les plus solides ont tendance à partager plusieurs traits :

  • Protocoles modernes : WireGuard, OpenVPN et IPsec bien configuré sont des choix courants.
  • Chiffrement fort : Les suites de chiffrements actuelles telles que AES-GCM ou ChaCha20-Poly1305 réduisent le risque d'interception pratique.
  • Protection contre les fuites DNS : Les requêtes DNS devraient traverser le tunnel VPN, pas le résolveur local du FAI.
  • Support du kill switch : Le trafic devrait s'arrêter si le VPN se déconnecte de manière inattendue.
  • Contrôle de tunneling fractionné : Les utilisateurs peuvent décider quelles applications utilisent le VPN et lesquelles utilisent la route normale.
  • Support multi-plateforme : Des clients fiables pour ordinateurs de bureau, mobiles et routeurs sont essentiels pour une protection cohérente.
  • Friction minimale des comptes : Dans les régions à haut risque, réduire les identifiants personnels lors de la configuration peut être utile.

2. Comment les VPN personnels contournent la censure

Mécanismes de contournement des restrictions régionales

Les systèmes de censure fonctionnent en identifiant et en interrompant le trafic non désiré. Un VPN change ce que le censeur peut observer. Au lieu de voir des connexions directes vers des domaines bloqués, le censeur voit une session cryptée vers un serveur VPN. Cela peut contourner plusieurs techniques de filtrage courantes :

  1. Blocage DNS : Si un résolveur local renvoie de faux résultats pour un domaine, le VPN peut acheminer les requêtes DNS via un résolveur de confiance à l'intérieur du tunnel.
  2. Blocage d'IP : Si l'accès à l'adresse IP d'un site web est bloqué localement, le trafic peut toujours l'atteindre via un serveur VPN dans une autre région.
  3. Filtrage d'URL : Lorsque le trafic est chiffré à l'intérieur d'un tunnel VPN, les middleboxes locales ne peuvent pas inspecter les URL complètes à l'intérieur des requêtes HTTPS.
  4. Geofencing : Un nœud de sortie VPN dans un autre pays peut permettre l'accès à des services qui restreignent le contenu par région.
  5. Limitation de réseau : Dans certains cas, le tunneling chiffré peut réduire la limitation spécifique à des applications, bien qu'il ne puisse pas résoudre tous les problèmes de congestion ou de limites de bande passante.

Cependant, les censeurs sophistiqués peuvent réagir en bloquant les IP de VPN connues, en détectant les empreintes de protocole, ou en utilisant l'inspection de paquets approfondie. C'est pourquoi l'agilité des protocoles, le support d'obscurcissement et la diversité des points de terminaison sont importants.
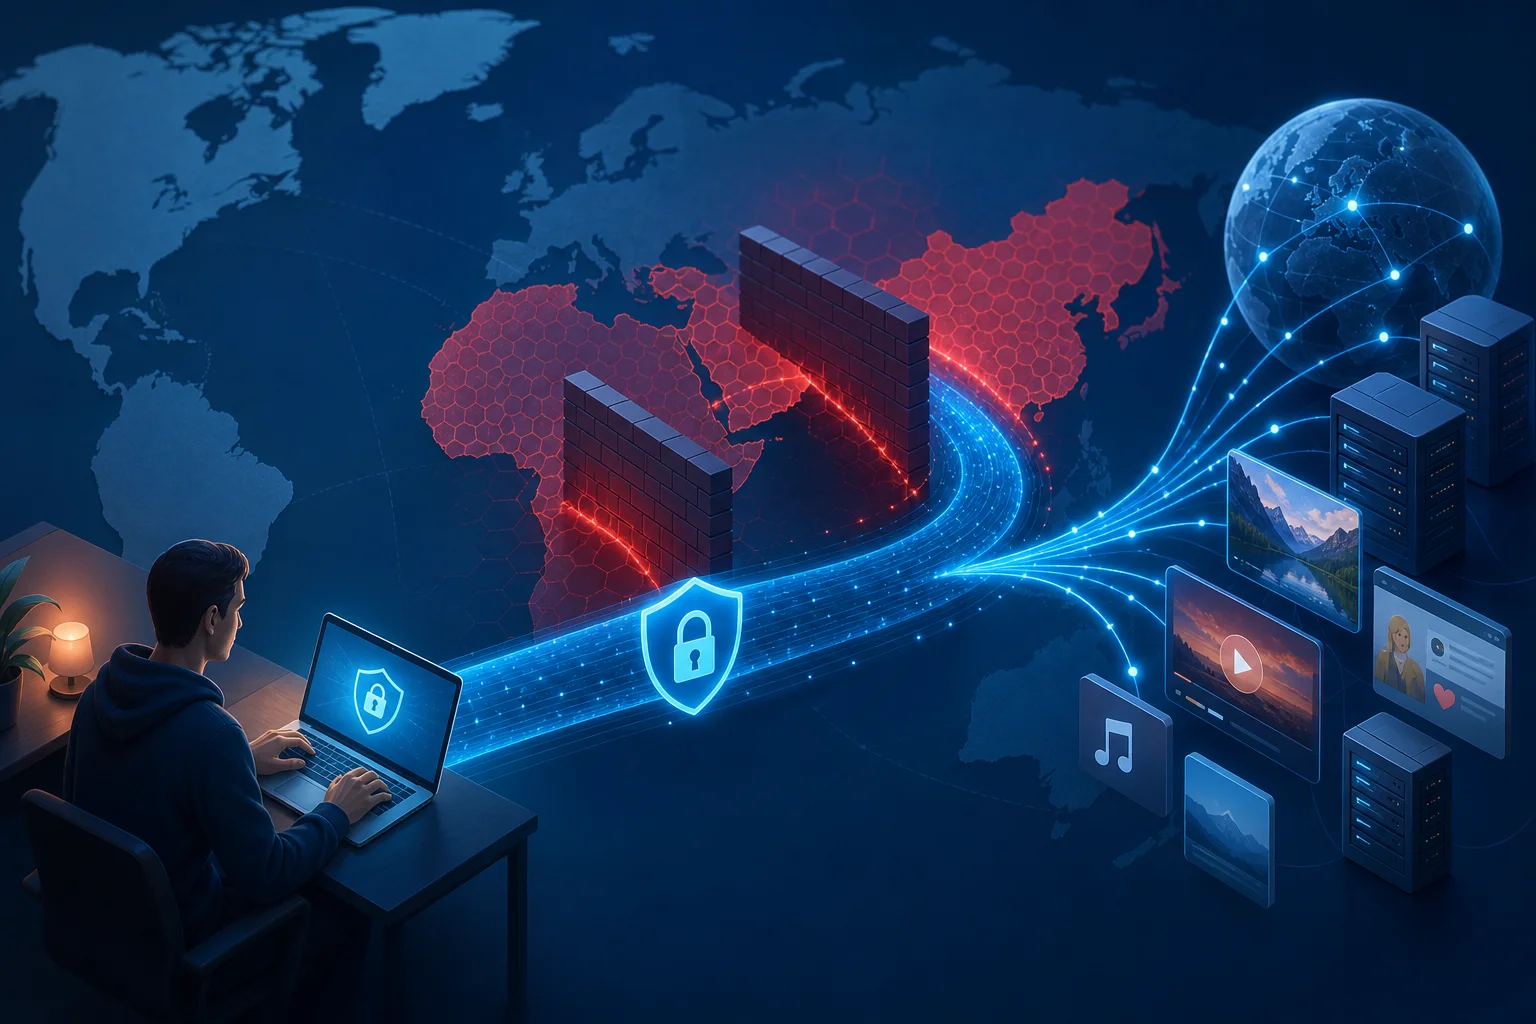
vpn contournant le réseau de censure

Études de cas de différents pays

Différents modèles de censure nécessitent différentes stratégies de VPN :

  • Chine : Le filtrage est techniquement avancé et peut cibler des protocoles de VPN, des IP de serveur, des champs SNI et des motifs de trafic suspects. Les utilisateurs ont souvent besoin de protocoles résilients, de rotation fréquente des points de terminaison et parfois de couches d'obscurcissement.
  • Iran : Les blocages peuvent s'intensifier lors d'événements politiques ou de crises. L'accès peut varier selon l'opérateur mobile, le FAI fixe et l'heure de la journée. La fiabilité dépend souvent d'un changement rapide de serveurs et de transports.
  • Russie : Les autorités ont accru la pression sur les fournisseurs de VPN et bloqué certains services sélectionnés. Les utilisateurs peuvent avoir besoin de fournisseurs avec une infrastructure mise à jour et des méthodes de connexion alternatives.
  • Turquie : Des restrictions temporaires sur les médias sociaux ou de messagerie ont eu lieu lors d'événements sensibles. Un VPN personnel peut aider à préserver l'accès lorsque les blocages sont basés sur des domaines ou spécifiques aux plateformes.
  • Émirats Arabes Unis et États du Golfe : Certaines applications de communication ou fonctionnalités VoIP peuvent être restreintes. La performance et la légalité du VPN peuvent varier, donc les utilisateurs doivent évaluer soigneusement les règles locales.

Ces exemples montrent un point central : la censure n'est pas uniforme. Un VPN qui fonctionne bien dans un pays peut échouer dans un autre parce que la couche de filtrage, l'environnement juridique et la topologie du réseau diffèrent.

Impact sur l'accès au contenu mondial

Lorsqu'un VPN fonctionne, l'impact est direct. Les utilisateurs peuvent lire des nouvelles internationales, accéder à des plateformes éducatives, utiliser des ressources pour développeurs, communiquer au-delà des frontières, et accéder à des services qui seraient autrement indisponibles. Pour les professionnels techniques, cela peut signifier l'accès à des dépôts de paquets, à de la documentation, à des outils de collaboration, à des plateformes d'hébergement de code, et à des mises à jour de sécurité.

Cependant, un VPN doit faire partie d'une stratégie d'accès plus large. Les navigateurs sécurisés, la messagerie chiffrée, les téléchargements de logiciels vérifiés, l'authentification multi-facteurs et le renforcement des points de terminaison sont tous importants. Un tunnel protège le trafic en transit, mais il ne rend pas un logiciel non sûr sûrs ou des dispositifs compromis dignes de confiance.

3. Décomposition technique : Protocoles VPN et mécanismes

Vue d'ensemble des protocoles VPN populaires

Les protocoles VPN définissent comment les tunnels sont établis, authentifiés, chiffrés et maintenus. Les utilisateurs avancés devraient comprendre les compromis opérationnels.

ProtocoleForcesFaiblessesMeilleur ajustement
OpenVPNMature, flexible, support TCP ou UDP, authentification basée sur des certificats forteBase de code plus lourde, plus de complexité de configuration, peut être identifiableRéseaux restrictifs où le repli TCP 443 est utile
L2TP/IPsecLarge soutien par les systèmes d'exploitation, stable sur de nombreuses plateformes anciennesL2TP n'a pas de chiffrement par lui-même ; la configuration IPsec peut être fragile ; souvent bloquéCompatibilité avec des appareils plus anciens ou des clients intégrés
WireGuardPetite base de code, haute performance, cryptographie moderne, roaming rapideLes clés statiques peuvent créer des considérations de confidentialité si mal gérées ; par défaut seulement UDPUtilisation personnelle VPN à haute vitesse sur des appareils modernes

OpenVPN reste précieux car il peut fonctionner sur le port TCP 443, ce qui le rend semblable à du HTTPS ordinaire au niveau du port. WireGuard est souvent plus rapide et plus simple, surtout sur des appareils mobiles, mais les réseaux qui bloquent ou limitent l'UDP peuvent le dégrader. L2TP/IPsec est utile lorsque le support natif est important, mais il n'est que rarement le premier choix pour la résistance à la censure.
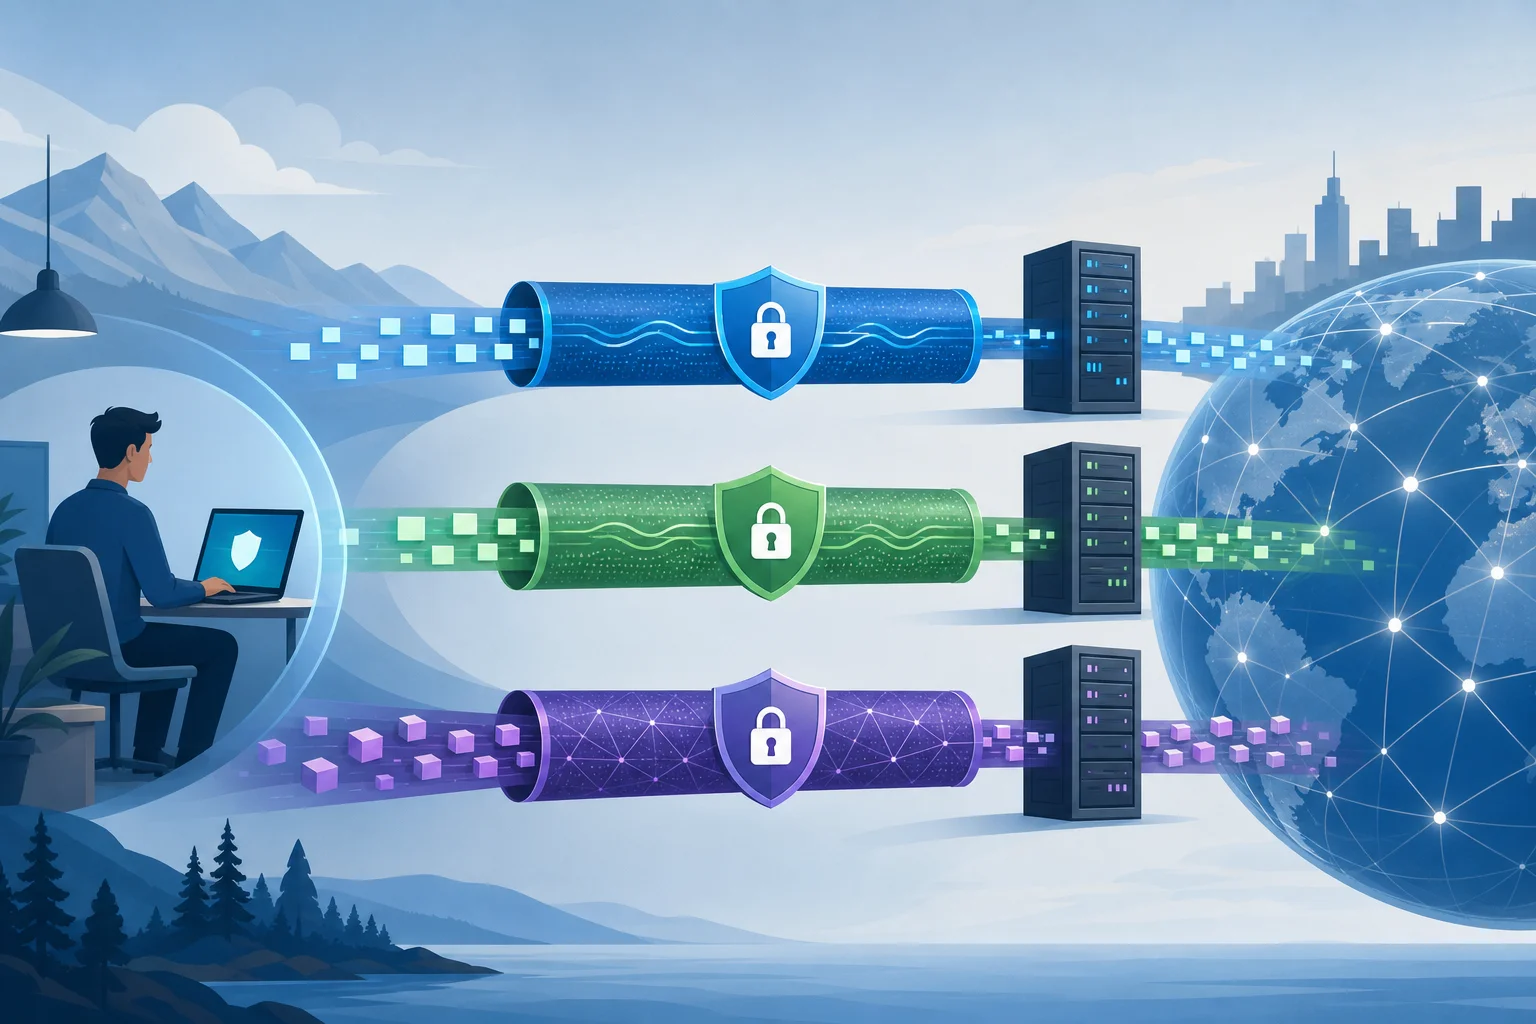
comparaison des protocoles vpn

Standards de chiffrement et leur rôle

Le chiffrement protège le trafic à l'intérieur du tunnel VPN. Les choix modernes courants incluent :

  • AES-256-GCM : Un mode de chiffrement authentifié largement déployé, souvent accéléré par matériel sur ordinateurs de bureau et serveurs.
  • ChaCha20-Poly1305 : Efficace sur mobile et appareils sans accélération AES. WireGuard utilise ChaCha20-Poly1305.
  • Perfect forward secrecy : Les clés de session sont négociées de sorte que la compromission d'une clé à long terme ne déchiffre pas automatiquement les sessions passées.
  • Authentification basée sur des certificats ou des clés : Empêche les clients de se connecter à des serveurs imposteurs.

Le chiffrement n'est qu'une partie de la sécurité du VPN. L'authentification, la gestion des DNS, l'application des règles de routage, le comportement du kill switch et les pratiques de journalisation peuvent être tout aussi importants. Un tunnel fortement chiffré qui fuit des requêtes DNS vers un résolveur local du FAI peut toujours révéler l'intention de navigation.

Analyse comparative de performance et de sécurité

Pour les utilisateurs avancés, le choix du protocole est un équilibre entre performance, résistance à la censure et contrôle opérationnel.

WireGuard fournit généralement un excellent débit et une faible latence car il fonctionne dans ou près du noyau sur de nombreuses plateformes et a un surcoût de poignée de main minimal. Il est également facile à auditorer par rapport aux protocoles plus anciens. Sa principale limitation est que le trafic WireGuard par défaut a des caractéristiques reconnaissables et utilise l'UDP, ce qui peut être bloqué sur des réseaux hostiles.

OpenVPN sur UDP est fiable et flexible. Il peut être plus lent que WireGuard mais reste largement pris en charge. OpenVPN sur TCP 443 peut aider sur des réseaux qui ne permettent que du trafic semblable au web, mais le TCP sur TCP peut causer des problèmes de performance sous perte de paquets.

L2TP/IPsec est acceptable lorsque le support client natif est la priorité. Pourtant, il est moins attrayant pour des scénarios de censure avancée car le trafic IPsec est couramment identifié et bloqué.

Une règle pratique est simple : utilisez WireGuard lorsque la vitesse et la stabilité sont disponibles ; utilisez OpenVPN lorsque la compatibilité réseau et les options de repli sont importantes ; évitez les protocoles anciens sauf si requis par des contraintes de plateforme.

4. Configuration d'un VPN personnel : Configurations avancées

Étapes pour configurer un VPN sur diverses plateformes

Le flux de travail exact dépend de votre fournisseur ou de votre pile auto-hébergée, mais le modèle de configuration avancée est cohérent.

  1. Définir votre modèle de menace. Décidez si vous protégez contre la surveillance locale du Wi-Fi, le profilage des FAI, la censure régionale, les administrateurs hostiles ou la surveillance ciblée.
  2. Choisir le protocole. Commencez par WireGuard pour la vitesse. Gardez OpenVPN comme repli pour les réseaux restrictifs.
  3. Sélectionnez des emplacements de sortie fiables. Choisissez des serveurs dans des juridictions et réseaux qui correspondent à vos objectifs d'accès et exigences de latence.
  4. Installez des clients vérifiés. Utilisez des magasins d'applications officiels, des sites web de fournisseurs, des dépôts de packages ou des versions signées. Évitez les installateurs reconditionnés.
  5. Importez la configuration de manière sécurisée. Protégez les clés privées et les fichiers de configuration. Ne les stockez pas dans des dossiers partagés ou des disques cloud non chiffrés.
  6. Activez la protection contre les fuites DNS. Confirmez que les serveurs DNS sont assignés par le VPN et accessibles uniquement via le tunnel.
  7. Activez un kill switch. Bloquez le trafic lorsque le VPN se déconnecte. Sur Linux, utilisez des règles de pare-feu plutôt que de compter uniquement sur des toggles au niveau des applications.
  8. Testez le comportement IPv6. Acheminez soit l'IPv6 à travers le tunnel, soit désactivez-le. Un IPv6 incontrôlé peut contourner les routes VPN uniquement IPv4.
  9. Validez avec des vérifications contrôlées. Testez l'IP publique, le résolveur DNS, l'exposition WebRTC et le comportement de reconnexion après sommeil ou changement de réseau.
  10. Documentez les chemins de repli. Gardez des serveurs et protocoles alternatifs prêts, surtout si vous voyagez ou opérez dans des environnements de réseau instables.

Paramètres avancés pour une performance optimale

L'optimisation des performances peut rendre un VPN personnel pour l'accès internet plus fiable :

  • Ajustement MTU : Un MTU incorrect peut causer de la fragmentation, des interruptions, ou des sites web cassés. WireGuard utilise souvent des valeurs proches de 1420, mais les réseaux restrictifs peuvent nécessiter des valeurs plus basses.
  • Préférence pour l'UDP : L'UDP évite les problèmes de TCP sur TCP et fonctionne généralement mieux pour les tunnels VPN.
  • Repli TCP : Gardez un profil TCP 443 pour les réseaux qui bloquent l'UDP.
  • Keepalive persistant : Sur des réseaux mobiles et fortement NATés, les paramètres de keepalive de WireGuard peuvent maintenir les mappages et réduire les délais de reconnexion.
  • Tunneling fractionné : Acheminez seulement le trafic sensible ou bloqué à travers le VPN lorsque vous avez besoin de latence plus faible pour les services locaux.
  • Proximité du serveur : Une distance physique et réseau plus faible réduit généralement la latence, mais le contournement de la censure peut nécessiter un pays de sortie plus éloigné.
  • VPN au niveau du routeur : Faire fonctionner un VPN sur un routeur peut protéger des dispositifs qui manquent de clients natifs, mais les CPU des routeurs peuvent limiter le débit.

Considérations de sécurité lors de la configuration

La configuration avancée doit réduire l'exposition accidentelle :

  • Utilisez des clés uniques par appareil.
  • Révoquez les profils d'appareil perdus ou inutilisés.
  • Évitez de partager un profil VPN entre plusieurs personnes.
  • Désactivez l'accès au réseau local à moins que vous n'ayez besoin de ressources LAN.
  • Utilisez l'authentification multi-facteurs pour les comptes de fournisseur lorsque cela est possible.
  • Gardez les clients mis à jour pour corriger les vulnérabilités des protocoles et des applications.
  • Vérifiez si le fournisseur supporte des applications auditées, une infrastructure transparente ou des builds reproductibles.

Pour les VPN auto-hébergés, renforcez le serveur. Utilisez des clés SSH, désactivez la connexion par mot de passe, appliquez des mises à jour de sécurité, restreignez les ports de gestion et surveillez les journaux pour les tentatives de force brute. Rappelez-vous aussi que l'auto-hébergement crée un point de terminaison fixe qui peut être plus facilement associé à vous au fil du temps.

5. Idées fausses courantes sur les VPN personnels

FAQ : Un VPN garantit-il une anonymité complète ?

Non. Un VPN change votre chemin de réseau et cache votre adresse IP locale des sites web, mais il ne vous rend pas anonyme en soi. Les sites web peuvent toujours vous identifier via des connexions, des empreintes de navigateur, des cookies, des dossiers de paiement, des identifiants de dispositifs et des motifs de comportement. Si l'anonymat est votre objectif, vous avez besoin d'un modèle de sécurité opérationnelle plus large.

FAQ : Le chiffrement est-il identique à la vie privée ?

Non. Le chiffrement protège les données en transit. La vie privée dépend de qui peut collecter des métadonnées, combien de temps les journaux sont conservés, ce que les applications révèlent et si votre identité est liée à votre activité. Un fournisseur de VPN pourrait théoriquement voir les métadonnées de connexion au point de sortie, donc la confiance et les politiques de journalisation sont importantes.

FAQ : Un VPN ralentit-il toujours mon internet ?

Pas toujours, mais il change souvent la performance. Le chiffrement ajoute une surcharge, et le routage à travers un serveur distant peut augmenter la latence. Cependant, un chemin VPN de haute qualité peut parfois surpasser une route FAI encombrée ou limitée. La vitesse dépend du protocole, de la charge du serveur, de la distance, du CPU de l'appareil, de la perte de paquets et des restrictions du réseau local.

Mythe : Les VPN rendent un comportement dangereux sûr

Un VPN ne bloque pas le phishing par défaut. Il ne prévient pas les malwares. Il ne sécurise pas les mots de passe faibles ni ne protège les comptes sans authentification multi-facteurs. Considérez un VPN comme une couche de transport sécurisée et non comme une suite de sécurité complète.

Mythe : Tous les VPN sont techniquement équivalents

Ils ne le sont pas. Les VPN diffèrent dans les protocoles, la qualité des clients, la gestion des DNS, la propriété des serveurs, l'architecture des journaux, la juridiction, la congestion, la résistance à la censure et la vitesse de mise à jour. Pour les utilisateurs avancés, les détails sont le produit.

6. Applications pratiques et avantages

Cas d'utilisation des VPN personnels dans des zones fortement censurées

Dans les régions restrictives, les VPN personnels soutiennent plusieurs cas d'utilisation de haute valeur :

  • Accéder à des médias indépendants : Les utilisateurs peuvent atteindre des médias internationaux et des sources de recherche.
  • Maintenir des flux de travail professionnels : Les développeurs peuvent accéder à la documentation, aux dépôts de code, aux API, aux tableaux de bord cloud et aux registres de paquets.
  • Sécuriser le Wi-Fi public : Les voyageurs et journalistes peuvent réduire l'exposition sur les réseaux d'hôtels, d'aéroports et de cafés.
  • Communiquer au-delà des frontières : Les VPN peuvent aider à restaurer l'accès à des outils de messagerie, de courrier électronique et de collaboration lorsqu'ils sont bloqués.
  • Tester le comportement régional : Les chercheurs peuvent comparer la disponibilité du contenu et les réponses réseau à travers différents emplacements de sortie.

Ces cas d'utilisation sont les plus forts lorsqu'ils sont associés à des points de terminaison sécurisés. Si le dispositif est compromis, un tunnel VPN ne peut pas protéger ce que le malware voit avant le chiffrement ou après le déchiffrement.

Avantages au-delà du contournement de la censure

Même en dehors des scénarios de censure, un VPN personnel peut améliorer le contrôle sur votre exposition réseau. Il peut réduire le profilage local du réseau, protéger le trafic sur des Wi-Fi non fiables et fournir une IP de sortie cohérente pour l'administration à distance. Certains utilisateurs s'appuient également sur des VPN pour accéder à des ressources de laboratoire à domicile ou sécuriser des services internes sans les exposer directement à internet public.

Pour les équipes et les utilisateurs puissants, un VPN personnel peut devenir partie intégrante d'un modèle d'accès zéro confiance. Au lieu d'ouvrir des tableaux de bord, bases de données ou panneaux de gestion à internet, vous pouvez les restreindre aux clients VPN avec des clés autorisées.

Impacts à long terme sur la vie privée des utilisateurs

La vie privée à long terme dépend des habitudes. Un VPN peut réduire la quantité de métadonnées de navigation disponibles pour les FAI locaux et les opérateurs réseau. Au fil du temps, cela peut limiter le profilage basé sur les requêtes DNS et les IP de destination. Cependant, le fournisseur de VPN ou l'hébergeur de serveur devient un nouveau point de confiance. C'est pourquoi les modèles sans enregistrement, les politiques transparentes et la conservation minimale des données sont précieux.

Les utilisateurs devraient régulièrement examiner leur configuration. Vérifiez les fuites DNS après les mises à jour des clients. Faites tourner les clés inutilisées. Retirez les anciens appareils. Réévaluez si un fournisseur répond toujours à vos besoins. La vie privée n'est pas une installation unique ; c'est un entretien continu.

7. L'avenir des VPN personnels : innovations et tendances

Technologies émergentes dans les VPN

L'écosystème VPN évolue en réponse à la censure, la surveillance et les pressions d'utilisabilité. Les développements clés incluent :

  • Transports obscurcis : Ceux-ci visent à rendre le trafic VPN plus difficile à distinguer du trafic chiffré ordinaire.
  • Expérimentations d'échange de clés post-quantiques : Certains fournisseurs testent des approches hybrides qui combinent cryptographie classique et post-quantique.
  • Routage multi-sauts : Le trafic passe par plus d'un serveur VPN pour séparer la visibilité d'entrée et de sortie.
  • Infrastructure décentralisée : Certains projets distribuent les points de terminaison à travers des réseaux plus larges, bien que la confiance et la performance restent complexes.
  • Meilleur roaming mobile : Les clients modernes améliorent le transfert entre les réseaux Wi-Fi et cellulaires.

Tendances prévues dans le développement de VPN

Attendez-vous à ce que les VPN deviennent plus adaptatifs. Les clients changeront probablement de protocole automatiquement en fonction de la perte de paquets, du blocage de ports et de la latence. Les fournisseurs investiront dans la rotation des points de terminaison, le routage conscient de la congestion et une prévention des fuites plus forte. En même temps, les systèmes de censure continueront à classifier le trafic à l'aide de sondages actifs et d'empreintes de paquets.

Le résultat sera une course aux armements technique. Les VPN plus simples peuvent toujours fonctionner sur des réseaux ouverts, tandis que les environnements restrictifs nécessiteront des mises à jour rapides et des transports plus flexibles.

Innovations axées sur la vie privée et le contrôle utilisateur

L'innovation la plus utile n'est pas seulement un chiffrement plus fort. C'est le contrôle utilisateur. Les utilisateurs avancés ont besoin d'une visibilité claire des routes, d'un comportement de client auditable, d'un tunneling par application, de paramètres par défaut plus sûrs et de moins d'identifiants lors de l'intégration. Les VPN axés sur la vie privée rivaliseront de plus en plus sur la transparence, pas seulement sur le nombre de serveurs.

Un VPN personnel pour la liberté d'internet est le plus efficace lorsqu'il est compréhensible. Les utilisateurs devraient savoir ce qui est protégé, ce qui est exposé et à quoi ressemble un échec. Cette clarté aide à éviter une confiance illusoire.

Conclusion

Un VPN personnel est un outil puissant pour acheminer le trafic de manière sécurisée, contourner de nombreuses restrictions régionales et améliorer le contrôle sur l'accès à internet. Pourtant, il fonctionne mieux lorsqu'il est configuré avec un modèle de menace clair, des protocoles modernes, une protection contre les fuites DNS, un kill switch et des attentes de vie privée réalistes. Pour les utilisateurs avancés dans des régions restrictives, la bonne configuration peut faire la différence entre un web fragmenté et un internet mondial utilisable.

Pour améliorer votre accès à internet et surmonter la censure régionale, essayez BeFreeVPN — c'est gratuit, ne nécessite aucune inscription et fonctionne parfaitement sur tous vos dispositifs.

Comprendre un VPN Privé pour l'Accès Internet : Contourner la Censure dans les Régions Restrictives

· 18 minutes de lecture

Dans les régions où la liberté en ligne est limitée, un VPN privé peut être votre bouée de sauvetage, vous permettant d'accéder à des informations non censurées et d'améliorer votre confidentialité. Un VPN privé pour l'accès Internet crée un chemin crypté entre votre appareil et un serveur distant, aidant à protéger le trafic des observateurs du réseau local, des fournisseurs d'accès Internet et de certains systèmes de censure. Cette analyse approfondie explique comment fonctionnent les VPN privés, en quoi les protocoles diffèrent, quelles stratégies de contournement de la censure sont importantes et ce que les utilisateurs avancés devraient considérer avant de s'appuyer sur un VPN dans des environnements restrictifs.

1. Qu'est-ce qu'un VPN Privé et comment fonctionne-t-il ?

Un VPN privé, ou réseau privé virtuel, est un système qui achemine votre trafic Internet à travers un tunnel crypté vers un serveur VPN avant qu'il n'atteigne l'Internet public. Au lieu que les sites Web et les services en ligne voient votre adresse de réseau local, ils voient généralement l'adresse IP du serveur VPN. Pendant ce temps, votre FAI local voit une connexion vers le point de terminaison VPN, et non les sites finaux que vous visitez.

Le principal objectif est d'améliorer la confidentialité et le contrôle d'accès. Un VPN peut protéger le trafic sur un Wi-Fi non fiable, réduire la surveillance locale, et aider les utilisateurs à accéder à des ressources en ligne bloquées par la localisation ou la politique. Il ne vous rend pas invisible, mais il modifie le modèle de confiance : vous déplacez la visibilité de votre opérateur de réseau local vers le fournisseur de VPN et les services distants que vous utilisez.

Comment le tunnel crypté est créé

À un niveau élevé, une connexion VPN suit une séquence prévisible :

  1. Initiation du client : Votre application VPN contacte un serveur en utilisant un protocole supporté.
  2. Authentification : Le client et le serveur se vérifient mutuellement en utilisant des certificats, des clés, des identifiants, ou une combinaison de méthodes.
  3. Échange de clés : Les deux parties négocient des clés de session, souvent avec une confidentialité parfaite pour que le trafic passé reste protégé si une clé à long terme est exposée ultérieurement.
  4. Configuration du tunnel : Le VPN crée une interface réseau virtuelle sur votre appareil.
  5. Encapsulation du trafic : Les paquets IP sont enveloppés à l'intérieur de paquets VPN cryptés.
  6. Sortie distante : Le serveur VPN déchiffre les paquets et les transfère au site Web ou service de destination.

Cette architecture est pourquoi un VPN peut contourner certaines formes de filtrage. Si un réseau bloque un site d'actualités par empoisonnement DNS ou filtrage IP, le routage à travers un serveur VPN en dehors de ce réseau peut permettre à la requête d'aboutir à partir d'un autre emplacement.

Cas d'utilisation courants pour contourner les restrictions

Les VPN privés sont souvent utilisés pour accéder à :

  • Des sources d'actualités bloquées par des pare-feu nationaux.
  • Des plateformes de messagerie restreintes lors d'événements politiques.
  • Des ressources académiques indisponibles dans une région locale.
  • Des sites de streaming ou des médias limités par la géographie.
  • Des plateformes de développement et de documentation bloquées par les règles de travail, de campus, ou nationales.

Cependant, l'accès dépend de la méthode de censure, du protocole VPN, de la réputation du serveur VPN, et de l'environnement juridique. Les utilisateurs dans les régions restrictives doivent comprendre les réglementations locales et les risques opérationnels avant de se connecter.

2. Comprendre les Protocoles VPN : La colonne vertébrale de la Vie Privée

Un protocole VPN définit comment le tunnel est construit, authentifié, crypté et maintenu. Le choix du protocole affecte la vitesse, la fiabilité, la résistance au blocage, et le niveau de sécurité que vous pouvez attendre. OpenVPN, IKEv2 et L2TP/IPsec restent largement discutés car ils représentent différents compromis de conception.

OpenVPN

OpenVPN est un protocole VPN open-source qui peut fonctionner sur UDP ou TCP. Il utilise couramment TLS pour l'échange de clés et prend en charge de fortes suites de chiffrement telles que AES-256-GCM ou ChaCha20-Poly1305, selon la configuration.

Ses forces incluent la flexibilité, le large support de la plateforme, et une révision de sécurité mature. Parce qu'OpenVPN peut fonctionner sur le port TCP 443, cela peut ressembler à un trafic HTTPS ordinaire au niveau de base. Cela dit, des pare-feu sophistiqués peuvent encore identifier les poignées de main OpenVPN à moins qu'une obfuscation supplémentaire ne soit utilisée.

OpenVPN sur UDP est généralement plus rapide et meilleur pour le trafic interactif. OpenVPN sur TCP peut être plus fiable sur des réseaux qui bloquent UDP, mais il peut souffrir de "mélange TCP sur TCP", où un comportement de retransmission imbriqué cause de mauvaises performances sous la perte de paquets.

IKEv2/IPsec

IKEv2 est un protocole de gestion des clés généralement associé à IPsec pour le chiffrement. Il est connu pour sa stabilité et sa reconnexion rapide, en particulier sur les appareils mobiles se déplaçant entre Wi-Fi et réseaux cellulaires. Le support MOBIKE permet au tunnel de survivre aux changements de réseau mieux que de nombreuses anciennes options.

D'un point de vue sécuritaire, IKEv2/IPsec peut être solide lorsqu'il est configuré avec des algorithmes modernes, une validation des certificats, et des groupes d'échange de clés sécurisés. Cependant, il utilise des ports et des motifs de trafic identifiables. Certains réseaux restrictifs bloquent le trafic lié à IPsec, y compris les ports UDP 500 et 4500.

IKEv2 est un bon choix pour la performance et la mobilité, mais ce n'est pas toujours la meilleure option pour contourner la censure lorsque les pare-feu bloquent agressivement les signatures VPN.

L2TP/IPsec

Le Protocole de Tunneling de Niveau 2, ou L2TP, ne fournit pas de chiffrement par lui-même. Il est généralement associé à IPsec. L2TP/IPsec est plus ancien et largement supporté par les systèmes d'exploitation, mais il est souvent moins désirable aujourd'hui car il peut être plus facile à bloquer et peut avoir plus de surcharge en raison de l'encapsulation double.

Pour les utilisateurs avancés, L2TP/IPsec est généralement une solution de secours plutôt qu'un premier choix. Il peut fonctionner sur des réseaux permissifs, mais dans les régions restrictives, il est fréquemment filtré.

Tableau de comparaison des protocoles VPN

ProtocolePotentiel de sécuritéPerformanceRésistance au blocageMeilleure adéquation
OpenVPN UDPÉlevé avec des chiffres modernesÉlevéeMoyenneVie privée générale, large bande stable
OpenVPN TCP 443Élevé avec des chiffres modernesMoyenneMoyenne à élevée avec obfuscationRéseaux qui restreignent UDP
IKEv2/IPsecÉlevé s'il est bien configuréÉlevéeFaible à moyenneUtilisateurs mobiles et roaming rapide
L2TP/IPsecModéré à élevé, dépendant de la configurationMoyenne à faibleFaibleCompatibilité héritée

Le choix du protocole affecte directement l'accès au contenu restreint. Si un censeur bloque des ports VPN connus, IKEv2 ou L2TP peuvent échouer rapidement. Si l'inspection approfondie des paquets détecte OpenVPN, un tunnel OpenVPN standard peut également échouer. Dans ces cas, l'obfuscation, les transports alternatifs, ou des serveurs fréquemment tournés peuvent être nécessaires.

3. Contourner la Censure : Mécanismes et Stratégies

Les systèmes de censure utilisent plusieurs couches. Certains bloquent des domaines par manipulation DNS. D'autres bloquent des plages IP, inspectent des paquets, limitent des flux suspects, ou réinitialisent des connexions. Un VPN privé peut aider car il change ce que le censeur peut voir et où votre trafic sort.

Comment les VPN obfusquent le trafic utilisateur

Le chiffrement de base d'un VPN cache le contenu de votre trafic à votre FAI local. Le FAI peut savoir que vous êtes connecté à un serveur VPN, mais pas les sites Web spécifiques à l'intérieur du tunnel. Cela est utile contre le filtrage par mot-clé, la journalisation DNS, et le suivi IP traditionnel des sites cibles.

Cependant, le chiffrement seul n'est pas identique à l'obfuscation. L'inspection approfondie des paquets peut parfois identifier les protocoles VPN par la structure de la poignée de main, la taille des paquets, le timing, ou des adresses IP de serveur connues. L'obfuscation tente de faire apparaître le trafic VPN comme autre chose, souvent du trafic Web TLS ordinaire.

Les techniques anti-détection courantes incluent :

  • Transport TCP 443 : Exécuter le tunnel via le même port utilisé par HTTPS.
  • Enveloppement TLS : Encapsuler le trafic VPN à l'intérieur d'une couche cryptée plus générique.
  • Remplissage de paquets : Réduire l'identification fondée sur les longueurs de paquets.
  • Rotation des serveurs : Déplacer les utilisateurs des plages IP VPN bloquées.
  • Modèles de pont ou de relais : Utiliser des points d'entrée moins publics pour éviter le blocage massif.

Techniques de tunneling dans les régions restrictives

Le tunneling est au cœur du fonctionnement d'un VPN. Dans des environnements restrictifs, la question n'est pas seulement de savoir si le tunnel est crypté, mais s'il peut être établi et maintenu.

Un flux de travail pratique de résistance à la censure ressemble à ceci :

  1. Tester plusieurs protocoles : Commencer par l'option la plus sécurisée et efficace, puis se replier sur des modes basés sur TCP si UDP est bloqué.
  2. Préférer un chiffrement moderne : Éviter les chiffres obsolètes et une authentification faible.
  3. Utiliser des modes obfusqués lorsque disponibles : Les signatures standard des VPN peuvent être bloquées.
  4. Activer un interrupteur d'arrêt : Prévenir les fuites de trafic si le tunnel se décharge.
  5. Vérifier le routage DNS : S'assurer que les requêtes DNS passent par le VPN, et non par le FAI local.
  6. Surveiller les fuites : Tester les expositions IPv6, WebRTC et DNS après connexion.
  7. Garder des points de terminaison alternatifs prêts : La censure peut s'intensifier lors des élections, des manifestations ou des crises.

Aucune stratégie n'est parfaite. Certains réseaux combinent le blocage de protocoles avec un probe actif, où les serveurs VPN suspectés sont testés par le censeur. C'est pourquoi les points de terminaison privés, les listes de serveurs non publiques, et les transports adaptatifs peuvent être importants.

Masquage IP et geo-spoofing

Lorsque le trafic sort par un serveur VPN, les sites Web voient l'adresse IP du serveur. Cela est souvent appelé masquage IP. Si le serveur est dans un autre pays, l'utilisateur peut sembler naviguer depuis ce pays. Cela peut aider à accéder à du contenu bloqué localement ou restreint à des régions spécifiques.

Le geo-spoofing ne concerne pas seulement les plateformes de divertissement. Cela peut aider à lire des actualités internationales, accéder à du matériel éducatif, atteindre des outils cloud, ou utiliser des services de communication non disponibles dans leur juridiction. Néanmoins, de nombreux services détectent les plages IP VPN des centres de données, donc le succès dépend de la qualité, de la réputation, et de la rotation des serveurs.

4. Considérations de Sécurité : Protéger Votre Identité en Ligne

Un VPN est une couche dans une pile de confidentialité. Il ne remplace pas les navigateurs sécurisés, le durcissement des appareils, les pratiques de compte sûres, ou une bonne sécurité opérationnelle. Les utilisateurs avancés devraient évaluer à la fois la force cryptographique et la confiance envers le fournisseur.

Normes de chiffrement qui comptent

Des services VPN solides utilisent un chiffrement moderne et un échange de clés authentifié. Recherchez des configurations telles que :

  • AES-256-GCM ou ChaCha20-Poly1305 pour le chiffrement.
  • TLS 1.2 ou TLS 1.3 avec des suites de chiffres sécurisées.
  • Confidentialité parfaite grâce à un échange de clés éphémères.
  • Validation des certificats pour prévenir les attaques de type "man-in-the-middle".
  • Gestion sécurisée des DNS à l'intérieur du tunnel.

Des paramètres faibles, des protocoles obsolètes, ou des certificats mal configurés peuvent compromettre le tunnel. L'application VPN devrait également protéger contre les fuites IPv6 et DNS.

VPN gratuits vs VPN payants

Les VPN gratuits varient largement. Certains se concentrent sur la confidentialité et sont durables grâce à des dons, des plans freemium, ou des ressources limitées. D'autres monétisent leurs utilisateurs par la publicité, le suivi, la revente de trafic, ou la collecte de données intrusive. Les VPN payants ne sont pas automatiquement sûrs non plus, mais ils ont généralement un modèle de revenus plus clair.

Évaluez tout fournisseur VPN en posant les questions suivantes :

  • Nécessite-t-il une inscription ou des données personnelles ?
  • Quels journaux sont conservés, et pendant combien de temps ?
  • Le fournisseur a-t-il publié des audits de sécurité ?
  • Les applications sont-elles open source ou examinées de manière indépendante ?
  • Supporte-t-il la protection contre les fuites et un interrupteur d'arrêt ?
  • Où est légalement basé le fournisseur ?
  • Comment réagit-il face au blocage et à l'abus de serveur ?

Pour les utilisateurs dans les régions restrictives, les exigences d'inscription peuvent être une préoccupation sérieuse pour la confidentialité. Un modèle sans enregistrement réduit la quantité de données personnelles liées à l'utilisation du VPN.

Stratégies pour maintenir l'anonymat

Les VPN aident avec la confidentialité au niveau du réseau, mais l'anonymat nécessite plus de discipline. Pour réduire la lienabilité :

  • Ne vous connectez pas à des comptes personnels lorsque l'anonymat est requis.
  • Utilisez des navigateurs axés sur la confidentialité et désactivez les fonctionnalités de suivi inutiles.
  • Séparez les identités à travers différents profils de navigateur ou appareils.
  • Utilisez HTTPS partout ; le VPN n'enchiffre pas les données une fois qu'elles quittent le serveur VPN à moins que la destination n'utilise le chiffrement.
  • Évitez de partager des métadonnées identifiantes dans des documents, des images, ou des noms d'utilisateur.
  • Gardez votre système d'exploitation et votre client VPN à jour.
  • Comprenez les risques légaux locaux avant d'utiliser des outils de contournement.

Un VPN peut cacher votre destination à votre FAI, mais il ne peut pas empêcher un site Web de vous identifier si vous vous connectez, réutilisez une empreinte de navigateur unique, ou divulguez des informations personnelles.

5. Idées Reçues Courantes sur les VPN Privés

Mal comprendre la technologie VPN peut créer une fausse confiance ou une peur inutile. Les réponses aux questions fréquentes ci-dessous traitent des préoccupations pratiques et des requêtes de recherche courantes.

Les VPN sont-ils illégaux dans toutes les régions restrictives ?

Non. Les lois sur les VPN diffèrent selon les pays. Certains gouvernements autorisent les VPN à des fins professionnelles mais restreignent les fournisseurs non approuvés. D'autres bloquent le trafic VPN sans criminaliser tous les utilisateurs. Quelques-uns imposent des pénalités strictes. Vérifiez toujours la loi locale actuelle et les conditions de risque avant d'utiliser un VPN privé pour l'accès Internet.

Un VPN garantit-il une anonymité totale ?

Non. Un VPN change votre chemin réseau et masque votre adresse IP des sites de destination, mais il n'efface pas les empreintes de navigateur, les connexions aux comptes, les malwares, les enregistrements de paiement, ou les motifs comportementaux. L'anonymat complet nécessite un modèle de menace plus large et une séparation des identités soigneuse.

Un VPN ralentit-il toujours Internet ?

Pas toujours, mais un certain impact sur la performance est normal. Le chiffrement ajoute une surcharge, et le trafic peut voyager plus loin à travers un serveur distant. Cependant, un bon VPN peut sembler rapide lorsque les serveurs sont à proximité, peu congestionnés, et configurés avec des protocoles efficaces. Dans certains cas, un VPN peut même améliorer la stabilité si un FAI limite certains types de trafic, bien que cela ne soit pas garanti.

Mon FAI peut-il voir ce que je fais lorsque j'utilise un VPN ?

Votre FAI peut généralement voir que vous échangez un trafic chiffré avec un serveur VPN. Il ne peut généralement pas voir les sites Web ou le contenu des applications à l'intérieur du tunnel, à condition qu'il n'y ait pas de fuites DNS, IPv6, ou de trafic. Cependant, le fournisseur de VPN peut être en mesure de voir les métadonnées de connexion et les IP de destination selon son architecture et sa politique de journalisation.

Un VPN privé suffit-il pour contourner chaque pare-feu ?

Non. Des systèmes de censure avancés peuvent bloquer les IP VPN, identifier les protocoles, utiliser des probes actifs, limiter le trafic chiffré, ou forcer les applications locales à compter sur des services contrôlés par l'État. Un VPN est puissant, mais pas universel. Les transports obfusqués et la configuration soignée améliorent les chances.

6. Impact Réel : Études de Cas de l'Utilisation des VPN dans les Régions Restrictives

Les VPN privés sont devenus des outils essentiels dans les pays où les gouvernements, les FAI, ou les institutions locales restreignent l'information en ligne. Les détails varient, mais le schéma est constant : lorsque l'accès direct est bloqué, les tunnels cryptés peuvent restaurer une voie vers le web ouvert.

Chine : filtrage à grande échelle et blocage de protocoles

Le système de contrôle Internet de la Chine combine l'interférence DNS, le blocage IP, le filtrage par mots-clés, la régulation des plateformes et l'inspection approfondie des paquets. De nombreux points de terminaison VPN publics sont rapidement bloqués, et certains protocoles sont perturbés. Les utilisateurs comptent souvent sur des tunnels obfusqués, des serveurs privés, des points de terminaison tournants, ou des outils de contournement spécialisés.

La leçon clé est qu'un VPN standard peut fonctionner temporairement, mais l'accès résilient nécessite de l'adaptabilité. Le camouflage de protocole et la diversité des points de terminaison comptent plus dans cet environnement que dans les pays avec un filtrage plus léger.

Iran : coupures, limitation, et restrictions de plateformes

L'Iran a à plusieurs reprises restreint l'accès aux applications de messagerie, plateformes sociales, et services internationaux pendant des périodes de troubles. Les VPN sont largement utilisés pour accéder à des plateformes bloquées et à des sources d'informations extérieures. Cependant, les autorités peuvent limiter le trafic chiffré ou bloquer des services VPN connus.

Dans ce contexte, un VPN privé peut soutenir la communication et l'accès à des reportages indépendants. Pourtant, les utilisateurs doivent considérer la sécurité, car l'utilisation d'outils de contournement peut attirer l'attention en moments de haute risque.

Russie : blocage de plateformes et pression légale

La Russie a intensifié la pression sur les médias indépendants, plateformes sociales, et fournisseurs de VPN. Certains services VPN ont été bloqués ou obligés de se conformer à des listes de filtrage de l'État. Les utilisateurs se tournent souvent vers les VPN pour lire les nouvelles internationales, communiquer en toute sécurité, ou accéder à des plateformes restreintes.

Ici, l'impact n'est pas seulement technique. Les VPN aident à préserver l'accès à plusieurs sources d'informations. Ils créent également un espace contesté entre la vie privée de l'individu et le contrôle à l'échelle de l'État sur l'infrastructure numérique.

Turquie et autres régions avec blocage basé sur des événements

Certains pays comptent sur des blocages temporaires pendant les élections, manifestations, incidents de sécurité, ou crises politiques. Dans ces cas, la demande de VPN augmente lorsque les plateformes de médias sociaux, de messagerie, ou d'actualités deviennent indisponibles. Les utilisateurs qui ont installé et testé un VPN avant une crise sont généralement mieux préparés que ceux qui tentent d'en télécharger un pendant un blocage actif.

Comment les VPN redéfinissent la liberté numérique

La valeur réelle d'un VPN n'est pas abstraite. Il peut aider les journalistes à vérifier les informations, les étudiants à accéder à la recherche, les familles à communiquer à travers les frontières, et les citoyens à comparer des récits de plusieurs sources. En même temps, les VPN font partie d'un écosystème plus large qui inclut la messagerie sécurisée, les sites miroirs, l'édition décentralisée, les navigateurs préservant la vie privée, et l'éducation à la sécurité numérique.

7. Conclusion : L'avenir des VPN Privés dans un Paysage Numérique Évolutif

La technologie VPN privée continuera d'évoluer alors que les systèmes de censure deviennent plus adaptatifs. Attendez-vous à un chiffrement par défaut plus fort, une meilleure performance mobile, plus d'obfuscation, une protection améliorée contre les fuites, et des modèles d'accès sans enregistrement plus simples. En même temps, la pression réglementaire peut augmenter, surtout dans les régions où les gouvernements cherchent un contrôle plus strict sur les flux d'informations transfrontaliers.

Pour les utilisateurs avancés, la meilleure approche est pratique et stratifiée. Choisissez des protocoles sécurisés, testez les fuites, comprenez votre modèle de menace, et gardez des méthodes d'accès de secours prêtes. Un VPN privé pour l'accès Internet n'est pas un bouclier magique, mais il reste l'un des outils les plus importants pour la vie privée, la résistance à la censure, et l'information ouverte.

Explorez BeFreeVPN pour une solution sécurisée et gratuite pour contourner la censure en ligne sans aucune exigence d'enregistrement.

Comprendre un VPN Privé pour l'Accès Internet : Contourner la Censure dans les Régions Restrictives

· 18 minutes de lecture

Dans les régions où la liberté en ligne est limitée, un VPN privé peut être votre bouée de sauvetage, permettant d'accéder à des informations non censurées et d'améliorer votre vie privée. Un VPN privé pour l'accès internet crée un chemin chiffré entre votre appareil et un serveur distant, aidant à protéger le trafic des observateurs de réseau locaux, à réduire l'exposition à la censure et à atteindre des services qui peuvent être bloqués par localisation ou politique. Pour les utilisateurs avancés, la question clé n'est pas simplement si un VPN fonctionne, mais comment il fonctionne, où il échoue, et comment les choix de protocole, de routage, de DNS et de sécurité opérationnelle affectent la vie privée dans le monde réel.

1. Qu'est-ce qu'un VPN Privé et Comment Fonctionne-t-il ?

Un VPN privé, ou réseau privé virtuel, est un système qui route votre trafic internet à travers un tunnel chiffré vers un serveur VPN avant qu'il n'atteigne l'internet ouvert. Pour le fournisseur de services internet local, l'opérateur Wi-Fi, ou la passerelle du campus, la destination visible est généralement le point de terminaison VPN plutôt que chaque site web, application ou service que vous utilisez. Pour le site web de destination, votre adresse IP source apparente est généralement celle du serveur VPN plutôt que votre adresse réseau d'origine.

Le but d'un VPN privé dans la sécurité internet est triple :

  • Confidentialité : Chiffrer le trafic entre votre appareil et le serveur VPN afin que les intermédiaires locaux ne puissent pas facilement lire le contenu des paquets.
  • Intégrité : Réduire la chance que le trafic soit modifié en transit par des réseaux non fiables.
  • Abstraction de localisation : Masquer votre véritable adresse IP derrière l'adresse du serveur VPN, ce qui peut aider à contourner les restrictions géographiques ou le filtrage local.

Techniquement, un client VPN crée une interface réseau virtuelle sur votre appareil. Les routes du système d'exploitation envoient ensuite le trafic sélectionné vers cette interface. Le logiciel VPN encapsule les paquets à l'intérieur d'un autre protocole, les chiffre et les transmet au serveur VPN. Le serveur déchiffre la couche extérieure, envoie le trafic original à sa destination, reçoit des réponses et les renvoie à travers le tunnel chiffré.

Ce processus ne rend pas l'internet "privé" dans un sens absolu. Le fournisseur VPN peut souvent voir des métadonnées telles que l'heure de connexion, le choix du serveur, le volume de bande passante et les IP de destination, à moins que des mesures d'atténuation ne soient en place. Les sites web peuvent toujours vous identifier par des cookies, l'empreinte du navigateur, les connexions de compte ou les détails de paiement. Cependant, un VPN bien conçu change de manière significative qui peut observer quoi.

Les cas d'utilisation courants comprennent :

  • Accéder à des sites d'actualités, services de messagerie ou plateformes éducatives bloqués par les réseaux locaux.
  • Réduire l'exposition à la surveillance sur le Wi-Fi public.
  • Atteindre des services restreints à certains pays via le geo-spoofing.
  • Protéger les requêtes DNS des résolveurs locaux lorsque le VPN fournit un traitement DNS chiffré.
  • Séparer la navigation quotidienne d'une adresse IP domestique, de bureau ou de transporteur mobile.

Pour les utilisateurs dans des régions restrictives, le VPN fait souvent partie d'une pile de confidentialité plus large. Des navigateurs sécurisés, une messagerie chiffrée, une authentification forte, une utilisation prudente des comptes et un comportement conscient des menaces restent essentiels.

2. Comprendre les Protocoles VPN : La Colonne Vertébrale de la Vie Privée

Un protocole VPN définit comment le tunnel est négocié, authentifié, chiffré, maintenu et transporté à travers les réseaux. Le choix du protocole affecte la vitesse, la résistance à la censure, la compatibilité des appareils et la posture de sécurité.

Comparaison des protocoles VPN courants

ProtocoleTransport typiqueProfil de sécuritéPerformanceForcesLimitations
OpenVPNUDP ou TCPFort lorsqu'il est configuré avec des TLS modernes et des chiffrementsModéré à bonMûr, audité, flexible, largement supportéPeut être identifié ; le mode TCP peut souffrir de ralentissement TCP sur TCP
IKEv2/IPsecUDP 500/4500Fort avec les suites modernes et une authentification appropriéeBon, surtout sur mobileReconnexion rapide, roaming stable entre réseauxPlus facile à bloquer par port ; la qualité de mise en œuvre varie
L2TP/IPsecUDP 500/4500/1701Acceptable généralement seulement parce que l'IPsec fournit le chiffrementModéréLarge support héritéConception plus ancienne, plus détectable, souvent bloqué, rarement idéal aujourd'hui

OpenVPN

OpenVPN est un protocole VPN largement déployé qui utilise TLS pour l'échange de clés et peut fonctionner via UDP ou TCP. En mode UDP, il tend à mieux performer car la perte de paquets ne déclenche pas un comportement de retransmission imbriqué. En mode TCP, il peut traverser des réseaux qui autorisent uniquement un trafic semblable au web, mais la performance peut se dégrader car les couches intérieure et extérieure peuvent tenter la retransmission.

La sécurité dépend de la configuration. Les déploiements OpenVPN solides utilisent des versions TLS modernes, la validation de certificat, l'échange de clés éphémères, des chiffrements sécurisés tels qu'AES-GCM ou ChaCha20-Poly1305 là où cela est supporté, et contre les attaques par dégradation. Comme OpenVPN a une poignée de main reconnaissable dans les configurations par défaut, les réseaux restrictifs peuvent le détecter et le bloquer à moins qu'une obfuscation supplémentaire ne soit utilisée.

IKEv2/IPsec

IKEv2 est un protocole d'échange de clés souvent associé à l'IPsec ESP pour un transport chiffré. Il est efficace et particulièrement utile sur les appareils mobiles car il peut rétablir rapidement des tunnels lorsque l'utilisateur passe entre Wi-Fi et réseaux cellulaires. Cette fonctionnalité est précieuse dans des conditions de réseau instables.

Cependant, IKEv2 utilise généralement les ports UDP 500 et 4500, ce qui facilite le blocage grossier. Certains réseaux bloquent complètement l'IPsec. La sécurité dépend également des propositions cryptographiques choisies, de la gestion des certificats, et de si des algorithmes hérités faibles sont désactivés.

L2TP/IPsec

L2TP en lui-même ne fournit pas de chiffrement. Il est normalement associé à l'IPsec. Bien qu'il soit toujours disponible sur de nombreux systèmes d'exploitation, il est moins attrayant pour les environnements restrictifs car il est facile à identifier et fréquemment bloqué. Il peut être utile comme solution de compatibilité, mais les utilisateurs avancés préfèrent généralement des options plus modernes.

Comment le choix du protocole affecte l'accès

Le choix du protocole peut déterminer si un VPN se connecte ou non. Si un censeur bloque des plages d'IP VPN connues, le choix du protocole peut ne pas aider. S'il bloque des ports ou des signatures spécifiques, changer de transport, utiliser TCP sur le port 443 ou utiliser une couche d'obfuscation peut améliorer l'accessibilité. Si le réseau utilise l'inspection approfondie des paquets, une poignée de main VPN par défaut peut se démarquer même lorsque les charges utiles sont chiffrées.

En pratique, les utilisateurs avancés devraient évaluer les protocoles sur quatre dimensions : la force cryptographique, la résistance aux empreintes, la tolérance à la latence et la fiabilité sur des liens mobiles ou instables.

3. Contourner la Censure : Mécanismes et Stratégies

Les systèmes de censure fonctionnent généralement à plusieurs niveaux. Ils peuvent bloquer les requêtes DNS, réinitialiser les connexions TCP, filtrer les adresses IP, inspecter les signatures de paquets, ralentir les flux suspects ou obliger les applications locales à faire respecter les règles de contenu. Un VPN privé peut contourner beaucoup de ces contrôles en déplaçant le modèle de trafic visible de l'utilisateur de "de nombreuses destinations" vers "un tunnel chiffré".

Comment les VPN obfusquent le trafic des observateurs locaux

Le chiffrement standard des VPN cache le contenu du trafic, mais il ne cache pas toujours le fait qu'un VPN est utilisé. Les observateurs locaux peuvent toujours voir :

  • L'adresse IP du serveur VPN.
  • Le timing et le volume des paquets.
  • Le protocole de transport et le port.
  • Des motifs de poignée de main qui ressemblent à des logiciels VPN connus.

L'obfuscation tente de rendre le trafic VPN moins distinctif. Certains systèmes enveloppent les paquets VPN dans une couche semblable à TLS. D'autres utilisent des transports adaptables, des caractéristiques de paquets randomisées ou des interfaces de type proxy. L'objectif est de réduire la fiabilité de la détection sans sacrifier le chiffrement.

Cependant, l'obfuscation n'est pas magique. Les systèmes de censure sophistiqués peuvent combiner l'analyse active, des listes de réputation IP, l'analyse du trafic et le blocage de serveurs. Pour cette raison, la résilience dépend souvent de la rotation des serveurs, de l'agilité du protocole, et du comportement prudent des utilisateurs.

Étape par étape : que se passe-t-il lorsque vous accédez à un site bloqué via un VPN

  1. Le client VPN authentifie le serveur. Il vérifie les certificats ou les clés pour éviter de se connecter à un point de terminaison imposteur.
  2. Un tunnel sécurisé est négocié. Le client et le serveur s'accordent sur les paramètres cryptographiques et établissent des clés de session.
  3. Votre appareil change de routes. Le trafic destiné à l'internet est envoyé à travers l'interface VPN virtuelle.
  4. Le DNS peut être redirigé. Un VPN sensible à la confidentialité envoie les requêtes DNS à travers le tunnel plutôt que vers le résolveur local.
  5. Les requêtes bloquées sont encapsulées. Au lieu de demander directement un site bloqué au réseau local, votre appareil envoie des paquets chiffrés au serveur VPN.
  6. Le serveur VPN sort vers l'internet. Le site web voit l'adresse IP du serveur, pas l'adresse de votre FAI local.
  7. Les réponses reviennent à travers le tunnel. Le réseau local voit un trafic chiffré vers le point de terminaison VPN, pas la destination finale du contenu.

Techniques de tunneling dans des régions restrictives

L'efficacité du tunneling dépend de l'adversaire. Contre un simple blocage DNS, presque n'importe quel VPN avec DNS tunnelé peut fonctionner. Contre le blocage IP, le VPN a besoin d'adresses de serveurs accessibles. Contre l'inspection approfondie des paquets, le VPN peut avoir besoin de camouflage. Contre le blocage actif des fournisseurs VPN populaires, des points de terminaison privés ou moins connus peuvent être plus fiables.

Les concepts de tunneling importants incluent :

  • Routage en tunnel complet : Tout le trafic passe par le VPN. C'est plus sûr pour des environnements restrictifs car cela réduit les fuites accidentelles.
  • Tunneling fractionné : Seul le trafic sélectionné utilise le VPN. Cela peut améliorer la performance, mais augmente le risque de fuite en cas de mauvaise configuration.
  • Transport TCP 443 : Le trafic VPN utilise le même port que HTTPS. Cela peut aider dans des réseaux restrictifs, bien que la détection de signature puisse toujours s'appliquer.
  • Routage multi-hop : Le trafic passe par plus d'un serveur VPN. Cela peut réduire la confiance d'un seul serveur mais ajoute de la latence.
  • Kill switch : Le client VPN bloque le trafic si le tunnel tombe, empêchant un retour au réseau local.

Masquage IP et geo-spoofing

Le masquage IP change l'adresse source apparente vue par les sites web et les services. Le geo-spoofing utilise un serveur de sortie dans un pays sélectionné pour faire apparaître le trafic comme s'il en provenait. Cela peut aider à accéder à des médias limités par région, des magasins d'applications, des résultats de recherche, ou des versions locales de sites web.

Cependant, les sites web peuvent toujours inférer la localisation à partir des autorisations GPS, de la langue du navigateur, du fuseau horaire, du pays de la SIM, du mode de paiement, ou de l'historique du compte. Pour une utilisation sensible, alignez les paramètres de l'appareil et du navigateur avec le modèle de confidentialité prévu, et évitez de vous connecter à des comptes qui vous identifient directement.

4. Considérations de Sécurité : Protéger Votre Identité en Ligne

Un VPN privé améliore la confidentialité uniquement lorsque sa conception technique et les pratiques des utilisateurs correspondent au modèle de menace. Dans les régions restrictives, les erreurs peuvent avoir des conséquences graves, donc la sécurité mérite une attention particulière.

Les normes de chiffrement comptent

Les services VPN modernes doivent utiliser une cryptographie actuelle et bien examinée. Recherchez une authentification forte, la sécurité des clés, et la résistance aux attaques par dégradation. AES-256 est courant, mais l'échange de clés, la qualité de mise en œuvre, et la configuration sont tout aussi importants que les noms de chiffrements. ChaCha20-Poly1305 est également respecté, notamment sur les appareils sans accélération matérielle AES.

Évitez les services qui s'appuient sur des protocoles obsolètes, un chiffrement propriétaire peu clair, ou des affirmations vagues telles que "sécurité de niveau militaire" sans détail technique. Un chiffrement fort doit être associé à un traitement DNS sécurisé, une protection contre les fuites IPv6 et un comportement de déconnexion fiable.

Risques des VPN gratuits vs payants

Les VPN gratuits varient largement. Certains sont réputés et orientés vers la confidentialité. D'autres peuvent monétiser par la publicité, des SDK de suivi, la revente de bande passante, ou des pratiques de données faibles. Les VPN payants ne sont pas automatiquement sûrs non plus. Un modèle d'abonnement peut réduire la pression pour monétiser les données des utilisateurs, mais la confiance dépend toujours de l'architecture, de la juridiction, des audits, de la politique de journalisation et de la transparence.

Considérez ces critères :

  • Le service nécessite-t-il des détails d'inscription permettant d'identifier personnellement ?
  • Existe-t-il une politique de non-journalisation claire avec une explication technique significative ?
  • Les requêtes DNS sont-elles traitées à l'intérieur du tunnel ?
  • Le client inclut-il un kill switch ?
  • Les applications sont-elles mises à jour régulièrement ?
  • Le fournisseur explique-t-il les choix et limitations de protocole ?
  • Pouvez-vous utiliser le service sans le lier à des comptes sensibles ?

Stratégies pour maintenir l'anonymat lors de l'utilisation d'un VPN

Un VPN peut protéger la vie privée au niveau du réseau, mais l'anonymat est plus large. Pour réduire les fuites d'identité :

  • Utilisez des profils de navigation privés ou des navigateurs distincts pour les activités sensibles.
  • Évitez de vous connecter à des comptes personnels tout en comptant sur l'anonymat.
  • Désactivez les autorisations inutiles du navigateur, en particulier la localisation.
  • Utilisez le mode HTTPS uniquement lorsque disponible.
  • Vérifiez les fuites DNS, IPv6 et WebRTC.
  • Gardez les systèmes d'exploitation et les clients VPN à jour.
  • Utilisez l'authentification multi-facteurs pour les comptes qui comptent.
  • Comprenez les lois locales et les risques personnels avant d'utiliser des outils de contournement.

Avant tout, construisez un modèle de menace. Un journaliste, un activiste, un étudiant, un travailleur à distance et un voyageur peuvent tous utiliser un VPN différemment. La configuration la plus sûre est celle conçue pour le risque réel, pas celle avec la liste de fonctionnalités la plus longue.

5. Idées Reçues Courantes sur les VPN Privés

Le marketing des VPN crée souvent de la confusion. Les utilisateurs avancés devraient séparer la réalité technique des affirmations exagérées.

L'utilisation d'un VPN privé est-elle illégale partout ?

Non. Les VPN sont légaux dans de nombreux pays et sont largement utilisés par des entreprises, universités, journalistes, développeurs et travailleurs à distance. Cependant, certains gouvernements restreignent ou régulent l'utilisation des VPN, exigent une licence de fournisseur, ou interdisent le contournement du filtrage étatique. Le statut légal dépend de la juridiction et du contexte. Les utilisateurs devraient comprendre les réglementations locales avant de se connecter.

Chaque VPN garantit-il une anonymité complète ?

Non. Un VPN n'efface pas l'identité. Il masque votre adresse IP des sites web et cache le contenu du trafic des observateurs locaux, mais il ne prévient pas le suivi par des cookies, des empreintes de navigateur, des connexions de compte, des malwares, des identifiants d'appareil ou des modèles de comportement. Le fournisseur VPN peut également être un point de confiance. L'anonymat complet nécessite des pratiques superposées et des hypothèses réalistes.

Un VPN rend-il toujours internet lent ?

Pas toujours. Un VPN ajoute un surcoût de chiffrement et peut augmenter la latence car le trafic passe par un serveur supplémentaire. Pourtant, la performance dépend de la distance au serveur, de la congestion, du protocole, du CPU de l'appareil, de la qualité du réseau et du routage. Dans certains cas, un VPN peut même améliorer l'accès si un FAI réduit la vitesse de services spécifiques ou si le chemin du VPN évite un chemin congestionné. Cependant, les utilisateurs devraient s'attendre à un certain surcoût.

Un VPN peut-il contourner chaque site web ou application bloquée ?

Non. Les VPN sont puissants, mais pas universels. Certains services bloquent des adresses IP VPN connues. Certains réseaux restrictifs bloquent des protocoles VPN. Certaines applications utilisent des signaux au niveau de l'appareil au-delà de l'adresse IP. Un accès fiable nécessite une combinaison de serveurs accessibles, de protocoles solides, d'obfuscation lorsque nécessaire, et d'une configuration prudente de l'appareil.

6. Impact dans le Monde Réel : Études de Cas sur l'Utilisation des VPN dans des Régions Restrictives

Les VPN sont importants car le filtrage d'internet n'est pas théorique. Dans de nombreuses régions, l'accès à des médias indépendants, des plateformes sociales, des messages chiffrés, des ressources académiques ou des documents sur les droits humains peut être limité en période normale et gravement restreint lors de crises politiques.

Pays avec une censure internet stricte

Différents pays utilisent différents contrôles. Certains s'appuient sur une infrastructure de filtrage centralisée et un blocage étendu des plateformes. D'autres utilisent la pression légale sur les fournisseurs, des coupures périodiques, le empoisonnement DNS, ou le throttling des services de messagerie pendant les troubles. Dans certains environnements, la censure est constante. Dans d'autres, elle s'intensifie autour des élections, des manifestations, des conflits, ou des urgences de santé publique.

Des exemples souvent discutés par des chercheurs en droits numériques incluent des pays où des plateformes étrangères majeures, des sites de nouvelles indépendants, ou des outils de confidentialité sont confrontés à des blocages ou à des interférences sévères. Les méthodes techniques vont de la manipulation DNS simple à l'inspection approfondie des paquets et le sondage actif des serveurs proxy suspects.

Histoires de succès et bénéfices pratiques

Pour les individus, l'impact est souvent immédiat et pratique. Un étudiant peut accéder à des revues académiques ou à de la documentation pour développeurs qu'un réseau local bloque. Une famille peut atteindre des plateformes de messagerie pour contacter des proches à l'étranger. Un journaliste peut lire des sources internationales, vérifier des affirmations, ou communiquer avec des rédacteurs plus en toute sécurité. Une petite entreprise peut utiliser un VPN pour maintenir l'accès à des tableaux de bord cloud, des dépôts de code, ou des outils de collaboration.

Ce ne sont pas de simples commodités abstraites. L'accès à l'information affecte l'éducation, le travail, la sécurité, et la participation civique. Lorsque qu'un VPN fonctionne de manière fiable, il peut restaurer la capacité de base à comparer des sources, publier en toute sécurité, et participer à des conversations globales.

Comment les VPN redéfinissent la liberté numérique

L'adoption des VPN change l'économie de la censure. Bloquer des sites web individuels est plus facile que de bloquer tous les tunnels chiffrés sans nuire au commerce, au travail à distance, à la banque et à la sécurité des entreprises. Cela crée une dynamique de chat et de souris. Les censeurs améliorent la détection. Les fournisseurs VPN améliorent les protocoles, l'obfuscation, la distribution des serveurs, et la convivialité.

Cependant, l'avenir n'est pas uniquement technique. La réglementation, les politiques des app stores, les restrictions de paiement et la pression sur les fournisseurs d'infrastructure peuvent affecter la disponibilité. Pour les utilisateurs dans des régions restrictives, les outils VPN les plus résilients sont ceux qui combinent un chiffrement fort, un minimum de friction, un large support de plateforme, et de faibles barrières à l'entrée.

7. Conclusion : L'Avenir des VPN Privés dans un Paysage Numérique Évolutif

La technologie des VPN privés continuera à évoluer à mesure que les systèmes de censure deviennent plus adaptatifs. Attendez-vous à plus d'accent sur le camouflage des protocoles, des primitives cryptographiques plus rapides, une meilleure résilience mobile, une prévention des fuites améliorée et des défauts de confidentialité plus faciles. En même temps, la pression réglementaire pourrait augmenter dans les régions qui considèrent les outils de contournement comme une menace pour le contrôle de l'information.

Pour l'accès à internet, la confidentialité et la résistance à la censure, un VPN privé reste l'un des outils les plus pratiques disponibles. Ce n'est pas un système d'anonymat complet, et il ne peut pas éliminer tous les risques. Mais lorsqu'il est associé à de bonnes habitudes de sécurité, des choix de protocole prudents et un modélisation réaliste des menaces, il peut protéger le trafic sensible et rouvrir l'accès à l'information bloquée.

Si vous avez besoin d'un point de départ simple, explorez BeFreeVPN pour une solution sécurisée et gratuite pour contourner la censure en ligne sans aucune exigence d'inscription.