メインコンテンツまでスキップ

「vpn-protocols」タグの記事が3件件あります

全てのタグを見る

インターネットの自由のためのパーソナルVPNに関する技術的深堀り

· 約33分

グローバルなインターネットコンテンツへのアクセスが制限の迷路をナビゲートするように感じられる地域に住んでいるのでしょうか?パーソナルVPNがその状況をどのように変えることができるかを発見してください。インターネットアクセスのためのパーソナルVPNは、先進的なユーザーが暗号化されたトンネルを通してトラフィックをルーティングし、ローカルネットワークの監視を減らし、特定の地域ブロックを回避し、情報へのアクセスを取り戻すのに役立ちます。しかし、この技術は魔法ではありません。その有効性は、プロトコルの選択、サーバーの場所、トラフィックパターン、エンドポイントのセキュリティ、および対面している検閲モデルに依存します。

この深堀りでは、パーソナルVPNがどのように機能するか、検閲インフラストラクチャとどのように相互作用するか、より強力なパフォーマンスとセキュリティの前提条件でそれらを設定する方法を説明します。
インターネットセキュリティのためのパーソナルVPN

1. インターネット利用のためのパーソナルVPNの理解

パーソナルVPNの定義

パーソナルバーチャルプライベートネットワーク、またはパーソナルVPNは、あなたのデバイストラフィックを暗号化された接続を介してリモートVPNサーバーに運ぶネットワークトンネルです。そこから、トラフィックはより広いインターネットに出ていきます。ウェブサイトやオンラインサービスにとって、あなたの接続は通常、ローカルISPに割り当てられたアドレスではなく、VPNサーバーのIPアドレスから起こっているように見えます。

実際の用語で言えば、パーソナルVPNは三つの重要な変更をもたらします:

  • ローカルネットワーク上のトラフィックの機密性: あなたのISP、Wi-Fi事業者、またはネットワーク管理者は通常、あなたがVPNエンドポイントに接続していることを確認できますが、トンネル内のHTTPSトラフィックの内容は見ることができません。
  • IPアドレスの置換: リモートサービスはVPNサーバーのIPアドレスを見ているため、地理的位置やアクセスルールに影響を与える可能性があります。
  • ルーティング制御: トラフィックの出口を選択でき、これによりローカルフィルタリングの経路や混雑したルートを避けるのに役立つ場合があります。

パーソナルVPNは、商業アプリ、自ホストサーバー、またはハイブリッド設定のいずれかになります。先進的なユーザーは、これらのモデルを信頼の境界で比較することがよくあります。商業プロバイダーを使う場合、あなたはプロバイダーのインフラストラクチャおよびログポリシーを信頼します。自ホスト型VPNでは、クラウドホストと自身の設定の規律を信頼します。

制限のある地域のユーザーにとっての重要性

検閲が厳しい環境では、インターネットアクセスがDNSポイズニング、IPブロッキング、URLフィルタリング、SNI検査、アプリケーションブロッキング、または特定のサービスのスロットリングによって制約される場合があります。インターネットの自由のためのパーソナルVPNは、トンネル内でDNSおよびアプリケーショントラフィックを暗号化し、可視の目的地を多くのブロックされたサイトから一つのVPNエンドポイントに移動させることによって、これらの制御への露出を減らすことができます。

とはいえ、制限のある地域のユーザーはリスク管理の観点で考える必要があります、絶対的な保護ではありません。中にはVPNの使用を規制またはブロックしている法域もあります。特定のプロトコル、データセンター、または既知のVPN IP範囲をターゲットとする場合もあります。いかなる回避ツールを使用する前に、地元の法律、組織のポリシー、そして個人的な安全リスクを理解してください。

パーソナルVPNを区別する主な特徴

最も強力なパーソナルVPNサービスと構成は、いくつかの特性を共有することが多いです:

  • 最新のプロトコル: WireGuard、OpenVPN、および適切に設定されたIPsecが一般的な選択です。
  • 強固な暗号化: 現在の暗号スイート(AES-GCMやChaCha20-Poly1305など)は、実際の傍受リスクを減少させます。
  • DNS漏えい保護: DNSクエリはVPNトンネルを通過すべきで、ローカルISPリゾルバを通ってはなりません。
  • キルスイッチのサポート: VPNが予期せず切断された場合はトラフィックを停止する必要があります。
  • スプリットトンネリング制御: ユーザーはどのアプリがVPNを使用し、どのアプリが通常のルートを使用するかを決定できます。
  • マルチプラットフォームサポート: デスクトップ、モバイル、ルーター用の信頼できるクライアントは、一貫した保護に重要です。
  • 最小限のアカウント障壁: 高リスク地域では、セットアップ中に個人識別子を減らすことが有用です。

2. パーソナルVPNがどのように検閲を回避するか

地域制限を回避するメカニズム

検閲システムは不要なトラフィックを特定し、中断することによって機能します。VPNは検閲者が観察できるものを変えます。ブロックされたドメインへの直接接続を見る代わりに、検閲者はVPNサーバーへの暗号化されたセッションを目にします。これにより、いくつかの一般的なフィルタリング技術を回避することができます:

  1. DNSブロッキング: ローカルリゾルバがあるドメインに対して虚偽の結果を返す場合、VPNはトンネル内の信頼できるリゾルバを通してDNSクエリをルーティングできます。
  2. IPブロッキング: ウェブサイトのIPアドレスへのアクセスがローカルでブロックされている場合、トラフィックは他の地域にあるVPNサーバーを通じて到達することがあります。
  3. URLフィルタリング: トラフィックがVPNトンネル内で暗号化されている場合、ローカル中間ボックスはHTTPSリクエスト内の完全なURLを検査できません。
  4. ジオフェンシング: 他の国のVPN出口ノードは、地域によってコンテンツを制限するサービスへのアクセスを許可することがあります。
  5. ネットワークスロットリング: 場合によっては、暗号化されたトンネリングがアプリケーション特有のスロットリングを軽減することがありますが、すべての混雑や帯域幅制限を解決することはできません。

しかし、洗練された検閲者は既知のVPN IPをブロックしたり、プロトコルフィンガープリンティングを検出したり、深部パケット検査を使用して対応することができます。これがプロトコルの柔軟性、難読化のサポート、およびエンドポイントの多様性が重要である理由です。
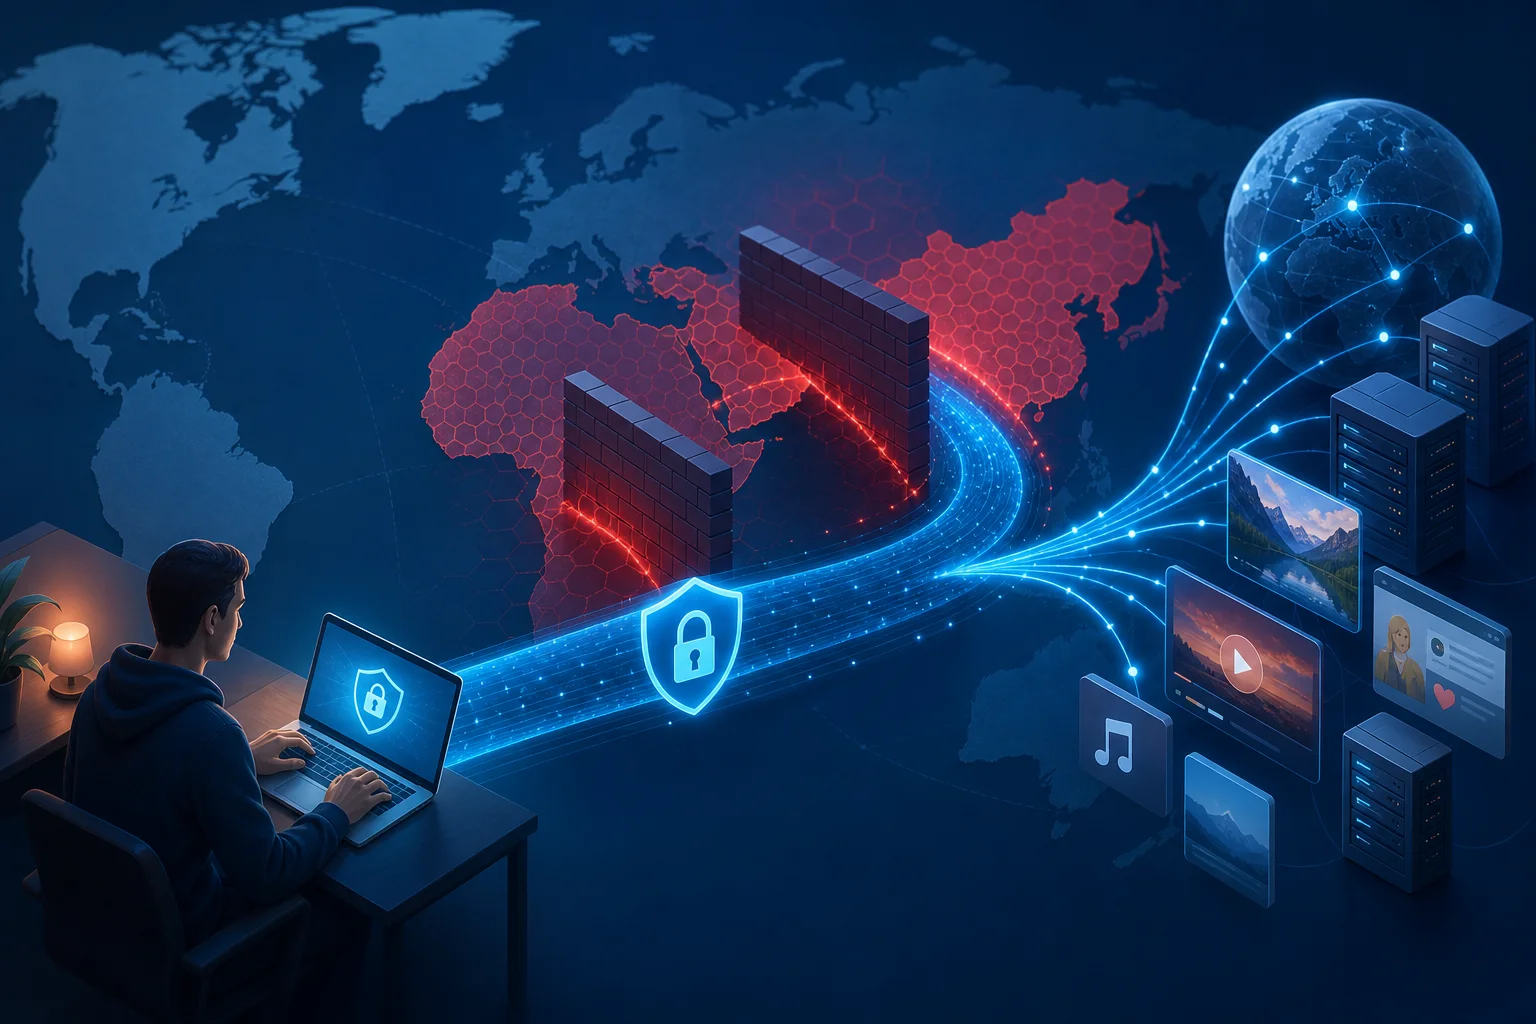
vpn検閲回避ネットワーク

様々な国からのケーススタディ

異なる検閲モデルには異なるVPN戦略が必要です:

  • 中国: フィルタリングは技術的に進んでおり、VPNプロトコル、サーバーIP、SNIフィールド、および疑わしいトラフィックパターンをターゲットにできます。ユーザーは通常、堅牢なプロトコル、頻繁なエンドポイントのローテーション、そして時には難読化レイヤーが必要です。
  • イラン: 政治的なイベントや危機の際にはブロックが強化されることがあります。アクセスは携帯キャリア、固定ISP、時刻により異なることがあります。信頼性は迅速にサーバーとトランスポートを切り替えることに依存します。
  • ロシア: 当局はVPNプロバイダーに対する圧力を強化し、選択したサービスをブロックしています。ユーザーは更新されたインフラストラクチャと代替接続手段を持つプロバイダーが必要です。
  • トルコ: 微妙なイベントの際に一時的なソーシャルメディアやメッセージングの制限が発生しています。パーソナルVPNはドメインベースまたはプラットフォーム特有のブロックに対してアクセスを保持するのに役立ちます。
  • アラブ首長国連邦および湾岸諸国: 一部の通信アプリやVoIP機能が制限されることがあります。VPNのパフォーマンスや合法性は異なる場合があるため、ユーザーはローカルルールを慎重に評価する必要があります。

これらの例は一つの中心的なポイントを示しています:検閲は均一ではありません。一つの国でうまく機能するVPNは、別の国では失敗する可能性があります、なぜならフィルタリングレイヤー、法的環境、およびネットワークトポロジーが異なるからです。

グローバルコンテンツへのアクセスへの影響

VPNが機能すると、その影響は直接的です。ユーザーは国際ニュースを読み、教育プラットフォームにアクセスし、開発者リソースを利用し、国境を越えてコミュニケーションを取り、通常はアクセスできないサービスに到達できます。技術者にとって、これはパッケージリポジトリ、ドキュメント、共同作業ツール、コードホスティングプラットフォーム、およびセキュリティアップデートへのアクセスを意味する場合があります。

それでも、VPNはより広範なアクセス戦略の一部であるべきです。安全なブラウザ、暗号化されたメッセージング、検証されたソフトウェアのダウンロード、多要素認証、およびエンドポイント強化はすべて重要です。トンネルは輸送中のトラフィックを保護しますが、安全でないソフトウェアを安全にしたり、妥協したデバイスを信頼できるものにすることはできません。

3. 技術的分析:VPNプロトコルとメカニズム

人気のあるVPNプロトコルの概要

VPNプロトコルは、トンネルがどのように確立され、認証され、暗号化され、維持されるかを定義します。先進的なユーザーは運用上のトレードオフを理解しておくべきです。

プロトコル強み弱み最適適合
OpenVPN成熟、柔軟、TCPまたはUDPサポート、強固な証明書ベースの認証コードベースが重い、設定の複雑さ、指紋が作成される可能性があるTCP 443フォールバックが有用な制限のあるネットワーク
L2TP/IPsecオペレーティングシステムにより広くサポートされている、多くのレガシープラットフォームで安定L2TP自身には暗号化がない; IPsecの設定が脆弱な可能性がある; よくブロックされる古いデバイスやビルトインクライアントとの互換性
WireGuard小さなコードベース、高パフォーマンス、現代的な暗号、迅速なローミング静的キーは不適切に管理されるとプライバシー上の問題を引き起こすことがある; デフォルトではUDPのみ最新デバイスでの高速パーソナルVPN使用

OpenVPNは、TCPポート443上で実行でき、ポートレベルで通常のHTTPSに似ているため、依然として価値があります。WireGuardは特にモバイルデバイスでしばしば高速でシンプルですが、UDPをブロックまたは制限するネットワークでは劣化する可能性があります。L2TP/IPsecはネイティブサポートが重要な場合に有用ですが、検閲耐性のための第一選択としては稀です。
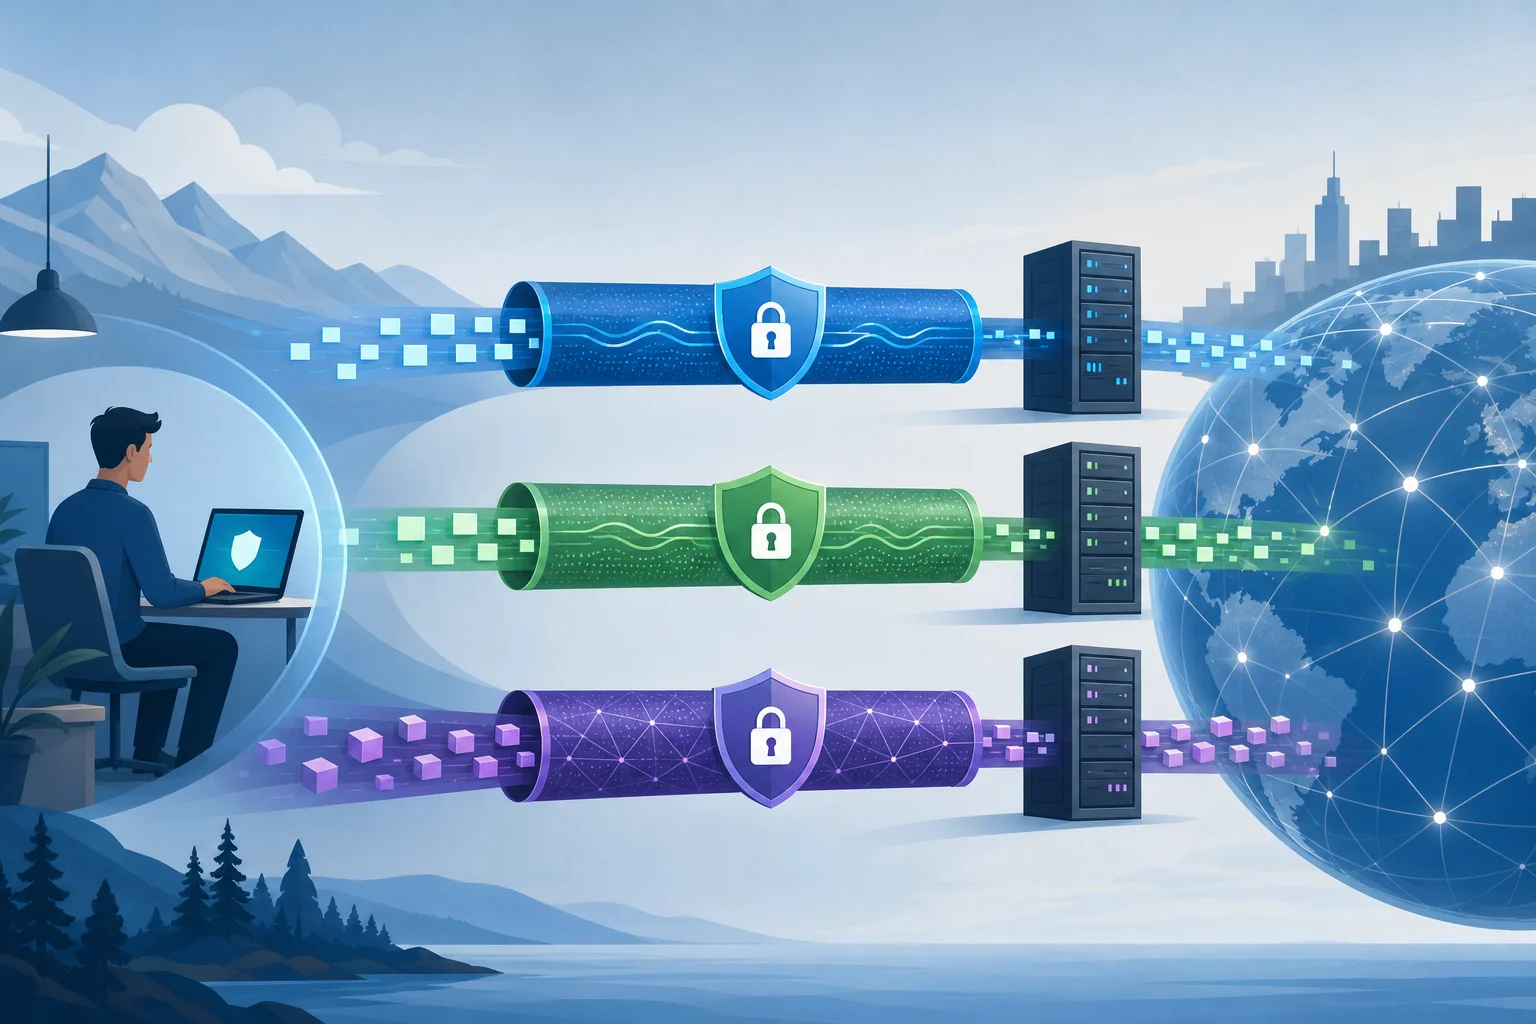
vpnプロトコル比較

暗号化基準とその役割

暗号化はVPNトンネル内のトラフィックを保護します。一般的な現代の選択肢には以下が含まれます:

  • AES-256-GCM: 広く展開されている認証された暗号モードで、多くの場合デスクトップやサーバーでハードウェアによって加速されます。
  • ChaCha20-Poly1305: AES加速がないデバイスやモバイルで効率的です。WireGuardはChaCha20-Poly1305を使用します。
  • 完璧な前方秘匿性: セッションキーは交渉されるため、長期キーの侵害は過去のセッションを自動的に解読することはありません。
  • 証明書またはキーによる認証: クライアントが偽のサーバーに接続するのを防ぎます。

暗号化はVPNセキュリティの一部に過ぎません。認証、DNS処理、ルートの強制、キルスイッチの動作、およびログの実践も同様に重要です。強力に暗号化されたトンネルがローカルISPリゾルバへのDNSクエリ漏洩をした場合、ブラウジング意図を明らかにしてしまうことがあります。

パフォーマンスとセキュリティの比較分析

先進的なユーザーにとって、プロトコルの選択はパフォーマンス、検閲耐性、および運用制御とのバランスです。

WireGuardは通常、優れたスループットと低遅延を提供します。多くのプラットフォームでカーネル内またはその近くで動作し、最小限のハンドシェイクオーバーヘッドを持っています。また、古いプロトコルに比べて監査しやすいです。その主な制限は、デフォルトのWireGuardトラフィックに認識可能な特性があり、UDPを使用するため、敵対的ネットワークでブロックされる可能性があることです。

OpenVPN over UDPは信頼性が高く柔軟です。WireGuardより遅い場合がありますが、幅広いサポートを受けています。OpenVPN over TCP 443は、ウェブのようなトラフィックしか許可しないネットワークで助けになりますが、TCP-over-TCPはパケットロス下でパフォーマンスの問題を引き起こす可能性があります。

L2TP/IPsecはネイティブクライアントサポートが優先される場合に受け入れられます。しかし、IPsecトラフィックが一般的に特定されブロックされるため、先進的な検閲シナリオにはあまり魅力的ではありません。

実用的なルールは簡単です:速度と安定性が提供されるときはWireGuardを使用し、ネットワークの互換性およびフォールバックオプションが重要なときはOpenVPNを使用し、プラットフォームの制約が必要な場合を除いてレガシープロトコルは避けます。

4. パーソナルVPNの設定:高度な構成

様々なプラットフォームでのVPN設定の手順

正確なワークフローはプロバイダーまたは自ホスト型スタックに依存しますが、高度な設定パターンは一貫しています。

  1. 脅威モデルを定義する。 ローカルWi-Fi監視、ISPプロフィール作成、地域的な検閲、敵対的な管理者、またはターゲット監視に対して保護するかどうかを決定します。
  2. プロトコルを選択する。 速度のためにWireGuardから始めます。制限のあるネットワーク用にOpenVPNをフォールバックとして保持します。
  3. 信頼できる出口ロケーションを選択する。 アクセス目標とレイテンシ要件に合った司法管轄権とネットワークにサーバーを選びます。
  4. 検証されたクライアントをインストールする。 公式アプリストア、プロバイダーのウェブサイト、パッケージリポジトリ、または署名付きリリースを使用します。再パッケージされたインストーラーは避けてください。
  5. 設定を安全にインポートする。 プライベートキーと設定ファイルの保護をします。それらを共有フォルダーや暗号化されていないクラウドドライブに保存しないでください。
  6. DNS漏洩保護を有効にする。 DNSサーバーがVPNによって割り当てられ、トンネルを通じてのみ到達可能であることを確認します。
  7. キルスイッチを有効にする。 VPNが接続を切ったときにトラフィックをブロックします。Linuxでは、アプリレベルのトグルのみを頼る代わりにファイアウォールルールを使用します。
  8. IPv6動作をテストする。 IPv6をトンネル経由でルーティングするか、無効にします。制御されないIPv6はIPv4専用VPN経路を迂回する可能性があります。
  9. 制御されたチェックで検証する。 公開IP、DNSリゾルバ、WebRTCの露出、スリープ後またはネットワーク切替後の再接続動作をテストします。
  10. フォールバックパスを文書化する。 特に旅行や不安定なネットワーク環境で操作する場合、代替サーバーやプロトコルを準備しておきます。

最適なパフォーマンスのための高度な設定

パフォーマンス調整により、インターネットアクセスのためのパーソナルVPNがより信頼性の高いものになります:

  • MTU調整: 不正確なMTUは断片化、停止、またはウェブサイトの破損を引き起こす可能性があります。WireGuardは通常1420に近い値を使用しますが、制限のあるネットワークでは低い値が必要となることがあります。
  • UDP優先: UDPはTCP-over-TCPの問題を避け、通常はVPNトンネルのためにより良いパフォーマンスを発揮します。
  • TCPフォールバック: UDPをブロックするネットワーク用にTCP 443プロファイルを保持します。
  • 永続的なキープアライブ: モバイルおよびNATが多いネットワークでは、WireGuardのキープアライブ設定はマッピングを維持し、再接続の遅延を減らすことができます。
  • スプリットトンネリング: ローカルサービスのために低遅延が必要なときにのみ、敏感またはブロックされたトラフィックをVPN経由でルーティングします。
  • サーバーの近接性: 物理的およびネットワーク上の距離が短いほど通常はレイテンシを減少させるが、検閲回避には遠い出口国が必要な場合があります。
  • ルーターレベルのVPN: ルーター上でVPNを実行することができ、ネイティブクライアントがないデバイスを保護できますが、ルーターCPUがスループットを制限することがあります。

セットアップ中のセキュリティ上の考慮事項

高度な構成は偶発的な露出を減少させるべきです:

  • デバイスごとにユニークなキーを使用します。
  • 失ったり未使用のデバイスプロファイルを取り消します。
  • 一つのVPNプロファイルを複数人で共有しないでください。
  • LANリソースが必要でない限り、ローカルネットワークアクセスを無効にします。
  • 利用可能な場合は、プロバイダーアカウントに多要素認証を使用します。
  • プロトコルとアプリの脆弱性を修正するためにクライアントを更新します。
  • プロバイダーが監査されたアプリ、透明なインフラストラクチャ、または再現可能なビルドをサポートしているか確認します。

自己ホスト型VPNの場合、サーバーを強化します。SSHキーを使用し、パスワードログインを無効にし、セキュリティ更新を適用し、管理ポートを制限し、ブルートフォース試行のログを監視します。また、自己ホスティングは固定のエンドポイントを作成するため、時間の経過とともにあなたに関連付けられやすくなることを忘れないでください。

5. パーソナルVPNに関する一般的な誤解

FAQ: VPNは完全な匿名性を保証しますか?

いいえ。VPNはネットワークパスを変更し、ウェブサイトからローカルIPアドレスを隠しますが、それ自体で匿名にすることはありません。ウェブサイトは依然としてログイン、ブラウザフィンガープリンツ、クッキー、支払い記録、デバイス識別子、行動パターンを通じてあなたを特定できます。匿名性が目標であるなら、より広範な作業セキュリティモデルが必要です。

FAQ: 暗号化はプライバシーと同じですか?

いいえ。暗号化は転送中のデータを保護します。プライバシーは誰がメタデータを収集できるか、ログがどのくらいの期間保持されるか、アプリが何を明らかにするか、あなたのアイデンティティがあなたの活動にリンクされているかどうかによります。VPNプロバイダーは理論的には出口ポイントで接続メタデータを見ている可能性があるため、信頼とログポリシーは重要です。

FAQ: VPNは常に私のインターネットを遅くしますか?

常にそうなるわけではありませんが、しばしばパフォーマンスを変更します。暗号化はオーバーヘッドを追加し、リモートサーバーを介してルーティングすると遅延が増加する場合があります。しかし、高品質のVPN経路は時に混雑したISP経路よりも優れたパフォーマンスを提供できます。速度はプロトコル、サーバーロード、距離、デバイスCPU、パケットロス、そしてローカルネットワークの制限によって異なります。

神話: VPNは安全でない行動を安全にします

VPNはデフォルトでフィッシングをブロックしません。マルウェアを防ぐこともできません。弱いパスワードを安全にしたり、多要素認証なしでアカウントを守ったりすることはできません。VPNを安全な輸送レイヤーだと考え、完全なセキュリティスイートではないと考えてください。

神話: すべてのVPNは技術的に同等です

そうではありません。VPNはプロトコル、クライアントの品質、DNS処理、サーバーの所有権、ログアーキテクチャ、法域、混雑、検閲耐性、そして更新速度で異なります。高度なユーザーにとって、その詳細が製品です。

6. 現実世界のアプリケーションと利点

検閲が厳しい地域におけるパーソナルVPNのユースケース

制限のある地域では、パーソナルVPNは数多くの価値の高いユースケースをサポートします:

  • 独立したメディアへのアクセス: ユーザーは国際的なニュース報道や研究ソースに到達できます。
  • プロフェッショナルなワークフローの維持: 開発者はドキュメント、コードリポジトリ、API、クラウドダッシュボード、パッケージレジストリにアクセスできます。
  • 公共のWi-Fiのセキュリティ: 旅行者やジャーナリストは、ホテル、空港、カフェのネットワークでの露出を減らすことができます。
  • 国境を越えたコミュニケーション: VPNはメッセージング、メール、コラボレーションツールへアクセスを取り戻すのに役立つことがあります。これらがブロックされている場合。
  • 地域の動作をテストする: 研究者は出口ロケーションを横断してコンテンツの可用性とネットワーク応答を比較できます。

これらのユースケースは、セキュアなエンドポイントと組み合わせると最も強力です。デバイスが妥協されている場合、VPNトンネルは暗号化前や解読後にマルウェアが見るものを保護することはできません。

検閲を回避することを超えた利点

検閲シナリオを超えて、パーソナルVPNはネットワークの露出に対する制御を改善できます。ローカルネットワークプロファイリングを減少させ、不明なWi-Fi上のトラフィックを保護し、リモート管理のために一貫した出口IPを提供することができます。また、一部のユーザーはVPNに依存して自宅のラボリソースや内部サービスにアクセスし、それらを公共インターネットに直接暴露せずに守ります。

チームやパワーユーザーにとって、パーソナルVPNはゼロトラストアクセスパターンの一部になることができます。ダッシュボード、データベース、または管理パネルをインターネットに開放する代わりに、認可されたキーを持つVPNクライアントに制限することができます。

ユーザーのプライバシーに対する長期的な影響

長期的なプライバシーは習慣に依存します。VPNはローカルISPとネットワーク運営者に利用可能なブラウジングメタデータの量を減少させることができます。時間が経つにつれて、それはDNSクエリと目的地IPに基づくプロファイリングを制限することができます。しかし、VPNプロバイダーやサーバーホストは新たな信頼ポイントになります。したがって、登録不要なモデル、透明なポリシー、ごく少数のデータ保持が重要です。

ユーザーは定期的に自分の設定を見直すべきです。クライアントの更新後にDNS漏洩をチェックします。未使用のキーをローテーションします。古いデバイスを削除します。プロバイダーがあなたのニーズを満たしているか再評価します。プライバシーは一度のインストールではなく、継続的なメンテナンスです。

7. パーソナルVPNの未来:革新とトレンド

VPNにおける新興技術

VPNエコシステムは検閲、監視、利便性への圧力に応じて進化しています。主要な開発には以下が含まれます:

  • 難読化されたトランスポート: VPNトラフィックを通常の暗号化されたトラフィックから区別しづらくすることを目的としています。
  • ポスト量子鍵交換実験: 一部のプロバイダーは、古典的およびポスト量子暗号を組み合わせたハイブリッドアプローチをテストしています。
  • マルチホップルーティング: トラフィックは複数のVPNサーバーを通過し、エントリと出口の可視性を分離します。
  • 分散型インフラストラクチャ: 一部のプロジェクトは、広範なネットワーク全体にエンドポイントを分散させますが、信頼とパフォーマンスは依然として複雑です。
  • モバイルローミングの改善: 現代のクライアントはWi-Fiとセルラーネットワークの間のハンドオフを改善しています。

VPN開発に予想されるトレンド

VPNがより適応的になることが期待されます。クライアントはパケットロス、ポートブロッキング、遅延に基づいて自動的にプロトコルを切り替える可能性があります。プロバイダーは回転エンドポイント、混雑を意識したルーティング、より強力な漏洩防止に投資します。同時に、検閲システムはアクティブなプロービングとフィンガープリンティングを使用してトラフィックを分類し続けるでしょう。

その結果は技術的な軍拡競争になります。シンプルなVPNはオープンネットワークでまだ機能する場合がありますが、制限のある環境では迅速な更新とより柔軟なトランスポートが必要になります。

プライバシーとユーザー制御に焦点を当てた革新

最も有用な革新はより強力な暗号化だけではなく、ユーザー制御にもあります。高度なユーザーは明確なルート可視性、監査可能なクライアント行動、アプリごとのトンネリング、安全なデフォルト、オンボーディング中の識別子の削減を必要とします。プライバシーに焦点を合わせたVPNは、サーバー数だけでなく透明性で競争するようになります。

インターネットの自由のためのパーソナルVPNは理解できるときに最も効果的です。ユーザーは何が保護され、何が公開され、失敗がどのようなものかを知っているべきです。その明確さは、誤った自信を避けるのに役立ちます。

結論

パーソナルVPNはトラフィックを安全にルーティングし、多くの地域制限を回避し、インターネットアクセスの制御を改善するための強力なツールです。それでも、明確な脅威モデル、最新のプロトコル、DNS漏洩保護、キルスイッチ、現実的なプライバシー期待と共に設定されると最も効果を発揮します。制限のある地域の先進的なユーザーにとって、適切な設定は断片的なウェブと使いやすいグローバルインターネットの違いを生むことができます。

地域の検閲を克服し、インターネットアクセスを向上させるために、BeFreeVPNをお試しください。無料で、登録不要で、すべてのデバイスでシームレスに機能します。

インターネットアクセスのためのプライベートVPNの理解:制限地域での検閲回避

· 約29分

オンラインの自由が制限されている地域では、プライベートVPNがあなたのライフラインとなり、検閲されていない情報へのアクセスやプライバシーの向上が可能になります。インターネットアクセスのためのプライベートVPNは、あなたのデバイスとリモートサーバー間に暗号化された経路を生成し、ローカルネットワークの観察者やインターネットサービスプロバイダー、いくつかの検閲システムからトラフィックを保護します。この深掘りでは、プライベートVPNの仕組み、プロトコルの違い、検閲回避戦略の重要性、制限された環境でVPNに依存する前に考慮すべきことについて説明します。

1. プライベートVPNとは何か、そしてそれはどのように機能するのか?

プライベートVPN、または仮想プライベートネットワークは、あなたのインターネットトラフィックを暗号化されたトンネルを通じてVPNサーバーにルーティングするシステムです。これにより、ウェブサイトやオンラインサービスはあなたのローカルネットワークアドレスではなく、通常はVPNサーバーのIPアドレスを認識します。一方、ローカルISPはあなたがVPNエンドポイントに接続しているのを見ることができますが、最終的に訪れるサイトは見えません。

主な目的は、機密性とアクセス制御を向上させることです。VPNは、信頼されていないWi-Fiでのトラフィックを保護し、ローカル監視を減少させ、地域や方針によってブロックされているオンラインリソースにユーザーがアクセスするのを助けることができます。それはあなたを見えなくするわけではありませんが、信頼モデルを変更します:あなたはあなたのローカルネットワーク運営者から視認性をシフトし、VPNプロバイダーや使用するリモートサービスに向けます。

暗号化されたトンネルの作成

高いレベルでのVPN接続は予測可能なシーケンスに従います:

  1. クライアントの起動: あなたのVPNアプリがサポートされているプロトコルを使ってサーバーに連絡します。
  2. 認証: クライアントとサーバーが証明書、キー、認証情報、または方法の組み合わせを使用して相互に確認します。
  3. キー交換: 両者がセッションキーを交渉します。しばしばフォワードシークレシーが適用され、過去のトラフィックが後で長期キーが曝露された場合でも保護され続けます。
  4. トンネル設定: VPNがあなたのデバイスに仮想ネットワークインターフェースを作成します。
  5. トラフィックカプセル化: IPパケットが暗号化されたVPNパケットの中にラップされます。
  6. リモートエグレス: VPNサーバーがパケットを復号化し、それを目的のウェブサイトやサービスに転送します。

このアーキテクチャがあるため、VPNは一部のフィルタリングを回避できます。ネットワークがDNSポイズニングやIPフィルタリングでニュースサイトをブロックしている場合、そのネットワークの外にあるVPNサーバーを通ることで、異なる場所からリクエストを完了できるかもしれません。

制限回避のための一般的な使用事例

プライベートVPNは、以下にアクセスするためによく使用されます:

  • 国家ファイアウォールによってブロックされたニュースソース。
  • 政治的事件中に制限されたメッセージングプラットフォーム。
  • 地域で入手できない学術リソース。
  • 地理的に制限されたストリーミングまたはメディアサイト。
  • 職場、キャンパス、または国家の規則によってブロックされた開発者プラットフォームやドキュメント。

ただし、アクセスは検閲手法、VPNプロトコル、VPNサーバーの評判、法的環境に依存します。制限のある地域のユーザーは、接続前に地元の規制や運用リスクを理解しておく必要があります。

2. VPNプロトコルの理解:プライバシーのバックボーン

VPNプロトコルは、トンネルがどのように構築され、認証され、暗号化され、維持されるかを定義します。プロトコルの選択は、速度、信頼性、ブロックに対する抵抗、および期待できるセキュリティレベルに影響します。OpenVPN、IKEv2、L2TP/IPsecは異なる設計のトレードオフを表しているため、広く議論されています。

OpenVPN

OpenVPNはオープンソースのVPNプロトコルで、UDPまたはTCP上で動作できます。一般的に、TLSを使用してキー交換を行い、AES-256-GCMやChaCha20-Poly1305などの強力な暗号スイートをサポートします。

その強さには柔軟性、広範なプラットフォームサポート、成熟したセキュリティレビューが含まれます。OpenVPNはTCPポート443で動作するため、基本的なポートレベルでは通常のHTTPSトラフィックに似ているかもしれません。ただし、洗練されたファイアウォールは、追加の難読化が使用されない限り、OpenVPNのハンドシェイクをフィンガープリンティングできます。

OpenVPN over UDPは通常、より速くインタラクティブなトラフィックに適しています。OpenVPN over TCPはUDPがブロックされたネットワークではより信頼性がありますが、ネストされた再送信挙動がパケット損失の下でパフォーマンスを低下させる「TCP-over-TCPメルトダウン」に苦しむことがあります。

IKEv2/IPsec

IKEv2は、通常、暗号化のためにIPsecと組み合わせて使用されるキー管理プロトコルです。特にWi-Fiとセルラーネットワーク間を移動するモバイルデバイスでの安定性と高速再接続が知られています。MOBIKEサポートにより、トンネルは多くの古いオプションよりもネットワークの変化に耐えます。

セキュリティの観点から、IKEv2/IPsecは、最新のアルゴリズム、証明書の検証、および安全なキー交換グループで設定されると強力です。ただし、識別可能なポートとトラフィックパターンを使用します。一部の制限のあるネットワークでは、UDPポート500および4500を含むIPsec関連トラフィックをブロックします。

IKEv2はパフォーマンスとモビリティのための強力な選択肢ですが、ファイアウォールがVPN署名を積極的にブロックする場合の最良の検閲回避オプションとは限りません。

L2TP/IPsec

レイヤー2トンネリングプロトコル、またはL2TPは、自体では暗号化を提供しません。通常、IPsecと組み合わせて使用されます。L2TP/IPsecは古く、オペレーティングシステムによって広くサポートされていますが、より簡単にブロックされる可能性があり、二重カプセル化のためにオーバーヘッドが多くなるため、現在では好ましくないことがよくあります。

上級ユーザーにとって、L2TP/IPsecは通常、第一選択肢ではなくフォールバックとなります。許可されたネットワークでは機能する場合がありますが、制限地帯では頻繁にフィルタリングされます。

VPNプロトコル比較表

プロトコルセキュリティポテンシャルパフォーマンスブロック抵抗最適なフィット
OpenVPN UDP高(最新の暗号)一般的なプライバシー、安定したブロードバンド
OpenVPN TCP 443高(最新の暗号)中から高(難読化あり)UDPを制限するネットワーク
IKEv2/IPsec高(適切に設定された場合)低から中モバイルユーザーと高速ローミング
L2TP/IPsec中から高(設定依存)中から低レガシー互換性

プロトコルの選択は、制限されたコンテンツへのアクセスに直接影響します。検閲者が既知のVPNポートをブロックした場合、IKEv2やL2TPは迅速に失敗する可能性があります。深いパケット検査がOpenVPNを検出した場合、標準のOpenVPNトンネルも失敗する可能性があります。このような場合には、難読化や代替輸送手段、または頻繁に切り替えられるサーバーが必要になるかもしれません。

3. 検閲回避:メカニズムと戦略

検閲システムは複数のレイヤーを使用しています。いくつかはDNS操作を通じてドメインをブロックします。他はIP範囲をブロックし、パケットを検査し、疑わしいフローをサイレンスさせたり、接続をリセットしたりします。プライベートVPNは、検閲者が何を見え、トラフィックがどこから出るかを変更するため、役立ちます。

VPNがユーザートラフィックを難読化する方法

基本的なVPN暗号化は、あなたのトラフィックの内容をローカルISPから隠します。ISPはVPNサーバーに接続していることは知っていても、トンネル内の特定のウェブサイトは知りません。これは、キーワードフィルタリング、DNSログ、目的地サイトのIPベースによる追跡に対して有用です。

ただし、暗号化だけでは難読化と同じではありません。深いパケット検査は時々、ハンドシェイク構造やパケットサイズ、タイミング、あるいは既知のサーバーIPアドレスによってVPNプロトコルを特定できます。難読化は、VPNトラフィックを別のもの、しばしば通常のTLSウェブトラフィックに見せかけようとします。

一般的な検出回避技術には次のものが含まれます:

  • TCP 443トランスポート: HTTPSが使用されているのと同じポートでトンネルを実行します。
  • TLSラッピング: VPNトラフィックをより一般的な暗号化レイヤーの中にカプセル化します。
  • パケットパディング: パケットの長さに基づくフィンガープリンティングを減少させます。
  • サーバーローテーション: ブロックされたVPN IP範囲からユーザーを移動させます。
  • ブリッジまたはリレーランモデル: 大規模なブロックを避けるためにあまり公開されていないエントリーポイントを使用します。

制限地域でのトンネリング技術

トンネリングはVPN操作の中心です。制限された環境では、トンネルが暗号化されているかどうかだけでなく、確立され維持されるかも重要です。

効果的な検閲抵抗ワークフローは次のように見えます:

  1. 複数のプロトコルをテストする: 最も安全で効率的なオプションから始め、UDPがブロックされている場合はTCPベースのモードにフォールバックします。
  2. 最新の暗号化を優先する: 廃止された暗号や弱い認証を避けます。
  3. 利用可能なときは難読化モードを使用する: 標準のVPN署名がブロックされる可能性があります。
  4. キルスイッチを有効にする: トンネルが切断された場合にトラフィックリークを防止します。
  5. DNSルーティングを確認する: DNSクエリがローカルISPではなくVPNを通過することを確認します。
  6. リークを監視する: 接続後にIPv6、WebRTC、DNS曝露をテストします。
  7. 代替エンドポイントを用意する: 検閲は選挙、抗議、または危機の際に激化する可能性があります。

完璧な戦略はありません。 一部のネットワークはプロトコルブロッキングを活発なプロービングと組み合わせて、検閲者によって疑わしいVPNサーバーがテストされます。これが、プライベートエンドポイントや非公開サーバーリスト、適応型トランスポートが重要となる理由です。

IPマスキングとジオスプーフィング

トラフィックがVPNサーバーを経由して出ると、ウェブサイトはサーバーのIPアドレスを認識します。これはしばしばIPマスキングと呼ばれます。サーバーが別の国にある場合、ユーザーはその国から閲覧しているように見えることがあります。これは、地域でブロックされたコンテンツや特定の地域に制限されたコンテンツにアクセスするのに役立ちます。

ジオスプーフィングは、エンターテイメントプラットフォームだけでなく、国際的なニュースを読む、教育資料にアクセスする、クラウドツールを利用する、または自身の法域では利用できない通信サービスを使用するのを助けるためにも役立ちます。それでも、多くのサービスはデータセンターのVPN IP範囲を検出するため、成功はサーバーの質、評判、回転に依存します。

4. セキュリティ考慮事項:あなたのオンラインアイデンティティを保護する

VPNはプライバシースタックの一部のレイヤーです。セキュアなブラウザ、デバイスの強化、安全なアカウント慣行、または良好な運用セキュリティに取って代わるものではありません。上級ユーザーは暗号的強度とプロバイダーの信頼を評価する必要があります。

重要な暗号化基準

強力なVPNサービスは最新の暗号化と認証済みのキー交換を使用します。次のような設定を探します:

  • AES-256-GCMまたはChaCha20-Poly1305による暗号化。
  • TLS 1.2またはTLS 1.3での安全な暗号スイート。
  • 一時的なキー交換による完璧なフォワードセキュリティ。
  • 中間者攻撃を防ぐための証明書検証。
  • トンネル内での安全なDNS取り扱い。

弱い設定、廃止されたプロトコル、または誤設定された証明書はトンネルを損なう可能性があります。VPNアプリもIPv6リークやDNSリークから保護する必要があります。

無料と有料のVPNサービス

無料VPNはさまざまです。一部はプライバシーに焦点を当て、寄付、フリーミアムプラン、または限定リソースで持続可能です。他は広告、追跡、トラフィック再販、または侵害的なデータ収集を通じてユーザーをマネタイズします。有料VPNも自動的に安全ではありませんが、通常は明確な収益モデルを持っています。

VPNプロバイダーを評価する際には次のように質問します:

  • 登録や個人データが必要ですか?
  • どのようなログが保持され、どのくらいの期間ですか?
  • プロバイダーはセキュリティ監査を公開していますか?
  • アプリはオープンソースですか、それとも独立してレビューされていますか?
  • リーク保護やキルスイッチをサポートしていますか?
  • プロバイダーは法的にどこに位置していますか?
  • ブロックやサーバーの悪用にどのように対応していますか?

制限のある地域のユーザーにとって、登録要件は深刻なプライバシーの懸念となり得ます。登録不要のモデルは、VPN使用に関連付けられた個人データの量を減少させます。

匿名性を維持するための戦略

VPNはネットワークレベルのプライバシーを助けますが、匿名性にはより多くの規律が必要です。リンク性を減少させるために:

  • 匿名性が必要な場合は、個人アカウントにログインしないでください。
  • プライバシー重視のブラウザを使用し、不要な追跡機能を無効にします。
  • 異なるブラウザプロファイルやデバイス間でアイデンティティを分けます。
  • どこでもHTTPSを使用してください。VPNは、目的地が暗号化を使用しない限り、VPNサーバーを出た後のトラフィックを暗号化しません。
  • ドキュメント、画像、ユーザー名に識別的なメタデータを共有しないでください。
  • オペレーティングシステムやVPNクライアントを最新の状態に保ちます。
  • 回避手段の使用前に地元の法的リスクを理解してください。

VPNはISPから目的地を隠すことができますが、サインインしたりユニークなブラウザフィンガープリンツを再利用したり、個人情報を開示したりする場合、ウェブサイトがあなたを特定するのを止めることはできません。

5. プライベートVPNに関する一般的な誤解

VPNテクノロジーの理解不足は、誤った自信や不必要な恐怖を生むことがあります。以下のFAQスタイルの回答は、頻繁に検索されるクエリや実際の懸念に対処します。

制限された地域ではVPNは違法ですか?

いいえ。VPNに関する法律は国によって異なります。一部の政府はビジネス利用のためのVPNを許可していますが、未承認のプロバイダーを制限します。他は、すべてのユーザーを犯罪化することなくVPNトラフィックをブロックします。いくつかは厳しい罰則を課します。プライベートVPNをインターネットアクセスのために使用する前に、常に地元の法律とリスク条件を確認してください。

VPNは完全な匿名性を保証しますか?

いいえ。VPNはあなたのネットワーク経路を変更し、目的地サイトからのIPアドレスをマスクしますが、ブラウザのフィンガープリンツ、アカウントのログイン、マルウェア、支払い記録、または行動パターンを消去することはできません。完全な匿名性には、より広範な脅威モデルと慎重なアイデンティティの分離が必要です。

VPNは常にインターネットを遅くしますか?

必ずしもそうではありませんが、いくつかのパフォーマンスへの影響は普通です。暗号化はオーバーヘッドを追加し、トラフィックはリモートサーバーを通じてさらに遠回りをするかもしれません。しかし、優れたVPNはサーバーが近く、混雑しておらず、効率的なプロトコルで設定されている場合、迅速に感じることができます。場合によっては、ISPが特定のトラフィックタイプを制限している場合に、VPNが安定性を向上させることさえありますが、それは保証されません。

VPNを使用する際にISPが私の行動を見えるのですか?

通常、あなたのISPは、あなたがVPNサーバーと暗号化されたトラフィックをやり取りしていることを見ることができます。ただし、トンネル内のウェブサイトやアプリのコンテンツは通常見えません(DNS、IPv6、トラフィックのリークがない限り)。ただし、VPNプロバイダーは、アーキテクチャやログポリシーに応じて接続のメタデータや目的のIPを確認できる場合があります。

プライベートVPNはすべてのファイアウォールを回避するのに十分ですか?

いいえ。高度な検閲システムは、VPNのIPをブロックしたり、プロトコルを識別したり、積極的なプロービングを行ったり、暗号化されたトラフィックを制限したり、ローカルアプリが政府管理のサービスに依存せざるを得なくなったりします。VPNは強力ですが、普遍的ではありません。難読化された輸送方法や慎重な設定が成功の可能性を高めます。

6. 現実世界の影響:制限地域におけるVPN使用のケーススタディ

プライベートVPNは、政府、ISP、または地元の機関がオンライン情報を制限する国で不可欠なツールとなっています。詳細は異なりますが、パターンは一貫しています:直接アクセスがブロックされると、暗号化されたトンネルがオープンウェブへのルートを復活させることができます。

中国:大規模なフィルタリングとプロトコルブロッキング

中国のインターネット制御システムは、DNS干渉、IPブロッキング、キーワードフィルタリング、プラットフォーム規制、深いパケット検査を組み合わせています。多くの公衆VPNエンドポイントはすぐにブロックされ、一部のプロトコルは混乱します。ユーザーはしばしば難読化されたトンネル、プライベートサーバー、回転エンドポイント、または専門の回避ツールに依存しています。

重要な教訓は、標準VPNが一時的に機能する可能性があるが、耐えるアクセスには適応性が必要であることです。プロトコルのカモフラージュとエンドポイントの多様性は、この環境では、軽いフィルタリングのある国よりも重要です。

イラン:シャットダウン、スロットリング、プラットフォーム制限

イランは、混乱の期間中にメッセージングアプリ、ソーシャルプラットフォーム、国際サービスへのアクセスを繰り返し制限してきました。VPNはしばしばブロックされたプラットフォームや外部情報ソースへのアクセスに使用されます。ただし、当局は暗号化されたトラフィックをスロットリングしたり、知られているVPNサービスをブロックしたりすることがあります。

この文脈では、プライベートVPNはコミュニケーションと独立した報告へのアクセスをサポートできます。しかし、ユーザーは注意が必要です。回避ツールの使用は、リスクの高い瞬間に注目を集める可能性があります。

ロシア:プラットフォームブロッキングと法的圧力

ロシアは独立したメディア、ソーシャルプラットフォーム、およびVPNプロバイダーに対する圧力を高めています。一部のVPNサービスはブロックされるか、国家のフィルタリングリストに従うことを要求されています。ユーザーは国際ニュースを読む、安心してコミュニケーションを取る、または制限されたプラットフォームにアクセスするためにVPNに頼ることがよくあります。

ここでの影響は、単に技術的なものだけではありません。VPNは、情報の多様なソースへのアクセスを保つのに役立ちます。また、個人のプライバシーとデジタルインフラに対する国家レベルの管理との間に対立する空間を作り出します。

トルコおよび他のイベントベースのブロックがある地域

いくつかの国は、選挙、抗議、安全上の事件、または政治的危機の間に一時的なブロックに依存しています。これらのケースでは、ソーシャルメディア、メッセージング、またはニュースプラットフォームが利用できなくなるときにVPNの需要が急増します。危機の前にVPNをインストールしてテストしたユーザーは、アクティブなブロック中にダウンロードしようとしているユーザーよりも通常はよく準備されています。

VPNがデジタル自由を再形成する方法

VPNの現実世界での価値は抽象的なものではありません。ジャーナリストが情報を確認し、学生が研究にアクセスし、家族が国境を越えてコミュニケーションを取り、市民が複数のソースからの物語を比較するのを助けることができます。同時に、VPNは安全なメッセージング、ミラーサイト、分散型出版、プライバシーを保護するブラウザ、デジタルセキュリティ教育を含むより大きなエコシステムの一部です。

7. 結論:進化するデジタル環境におけるプライベートVPNの未来

プライベートVPN技術は検閲システムがますます適応的になるにつれて進化し続けるでしょう。より強力なデフォルト暗号化、より良いモバイルパフォーマンス、より多くの難読化、改善されたリーク保護、及びシンプルな無登録アクセスモデルを期待してください。同時に、規制圧力は高まる可能性があり、特に政府が国境を越えた情報フローをより厳しく管理しようとする地域では。

上級ユーザーにとって、最良のアプローチは実用的かつ層状のものです。安全なプロトコルを選び、リークをテストし、自らの脅威モデルを理解し、バックアップのアクセス手段を用意しておきましょう。インターネットアクセスのためのプライベートVPNは魔法の盾ではありませんが、プライバシー、検閲抵抗、オープン情報のための最も重要なツールの一つであり続けます。

登録不要でオンライン検閲を回避するための安全で無料のソリューションを探るためにBeFreeVPNを利用してください。

インターネットアクセスのためのプライベートVPNの理解:制限区域での検閲を回避する

· 約31分

オンラインの自由が制限されている地域では、プライベートVPNがあなたの命綱となり、検閲されていない情報へのアクセスとプライバシーの向上を可能にします。インターネットアクセスのためのプライベートVPNは、あなたのデバイスとリモートサーバーの間に暗号化された経路を作成し、ローカルネットワークの監視者からのトラフィックを保護し、検閲の影響を減らし、場所やポリシーによって制限される可能性のあるサービスにアクセスするのを助けます。上級ユーザーにとっての重要な質問は、単にVPNが機能するかどうかではなく、どのように機能し、どこで失敗し、プロトコル、ルーティング、DNS、および運用セキュリティの選択が実際のプライバシーにどのように影響するかということです。

1. プライベートVPNとは何か、そしてどのように機能するのか?

プライベートVPN、または仮想プライベートネットワークは、あなたのインターネットトラフィックを暗号化されたトンネルを通じてVPNサーバーにルーティングし、それがオープンなインターネットに到達する前に行うシステムです。ローカルのインターネットサービスプロバイダー、Wi-Fiオペレーター、またはキャンパスゲートウェイには、可視的な目的地は通常、あなたが使用するすべてのウェブサイト、アプリ、またはサービスではなく、VPNエンドポイントです。目的地のウェブサイトにとって、あなたの見かけ上のソースIPアドレスは、通常、あなたの元のネットワークアドレスではなく、VPNサーバーです。

インターネットセキュリティにおけるプライベートVPNの目的は三つです:

  • 機密性: デバイスとVPNサーバー間のトラフィックを暗号化し、ローカルの仲介者がパケットの内容を簡単に読むことができないようにします。
  • 完全性: 信頼できないネットワークによってトラフィックが移動中に変更される可能性を減らします。
  • 位置の抽象化: 本来のIPアドレスをVPNサーバーのアドレスの背後に隠すことで、地理的制限やローカルフィルタリングを回避するのに役立ちます。

技術的に、VPNクライアントはデバイス上に仮想ネットワークインターフェースを作成します。オペレーティングシステムのルートは、選択されたトラフィックをそのインターフェースに送信します。VPNソフトウェアは、パケットを別のプロトコル内でカプセル化し、それらを暗号化し、VPNサーバーに転送します。サーバーは外側の層を復号化し、元のトラフィックを目的地に送信し、応答を受け取り、暗号化されたトンネルを通じてそれらを戻します。

このプロセスはインターネットを「プライベート」にするわけではありません。VPNプロバイダーは、通常、接続時間、サーバーの選択、帯域幅の量、目的地のIPなどのメタデータを確認することができます。ウェブサイトは依然としてクッキー、ブラウザーフィンガープリンティング、アカウントログイン、または支払いの詳細を通じてあなたを特定することができます。しかし、適切に設計されたVPNは、誰が何を観察できるかを意味のある形で変えることができます。

一般的な使用例には、次のものが含まれます:

  • ローカルネットワークでブロックされているニュースウェブサイト、メッセージングサービス、または教育プラットフォームへのアクセス。
  • 公共のWi-Fi上での監視の露出を減らす。
  • ジオスプーフィングを通じて特定の国に制限されたサービスにアクセスする。
  • VPNが暗号化されたDNS処理を提供する場合、ローカルリゾルバーからのDNSクエリを保護する。
  • 日常的なブラウジングを自宅、オフィス、またはモバイルキャリアのIPアドレスから隔離する。

制限区域にいるユーザーにとって、VPNはより広範なプライバシースタックの一部であることが多いです。セキュアブラウザー、暗号化メッセージング、強力な認証、慎重なアカウントの使用、そして脅威を意識した行動が引き続き重要です。

2. VPNプロトコルの理解:プライバシーの背骨

VPNプロトコルは、トンネルがどのように交渉され、認証され、暗号化され、維持され、ネットワークを通じて運ばれるかを定義します。プロトコルの選択は、速度、検閲耐性、デバイスの互換性、セキュリティの姿勢に影響を与えます。

一般的なVPNプロトコルの比較

プロトコル一般的な交通手段セキュリティプロファイルパフォーマンス強み制限
OpenVPNUDPまたはTCP現代のTLSと暗号が設定されている場合には強力中程度から良好成熟しており、監査され、柔軟で、広くサポートされているフィンガープリンティングされる可能性がある; TCPモードはTCP-over-TCPによる遅延が発生する可能性がある
IKEv2/IPsecUDP 500/4500現代のスイートと適切な認証があれば強固特にモバイルでは良好スピーディな再接続、ネットワーク間の安定したローミングポートでのブロックが容易; 実装の品質は変動する
L2TP/IPsecUDP 500/4500/1701通常はIPsecが暗号化を提供するため受け入れられるのみ中程度広いレガシーサポート古い設計で、より検出しやすく、しばしばブロックされ、今日では理想的ではないことが多い

OpenVPN

OpenVPNは、鍵交換にTLSを使用し、UDPまたはTCPで実行できる広く展開されたVPNプロトコルです。UDPモードでは、パケット損失が入れ子の再送信動作を引き起こさないため、パフォーマンスが向上する傾向があります。TCPモードでは、ウェブのようなトラフィックのみを許可するネットワークを通過できますが、内層と外層の両方が再送信を試みる可能性があるため、パフォーマンスが低下することがあります。

セキュリティは設定に依存します。強力なOpenVPNのデプロイメントは、現代的なTLSバージョン、証明書の検証、一時的な鍵交換、AES-GCMやChaCha20-Poly1305などの安全な暗号を採用し、ダウングレード攻撃から保護されます。OpenVPNはデフォルトの設定で認識可能なハンドシェイクを持つため、制限されたネットワークは追加の難読化が使用されない限り、検出およびブロックされる可能性があります。

IKEv2/IPsec

IKEv2は、暗号化された輸送のために一般的にIPsec ESPと組み合わされる鍵交換プロトコルです。効率的で、特にモバイルデバイスで役立ちます。なぜなら、ユーザーがWi-Fiとセルラーネットワーク間を移動する際に、トンネルを迅速に再構築できるからです。この機能は不安定なネットワーク条件下で価値があります。

ただし、IKEv2は一般的にUDPポート500および4500を使用するため、大まかなブロックが容易です。一部のネットワークはIPsecを完全にブロックします。セキュリティは、選択された暗号提案、証明書の取り扱い、および弱い古いアルゴリズムが無効になっているかどうかにも依存します。

L2TP/IPsec

L2TP自体は暗号化を提供しません。通常、IPsecと組み合わされています。多くのオペレーティングシステムで利用可能であるものの、それは検出が簡単で頻繁にブロックされるため、制限された環境ではあまり魅力的ではありません。互換性のフォールバックとして役立つ場合もありますが、上級ユーザーは一般的により現代的なオプションを好みます。

プロトコル選択がアクセスに与える影響

プロトコルの選択は、VPNが接続できるかどうかを決定する場合があります。検閲者が知られているVPN IP範囲をブロックする場合、プロトコルの選択が役立たないことがあります。特定のポートやシグネチャをブロックする場合は、別の交通手段に切り替えたり、ポート443でTCPを使用したり、難読化層を使用することで接続性が向上することがあります。ネットワークが深層パケット検査を使用している場合、デフォルトのVPNハンドシェイクは、ペイロードが暗号化されていても目立つことがあります。

実際には、上級ユーザーは、四つの次元(暗号強度、フィンガープリンティングへの耐性、レイテンシー許容度、およびモバイルまたは不安定なリンクでの信頼性)を通じてプロトコルを評価すべきです。

3. 検閲を回避する:メカニズムと戦略

検閲システムは通常、いくつかのレイヤーで機能します。DNSルックアップをブロックしたり、TCP接続をリセットしたり、IPアドレスをフィルタリングしたり、パケットシグネチャを検査したり、疑わしいフローをスロットリングしたり、ローカルアプリにコンテンツルールを強制させることがあります。プライベートVPNは、ユーザーの可視トラフィックパターンを「多数の宛先」から「1つの暗号化されたトンネル」に移動させることで、これらの制御を多く回避できます。

VPNがローカル観察者からトラフィックを難読化する方法

標準のVPN暗号化はトラフィックの内容を隠しますが、VPNが使用されている事実を常に隠すわけではありません。ローカルの観察者は以下を確認することがあります:

  • VPNサーバーのIPアドレス。
  • パケットのタイミングとボリューム。
  • トランスポートプロトコルとポート。
  • 知られているVPNソフトウェアに似たハンドシェイクパターン。

難読化は、VPNトラフィックをあまり特徴的に見えないようにすることを目的とします。一部のシステムは、VPNパケットをTLSのような層でラップします。他のシステムは、プラグ可能なトランスポート、ランダム化されたパケットの特性、またはプロキシのようなフロントエンドを使用します。目標は、暗号化を犠牲にすることなく、検出の信頼性を低下させることです。

それでも、難読化は魔法ではありません。洗練された検閲システムは、積極的な probing、IP評判リスト、トラフィック分析、およびサーバーブロッキングを組み合わせる可能性があります。そのため、弾力性はしばしばサーバーローテーション、プロトコルの機敏さ、および保守的なユーザー行動に依存します。

ステップバイステップ:VPNを通じてブロックされたサイトにアクセスすると何が起こるのか

  1. VPNクライアントがサーバーを認証します。 偽物のエンドポイントに接続を避けるために、証明書や鍵を検証します。
  2. 安全なトンネルが交渉されます。 クライアントとサーバーは暗号パラメータに合意し、セッションキーを確立します。
  3. デバイスがルートを変更します。 インターネット向けのトラフィックは、仮想VPNインターフェースを介して送信されます。
  4. DNSがリダイレクトされることがあります。 プライバシーを意識したVPNは、ローカルリゾルバーではなくトンネル内でDNSクエリを送信します。
  5. ブロックされたリクエストがカプセル化されます。 ローカルネットワークにブロックされたサイトを直接要求する代わりに、デバイスはVPNサーバーに暗号化されたパケットを送信します。
  6. VPNサーバーがインターネットに出ます。 ウェブサイトはユーザーのローカルISPアドレスではなく、サーバーのIPアドレスを表示します。
  7. 応答がトンネルを通じて返ってきます。 ローカルネットワークはVPNエンドポイントへの暗号化されたトラフィックを確認し、最終的なコンテンツの宛先を確認することはありません。

制限区域でのトンネリング技術

トンネリングの効果は、敵に依存します。単純なDNSブロッキングに対しては、トンネルされたDNSを持つほぼすべてのVPNが機能します。IPブロッキングに対しては、VPNは到達可能なサーバーアドレスが必要です。深層パケット検査に対しては、VPNはカモフラージュが必要です。有名なVPNプロバイダーの積極的なブロッキングに対しては、プライベートまたはあまり知られていないエンドポイントの方が信頼性が高い場合があります。

重要なトンネリングの概念には、次のものがあります:

  • フルトンネルルーティング: すべてのトラフィックがVPNを通過します。これは、偶発的な漏れを減らすため、制限された環境ではより安全です。
  • スプリットトンネリング: 選択されたトラフィックのみがVPNを使用します。これはパフォーマンスを改善できますが、間違って設定された場合、漏れのリスクが増加します。
  • TCP 443トランスポート: VPNトラフィックがHTTPSと同じポートを使用します。これは制限されたネットワークで役立つかもしれませんが、シグネチャ検出が依然として適用される可能性があります。
  • マルチホップルーティング: トラフィックが1つ以上のVPNサーバーを通過します。これにより、単一のサーバーへの信頼を減らすことができますが、レイテンシーが増加します。
  • キルスイッチ: トンネルが切断された場合、VPNクライアントはトラフィックをブロックし、ローカルネットワークへのフォールバックを防ぎます。

IPマスキングとジオスプーフィング

IPマスキングは、ウェブサイトやサービスによって見える見かけ上のソースアドレスを変更します。ジオスプーフィングは、選択された国の出口サーバーを使用してトラフィックをそこから発信されるように見せます。これにより、地域制限のあるメディア、アプリストア、検索結果、またはウェブサイトのローカルバージョンにアクセスすることができます。

しかし、ウェブサイトは依然としてGPSの権限、ブラウザの言語、タイムゾーン、SIM国、支払い方法、またはアカウントの履歴から位置を推測することができます。敏感な用途については、デバイスとブラウザの設定を意図されたプライバシーモデルに合わせ、あなたを直接特定するアカウントにログインしないようにしてください。

4. セキュリティに関する考慮事項:オンラインアイデンティティの保護

プライベートVPNは、その技術設計とユーザーの実践が脅威モデルに一致する場合にのみプライバシーを向上させます。制限された地域では、間違いが深刻な結果をもたらす場合があるため、セキュリティには注意が必要です。

暗号化基準が重要

現代のVPNサービスは、最新で良評のある暗号化を使用する必要があります。強力な認証、前方秘匿性、ダウングレード攻撃に対する耐性を確認してください。AES-256は一般的ですが、鍵交換、実装の品質、および設定は暗号名と同じくらい重要です。ChaCha20-Poly1305も特にハードウェアAESアクセラレーションのないデバイスで評価されています。

時代遅れのプロトコル、明確でない専有暗号、または技術的な詳細なしに「軍用グレードのセキュリティ」といったあいまいな主張に依存するサービスは避けてください。強力な暗号は、セキュアなDNS処理、IPv6の漏洩保護、および信頼できる接続解除行動と組み合わせるべきです。

無料VPNと有料VPNのリスク

無料VPNは大きく異なります。中には評判が良く、プライバシーを重視するものもありますが、広告、トラッキングSDK、帯域幅の再販、または弱いデータ慣行を通じて収益化するものもあります。有料VPNも自動的に安全というわけではありません。サブスクリプションモデルは、ユーザーデータの収益化の圧力を軽減できますが、信頼はアーキテクチャ、法域、監査、ログポリシー、透明性に依存します。

以下の基準を考慮してください:

  • サービスは、個人的に特定可能な登録詳細を要求しますか?
  • 意味のある技術的説明を伴った明確なノーログポリシーがありますか?
  • DNSクエリはトンネル内で処理されますか?
  • クライアントにはキルスイッチが含まれていますか?
  • アプリは定期的に更新されていますか?
  • プロバイダーはプロトコルの選択と制限を説明していますか?
  • あなたはサービスを、あなたを特定するアカウントにリンクすることなく使用できますか?

VPN使用時に匿名性を維持するための戦略

VPNはネットワーク層のプライバシーを保護できますが、匿名性はそれより広範です。アイデンティティの漏洩を減らすために:

  • プライベートブラウジングプロファイルや敏感な活動用に別のブラウザーを使用します。
  • 匿名性に依存している間、個人アカウントにログインしないようにします。
  • 不要なブラウザの権限、特に位置情報を無効にします。
  • 利用可能な場合はHTTPSのみモードを使用します。
  • DNS、IPv6、およびWebRTC漏洩をチェックします。
  • オペレーティングシステムとVPNクライアントを最新の状態に保ちます。
  • 重要なアカウントには多要素認証を使用します。
  • 迂回ツールを使用する前に、地元の法律と個人のリスクを理解します。

何よりもまず、脅威モデルを構築してください。ジャーナリスト、活動家、学生、リモートワーカー、旅行者は、それぞれ異なる形でVPNを使用する可能性があります。最も安全な設定は、実際のリスクに合わせて設計されたものであり、機能のリストが最も長いものではありません。

5. プライベートVPNに関する一般的な誤解

VPNのマーケティングはしばしば混乱を招きます。上級ユーザーは、技術的現実と誇張された主張を区別すべきです。

プライベートVPNの使用は世界中で違法ですか?

いいえ。VPNは多くの国で合法であり、企業、大学、ジャーナリスト、開発者、リモートワーカーによって広く使用されています。しかし、一部の政府はVPNの使用を制限したり規制したり、プロバイダーにライセンスを要求したり、国家的なフィルタリングを回避することを禁止したりします。法的地位は法域と文脈によって異なります。ユーザーは接続する前に現地の規制を理解するべきです。

すべてのVPNは完全な匿名性を保証しますか?

いいえ。VPNはアイデンティティを消去するわけではありません。それはウェブサイトからあなたのIPアドレスを隠し、ローカルの観察者からトラフィックの内容を隠しますが、クッキー、ブラウザーフィンガープリンティング、アカウントログイン、マルウェア、デバイス識別子、または行動パターンを通じた追跡を防ぐことはできません。VPNプロバイダーもまた、信頼のポイントかもしれません。完全な匿名性は、層状の慣行と現実的な仮定を必要とします。

VPNを使用すると常にインターネットが遅くなりますか?

必ずしもそうではありません。VPNは暗号化のオーバーヘッドを追加し、トラフィックが追加のサーバーを通過するため、レイテンシーが増加することがあります。しかし、パフォーマンスはサーバーの距離、混雑、プロトコル、デバイスのCPU、ネットワークの質、およびルーティングに依存します。場合によっては、ISPが特定のサービスをスロットリングしている場合や、VPNルートが混雑した経路を回避する場合、VPNがアクセスを改善することさえあります。それでも、ユーザーは多少のオーバーヘッドを期待すべきです。

VPNはすべてのブロックされたウェブサイトやアプリを迂回できますか?

いいえ。VPNは強力ですが、普遍的ではありません。一部のサービスは知られているVPN IPアドレスをブロックします。一部の制限されたネットワークはVPNプロトコルをブロックします。一部のアプリはIPアドレスを超えるデバイスレベルのシグナルを使用します。信頼性のあるアクセスには、到達可能なサーバー、強力なプロトコル、必要に応じた難読化、および注意深いデバイス設定の組み合わせが必要です。

6. 現実世界への影響:制限区域におけるVPN使用のケーススタディ

VPNは、インターネットフィルタリングが理論的なものではないため重要です。多くの地域では、独立したメディア、ソーシャルプラットフォーム、暗号化されたメッセージング、学術リソース、または人権文書へのアクセスが通常の期間中は制限され、政治的危機の際には厳しく制限されることがあります。

厳しいインターネット検閲のある国

国によって使用される制御は異なります。一部は集中化されたフィルタリングインフラと広範なプラットフォームブロッキングに依存しています。他はプロバイダーへの法的圧力、定期的なシャットダウン、DNS毒劇、または不安定時のメッセージングサービスのスロットリングを使用します。ある環境では、検閲が常に行われています。別のところでは、選挙、抗議、対立、または公衆衛生の緊急事態の周辺で強化されます。

デジタル権利研究者によって一般的に議論される例には、主要な外国プラットフォーム、独立ニュースサイト、またはプライバシーツールがブロックや重い干渉に直面している国があります。技術的な方法は単純なDNS操作から深層パケット検査、疑わしいプロキシサーバーへの積極的なプロービングにまで及びます。

成功事例と実際的な利点

個人にとって、影響はしばしば即時かつ実用的です。学生は、ローカルネットワークがブロックする学術ジャーナルや開発者向けの文書にアクセスすることができます。家族は、海外の親戚に連絡するためにメッセージングプラットフォームにアクセスすることができます。ジャーナリストは国際的な情報源を読み、主張を確認し、より安全に編集者と連絡を取ることができます。小規模ビジネスは、クラウドダッシュボード、コードリポジトリ、またはコラボレーションツールへのアクセスを維持するためにVPNを使用することができます。

これらは抽象的な便利さではありません。情報へのアクセスは、教育、仕事、安全、および市民参加に影響を与えます。VPNが信頼できる形で機能した場合、情報源を比較し、安全に公開し、世界的な会話に参加する基本的な能力を回復できるのです。

VPNがデジタル自由を再形成する方法

VPNの採用は、検閲の経済を変えます。個々のウェブサイトをブロックすることは、商業、リモートワーク、銀行、企業のセキュリティに損害を与えずにすべての暗号化トンネルをブロックするよりも簡単です。これは、猫とネズミの動的な関係を生み出します。検閲者は検出を改善し、VPNプロバイダーはプロトコル、難読化、サーバーの配布、使いやすさを改善します。

しかし、未来は単なる技術にとどまらず、規制、アプリストアのポリシー、支払い制限、およびインフラプロバイダーへの圧力が可用性に影響を与えることがあります。制限された地域のユーザーにとって、最も弾力性のあるVPNツールは、強力な暗号化、最小限の摩擦、広範なプラットフォームのサポート、および低い参入障壁を組み合わせたものである必要があります。

7. 結論:進化するデジタル環境におけるプライベートVPNの未来

プライベートVPN技術は、検閲システムがより適応的になるにつれて進化し続けるでしょう。プロトコルのカモフラージュ、より高速な暗号化の原則、より優れたモバイルの耐性、漏洩防止の改善、およびプライバシーのデフォルト設定の容易さに今後も注目されると予想されます。同時に、迂回ツールが情報制御に対する脅威と見なされる地域では、規制の圧力が増加する可能性があります。

インターネットアクセス、プライバシー、および検閲耐性のために、プライベートVPNは利用可能な最も実用的なツールの一つです。これは完全な匿名システムではなく、すべてのリスクを取り除くことはできません。しかし、良好なセキュリティ習慣、慎重なプロトコル選択、および現実的な脅威モデリングと組み合わせることで、敏感なトラフィックを保護し、ブロックされた情報へのアクセスを再開できるのです。

もし単純な出発点が必要であれば、BeFreeVPNを探索して、登録要件なしでオンラインの検閲を回避するための安全で無料のソリューションを見つけてください。