Der technische Tiefgang in ein persönliches VPN für Internetfreiheit
Lebst du in einer Region, in der der Zugang zu globalen Internetinhalten sich anfühlt wie das Navigieren durch ein Labyrinth von Einschränkungen? Entdecke, wie persönliche VPNs das ändern können. Ein persönliches VPN für den Internetzugang kann fortgeschrittenen Nutzern helfen, den Datenverkehr durch verschlüsselte Tunnel zu leiten, die lokale Netzwerküberwachung zu reduzieren, bestimmte regionale Sperren zu umgehen und den Zugang zu Informationen wiederzuerlangen. Diese Technologie ist jedoch keine Magie. Ihre Effektivität hängt von der Protokollwahl, dem Serverstandort, den Verkehrsmustern, der Endpunktsicherheit und dem Zensurmodell ab, mit dem du konfrontiert bist.
Dieser Tiefgang erklärt, wie persönliche VPNs funktionieren, wie sie mit der Zensurinfrastruktur interagieren und wie sie mit stärkeren Leistungs- und Sicherheitsannahmen konfiguriert werden können.
1. Die Funktionsweise persönlicher VPNs für Internetnutzung verstehen
Definition persönlicher VPNs
Ein persönliches virtuelles privates Netzwerk, oder persönliches VPN, ist ein Netzwerk-Tunnel, der den Datenverkehr deines Geräts über eine verschlüsselte Verbindung zu einem Remote-VPN-Server leitet. Von dort aus verlässt der Datenverkehr das VPN in das weitreichende Internet. Für Websites und Online-Dienste erscheint deine Verbindung in der Regel als stammend von der IP-Adresse des VPN-Servers und nicht von deiner lokal zugewiesenen ISP-Adresse.
Praktisch gesehen bewirkt ein persönliches VPN drei wichtige Veränderungen:
- Vertraulichkeit des Datenverkehrs im lokalen Netzwerk: Dein ISP, der Wi-Fi-Anbieter oder der Netzwerkadministrator kann in der Regel sehen, dass du mit einem VPN-Endpunkt verbunden bist, aber nicht den Inhalt des HTTPS-Datenverkehrs im Tunnel.
- IP-Adressen-Ersatz: Remote-Dienste sehen die IP-Adresse des VPN-Servers, was Geolokalisierung und Zugriffsregeln beeinflussen kann.
- Routing-Kontrolle: Du kannst wählen, wo der Datenverkehr austritt, was helfen kann, lokale Filterungspfade oder stauende Routen zu vermeiden.
Ein persönliches VPN kann eine kommerzielle App, einen selbst gehosteten Server oder eine hybride Lösung sein. Fortgeschrittene Nutzer vergleichen diese Modelle oft nach Vertrauensgrenzen. Bei einem kommerziellen Anbieter vertraust du der Infrastruktur und der Protokollpolitik des Anbieters. Bei einem selbst gehosteten VPN vertraust du dem Cloud-Host und deiner eigenen Konfigurationsdisziplin.
Bedeutung für Nutzer in restriktiven Regionen
In umsatzstarken Umgebungen kann der Internetzugang durch DNS-Vergiftung, IP-Blocking, URL-Filterung, SNI-Inspektion, Anwendungs-Blocking oder Drosselung bestimmter Dienste eingeschränkt sein. Ein persönliches VPN für Internetfreiheit kann die Exposition gegenüber diesen Kontrollen reduzieren, indem es DNS- und Anwendungsdatenverkehr innerhalb eines Tunnels verschlüsselt und das sichtbare Ziel von vielen blockierten Websites zu einem VPN-Endpunkt verschiebt.
Das heißt, Nutzer in restriktiven Regionen müssen in Bezug auf Risikomanagement denken, nicht in Bezug auf absoluten Schutz. Einige Jurisdiktionen regulieren oder blockieren die Nutzung von VPNs. Andere zielen auf bestimmte Protokolle, Datenzentren oder bekannte VPN-IP-Bereiche ab. Bevor du irgendein Umgehungswerkzeug verwendest, musst du die lokalen Gesetze, die Richtlinien der Organisation und die persönlichen Sicherheitsrisiken verstehen.
Hauptmerkmale, die persönliche VPNs unterscheiden
Die stärksten persönlichen VPN-Dienste und -Konfigurationen neigen dazu, mehrere Merkmale zu teilen:
- Moderne Protokolle: WireGuard, OpenVPN und gut konfigurierte IPsec sind gängige Optionen.
- Starke Verschlüsselung: Aktuelle Verschlüsselungsalgorithmen wie AES-GCM oder ChaCha20-Poly1305 reduzieren das Risiko eines praktischen Abfangens.
- DNS-Leckschutz: DNS-Anfragen sollten durch den VPN-Tunnel reisen, nicht über den lokalen ISP-Resolver.
- Kill-Switch-Unterstützung: Der Datenverkehr sollte stoppen, wenn die VPN-Verbindung unerwartet abbricht.
- Split-Tunneling-Kontrolle: Nutzer können entscheiden, welche Apps das VPN nutzen und welche die reguläre Route gehen.
- Mehrere Plattformunterstützungen: Zuverlässige Clients für Desktop, Mobilgeräte und Router sind wichtig für konsistenten Schutz.
- Minimale Kontofriction: In Hochrisikoregionen kann es nützlich sein, persönliche Identifikatoren während der Einrichtung zu reduzieren.
2. Wie persönliche VPNs Zensur umgehen
Mechanismen zum Umgehen regionaler Einschränkungen
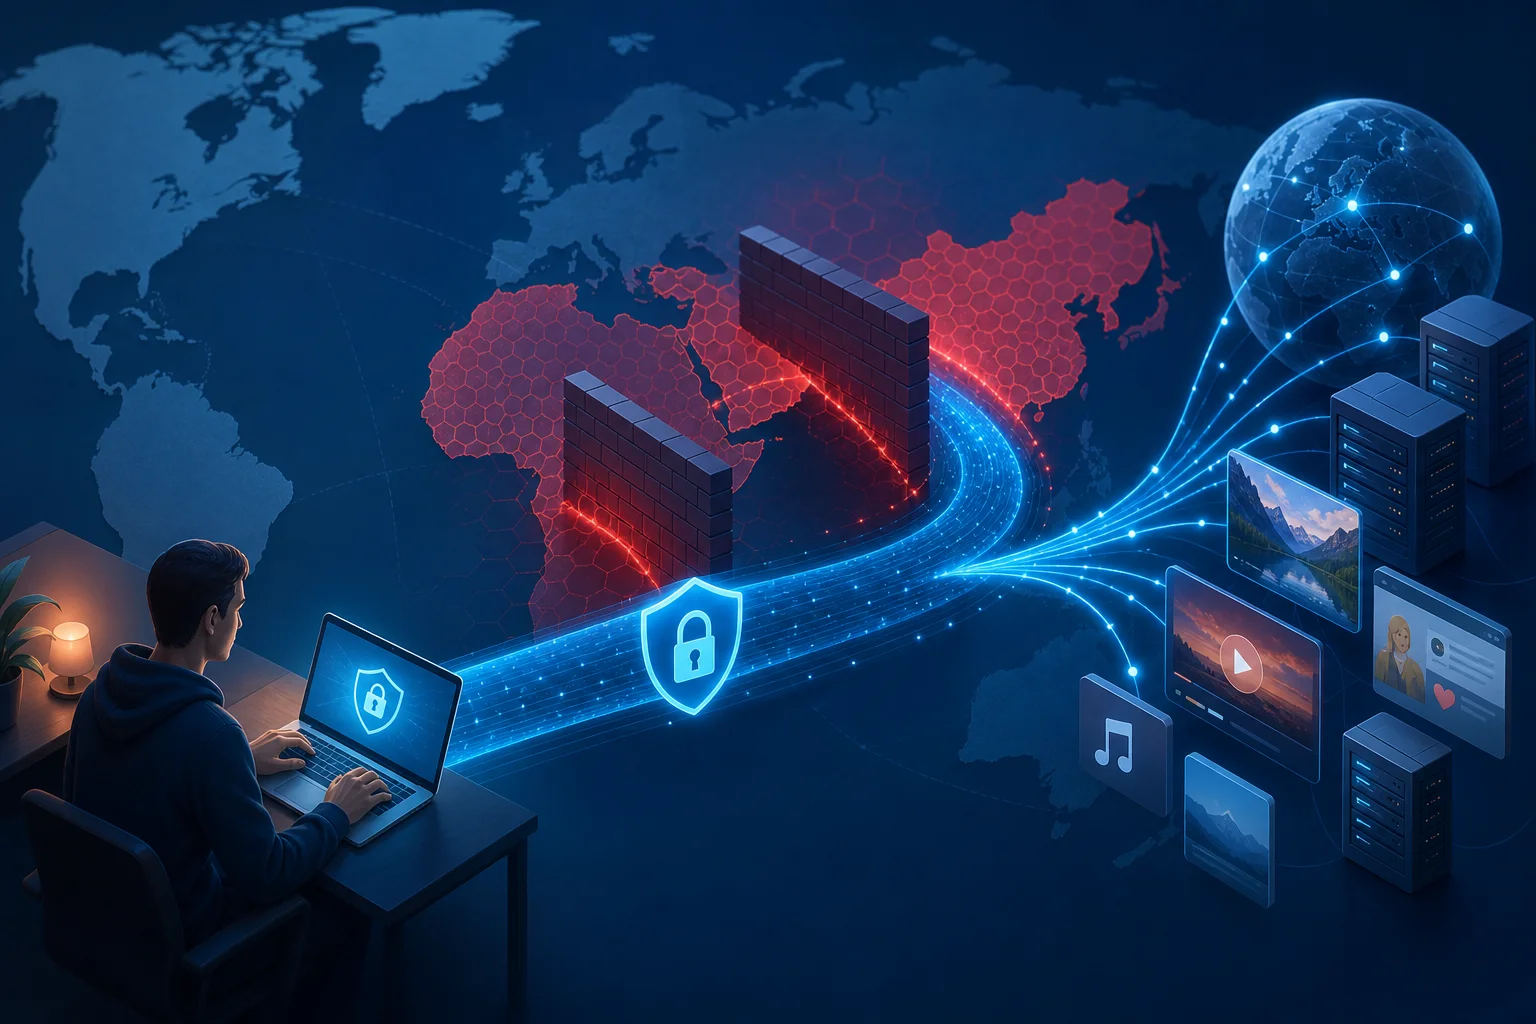
Zensursysteme funktionieren, indem sie unerwünschten Verkehr identifizieren und unterbrechen. Ein VPN ändert, was der Zensor beobachten kann. Anstatt direkte Verbindungen zu blockierten Domains zu sehen, sieht der Zensor eine verschlüsselte Sitzung zu einem VPN-Server. Dies kann mehrere gängige Filtertechniken umgehen:
- DNS-Blocking: Wenn ein lokaler Resolver falsche Ergebnisse für eine Domain zurückgibt, kann das VPN DNS-Anfragen durch einen vertrauenswürdigen Resolver innerhalb des Tunnels leiten.
- IP-Blocking: Wenn der Zugriff auf die IP-Adresse einer Website lokal blockiert wird, kann der Datenverkehr möglicherweise über einen VPN-Server in einer anderen Region dennoch darauf zugreifen.
- URL-Filterung: Wenn der Datenverkehr innerhalb eines VPN-Tunnels verschlüsselt ist, können lokale Middleboxes keine vollständigen URLs in HTTPS-Anfragen inspizieren.
- Geofencing: Ein VPN-Ausgangsknoten in einem anderen Land kann den Zugriff auf Dienste erlauben, die Inhalte nach Region einschränken.
- Netzwerkdrosselung: In einigen Fällen kann die verschlüsselte Tunnelung die anwendungsspezifische Drosselung verringern, obwohl sie nicht alle Staus oder Bandbreitenbeschränkungen beseitigen kann.
Allerdings können raffinierte Zensoren darauf reagieren, indem sie bekannte VPN-IPs blockieren, Protokoll-Fingerabdrücke erkennen oder eine tiefere Paketinspektion verwenden. Aus diesem Grund sind Protokollagilität, Obfuskationsunterstützung und Endpunktsvielfalt wichtig.
Fallstudien aus verschiedenen Ländern
Verschiedene Zensurmodelle erfordern unterschiedliche VPN-Strategien:
- China: Die Filterung ist technisch ausgereift und kann VPN-Protokolle, Server-IPs, SNI-Felder und verdächtige Verkehrsströme anvisieren. Nutzer benötigen oft widerstandsfähige Protokolle, häufige Endpunkterotation und manchmal Obfuskationsschichten.
- Iran: Die Blockierungen können während politischer Ereignisse oder Krisen zunehmen. Der Zugang kann je nach Mobilfunkanbieter, festem ISP und Tageszeit variieren. Die Zuverlässigkeit hängt oft davon ab, wie schnell die Server und Transportwege gewechselt werden.
- Russland: Die Behörden haben den Druck auf VPN-Anbieter erhöht und ausgewählte Dienste blockiert. Nutzer könnten Anbieter mit aktualisierter Infrastruktur und alternativen Verbindungsarten benötigen.
- Türkei: Temporäre Einschränkungen von sozialen Medien oder Messaging tritt während sensibler Ereignisse auf. Ein persönliches VPN kann helfen, den Zugang zu bewahren, wenn Blockaden domänenbasiert oder plattform-spezifisch sind.
- Vereinigte Arabische Emirate und Golfstaaten: Einige Kommunikations-Apps oder VoIP-Funktionen können eingeschränkt sein. VPN-Leistung und Legalität können variieren, sodass Nutzer die lokalen Regeln sorgfältig bewerten müssen.
Diese Beispiele zeigen einen zentralen Punkt: Zensur ist nicht einheitlich. Ein VPN, das in einem Land gut funktioniert, kann in einem anderen scheitern, weil die Filterebene, das rechtliche Umfeld und die Netzwerktopologie unterschiedlich sind.
Auswirkungen auf den Zugang zu globalen Inhalten
Wenn ein VPN funktioniert, ist die Auswirkung direkt. Nutzer können internationale Nachrichten lesen, auf Bildungsplattformen zugreifen, Entwicklerressourcen nutzen, grenzüberschreitend kommunizieren und Dienste erreichen, die ansonsten nicht verfügbar wären. Für technische Fachleute kann das den Zugriff auf Paket-Repositories, Dokumentationen, Kollaborationstools, Code-Hosting-Plattformen und Sicherheitsupdates bedeuten.
Dennoch sollte ein VPN Teil einer umfassenderen Zugangsstrategie sein. Sichere Browser, verschlüsselte Messaging, verifizierte Software-Downloads, Multi-Faktor-Authentifizierung und die Härtung von Endpunkten sind alles wichtig. Ein Tunnel schützt den Datenverkehr auf dem Weg, macht aber unsichere Software nicht sicher oder kompromittierte Geräte nicht vertrauenswürdig.
3. Technische Analyse: VPN-Protokolle und Mechanismen
Überblick über beliebte VPN-Protokolle
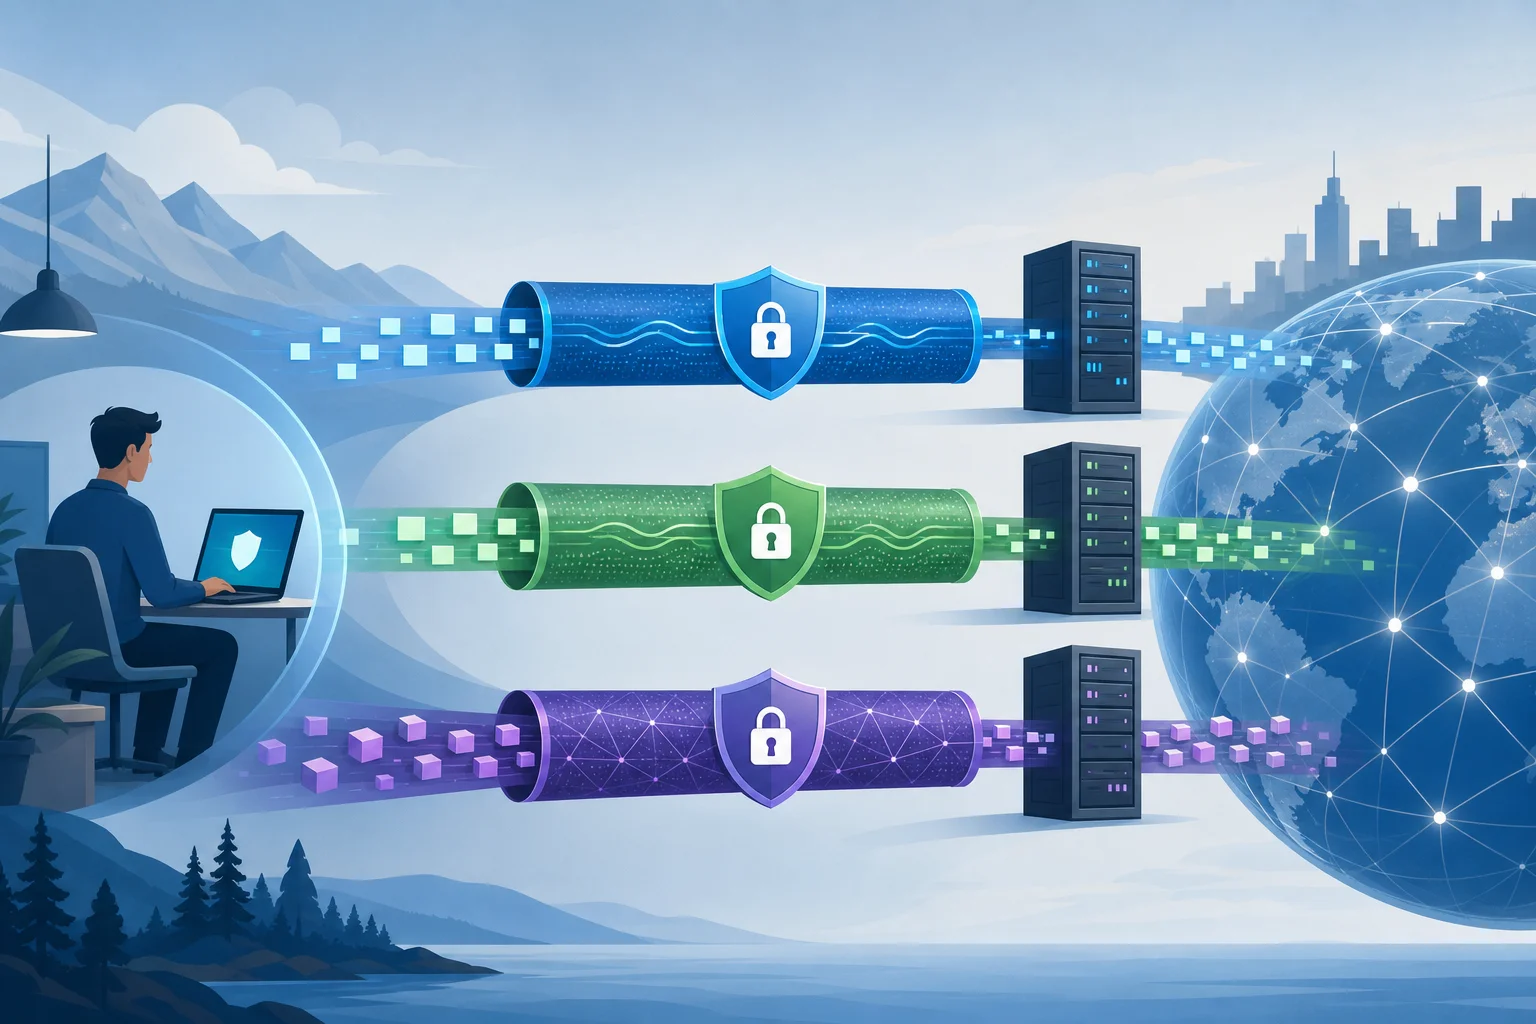
VPN-Protokolle definieren, wie Tunnel eingerichtet, authentifiziert, verschlüsselt und aufrechterhalten werden. Fortgeschrittene Nutzer sollten die betrieblichen Trade-offs verstehen.
| Protokoll | Stärken | Schwächen | Beste Passform |
|---|---|---|---|
| OpenVPN | Ausgereift, flexibel, TCP- oder UDP-Unterstützung, starke zertifikatsbasierte Authentifizierung | Schwerer Code, mehr Konfigurationskomplexität, kann fingerprinted werden | Restriktive Netzwerke, in denen TCP 443-Fallback nützlich ist |
| L2TP/IPsec | Breite Unterstützung durch Betriebssysteme, stabil auf vielen Alt-Plattformen | L2TP hat keine eigene Verschlüsselung; Die IPsec-Konfiguration kann empfindlich sein; oft blockiert | Kompatibilität mit älteren Geräten oder integrierten Clients |
| WireGuard | Kleiner Code, hohe Leistung, moderne Kryptografie, schnelles Roaming | Statische Schlüssel können Privatsphäre-Bedenken erzeugen, wenn sie schlecht verwaltet werden; standardmäßig nur UDP | Hochgeschwindigkeits-Personal-VPN-Nutzung auf modernen Geräten |
OpenVPN bleibt wertvoll, weil es über TCP-Port 443 ausgeführt werden kann und damit auf Port-Ebene wie gewöhnliches HTTPS aussieht. WireGuard ist oft schneller und einfacher, besonders auf mobilen Geräten, aber Netzwerke, die UDP blockieren oder drosseln, können die Leistung beeinträchtigen. L2TP/IPsec ist nützlich, wo native Unterstützung wichtig ist, aber es ist selten die erste Wahl für Zensurresistenz.
Verschlüsselungsstandards und ihre Rolle
Verschlüsselung schützt den Datenverkehr im VPN-Tunnel. Gängige moderne Optionen sind:
- AES-256-GCM: Ein weit verbreiteter authentifizierter Verschlüsselungsmodus, oft durch Hardware auf Desktops und Servern beschleunigt.
- ChaCha20-Poly1305: Effizient auf Mobilgeräten und Geräten ohne AES-Beschleunigung. WireGuard verwendet ChaCha20-Poly1305.
- Perfekte Vorwärtsgeheimhaltung: Sitzungs-Schlüssel werden verhandelt, sodass der Kompromiss eines langfristigen Schlüssels nicht automatisch vergangene Sitzungen entschlüsselt.
- Zertifikat- oder schlüsselbasierte Authentifizierung: Verhindert, dass Clients sich mit Betrüger-Servern verbinden.
Verschlüsselung ist nur ein Teil der VPN-Sicherheit. Authentifizierung, DNS-Handhabung, Routing-Durchsetzung, Kill-Switch-Verhalten und Protokollierungspraktiken können ebenso wichtig sein. Ein stark verschlüsselter Tunnel, der DNS-Anfragen an einen lokalen ISP-Resolver leitet, kann dennoch das Browsing-Verhalten offenbaren.
Vergleichende Analyse von Leistung und Sicherheit
Für fortgeschrittene Benutzer ist die Protokollwahl ein Balanceakt zwischen Leistung, Zensurresistenz und operativer Kontrolle.
WireGuard liefert in der Regel ausgezeichneten Durchsatz und niedrige Latenz, da es auf vielen Plattformen im oder nahe dem Kernel läuft und einen minimalen Handshake-Overhead hat. Es ist auch im Vergleich zu älteren Protokollen leicht zu prüfen. Seine Hauptbeschränkung besteht darin, dass der standardmäßige WireGuard-Datenverkehr erkennbare Merkmale hat und UDP verwendet, was auf feindlichen Netzwerken blockiert werden kann.
OpenVPN über UDP ist zuverlässig und flexibel. Es kann langsamer als WireGuard sein, bleibt jedoch weit unterstütztem. OpenVPN über TCP 443 kann in Netzwerken helfen, die nur Web-ähnlichen Verkehr zulassen, aber TCP-over-TCP kann aufgrund von Paketverlust zu Leistungsproblemen führen.
L2TP/IPsec ist akzeptabel, wenn native Client-Unterstützung Priorität hat. Es ist jedoch weniger attraktiv für fortgeschrittene Zensurszenarien, da IPsec-Datenverkehr häufig identifiziert und blockiert wird.
Eine praktische Regel ist einfach: Verwende WireGuard, wenn Geschwindigkeit und Stabilität verfügbar sind; verwende OpenVPN, wenn Netzwerkkompatibilität und Fallback-Optionen wichtig sind; vermeide Legacy-Protokolle, es sei denn, sie werden durch Plattformbeschränkungen erfordert.
4. Einrichtung eines persönlichen VPNs: Fortgeschrittene Konfigurationen
Schritte zur Konfiguration eines VPN auf verschiedenen Plattformen
Der genaue Arbeitsablauf hängt von deinem Anbieter oder dem selbst gehosteten Stack ab, aber das Muster der fortgeschrittenen Einrichtung ist konsistent.
- Definiere dein Bedrohungsmodell. Entscheide, ob du dich gegen lokale Wi-Fi-Überwachung, ISP-Profilierung, regionale Zensur, feindliche Administratoren oder gezielte Überwachung schützen möchtest.
- Wähle das Protokoll. Beginne mit WireGuard für Geschwindigkeit. Halte OpenVPN als Fallback für restriktive Netzwerke bereit.
- Wähle vertrauenswürdige Ausstiegsorte. Wähle Server in Jurisdiktionen und Netzwerken, die zu deinen Zugangsziele und Latenzanforderungen passen.
- Installiere überprüfte Clients. Nutze offizielle App-Stores, Anbieter-Websites, Paket-Repositorys oder signierte Releases. Vermeide neu verpackte Installer.
- Importiere Konfiguration sicher. Schütze private Schlüssel und Konfigurationsdateien. Speichere sie nicht in gemeinsamen Ordnern oder unverschlüsselten Cloud-Laufwerken.
- Aktiviere den DNS-Leckschutz. Bestätige, dass DNS-Server vom VPN zugewiesen sind und nur über den Tunnel erreichbar sind.
- Aktiviere einen Kill-Switch. Blockiere den Datenverkehr, wenn das VPN abfällt. Unter Linux verwende Firewall-Regeln anstelle von nur App-Level-Schaltern.
- Teste das Verhalten von IPv6. Entweder leite IPv6 durch den Tunnel oder deaktiviere es. Unkontrolliertes IPv6 kann IPv4-only VPN-Routen umgehen.
- Validiere mit kontrollierten Überprüfungen. Teste die öffentliche IP, den DNS-Resolver, die WebRTC-Exposition und das Verhalten nach dem Schlafen oder Netzwerkschalten.
- Dokumentiere Fallback-Pfade. Halte alternative Server und Protokolle bereit, insbesondere wenn du reist oder in instabilen Netzwerkumgebungen arbeitest.
Erweiterte Einstellungen für optimale Leistung
Leistungsoptimierung kann ein persönliches VPN für den Internetzugang zuverlässiger machen:
- MTU-Tuning: Falsches MTU kann Fragmentierung, Staus oder defekte Websites verursachen. WireGuard verwendet oft Werte in der Nähe von 1420, aber restriktive Netzwerke erfordern möglicherweise niedrigere Werte.
- UDP-Präferenz: UDP vermeidet TCP-over-TCP-Probleme und bietet in der Regel eine bessere Leistung für VPN-Tunnel.
- TCP-Fallback: Halte ein TCP 443-Profil für Netzwerke bereit, die UDP blockieren.
- Persistenter Keepalive: Bei mobilen und NAT-lastigen Netzwerken können WireGuard-„Keepalive“-Einstellungen die Zuordnungen aufrechterhalten und die Wiederverbindungsverzögerungen reduzieren.
- Split-Tunneling: Leite nur sensiblen oder blockierten Verkehr durch das VPN, wenn du eine niedrigere Latenz für lokale Dienste benötigst.
- Servernähe: Geringere physische und Netzwerkdistanz verringert normalerweise die Latenz, aber das Umgehen von Zensur kann ein weiter entferntes Ausfuhrland erfordern.
- Router-Level-VPN: Das Betreiben eines VPNs auf einem Router kann Geräte schützen, die keine nativen Clients haben, aber die Router-CPUs können die Durchsatzleistung einschränken.
Sicherheitsüberlegungen während der Einrichtung
Fortgeschrittene Konfigurationen sollten versehentliche Exposition reduzieren:
- Verwende einzigartige Schlüssel pro Gerät.
- Widerrufe verlorene oder unbenutzte Geräteprofile.
- Vermeide es, ein VPN-Profil mit mehreren Personen zu teilen.
- Deaktiviere den lokalen Netzwerkzugriff, es sei denn, du benötigst LAN-Ressourcen.
- Verwende Multi-Faktor-Authentifizierung für Anbieter-Konten, wenn verfügbar.
- Halte die Clients aktualisiert, um Protokoll- und App-Sicherheitsanfälligkeiten zu beheben.
- Prüfe, ob der Anbieter unterstützende Anwendungen, transparente Infrastruktur oder reproduzierbare Builds bietet.
Für selbst gehostete VPNs härtet den Server. Verwende SSH-Schlüssel, deaktiviere die Passwortanmeldung, wende Sicherheitsupdates an, schränke Verwaltungsports ein und überwache Protokolle auf Brute-Force-Versuche. Denke auch daran, dass Selbsthosting einen festen Endpunkt schafft, der möglicherweise im Laufe der Zeit leichter mit dir in Verbindung gebracht werden kann.
5. Häufige Missverständnisse über persönliche VPNs
FAQ: Garantiert ein VPN vollständige Anonymität?
Nein. Ein VPN ändert deinen Netzwerkpfad und verbirgt deine lokale IP-Adresse vor Websites, macht dich aber nicht automatisch anonym. Websites können dich weiterhin über Logins, Browser-Fingerabdrücke, Cookies, Zahlungsaufzeichnungen, Geräteidentifikatoren und Verhaltensmuster identifizieren. Wenn Anonymität dein Ziel ist, benötigst du ein umfassenderes Modell der operativen Sicherheit.
FAQ: Ist Verschlüsselung dasselbe wie Privatsphäre?
Nein. Verschlüsselung schützt Daten während der Übertragung. Die Privatsphäre hängt davon ab, wer Metadaten sammeln kann, wie lange Protokolle aufbewahrt werden, was Apps offenbaren und ob deine Identität mit deiner Aktivität verknüpft ist. Ein VPN-Anbieter könnte theoretisch die Verbindungsmetadaten am Austrittspunkt sehen, also sind Vertrauen und Protokollierungsrichtlinien wichtig.
FAQ: Wird ein VPN immer meine Internetgeschwindigkeit verringern?
Nicht immer, aber es ändert oft die Leistung. Verschlüsselung fügt Overhead hinzu, und das Routing über einen entfernten Server kann die Latenz erhöhen. Ein hochwertiger VPN-Pfad kann jedoch manchmal schneller sein als ein überlasteter oder gedrosselter ISP-Pfad. Die Geschwindigkeit hängt von Protokoll, Serverauslastung, Entfernung, Geräte-CPU, Paketverlust und lokalen Netzwerkbeschränkungen ab.
Mythos: VPNs machen unsicheres Verhalten sicher
Ein VPN blockiert standardmäßig keine Phishing-Versuche. Es schützt nicht vor Malware. Es sichert keine schwachen Passwörter oder schützt Konten ohne Multi-Faktor-Authentifizierung. Betrachte ein VPN als eine sichere Transportschicht, nicht als vollständige Sicherheitslösung.
Mythos: Alle VPNs sind technisch gleichwertig
Das sind sie nicht. VPNs unterscheiden sich in Protokollen, Client-Qualität, DNS-Handhabung, Serverbesitz, Protokollarchitektur, Jurisdiktion, Überlastung, Zensurresistenz und Aktualisierungsgeschwindigkeit. Für fortgeschrittene Nutzer sind die Details das Produkt.
6. Anwendungen in der realen Welt und Vorteile
Anwendungsfälle für persönliche VPNs in zensurbelasteten Gebieten
In restriktiven Regionen unterstützen persönliche VPNs mehrere wertvolle Anwendungsfälle:
- Zugriff auf unabhängige Medien: Nutzer können internationale Nachrichtenquellen und Forschungsquellen erreichen.
- Aufrechterhaltung professioneller Arbeitsabläufe: Entwickler können auf Dokumentationen, Code-Repositories, APIs, Cloud-Dashboards und Paket-Registrierungen zugreifen.
- Sichere öffentliche Wi-Fi-Nutzung: Reisende und Journalisten können die Exposition in Hotel-, Flughafen- und Café-Netzwerken reduzieren.
- Kommunikation über Grenzen hinweg: VPNs können helfen, den Zugang zu Messaging, E-Mail und Kollaborationstools wiederherzustellen, wenn sie blockiert sind.
- Testen regionaler Verhaltensweisen: Forscher können die Inhaltverfügbarkeit und Netzwerkantworten über Austrittstandorte hinweg vergleichen.
Diese Anwendungsfälle sind am stärksten, wenn sie mit sicheren Endpunkten kombiniert werden. Wenn das Gerät kompromittiert ist, kann ein VPN-Tunnel nicht schützen, was Malware sieht, bevor es verschlüsselt oder nach der Entschlüsselung.
Vorteile über das Umgehen von Zensur hinaus
Selbst außerhalb von Zensurszenarien kann ein persönliches VPN die Kontrolle über deine Netzwerkexposition verbessern. Es kann die lokale Netzwerkprofilierung reduzieren, den Datenverkehr über unsicheres Wi-Fi schützen und eine konsistente Ausgangs-IP für die Fernadministration bieten. Einige Nutzer verlassen sich auch auf VPNs, um auf Ressourcen im Heimlabor zuzugreifen oder interne Dienste zu sichern, ohne sie direkt öffentlich zugänglich zu machen.
Für Teams und Power-User kann ein persönliches VPN Teil eines Zero-Trust-Zugangsmodells werden. Anstatt Dashboards, Datenbanken oder Verwaltungspanels ins Internet zu öffnen, kannst du sie auf VPN-Clients mit autorisierten Schlüsseln beschränken.
Langzeitwirkungen auf die Privatsphäre der Nutzer
Langfristige Privatsphäre hängt von Gewohnheiten ab. Ein VPN kann die Menge der Surf-Metadaten reduzieren, die lokalen ISPs und Netzwerkbetreibern zur Verfügung stehen. Im Laufe der Zeit kann das die Profilbildung basierend auf DNS-Anfragen und Ziel-IPs einschränken. Der VPN-Anbieter oder Server-Host wird jedoch zu einem neuen Vertrauenspunkt. Aus diesem Grund sind Modelle ohne Registrierung, transparente Richtlinien und minimale Datenspeicherung wertvoll.
Nutzer sollten regelmäßig ihre Einrichtung überprüfen. Auf DNS-Lecks nach Client-Updates testen. Unbenutzte Schlüssel rotieren. Alte Geräte entfernen. Erneut bewerten, ob ein Anbieter noch deinen Bedürfnissen entspricht. Privatsphäre ist keine einmalige Installation; es ist fortlaufende Wartung.
7. Zukunft persönlicher VPNs: Innovationen und Trends
Aufkommende Technologien in VPNs
Das VPN-Ökosystem entwickelt sich als Reaktion auf Zensur, Überwachung und Usability-Druck. Wichtige Entwicklungen schließen ein:
- Obfuskierte Transporte: Diese zielen darauf ab, VPN-Datenverkehr schwerer von gewöhnlichem verschlüsseltem Verkehr zu unterscheiden.
- Experimentelle Schlüsseltauschverfahren nach Quanten: Einige Anbieter testen hybride Ansätze, die klassische und post-quanten Kryptografie kombinieren.
- Multi-Hop-Routing: Der Datenverkehr passiert mehr als einen VPN-Server, um die Sichtbarkeit von Ein- und Austritt zu trennen.
- Dezentralisierte Infrastruktur: Einige Projekte verteilen Endpunkte über breitere Netzwerke, obwohl Vertrauen und Leistung komplex bleiben.
- Bessere mobile Roaming: Moderne Clients verbessern den Hand-off zwischen Wi-Fi und Mobilfunknetzen.
Vorhergesagte Trends in der VPN-Entwicklung
Erwarte, dass VPNs anpassungsfähiger werden. Clients werden wahrscheinlich Protokolle automatisch basierend auf Paketverlust, Portblockierung und Latenz wechseln. Anbieter werden in rotierende Endpunkte, congestion-aware Routing und stärkeren Leak-Schutz investieren. Gleichzeitig werden Zensursysteme weiterhin den Verkehr durch aktives Probing und Fingerprinting klassifizieren.
Das Ergebnis wird ein technischer Rüstungswettlauf sein. Einfachere VPNs könnten weiterhin auf offenen Netzwerken funktionieren, während restriktive Umgebungen schnelle Updates und flexiblere Transporte erforden werden.
Innovationen mit Fokus auf Privatsphäre und Benutzerkontrolle
Die nützlichste Innovation ist nicht nur stärkere Verschlüsselung. Es ist Benutzerkontrolle. Fortgeschrittene Nutzer benötigen klare Sichtbarkeit der Routen, überprüfbares Client-Verhalten, eine Anwendungstunnelung, sicherere Standardwerte und weniger Identifikatoren während des Onboardings. Auf Privatsphäre fokussierte VPNs werden zunehmend auf Transparenz konkurrieren, nicht nur auf Serveranzahl.
Ein persönliches VPN für Internetfreiheit ist am effektivsten, wenn es verständlich ist. Nutzer sollten wissen, was geschützt ist, was exponiert ist und wie ein Fehler aussieht. Diese Klarheit hilft, falsches Vertrauen zu vermeiden.
Fazit
Ein persönliches VPN ist ein leistungsstarkes Werkzeug, um Datenverkehr sicher zu leiten, viele regionale Einschränkungen zu umgehen und die Kontrolle über den Internetzugang zu verbessern. Doch es funktioniert am besten, wenn es mit einem klaren Bedrohungsmodell, modernen Protokollen, DNS-Leckschutz, einem Kill-Switch und realistischen Privatsphäre-Erwartungen konfiguriert wird. Für fortgeschrittene Nutzer in restriktiven Regionen kann die richtige Einrichtung den Unterschied zwischen einem fragmentierten Web und einem benutzbaren globalen Internet ausmachen.
Um deinen Internetzugang zu verbessern und regionale Zensur zu überwinden, probiere BeFreeVPN aus - es ist kostenlos, erfordert keine Registrierung und funktioniert nahtlos auf all deinen Geräten.