Pular para o conteúdo principal

3 postagens marcadas com "vpn-protocols"

Ver todas os Marcadores

A Análise Técnica de um VPN Pessoal para Liberdade na Internet

· Leitura de 18 minutos

Você está residindo em uma região onde acessar conteúdo global da internet parece um labirinto de restrições? Descubra como os VPNs pessoais podem mudar isso. Um VPN pessoal para acesso à internet pode ajudar usuários avançados a direcionar o tráfego através de túneis criptografados, reduzir a vigilância local da rede, contornar certos bloqueios regionais e recuperar o acesso à informação. No entanto, a tecnologia não é mágica. Sua eficácia depende da escolha do protocolo, localização do servidor, padrões de tráfego, segurança do ponto final e do modelo de censura que você está enfrentando.

Esta análise técnica explica como os VPNs pessoais funcionam, como interagem com a infraestrutura de censura e como configurá-los com suposições de desempenho e segurança mais fortes.
vpn pessoal para segurança na internet

1. Compreendendo os VPNs Pessoais para Uso na Internet

Definição de VPNs pessoais

Uma rede privada virtual pessoal, ou VPN pessoal, é um túnel de rede que transporta o tráfego do seu dispositivo através de uma conexão criptografada para um servidor VPN remoto. A partir daí, o tráfego sai para a internet mais ampla. Para sites e serviços online, sua conexão geralmente parece originar-se do endereço IP do servidor VPN em vez do seu endereço atribuído pelo ISP local.

Em termos práticos, uma VPN pessoal cria três mudanças importantes:

  • Confidencialidade do tráfego na rede local: Seu ISP, operador de Wi-Fi ou administrador de rede pode normalmente ver que você está conectado a um ponto de extremidade VPN, mas não o conteúdo do tráfego HTTPS dentro do túnel.
  • Substituição de endereço IP: Serviços remotos veem o endereço IP do servidor VPN, o que pode afetar a geolocalização e regras de acesso.
  • Controle de roteamento: Você pode escolher onde o tráfego sai, o que pode ajudar a evitar caminhos de filtragem local ou rotas congestionadas.

Uma VPN pessoal pode ser um aplicativo comercial, um servidor auto-hospedado ou uma configuração híbrida. Usuários avançados costumam comparar esses modelos pela fronteira de confiança. Com um provedor comercial, você confia na infraestrutura e na política de registro do provedor. Com uma VPN auto-hospedada, você confia no host em nuvem e na sua própria disciplina de configuração.

Importância para usuários em regiões restritivas

Em ambientes com alta censura, o acesso à internet pode ser restrito por envenenamento de DNS, bloqueio de IP, filtragem de URL, inspeção de SNI, bloqueio de aplicativos ou throttling de serviços selecionados. Um VPN pessoal para liberdade na internet pode reduzir a exposição a esses controles ao criptografar o tráfego de DNS e aplicações dentro de um túnel e deslocar o destino visível de muitos sites bloqueados para um ponto de extremidade VPN.

Dito isso, os usuários em regiões restritivas devem pensar em termos de gestão de risco, não de proteção absoluta. Algumas jurisdições regulam ou bloqueiam o uso de VPN. Outras miram protocolos específicos, data centers, ou faixas de IP de VPN conhecidas. Antes de usar qualquer ferramenta de evasão, entenda as leis locais, políticas organizacionais e riscos de segurança pessoal.

Principais características que distinguem VPNs pessoais

Os serviços e configurações de VPN pessoal mais robustos tendem a compartilhar várias características:

  • Protocolos modernos: WireGuard, OpenVPN e IPsec bem configurados são escolhas comuns.
  • Criptografia forte: Conjuntos de cifras atuais, como AES-GCM ou ChaCha20-Poly1305, reduzem o risco prático de interceptação.
  • Proteção contra vazamento de DNS: Consultas de DNS devem viajar através do túnel VPN, não pelo resolvedor de ISP local.
  • Suporte a kill switch: O tráfego deve parar se a VPN desconectar inesperadamente.
  • Controle de tunneling dividido: Os usuários podem decidir quais aplicativos usam a VPN e quais seguem a rota regular.
  • Suporte multi-plataforma: Clientes confiáveis para desktop, móvel e roteadores são importantes para uma proteção consistente.
  • Atrito mínimo de conta: Em regiões de alto risco, reduzir identificadores pessoais durante a configuração pode ser útil.

2. Como os VPNs Pessoais Contornam a Censura

Mecanismos para contornar restrições regionais

Sistemas de censura funcionam identificando e interrompendo tráfego indesejado. Uma VPN muda o que o censor pode observar. Em vez de ver conexões diretas a domínios bloqueados, o censor vê uma sessão criptografada para um servidor VPN. Isso pode contornar várias técnicas comuns de filtragem:

  1. Bloqueio de DNS: Se um resolvedor local retornar resultados falsos para um domínio, a VPN pode direcionar consultas de DNS através de um resolvedor confiável dentro do túnel.
  2. Bloqueio de IP: Se o acesso ao endereço IP de um site for bloqueado localmente, o tráfego ainda pode alcançá-lo através de um servidor VPN em outra região.
  3. Filtragem de URL: Quando o tráfego é criptografado dentro de um túnel VPN, middleboxes locais não podem inspecionar URLs completas dentro de solicitações HTTPS.
  4. Geofencing: Um nó de saída de VPN em outro país pode permitir acesso a serviços que restringem conteúdo por região.
  5. Throttling de rede: Em alguns casos, o tunelamento criptografado pode reduzir o throttling específico de aplicativos, embora não possa corrigir todos os limites de congestionamento ou largura de banda.

No entanto, censores sofisticados podem responder bloqueando IPs de VPN conhecidos, detectando impressões digitais de protocolos ou usando inspeção profunda de pacotes. É por isso que a agilidade de protocolos, suporte à obfuscação e diversidade de pontos finais são importantes.
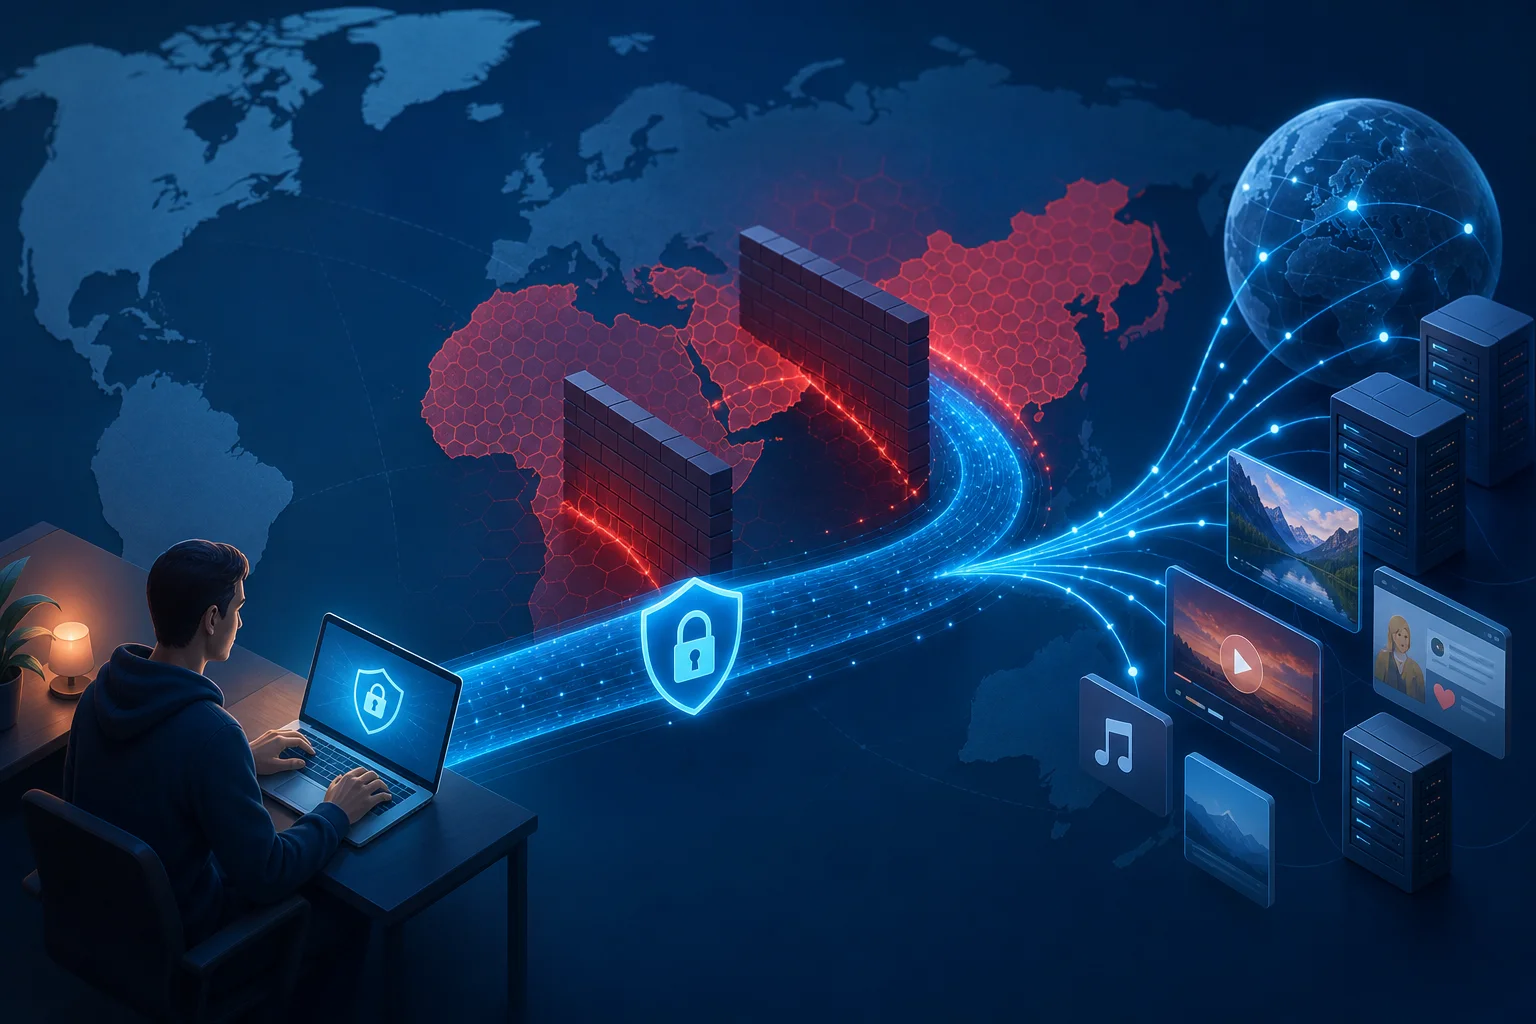
vpn contornando a censura

Estudos de caso de diferentes países

Diferentes modelos de censura requerem diferentes estratégias de VPN:

  • China: A filtragem é tecnicamente avançada e pode direcionar protocolos de VPN, IPs de servidor, campos de SNI e padrões de tráfego suspeitos. Usuários frequentemente precisam de protocolos resilientes, rotação frequente de pontos finais e, às vezes, camadas de obfuscação.
  • Irã: Os bloqueios podem se intensificar durante eventos políticos ou crises. O acesso pode variar por operadora de celular, ISP fixo e hora do dia. A confiabilidade muitas vezes depende da rápida troca de servidores e transportes.
  • Rússia: As autoridades aumentaram a pressão sobre os provedores de VPN e bloquearam serviços selecionados. Usuários podem precisar de provedores com infraestrutura atualizada e métodos alternativos de conexão.
  • Turquia: Restrições temporárias em mídias sociais ou mensagens ocorreram durante eventos sensíveis. Uma VPN pessoal pode ajudar a preservar acesso quando bloqueios são baseados em domínio ou específicos de plataforma.
  • Emirados Árabes Unidos e estados do Golfo: Alguns aplicativos de comunicação ou recursos de VoIP podem ser restritos. O desempenho e a legalidade das VPNs podem variar, então os usuários devem avaliar cuidadosamente as regras locais.

Esses exemplos mostram um ponto central: a censura não é uniforme. Uma VPN que funciona bem em um país pode falhar em outro porque a camada de filtragem, o ambiente legal e a topologia da rede diferem.

Impacto no acesso a conteúdo global

Quando uma VPN funciona, o impacto é direto. Os usuários podem ler notícias internacionais, acessar plataformas educacionais, usar recursos de desenvolvedores, comunicar-se além-fronteiras e acessar serviços que seriam de outra forma indisponíveis. Para profissionais técnicos, isso pode significar acesso a repositórios de pacotes, documentação, ferramentas de colaboração, plataformas de hospedagem de código e atualizações de segurança.

Ainda assim, uma VPN deve ser parte de uma estratégia mais ampla de acesso. Navegadores seguros, mensagens criptografadas, downloads de software verificados, autenticação multifatorial e hardening de pontos finais são todos importantes. Um túnel protege o tráfego em trânsito, mas não torna software inseguro seguro ou dispositivos comprometidos dignos de confiança.

3. Análise Técnica: Protocolos e Mecanismos de VPN

Visão geral dos protocolos de VPN populares

Os protocolos de VPN definem como os túneis são estabelecidos, autenticados, criptografados e mantidos. Usuários avançados devem entender os trade-offs operacionais.

ProtocoloForçasFraquezasMelhor uso
OpenVPNMadura, flexível, suporte a TCP ou UDP, forte autenticação baseada em certificadoBase de código mais pesada, mais complexidade de configuração, pode ser impressa digitalmenteRedes restritivas onde o fallback TCP 443 é útil
L2TP/IPsecAmpla compatibilidade com sistemas operacionais, estável em muitas plataformas legadasL2TP não tem criptografia por si só; a configuração do IPsec pode ser frágil; muitas vezes bloqueadaCompatibilidade com dispositivos mais antigos ou clientes embutidos
WireGuardBase de código pequena, alto desempenho, criptografia moderna, mobilidade rápidaChaves estáticas podem criar considerações de privacidade se mal gerenciadas; apenas UDP por padrãoUso pessoal de VPN de alta velocidade em dispositivos modernos

OpenVPN continua a ser valioso porque pode rodar sobre a porta TCP 443, tornando-se semelhante ao HTTPS comum a nível de porta. WireGuard costuma ser mais rápido e mais simples, especialmente em dispositivos móveis, mas redes que bloqueiam ou limitam o UDP podem degradá-lo. L2TP/IPsec é útil onde o suporte nativo importa, mas raramente é a primeira escolha para resistência à censura.
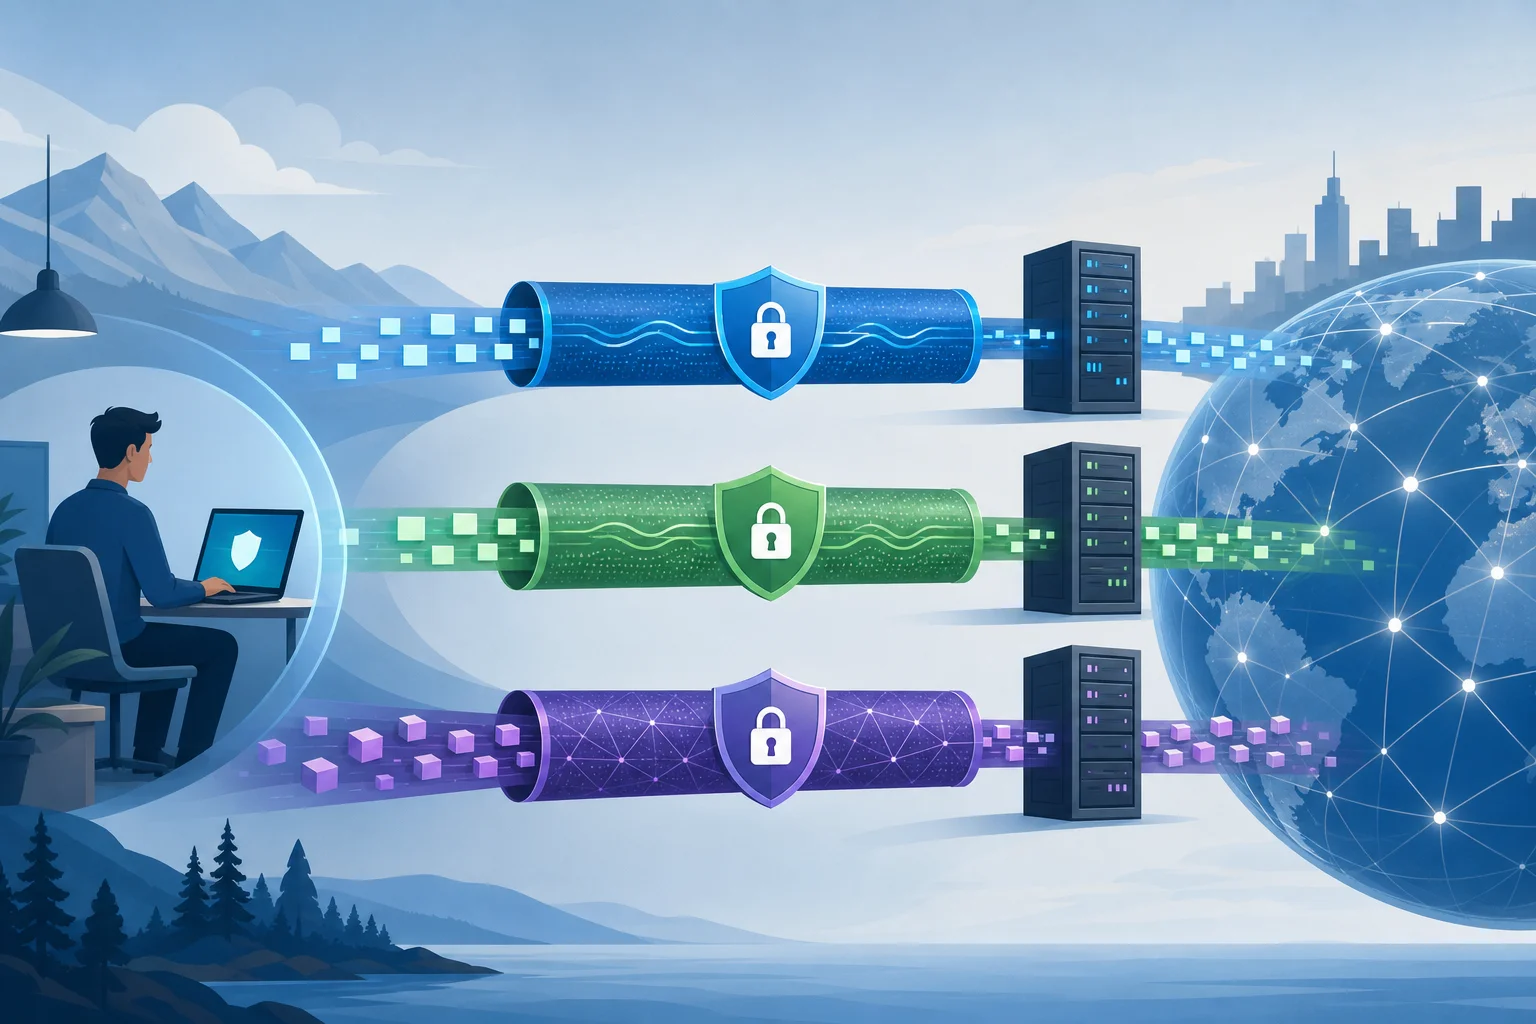
comparação de protocolos vpn

Padrões de criptografia e seu papel

A criptografia protege o tráfego dentro do túnel VPN. As escolhas modernas comuns incluem:

  • AES-256-GCM: Um modo de criptografia autenticada amplamente implantado, muitas vezes acelerado por hardware em desktops e servidores.
  • ChaCha20-Poly1305: Eficiente em dispositivos móveis e em dispositivos sem aceleração AES. WireGuard usa ChaCha20-Poly1305.
  • Perfeita secrecia futura: Chaves de sessão são negociadas para que o comprometimento de uma chave de longo prazo não decifre automaticamente sessões passadas.
  • Autenticação baseada em certificado ou chave: Impede que clientes se conectem a servidores impostores.

A criptografia é apenas uma parte da segurança da VPN. A autenticação, o tratamento de DNS, a aplicação de rotas, o comportamento do kill switch e as práticas de registro podem ser igualmente importantes. Um túnel fortemente criptografado que vaza consultas de DNS para um resolvedor de ISP local pode ainda revelar a intenção de navegação.

Análise comparativa de desempenho e segurança

Para usuários avançados, a seleção de protocolo é um equilíbrio entre desempenho, resistência à censura e controle operacional.

WireGuard geralmente entrega excelente throughput e baixa latência porque roda no kernel ou próximo dele em muitas plataformas e tem sobrecarga de handshake mínima. Também é fácil de auditar em comparação com protocolos mais antigos. Sua principal limitação é que o tráfego padrão do WireGuard possui características reconhecíveis e usa UDP, que podem ser bloqueados em redes hostis.

OpenVPN sobre UDP é confiável e flexível. Pode ser mais lento que o WireGuard, mas permanece amplamente suportado. OpenVPN sobre TCP 443 pode ajudar em redes que permitem apenas tráfego semelhante ao da web, mas TCP sobre TCP pode causar problemas de desempenho em caso de perda de pacotes.

L2TP/IPsec é aceitável quando o suporte nativo do cliente é a prioridade. No entanto, é menos atraente para cenários avançados de censura, pois o tráfego IPsec é normalmente identificado e bloqueado.

Uma regra prática é simples: use WireGuard quando velocidade e estabilidade estiverem disponíveis; use OpenVPN quando compatibilidade de rede e opções de fallback forem importantes; evite protocolos legados, a menos que exigidos por restrições de plataforma.

4. Configurando uma VPN Pessoal: Configurações Avançadas

Passos para configurar uma VPN em várias plataformas

O fluxo de trabalho exato depende do seu provedor ou pilha auto-hospedada, mas o padrão de configuração avançada é consistente.

  1. Defina seu modelo de ameaça. Decida se você está se protegendo contra monitoramento local de Wi-Fi, perfilamento de ISP, censura regional, administradores hostis ou vigilância direcionada.
  2. Escolha o protocolo. Comece com WireGuard para velocidade. Mantenha OpenVPN como fallback para redes restritivas.
  3. Selecione locais de saída confiáveis. Escolha servidores em jurisdições e redes que correspondam aos seus objetivos de acesso e requisitos de latência.
  4. Instale clientes verificados. Use lojas de aplicativos oficiais, sites de provedores, repositórios de pacotes ou lançamentos assinados. Evite instaladores reembalados.
  5. Importe a configuração com segurança. Proteja chaves privadas e arquivos de configuração. Não os armazene em pastas compartilhadas ou drives em nuvem não criptografados.
  6. Habilite proteção contra vazamento de DNS. Confirme que servidores DNS são atribuídos pela VPN e acessíveis apenas através do túnel.
  7. Habilite um kill switch. Bloqueie o tráfego quando a VPN cair. No Linux, use regras de firewall em vez de confiar apenas em alternâncias a nível de aplicativo.
  8. Teste o comportamento do IPv6. Roteie o IPv6 através do túnel ou desative-o. IPv6 não controlado pode contornar rotas de VPN que suportam apenas IPv4.
  9. Valide com checagens controladas. Teste IP público, resolvedor de DNS, exposição ao WebRTC e comportamento de reconexão após suspensão ou troca de rede.
  10. Documente caminhos de fallback. Mantenha servidores e protocolos alternativos prontos, especialmente se você viajar ou operar em ambientes de rede instáveis.

Configurações avançadas para desempenho ideal

A otimização de desempenho pode tornar uma VPN pessoal para acesso à internet mais confiável:

  • Otimização de MTU: MTU incorreta pode causar fragmentação, interrupções ou sites com falha. WireGuard geralmente usa valores próximos a 1420, mas redes restritivas podem exigir valores mais baixos.
  • Preferência por UDP: UDP evita problemas de TCP sobre TCP e geralmente apresenta melhor desempenho para túneis VPN.
  • Fallback TCP: Mantenha um perfil TCP 443 para redes que bloqueiam UDP.
  • Keepalive persistente: Em redes móveis e com muitas NAT, configurações de keepalive do WireGuard podem manter mapeamentos e reduzir atrasos de reconexão.
  • Tunneling dividido: Roteie apenas o tráfego sensível ou bloqueado através da VPN quando precisar de menor latência para serviços locais.
  • Proximidade do servidor: Distâncias físicas e de rede mais baixas geralmente reduzem a latência, mas contornar a censura pode exigir que o país de saída seja mais distante.
  • VPN a nível de roteador: Executar uma VPN em um roteador pode proteger dispositivos que não possuem clientes nativos, mas CPUs de roteador podem limitar o throughput.

Considerações de segurança durante a configuração

A configuração avançada deve reduzir a exposição acidental:

  • Use chaves únicas por dispositivo.
  • Revogue perfis de dispositivo perdidos ou não utilizados.
  • Evite compartilhar um perfil de VPN entre várias pessoas.
  • Desative o acesso à rede local, a menos que você precise de recursos LAN.
  • Use autenticação multifatorial para contas de provedor quando disponível.
  • Mantenha os clientes atualizados para corrigir vulnerabilidades de protocolo e aplicativo.
  • Verifique se o provedor suporta aplicativos auditados, infraestrutura transparente ou builds reprodutíveis.

Para VPNs auto-hospedadas, endureça o servidor. Use chaves SSH, desative login por senha, aplique atualizações de segurança, restrinja portas de gerenciamento e monitore logs para tentativas de força bruta. E lembre-se de que a auto-hospedagem cria um ponto final fixo que pode ser mais fácil de associar a você ao longo do tempo.

5. Conceitos Errôneos Comuns Sobre VPNs Pessoais

FAQ: Uma VPN garante total anonimato?

Não. Uma VPN muda seu caminho de rede e oculta seu endereço IP local de websites, mas não o torna anônimo por si só. Websites ainda podem identificá-lo através de logins, impressões digitais do navegador, cookies, registros de pagamento, identificadores de dispositivo e padrões comportamentais. Se o seu objetivo é o anonimato, você precisa de um modelo de segurança operacional mais amplo.

FAQ: A criptografia é a mesma coisa que privacidade?

Não. A criptografia protege dados em trânsito. A privacidade depende de quem pode coletar metadados, quanto tempo os registros são retidos, o que aplicativos revelam e se sua identidade está vinculada à sua atividade. Um provedor de VPN poderia teoricamente ver metadados de conexão no ponto de saída, então confiança e políticas de registro importam.

FAQ: Uma VPN sempre diminuirá minha internet?

Nem sempre, mas geralmente muda o desempenho. A criptografia adiciona sobrecarga e o roteamento através de um servidor remoto pode aumentar a latência. No entanto, um caminho VPN de alta qualidade pode algumas vezes superar uma rota de ISP congestionada ou limitada. A velocidade depende do protocolo, carga do servidor, distância, CPU do dispositivo, perda de pacotes e restrições de rede local.

Mito: VPNs tornam comportamentos inseguros seguros

Uma VPN não bloqueia phishing por padrão. Não evita malware. Não garante senhas fracas ou protege contas sem autenticação multifatorial. Pense em uma VPN como uma camada de transporte segura, não como um conjunto de segurança completo.

Mito: Todas as VPNs são tecnicamente equivalentes

Elas não são. As VPNs diferem em protocolos, qualidade do cliente, tratamento de DNS, propriedade do servidor, arquitetura de registro, jurisdição, congestionamento, resistência à censura e velocidade de atualização. Para usuários avançados, os detalhes são o produto.

6. Aplicações e Benefícios do Mundo Real

Casos de uso para VPNs pessoais em áreas com alta censura

Em regiões restritivas, as VPNs pessoais suportam vários casos de uso de alto valor:

  • Acessando mídias independentes: Usuários podem alcançar fontes de notícias internacionais e fontes de pesquisa.
  • Mantendo fluxos de trabalho profissionais: Desenvolvedores podem acessar documentação, repositórios de código, APIs, painéis em nuvem e registros de pacotes.
  • Segurança de Wi-Fi público: Viajantes e jornalistas podem reduzir a exposição em redes de hotéis, aeroportos e cafés.
  • Comunicando-se além-fronteiras: VPNs podem ajudar a restaurar o acesso a mensagens, e-mail e ferramentas de colaboração quando estão bloqueadas.
  • Testando comportamento regional: Pesquisadores podem comparar a disponibilidade de conteúdo e respostas de rede entre locais de saída.

Esses casos de uso são mais fortes quando combinados com pontos finais seguros. Se o dispositivo estiver comprometido, um túnel VPN não pode proteger o que o malware vê antes da criptografia ou após a descriptografia.

Benefícios além de contornar a censura

Mesmo fora de cenários de censura, uma VPN pessoal pode melhorar o controle sobre a sua exposição à rede. Pode reduzir o perfilamento de rede local, proteger o tráfego em Wi-Fi não confiável e fornecer um IP de saída consistente para administração remota. Alguns usuários também confiam em VPNs para acessar recursos de laboratório doméstico ou serviços internos sem expô-los diretamente à internet pública.

Para equipes e usuários avançados, uma VPN pessoal pode se tornar parte de um padrão de acesso de confiança zero. Em vez de abrir painéis de controle, bancos de dados ou painéis de gerenciamento para a internet, você pode restringi-los a clientes VPN com chaves autorizadas.

Impactos de longo prazo na privacidade do usuário

A privacidade a longo prazo depende de hábitos. Uma VPN pode reduzir a quantidade de metadados de navegação disponíveis para ISPs locais e operadores de rede. Com o tempo, isso pode limitar o perfilamento baseado em consultas de DNS e IPs de destino. No entanto, o provedor de VPN ou o host do servidor se tornam um novo ponto de confiança. É por isso que modelos sem registro, políticas transparentes e retenção mínima de dados são valiosos.

Os usuários devem revisar periodicamente sua configuração. Verifique vazamentos de DNS após atualizações de clientes. Rode chaves não utilizadas. Remova dispositivos antigos. Reavalie se um provedor ainda atende às suas necessidades. Privacidade não é uma instalação única; é manutenção contínua.

7. Futuro das VPNs Pessoais: Inovações e Tendências

Tecnologias emergentes em VPNs

O ecossistema de VPN está evoluindo em resposta à censura, vigilância e pressões de usabilidade. Os principais desenvolvimentos incluem:

  • Transportes ofuscados: Estes visam tornar o tráfego VPN mais difícil de distinguir de tráfego criptografado ordinário.
  • Experimentos de troca de chave pós-quântica: Alguns provedores estão testando abordagens híbridas que combinam criptografia clássica e pós-quântica.
  • Roteamento multi-hop: O tráfego passa por mais de um servidor VPN para separar a visibilidade de entrada e saída.
  • Infraestrutura descentralizada: Alguns projetos distribuem pontos finais em redes mais amplas, embora a confiança e o desempenho permaneçam complexos.
  • Melhor mobilidade em dispositivos móveis: Clientes modernos estão melhorando a transferência entre redes Wi-Fi e celulares.

Tendências previstas no desenvolvimento de VPNs

Espere que as VPNs se tornem mais adaptativas. Os clientes provavelmente trocarão protocolos automaticamente com base em perda de pacotes, bloqueio de portas e latência. Os provedores investirão em rotação de pontos finais, roteamento sensível à congestão e prevenção de vazamentos mais forte. Ao mesmo tempo, sistemas de censura continuarão a classificar tráfego usando sondagens ativas e impressão digital.

O resultado será uma corrida armamentista técnica. VPNs mais simples ainda podem funcionar em redes abertas, enquanto ambientes restritivos exigir terão atualizações rápidas e transportes mais flexíveis.

Inovações focadas em privacidade e controle do usuário

A inovação mais útil não é apenas criptografia mais forte. É o controle do usuário. Usuários avançados precisam de visibilidade clara de rotas, comportamento auditável do cliente, tunneling por aplicativo, padrões mais seguros e menos identificadores durante a integração. VPNs focadas em privacidade competirão cada vez mais em transparência, não apenas na contagem de servidores.

Uma VPN pessoal para liberdade na internet é mais eficaz quando é compreensível. Os usuários devem saber o que está protegido, o que está exposto e como a falha se parece. Essa clareza ajuda a evitar confiança falsa.

Conclusão

Uma VPN pessoal é uma ferramenta poderosa para direcionar o tráfego de forma segura, contornar muitas restrições regionais e melhorar o controle sobre o acesso à internet. No entanto, funciona melhor quando configurada com um modelo de ameaça claro, protocolos modernos, proteção contra vazamento de DNS, um kill switch e expectativas de privacidade realistas. Para usuários avançados em regiões restritivas, a configuração correta pode fazer a diferença entre uma web fragmentada e uma internet global utilizável.

Para aumentar seu acesso à internet e superar a censura regional, experimente o BeFreeVPN — é gratuito, não requer registro e funciona perfeitamente em todos os seus dispositivos.

Entendendo o VPN Privado para Acesso à Internet: Contornando a Censura em Regiões Restritivas

· Leitura de 16 minutos

Em regiões onde a liberdade online é limitada, um VPN privado pode ser sua linha de vida, permitindo o acesso a informações não censuradas e maior privacidade. Um VPN privado para acesso à internet cria um caminho criptografado entre seu dispositivo e um servidor remoto, ajudando a proteger o tráfego de observadores de rede locais, provedores de serviços de internet e alguns sistemas de censura. Esta análise detalhada explica como os VPNs privados funcionam, como os protocolos diferem, quais estratégias de contorno à censura são importantes e o que usuários avançados devem considerar antes de confiar em um VPN em ambientes restritivos.

1. O que é um VPN Privado e como ele funciona?

Um VPN privado, ou rede privada virtual, é um sistema que roteia seu tráfego de internet através de um túnel criptografado para um servidor VPN antes de chegar à internet pública. Em vez de os sites e serviços online verem seu endereço de rede local, eles geralmente veem o IP do servidor VPN. Enquanto isso, seu provedor local de internet vê uma conexão com o ponto final do VPN, não os sites finais que você visita.

O principal objetivo é melhorar a confidencialidade e o controle de acesso. Um VPN pode proteger o tráfego em Wi-Fi não confiável, reduzir a vigilância local e ajudar usuários a acessar recursos online bloqueados por localização ou política. Ele não torna você invisível, mas muda o modelo de confiança: você desloca a visibilidade do operador de rede local para o provedor de VPN e os serviços remotos que você usa.

Como o túnel criptografado é criado

Em um nível alto, uma conexão VPN segue uma sequência previsível:

  1. Início do cliente: Seu aplicativo VPN contata um servidor usando um protocolo suportado.
  2. Autenticação: O cliente e o servidor verificam um ao outro usando certificados, chaves, credenciais ou uma combinação de métodos.
  3. Troca de chaves: Ambas as partes negociam chaves de sessão, frequentemente com segredo perfeito para que o tráfego anterior permaneça protegido se uma chave de longo prazo for exposta mais tarde.
  4. Configuração do túnel: O VPN cria uma interface de rede virtual em seu dispositivo.
  5. Encapsulamento de tráfego: Pacotes IP são envoltos dentro de pacotes VPN criptografados.
  6. Saída remota: O servidor VPN descriptografa os pacotes e os encaminha para o site ou serviço de destino.

Essa arquitetura é a razão pela qual um VPN pode contornar algumas formas de filtragem. Se uma rede bloqueia um site de notícias por envenenamento de DNS ou filtragem de IP, roteamento através de um servidor VPN fora dessa rede pode permitir que a solicitação seja concluída de uma localização diferente.

Casos de uso comuns para contornar restrições

VPNs privados são frequentemente usados para acessar:

  • Fontes de notícias bloqueadas por firewalls nacionais.
  • Plataformas de mensagens restritas durante eventos políticos.
  • Recursos acadêmicos indisponíveis em uma região local.
  • Sites de streaming ou de mídia limitados por geografia.
  • Plataformas de desenvolvedores e documentação bloqueadas por regras de trabalho, campus ou nacionais.

No entanto, o acesso depende do método de censura, do protocolo VPN, da reputação do servidor VPN e do ambiente legal. Usuários em regiões restritivas devem entender as regulamentações locais e os riscos operacionais antes de se conectar.

2. Entendendo os Protocolos VPN: A Espinha Dorsal da Privacidade

Um protocolo VPN define como o túnel é construído, autenticado, criptografado e mantido. A escolha do protocolo afeta a velocidade, confiabilidade, resistência ao bloqueio e o nível de segurança que você pode esperar. OpenVPN, IKEv2 e L2TP/IPsec permanecem amplamente discutidos porque representam diferentes trade-offs de design.

OpenVPN

OpenVPN é um protocolo de VPN de código aberto que pode operar sobre UDP ou TCP. Geralmente usa TLS para troca de chaves e suporta suítes de criptografia forte, como AES-256-GCM ou ChaCha20-Poly1305, dependendo da configuração.

Suas forças incluem flexibilidade, amplo suporte a plataformas e revisão de segurança madura. Porque o OpenVPN pode rodar na porta TCP 443, ele pode se assemelhar ao tráfego HTTPS ordinário em um nível de porta básico. Dito isso, firewalls sofisticados ainda podem identificar handshakes do OpenVPN, a menos que seja usada alguma obfuscação adicional.

OpenVPN sobre UDP é geralmente mais rápido e melhor para tráfego interativo. OpenVPN sobre TCP pode ser mais confiável em redes que bloqueiam UDP, mas pode sofrer de "colapso TCP sobre TCP", onde o comportamento de retransmissão aninhada causa desempenho ruim em caso de perda de pacotes.

IKEv2/IPsec

IKEv2 é um protocolo de gerenciamento de chaves comumente pareado com IPsec para criptografia. É conhecido por estabilidade e reconexão rápida, especialmente em dispositivos móveis que se movem entre redes Wi-Fi e celulares. O suporte a MOBIKE permite que o túnel sobreviva a mudanças de rede melhor do que muitas opções antigas.

De uma perspectiva de segurança, IKEv2/IPsec pode ser forte quando configurado com algoritmos modernos, validação de certificados e grupos de troca de chaves seguras. No entanto, ele usa portas e padrões de tráfego identificáveis. Algumas redes restritivas bloqueiam tráfego relacionado ao IPsec, incluindo portas UDP 500 e 4500.

IKEv2 é uma escolha forte para desempenho e mobilidade, mas não é sempre a melhor opção de contorno à censura quando firewalls bloqueiam agressivamente assinaturas de VPN.

L2TP/IPsec

O Protocolo de Tunelamento de Camada 2, ou L2TP, não fornece criptografia por si só. É geralmente pareado com IPsec. L2TP/IPsec é mais antigo e amplamente suportado pelos sistemas operacionais, mas muitas vezes é menos desejável hoje porque pode ser mais fácil de bloquear e pode ter mais sobrecarga devido à dupla encapsulação.

Para usuários avançados, L2TP/IPsec é tipicamente uma alternativa em vez de uma primeira escolha. Pode funcionar em redes permissivas, mas em regiões restritivas é frequentemente filtrado.

Tabela de comparação de protocolos VPN

ProtocoloPotencial de segurançaDesempenhoResistência ao bloqueioMelhor ajuste
OpenVPN UDPAlto com cifras modernasAltoMédioPrivacidade geral, banda larga estável
OpenVPN TCP 443Alto com cifras modernasMédioMédio a alto com obfuscaçãoRedes que restringem UDP
IKEv2/IPsecAlto se configurado corretamenteAltoBaixo a médioUsuários móveis e rápida troca
L2TP/IPsecModerado a alto, dependente de configuraçãoMédio a baixoBaixoCompatibilidade com legados

A escolha do protocolo afeta diretamente o acesso a conteúdo restrito. Se um censor bloqueia portas de VPN conhecidas, IKEv2 ou L2TP podem falhar rapidamente. Se a inspeção profunda de pacotes detectar OpenVPN, um túnel OpenVPN padrão também pode falhar. Nesses casos, a obfuscação, transportes alternativos ou servidores frequentemente rotacionados podem ser necessários.

3. Contornando a Censura: Mecanismos e Estratégias

Sistemas de censura usam várias camadas. Alguns bloqueiam domínios por manipulação de DNS. Outros bloqueiam faixas de IP, inspecionam pacotes, restringem fluxos suspeitos ou resetam conexões. Um VPN privado pode ajudar porque muda o que o censor pode ver e onde seu tráfego sai.

Como os VPNs ofuscam o tráfego do usuário

A criptografia básica do VPN oculta o conteúdo do seu tráfego do ISP local. O ISP pode saber que você se conectou a um servidor VPN, mas não os sites específicos dentro do túnel. Isso é útil contra filtragem por palavra-chave, registro de DNS e rastreamento simples baseado em IP dos sites de destino.

No entanto, a criptografia sozinha não é o mesmo que obfuscação. A inspeção profunda de pacotes pode às vezes identificar protocolos VPN pela estrutura do handshake, tamanho do pacote, temporização ou endereços IP de servidores conhecidos. A obfuscação tenta fazer com que o tráfego VPN pareça outra coisa, muitas vezes tráfego web TLS comum.

As técnicas comuns de anti-detecção incluem:

  • Transporte TCP 443: Executar o túnel pela mesma porta usada por HTTPS.
  • Encapsulamento TLS: Encapsular o tráfego VPN dentro de uma camada criptografada mais genérica.
  • Preenchimento de pacotes: Reduzir a impressão digital com base nos tamanhos dos pacotes.
  • Rotação de servidores: Mover usuários para fora de faixas de IP de VPN bloqueadas.
  • Modelos de bridge ou relay: Usar pontos de entrada menos públicos para evitar bloqueios em massa.

Técnicas de tunelamento em regiões restritivas

O tunelamento é o núcleo da operação do VPN. Em ambientes restritivos, a questão não é apenas se o túnel está criptografado, mas se ele pode ser estabelecido e mantido.

Um fluxo de trabalho prático de resistência à censura se parece com isto:

  1. Teste múltiplos protocolos: Comece com a opção mais segura e eficiente, em seguida, retroceda para modos baseados em TCP se o UDP estiver bloqueado.
  2. Prefira criptografia moderna: Evite cifras obsoletas e autenticação fraca.
  3. Use modos ofuscados quando disponíveis: Assinaturas de VPN padrão podem ser bloqueadas.
  4. Habilite um kill switch: Prevenir vazamentos de tráfego se o túnel cair.
  5. Verifique o roteamento DNS: Garanta que as consultas DNS passem pelo VPN, não pelo ISP local.
  6. Monitore vazamentos: Teste IPv6, WebRTC e exposição de DNS após conectar.
  7. Mantenha pontos de acesso alternativos prontos: A censura pode se intensificar durante eleições, protestos ou crises.

Nenhuma estratégia é perfeita. Algumas redes combinam bloqueio de protocolo com sondagem ativa, onde servidores VPN suspeitos são testados pelo censor. É por isso que pontos finais privados, listas de servidores não públicas e transportes adaptativos podem ser importantes.

Mascaramento de IP e geo-spoofing

Quando o tráfego sai através de um servidor VPN, os sites veem o endereço IP do servidor. Isso é frequentemente chamado de mascaramento de IP. Se o servidor estiver em outro país, o usuário pode parecer estar navegando daquele país. Isso pode ajudar a acessar conteúdo bloqueado localmente ou restrito a regiões específicas.

Geo-spoofing não se limita apenas a plataformas de entretenimento. Pode ajudar pessoas a lerem notícias internacionais, acessar materiais educacionais, usar ferramentas em nuvem ou serviços de comunicação indisponíveis em sua jurisdição. Ainda assim, muitos serviços detectam faixas de IP de data centers VPN, então o sucesso depende da qualidade, reputação e rotação do servidor.

4. Considerações de Segurança: Protegendo Sua Identidade Online

Um VPN é uma camada em uma pilha de privacidade. Ele não substitui navegadores seguros, endurecimento de dispositivos, práticas de contas seguras ou boa segurança operacional. Usuários avançados devem avaliar tanto a força criptográfica quanto a confiança no provedor.

Padrões de criptografia que importam

Serviços VPN fortes usam criptografia moderna e troca de chaves autenticadas. Procure configurações como:

  • AES-256-GCM ou ChaCha20-Poly1305 para criptografia.
  • TLS 1.2 ou TLS 1.3 com suítes de criptografia seguras.
  • Segredo perfeito em troca de chaves efêmeras.
  • Validação de certificados para prevenir ataques man-in-the-middle.
  • Manipulação segura de DNS dentro do túnel.

Configurações fracas, protocolos desatualizados ou certificados mal configurados podem prejudicar o túnel. O aplicativo VPN também deve proteger contra vazamentos de IPv6 e de DNS.

Serviços VPN gratuitos vs pagos

VPNs gratuitos variam amplamente. Alguns são focados em privacidade e sustentáveis através de doações, planos freemium ou recursos limitados. Outros monetizam usuários através de anúncios, rastreamento, revenda de tráfego ou coleta de dados invasiva. VPNs pagos não são automaticamente seguros também, mas geralmente têm um modelo de receita mais claro.

Avalie qualquer provedor de VPN perguntando:

  • Requer registro ou dados pessoais?
  • Quais logs são mantidos e por quanto tempo?
  • O provedor publicou auditorias de segurança?
  • Os aplicativos são de código aberto ou revisados de forma independente?
  • Oferece proteção contra vazamentos e um kill switch?
  • Onde o provedor está legalmente baseado?
  • Como ele responde a bloqueios e abusos de servidores?

Para usuários em regiões restritivas, requisitos de registro podem ser uma séria preocupação de privacidade. Um modelo sem registro reduz a quantidade de dados pessoais vinculados ao uso do VPN.

Estratégias para manter anonimato

VPNs ajudam com privacidade de rede, mas anonimato requer mais disciplina. Para reduzir a possibilidade de ligação:

  • Não faça login em contas pessoais quando o anonimato for necessário.
  • Use navegadores focados em privacidade e desative recursos de rastreamento desnecessários.
  • Separe identidades em diferentes perfis de navegador ou dispositivos.
  • Use HTTPS em todos os lugares; a VPN não criptografa tráfego após sair do servidor VPN, a menos que o destino use criptografia.
  • Evite compartilhar metadados identificáveis em documentos, imagens ou nomes de usuários.
  • Mantenha seu sistema operacional e cliente VPN atualizados.
  • Entenda os riscos legais locais antes de usar ferramentas de contorno.

Um VPN pode ocultar seu destino do seu ISP, mas não pode impedir que um site o identifique se você entrar, reutilizar uma impressão digital única do navegador ou divulgar informações pessoais.

5. Equívocos Comuns Sobre VPNs Privados

A má compreensão da tecnologia VPN pode criar confiança falsa ou medo desnecessário. As seguintes respostas em estilo de FAQ abordam consultas frequentes e preocupações práticas.

Os VPNs são ilegais em todas as regiões restritivas?

Não. As leis sobre VPNs variam de país para país. Alguns governos permitem VPNs para uso comercial, mas restringem provedores não aprovados. Outros bloqueiam tráfego VPN sem criminalizar todos os usuários. Alguns impõem penalidades severas. Sempre verifique a legislação local atual e as condições de risco antes de usar um VPN privado para acessar a internet.

Um VPN garante anonimato completo?

Não. Um VPN muda seu caminho de rede e mascara seu endereço IP de sites de destino, mas não apaga impressões digitais do navegador, logins de conta, malware, registros de pagamento ou padrões de comportamento. O anonimato completo requer um modelo de ameaça mais amplo e cuidadosa separação de identidade.

Um VPN sempre diminuirá a velocidade da internet?

Nem sempre, mas algum impacto no desempenho é normal. A criptografia adiciona sobrecarga e o tráfego pode viajar mais longe através de um servidor remoto. No entanto, um bom VPN pode parecer rápido quando os servidores estão próximos, não congestionados e configurados com protocolos eficientes. Em alguns casos, um VPN pode até melhorar a estabilidade se um ISP estiver restringindo certos tipos de tráfego, embora isso não seja garantido.

Meu ISP pode ver o que faço quando uso um VPN?

Seu ISP geralmente pode ver que você está trocando tráfego criptografado com um servidor VPN. Geralmente não pode ver os sites ou conteúdos de aplicativos dentro do túnel, assumindo que não haja vazamentos de DNS, IPv6 ou de tráfego. O provedor de VPN, no entanto, pode ser capaz de ver metadados de conexão e IPs de destino dependendo de sua arquitetura e política de registro.

Um VPN privado é suficiente para contornar todos os firewalls?

Não. Sistemas de censura avançados podem bloquear IPs de VPN, identificar protocolos, usar sondagem ativa, restringir tráfego criptografado ou forçar aplicativos locais a depender de serviços controlados pelo governo. Um VPN é poderoso, mas não universal. Transportes ofuscados e configurações cuidadosas melhoram as chances.

6. Impacto no Mundo Real: Estudos de Caso do Uso do VPN em Regiões Restritivas

VPNs privados se tornaram ferramentas essenciais em países onde governos, ISPs ou instituições locais restringem a informação online. Os detalhes variam, mas o padrão é consistente: quando o acesso direto é bloqueado, túneis criptografados podem restaurar uma rota para a web aberta.

China: filtragem em larga escala e bloqueio de protocolos

O sistema de controle da internet da China combina interferência de DNS, bloqueio de IP, filtragem de palavras-chave, regulação de plataformas e inspeção profunda de pacotes. Muitos pontos finais de VPN públicos são bloqueados rapidamente e alguns protocolos são interrompidos. Usuários frequentemente dependem de túneis ofuscados, servidores privados, pontos finais rotacionados ou ferramentas de contorno especializadas.

A lição chave é que um VPN padrão pode funcionar temporariamente, mas o acesso resiliente requer adaptabilidade. A camuflagem de protocolo e a diversidade de pontos finais importam mais nesse ambiente do que em países com filtragem mais leve.

Irã: cortes, estrangulamento e restrições de plataformas

O Irã repetidamente restringiu o acesso a aplicativos de mensagens, plataformas sociais e serviços internacionais durante períodos de agitação. VPNs são amplamente usados para acessar plataformas bloqueadas e fontes de informações externas. No entanto, as autoridades podem estrangular o tráfego criptografado ou bloquear serviços VPN conhecidos.

Nesse contexto, um VPN privado pode apoiar a comunicação e o acesso a reportagens independentes. No entanto, usuários devem considerar a segurança, pois usar ferramentas de contorno pode atrair atenção em momentos de alto risco.

A Rússia aumentou a pressão sobre a mídia independente, plataformas sociais e provedores de VPN. Alguns serviços VPN foram bloqueados ou obrigados a cumprir listas de filtragem do estado. Usuários frequentemente recorrem a VPNs para ler notícias internacionais, comunicar-se de forma segura ou acessar plataformas restritas.

Aqui, o impacto não é apenas técnico. VPNs ajudam a preservar o acesso a fontes plurais de informação. Elas também criam um espaço contestado entre a privacidade individual e o controle estatal sobre a infraestrutura digital.

Turquia e outras regiões com bloqueio baseado em eventos

Alguns países dependem de bloqueios temporários durante eleições, protestos, incidentes de segurança ou crises políticas. Nesses casos, a demanda por VPNs aumenta quando plataformas de mídia social, aplicativos de mensagem ou de notícias se tornam indisponíveis. Usuários que instalaram e testaram um VPN antes de uma crise geralmente estão melhor preparados do que aqueles que tentam baixar um durante um bloqueio ativo.

Como os VPNs remodelam a liberdade digital

O valor real de um VPN não é abstrato. Ele pode ajudar jornalistas a verificar informações, estudantes a acessar pesquisas, famílias a se comunicar através de fronteiras e cidadãos a comparar narrativas de múltiplas fontes. Ao mesmo tempo, os VPNs fazem parte de um ecossistema maior que inclui mensagens seguras, sites espelho, publicações descentralizadas, navegadores que preservam a privacidade e educação em segurança digital.

7. Conclusão: O Futuro dos VPNs Privados em um Cenário Digital em Evolução

A tecnologia VPN privada continuará a evoluir à medida que os sistemas de censura se tornem mais adaptáveis. Espere criptografia padrão mais forte, melhor desempenho móvel, mais obfuscação, proteção aprimorada contra vazamentos e modelos de acesso sem registro mais simples. Ao mesmo tempo, a pressão regulatória pode aumentar, especialmente em regiões onde os governos buscam um controle mais rigoroso sobre os fluxos de informação transfronteiriços.

Para usuários avançados, a melhor abordagem é prática e em camadas. Escolha protocolos seguros, teste vazamentos, entenda seu modelo de ameaça e mantenha métodos de acesso de backup prontos. Um VPN privado para acesso à internet não é um escudo mágico, mas continua sendo uma das ferramentas mais importantes para privacidade, resistência à censura e informação aberta.

Explore o BeFreeVPN para uma solução segura e gratuita para contornar a censura online sem requisitos de registro.

Compreendendo um VPN Privado para Acesso à Internet: Bypass à Censura em Regiões Restritivas

· Leitura de 16 minutos

Em regiões onde a liberdade online é limitada, um VPN privado pode ser sua tábua de salvação, possibilitando acesso a informações não censuradas e maior privacidade. Um VPN privado para acesso à internet cria um caminho criptografado entre seu dispositivo e um servidor remoto, ajudando a proteger o tráfego de observadores da rede local, reduzir a exposição à censura e acessar serviços que podem estar bloqueados por localização ou política. Para usuários avançados, a pergunta chave não é apenas se um VPN funciona, mas como ele funciona, onde ele falha e como as escolhas de protocolo, roteamento, DNS e segurança operacional afetam a privacidade no mundo real.

1. O que é um VPN Privado e como Funciona?

Um VPN privado, ou rede privada virtual, é um sistema que roteia seu tráfego de internet através de um túnel criptografado para um servidor VPN antes de alcançar a internet aberta. Para o provedor de serviços de internet local, operador de Wi-Fi, ou gateway de campus, o destino visível é geralmente o ponto final do VPN em vez de cada site, aplicativo ou serviço que você utiliza. Para o site de destino, seu IP de origem aparente é geralmente o servidor VPN em vez do seu endereço de rede original.

O objetivo de um VPN privado na segurança da internet é triplo:

  • Confidencialidade: Criptografar o tráfego entre seu dispositivo e o servidor VPN para que intermediários locais não possam facilmente ler o conteúdo dos pacotes.
  • Integridade: Reduzir a chance de que o tráfego seja modificado em trânsito por redes não confiáveis.
  • Abstração de Localização: Mascarar seu verdadeiro endereço IP atrás do endereço do servidor VPN, o que pode ajudar a contornar restrições geográficas ou filtragens locais.

Tecnicamente, um cliente VPN cria uma interface de rede virtual em seu dispositivo. Roteamentos do sistema operacional então enviam o tráfego selecionado para essa interface. O software VPN encapsula pacotes dentro de outro protocolo, os criptografa e os encaminha para o servidor VPN. O servidor descriptografa a camada externa, envia o tráfego original ao seu destino, recebe respostas e as envia de volta através do túnel criptografado.

Esse processo não torna a internet "privada" em um sentido absoluto. O provedor de VPN pode frequentemente ver metadados como tempo de conexão, escolha de servidor, volume de banda e IPs de destino, a menos que mitigação esteja em vigor. Sites ainda podem identificá-lo através de cookies, impressão digital do navegador, logins de contas ou detalhes de pagamento. No entanto, um VPN bem projetado altera significativamente quem pode observar o quê.

Casos de uso comuns incluem:

  • Acesso a sites de notícias, serviços de mensagens ou plataformas educacionais bloqueadas por redes locais.
  • Reduzir a exposição à vigilância em Wi-Fi público.
  • Acesso a serviços restritos a certos países através de geo-spoofing.
  • Proteger consultas DNS de resolvedores locais quando o VPN fornece tratamento de DNS criptografado.
  • Separar a navegação cotidiana de um endereço IP residencial, de escritório ou de operadora móvel.

Para usuários em regiões restritivas, o VPN geralmente é parte de um pacote maior de privacidade. Navegadores seguros, mensagens criptografadas, autenticação forte, uso cauteloso de contas, e comportamentos conscientes de ameaças permanecem essenciais.

2. Compreendendo Protocolos VPN: A Espinha Dorsal da Privacidade

Um protocolo VPN define como o túnel é negociado, autenticado, criptografado, mantido e transportado através das redes. A escolha do protocolo afeta a velocidade, resistência à censura, compatibilidade com dispositivos e postura de segurança.

Comparação de protocolos VPN comuns

ProtocoloTransporte típicoPerfil de segurançaPerformanceForçasLimitações
OpenVPNUDP ou TCPForte quando configurado com TLS moderno e cifrasModerada a boaMaduro, auditado, flexível, amplamente suportadoPode ser identificado; modo TCP pode sofrer redução de velocidade TCP sobre TCP
IKEv2/IPsecUDP 500/4500Forte com suítes modernas e autenticação adequadaBoa, especialmente em mobilidadeRestauração rápida, roaming estável entre redesMais fácil de bloquear por porta; qualidade de implementação varia
L2TP/IPsecUDP 500/4500/1701Normalmente aceitável apenas porque o IPsec fornece criptografiaModeradaAmpla compatibilidade de legadoDesign mais antigo, mais detectável, frequentemente bloqueado, raramente ideal hoje

OpenVPN

OpenVPN é um protocolo VPN amplamente implementado que usa TLS para troca de chaves e pode operar sobre UDP ou TCP. No modo UDP, tende a ter melhor desempenho porque a perda de pacotes não desencadeia um comportamento de retransmissão aninhada. No modo TCP, pode atravessar redes que permitem apenas tráfego semelhante a web, mas o desempenho pode degradar porque ambas as camadas, interna e externa, podem tentar retransmissão.

A segurança depende da configuração. Implementações fortes de OpenVPN usam versões modernas de TLS, validação de certificado, troca de chaves efêmeras, cifras seguras como AES-GCM ou ChaCha20-Poly1305 quando suportadas, e proteção contra ataques de downgrade. Como o OpenVPN tem um handshake reconhecível em configurações padrão, redes restritivas podem detectá-lo e bloqueá-lo, a menos que obfuscação adicional seja usada.

IKEv2/IPsec

IKEv2 é um protocolo de troca de chaves comumente emparelhado com IPsec ESP para transporte criptografado. É eficiente e especialmente útil em dispositivos móveis, pois pode restabelecer túneis rapidamente quando um usuário se move entre redes de Wi-Fi e celulares. Este recurso é valioso em condições de rede instáveis.

No entanto, o IKEv2 comumente utiliza portas UDP 500 e 4500, o que torna o bloqueio grosseiro fácil. Algumas redes bloqueiam completamente o IPsec. A segurança também depende das propostas criptográficas escolhidas, gerenciamento de certificados e se algoritmos legados fracos estão desativados.

L2TP/IPsec

L2TP por si só não fornece criptografia. Normalmente é emparelhado com IPsec. Embora permaneça disponível em muitos sistemas operacionais, é menos atraente para ambientes restritivos porque é fácil de identificar e frequentemente bloqueado. Pode ser útil como uma compatibilidade de fallback, mas usuários avançados geralmente preferem opções mais modernas.

Como a escolha do protocolo afeta o acesso

A seleção de protocolo pode determinar se um VPN se conecta ou não. Se uma censura bloquear faixas de IP de VPN conhecidas, a seleção de protocolo pode não ajudar. Se bloquear portas ou assinaturas específicas, alternar o transporte, usar TCP sobre a porta 443, ou usar uma camada de obfuscação pode melhorar a acessibilidade. Se a rede usar inspeção profunda de pacotes, um handshake padrão do VPN pode ser destacado, mesmo quando os payloads estão criptografados.

Na prática, usuários avançados devem avaliar protocolos em quatro dimensões: força criptográfica, resistência a impressão digital, tolerância a latência e confiabilidade em links móveis ou instáveis.

3. Contornando a Censura: Mecanismos e Estratégias

Sistemas de censura geralmente operam em várias camadas. Eles podem bloquear consultas DNS, redefinir conexões TCP, filtrar endereços IP, inspecionar assinaturas de pacotes, reduzir fluxos suspeitos ou exigir que aplicativos locais façam cumprir regras de conteúdo. Um VPN privado pode contornar muitos desses controles, movendo o padrão de tráfego visível do usuário de “muitos destinos” para “um túnel criptografado”.

Como os VPNs ofuscam o tráfego de observadores locais

A criptografia padrão de VPN oculta o conteúdo do tráfego, mas nem sempre esconde o fato de que um VPN está em uso. Observadores locais ainda podem ver:

  • O endereço IP do servidor VPN.
  • O tempo e volume dos pacotes.
  • O protocolo de transporte e a porta.
  • Padrões de handshake que se assemelham a softwares VPN conhecidos.

Ofuscação tenta fazer com que o tráfego VPN pareça menos distintivo. Alguns sistemas envolvem pacotes VPN em uma camada semelhante ao TLS. Outros usam transportes plugáveis, características de pacotes randomizadas ou interfaces semelhantes a proxy. O objetivo é reduzir a confiabilidade da detecção sem sacrificar a criptografia.

Ainda assim, a ofuscação não é mágica. Sistemas de censura sofisticados podem combinar sondagens ativas, listas de reputação de IP, análise de tráfego e bloqueio de servidores. Por essa razão, a resiliência geralmente depende da rotação de servidores, agilidade do protocolo e comportamento conservador do usuário.

Passo a passo: o que acontece quando você acessa um site bloqueado através de um VPN

  1. O cliente VPN autentica o servidor. Ele verifica certificados ou chaves para evitar conectar-se a um ponto final impostor.
  2. Um túnel seguro é negociado. O cliente e o servidor concordam sobre os parâmetros criptográficos e estabelecem chaves de sessão.
  3. Seu dispositivo muda de rotas. O tráfego destinado à internet é enviado através da interface virtual do VPN.
  4. O DNS pode ser redirecionado. Um VPN consciente da privacidade envia consultas DNS através do túnel em vez do resolvedor local.
  5. Pedidos bloqueados são encapsulados. Em vez de perguntar à rede local diretamente por um site bloqueado, seu dispositivo envia pacotes criptografados para o servidor VPN.
  6. O servidor VPN acessa a internet. O site vê o endereço IP do servidor, não o endereço ISP local do usuário.
  7. As respostas retornam através do túnel. A rede local vê tráfego criptografado para o ponto final do VPN, não o destino de conteúdo final.

Técnicas de Túnel em Regiões Restritivas

A eficácia do túnel depende do adversário. Contra bloqueios simples de DNS, quase qualquer VPN com DNS em túnel pode funcionar. Contra bloqueios de IP, o VPN precisa de endereços de servidor acessíveis. Contra inspeção profunda de pacotes, o VPN pode precisar de camuflagem. Contra bloqueios ativos de provedores de VPN populares, pontos finais privados ou menos conhecidos podem ser mais confiáveis.

Conceitos importantes de túnel incluem:

  • Roteamento de túnel completo: Todo o tráfego passa pelo VPN. Isso é mais seguro para ambientes restritivos, pois reduz vazamentos acidentais.
  • Túnel dividido: Somente tráfego selecionado usa o VPN. Isso pode melhorar o desempenho, mas aumenta o risco de vazamentos se mal configurado.
  • Transporte TCP 443: O tráfego VPN usa a mesma porta que HTTPS. Isso pode ajudar em redes restritivas, embora a detecção de assinatura ainda possa se aplicar.
  • Roteamento multi-hop: O tráfego passa por mais de um servidor VPN. Isso pode reduzir a confiança em um servidor único, mas adiciona latência.
  • Kill switch: O cliente VPN bloqueia o tráfego se o túnel cair, prevenindo o retorno à rede local.

Mascaramento de IP e Geo-Spoofing

O mascaramento de IP altera o endereço de origem aparente visto por sites e serviços. O geo-spoofing usa um servidor de saída em um país selecionado para fazer com que o tráfego pareça originar-se de lá. Isso pode ajudar a acessar mídia limitada por região, lojas de aplicativos, resultados de pesquisa ou versões locais de sites.

No entanto, os sites ainda podem inferir a localização a partir de permissões de GPS, idioma do navegador, fuso horário, país do SIM, método de pagamento ou histórico de contas. Para usos sensíveis, alinhe as configurações de dispositivo e navegador com o modelo de privacidade pretendido, e evite fazer login em contas que o identifiquem diretamente.

4. Considerações de Segurança: Protegendo Sua Identidade Online

Um VPN privado melhora a privacidade apenas quando seu design técnico e práticas do usuário correspondem ao modelo de ameaça. Em regiões restritivas, erros podem ter consequências sérias, portanto a segurança merece atenção cuidadosa.

Normas de Criptografia Importam

Serviços VPN modernos devem usar criptografia atual e bem revisada. Procure autenticação forte, segredo perfeito e resistência a ataques de downgrade. AES-256 é comum, mas a troca de chaves, a qualidade da implementação e a configuração são tão importantes quanto os nomes das cifras. ChaCha20-Poly1305 também é respeitado, especialmente em dispositivos sem aceleração de hardware AES.

Evite serviços que dependem de protocolos desatualizados, criptografia proprietária pouco clara ou alegações vagas como "segurança de grau militar" sem detalhes técnicos. Criptografia forte deve ser combinada com tratamento seguro de DNS, proteção contra vazamentos IPv6 e comportamento confiável de desconexão.

Riscos de VPNs Gratuitas vs Pagas

VPNs gratuitas variam amplamente. Algumas são respeitáveis e focadas em privacidade. Outras podem monetizar através de publicidade, SDKs de rastreamento, revenda de largura de banda ou práticas de dados fracas. VPNs pagas não são automaticamente seguras também. Um modelo de assinatura pode reduzir a pressão para monetizar dados do usuário, mas a confiança ainda depende da arquitetura, jurisdição, auditorias, política de logs e transparência.

Considere os seguintes critérios:

  • O serviço requer detalhes de registro que identificam pessoalmente?
  • Existe uma política clara de não registro com explicação técnica significativa?
  • As consultas DNS são tratadas dentro do túnel?
  • O cliente inclui um kill switch?
  • Os aplicativos são atualizados regularmente?
  • O provedor explica as escolhas e limitações de protocolo?
  • Você pode usar o serviço sem vinculá-lo a contas sensíveis?

Estratégias para Manter Anonimato ao Usar um VPN

Um VPN pode proteger a privacidade em nível de rede, mas anonimato é mais amplo. Para reduzir o vazamento de identidade:

  • Use perfis de navegação privada ou navegadores separados para atividades sensíveis.
  • Evite fazer login em contas pessoais enquanto confia no anonimato.
  • Desative permissões desnecessárias do navegador, especialmente localização.
  • Use modo HTTPS-only onde disponível.
  • Verifique vazamentos de DNS, IPv6 e WebRTC.
  • Mantenha sistemas operacionais e clientes VPN atualizados.
  • Use autenticação de múltiplos fatores para contas que importam.
  • Entenda as leis locais e riscos pessoais antes de usar ferramentas de contorno.

Acima de tudo, construa um modelo de ameaça. Um jornalista, ativista, estudante, trabalhador remoto e viajante podem usar um VPN de maneiras diferentes. A configuração mais segura é aquela projetada para o risco real, não aquela com a lista de recursos mais longa.

5. Conceitos Errôneos Comuns Sobre VPNs Privados

O marketing de VPN muitas vezes cria confusão. Usuários avançados devem separar a realidade técnica de alegações exageradas.

Usar um VPN privado é ilegal em todo lugar?

Não. VPNs são legais em muitos países e são amplamente utilizadas por empresas, universidades, jornalistas, desenvolvedores e trabalhadores remotos. No entanto, alguns governos restringem ou regulam o uso de VPNs, exigem licenciamento de provedores ou proíbem o contorno de filtragens estatais. O status legal depende da jurisdição e do contexto. Os usuários devem entender as regulamentações locais antes de se conectar.

Todo VPN garante anonimato completo?

Não. Um VPN não apaga a identidade. Ele mascara seu endereço IP de sites e oculta o conteúdo do tráfego de observadores locais, mas não impede o rastreamento através de cookies, impressões digitais do navegador, logins de contas, malware, identificadores de dispositivo ou padrões comportamentais. O provedor de VPN também pode ser um ponto de confiança. Anonimato completo requer práticas em camadas e suposições realistas.

Um VPN sempre tornará a internet lenta?

Nem sempre. Um VPN adiciona sobrecarga de criptografia e pode aumentar a latência porque o tráfego passa por um servidor extra. No entanto, o desempenho depende da distância do servidor, congestionamento, protocolo, CPU do dispositivo, qualidade da rede e roteamento. Em alguns casos, um VPN pode até melhorar o acesso se um ISP estiver limitando serviços específicos ou se a rota do VPN evitar um caminho congestionado. Contudo, os usuários devem esperar alguma sobrecarga.

Um VPN pode contornar todos os sites ou aplicativos bloqueados?

Não. VPNs são poderosos, mas não universais. Alguns serviços bloqueiam endereços IP de VPN conhecidos. Algumas redes restritivas bloqueiam protocolos VPN. Alguns aplicativos usam sinais em nível de dispositivo além do endereço IP. Um acesso confiável requer uma combinação de servidores acessíveis, protocolos fortes, obfuscação quando necessário e configuração cuidadosa do dispositivo.

6. Impacto no Mundo Real: Estudos de Caso de Uso de VPN em Regiões Restritivas

VPNs importam porque a filtragem da internet não é teórica. Em muitas regiões, o acesso à mídia independente, plataformas sociais, mensagens criptografadas, recursos acadêmicos ou documentação de direitos humanos pode ser limitado durante períodos normais e severamente restrito durante crises políticas.

Países com Censura Estrita na Internet

Diferentes países usam diferentes controles. Alguns dependem de infraestrutura de filtragem centralizada e bloqueio extenso de plataformas. Outros usam pressão legal sobre provedores, desligamentos periódicos, envenenamento de DNS ou limitação de serviços de mensagens durante agitações. Em alguns ambientes, a censura é constante. Em outros, ela se intensifica em torno de eleições, protestos, conflitos ou emergências de saúde pública.

Exemplos comumente discutidos por pesquisadores de direitos digitais incluem países onde grandes plataformas estrangeiras, sites de notícias independentes ou ferramentas de privacidade enfrentam bloqueios ou pesadas interferências. Os métodos técnicos variam desde manipulação simples de DNS até inspeção profunda de pacotes e sondagem ativa de servidores proxy suspeitos.

Histórias de Sucesso e Benefícios Práticos

Para indivíduos, o impacto é muitas vezes imediato e prático. Um estudante pode acessar periódicos acadêmicos ou documentação de desenvolvedores que uma rede local bloqueia. Uma família pode alcançar plataformas de mensagens para contatar parentes no exterior. Um jornalista pode ler fontes internacionais, verificar alegações ou se comunicar com editores de forma mais segura. Uma pequena empresa pode usar um VPN para manter acesso a painéis de controle na nuvem, repositórios de código ou ferramentas de colaboração.

Essas não são conveniências abstratas. O acesso à informação afeta a educação, o trabalho, a segurança e a participação cívica. Quando um VPN funciona de forma confiável, pode restaurar a capacidade básica de comparar fontes, publicar de forma segura e participar de conversas globais.

Como os VPNs Remodelam a Liberdade Digital

A adoção de VPN muda a economia da censura. Bloquear sites individuais é mais fácil do que bloquear todos os túneis criptografados sem prejudicar o comércio, o trabalho remoto, os bancos e a segurança empresarial. Isso cria uma dinâmica de gato e rato. Os censores melhoram a detecção. Os provedores de VPN melhoram protocolos, obfuscação, distribuição de servidores e usabilidade.

No entanto, o futuro não é puramente técnico. Regulamentação, políticas de aplicativos, restrições de pagamento e pressão sobre provedores de infraestrutura podem afetar a disponibilidade. Para usuários em regiões restritivas, as ferramentas de VPN mais resilientes são aquelas que combinam forte criptografia, fricção mínima, amplo suporte a plataformas e baixas barreiras de entrada.

7. Conclusão: O Futuro dos VPNs Privados em um Cenário Digital em Evolução

A tecnologia de VPN privada continuará a evoluir à medida que os sistemas de censura se tornam mais adaptativos. Espere mais foco em camuflagem de protocolos, primitivos criptográficos mais rápidos, melhor resiliência móvel, prevenção aprimorada de vazamentos e padrões de privacidade mais fáceis. Ao mesmo tempo, a pressão regulatória pode aumentar em regiões que veem ferramentas de contorno como uma ameaça ao controle da informação.

Para acesso à internet, privacidade e resistência à censura, um VPN privado continua a ser uma das ferramentas mais práticas disponíveis. Não é um sistema de anonimato completo e não pode remover todos os riscos. Mas quando combinado com bons hábitos de segurança, escolhas cuidadosas de protocolo e modelagem de ameaça realista, pode proteger o tráfego sensível e reabrir o acesso a informações bloqueadas.

Se você precisa de um ponto de partida simples, explore o BeFreeVPN para uma solução segura e gratuita para contornar a censura online sem requisitos de registro.