انتقل إلى المحتوى الرئيسي

3 مقالات موسومة ب "vpn-protocols"

عرض كل الوسوم

الغوص التقني في VPN شخصي من أجل حرية الإنترنت

· 16 دقائق قراءة

هل تعيش في منطقة تجعل الوصول إلى محتوى الإنترنت العالمي وكأنه التنقل في متاهة من القيود؟ اكتشف كيف يمكن أن تغير VPN الشخصية ذلك. يمكن أن تساعد VPN الشخصية للوصول إلى الإنترنت المستخدمين المتقدمين على توجيه حركة المرور عبر أنفاق مشفرة، وتقليل مراقبة الشبكة المحلية، وتجاوز بعض الحواجز الإقليمية، واستعادة الوصول إلى المعلومات. ومع ذلك، فإن التكنولوجيا ليست سحرية. تعتمد فعاليتها على اختيار البروتوكول، وموقع الخادم، وأنماط الحركة، وأمان نقطة النهاية، ونموذج الرقابة الذي تواجهه.

تشرح هذه الدراسة المتعمقة كيف تعمل VPNs الشخصية، وكيف تتفاعل مع بنية الرقابة، وكيفية تكوينها مع افتراضات أداء وأمان أقوى.
personal vpn for internet security

1. فهم VPNs الشخصية للاستخدام على الإنترنت

تعريف VPNs الشخصية

شبكة افتراضية خاصة شخصية، أو VPN شخصية، هي نفق شبكي يحمل حركة مرور جهازك عبر اتصال مشفر إلى خادم VPN بعيد. من هناك، تخرج الحركة إلى الإنترنت الأوسع. بالنسبة لمواقع الويب والخدمات عبر الإنترنت، يبدو أن اتصالك عادةً يأتي من عنوان IP الخاص بخادم VPN بدلاً من عنوان ISP المحلي الخاص بك.

بمصطلحات عملية، تخلق VPN الشخصية ثلاث تغييرات هامة:

  • سرية الحركة على الشبكة المحلية: يمكن لموفر خدمات الإنترنت الخاص بك، أو مشغل Wi-Fi، أو مسؤول الشبكة عادةً رؤية أنك متصل بنقطة نهاية VPN، لكن لا يمكنهم رؤية محتويات حركة HTTPS داخل النفق.
  • استبدال عنوان IP: ترى الخدمات البعيدة عنوان IP الخاص بخادم VPN، مما قد يؤثر على الجيو-مكانية وقواعد الوصول.
  • التحكم في التوجيه: يمكنك اختيار مكان خروج الحركة، مما قد يساعد في تجنب مسارات التصفية المحلية أو الطرق المزدحمة.

يمكن أن تكون VPN الشخصية تطبيقًا تجاريًا، أو خادمًا مستضافًا ذاتيًا، أو إعداد هجيني. غالبًا ما يقارن المستخدمون المتقدمون هذه النماذج من حيث حدود الثقة. مع مزود تجاري، تثق في بنية المزود وسياسة التسجيل. مع VPN المستضاف ذاتيًا، تثق في مضيف السحابة وانضباط تكوينك الخاص.

الأهمية للمستخدمين في المناطق المقيدة

في البيئات ذات الرقابة الثقيلة، قد يكون الوصول إلى الإنترنت مقيدًا من خلال تسميم DNS، حظر IP، تصفية URL، فحص SNI، حظر التطبيقات، أو تقليل سرعة الخدمات المختارة. يمكن أن تقلل VPN الشخصية من التعرض لتلك الضوابط عن طريق تشفير DNS وحركة مرور التطبيقات داخل النفق ونقل الوجهة المرئية من العديد من المواقع المحظورة إلى نقطة نهاية VPN واحدة.

ومع ذلك، يجب أن يفكر المستخدمون في المناطق المقيدة من حيث إدارة المخاطر، وليس الحماية المطلقة. تقوم بعض السلطات بتنظيم أو حظر استخدام VPN. تستهدف أخرى بروتوكولات معينة، مراكز البيانات، أو نطاقات IP الخاصة بـ VPN المعروفة. قبل استخدام أي أداة لتجاوز القيود، فهم القوانين المحلية، والسياسات التنظيمية، ومخاطر السلامة الشخصية.

الميزات الرئيسية التي تميز VPNs الشخصية

تميل أقوى خدمات VPN الشخصية والتكوينات إلى مشاركة عدة سمات:

  • بروتوكولات حديثة: يعتبر WireGuard، وOpenVPN، وIPsec المُعَد جيدًا خيارات شائعة.
  • تشفير قوي: تقلل خوارزميات التشفير الحالية مثل AES-GCM أو ChaCha20-Poly1305 من مخاطر الاعتراض العملية.
  • حماية تسرب DNS: يجب أن تسافر استعلامات DNS عبر نفق VPN، وليس من خلال محلل ISP المحلي.
  • دعم مفتاح القتل: يجب أن تتوقف الحركة إذا تم فصل VPN بشكل غير متوقع.
  • التحكم في النفق المنفصل: يمكن للمستخدمين أن يقرروا أي التطبيقات تستخدم VPN وأيها تستخدم المسار العادي.
  • الدعم متعدد الأنظمة: تعتبر العملاء الموثوقين لسطح المكتب، والهاتف المحمول، والموجهات مهمة للحماية المستمرة.
  • احتكاك حسابات أقل: في المناطق ذات المخاطر العالية، يمكن أن يكون تقليل المعرفات الشخصية أثناء الإعداد مفيدًا.

2. كيف تتجاوز VPNs الشخصية الرقابة

آليات تجاوز القيود الإقليمية

تعمل أنظمة الرقابة عن طريق تحديد وإيقاف الحركة غير المرغوب فيها. تقوم VPN بتغيير ما يمكن للرقابي ملاحظته. بدلاً من رؤية اتصالات مباشرة إلى المجالات المحجوبة، يرى الرقابي جلسة مشفرة إلى خادم VPN. يمكن أن تتجاوز هذه التقنية عدة تقنيات تصفية شائعة:

  1. حظر DNS: إذا أعاد محلل محلي نتائج خاطئة لنطاق ما، يمكن أن route VPN استعلامات DNS عبر محلل موثوق به داخل النفق.
  2. حظر IP: إذا تم حظر الوصول إلى عنوان IP الخاص بموقع في حالة محلية، يمكن أن تصل الحركة إليه من خلال خادم VPN في منطقة أخرى.
  3. تصفية URL: عندما تكون الحركة مشفرة داخل نفق VPN، لا تستطيع الأجهزة المتوسطة المحلية فحص كامل URLs داخل طلبات HTTPS.
  4. جغرافية: قد يسمح منفذ exit VPN في بلد آخر بالوصول إلى الخدمات التي تقيد المحتوى حسب المنطقة.
  5. تقليل الشبكة: في بعض الحالات، يمكن أن يقلل التشفير من تقليل سرعة التطبيقات، رغم أنه لا يمكن أن يصلح جميع مشكلات الازدحام أو حدود النطاق.

ومع ذلك، يمكن أن يتجاوب الرقابيون المتطورون عبر حجبIPs VPN المعروفة، واكتشاف بصمات البروتوكول، أو استخدام فحص الحزم العميق. لهذا السبب، تعتبر مرونة البروتوكول، ودعم الالتباس، وتنوع نقاط النهاية أمورًا مهمة.
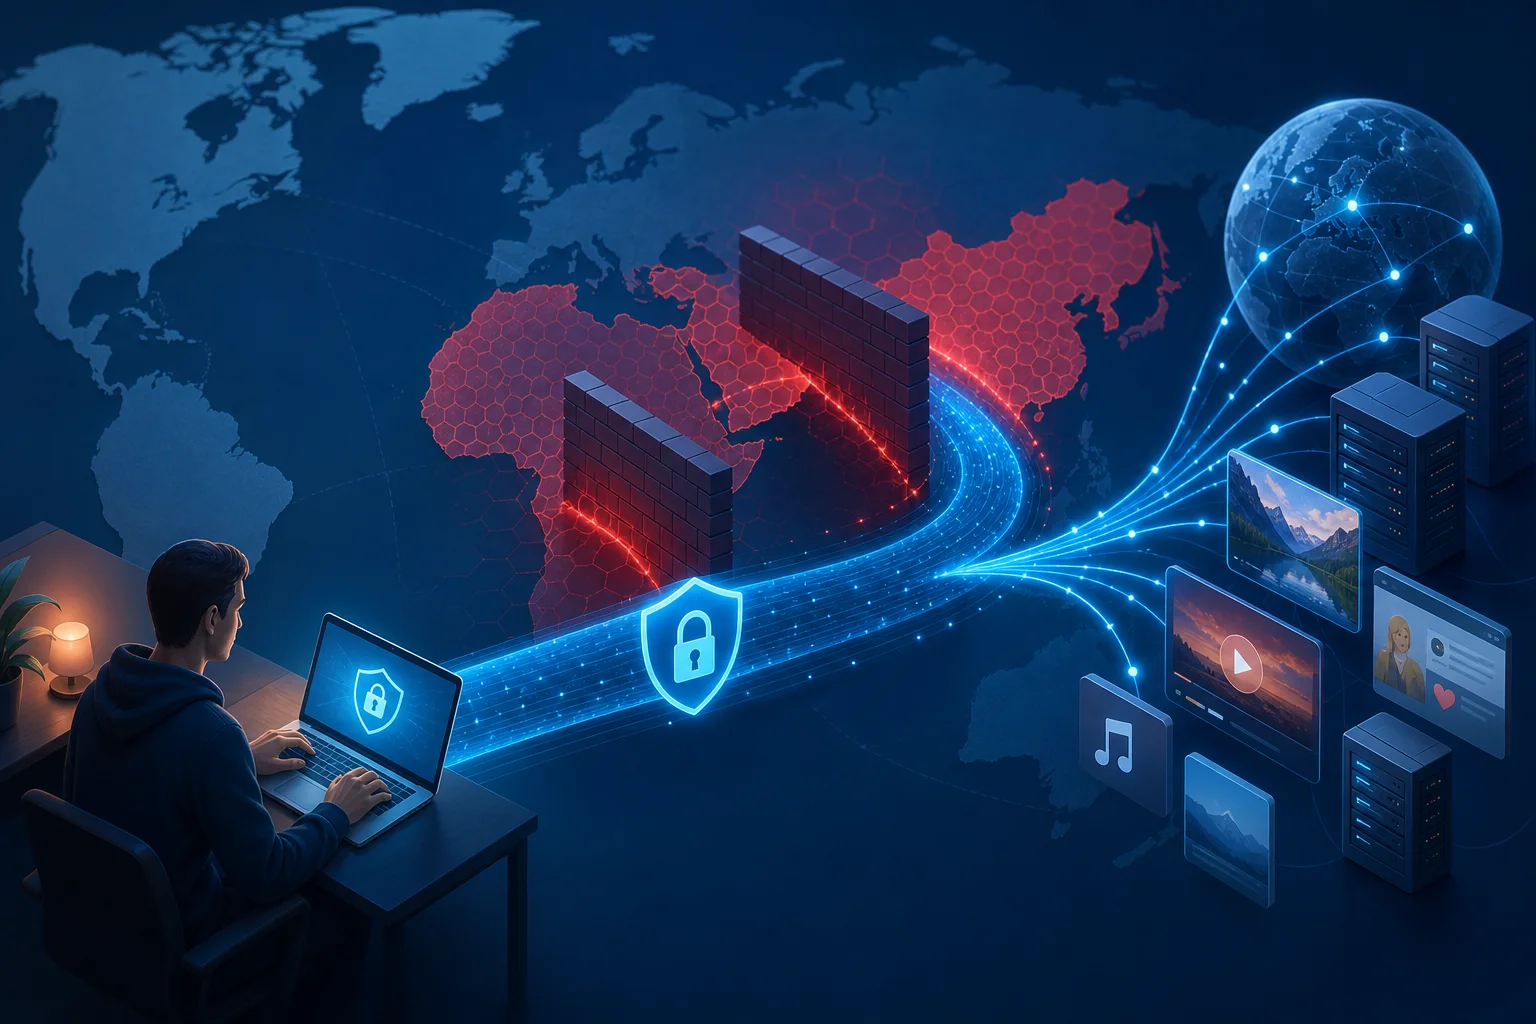
vpn bypass censorship network

دراسات حالة من دول مختلفة

تتطلب نماذج الرقابة المختلفة استراتيجيات VPN مختلفة:

  • الصين: التصفية متقدمة تقنيًا ويمكن أن تستهدف بروتوكولات VPN، وعناوين IP للخوادم، وحقول SNI، وأنماط الحركة المشبوهة. غالبًا ما يحتاج المستخدمون إلى بروتوكولات قوية، وتدوير نقاط نهاية متكرر، وأحيانًا طبقات التعتيم.
  • إيران: قد تزداد الحواجز خلال الأحداث السياسية أو الأزمات. يمكن أن يختلف الوصول بحسب مقدم الخدمة المحمول، أو ISP ثابت، أو وقت اليوم.
  • روسيا: زادت السلطات الضغط على موفري VPN وحظرت خدمات معينة. قد يحتاج المستخدمون إلى موفري بنية تحتية محدثة وطرق اتصال بديلة.
  • تركيا: حدثت قيود مؤقتة على وسائل التواصل الاجتماعي أو الرسائل خلال الأحداث الحساسة. يمكن أن تساعد VPN الشخصية في الحفاظ على الوصول عندما تكون الحواجز مبنية على المجال أو محددة من قبل المنصة.
  • الإمارات العربية المتحدة ودول الخليج: قد تكون بعض التطبيقات أو ميزات VoIP محدودة. يمكن أن يختلف أداء VPN والقوانين، لذا يجب على المستخدمين تقييم القواعد المحلية بعناية.

تظهر هذه الأمثلة نقطة مركزية: الرقابة ليست موحدة. يمكن أن يعمل VPN جيداً في بلد واحد لكنه قد يفشل في آخر لأن مستوى التصفية، والبيئة القانونية، وتخطيط الشبكة تختلف.

الأثر على الوصول إلى المحتوى العالمي

عندما يعمل VPN، يكون الأثر مباشرًا. يمكن للمستخدمين قراءة الأخبار الدولية، والوصول إلى المنصات التعليمية، واستخدام موارد المطورين، والتواصل عبر الحدود، والوصول إلى الخدمات التي ستكون بخلاف ذلك غير متاحة. بالنسبة للمهنيين التقنيين، قد يعني هذا الوصول إلى مستودعات الحزم، والوثائق، وأدوات التعاون، ومنصات استضافة الأكواد، وتحديثات الأمان.

مع ذلك، يجب أن يكون VPN جزءًا من استراتيجية وصول أوسع. المتصفحات الآمنة، والرسائل المشفرة، وتحميل البرمجيات الموثوقة، والمصادقة المتعددة العوامل، وتقوية نقاط النهاية كلها مهمة. يحمي النفق الحركة في النقل، لكنه لا يجعل البرمجيات غير الآمنة آمنة أو الأجهزة المخترقة موثوقة.

3. التحليل الفني: بروتوكولات وآليات VPN

نظرة عامة على بروتوكولات VPN الشائعة

تحدد بروتوكولات VPN كيفية إنشاء الأنفاق، وتوثيقها، وتشفيرها، وصيانتها. يجب على المستخدمين المتقدمين فهم المقايضات التشغيلية.

البروتوكولنقاط القوةنقاط الضعفالأنسب
OpenVPNناضجة، مرنة، تدعم TCP أو UDP، توثيق قوي يعتمد على الشهاداتقاعدة كود أكبر، تعقيد تكوين أكثر، يمكن أن تُكتشف بصماتهاالشبكات المقيدة حيث يكون الهبوط TCP 443 مفيدًا
L2TP/IPsecمدعومة على نطاق واسع من قبل أنظمة التشغيل، مستقرة على العديد من المنصات القديمةلا يحتوي L2TP على التشفير بنفسه؛ يمكن أن يكون تكوين IPsec هشًا؛ غالبًا ما يكون محظورًاالتوافق مع الأجهزة القديمة أو العملاء المدمجة
WireGuardقاعدة كود صغيرة، أداء عالي، تشفير حديث، تجول سريعالمفاتيح الثابتة قد تخلق مخاوف بشأن الخصوصية إذا لم تتم إدارتها بشكل جيد؛ يعمل فقط عبر UDP بشكل افتراضيالاستخدام الشخصي عالي السرعة على الأجهزة الحديثة

لا يزال OpenVPN ذا قيمة لأنه يمكن أن يعمل عبر منفذ TCP 443، مما يجعله يشبه HTTPS العادي على مستوى المنفذ. بينما يعتبر WireGuard عادةً أسرع وأبسط، خاصةً على الأجهزة المحمولة، قد تتدهور أدائه على الشبكات التي تحظر أو تضعف UDP. يعتبر L2TP/IPsec مفيدًا حيث تكون الدعم المحلي مهمًا، لكنه نادرًا ما يكون الخيار الأول لمقاومة الرقابة.
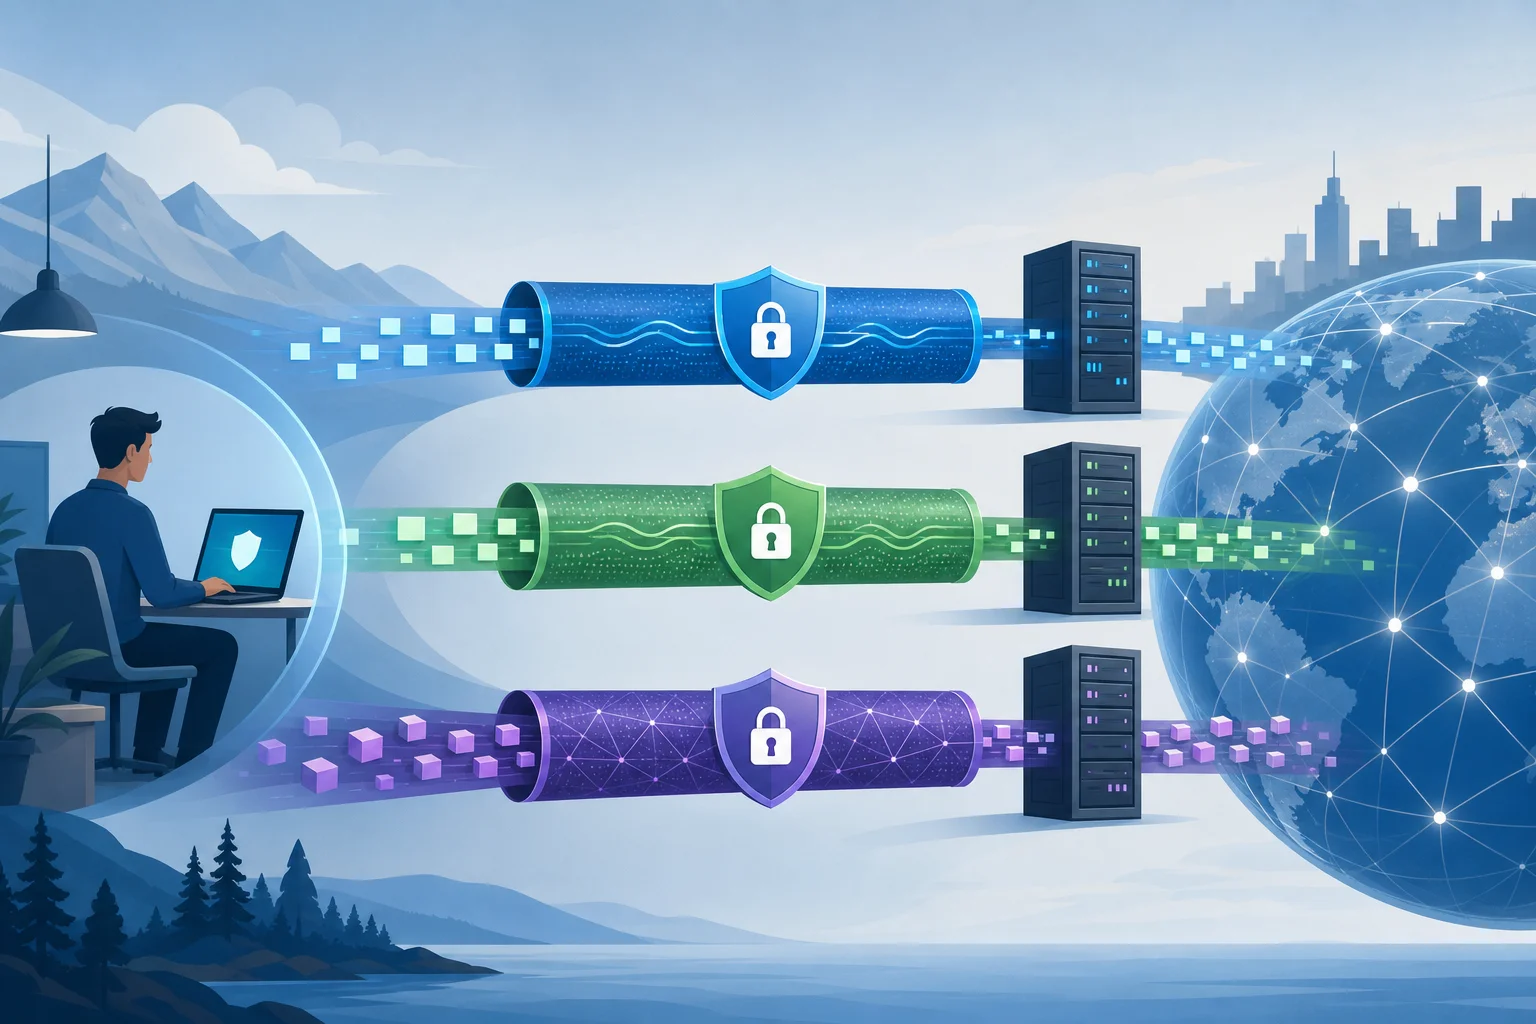
vpn protocols comparison

معايير التشفير ودورها

تحمي التشفير الحركة داخل نفق VPN. تشمل الخيارات الحديثة الشائعة:

  • AES-256-GCM: وضع تشفير موثوق منتشر، غالبًا ما يتم تسريعه من خلال الأجهزة على أجهزة الكمبيوتر المكتبية والخوادم.
  • ChaCha20-Poly1305: فعال على الأجهزة المحمولة والأجهزة التي لا تحتوي على تسريع AES. يستخدم WireGuard ChaCha20-Poly1305.
  • السرية الأمامية المثالية: يتم التفاوض على مفاتيح الجلسة بحيث لا يؤدي اختراق مفتاح طويل الأمد إلى فك تشفير الجلسات السابقة.
  • توثيق يعتمد على الشهادات أو المفاتيح: يمنع العملاء من الاتصال بخوادم مزيفة.

التشفير هو جزء واحد فقط من أمان VPN. تعتبر التوثيق، ومعالجة DNS، وفرض الطرق، وسلوك مفتاح القتل، وممارسات التسجيل بنفس الأهمية. قد يكشف نفق مشفر يتسرب استعلامات DNS إلى محلل ISP المحلي عن نية التصفح.

التحليل المقارن للأداء والأمان

بالنسبة للمستخدمين المتقدمين، يشكل اختيار البروتوكول توازنًا بين الأداء، ومقاومة الرقابة، والتحكم التشغيلي.

WireGuard عادةً ما يوفر إنتاجية ممتازة وزمن استجابة منخفض لأنه يعمل في أو بالقرب من النواة على العديد من المنصات وله حمل يد منخفض. كما أنه من السهل تدقيقه مقارنةً بالبروتوكولات القديمة. القيود الرئيسية هي أن حركة WireGuard الافتراضية لها خصائص مميزة وقائمة على UDP، والتي قد يتم حظرها في الشبكات العدائية.

OpenVPN عبر UDP موثوق ومرن. قد يكون أبطأ من WireGuard ولكنه لا يزال مدعومًا على نطاق واسع. OpenVPN عبر TCP 443 قد يساعد في الشبكات التي تسمح فقط بحركة مرور مشابهة للويب، لكن TCP-over-TCP يمكن أن يسبب مشاكل في الأداء تحت فقد الحزم.

L2TP/IPsec مقبول حيث تكون الأولوية لدعم العملاء الأصلي. ومع ذلك، فهو أقل جاذبية في سيناريوهات الرقابة المتقدمة لأن حركة IPsec تُحدد عادةً وتُحظر.

قاعدة عملية بسيطة هي: استخدم WireGuard عند توفر السرعة والاستقرار؛ استخدم OpenVPN عندما تكون التوافق الشبكي وخيارات الطوارئ مهمة؛ تجنب البروتوكولات القديمة إلا إذا كانت مطلوبة بسبب قيود المنصة.

4. إعداد VPN شخصية: تكوينات متقدمة

خطوات تكوين VPN على منصات مختلفة

تعتمد سير العمل الدقيق على مزودك أو مكدس الاستضافة الذاتية، لكن نمط الإعداد المتقدم متسق.

  1. حدد نموذج التهديد الخاص بك. قرر ما إذا كنت تحمي من مراقبة Wi-Fi المحلية، أو تمييز ISP، أو الرقابة الإقليمية، أو المسؤولين العدائيين، أو المراقبة المستهدفة.
  2. اختر البروتوكول. ابدأ بـ WireGuard للسرعة. احتفظ بـ OpenVPN كخيار احتياطي للشبكات المقيدة.
  3. اختر المواقع الموثوقة للخروج. اختر خوادم في الولايات القضائية والشبكات التي تتطابق مع أهداف الوصول ومتطلبات السكون.
  4. قم بتثبيت العملاء الموثوقين. استخدم المتاجر الرسمية، مواقع المزودين، مستودعات الحزم، أو الإصدارات الموقعة. تجنب المثبتات المعاد تعبئتها.
  5. استورد التكوين بأمان. احمِ المفاتيح الخاصة وملفات التكوين. لا تخزنها في مجلدات مشتركة أو محركات سحابية غير مشفرة.
  6. قم بتمكين حماية تسرب DNS. تأكد من أن خوادم DNS تعيينها من خلال VPN ومتاحة فقط من خلال النفق.
  7. قم بتمكين مفتاح القتل. احظر الحركة عندما ينفصل VPN. على نظام Linux، استخدم قواعد جدار الحماية بدلاً من الاعتماد فقط على مفاتيح المستوى التطبيقية.
  8. اختبر سلوك IPv6. إما توجيه IPv6 عبر النفق أو تعطيله. يمكن أن يتجاوز IPv6 غير المسيطر مسارات VPN الخاصة بـ IPv4 فقط.
  9. تحقق من خلال فحوصات محكمة. اختبر IP العام، ومحلل DNS، والتعرض لـ WebRTC، وسلوك إعادة الاتصال بعد النوم أو تغيير الشبكة.
  10. وثق مسارات الطوارئ. احتفظ بخوادم و بروتوكولات بديلة جاهزة، خاصة إذا كنت تسافر أو تعمل في بيئات شبكية غير مستقرة.

الإعدادات المتقدمة للأداء الأمثل

يمكن أن يؤدي ضبط الأداء إلى جعل VPN الشخصية للوصول إلى الإنترنت أكثر موثوقية:

  • ضبط MTU: يمكن أن يتسبب عدم صحة MTU في الانكسارات، والتوقفات، أو مواقع الكسر. غالبًا ما يستخدم WireGuard قيمًا بالقرب من 1420، لكن قد تتطلب الشبكات المقيدة قيمًا أقل.
  • تفضيل UDP: يتجنب UDP مشاكل TCP-over-TCP وعادة ما يؤدي أداءً أفضل للأنفاق VPN.
  • احتياطي TCP: احتفظ بنموذج TCP 443 للشبكات التي تحظر UDP.
  • التأكد المستمر: في الشبكات المحمولة وعالية NAT، يمكن أن تساعد إعدادات WireGuard في الحفاظ على الخرائط وتقليل التأخيرات عند إعادة الاتصال.
  • التنقل المنفصل: قم بتوجيه الحركة الحساسة أو المحظورة فقط عبر VPN عندما تحتاج إلى زمن استجابة أقل للخدمات المحلية.
  • القرب من الخادم: عادةً ما تقلل المسافة الفعلية والشبكية المنخفضة من زمن الاستجابة، لكن تجاوز الرقابة قد يتطلب بلد خروج أبعد.
  • VPN على مستوى الموجه: تشغيل VPN على موجه يمكن أن يحمي الأجهزة التي تفتقر إلى عملاء أصليين، لكن قد تحد وحدات معالجة البيانات الخاصة بالموجه من الإنتاجية.

اعتبارات الأمان أثناء الإعداد

يجب أن يقلل التكوين المتقدم من التعرض غير المقصود:

  • استخدم مفاتيح فريدة لكل جهاز.
  • سحب ملفات التعريف المفقودة أو غير المستخدمة لجهاز.
  • تجنب مشاركة ملف تعريف VPN واحد عبر عدة أشخاص.
  • تعطيل الوصول إلى الشبكة المحلية ما لم تكن بحاجة إلى موارد الشبكة المحلية.
  • استخدم مصادقة متعددة العوامل لحسابات المزود عند توفرها.
  • حافظ على تحديث العملاء لسد ثغرات البروتوكول والتطبيق.
  • تحقق مما إذا كان المزود يدعم التطبيقات المدققة، والبيانات الشفافة، أو الإنشاءات القابلة للتكرار.

بالنسبة لـ VPNs المستضافة ذاتيًا، عزز الخادم. استخدم مفاتيح SSH، وتعطيل تسجيل الدخول بكلمة المرور، وتطبيق تحديثات الأمان، وتقييد موانئ الإدارة، ومراقبة السجلات لمحاولات القوة الغاشمة. تذكر أيضًا أن الاستضافة الذاتية تخلق نقطة نهاية ثابتة قد تسهل ربطها بك على مر الزمن.

5. المفاهيم الخاطئة الشائعة حول VPNs الشخصية

الأسئلة الشائعة: هل تضمن VPN匿名ية كاملة؟

لا. تقوم VPN بتغيير مسار شبكتك وتخفي عنوان IP المحلي الخاص بك عن المواقع، ولكنها لا تجعلك غير معروف بمفردها. لا تزال المواقع يمكنها تحديد هويتك من خلال تسجيل الدخول، وبصمات المتصفح، وملفات تعريف الارتباط، وسجلات الدفع، ومعرفات الأجهزة، وأنماط السلوك. إذا كانت匿名ية هي هدفك، فأنت بحاجة إلى نموذج أمان تشغيلي أوسع.

الأسئلة الشائعة: هل التشفير هو نفسه الخصوصية؟

لا. يحمي التشفير البيانات أثناء النقل. تعتمد الخصوصية على من يمكنه جمع البيانات الوصفية، ومدة احتفاظ السجلات، وما تكشفه التطبيقات، وما إذا كانت هويتك مرتبطة بنشاطك. من الناحية النظرية، يمكن لمزود VPN رؤية بيانات الاعتماد بمجرد الوصول، لذا تعتبر الثقة وسياسات التسجيل مهمة.

الأسئلة الشائعة: هل ستؤدي VPN دائمًا إلى إبطاء الإنترنت الخاص بي؟

ليس دائمًا، ولكنها غالبًا ما تغير الأداء. يضيف التشفير حملًا إضافيًا، ويمكن أن يؤدي التوجيه عبر خادم بعيد إلى زيادة زمن الاستجابة. ومع ذلك، يمكن أن يتفوق مسار VPN عالي الجودة أحيانًا على مسار ISP مزدحم أو محدد. يعتمد السرعة على البروتوكول، وحمل الخادم، والمسافة، ووحدة المعالجة المركزية للجهاز، وفقدان الحزم، والقيود الشبكية المحلية.

الأسطورة: تجعل VPN السلوك غير الآمن آمنًا

لا تمنع VPN التصيد كقاعدة. لا تمنع البرمجيات الضارة. لا تؤمن كلمات المرور الضعيفة أو تحمي الحسابات بدون مصادقة متعددة العوامل. اعتبر VPN كطبقة نقل آمنة، وليس كحزمة أمان كاملة.

الأسطورة: جميع VPNs متساوية من الناحية الفنية

ليست كذلك. تختلف VPNs في البروتوكولات، وجودة العملاء، ومعالجة DNS، وملكيات الخوادم، وبنية التسجيل، والسلطة القضائية، والازدحام، ومقاومة الرقابة، وسرعة التحديث. بالنسبة للمستخدمين المتقدمين، تعتبر التفاصيل هي المنتج.

6. التطبيقات والفوائد في العالم الحقيقي

حالات الاستخدام لـ VPNs الشخصية في المناطق ذات الرقابة الثقيلة

في المناطق المقيدة، تدعم VPNs الشخصية عدة حالات استخدام ذات قيمة عالية:

  • الوصول إلى وسائل الإعلام المستقلة: يمكن للمستخدمين الوصول إلى وكالات أنباء دولية ومصادر بحثية.
  • الحفاظ على سير العمل المهني: يمكن للمطورين الوصول إلى الوثائق، ومخازن الأكواد، وواجهات برمجة التطبيقات، ولوحات السحاب، وسجلات الحزم.
  • تأمين Wi-Fi العامة: يمكن للمسافرين والصحفيين تقليل التعرض على الشبكات الفندق، والمطار، والمقاهي.
  • التواصل عبر الحدود: قد تساعد VPNs في استعادة الوصول إلى أدوات الرسائل، والبريد الإلكتروني، والتعاون عندما تكون محظورة.
  • اختبار السلوك الإقليمي: يمكن للباحثين مقارنة توافر المحتوى واستجابات الشبكة عبر مواقع الخروج.

تكون حالات الاستخدام هذه أقوى عندما يتم الجمع بينها وبين نقاط نهاية آمنة. إذا كانت الجهاز مخترقًا، فلا يمكن لنفق VPN حماية ما تراه البرمجيات الضارة قبل التشفير أو بعد فك التشفير.

الفوائد التي تتجاوز تجاوز الرقابة

حتى خارج سيناريوهات الرقابة، يمكن أن تحسن VPN الشخصية من السيطرة على تعرضك الشبكي. يمكن أن تقلل من تحديد الشبكة المحلية، وتحمي الحركة على Wi-Fi غير الموثوق، وتوفر عنوان IP للمخرجات ثابتًا لإدارة عن بعد. يعتمد بعض المستخدمين أيضًا على VPNs للوصول إلى موارد مختبر المنزل الخاصة بهم أو تأمين الخدمات الداخلية دون الكشف عنها مباشرة على الإنترنت العام.

بالنسبة للفرق والمستخدمين العاديين، يمكن أن تصبح VPN الشخصية جزءًا من نموذج وصول عديم الثقة. بدلاً من فتح لوحات الرسم البياني، وقواعد البيانات، أو لوحات الإدارة على الإنترنت، يمكنك تقييدها على عملاء VPN بمفاتيح مخولة.

الآثار الطويلة الأجل على خصوصية المستخدم

تعتمد الخصوصية على المدى الطويل على العادات. يمكن أن تقلل VPN من كمية البيانات الوصفية المتاحة لموفري الإنترنت ومشغلي الشبكات المحلية. مع مرور الوقت، يمكن أن يحد ذلك من تحديد الهوية بناءً على استعلامات DNS وعناوين المخرجات. ومع ذلك، يصبح مزود VPN أو مضيف الخادم نقطة ثقة جديدة. لهذا السبب، فإن نماذج عدم التسجيل، والسياسات الشفافة، والحد الأدنى من الاحتفاظ بالبيانات تكون قيمة.

يجب على المستخدمين مراجعة إعداداتهم بشكل دوري. تحقق من تسريبات DNS بعد تحديثات العميل. قم بتدوير المفاتيح غير المستخدمة. إزالة الأجهزة القديمة. إعادة تقييم ما إذا كان المزود لا يزال يلبي احتياجاتك. الخصوصية ليست تثبيتًا لمرة واحدة؛ إنها صيانة مستمرة.

7. مستقبل VPNs الشخصية: الابتكارات والاتجاهات

التقنيات الناشئة في VPNs

نظام VPN يتطور استجابة للرقابة والمراقبة وضغوط الاستخدام. تشمل التطورات الرئيسية:

  • النقل المبهم: تهدف هذه إلى جعل حركة VPN أكثر صعوبة في التمييز بين حركة المرور المشفرة العادية.
  • تجارب تبادل المفاتيح بعد الكم: يختبر بعض الموفرين طرق هجينة تجمع بين التشفير التقليدي وما بعد الكم.
  • توجيه متعدد القفزات: تمر الحركة عبر أكثر من خادم VPN لفصل الرؤية المدخلة والخرجية.
  • البنية التحتية اللامركزية: بعض المشاريع توزع نقاط النهاية عبر شبكات أوسع، على الرغم من أن الثقة والأداء لا تزال معقدة.
  • تجوال محمول أفضل: تعمل العملاء الحديثة على تحسين التحويل بين الشبكات اللاسلكية والشبكات الخلوية.

الاتجاهات المتوقعة في تطوير VPN

توقع أن تصبح VPN أكثر تكيفًا. من المحتمل أن تبدل العملاء البروتوكولات تلقائيًا استنادًا إلى فقد الحزم، أو حظر المنافذ، أو زمن الاستجابة. ستستثمر الموفرين في تدوير نقاط النهاية، وتوجيه مدرك للحمل، ومنع التسربات بشكل أقوى. في نفس الوقت، ستستمر أنظمة الرقابة في تصنيف الحركة باستخدام الاختراق النشط والبصمات.

ستكون النتيجة سباق تسلح تقني. قد تعمل VPNs الأكثر بساطة على الشبكات المفتوحة، بينما ستتطلب البيئات المقيدة تحديثات سريعة ووسائط نقل أكثر مرونة.

الابتكارات التي تركز على الخصوصية والتحكم للمستخدمين

أهم الابتكارات ليست فقط تشفيرًا أقوى، ولكنها التحكم من قبل المستخدم. يحتاج المستخدمون المتقدمون إلى رؤية واضحة للطريق، وسلوكيات العملاء القابلة للتدقيق، والتوجيه بحسب التطبيق، وإعدادات أكثر أمانًا، وعدد أقل من المعرفات خلال عملية الانضمام. ستتنافس VPNs التي تركز على الخصوصية بشكل متزايد في الشفافية، وليس فقط في عدد الخوادم.

تكون VPN الشخصية من أجل حرية الإنترنت فعالة بشكل أكبر عندما تكون مفهومة. يجب أن يعرف المستخدمون ما يتم حمايته، وما هو مكشوف، وما يبدو كفشل. تساعد تلك الوضوح في تجنب الثقة الخاطئة.

الخلاصة

تعتبر VPN الشخصية أداة قوية لتوجيه الحركة بشكل آمن، وتجاوز العديد من القيود الإقليمية، وتحسين السيطرة على الوصول إلى الإنترنت. لكنها تعمل بشكل أفضل عند تكوينها بنموذج تهديد واضح، وبروتوكولات حديثة، وحماية تسرب DNS، ومفتاح قتل، وتوقعات واقعية بشأن الخصوصية. بالنسبة للمستخدمين المتقدمين في المناطق المقيدة، يمكن أن تجعل الإعداد الصحيح الفرق بين شبكة متقطعة وإنترنت عالمي قابل للاستخدام.

لتحسين وصولك إلى الإنترنت والتغلب على الرقابة الإقليمية، جرب BeFreeVPN — فهو مجاني، لا يتطلب تسجيل، ويعمل بسلاسة على جميع أجهزتك.

فهم شبكة VPN خاصة للوصول إلى الإنترنت: تجاوز الرقابة في المناطق المقيدة

· 14 دقائق قراءة

في المناطق التي تكون فيها الحرية على الإنترنت محدودة، يمكن أن تكون شبكة VPN خاصة هي حبل النجاة الخاص بك، حيث تتيح الوصول إلى المعلومات غير المراقبة وتعزز الخصوصية. تقوم شبكة VPN خاصة للوصول إلى الإنترنت بإنشاء مسار مشفر بين جهازك وخادم بعيد، مما يساعد على حماية حركة المرور من المراقبين المحليين، ومزودي خدمات الإنترنت، وبعض أنظمة الرقابة. تُعَد هذه الدراسة المعمقة شرحًا لكيفية عمل شبكات VPN الخاصة، وكيف تختلف البروتوكولات، وما هي استراتيجيات تجاوز الرقابة التي تهم، وما الذي يجب أن يفكر فيه المستخدمون المتقدمون قبل الاعتماد على VPN في البيئات المقيدة.

1. ما هي شبكة VPN الخاصة وكيف تعمل؟

شبكة VPN خاصة، أو شبكة خاصة افتراضية، هي نظام يقوم بتوجيه حركة المرور الخاصة بك عبر نفق مشفر إلى خادم VPN قبل أن تصل إلى الإنترنت العام. بدلاً من أن ترى المواقع والخدمات عبر الإنترنت عنوان الشبكة المحلية الخاصة بك، فإنها عادة ما ترى عنوان IP لخادم VPN. في هذه الأثناء، يرى مزود خدمة الإنترنت المحلي لديك اتصالًا بنقطة النهاية الخاصة بـ VPN، لا المواقع النهائية التي تزورها.

الهدف الرئيسي هو تحسين السرية والتحكم في الوصول. يمكن أن تحمي VPN حركة المرور على الواي فاي غير الموثوق به، وتقلل من المراقبة المحلية، وتساعد المستخدمين على الوصول إلى الموارد عبر الإنترنت المحجوبة حسب الموقع أو السياسة. لا تجعلك VPN غير مرئي، لكن تغير نموذج الثقة: أنت تحوّل الرؤية بعيدًا عن مشغل الشبكة المحلية الخاصة بك نحو مزود VPN والخدمات البعيدة التي تستخدمها.

كيف يتم إنشاء النفق المشفر

على مستوى عالٍ، تتبع اتصال VPN تسلسلًا متوقعًا:

  1. بدء العميل: يتصل تطبيق VPN الخاص بك بخادم باستخدام بروتوكول مدعوم.
  2. المصادقة: يتحقق العميل والخادم من بعضهما البعض باستخدام الشهادات، المفاتيح، بيانات الاعتماد، أو مجموعة من الأساليب.
  3. تبادل المفاتيح: يتفاوض الطرفان حول مفاتيح الجلسة، غالبًا مع السرية المتقدمة بحيث تظل حركة المرور السابقة محمية إذا تم الكشف عن مفتاح طويل الأجل لاحقًا.
  4. إعداد النفق: تقوم VPN بإنشاء واجهة شبكة افتراضية على جهازك.
  5. تغليف الحركة: يتم تغليف حزم IP داخل حزم VPN مشفرة.
  6. خروج بعيد: يقوم خادم VPN بفك تشفير الحزم وإعادة توجيهها إلى الموقع أو الخدمة المقصودة.

تساعد هذه العمارة في تجاوز بعض أشكال التصفية. إذا كانت شبكة ما تحجب موقع أخبار عبر تسميم DNS أو تصفية IP، فإن التوجيه عبر خادم VPN خارج تلك الشبكة قد يسمح بإكمال الطلب من موقع مختلف.

حالات الاستخدام الشائعة لتجاوز القيود

غالبًا ما تستخدم شبكات VPN الخاصة للوصول إلى:

  • مصادر الأخبار المحجوبة بواسطة الجدران النارية الوطنية.
  • منصات الرسائل المحظورة خلال الأحداث السياسية.
  • الموارد الأكاديمية غير المتاحة في منطقة محلية.
  • مواقع البث أو الوسائط المحدودة جغرافيًا.
  • منصات المطورين والوثائق المحجوبة بواسطة سياسات العمل أو الحرم الجامعي أو الوطنية.

ومع ذلك، يعتمد الوصول على طريقة الرقابة، وبروتوكول VPN، وسمعة خادم VPN، والبيئة القانونية. يجب على المستخدمين في المناطق المقيده أن يفهموا القوانين المحلية ومخاطر التشغيل قبل الاتصال.

2. فهم بروتوكولات VPN: العمود الفقري للخصوصية

يحدد بروتوكول VPN كيف يتم بناء النفق، والمصادقة، والتشفير، والصيانة. يؤثر اختيار البروتوكول على السرعة، والموثوقية، ومقاومة التصفية، ومستوى الأمان المتوقع. تظل OpenVPN وIKEv2 وL2TP/IPsec مواضيع مناقشة واسعة لأن لها مقايضات تصميم مختلفة.

OpenVPN

OpenVPN هو بروتوكول VPN مفتوح المصدر يمكن أن يعمل عبر UDP أو TCP. يستخدم عادةً TLS لتبادل المفاتيح ويدعم مجموعات تشفير قوية مثل AES-256-GCM أو ChaCha20-Poly1305، وفقًا للتكوين.

تشتمل نقاط قوته على المرونة، ودعم عدد واسع من الأنظمة الأساسية، ومراجعة أمان ناضجة. نظرًا لأن OpenVPN يمكن أن يعمل على منفذ TCP 443، فقد يبدو مثل حركة مرور HTTPS العادية على مستوى المنفذ الأساسي. ومع ذلك، يمكن أن لا تزال الجدران النارية المتقدمة تتعرف على مصافحات OpenVPN ما لم يتم استخدام تشويش إضافي.

يكون OpenVPN عبر UDP عادةً أسرع وأفضل لحركة المرور التفاعلية. يمكن أن يكون OpenVPN عبر TCP أكثر موثوقية على الشبكات التي تحجب UDP، لكنه قد يعاني من "مشكلة تجميد TCP فوق TCP"، حيث تتسبب سلوكيات الإعادة المتداخلة في أداء ضعيف في حالة فقدان الحزم.

IKEv2/IPsec

IKEv2 هو بروتوكول إدارة مفاتيح يرتبط عادةً مع IPsec للتشفير. يُعرف بالاستقرار وسرعة إعادة الاتصال، خاصةً على الأجهزة المحمولة التي تنتقل بين الشبكات اللاسلكية والشبكات الخلوية. يسمح دعم MOBIKE للبروتوكول بأن يبقى النفق قائمًا أثناء تغير الشبكات بشكل أفضل من العديد من الخيارات القديمة.

من وجهة نظر الأمان، يمكن أن يكون IKEv2/IPsec قويًا عند تكوينه مستخدمًا خوارزميات حديثة، والتحقق من الشهادات، ومجموعات تبادل المفاتيح الآمنة. ومع ذلك، فإنه يستخدم منافذ وأنماط حركة مرور يمكن التعرف عليها. تقوم بعض الشبكات المقيدة بحجب حركة مرور متعلقة بـ IPsec، بما في ذلك منافذ UDP 500 و4500.

يعتبر IKEv2 خيارًا قويًا للأداء والتنقل، لكنه ليس دائمًا أفضل خيار لتجاوز الرقابة عندما تقوم الجدران النارية بحجب توقيعات VPN بشكل عدواني.

L2TP/IPsec

بروتوكول الأنفاق من الطبقة الثانية، أو L2TP، لا يوفر التشفير بمفرده. غالبًا ما يتم اقترانه مع IPsec. يعتبر L2TP/IPsec قديمًا ومدعومًا على نطاق واسع بواسطة أنظمة التشغيل، لكنه غالبًا أقل رغبة اليوم لأنه يمكن أن يكون أسهل في الحجب وقد يحتوي على المزيد من التحميل الزائد بسبب التغليف المزدوج.

بالنسبة للمستخدمين المتقدمين، عادةً ما يكون L2TP/IPsec خيارًا احتياطيًا بدلاً من الخيار الأول. قد يعمل على الشبكات المرنة، ولكن في المناطق المقيدة غالبًا ما يتم تصفيته.

جدول مقارنة بروتوكولات VPN

البروتوكولإمكانية الأمانالأداءمقاومة الحجبأفضل استخدام
OpenVPN UDPمرتفع مع شفروت حديثةعاليمتوسطالخصوصية العامة، النطاق العريض المستقر
OpenVPN TCP 443مرتفع مع شفروت حديثةمتوسطمتوسط إلى مرتفع مع تشويشالشبكات التي تقيد UDP
IKEv2/IPsecمرتفع إذا تم تكوينه بشكل صحيحعاليمنخفض إلى متوسطالمستخدمون المتنقلون والتجوال السريع
L2TP/IPsecمعتدل إلى مرتفع، يعتمد على التكوينمتوسط إلى منخفضمنخفضتوافق قديم

يؤثر اختيار البروتوكول مباشرة على الوصول إلى المحتوى المحظور. إذا قام رقيب بحجب منافذ VPN المعروفة، قد يفشل IKEv2 أو L2TP بسرعة. إذا اكتشفت فحص الحزمة العميق OpenVPN، قد يفشل أيضًا نفق OpenVPN القياسي. في هذه الحالات، قد يكون التشويش أو وسائل النقل البديلة أو خوادم متغيرة بشكل متكرر ضرورية.

3. تجاوز الرقابة: الآليات والاستراتيجيات

تستخدم أنظمة الرقابة عدة طبقات. يحجب بعضها المجالات من خلال التلاعب بـ DNS. بينما يحجب البعض الآخر نطاقات IP، ويفحص الحزم، ويخنق التدفقات المشتبه بها، أو يعيد تعيين الاتصالات. يمكن أن تساعد شبكة VPN خاصة لأنها تغير ما يمكن أن يراه الرقابة وأين تخرج حركة المرور الخاصة بك.

كيف تخفي VPN حركة المرور الخاصة بالمستخدم

يخفي تشفير VPN الأساسي محتوى حركتك من مزود الخدمة المحلي. قد يعرف مزود الخدمة أنك قد اتصلت بخادم VPN، ولكن ليس المواقع المحددة داخل النفق. هذا مفيد ضد تصفية الكلمات الرئيسية، وتسجيل DNS، والتتبع العادي القائم على IP للمواقع المقصودة.

ومع ذلك، فإن التشفير وحده ليس هو نفسه كتشويش. يمكن أن تتعرف فحص الحزمة العميق أحيانًا على بروتوكولات VPN من خلال بنية المصافحة، وحجم الحزمة، والتوقيت، أو عناوين IP للخوادم المعروفة. يحاول التشويش جعل حركة VPN تبدو كشيء آخر، غالبًا حركة مرور الويب TLS العادية.

تشمل تقنيات مكافحة الكشف الشائعة:

  • نقل TCP 443: تشغيل النفق عبر نفس المنفذ المستخدم من قبل HTTPS.
  • تغليف TLS: تغليف حركة مرور VPN داخل طبقة مشفرة عامة.
  • توسيع الحزم: تقليل التعرف بناءً على أطوال الحزم.
  • تدوير الخوادم: نقل المستخدمين بعيدًا عن نطاقات IP المحجوبة لـ VPN.
  • نموذج الجسور أو المرايا: استخدام نقاط دخول أقل عمومية لتجنب الحجب الجماعي.

تقنيات الأنفاق في المناطق المقيدة

تُعَد الأنفاق جوهر عملية VPN. في البيئات المقيدة، ليست المسألة فقط ما إذا كان النفق مشفرًا، ولكن ما إذا كان يمكن إنشاؤه والحفاظ عليه.

يبدو سير العمل العملي لمقاومة الرقابة كالتالي:

  1. اختبار بروتوكولات متعددة: ابدأ بأكثر الخيارات أماناً وكفاءة، ثم انتقل إلى أوضاع قائمة على TCP إذا تم حجب UDP.
  2. تفضيل التشفير الحديث: تجنب الخوارزميات القديمة والمصادقة الضعيفة.
  3. استخدام الأوضاع المشوشة عند توفرها: قد يتم حجب توقيعات VPN القياسية.
  4. تمكين مفتاح القتل: منع تسرب حركة المرور إذا سقط النفق.
  5. تحقق من توجيه DNS: تأكد من أن استفسارات DNS تمر عبر VPN، وليس مزود الخدمة المحلي.
  6. مراقبة التسريبات: اختبر IPv6 وWebRTC وتعرض DNS بعد الاتصال.
  7. تحضير نقاط نهاية بديلة: يمكن أن تتزايد الرقابة في فترات الانتخاب، والاحتجاجات، أو الأزمات.

لا توجد استراتيجية مثالية. تقوم بعض الشبكات بدمج حجب البروتوكول مع الفحص النشط، حيث يتم اختبار خوادم VPN المشتبه بها بواسطة الرقيب. لهذا السبب يمكن أن تكون النقاط النهائية الخاصة، قوائم خوادم غير عامة، ووسائل النقل القابلة للتكيف لها أهمية.

إخفاء IP والتلاعب الجغرافي

عندما تخرج الحركة عبر خادم VPN، ترى المواقع عنوان IP الخاص بالخادم. يسمى هذا غالبًا بإخفاء IP. إذا كان الخادم في بلد آخر، قد يبدو أن المستخدم يتصفح من ذلك البلد. يمكن أن يساعد ذلك في الوصول إلى المحتوى المحظور محليًا أو المقيد لمناطق معينة.

التلاعب الجغرافي ليس مجرد مشكلة كتب نادرة. يمكن أن يساعد الأشخاص في قراءة الأخبار الدولية، والوصول إلى المواد التعليمية، والوصول إلى أدوات السحابة، أو استخدام خدمات الاتصال غير المتاحة في ولايتهم القضائية. ومع ذلك، يكتشف العديد من الخدمات نطاقات IP الخاصة بمراكز البيانات، لذا يعتمد النجاح على جودة الخادم وسمعته وتدوير الخوادم.

4. اعتبارات الأمان: حماية هويتك على الإنترنت

تُعَد شبكة VPN طبقة واحدة في مجموعة الخصوصية. إنها لا تحل محل المتصفحات الآمنة، أو تعزيز الأجهزة، أو ممارسات الحساب الآمنة، أو الأمن التشغيلي الجيد. يجب على المستخدمين المتقدمين تقييم كل من القوة التشفيرية وثقة المزود.

معايير التشفير التي تهم

تستخدم خدمات VPN القوية تشفيرًا حديثًا وتبادل مفاتيح موثوقًا. ابحث عن تكوينات مثل:

  • AES-256-GCM أو ChaCha20-Poly1305 للتشفير.
  • TLS 1.2 أو TLS 1.3 مع مجموعات تشفير آمنة.
  • سرية مثالية متقدمة من خلال تبادل المفاتيح المؤقتة.
  • تحقق من الشهادات لمنع هجمات الرجل في المنتصف.
  • معالجة DNS بشكل آمن داخل النفق.

يمكن أن تقوض الإعدادات الضعيفة، أو البروتوكولات القديمة، أو الشهادات غير المكونة بشكل صحيح النفق. يجب أيضًا أن تحمي تطبيق VPN ضد تسريبات IPv6 وتسريبات DNS.

خدمات VPN المجانية مقابل المدفوعة

تختلف شبكات VPN المجانية على نطاق واسع. بعضها يركز على الخصوصية ويستدام من خلال التبرعات، أو الخطط المجانية، أو الموارد المحدودة. بينما يقوم البعض الآخر بتMonetize users من خلال الإعلانات، والتتبع، وإعادة بيع الحركة، أو جمع البيانات بطريقة غازية. لا تكون شبكات VPN المدفوعة آمنة تلقائيًا أيضًا، لكنها عادةً ما تمتلك نموذج إيرادات أوضح.

قم بتقييم أي مزود VPN من خلال طرح الأسئلة التالية:

  • هل يتطلب التسجيل أو بيانات شخصية؟
  • ما هي السجلات المحتفظ بها، ولمدة كم من الوقت؟
  • هل نشر المزود تدقيقات للأمان؟
  • هل التطبيقات مفتوحة المصدر أو تمت مراجعتها بشكل مستقل؟
  • هل يدعم حماية التسرب ومفتاح القتل؟
  • أين يقع المزود قانونياً؟
  • كيف يرد على الحجب وسوء استخدام الخادم؟

بالنسبة للمستخدمين في المناطق المقيدة، يمكن أن تكون متطلبات التسجيل مصدر قلق كبير للخصوصية. نموذج عدم التسجيل يقلل من كمية البيانات الشخصية المرتبطة باستخدام شبكة VPN.

استراتيجيات للحفاظ على عدم الكشف عن الهوية

تساعد VPNs في الخصوصية على مستوى الشبكة، لكن عدم الكشف عن الهوية يتطلب مزيدًا من الانضباط. لتقليل إمكانية الربط:

  • لا تقم بتسجيل الدخول إلى حسابات شخصية عندما تكون الحاجة إلى عدم الكشف قائمة.
  • استخدم متصفحات تركز على الخصوصية وقم بإيقاف تشغيل ميزات التتبع غير الضرورية.
  • احصل على هويات منفصلة عبر ملفات تعريف متصفح أو أجهزة مختلفة.
  • استخدم HTTPS في كل مكان؛ لا يقوم VPN بتشفير الحركة بعد مغادرتها خادم VPN ما لم يكن الوجهة تستخدم التشفير.
  • تجنب مشاركة بيانات التعريف في المستندات، أو الصور، أو أسماء المستخدمين.
  • حافظ على نظام التشغيل وعميل VPN لديك مُحدثًا.
  • افهم المخاطر القانونية المحلية قبل استخدام أدوات التجاوز.

يمكن لشبكة VPN أن تخفي وجهتك عن مزود الخدمة، لكنها لا يمكن أن تمنع موقعًا من التعرف عليك إذا قمت بتسجيل الدخول، أو إعادة استخدام بصمة متصفح فريدة، أو الكشف عن معلومات شخصية.

5. المفاهيم الخاطئة الشائعة حول VPN الخاصة

يمكن أن يؤدي سوء فهم تكنولوجيا VPN إلى خلق ثقة زائفة أو خوف غير ضروري. تضرب الإجابات التالية على نمط أسئلة شاملة وأكثر القلق العملي.

هل تعتبر VPN غير قانونية في جميع المناطق المقيدة؟

لا. تختلف قوانين VPN حسب البلد. تسمح بعض الحكومات باستخدام VPN للأغراض التجارية لكنها تحد من مقدمي الخدمات غير المعتمدين. بينما تقوم حكومات أخرى بحجب حركة مرور VPN دون تجريم كل مستخدم. قد تُفرض عقوبات صارمة في بعض الحالات. تحقق دائمًا من القوانين والظروف المحلية الحالية قبل استخدام VPN خاصة للوصول إلى الإنترنت.

هل تضمن VPN عدم الكشف عن الهوية تمامًا؟

لا. تقوم VPN بتغيير مسارك الشبكي وتخفي عنوان IP الخاص بك من المواقع المقصودة، لكنها لا تمسح بصمات المتصفح، أو تسجيلات الحساب، أو البرامج الضارة، أو سجلات الدفع، أو أنماط السلوك. يستلزم عدم الكشف الكامل نموذج تهديد أوسع وفصل الهوية بعناية.

هل ستؤدي VPN دائمًا إلى إبطاء الإنترنت؟

ليس دائمًا، لكن بعض الأثر على الأداء يعتبر أمرًا طبيعيًا. يضيف التشفير تحميلًا إضافيًا، وقد تسافر الحركة لأبعد عبر خادم بعيد. ومع ذلك، يمكن أن يشعر VPN الجيد بالسرعة عندما تكون الخوادم قريبة وغير مزدحمة، ومُعدة ببروتوكولات فعالة. في بعض الحالات، قد يُحسن VPN الاستقرار إذا كان مزود الخدمة يعيق أنواع معينة من الحركة، على الرغم من عدم ضمان ذلك.

هل يمكن لمزود الخدمة رؤية ما أفعله عند استخدام VPN؟

يمكن لمزود الخدمة عادةً أن يرى أنك تتبادل حركة مرور مشفرة مع خادم VPN. بشكل عام، لا يمكنه رؤية المواقع أو محتوى التطبيقات داخل النفق، بافتراض عدم وجود تسريبات DNS أو IPv6 أو حركة مرور. قد يكون مزود VPN، مع ذلك، قادرًا على رؤية البيانات الوصفية للاتصال وعناوين الوجهات اعتمادًا على هيكله وسياسة التسجيل الخاصة به.

هل تكفي VPN خاصة لتجاوز كل جدار ناري؟

لا. يمكن أن تقوم أنظمة الرقابة المتقدمة بحجب IPs الخاصة بـ VPN، التعرف على البروتوكولات، استخدام الفحص النشط، تقليل حركة المرور المشفرة، أو إجبار التطبيقات المحلية على الاعتماد على خدمات تتحكم بها الحكومة. تُعَد VPN قوية، لكنها ليست شاملة. يساعد التشويش والتهيئة الدقيقة في تحسين الفرص.

6. التأثير الواقعي: دراسات حالة لاستخدام VPN في المناطق المقيدة

أصبحت شبكات VPN الخاصة أدوات أساسية في البلدان التي تقوم فيها الحكومات، أو مزودي خدمات الإنترنت، أو المؤسسات المحلية بتقييد المعلومات عبر الإنترنت. تختلف التفاصيل، لكن النمط ثابت: عندما يتم حجب الوصول المباشر، يمكن أن تستعيد الأنفاق المشفرة الطريق إلى الويب المفتوح.

الصين: تصفية على نطاق واسع وحجب البروتوكولات

تجمع مستخدمة رقابة الإنترنت في الصين بين التدخل في DNS، وحجب IP، وتصفية الكلمات الرئيسية، وتنظيم المنصات، وفحص الحزم العميق. يتم حجب العديد من نقاط النهاية العامة لـ VPN بسرعة، وتتعطل بعض البروتوكولات. يعتمد المستخدمون غالبًا على الأنفاق المموهة، والخوادم الخاصة، ونقاط النهاية الدوارة، أو أدوات التجاوز المتخصصة.

الدرس الرئيسي هو أن VPN قياسية قد تعمل مؤقتًا، لكن الوصول المرن يتطلب القدرة على التكيف. تعتبر تمويه البروتوكول وتنوع النقاط النهائية أكثر أهمية في هذا البيئة مقارنةً بالدول التي تتمتع بتصفية أخف.

إيران: الإغلاقات، الخنق، وقيود المنصات

حددت إيران مرارًا الوصول إلى تطبيقات المراسلة، والمنصات الاجتماعية، والخدمات الدولية خلال فترات الاضطراب. تستخدم VPNs على نطاق واسع للوصول إلى المنصات المحجوبة ومصادر المعلومات الخارجية. ومع ذلك، قد تقوم السلطات بخنق حركة المرور المشفرة أو حجب خدمات VPN المعروفة.

في هذا السياق، يمكن أن تدعم VPN خاصة التواصل والوصول إلى التقارير المستقلة. ومع ذلك، يجب على المستخدمين مراعاة الأمان، لأن استخدام أدوات التجاوز قد يجذب الانتباه في اللحظات عالية الخطورة.

روسيا: حجب المنصات والضغط القانوني

زادت روسيا الضغط على وسائل الإعلام المستقلة، والمنصات الاجتماعية، ومقدمي خدمات VPN. تم حجب بعض خدمات VPN أو طلب منها الامتثال لقوائم تصفية حكومية. غالبًا ما يتحول المستخدمون إلى VPNs لقراءة الأخبار الدولية، والتواصل بأمان، أو الوصول إلى المنصات المحجوبة.

هنا، التأثير ليس فقط تقنيًا. تساعد VPNs في الحفاظ على الوصول إلى مصادر متعددة من المعلومات. كما تخلق مساحة متنازعة بين الخصوصية الفردية والسيطرة على مستوى الدولة على البنية التحتية الرقمية.

تركيا ومناطق أخرى تشهد حجب بناءً على الأحداث

تعتمد بعض البلدان على حجب مؤقت خلال الانتخابات، والاحتجاجات، والحوادث الأمنية، أو الأزمات السياسية. في هذه الحالات، تزداد طلبات VPN عندما تصبح منصات الوسائط الاجتماعية، والتراسل، أو الأخبار غير متاحة. يكون المستخدمون الذين قاموا بتثبيت وتجريب VPN قبل الأزمة عادةً أفضل استعدادًا من أولئك الذين يحاولون تنزيل واحدة خلال حجب نشط.

كيف تعيد VPNs تشكيل الحرية الرقمية

القيمة الواقعية لـ VPN ليست مجرد فكرة مجردة. يمكنها مساعده الصحفيين في التحقق من المعلومات، والطلاب في الوصول إلى الأبحاث، والعائلات في التواصل عبر الحدود، والمواطنين في مقارنة السرد من عدة مصادر.في الوقت نفسه، تشكل VPNs جزءًا من نظام بيئي أكبر يشمل الرسائل الآمنة، مواقع النسخ، النشر اللامركزي، متصفحات تحافظ على الخصوصية، وتعليم الأمان الرقمي.

7. الخاتمة: مستقبل شبكات VPN الخاصة في مشهد رقمي متطور

سوف تستمر تكنولوجيا VPN الخاصة في التطور مع تغير أنظمة الرقابة. توقع تشفير أقوى افتراضيًا، وأداء جوال أفضل، والمزيد من التشويش، وتحسين حماية التسرب، ونماذج وصول أكثر بساطة بدون تسجيل. في الوقت نفسه، قد يزداد الضغط التنظيمي، وخاصة في المناطق التي تسعى فيها الحكومات إلى السيطرة بشكل أكبر على تدفقات المعلومات عبر الحدود.

بالنسبة للمستخدمين المتقدمين، فإن النهج الأفضل هو العملي والمتعدد الطبقات. اختر البروتوكولات الآمنة، واختبر التسريبات، وافهم نموذج التهديد الخاص بك، واحتفظ بطرق وصول احتياطية جاهزة. تعتبر شبكة VPN خاصة للوصول إلى الإنترنت ليست درع سحري، لكنها تظل واحدة من أهم الأدوات من أجل الخصوصية، ومقاومة الرقابة، والمعلومات المفتوحة.

استكشف BeFreeVPN كحل آمن ومجاني لتجاوز الرقابة على الإنترنت بدون أي متطلبات تسجيل.

فهم شبكة (VPN) خاصة للوصول إلى الإنترنت: تجاوز الرقابة في المناطق المقيدة

· 14 دقائق قراءة

في المناطق التي تكون فيها حرية الإنترنت محدودة، يمكن أن تكون شبكة (VPN) الخاصة بمثابة شريان حياتك، مما يتيح لك الوصول إلى المعلومات غير الخاضعة للرقابة وخصوصية معززة. تقوم شبكة (VPN) الخاصة للوصول إلى الإنترنت بإنشاء مسار مشفر بين جهازك وخادم بعيد، مما يساعد في حماية المرور من مراقبي الشبكة المحلية، وتقليل التعرض للرقابة، والوصول إلى الخدمات التي قد تكون محظورة بسبب الموقع أو السياسة. بالنسبة للمستخدمين المتقدمين، فإن السؤال الرئيسي ليس ببساطة ما إذا كانت شبكة (VPN) تعمل، ولكن كيف تعمل، وأين تفشل، وكيف تؤثر خيارات بروتوكول، التوجيه، DNS، وأمن التشغيل على الخصوصية في العالم الحقيقي.

1. ما هي شبكة (VPN) الخاصة وكيف تعمل؟

شبكة (VPN) الخاصة، أو الشبكة الافتراضية الخاصة، هي نظام يقوم بتوجيه حركة المرور عبر الإنترنت من خلال نفق مشفر إلى خادم (VPN) قبل أن تصل إلى الإنترنت المفتوح. بالنسبة لمزود الخدمة المحلية للإنترنت، أو مشغل الواي فاي، أو بوابة الحرم الجامعي، الوجهة المرئية عادة هي نقطة النهاية لخادم (VPN) بدلاً من كل موقع ويب، تطبيق، أو خدمة تستخدمها. بالنسبة لموقع الويب الوجهة، فإن عنوان IP المصدر الظاهر الخاص بك هو عادةً خادم (VPN) بدلاً من عنوان الشبكة الأصلي الخاص بك.

الهدف من شبكة (VPN) الخاصة في أمان الإنترنت هو ثلاثي:

  • السرية: تشفير حركة المرور بين جهازك وخادم (VPN) حتى لا يتمكن الوسطاء المحليون من قراءة محتويات الحزم بسهولة.
  • السلامة: تقليل فرصة تعديل الحركة أثناء النقل بواسطة الشبكات غير الموثوقة.
  • تجريد الموقع: إخفاء عنوان IP الحقيقي وراء عنوان خادم (VPN)، مما قد يساعد على تجاوز القيود الجغرافية أو التصفية المحلية.

تقنيًا، يقوم عميل (VPN) بإنشاء واجهة شبكة افتراضية على جهازك. ثم تقوم أنظمة التشغيل بتوجيه حركة المرور المختارة إلى تلك الواجهة. يقوم برنامج (VPN) بتغليف الحزم داخل بروتوكول آخر، ويقوم بتشفيرها، ويرسلها إلى خادم (VPN). يقوم الخادم بفك تشفير الطبقة الخارجية، ويرسل الحركة الأصلية إلى وجهتها، ويستقبل الردود، ويرسلها مرة أخرى عبر النفق المشفر.

لا تجعل هذه العملية الإنترنت "خاصًا" بمعناه المطلق. يمكن لمزود خدمة (VPN) غالبًا رؤية بيانات وصفية مثل وقت الاتصال، اختيار الخادم، حجم النطاق الترددي، وعناوين IP الوجهة ما لم تكن هناك تدابير للحد من ذلك. لا تزال مواقع الويب قادرة على التعرف عليك من خلال ملفات تعريف الارتباط، تمييز المتصفح، تسجيل الدخول إلى الحسابات، أو تفاصيل الدفع. ومع ذلك، فإن شبكة (VPN) المصممة جيدًا تغير بشكل ذي معنى من يمكنه ملاحظة ماذا.

تشمل سيناريوهات الاستخدام الشائعة:

  • الوصول إلى مواقع الأخبار، خدمات المراسلة، أو المنصات التعليمية المحجوبة بواسطة الشبكات المحلية.
  • تقليل التعرض للمراقبة على الواي فاي العامة.
  • الوصول إلى الخدمات المقتصرة على دول معينة من خلال التحايل الجغرافي.
  • حماية استفسارات DNS من محللي DNS المحليين عند توفير شبكة (VPN) معالجة DNS مشفرة.
  • فصل التصفح اليومي عن عنوان IP الخاص بالمنزل أو المكتب أو مزود الخدمة المحمولة.

بالنسبة للمستخدمين في المناطق المقيدة، غالبًا ما تكون شبكة (VPN) جزءًا من مجموعة خصوصية أكبر. تظل المتصفحات الآمنة، الرسائل المشفرة، المصادقة القوية، الاستخدام الحذر للحسابات، والسلوك الواعي للتهديدات أساسية.

2. فهم بروتوكولات (VPN): العمود الفقري للخصوصية

يحدد بروتوكول (VPN) كيفية التفاوض على النفق، المصادقة عليه، تشفيره، صيانته، ونقله عبر الشبكات. يؤثر اختيار البروتوكول على السرعة، مقاومة الرقابة، توافق الجهاز، ووضع الأمان.

مقارنة بين بروتوكولات (VPN) الشائعة

البروتوكولالنقل النموذجيملف الأمانالأداءنقاط القوةالقيود
OpenVPNUDP أو TCPقوي عند تكوينه مع TLS الحديثة والشفراتمعتدل إلى جيدناضج، مدقق، مرن، مدعوم على نطاق واسعيمكن التعرف عليه؛ وضع TCP قد يتأثر ببطء TCP-over-TCP
IKEv2/IPsecUDP 500/4500قوي مع الحزم الحديثة والمصادقة الصحيحةجيد، خاصة على الأجهزة المحمولةإعادة الاتصال السريع، والتجوال المستقر بين الشبكاتأسهل في الحظر بواسطة المنفذ؛ تختلف جودة التنفيذ
L2TP/IPsecUDP 500/4500/1701عادةً مقبول فقط لأن IPsec يوفر التشفيرمعتدلدعم واسع من الأجيال السابقةتصميم قديم، أكثر قابلية للاكتشاف، غالبًا ما يكون محظورًا، نادرًا ما يكون مثاليًا اليوم

OpenVPN

OpenVPN هو بروتوكول (VPN) تم اعتماده على نطاق واسع يستخدم TLS لتبادل المفاتيح ويمكن أن يعمل عبر UDP أو TCP. في وضع UDP، يميل إلى الأداء بشكل أفضل لأن فقدان الحزم لا يؤدي إلى سلوك إعادة إرسال متداخلة. في وضع TCP، يمكنه عبور الشبكات التي تسمح فقط بحركة المرور على الإنترنت، ولكن الأداء قد ينخفض لأن كل من الطبقات الداخلية والخارجية قد تحاول إعادة الإرسال.

يعتمد الأمان على التكوين. تستخدم عمليات نشر OpenVPN القوية إصدارات TLS الحديثة، والتحقق من الشهادات، وتبادل المفاتيح المؤقت، وشفرات آمنة مثل AES-GCM أو ChaCha20-Poly1305 عندما تكون مدعومة، والحماية ضد هجمات الانخفاض. لأن OpenVPN لديها مصافحة قابلة للتعرف في التكوينات الافتراضية، قد تكتشف الشبكات المقيدة وتمنعها ما لم تستخدم استراتيجيات التعتيم الإضافية.

IKEv2/IPsec

IKEv2 هو بروتوكول تبادل المفاتيح الذي غالبًا ما يت paired مع IPsec ESP للنقل المشفر. إنه فعال وخاصة مفيد على الأجهزة المحمولة لأنه يمكن أن يعيد إنشاء الأنفاق بسرعة عندما ينتقل المستخدم بين شبكات الواي فاي والاتصالات الخلوية. هذه الميزة قيمة في ظروف الشبكة غير المستقرة.

ومع ذلك، غالبًا ما يستخدم IKEv2 منافذ UDP 500 و4500، مما يجعل الحظر الخشن سهلاً. بعض الشبكات تحظر IPsec بالكامل. يعتمد الأمان أيضًا على الاقتراحات التشفيرية المختارة، ومعالجة الشهادات، وما إذا تم تعطيل الخوارزميات القديمة الضعيفة.

L2TP/IPsec

L2TP بحد ذاته لا يوفر تشفيرًا. يتم عادةً اقترانه بـ IPsec. على الرغم من أنه لا يزال متاحًا على العديد من أنظمة التشغيل، إلا أنه أقل جاذبية في الأوساط المقيدة لأنه سهل التعرف عليه وغالبًا ما يكون محظورًا. قد يكون مفيدًا كاحتياطي للتوافق، لكن المستخدمين المتقدمين عمومًا يفضلون خيارات أكثر حداثة.

كيف يؤثر اختيار البروتوكول على الوصول

يمكن أن يحدد اختيار البروتوكول ما إذا كانت شبكة (VPN) ستتصل أصلاً. إذا كانت الرقابة تحظر نطاقات IP المعروفة لشبكات VPN، قد لا يساعد اختيار البروتوكول. إذا كانت تحظر منافذ معينة أو توقيعات، قد يؤدي تحويل النقل، أو استخدام TCP عبر المنفذ 443، أو استخدام طبقة للتعتيم إلى تحسين إمكانية الوصول. إذا كانت الشبكة تستخدم تفتيش الحزم العميق، يمكن أن تبرز مصافحة VPN الافتراضية حتى عندما تكون الحمولة مشفرة.

في الممارسة العملية، يجب على المستخدمين المتقدمين تقييم البروتوكولات عبر أربعة أبعاد: القوة التشفيرية، مقاومة بصمات الأصابع، تحمل الكمون، والموثوقية على الروابط المتنقلة أو غير المستقرة.

3. تجاوز الرقابة: الآليات والاستراتيجيات

عادة ما تعمل أنظمة الرقابة على عدة مستويات. قد تقوم بحظر استفسارات DNS، إعادة تعيين اتصالات TCP، تصفية عناوين IP، فحص توقيعات الحزم، خنق التدفقات المشبوهة، أو تتطلب تطبيقات محلية لفرض قواعد المحتوى. يمكن أن تتجاوز شبكة (VPN) الخاصة الكثير من هذه الضوابط من خلال تحريك نمط حركة المرور المرئية للمستخدم من "عدة وجهات" إلى "نفق مشفر واحد".

كيف تخفي الشبكات الافتراضية حركة المرور من المراقبين المحليين

تخفي تشفير (VPN) القياسي محتويات الحركة، ولكنه لا يخفي دائمًا حقيقة استخدام شبكة (VPN). قد يرى المراقبون المحليون:

  • عنوان IP لخادم (VPN).
  • توقيت الحزم وحجمها.
  • البروتوكول والنفذ.
  • أنماط المصافحة التي تشبه برامج (VPN) المعروفة.

تحاول التعتيم جعل حركة مرور (VPN) تبدو أقل تميزًا. بعض الأنظمة تغلف حزم (VPN) في طبقة تشبه TLS. يستخدم البعض الآخر وسائل نقل قابلة للتوصيل، وخصائص حزم عشوائية، أو واجهات مشابهة للوكيل. الهدف هو تقليل موثوقية الاكتشاف دون التضحية بالتشفير.

ومع ذلك، فإن التعتيم ليس سحراً. قد تجمع أنظمة الرقابة المتطورة بين الفحص النشط، قوائم سمعة IP، تحليل المرور، وحظر الخوادم. لهذا السبب تعتمد المرونة غالبًا على تدوير الخوادم، ومرونة البروتوكولات، وسلوك المستخدم الحذر.

خطوة بخطوة: ماذا يحدث عند الوصول إلى موقع محظور من خلال شبكة (VPN)

  1. يؤكد عميل (VPN) الخادم. يتحقق من الشهادات أو المفاتيح لتجنب الاتصال بنقطة نهاية مزيفة.
  2. يتم التفاوض على نفق آمن. يتفق العميل والخادم على معايير تشفير وتأسيس مفاتيح جلسة.
  3. يغير جهازك طرقه. يتم إرسال الحركة الموجهة إلى الإنترنت عبر واجهة (VPN) الافتراضية.
  4. قد يتم إعادة توجيه DNS. يرسل (VPN) الذي يراعي الخصوصية استفسارات DNS عبر النفق، بدلاً من المحلل المحلي.
  5. يتم تضمين الطلبات المحظورة. بدلاً من سؤال الشبكة المحلية مباشرة عن موقع محظور، يرسل جهازك حزم مشفرة إلى خادم (VPN).
  6. يخرج خادم (VPN) إلى الإنترنت. يرى الموقع عنوان IP للخادم، وليس عنوان ISP المحلي للمستخدم.
  7. تعود الردود عبر النفق. ترى الشبكة المحلية حركة مرور مشفرة إلى نقطة نهاية (VPN)، وليس وجهة المحتوى النهائية.

تقنيات النفق في المناطق المقيدة

تعتمد فعالية النفق على الخصم. ضد حظر DNS البسيط، يمكن أن تعمل أي شبكة (VPN) تقريبًا مع DNS المدمج. ضد حظر IP، تحتاج شبكة (VPN) إلى عناوين خادم يمكن الوصول إليها. ضد تفتيش الحزم العميق، قد تحتاج شبكة (VPN) إلى تمويه. ضد الحظر النشط لمقدمي خدمات (VPN) الشائعة، قد تكون النقاط البعيدة الخاصة أو الأقل شهرة أكثر موثوقية.

تشمل أهم مفاهيم النفق:

  • توجيه النفق الكامل: تمر جميع حركة المرور عبر شبكة (VPN). هذا أكثر أمانًا للبيئات التقييدية لأنه يقلل من التسريبات العرضية.
  • توجيه النفق المقسم: تستخدم فقط حركة المرور المحددة (VPN). يمكن أن يحسن الأداء ولكنه يزيد من مخاطر التسريب إذا تم تكوينه بشكل غير صحيح.
  • TCP 443 للنقل: تستخدم حركة مرور (VPN) نفس المنفذ مثل HTTPS. قد يساعد هذا على الشبكات المقيدة، على الرغم من أن الكشف عن التوقيع لا يزال قابلًا للتطبيق.
  • توجيه متعدد القفزات: تمر الحركة عبر أكثر من خادم (VPN). يمكن أن يقلل من الثقة في الخادم الواحد ولكنه يضيف كفاءة.
  • زر الإيقاف: يحظر عميل (VPN) الحركة إذا انقطع النفق، مما يمنع العودة إلى الشبكة المحلية.

إخفاء IP والتحايل الجغرافي

يغير إخفاء IP عنوان المصدر الظاهر الذي تراه مواقع الويب والخدمات. يستخدم التحايل الجغرافي خادم خروج في دولة مختارة لجعل حركة المرور تظهر وكأنها منشأة هناك. قد يساعد ذلك في الوصول إلى وسائل الإعلام المحدودة بالمنطقة، ومتاجر التطبيقات، ونتائج البحث، أو النسخ المحلية لمواقع الويب.

ومع ذلك، لا تزال مواقع الويب قادرة على استنتاج الموقع من أذونات GPS، لغة المتصفح، المنطقة الزمنية، دولة SIM، طريقة الدفع، أو تاريخ الحساب. للاستخدام الحساس، قم بمحاذاة إعدادات الجهاز والبرنامج مع نموذج الخصوصية المقصود، وتجنب تسجيل الدخول إلى الحسابات التي تحدد هويتك مباشرة.

4. اعتبارات الأمان: حماية هويتك على الإنترنت

تحسن شبكة (VPN) الخاصة الخصوصية فقط عندما تتوافق تصميمها الفني وممارسات المستخدم مع نموذج التهديد. في المناطق المقيدة، يمكن أن تكون الأخطاء ذات عواقب وخيمة، لذا تستحق الأمان اهتمامًا دقيقًا.

معايير التشفير تهم

يجب أن تستخدم خدمات (VPN) الحديثة تشفيرًا منسجمًا ومُراجعًا جيدًا. ابحث عن مصادقة قوية، سرية مستدامة، ومقاومة لهجمات الانخفاض. AES-256 شائع، لكن تبادل المفاتيح، وجودة التنفيذ، والتكوين تظل بنفس أهمية أسماء الشفرات. يعتبر ChaCha20-Poly1305 أيضًا محترمًا، خاصة على الأجهزة التي لا تمتلك تسريع AES مخصص.

تجنب الخدمات التي تعتمد على البروتوكولات القديمة، تشفير غير واضح ملكي، أو مزاعم غامضة مثل "أمان من الدرجة العسكرية" دون تفاصيل فنية. يجب أن يترافق التشفير القوي مع معالجة DNS آمنة، وحماية من تسريبات IPv6، وسلوك موثوق عند الانفصال.

مخاطر شبكة (VPN) المجانية مقابل المدفوعة

تختلف شبكات (VPN) المجانية على نطاق واسع. البعض منها ذو سمعة جيدة ويركز على الخصوصية. بينما قد يحقق الآخرون المال من خلال الإعلانات، أو ت تتبع SDK، أو إعادة بيع النطاق الترددي، أو ممارسات البيانات الضعيفة. تتعلق شبكات (VPN) المدفوعة ليس بالأمان تلقائيًا. يمكن أن تقلل نموذج الاشتراك من الضغط لتحقيق الربح من بيانات المستخدم، لكن الثقة لا تزال تعتمد على التصميم، والولاية، والتدقيق، وسياسة السجلات، والشفافية.

قم بتقييم هذه المعايير:

  • هل تتطلب الخدمة تفاصيل تسجيل هوية شخصية؟
  • هل هناك سياسة واضحة لعدم السجلات مع شرح فني ذي معنى؟
  • هل تتم معالجة استفسارات DNS داخل النفق؟
  • هل يتضمن العميل زر إيقاف؟
  • هل يتم تحديث التطبيقات بانتظام؟
  • هل يشرح المزود اختيارات البروتوكول والقيود؟
  • هل يمكنك استخدام الخدمة دون ربطها بحسابات حساسة؟

استراتيجيات للحفاظ على الغموض عند استخدام شبكة (VPN)

يمكن أن تحمي شبكة (VPN) الخصوصية عند مستوى الشبكة، لكن الغموض أوسع. لتقليل تسرب الهوية:

  • استخدم ملفات تعريف تصفح خاصة أو متصفحات منفصلة للنشاطات الحساسة.
  • تجنب تسجيل الدخول إلى الحسابات الشخصية أثناء الاعتماد على الغموض.
  • قم بإيقاف تشغيل الأذونات غير الضرورية من المتصفح، خاصةً الموقع.
  • استخدم وضع HTTPS فقط عند توفره.
  • تحقق من تسريبات DNS وIPv6 وWebRTC.
  • حافظ على تحديث أنظمة التشغيل وعملاء (VPN).
  • استخدم المصادقة متعددة العوامل للحسابات المهمة.
  • افهم القوانين المحلية والمخاطر الشخصية قبل استخدام أدوات التهرب.

فوق كل شيء، قم ببناء نموذج تهديد. قد يستخدم الصحفي، الناشط، الطالب، العامل عن بُعد، والمسافر شبكة (VPN) بشكل مختلف. فإن إعداد الأمان الأكثر أمانًا هو الذي تم تصميمه لأجل المخاطر الفعلية، وليس الأكثر شمولية في الميزات.

5. المفاهيم الخاطئة الشائعة حول شبكات (VPN) الخاصة

غالبًا ما يسبب تسويق شبكات (VPN) إرباكًا. يجب على المستخدمين المتقدمين فحص الواقع الفني من الادعاءات المبالغ فيها.

هل استخدام شبكة (VPN) خاصة غير قانوني في كل مكان؟

لا. تعتبر شبكات (VPN) قانونية في العديد من البلدان، وتستخدم على نطاق واسع من قبل الشركات، الجامعات، الصحفيين، المطورين، والعاملين عن بُعد. ومع ذلك، تقوم بعض الحكومات بتقييد أو تنظيم استخدام شبكات (VPN)، تتطلب ترخيصاً للمزودين، أو تحظر التهرب من تصفية الدولة. يعتمد الوضع القانوني على الولاية والسياق. يجب على المستخدمين فهم اللوائح المحلية قبل الاتصال.

هل تضمن كل شبكة (VPN) الغموض الكامل؟

لا. لا تمسح شبكة (VPN) الهوية. إنما تخفي عنوان IP الخاص بك من مواقع الويب وتخفي محتويات الحركة من المراقبين المحليين، ولكنها لا تمنع التتبع من خلال ملفات تعريف الارتباط، بصمات المتصفح، تسجيل الدخول إلى الحسابات، البرمجيات الضارة، معرفات الأجهزة، أو أنماط السلوك. قد يكون مزود الخدمة أيضًا نقطة ثقة. يتطلب الغموض الكامل ممارسات متعددة الطبقات وفرضيات واقعية.

هل ستجعل شبكة (VPN) الإنترنت دائمًا بطيئًا؟

ليس دائمًا. تضيف شبكة (VPN) عبء التشفير وقد تزيد من الكمون لأن الحركة تمر عبر خادم إضافي. ومع ذلك، يعتمد الأداء على بُعد الخادم، الازدحام، البروتوكول، وحدة المعالجة المركزية للجهاز، جودة الشبكة، والتوجيه. في بعض الحالات، قد يحسن استخدام شبكة (VPN) الوصول إذا كان مزود الخدمة يقوم بخنق خدمات معينة أو إذا كانت مسار (VPN) يتجنب مسار مزدحم. ومع ذلك، يجب على المستخدمين توقع بعض العبء الزائد.

هل يمكن لشبكة (VPN) تجاوز كل موقع أو تطبيق محظور؟

لا. تعتبر شبكات (VPN) قوية، لكن ليست شاملة. بعض الخدمات تحظر عناوين IP المعروفة لشبكات (VPN). بعض الشبكات المقيدة تحظر بروتوكولات (VPN). يستخدم بعض التطبيقات إشارات على مستوى الجهاز تتجاوز عنوان IP. يتطلب الوصول الموثوق مجموعة من الخوادم القابلة للوصول، بروتوكولات قوية، تعتيماً عند الحاجة، وتكوينات دقيقة للجهاز.

6. التأثير الواقعي: دراسات حالة استخدام (VPN) في المناطق المقيدة

تعتبر شبكات (VPN) ذات أهمية لأن تصفية الإنترنت ليست نظرية. في العديد من المناطق، يمكن أن يكون الوصول إلى وسائل الإعلام المستقلة، المنصات الاجتماعية، المراسلة المشفرة، الموارد الأكاديمية، أو توثيق حقوق الإنسان محدودًا خلال الفترات العادية ومقيدًا بشدة خلال الأزمات السياسية.

دول ذات رقابة إنترنت صارمة

تستخدم دول مختلفة ضوابط مختلفة. يعتمد بعضها على بنية تحتية مركزية للتصفية وحظر واسع للمنصات. يستخدم آخرون الضغط القانوني على المزودين، عمليات الإغلاق الدورية، تسميم DNS، أو خنق خدمات المراسلة خلال الاضطرابات. في بعض البيئات، تكون الرقابة مستمرة. وفي غيرها، تتصاعد حول الانتخابات، والاحتجاجات، والنزاعات، أو حالات الطوارئ الصحية العامة.

تشمل الأمثلة التي يناقشها الباحثون في حقوق الرقمية دولًا حيث تواجه المنصات الأجنبية الكبرى، مواقع الأخبار المستقلة، أو أدوات الخصوصية حظرًا أو تدخلًا كثيفًا. تتراوح الطرق الفنية من التلاعب البسيط في DNS إلى تفتيش الحزم العميق والفحص النشط لخوادم الوكيل المشتبه بها.

قصص النجاح والفوائد العملية

بالنسبة للأفراد، يكون التأثير غالبًا فوريًا وعمليًا. قد يصل طالب إلى المجلات الأكاديمية أو وثائق المطورين التي تحظرها شبكة محلية. قد تتواصل عائلة مع منصة مراسلة للاتصال بالأقارب في الخارج. قد يقرأ صحفي مصادر دولية، يتحقق من الادعاءات، أو يتواصل مع المحررين بشكل أكثر أمانًا. قد تستخدم شركة صغيرة شبكة (VPN) للحفاظ على الوصول إلى لوحات القيادة السحابية، وأرشيفات الشيفرة، أو أدوات التعاون.

هذه ليست مجرد تيسيرات مجردة. يؤثر الوصول إلى المعلومات على التعليم، العمل، السلامة، والمشاركة المدنية. عندما تعمل شبكة (VPN) بشكل موثوق، يمكن أن تستعيد القدرة الأساسية على مقارنة المصادر، والنشر بأمان، والمشاركة في المحادثات العالمية.

كيف تعيد شبكات (VPN) تشكيل الحرية الرقمية

تغيير اعتماد شبكات (VPN) اقتصاديات الرقابة. إن حظر مواقع ويب فردية أسهل من حظر جميع الأنفاق المرمزة دون الإضرار بالتجارة، أو العمل عن بعد، أو المصرفية، أو أمان المؤسسات. وهذا يخلق ديناميكية هاربة. يتحسن اكتشاف الرقابة. تقوم مزودات (VPN) بتحسين البروتوكولات، والتعتيم، وتوزيع الخوادم، وسهولة الاستخدام.

ومع ذلك، فإن المستقبل لا يعتمد فقط على التقنية. يمكن أن تؤثر التنظيمات، سياسات متاجر التطبيقات، قيود الدفع، وضغوط على مزودي البنية التحتية على توافر الشبكات. بالنسبة للمستخدمين في المناطق المقيدة، فإن أدوات (VPN) الأكثر مرونة هي تلك التي تجمع بين تشفير قوي، احتكاك منخفض، دعم واسع للمنصات، وحواجز دخول منخفضة.

7. الخاتمة: مستقبل شبكات (VPN) الخاصة في بيئة رقمية متطورة

سوف تستمر تقنية شبكات (VPN) الخاصة في التطور مع تطور أنظمة الرقابة. توقعات بتركيز أكبر على تمويه البروتوكول، تسريع البنى التشفيرية، تحسين مرونة الهواتف المحمولة، تعزيز الحماية من التسريبات، وخيارات الخصوصية الأسهل. في الوقت نفسه، قد يزداد الضغط التنظيمي في المناطق التي تعتبر أدوات التهرب تهديدًا على السيطرة على المعلومات.

من أجل الوصول إلى الإنترنت، والخصوصية، ومقاومة الرقابة، تظل شبكة (VPN) الخاصة واحدة من أكثر الأدوات العملية المتاحة. إنها ليست نظامًا كاملاً للغموض، ولا يمكنها إزالة كل مخاطرة. ولكن عندما يقترن ذلك بعادات أمان جيدة، وخيارات بروتوكول مدروسة، ونماذج تهديد واقعية، يمكن أن تحمي حركة البيانات الحساسة وتعيد إمكانية الوصول إلى المعلومات المحظورة.

إذا كنت بحاجة إلى نقطة انطلاق بسيطة، استكشف BeFreeVPN كحل آمن ومجاني لتجاوز الرقابة على الإنترنت دون أي متطلبات تسجيل.