Saltar al contenido principal

3 publicaciones etiquetados con "vpn-protocols"

Ver Todas las Etiquetas

La Profundización Técnica en una VPN Personal para la Libertad de Internet

· 19 min de lectura

¿Vives en una región donde acceder a contenido global de internet se siente como navegar por un laberinto de restricciones? Descubre cómo las VPN personales pueden cambiar eso. Una VPN personal para acceso a internet puede ayudar a usuarios avanzados a encaminar el tráfico a través de túneles encriptados, reducir la vigilancia en redes locales, eludir ciertos bloqueos regionales y recuperar el acceso a la información. Sin embargo, la tecnología no es mágica. Su efectividad depende de la elección de protocolo, la ubicación del servidor, los patrones de tráfico, la seguridad del punto final y el modelo de censura al que te enfrentas.

Esta profundización explica cómo funcionan las VPN personales, cómo interactúan con la infraestructura de censura y cómo configurarlas con supuestos de rendimiento y seguridad más fuertes.
vpn personal para seguridad en internet

1. Entendiendo las VPN Personales para Uso en Internet

Definición de VPN personales

Una red privada virtual personal, o VPN personal, es un túnel de red que transporta el tráfico de tu dispositivo a través de una conexión encriptada a un servidor VPN remoto. Desde ahí, el tráfico sale a la internet más amplia. Para los sitios web y servicios en línea, tu conexión generalmente parece originarse desde la dirección IP del servidor VPN en lugar de tu dirección asignada por tu ISP local.

En términos prácticos, una VPN personal crea tres cambios importantes:

  • Confidencialidad del tráfico en la red local: Tu ISP, operador Wi-Fi o administrador de red pueden típicamente ver que estás conectado a un punto final VPN, pero no el contenido del tráfico HTTPS dentro del túnel.
  • Sustitución de dirección IP: Los servicios remotos ven la dirección IP del servidor VPN, lo cual puede afectar la geolocalización y las reglas de acceso.
  • Control de enrutamiento: Puedes elegir dónde sale el tráfico, lo que puede ayudar a evitar rutas de filtrado local o rutas congestionadas.

Una VPN personal puede ser una aplicación comercial, un servidor autoalojado o una configuración híbrida. Los usuarios avanzados a menudo comparan estos modelos según el límite de confianza. Con un proveedor comercial, confías en la infraestructura y la política de registro del proveedor. Con una VPN autoalojada, confías en el host en la nube y tu propia disciplina de configuración.

Importancia para usuarios en regiones restrictivas

En entornos con mucha censura, el acceso a internet puede estar restringido por envenenamiento de DNS, bloqueo de IP, filtrado de URL, inspección de SNI, bloqueo de aplicaciones o reducción de velocidad de servicios seleccionados. Una VPN personal para la libertad de internet puede reducir la exposición a esos controles al encriptar el tráfico de DNS y aplicaciones dentro de un túnel y desplazar el destino visible de muchos sitios bloqueados a un único punto final VPN.

Dicho esto, los usuarios en regiones restrictivas deben pensar en términos de gestión de riesgos, no en protección absoluta. Algunas jurisdicciones regulan o bloquean el uso de VPN. Otras apuntan a protocolos específicos, centros de datos o rangos de IP de VPN conocidos. Antes de usar cualquier herramienta de elusión, comprende las leyes locales, las políticas organizacionales y los riesgos de seguridad personal.

Características clave que distinguen a las VPN personales

Los servicios y configuraciones de VPN personal más fuertes tienden a compartir varias características:

  • Protocolos modernos: WireGuard, OpenVPN y IPsec bien configurado son elecciones comunes.
  • Fuerte encriptación: Las suites de cifrado actuales como AES-GCM o ChaCha20-Poly1305 reducen el riesgo de interceptación práctica.
  • Protección contra fugas de DNS: Las consultas DNS deben viajar a través del túnel VPN, no a través del solucionador ISP local.
  • Soporte de interrupción de conexión: El tráfico debe detenerse si la VPN se desconecta inesperadamente.
  • Control de túneles divididos: Los usuarios pueden decidir qué aplicaciones usan la VPN y cuáles usan la ruta normal.
  • Soporte multiplataforma: Clientes confiables para escritorio, móvil y routers son importantes para una protección consistente.
  • Mínima fricción de cuentas: En regiones de alto riesgo, reducir los identificadores personales durante la configuración puede ser útil.

2. Cómo las VPN Personales Eluden la Censura

Mecanismos para eludir restricciones regionales

Los sistemas de censura funcionan identificando e interrumpiendo el tráfico no deseado. Una VPN cambia lo que el censor puede observar. En lugar de ver conexiones directas a dominios bloqueados, el censor ve una sesión encriptada a un servidor VPN. Esto puede eludir varias técnicas de filtrado comunes:

  1. Bloqueo de DNS: Si un solucionador local devuelve resultados falsos para un dominio, la VPN puede enrutar las consultas DNS a través de un solucionador confiable dentro del túnel.
  2. Bloqueo de IP: Si se bloquea el acceso a la dirección IP de un sitio web localmente, el tráfico aún puede llegar a él a través de un servidor VPN en otra región.
  3. Filtrado de URL: Cuando el tráfico está encriptado dentro de un túnel VPN, los middleboxes locales no pueden inspeccionar URLs completas dentro de solicitudes HTTPS.
  4. Geofencing: Un nodo de salida VPN en otro país puede permitir el acceso a servicios que restringen contenido por región.
  5. Reducción de velocidad de red: En algunos casos, el enrutamiento encriptado puede reducir la reducción de velocidad específica de la aplicación, aunque no puede resolver toda la congestión o límites de ancho de banda.

Sin embargo, los censores sofisticados pueden responder bloqueando IP de VPN conocidas, detectando huellas digitales de protocolo o utilizando inspección profunda de paquetes. Por eso, la agilidad de protocolo, el soporte de ofuscación y la diversidad de puntos finales son importantes.
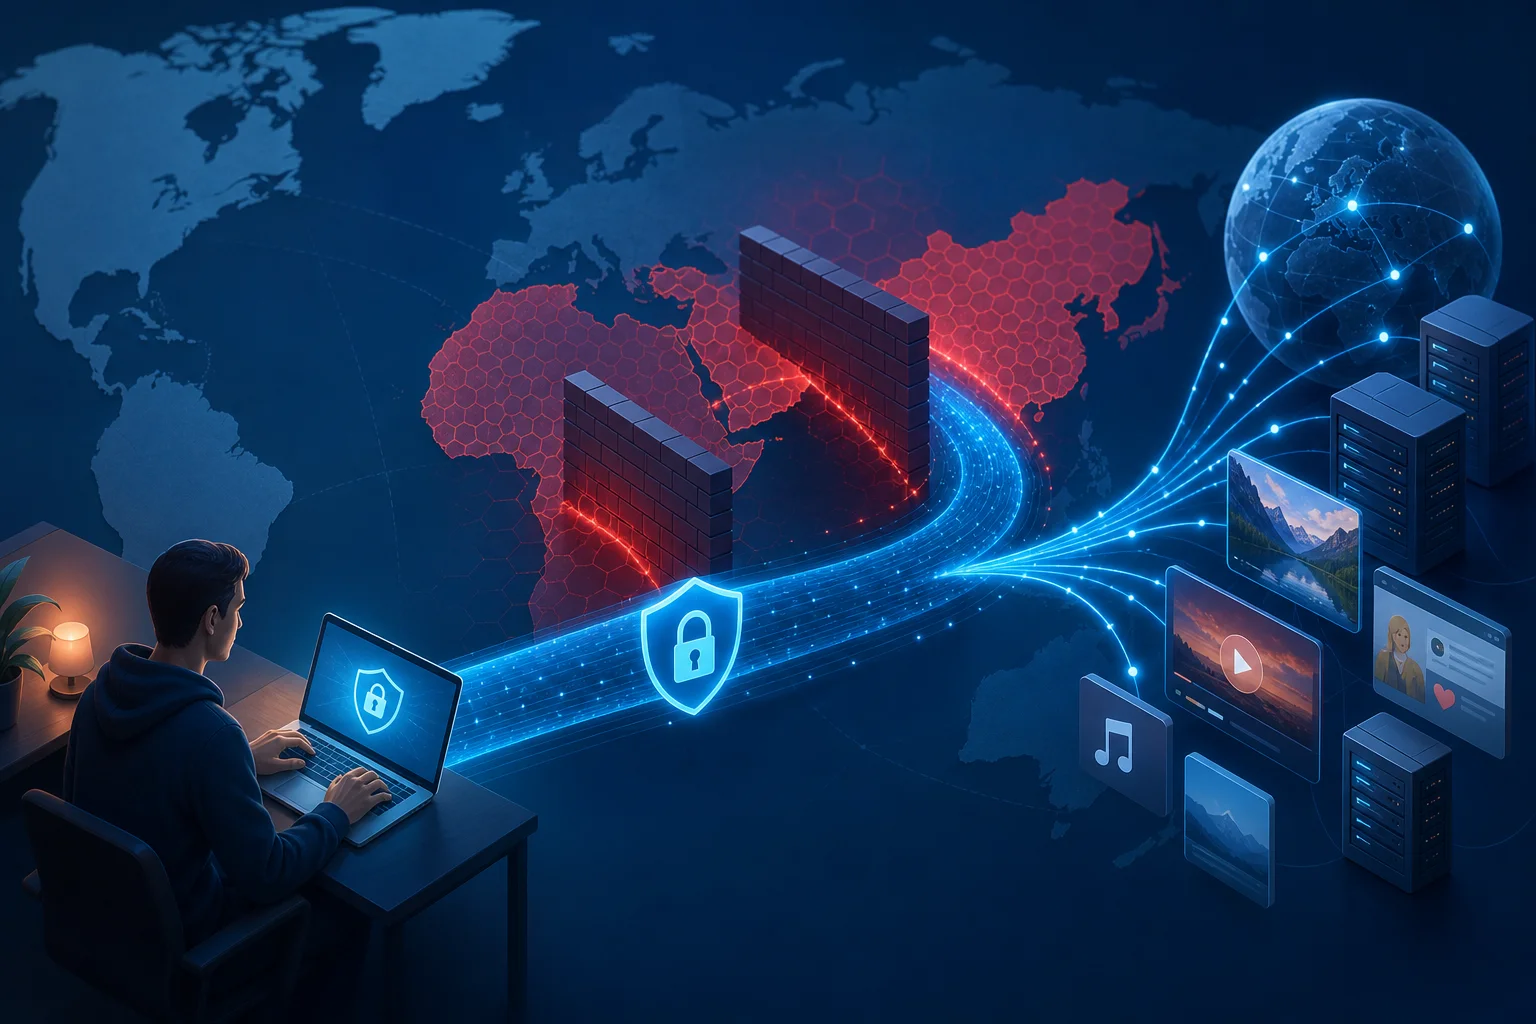
vpn elude censura red

Estudios de caso de diferentes países

Diferentes modelos de censura requieren diferentes estrategias de VPN:

  • China: El filtrado es técnicamente avanzado y puede dirigirse a protocolos VPN, IPs de servidores, campos de SNI y patrones de tráfico sospechosos. Los usuarios a menudo necesitan protocolos resistentes, rotación frecuente de puntos finales y a veces capas de ofuscación.
  • Irán: Los bloqueos pueden intensificarse durante eventos políticos o crisis. El acceso puede variar según el operador de móvil, el ISP fijo y la hora del día. La fiabilidad a menudo depende de cambiar servidores y transportes rápidamente.
  • Rusia: Las autoridades han aumentado la presión sobre los proveedores de VPN y han bloqueado servicios seleccionados. Los usuarios pueden necesitar proveedores con infraestructura actualizada y métodos de conexión alternativos.
  • Turquía: Restricciones temporales en redes sociales o de mensajería han ocurrido durante eventos sensibles. Una VPN personal puede ayudar a preservar el acceso cuando los bloqueos son basados en dominios o específicos de plataformas.
  • Emiratos Árabes Unidos y estados del Golfo: Algunas aplicaciones de comunicación o características de VoIP pueden estar restringidas. El rendimiento y la legalidad de VPN pueden variar, por lo que los usuarios deben evaluar cuidadosamente las reglas locales.

Estos ejemplos muestran un punto central: la censura no es uniforme. Una VPN que funciona bien en un país puede fallar en otro porque la capa de filtrado, el entorno legal y la topología de la red difieren.

Impacto en el acceso a contenido global

Cuando una VPN funciona, el impacto es directo. Los usuarios pueden leer noticias internacionales, acceder a plataformas educativas, usar recursos para desarrolladores, comunicarse a través de fronteras y alcanzar servicios que de otro modo estarían fuera de alcance. Para los profesionales técnicos, esto puede significar acceso a repositorios de paquetes, documentación, herramientas de colaboración, plataformas de hospedaje de código y actualizaciones de seguridad.

Aún así, una VPN debería ser parte de una estrategia de acceso más amplia. Navegadores seguros, mensajería encriptada, descargas de software verificadas, autenticación multifactor y endurecimiento de puntos finales son importantes. Un túnel protege el tráfico en tránsito, pero no hace que el software inseguro sea seguro ni dispositivos comprometidos confiables.

3. Desglose Técnico: Protocolos y Mecanismos VPN

Resumen de protocolos VPN populares

Los protocolos VPN definen cómo se establecen, autentican, encriptan y mantienen los túneles. Los usuarios avanzados deberían entender los compromisos operacionales.

ProtocoloFortalezasDebilidadesMejor uso
OpenVPNMaduro, flexible, soporte para TCP o UDP, fuerte autenticación basada en certificadoCódigo más pesado, más complejidad de configuración, puede ser identificadoRedes restrictivas donde el retorno TCP 443 es útil
L2TP/IPsecAmpliamente soportado por sistemas operativos, estable en muchas plataformas antiguasL2TP no tiene encriptación por sí mismo; la configuración de IPsec puede ser frágil; a menudo bloqueadoCompatibilidad con dispositivos antiguos o clientes incorporados
WireGuardCódigo pequeño, alto rendimiento, criptografía moderna, roaming rápidoClaves estáticas pueden crear consideraciones de privacidad si no se manejan bien; solo UDP por defectoUso de VPN personal de alta velocidad en dispositivos modernos

OpenVPN sigue siendo valioso porque puede ejecutarse sobre el puerto TCP 443, haciéndolo parecer HTTPS ordinario a nivel de puerto. WireGuard es a menudo más rápido y más simple, especialmente en dispositivos móviles, pero las redes que bloquean o limitan UDP pueden degradarlo. L2TP/IPsec es útil donde la compatibilidad nativa es importante, pero rara vez es la primera opción para resistencia a la censura.
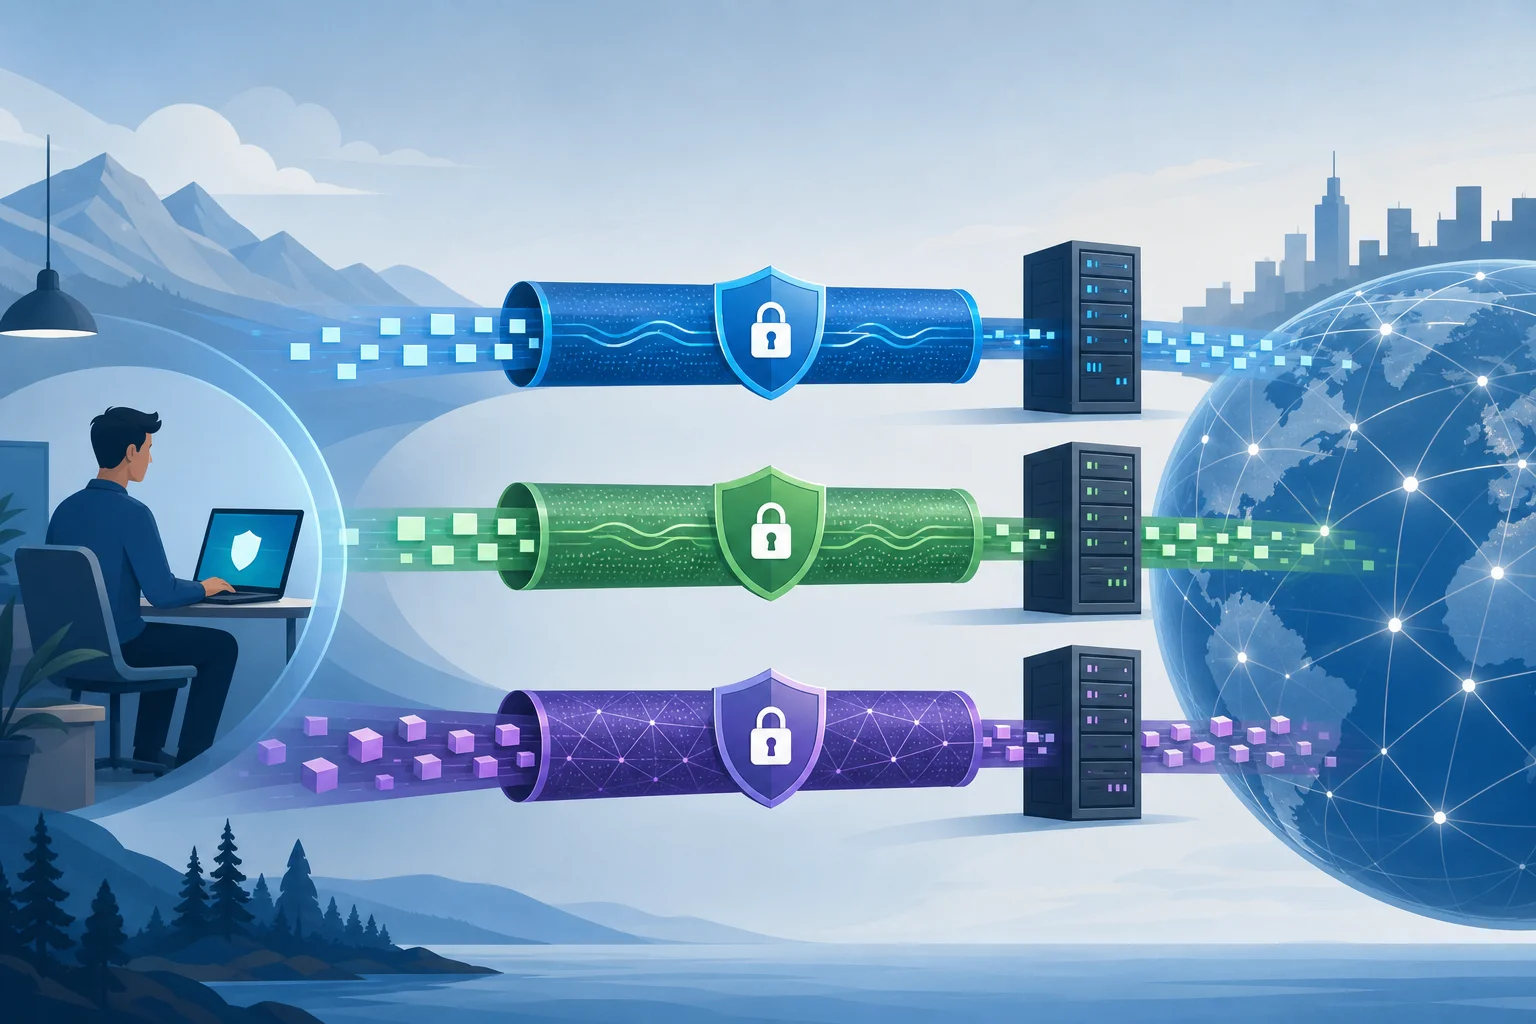
comparación de protocolos vpn

Estándares de encriptación y su papel

La encriptación protege el tráfico dentro del túnel VPN. Las elecciones modernas comunes incluyen:

  • AES-256-GCM: Un modo de encriptación autenticada ampliamente desplegado, a menudo acelerado por hardware en escritorios y servidores.
  • ChaCha20-Poly1305: Eficiente en móviles y dispositivos sin aceleración AES. WireGuard usa ChaCha20-Poly1305.
  • Secreto perfecto hacia adelante: Las claves de sesión se negocian de modo que la compromisión de una clave a largo plazo no descifre automáticamente sesiones pasadas.
  • Autenticación basada en certificado o clave: Previene que los clientes se conecten a servidores impostores.

La encriptación es solo una parte de la seguridad VPN. La autenticación, el manejo de DNS, la imposición de rutas, el comportamiento del interruptor de desconexión y las prácticas de registro pueden ser igual de importantes. Un túnel fuertemente encriptado que filtra consultas DNS a un solucionador ISP local puede todavía revelar la intención de navegación.

Análisis comparativo de rendimiento y seguridad

Para los usuarios avanzados, la selección de protocolo es un equilibrio entre rendimiento, resistencia a la censura y control operativo.

WireGuard normalmente ofrece un excelente rendimiento y baja latencia porque se ejecuta en o cerca del núcleo en muchas plataformas y tiene una sobrecarga mínima de apretón de manos. También es fácil de auditar en comparación con protocolos más antiguos. Su limitación principal es que el tráfico por defecto de WireGuard tiene características reconocibles y usa UDP, que puede ser bloqueado en redes hostiles.

OpenVPN sobre UDP es confiable y flexible. Puede ser más lento que WireGuard pero sigue siendo ampliamente soportado. OpenVPN sobre TCP 443 puede ayudar en redes que solo permiten tráfico similar a web, pero TCP sobre TCP puede causar problemas de rendimiento bajo pérdida de paquetes.

L2TP/IPsec es aceptable cuando el soporte nativo del cliente es la prioridad. Sin embargo, es menos atractivo para escenarios de censura avanzados porque el tráfico IPsec es comúnmente identificado y bloqueado.

Una regla práctica es simple: usa WireGuard cuando la velocidad y estabilidad estén disponibles; usa OpenVPN cuando la compatibilidad de red y opciones de retorno sean importantes; evita protocolos heredados a menos que sean requeridos por restricciones de plataforma.

4. Configurando una VPN Personal: Configuraciones Avanzadas

Pasos para configurar una VPN en varias plataformas

El flujo de trabajo exacto depende de tu proveedor o pila autoalojada, pero el patrón de configuración avanzada es consistente.

  1. Define tu modelo de amenaza. Decide si estás protegiendo contra supervisión local de Wi-Fi, perfilado de ISP, censura regional, administradores hostiles o vigilancia dirigida.
  2. Elige el protocolo. Comienza con WireGuard por velocidad. Mantén OpenVPN como respaldo para redes restrictivas.
  3. Selecciona ubicaciones de salida confiables. Elige servidores en jurisdicciones y redes que coincidan con tus objetivos de acceso y requisitos de latencia.
  4. Instala clientes verificados. Usa tiendas de aplicaciones oficiales, sitios web de proveedores, repositorios de paquetes o lanzamientos firmados. Evita instaladores reempaquetados.
  5. Importa la configuración de manera segura. Protege claves privadas y archivos de configuración. No los almacenes en carpetas compartidas o unidades en la nube sin encriptar.
  6. Habilita protección contra fugas de DNS. Confirma que los servidores DNS son asignados por la VPN y solo son alcanzables a través del túnel.
  7. Habilita un interruptor de desconexión. Bloquea el tráfico cuando la VPN se cae. En Linux, utiliza reglas de firewall en lugar de depender solo de interruptores a nivel de aplicación.
  8. Prueba el comportamiento de IPv6. O enruta IPv6 a través del túnel o desactívalo. IPv6 sin control puede eludir rutas VPN solo IPv4.
  9. Valida con comprobaciones controladas. Prueba IP pública, solucionador DNS, exposición de WebRTC y comportamiento de reconexión después de suspensión o cambio de red.
  10. Documenta las rutas de respaldo. Mantén servidores y protocolos alternativos listos, especialmente si viajas o operas en entornos de red inestables.

Configuraciones avanzadas para rendimiento óptimo

La optimización del rendimiento puede hacer una VPN personal para acceso a internet más confiable:

  • Ajuste de MTU: Un MTU incorrecto puede causar fragmentación, bloqueos o sitios web rotos. WireGuard a menudo usa valores cercanos a 1420, pero redes restrictivas pueden requerir valores más bajos.
  • Preferencia por UDP: UDP evita problemas de TCP sobre TCP y generalmente tiene un mejor rendimiento para túneles VPN.
  • Retroceso TCP: Mantén un perfil TCP 443 para redes que bloquean UDP.
  • Keepalive persistente: En redes móviles y pesadas en NAT, las configuraciones de keepalive de WireGuard pueden mantener asignaciones y reducir retrasos de reconexión.
  • Túneles divididos: Enruta solo tráfico sensible o bloqueado a través de la VPN cuando necesites menor latencia para servicios locales.
  • Proximidad del servidor: Menor distancia física y de red generalmente reduce la latencia, pero eludir la censura puede requerir un país de salida más lejano.
  • VPN a nivel de router: Ejecutar una VPN en un router puede proteger dispositivos que carecen de clientes nativos, pero las CPU de los routers pueden limitar el rendimiento.

Consideraciones de seguridad durante la configuración

La configuración avanzada debería reducir la exposición accidental:

  • Utiliza claves únicas por dispositivo.
  • Revoca perfiles de dispositivos perdidos o no utilizados.
  • Evita compartir un perfil VPN entre varias personas.
  • Desactiva el acceso a la red local a menos que necesites recursos de LAN.
  • Utiliza autenticación multifactor para cuentas de proveedores cuando esté disponible.
  • Mantén actualizados los clientes para corregir vulnerabilidades en protocolos y aplicaciones.
  • Verifica si el proveedor admite aplicaciones auditadas, infraestructura transparente o compilaciones reproducibles.

Para VPN autoalojadas, endurece el servidor. Usa claves SSH, desactiva el inicio de sesión por contraseña, aplica actualizaciones de seguridad, restringe puertos de gestión y monitoriza registros por intentos de fuerza bruta. También recuerda que el autoalojamiento crea un punto final fijo que puede ser más fácil de asociar contigo con el tiempo.

5. Mitos Comunes Sobre VPN Personales

FAQ: ¿Es una VPN garantía de anonimato completo?

No. Una VPN cambia tu ruta de red y oculta tu dirección IP local de los sitios web, pero no te hace anónimo por sí misma. Los sitios web aún pueden identificarte a través de inicios de sesión, huellas digitales del navegador, cookies, registros de pago, identificadores de dispositivo y patrones de comportamiento. Si el anonimato es tu objetivo, necesitas un modelo de seguridad operativa más amplio.

FAQ: ¿Es la encriptación lo mismo que la privacidad?

No. La encriptación protege los datos en tránsito. La privacidad depende de quién puede recoger metadatos, cuánto tiempo se conservan los registros, qué revelan las aplicaciones y si tu identidad está vinculada a tu actividad. Un proveedor de VPN podría teóricamente ver metadatos de conexión en el punto de salida, por lo que las políticas de confianza y registro son importantes.

FAQ: ¿Una VPN siempre hará que mi internet sea más lento?

No siempre, pero a menudo cambia el rendimiento. La encriptación añade sobrecarga, y enrutar a través de un servidor remoto puede incrementar la latencia. Sin embargo, un camino VPN de alta calidad a veces puede superar una ruta de ISP congestionada o limitada. La velocidad depende de protocolo, carga del servidor, distancia, CPU del dispositivo, pérdida de paquetes y restricciones de red locales.

Mito: Las VPN hacen que el comportamiento inseguro sea seguro

Una VPN no bloquea el phishing por defecto. No previene malware. No asegura contraseñas débiles ni protege cuentas sin autenticación multifactor. Piensa en una VPN como una capa de transporte segura, no como un conjunto de seguridad completo.

Mito: Todas las VPNs son técnicamente equivalentes

No lo son. Las VPN difieren en protocolos, calidad del cliente, manejo de DNS, propiedad de servidores, arquitectura de registro, jurisdicción, congestión, resistencia a la censura y velocidad de actualización. Para los usuarios avanzados, los detalles son el producto.

6. Aplicaciones y Beneficios en el Mundo Real

Casos de uso para VPN personales en áreas con mucha censura

En regiones restrictivas, las VPN personales apoyan varios casos de uso de alto valor:

  • Acceso a medios independientes: Los usuarios pueden acceder a medios de noticias internacionales y fuentes de investigación.
  • Mantenimiento de flujos de trabajo profesionales: Los desarrolladores pueden acceder a documentación, repositorios de código, APIs, paneles de nube y registros de paquetes.
  • Seguridad en Wi-Fi público: Viajeros y periodistas pueden reducir la exposición en redes de hoteles, aeropuertos y cafeterías.
  • Comunicación a través de fronteras: Las VPN pueden ayudar a restaurar el acceso a mensajería, correo electrónico y herramientas de colaboración cuando están bloqueadas.
  • Prueba del comportamiento regional: Los investigadores pueden comparar la disponibilidad de contenido y las respuestas de red a través de ubicaciones de salida.

Estos casos de uso son más eficaces cuando se combinan con puntos finales seguros. Si el dispositivo está comprometido, un túnel VPN no puede proteger lo que ve el malware antes de la encriptación o después de la desencriptación.

Beneficios más allá de eludir la censura

Incluso fuera de escenarios de censura, una VPN personal puede mejorar el control sobre tu exposición de red. Puede reducir el perfilado en redes locales, proteger el tráfico en Wi-Fi no confiable y proporcionar una IP de salida consistente para la administración remota. Algunos usuarios también confían en las VPN para acceder a recursos de laboratorio en casa o servicios internos sin exponerlos directamente a internet pública.

Para equipos y usuarios avanzados, una VPN personal puede convertirse en parte de un patrón de acceso de confianza cero. En lugar de abrir paneles, bases de datos o paneles de gestión a internet, puedes restringirlos a clientes VPN con claves autorizadas.

Impactos a largo plazo en la privacidad del usuario

La privacidad a largo plazo depende de los hábitos. Una VPN puede reducir la cantidad de metadatos de navegación disponibles para ISPs locales y operadores de red. Con el tiempo, eso puede limitar el perfilado basado en consultas DNS y direcciones IP de destino. Sin embargo, el proveedor de VPN o el host del servidor se convierte en un nuevo punto de confianza. Es por eso que los modelos sin registro, políticas transparentes y retención mínima de datos son valiosos.

Los usuarios deben revisar periódicamente su configuración. Comprueba si hay fugas de DNS después de las actualizaciones del cliente. Rota claves no utilizadas. Elimina dispositivos antiguos. Reevaluar si un proveedor aún satisface tus necesidades. La privacidad no es una instalación única; es un mantenimiento continuo.

7. El Futuro de las VPN Personales: Innovaciones y Tendencias

Tecnologías emergentes en VPNs

El ecosistema de VPN está evolucionando en respuesta a la censura, la vigilancia y las presiones de usabilidad. Los desarrollos clave incluyen:

  • Transportes ofuscados: Estos buscan hacer que el tráfico VPN sea más difícil de distinguir del tráfico encriptado ordinario.
  • Experimentos de intercambio de claves post-cuánticas: Algunos proveedores están probando enfoques híbridos que combinan criptografía clásica y post-cuántica.
  • Enrutamiento multi-salto: El tráfico pasa a través de más de un servidor VPN para separar la visibilidad de entrada y salida.
  • Infraestructura descentralizada: Algunos proyectos distribuyen puntos finales a través de redes más amplias, aunque la confianza y el rendimiento siguen siendo complejos.
  • Mejor roaming móvil: Los clientes modernos están mejorando la transición entre redes Wi-Fi y celulares.

Tendencias predichas en el desarrollo de VPN

Se espera que las VPN se vuelvan más adaptativas. Los clientes probablemente cambiarán de protocolo automáticamente en función de la pérdida de paquetes, el bloqueo de puertos y la latencia. Los proveedores invertirán en rotar puntos finales, enrutamiento consciente de congestión y prevención de fugas más fuerte. Al mismo tiempo, los sistemas de censura continuarán clasificando el tráfico mediante sondeos activos y huellas digitales.

El resultado será una carrera armamentista técnica. VPN más simples aún pueden funcionar en redes abiertas, mientras que los entornos restrictivos requerirán actualizaciones rápidas y transportes más flexibles.

Innovaciones enfocadas en la privacidad y control del usuario

La innovación más útil no es solo una encriptación más fuerte. Es control del usuario. Los usuarios avanzados necesitan visibilidad clara de las rutas, comportamiento de cliente auditable, túneles por aplicación, configuraciones más seguras y menos identificadores durante la incorporación. Las VPN enfocadas en la privacidad competirán cada vez más en transparencia, no solo en el número de servidores.

Una VPN personal para la libertad de internet es más efectiva cuando es comprensible. Los usuarios deben saber qué está protegido, qué está expuesto y cómo se ve el fallo. Esa claridad ayuda a evitar una falsa confianza.

Conclusión

Una VPN personal es una herramienta poderosa para enrutarse de manera segura, eludiendo muchas restricciones regionales y mejorando el control sobre el acceso a internet. Sin embargo, funciona mejor cuando se configura con un modelo de amenaza claro, protocolos modernos, protección contra fugas de DNS, un interruptor de desconexión y expectativas de privacidad realistas. Para los usuarios avanzados en regiones restrictivas, la configuración correcta puede marcar la diferencia entre una web fragmentada y un internet global utilizable.

Para mejorar tu acceso a internet y superar la censura regional, prueba BeFreeVPN: es gratis, no requiere registro y funciona sin problemas en todos tus dispositivos.

Entendiendo el VPN Privado para Acceso a Internet: Eludir la Censura en Regiones Restrictivas

· 17 min de lectura

En regiones donde la libertad en línea está limitada, un VPN privado puede ser tu salvavidas, permitiéndote acceder a información sin censura y mejorar la privacidad. Un VPN privado para acceso a internet crea un camino encriptado entre tu dispositivo y un servidor remoto, ayudando a proteger el tráfico de los observadores de redes locales, proveedores de servicios de internet y algunos sistemas de censura. Este análisis profundo explica cómo funcionan los VPN privados, en qué se diferencian los protocolos, qué estrategias de elusión de censura son importantes y qué deben considerar los usuarios avanzados antes de confiar en un VPN en entornos restrictivos.

1. ¿Qué es un VPN Privado y Cómo Funciona?

Un VPN privado, o red privada virtual, es un sistema que enruta tu tráfico de internet a través de un túnel encriptado hacia un servidor VPN antes de que alcance la internet pública. En lugar de que los sitios web y servicios en línea vean tu dirección de red local, generalmente ven la dirección IP del servidor VPN. Mientras tanto, tu ISP local ve una conexión al punto final del VPN, no los sitios finales que visitas.

El objetivo principal es mejorar la confidencialidad y el control de acceso. Un VPN puede proteger el tráfico en redes Wi-Fi no confiables, reducir la vigilancia local y ayudar a los usuarios a alcanzar recursos en línea bloqueados por ubicación o política. No te hace invisible, pero cambia el modelo de confianza: desplazas la visibilidad de tu operador de red local hacia el proveedor de VPN y los servicios remotos que usas.

Cómo se crea el túnel encriptado

A un alto nivel, una conexión VPN sigue una secuencia predecible:

  1. Iniciación del cliente: Tu aplicación VPN contacta a un servidor utilizando un protocolo soportado.
  2. Autenticación: El cliente y el servidor se verifican entre sí usando certificados, claves, credenciales o una combinación de métodos.
  3. Intercambio de claves: Ambas partes negocian claves de sesión, a menudo con secreto hacia adelante para que el tráfico pasado permanezca protegido si una clave a largo plazo se expone más tarde.
  4. Configuración del túnel: El VPN crea una interfaz de red virtual en tu dispositivo.
  5. Encapsulación de tráfico: Los paquetes IP están envueltos dentro de paquetes VPN encriptados.
  6. Egreso remoto: El servidor VPN desencripta los paquetes y los reenvía al sitio web o servicio de destino.

Esta arquitectura es por qué un VPN puede eludir algunas formas de filtrado. Si una red bloquea un sitio de noticias mediante envenenamiento de DNS o filtrado de IP, enrutar a través de un servidor VPN fuera de esa red puede permitir que la solicitud se complete desde una ubicación diferente.

Casos de uso comunes para eludir restricciones

Los VPN privados se utilizan a menudo para acceder a:

  • Fuentes de noticias bloqueadas por cortafuegos nacionales.
  • Plataformas de mensajería restringidas durante eventos políticos.
  • Recursos académicos indisponibles en una región local.
  • Sitios de streaming o medios limitados por geografía.
  • Plataformas para desarrolladores y documentación bloqueadas por reglas laborales, de campus o nacionales.

Sin embargo, el acceso depende del método de censura, el protocolo VPN, la reputación del servidor VPN y el entorno legal. Los usuarios en regiones restrictivas deben entender las regulaciones locales y los riesgos operativos antes de conectarse.

2. Entendiendo los Protocolos VPN: La Columna Vertebral de la Privacidad

Un protocolo VPN define cómo se construye, autentica, encripta y mantiene el túnel. La elección del protocolo afecta la velocidad, fiabilidad, resistencia a bloqueos y el nivel de seguridad que puedes esperar. OpenVPN, IKEv2 y L2TP/IPsec siguen siendo ampliamente discutidos porque representan diferentes compromisos de diseño.

OpenVPN

OpenVPN es un protocolo VPN de código abierto que puede operar sobre UDP o TCP. Comúnmente utiliza TLS para el intercambio de claves y soporta suites de cifrado fuertes como AES-256-GCM o ChaCha20-Poly1305, dependiendo de la configuración.

Sus fortalezas incluyen flexibilidad, amplio soporte de plataformas y una revisión de seguridad madura. Debido a que OpenVPN puede ejecutarse en el puerto TCP 443, puede parecer tráfico HTTPS ordinario a un nivel de puerto básico. Dicho esto, los cortafuegos sofisticados todavía pueden identificar los handshakes de OpenVPN a menos que se utilice ofuscación adicional.

OpenVPN sobre UDP suele ser más rápido y mejor para tráfico interactivo. OpenVPN sobre TCP puede ser más fiable en redes que bloquean UDP, pero puede sufrir por el "colapso de TCP sobre TCP", donde el comportamiento de retransmisión anidada causa un mal rendimiento bajo pérdida de paquetes.

IKEv2/IPsec

IKEv2 es un protocolo de gestión de claves comúnmente emparejado con IPsec para encriptación. Se conoce por su estabilidad y rápida reconexión, especialmente en dispositivos móviles que se mueven entre redes Wi-Fi y celulares. El soporte de MOBIKE permite que el túnel sobreviva mejor a los cambios de red que muchas opciones más antiguas.

Desde una perspectiva de seguridad, IKEv2/IPsec puede ser fuerte cuando se configura con algoritmos modernos, validación de certificados y grupos de intercambio de claves seguros. Sin embargo, utiliza puertos e patrones de tráfico identificables. Algunas redes restrictivas bloquean el tráfico relacionado con IPsec, incluidos los puertos UDP 500 y 4500.

IKEv2 es una buena opción para rendimiento y movilidad, pero no siempre es la mejor opción de elusión de censura cuando los cortafuegos bloquean agresivamente las firmas de VPN.

L2TP/IPsec

El Protocolo de Túnel de Capa 2, o L2TP, no proporciona encriptación por sí mismo. Generalmente se empareja con IPsec. L2TP/IPsec es más antiguo y está ampliamente soportado por sistemas operativos, pero a menudo es menos deseable hoy en día porque puede ser más fácil de bloquear y puede tener más sobrecarga debido a la doble encapsulación.

Para usuarios avanzados, L2TP/IPsec es típicamente un recurso de respaldo en lugar de una primera opción. Puede funcionar en redes permisivas, pero en regiones restrictivas es frecuentemente filtrado.

Tabla de comparación de protocolos VPN

ProtocoloPotencial de seguridadRendimientoResistencia al bloqueoMejor ajuste
OpenVPN UDPAlto con cifrados modernosAltoMedioPrivacidad general, banda ancha estable
OpenVPN TCP 443Alto con cifrados modernosMedioMedio a alto con ofuscaciónRedes que restringen UDP
IKEv2/IPsecAlto si está bien configuradoAltoBajo a medioUsuarios móviles y roaming rápido
L2TP/IPsecModerado a alto, dependiente de la configuraciónMedio a bajoBajoCompatibilidad heredada

La elección del protocolo afecta directamente el acceso a contenido restringido. Si un censor bloquea puertos VPN conocidos, IKEv2 o L2TP pueden fallar rápidamente. Si la inspección profunda de paquetes detecta OpenVPN, un túnel OpenVPN estándar también puede fallar. En estos casos, la ofuscación, transportes alternativos o servidores de rotación frecuente pueden ser necesarios.

3. Eludiendo la Censura: Mecanismos y Estrategias

Los sistemas de censura utilizan múltiples capas. Algunos bloquean dominios a través de manipulación de DNS. Otros bloquean rangos de IP, inspeccionan paquetes, reducen el flujo sospechoso o reinician conexiones. Un VPN privado puede ayudar porque cambia lo que el censor puede ver y dónde sale tu tráfico.

Cómo los VPN ofuscan el tráfico del usuario

La encriptación básica de VPN oculta el contenido de tu tráfico del ISP local. El ISP puede saber que te has conectado a un servidor VPN, pero no los sitios web específicos dentro del túnel. Esto es útil contra el filtrado por palabras clave, el registro de DNS y el seguimiento basado en IP de los sitios de destino.

Sin embargo, solo la encriptación no es lo mismo que la ofuscación. La inspección profunda de paquetes puede a veces identificar protocolos VPN por la estructura del handshake, el tamaño de los paquetes, el tiempo o direcciones IP de servidor conocidas. La ofuscación intenta hacer que el tráfico VPN parezca otra cosa, a menudo tráfico web TLS ordinario.

Técnicas comunes de antidetección incluyen:

  • Transporte TCP 443: Ejecución del túnel sobre el mismo puerto utilizado por HTTPS.
  • Envoltura TLS: Encapsular el tráfico VPN dentro de una capa encriptada más genérica.
  • Relleno de paquetes: Reducir la huella digital basada en longitudes de paquetes.
  • Rotación de servidores: Desplazar a los usuarios fuera de rangos de IP VPN bloqueados.
  • Modelos de puente o relé: Usar puntos de entrada menos públicos para evitar bloqueos masivos.

Técnicas de túnel en regiones restrictivas

El tunneling es el núcleo de la operación de VPN. En entornos restrictivos, la pregunta no es solo si el túnel está encriptado, sino si puede ser establecido y mantenido.

Un flujo de trabajo práctico de resistencia a la censura se ve así:

  1. Probar múltiples protocolos: Comienza con la opción más segura y eficiente, luego retrocede a modos basados en TCP si UDP está bloqueado.
  2. Preferir encriptación moderna: Evitar cifrados obsoletos y autenticación débil.
  3. Usar modos ofuscados cuando estén disponibles: Las firmas VPN estándar pueden ser bloqueadas.
  4. Habilitar un interruptor de apagado: Prevenir fugas de tráfico si el túnel se cae.
  5. Verificar el enrutamiento DNS: Asegurarte de que las consultas DNS pasen a través del VPN, no del ISP local.
  6. Monitorear fugas: Probar IPv6, WebRTC y exposición de DNS después de conectarse.
  7. Mantener puntos finales alternativos listos: La censura puede intensificarse durante elecciones, protestas o crisis.

Ninguna estrategia es perfecta. Algunas redes combinan el bloqueo de protocolos con la exploración activa, donde se prueba a servidores VPN sospechosos por parte del censor. Por eso, los puntos finales privados, listas de servidores no públicos y transportes adaptativos pueden ser importantes.

Enmascaramiento IP y geo-falsificación

Cuando el tráfico sale a través de un servidor VPN, los sitios web ven la dirección IP del servidor. Esto se llama a menudo enmascaramiento IP. Si el servidor está en otro país, el usuario puede parecer que navega desde ese país. Esto puede ayudar a acceder a contenido bloqueado localmente o restringido a regiones específicas.

La geo-falsificación no se trata solo de plataformas de entretenimiento. Puede ayudar a las personas a leer noticias internacionales, acceder a material educativo, llegar a herramientas en la nube o utilizar servicios de comunicación no disponibles en su jurisdicción. Aún así, muchos servicios detectan rangos de IP VPN de centros de datos, por lo que el éxito depende de la calidad del servidor, la reputación y la rotación.

4. Consideraciones de Seguridad: Protegiendo Tu Identidad en Línea

Un VPN es una capa en una pila de privacidad. No reemplaza navegadores seguros, endurecimiento de dispositivos, prácticas de cuentas seguras o buena seguridad operacional. Los usuarios avanzados deben evaluar tanto la fortaleza criptográfica como la confianza del proveedor.

Estándares de encriptación que importan

Los servicios VPN fuertes utilizan encriptación moderna y un intercambio de claves autenticado. Busca configuraciones como:

  • AES-256-GCM o ChaCha20-Poly1305 para encriptación.
  • TLS 1.2 o TLS 1.3 con suites de cifrado seguras.
  • Secreto perfecto hacia adelante a través de intercambio de claves efímeras.
  • Validación de certificados para prevenir ataques de hombre en el medio.
  • Manejo seguro de DNS dentro del túnel.

Configuraciones débiles, protocolos obsoletos o certificados mal configurados pueden socavar el túnel. La aplicación de VPN también debe proteger contra fugas de IPv6 y fugas de DNS.

Servicios de VPN gratuitos vs. pagados

Los VPN gratuitos varían ampliamente. Algunos están enfocados en la privacidad y son sostenibles a través de donaciones, planes freemium o recursos limitados. Otros monetizan a los usuarios a través de anuncios, seguimiento, reventa de tráfico o recolección invasiva de datos. Los VPN pagados no son automáticamente seguros tampoco, pero generalmente tienen un modelo de ingresos más claro.

Evalúa cualquier proveedor de VPN preguntando:

  • ¿Requiere registro o datos personales?
  • ¿Qué registros se mantienen y por cuánto tiempo?
  • ¿Ha publicado el proveedor auditorías de seguridad?
  • ¿Las aplicaciones son de código abierto o revisadas de forma independiente?
  • ¿Soporta protección contra fugas y un interruptor de apagado?
  • ¿Dónde se basa legalmente el proveedor?
  • ¿Cómo responde a bloqueos y abuso de servidores?

Para usuarios en regiones restrictivas, los requisitos de registro pueden ser una grave preocupación de privacidad. Un modelo sin registro reduce la cantidad de datos personales vinculados al uso del VPN.

Estrategias para mantener la anonimidad

Los VPN ayudan con la privacidad a nivel de red, pero la anonimidad requiere más disciplina. Para reducir la vinculación:

  • No inicies sesión en cuentas personales cuando se requiera anonimidad.
  • Usa navegadores enfocados en la privacidad y desactiva funciones de rastreo innecesarias.
  • Separa identidades a través de diferentes perfiles de navegador o dispositivos.
  • Usa HTTPS en todas partes; el VPN no encripta el tráfico después de salir del servidor VPN a menos que el destino use encriptación.
  • Evita compartir metadatos identificativos en documentos, imágenes o nombres de usuario.
  • Mantén tu sistema operativo y cliente VPN actualizados.
  • Comprende los riesgos legales locales antes de usar herramientas de elusión.

Un VPN puede ocultar tu destino de tu ISP, pero no puede detener a un sitio web de identificarte si inicias sesión, reutilizas una huella digital única del navegador o divulgas información personal.

5. Conceptos Erróneos Comunes Sobre VPN Privados

Malinterpretar la tecnología VPN puede crear confianza falsa o miedo innecesario. Las siguientes respuestas en estilo FAQ abordan consultas de búsqueda frecuentes y preocupaciones prácticas.

¿Son ilegales los VPN en todas las regiones restrictivas?

No. Las leyes de VPN difieren según el país. Algunos gobiernos permiten VPNs para uso comercial, pero restringen proveedores no aprobados. Otros bloquean el tráfico de VPN sin criminalizar a cada usuario. Algunos imponen estrictas penalizaciones. Siempre verifica las leyes locales actuales y las condiciones de riesgo antes de usar un VPN privado para acceso a internet.

¿Un VPN garantiza completa anonimidad?

No. Un VPN cambia tu ruta de red y oculta tu dirección IP de los sitios de destino, pero no elimina las huellas digitales del navegador, inicios de sesión de cuentas, malware, registros de pago o patrones de comportamiento. La completa anonimidad requiere un modelo de amenazas más amplio y cuidadosa separación de identidades.

¿Un VPN siempre ralentiza el internet?

No siempre, pero es normal un cierto impacto en el rendimiento. La encriptación añade sobrecarga, y el tráfico puede viajar más lejos a través de un servidor remoto. Sin embargo, un buen VPN puede sentirse rápido cuando los servidores están cerca, sin congestión y configurados con protocolos eficientes. En algunos casos, un VPN puede incluso mejorar la estabilidad si un ISP está limitando ciertos tipos de tráfico, aunque eso no es garantizado.

¿Puede mi ISP ver lo que hago cuando uso un VPN?

Tu ISP generalmente puede ver que estás intercambiando tráfico encriptado con un servidor VPN. Generalmente no puede ver los sitios web o el contenido de aplicaciones dentro del túnel, asumido que no hay fugas de DNS, IPv6 o tráfico. Sin embargo, el proveedor de VPN puede ser capaz de ver metadatos de conexión y direcciones IP de destino dependiendo de su arquitectura y política de registro.

¿Es un VPN privado suficiente para eludir cada cortafuegos?

No. Los sistemas avanzados de censura pueden bloquear IP de VPN, identificar protocolos, usar pruebas activas, reducir tráfico encriptado o forzar aplicaciones locales a depender de servicios controlados por el gobierno. Un VPN es poderoso, pero no universal. Transportes ofuscados y configuración cuidadosa mejoran las probabilidades.

6. Impacto en el Mundo Real: Estudios de Caso del Uso de VPN en Regiones Restrictivas

Los VPN privados se han convertido en herramientas esenciales en países donde gobiernos, ISP o instituciones locales restringen la información en línea. Los detalles varían, pero el patrón es consistente: cuando se bloquea el acceso directo, los túneles encriptados pueden restaurar una ruta hacia la web abierta.

China: filtrado a gran escala y bloqueo de protocolos

El sistema de control de internet de China combina interferencia de DNS, bloqueo de IP, filtrado por palabras clave, regulación de plataformas e inspección profunda de paquetes. Muchos puntos finales de VPN públicos son bloqueados rápidamente, y algunos protocolos son interrumpidos. Los usuarios a menudo dependen de túneles ofuscados, servidores privados, puntos finales rotativos o herramientas especializadas de elusión.

La lección clave es que un VPN estándar puede funcionar temporalmente, pero el acceso resiliente requiere adaptabilidad. El camuflaje de protocolos y la diversidad de puntos finales importan más en este entorno que en países con filtrado más ligero.

Irán: apagones, limitaciones y restricciones de plataformas

Irán ha restringido repetidamente el acceso a aplicaciones de mensajería, plataformas sociales y servicios internacionales durante períodos de agitación. Los VPN se utilizan ampliamente para llegar a plataformas bloqueadas y fuentes de información externas. Sin embargo, las autoridades pueden reducir el tráfico encriptado o bloquear servicios VPN conocidos.

En este contexto, un VPN privado puede apoyar la comunicación y el acceso a reportes independientes. Sin embargo, los usuarios deben considerar la seguridad, ya que usar herramientas de elusión puede atraer atención en momentos de alto riesgo.

Rusia ha aumentado la presión sobre medios independientes, plataformas sociales y proveedores de VPN. Algunos servicios VPN han sido bloqueados o requeridos para cumplir con listas de filtrado estatal. Los usuarios a menudo recurren a VPN para leer noticias internacionales, comunicarse de manera segura o acceder a plataformas restringidas.

Aquí, el impacto no es solo técnico. Los VPN ayudan a preservar el acceso a fuentes pluralistas de información. También crean un espacio en disputa entre la privacidad individual y el control a nivel estatal sobre la infraestructura digital.

Turquía y otras regiones con bloqueo basado en eventos

Algunos países dependen de bloqueos temporales durante elecciones, protestas, incidentes de seguridad o crises políticas. En estos casos, la demanda de VPN aumenta cuando las plataformas de redes sociales, mensajería o noticias se vuelven inalcanzables. Los usuarios que han instalado y probado un VPN antes de una crisis están generalmente mejor preparados que aquellos que intentan descargar uno durante un bloqueo activo.

Cómo los VPN redefinen la libertad digital

El valor en el mundo real de un VPN no es abstracto. Puede ayudar a los periodistas a verificar información, a los estudiantes a acceder a investigaciones, a las familias a comunicarse a través de fronteras y a los ciudadanos a comparar narrativas de múltiples fuentes. Al mismo tiempo, los VPN son parte de un ecosistema más grande que incluye mensajería segura, sitios espejo, publicación descentralizada, navegadores que preservan la privacidad y educación sobre seguridad digital.

7. Conclusión: El Futuro de los VPN Privados en un Paisaje Digital en Evolución

La tecnología VPN privada continuará evolucionando a medida que los sistemas de censura se vuelvan más adaptativos. Se espera una encriptación predeterminada más fuerte, mejor rendimiento móvil, más ofuscación, protección mejorada contra fugas y modelos de acceso más simples sin registro. Al mismo tiempo, la presión regulatoria puede aumentar, especialmente en regiones donde los gobiernos buscan un control más rígido sobre los flujos de información transfronterizos.

Para usuarios avanzados, el mejor enfoque es práctico y en capas. Elige protocolos seguros, prueba fugas, comprende tu modelo de amenazas y mantén métodos de acceso de respaldo listos. Un VPN privado para acceso a internet no es un escudo mágico, pero sigue siendo una de las herramientas más importantes para la privacidad, la resistencia a la censura y la información abierta.

Explora BeFreeVPN para una solución segura y gratuita para eludir la censura en línea sin requisitos de registro.

Entendiendo una VPN Privada para Acceso a Internet: Eludir la Censura en Regiones Restrictivas

· 17 min de lectura

En regiones donde la libertad en línea es limitada, una VPN privada puede ser tu salvavidas, permitiendo el acceso a información no censurada y mejorando la privacidad. Una VPN privada para acceso a internet crea un camino cifrado entre tu dispositivo y un servidor remoto, ayudando a proteger el tráfico de observadores de la red local, reducir la exposición a la censura y alcanzar servicios que pueden estar bloqueados por ubicación o política. Para los usuarios avanzados, la pregunta clave no es simplemente si una VPN funciona, sino cómo funciona, dónde falla y cómo las elecciones de protocolo, enrutamiento, DNS y seguridad operativa afectan la privacidad en el mundo real.

1. ¿Qué es una VPN Privada y Cómo Funciona?

Una VPN privada, o red privada virtual, es un sistema que enruta tu tráfico de internet a través de un túnel cifrado hacia un servidor VPN antes de que alcance la internet abierta. Para el proveedor de servicios de internet local, el operador de Wi-Fi o la puerta de enlace del campus, el destino visible es generalmente el punto final de la VPN en lugar de cada sitio web, aplicación o servicio que utilizas. Para el sitio web de destino, tu dirección IP aparente suele ser el servidor VPN en lugar de tu dirección de red original.

El propósito de una VPN privada en la seguridad de internet es triple:

  • Confidencialidad: Cifrar el tráfico entre tu dispositivo y el servidor VPN para que los intermediarios locales no puedan leer fácilmente los contenidos de los paquetes.
  • Integridad: Reducir la posibilidad de que el tráfico sea modificado en tránsito por redes no confiables.
  • Abstracción de ubicación: Ocultar tu verdadera dirección IP detrás de la dirección del servidor VPN, lo que puede ayudar a eludir restricciones geográficas o filtraciones locales.

Técnicamente, un cliente VPN crea una interfaz de red virtual en tu dispositivo. Los enrutadores del sistema operativo luego envían el tráfico seleccionado a esa interfaz. El software VPN encapsula los paquetes dentro de otro protocolo, los cifra y los envía al servidor VPN. El servidor descifra la capa exterior, envía el tráfico original a su destino, recibe respuestas y las devuelve a través del túnel cifrado.

Este proceso no hace que la internet sea "privada" en un sentido absoluto. El proveedor de VPN a menudo puede ver metadatos como el tiempo de conexión, elección del servidor, volumen de ancho de banda y direcciones IP de destino, a menos que se implementen mitigaciones. Los sitios web aún pueden identificarte a través de cookies, huellas dactilares del navegador, inicios de sesión de cuentas o detalles de pago. Sin embargo, una VPN bien diseñada cambia significativamente quién puede observar qué.

Los casos de uso comunes incluyen:

  • Acceder a sitios de noticias, servicios de mensajería o plataformas educativas bloqueadas por redes locales.
  • Reducir la exposición a la vigilancia en Wi-Fi público.
  • Alcanzar servicios restringidos a ciertos países mediante geo-susurro.
  • Proteger las consultas DNS de los resolutores locales cuando la VPN proporciona manejo DNS cifrado.
  • Separar la navegación cotidiana de una dirección IP de hogar, oficina o proveedor móvil.

Para los usuarios en regiones restrictivas, la VPN suele ser parte de un conjunto más amplio de privacidad. Navegadores seguros, mensajería cifrada, autenticación fuerte, uso cauteloso de cuentas y comportamiento consciente de amenazas siguen siendo esenciales.

2. Entendiendo los Protocolos VPN: La Columna Vertebral de la Privacidad

Un protocolo VPN define cómo se negocia, autentica, cifra, mantiene y transporta el túnel a través de redes. La elección del protocolo afecta la velocidad, la resistencia a la censura, la compatibilidad con dispositivos y la postura de seguridad.

Comparación de protocolos VPN comunes

ProtocoloTransporte típicoPerfil de seguridadRendimientoFortalezasLimitaciones
OpenVPNUDP o TCPFuerte cuando se configura con TLS moderno y cifradosModerado a buenoMaduro, auditado, flexible, ampliamente soportadoPuede ser identificado; el modo TCP puede sufrir de ralentización TCP sobre TCP
IKEv2/IPsecUDP 500/4500Fuerte con conjuntos modernos y autenticación adecuadaBueno, especialmente en móvilesReconexión rápida, roaming estable entre redesMás fácil de bloquear por puerto; la calidad de implementación varía
L2TP/IPsecUDP 500/4500/1701Usualmente aceptable solo porque IPsec proporciona cifradoModeradoAmplio soporte legadoDiseño más antiguo, más detectable, a menudo bloqueado, rara vez ideal hoy en día

OpenVPN

OpenVPN es un protocolo VPN ampliamente utilizado que usa TLS para el intercambio de claves y puede ejecutarse sobre UDP o TCP. En modo UDP, tiende a rendir mejor porque la pérdida de paquetes no activa un comportamiento de retransmisión anidada. En modo TCP, puede atravesar redes que solo permiten tráfico similar a web, pero el rendimiento puede degradarse porque tanto las capas internas como externas pueden intentar retransmitir.

La seguridad depende de la configuración. Las implementaciones fuertes de OpenVPN utilizan versiones modernas de TLS, validación de certificados, intercambio de claves efímeras, cifrados seguros como AES-GCM o ChaCha20-Poly1305 donde se soporten, y protección contra ataques de degradación. Debido a que OpenVPN tiene un apretón de manos reconocible en configuraciones predeterminadas, las redes restrictivas pueden detectarlo y bloquearlo a menos que se use ofuscación adicional.

IKEv2/IPsec

IKEv2 es un protocolo de intercambio de claves que comúnmente se empareja con IPsec ESP para el transporte cifrado. Es eficiente y especialmente útil en dispositivos móviles porque puede restablecer túneles rápidamente cuando un usuario se mueve entre redes Wi-Fi y celulares. Esta característica es valiosa en condiciones de red inestables.

Sin embargo, IKEv2 comúnmente utiliza puertos UDP 500 y 4500, lo que hace que el bloqueo grosero sea fácil. Algunas redes bloquean IPsec por completo. La seguridad también depende de las propuestas criptográficas elegidas, el manejo de certificados y si se deshabilitan algoritmos legados débiles.

L2TP/IPsec

L2TP por sí mismo no proporciona cifrado. Normalmente se empareja con IPsec. Aunque sigue estando disponible en muchos sistemas operativos, es menos atractivo para entornos restrictivos porque es fácil de identificar y frecuentemente bloqueado. Puede ser útil como una opción de compatibilidad, pero los usuarios avanzados generalmente prefieren opciones más modernas.

Cómo la elección de protocolo afecta el acceso

La selección de protocolo puede determinar si una VPN se conecta o no. Si un censor bloquea rangos de IP de VPN conocidos, la selección de protocolo puede no ayudar. Si bloquea puertos o firmas específicas, cambiar el transporte, usar TCP sobre el puerto 443 o usar una capa de ofuscación puede mejorar la accesibilidad. Si la red utiliza inspección profunda de paquetes, un apretón de manos predeterminado de VPN puede destacarse incluso cuando los contenidos están cifrados.

En la práctica, los usuarios avanzados deben evaluar los protocolos a través de cuatro dimensiones: fuerza criptográfica, resistencia a la huella digital, tolerancia a la latencia y fiabilidad en enlaces móviles o inestables.

3. Eludiendo la Censura: Mecanismos y Estrategias

Los sistemas de censura suelen operar en varias capas. Pueden bloquear consultas DNS, restablecer conexiones TCP, filtrar direcciones IP, inspeccionar firmas de paquetes, limitar flujos sospechosos o requerir aplicaciones locales para hacer cumplir reglas de contenido. Una VPN privada puede eludir muchos de estos controles al mover el patrón de tráfico visible del usuario de "muchos destinos" a "un túnel cifrado".

Cómo las VPNs ofuscan el tráfico de los observadores locales

El cifrado estándar de VPN oculta el contenido del tráfico, pero no siempre oculta el hecho de que se está utilizando una VPN. Los observadores locales pueden aún ver:

  • La dirección IP del servidor VPN.
  • Tiempos y volumen de paquetes.
  • El protocolo de transporte y el puerto.
  • Patrones de apretón de manos que se asemejan a software de VPN conocido.

La ofuscación intenta hacer que el tráfico de la VPN se vea menos distintivo. Algunos sistemas envuelven paquetes de VPN en una capa similar a TLS. Otros utilizan transportes intercambiables, características de paquetes aleatorias o interfaces frontales similares a un proxy. El objetivo es reducir la fiabilidad de la detección sin sacrificar el cifrado.

Aun así, la ofuscación no es mágica. Los sistemas de censura sofisticados pueden combinar sondeos activos, listas de reputación de IP, análisis de tráfico y bloqueo de servidores. Por esa razón, la resiliencia a menudo depende de la rotación de servidores, agilidad del protocolo y el comportamiento conservador de los usuarios.

Paso a paso: qué pasa cuando accedes a un sitio bloqueado a través de una VPN

  1. El cliente VPN autentica el servidor. Verifica certificados o claves para evitar conectarse a un punto final impostor.
  2. Se negocia un túnel seguro. El cliente y el servidor acuerdan los parámetros criptográficos y establecen claves de sesión.
  3. Tu dispositivo cambia rutas. El tráfico destinado para internet se envía a través de la interfaz virtual de la VPN.
  4. El DNS puede ser redirigido. Una VPN consciente de la privacidad envía consultas DNS a través del túnel en lugar del resolutor local.
  5. Las solicitudes bloqueadas son encapsuladas. En lugar de preguntar a la red local por un sitio bloqueado directamente, tu dispositivo envía paquetes cifrados al servidor VPN.
  6. El servidor VPN sale a internet. El sitio web ve la dirección IP del servidor, no la dirección del ISP local del usuario.
  7. Las respuestas regresan a través del túnel. La red local ve tráfico cifrado al punto final de la VPN, no el destino final del contenido.

Técnicas de Túnel en Regiones Restrictivas

La efectividad del túnel depende del adversario. Contra el bloqueo DNS simple, casi cualquier VPN con DNS en túnel puede funcionar. Contra el bloqueo de IP, la VPN necesita direcciones de servidor alcanzables. Contra la inspección profunda de paquetes, la VPN puede necesitar camuflaje. Contra el bloqueo activo de proveedores de VPN populares, los puntos finales privados o menos conocidos pueden ser más fiables.

Conceptos importantes de túnel incluyen:

  • Enrutamiento de túnel completo: Todo el tráfico pasa por la VPN. Esto es más seguro para entornos restrictivos porque reduce filtraciones accidentales.
  • Túnel dividido: Solo el tráfico seleccionado utiliza la VPN. Esto puede mejorar el rendimiento, pero aumenta el riesgo de filtraciones si se configura incorrectamente.
  • Transporte TCP 443: El tráfico de la VPN utiliza el mismo puerto que HTTPS. Esto puede ayudar en redes restrictivas, aunque la detección de firma aún puede aplicarse.
  • Enrutamiento multi-salto: El tráfico pasa por más de un servidor VPN. Esto puede reducir la confianza en un solo servidor pero añade latencia.
  • Interruptor de apagado: El cliente VPN bloquea el tráfico si el túnel se cae, evitando el retorno a la red local.

Enmascaramiento de IP y Geo-Susurro

El enmascaramiento de IP cambia la dirección de origen aparente vista por sitios web y servicios. El geo-susurro utiliza un servidor de salida en un país seleccionado para hacer que el tráfico parezca originarse allí. Esto puede ayudar a acceder a medios limitados por región, tiendas de aplicaciones, resultados de búsqueda o versiones locales de sitios web.

Sin embargo, los sitios web aún pueden inferir la ubicación a partir de permisos de GPS, idioma del navegador, zona horaria, país de la SIM, método de pago o historial de cuentas. Para un uso sensible, alinea la configuración del dispositivo y del navegador con el modelo de privacidad previsto, y evita iniciar sesión en cuentas que te identifiquen directamente.

4. Consideraciones de Seguridad: Protegiendo Tu Identidad en Línea

Una VPN privada mejora la privacidad solo cuando su diseño técnico y las prácticas del usuario coinciden con el modelo de amenaza. En regiones restrictivas, los errores pueden tener consecuencias graves, por lo que la seguridad merece atención cuidadosa.

Los estándares de cifrado importan

Los servicios VPN modernos deben utilizar criptografía actual y bien revisada. Busca autenticación fuerte, secreto hacia adelante y resistencia a ataques de degradación. AES-256 es común, pero el intercambio de claves, la calidad de implementación y la configuración son tan importantes como los nombres de los cifrados. ChaCha20-Poly1305 también es respetado, particularmente en dispositivos sin aceleración de AES por hardware.

Evita servicios que dependen de protocolos obsoletos, cifrados propietarios poco claros o afirmaciones vagas como "seguridad de grado militar" sin detalles técnicos. Un cifrado fuerte debería ir acompañado de un manejo seguro de DNS, protección contra fugas de IPv6 y un comportamiento de desconexión confiable.

Riesgos de VPN gratuitas vs pagas

Las VPN gratuitas varían ampliamente. Algunas son reputadas y están enfocadas en la privacidad. Otras pueden monetizar a través de publicidad, SDKs de seguimiento, reventa de ancho de banda o prácticas de datos débiles. Las VPN pagas no son automáticamente seguras tampoco. Un modelo de suscripción puede reducir la presión para monetizar los datos de los usuarios, pero la confianza aún depende de la arquitectura, jurisdicción, auditorías, política de registro y transparencia.

Considera estos criterios:

  • ¿El servicio requiere detalles de registro de identificación personal?
  • ¿Existe una política clara de no registros con una explicación técnica significativa?
  • ¿Las consultas DNS se manejan dentro del túnel?
  • ¿El cliente incluye un interruptor de apagado?
  • ¿Las aplicaciones se actualizan regularmente?
  • ¿El proveedor explica las opciones de protocolo y limitaciones?
  • ¿Puedes utilizar el servicio sin vincularlo a cuentas sensibles?

Estrategias para mantener la anonimidad al usar una VPN

Una VPN puede proteger la privacidad a nivel de red, pero la anonimidad es más amplia. Para reducir la filtración de identidad:

  • Utiliza perfiles de navegación privados o navegadores separados para actividades sensibles.
  • Evita iniciar sesión en cuentas personales mientras confías en la anonimidad.
  • Desactiva permisos innecesarios del navegador, especialmente ubicación.
  • Usa el modo solo HTTPS donde esté disponible.
  • Verifica fugas de DNS, IPv6 y WebRTC.
  • Mantén los sistemas operativos y los clientes de VPN actualizados.
  • Usa autenticación multifactor para cuentas que son importantes.
  • Comprende las leyes locales y los riesgos personales antes de usar herramientas de elusión.

Sobre todo, construye un modelo de amenaza. Un periodista, activista, estudiante, trabajador remoto y viajero pueden usar una VPN de manera diferente. La configuración más segura es la diseñada para el riesgo real, no la que tiene la lista de características más larga.

5. Conceptos Erróneos Comunes Sobre VPN Privadas

El marketing de VPN a menudo crea confusión. Los usuarios avanzados deben separar la realidad técnica de las afirmaciones exageradas.

¿Es ilegal usar una VPN privada en todas partes?

No. Las VPN son legales en muchos países y son ampliamente utilizadas por empresas, universidades, periodistas, desarrolladores y trabajadores remotos. Sin embargo, algunos gobiernos restringen o regulan el uso de VPN, requieren licencias de proveedor o prohíben la elusión de filtros estatales. El estado legal depende de la jurisdicción y el contexto. Los usuarios deben comprender las regulaciones locales antes de conectarse.

¿Todas las VPN garantizan anonimidad completa?

No. Una VPN no borra la identidad. Oculta tu dirección IP de los sitios web y esconde los contenidos del tráfico de los observadores locales, pero no previene el seguimiento a través de cookies, huellas dactilares del navegador, inicios de sesión de cuentas, malware, identificadores de dispositivos o patrones de comportamiento. El proveedor de VPN también puede ser un punto de confianza. La anonimidad completa requiere prácticas en capas y suposiciones realistas.

¿Una VPN siempre hará que la internet sea lenta?

No siempre. Una VPN añade sobrecarga de cifrado y puede aumentar la latencia porque el tráfico viaja a través de un servidor adicional. Aun así, el rendimiento depende de la distancia del servidor, la congestión, el protocolo, la CPU del dispositivo, la calidad de la red y el enrutamiento. En algunos casos, una VPN puede incluso mejorar el acceso si un ISP está limitando servicios específicos o si la ruta de la VPN evita un camino congestionado. Aún así, los usuarios deben esperar cierta sobrecarga.

¿Puede una VPN eludir todos los sitios o aplicaciones bloqueados?

No. Las VPN son potentes, pero no universales. Algunos servicios bloquean direcciones IP de VPN conocidas. Algunas redes restrictivas bloquean protocolos de VPN. Algunas aplicaciones usan señales a nivel de dispositivo más allá de la dirección IP. El acceso fiable requiere una combinación de servidores alcanzables, protocolos fuertes, ofuscación cuando sea necesario y una cuidadosa configuración del dispositivo.

6. Impacto en el Mundo Real: Estudios de Caso sobre el Uso de VPN en Regiones Restrictivas

Las VPN son importantes porque el filtrado de internet no es teórico. En muchas regiones, el acceso a medios independientes, plataformas sociales, mensajería cifrada, recursos académicos o documentación de derechos humanos puede ser limitado en periodos normales y severamente restringido durante crisis políticas.

Países con estricta censura en internet

Diferentes países usan diferentes controles. Algunos dependen de infraestructura de filtrado centralizada y bloqueos extensos de plataformas. Otros utilizan presión legal sobre los proveedores, interrupciones periódicas, envenenamiento de DNS o limitaciones a los servicios de mensajería durante disturbios. En algunos entornos, la censura es constante. En otros, se intensifica alrededor de elecciones, protestas, conflictos o emergencias de salud pública.

Ejemplos comúnmente discutidos por los investigadores de derechos digitales incluyen países donde plataformas extranjeras importantes, sitios de noticias independientes o herramientas de privacidad enfrentan bloqueos o interferencias graves. Los métodos técnicos varían desde manipulaciones sencillas de DNS hasta inspección profunda de paquetes y sondeos activos de servidores proxy sospechosos.

Historias de éxito y beneficios prácticos

Para los individuos, el impacto suele ser inmediato y práctico. Un estudiante puede acceder a revistas académicas o documentación de desarrolladores que una red local bloquea. Una familia puede comunicarse a través de plataformas de mensajería con familiares en el extranjero. Un periodista puede leer fuentes internacionales, verificar afirmaciones o comunicarse con editores de manera más segura. Una pequeña empresa puede usar una VPN para mantener acceso a tableros en la nube, repositorios de código o herramientas de colaboración.

No son conveniencias abstractas. El acceso a información afecta la educación, el trabajo, la seguridad y la participación cívica. Cuando una VPN funciona de manera fiable, puede restaurar la capacidad básica de comparar fuentes, publicar de manera segura y participar en conversaciones globales.

Cómo las VPNs reconfiguran la libertad digital

La adopción de VPN cambia la economía de la censura. Bloquear sitios web individuales es más fácil que bloquear todos los túneles cifrados sin perjudicar el comercio, el trabajo remoto, la banca y la seguridad empresarial. Esto crea una dinámica de gato y ratón. Los censores mejoran la detección. Los proveedores de VPN mejoran los protocolos, la ofuscación, la distribución de servidores y la usabilidad.

Sin embargo, el futuro no es puramente técnico. La regulación, las políticas de las tiendas de aplicaciones, las restricciones de pago y la presión sobre los proveedores de infraestructura pueden afectar la disponibilidad. Para los usuarios en regiones restrictivas, las herramientas de VPN más resilientes son aquellas que combinan cifrado fuerte, fricción mínima, amplio soporte de plataformas y bajas barreras de entrada.

7. Conclusión: El Futuro de las VPNs Privadas en un Paisaje Digital en Evolución

La tecnología de VPN privada continuará evolucionando a medida que los sistemas de censura se vuelvan más adaptativos. Se espera un mayor enfoque en el camuflaje de protocolo, primitivas criptográficas más rápidas, mejor resiliencia móvil, prevención de filtraciones mejorada y configuraciones de privacidad más fáciles. Al mismo tiempo, la presión regulatoria puede aumentar en regiones que ven las herramientas de elusión como una amenaza para el control de la información.

Para el acceso a internet, la privacidad y la resistencia a la censura, una VPN privada sigue siendo una de las herramientas más prácticas disponibles. No es un sistema de anonimidad completo y no puede eliminar cada riesgo. Pero, cuando se combina con buenos hábitos de seguridad, elecciones de protocolo cuidadosas y un modelado de amenazas realista, puede proteger el tráfico sensible y reabrir el acceso a información bloqueada.

Si necesitas un punto de partida simple, explora BeFreeVPN para una solución segura y gratuita para eludir la censura en línea sin requerimientos de registro.