2026年の最良の有料VPNの公開:包括的ガイド
デジタル制限を乗り越えるには、適切なツールが必要です—2026年に考慮すべき有料VPNを見つけましょう。この 2026年の最良の有料vpn オプションへの深い探求は、セキュリティアーキテクチャ、プロトコルの選択、監査の態度、パフォーマンスの信頼性、そして何よりも、プレミアムVPNサービスがユーザーにどのように制限された地域での検閲を回避させるかに焦点を当てています。速度や使いやすさを犠牲にせずに。
有料VPNは魔法ではありません。不安全な行動を安全にすることはできず、すべての国やネットワークでアクセスを保証することもできません。しかし、適切なサービスは、DNSクエリを隠し、敵対的なネットワーク上でトラフィックを暗号化し、出口位置を回転させ、VPNトラフィックを特定しにくくするための難読化を行うことができます。高度なユーザーにとって、最良の選択は広告の主張よりも、プロトコルの設計、運用の透明性、サーバーの範囲、ブロックに対する回復力に依存します。
1. 2026年のVPNプロトコルの理解
VPNプロトコルは、あなたのデバイスがリモートサーバーに対して暗号化されたトンネルを構築する方法を定義します。2026年、マーケットは依然としていくつかのコア技術を中心に形成されています:WireGuard、OpenVPN、IKEv2/IPsec、および同様の暗号原則に基づいた独自のプロトコルバリアント。
WireGuard: 高速、軽量、広く採用
WireGuardは、多くの有料VPNのデフォルトのパフォーマンス選択であり続けています。これは、対称暗号化のためのChaCha20、認証のためのPoly1305、鍵交換のためのCurve25519、ハッシュのためのBLAKE2sなど、現代の暗号技術を使用しています。その小さなコードベースは、古いプロトコルよりも監査が容易であり、ユーザーがWi-Fiとモバイルネットワークを切り替えるときに迅速に再接続します。
しかし、従来のWireGuardにはプライバシー設計の課題があります:サーバーは、どの公開鍵がどの内部VPN IPアドレスに属するかを知る必要があります。信頼できるプロバイダーは、ダブルNATシステム、一時的な鍵管理、またはカスタムアカウントトークン層でこれに対処しています。高度なユーザーは、すべてのWireGuardのデプロイメントが等しいと仮定するのではなく、プロバイダーがWireGuardをどのように実装しているかを確認するべきです。
OpenVPN: 成熟していて柔軟
OpenVPNは、非常に設定可能であり、テストに合格したために重要であり続けています。TCPまたはUDP上で実行でき、通常のHTTPSトラフィックのように見えるように追加の層でラップできます。その一般的な暗号化スタックは、構成によってAES-256-GCMまたはAES-256-CBCを使用し、HMACベースの整合性を含みます。
欠点はパフォーマンスです。OpenVPNは通常、WireGuardよりもオーバーヘッドが多くなります。それでも、制限されたネットワークでは、その柔軟性が重要です。OpenVPN over TCP 443は、時には生のWireGuardがブロックされているところでも通過できることがありますが、洗練された検閲システムはまだそれを検出する可能性があります。
IKEv2/IPsec: モバイルに安定し、ステルスには弱い
IKEv2/IPsecは、モバイルデバイスでは信頼性があります。ネットワークの変更にうまく対処します。これは、セルとWi-Fiの間で頻繁に移動するユーザーにとって有用です。しかし、通常は検閲を回避するための最良のプロトコルではありません。IPsecトラフィックには認識可能なパターンがあり、制限されたネットワークではブロックしやすくなる可能性があります。
独自およびステルスプロトコル
多くの主要なサービスが現在、ブランド化されたプロトコルを提供しています。例として、NordVPNのNordLynx、ExpressVPNのLightway、Proton VPNやSurfsharkなどのプロバイダーからの難読化モードがあります。これらのプロトコルは多様であり、WireGuardを基盤にしたものもあれば、TLSのようなハンドシェイクまたはカスタムトランスポート層を使用するものもあります。
重要な質問は、プロトコルが独自であるかどうかではありません。その設計が公共に文書化され、独立して監査され、検閲圧力下でテストされているかどうかです。
検閲耐性のためのプロトコル比較
| プロトコル | 主な強み | 一般的な弱点 | 最良の使用ケース |
|---|---|---|---|
| WireGuard | 高速、低遅延、現代の暗号 | 難読化されていない場合、指紋が取りやすい | ストリーミング、ゲーム、一般の安全なブラウジング |
| OpenVPN UDP | 信頼できるセキュリティ、幅広い互換性 | WireGuardよりも遅い | 一般的なプライバシーおよびフォールバック接続 |
| OpenVPN TCP 443 | HTTPSポートの模倣が可能 | TCP-over-TCPは速度を減少させる場合がある | ほとんどのVPNトラフィックをブロックするネットワーク |
| IKEv2/IPsec | モバイルでの安定したローミング | 多くの場合、識別され、ブロック可能 | 通常のネットワークのモバイルユーザー |
| ステルス/難読化モード | 検閲を回避するのに優れている | 速度と透明性を低下させる可能性がある | 高検閲地域 |
制限された地域のユーザーにとって、最も強力な設定は必ずしも最も早いプロトコルではありません。アクティブなプローブ、ディープパケット検査、DNS改竄、IPブロックに耐えうるプロトコルです。
2. 有料VPNで探すべきトップ機能
プレミアムVPNは、検証可能なプライバシー実践、頑強なインフラストラクチャ、およびプレッシャーの下で機能するツールを通じて、そのサブスクリプション料金を正当化するべきです。2026年に最も重要な機能は次の通りです。
ノーログポリシーとデータ保護
ノーログポリシーは、スローガン以上のものであるべきです。収集しないことを明確に述べるプロバイダーを探してください:ブラウジング履歴、DNSクエリ、ソースIPアドレス、アカウントに結び付けられた接続タイムスタンプ、トラフィック内容。また、収集するものを確認してください(例:支払い記録、デバイス数、アプリ診断、帯域幅合計)。
最も強力なサービスは、プライバシーに優しい支払い方法、最小限のメール要件、ディスクなしまたはRAM専用サーバー、定期的なサードパーティによる監査をサポートしています。強力な適正手続きを持つ法的権限は助けになる可能性がありますが、権限だけでは不十分です。技術設計はマーケティングより重要です。
世界中の速度とサーバーの可用性
サーバー数は役立ちますが、ロケーションの質がより重要です。少数の良好に維持されたサーバーを持つプロバイダーは、混雑した場所にある大きなネットワークよりも優れる可能性があります。高度なユーザーは、以下を確認すべきです:
- 物理的なサーバーのロケーションと仮想サーバーのロケーション。
- 近くの出口ノードの可用性。
- IPv6サポートまたはIPv6の漏洩防止。
- DNSリゾルバーの所有。
- マルチホップルーティングオプション。
- 地域のピーク時間中の一貫性。
検閲を回避するには、近くの検閲されていない国が重要です。制限された地域のユーザーは、隣接する法域の安定したサーバーから恩恵を受ける可能性があります。
スプリットトンネリングと高度なルーティング
スプリットトンネリングは、一部のアプリがVPNを使用し、他のアプリが直接接続を使用できるようにします。使いやすさが向上し、すべてのVPNトラフィックが異常なネットワークの疑いを減少させることができます。例えば、ユーザーがブラウザ、メッセージングアプリ、およびDNSをVPN経由でルートしながら、ローカルの銀行または仕事用ツールをトンネルの外に保つことができます。
高度なスプリットトンネリングは、アプリベースのルールとIPベースのルールの両方をサポートするべきです。デスクトップシステムでは、コマンドラインまたは設定ファイルのサポートが大きな利点です。
キルスイッチ、DNS制御、漏洩防止
キルスイッチは、VPNが切断された場合にインターネットトラフィックをブロックします。これは、高リスク環境では必須です。最良の実装は、アプリレベルのトグルだけでなく、ファイアウォールベースであるべきです。DNS漏洩防止も同様に重要です。あなたのDNSリクエストがローカルISPに送信され、ブラウザのトラフィックがVPNを通過する場合、検閲システムはあなたがアクセスしようとしているものを推測する可能性があります。
難読化とブリッジのようなアクセス
既知のVPNプロトコルをブロックする国では、難読化が重要な要件です。スティールサーバー、代替ポート、合法的および技術的に利用可能なドメインフロントスタイルの技術、またはブリッジのような接続方法を探してください。検閲は急速に変わるため、プロバイダーのインフラストラクチャを更新する能力は、その機能と同じくらい重要です。
3. 最高の有料VPNを評価する:2026年版
誰にとっても唯一の最良のVPNはありません。検閲耐性に最も適した有料VPNサービスは、トレント、ゲーム、ストリーミング、または企業旅行のために最良のものではないかもしれません。以下の評価は、強力なプライバシー、信頼性のあるセキュリティ設計、制限されたネットワークでの実践的なアクセスが必要な高度なユーザーに焦点を当てています。
主要な有料VPNの比較
| VPNサービス | 最強の適合 | セキュリティの姿勢 | 検閲回避ノート |
|---|---|---|---|
| Proton VPN | プライバシー重視のユーザーと活動家 | オープンソースアプリ、公共のセキュリティ姿勢、監査履歴 | ステルスプロトコルとSecure Coreルーティングは、敵対的なネットワークで役立ちます |
| Mullvad | 匿名アカウントモデルと最小限のアイデンティティ露出 | 強力な透明性、番号付けされたアカウント、独立した監査 | 優れたプライバシーモデルですが、ストリーミングや一部の制限されたネットワークでは変わる可能性があります |
| IVPN | シンプルさと透明性を重視する高度なユーザー | 強力な反トラッキングスタンス、オープンソースアプリ、監査履歴 | 良好なコントロール、マルチホップですが、マスマーケットVPNよりも小さいネットワーク |
| NordVPN | 幅広いサーバー到達と高いパフォーマンス | NordLynx、RAM専用インフラストラクチャの主張、監査履歴 | 難読化サーバーと広範な地理が多くの地域で役立ちます |
| ExpressVPN | ユーザビリティ、旅行、幅広いデバイスサポート | TrustedServerのRAMベースのアーキテクチャの主張、Lightwayプロトコル | Lightwayと難読化が役立ちますが、パフォーマンスは地域によります |
| Surfshark | 多デバイスの家庭と幅広い機能セット | WireGuard、回転IPオプション、監査履歴 | NoBordersと迷彩スタイルのモードは制限されたネットワークを目指します |
この表は恒久的なランキングではありません。VPNインフラストラクチャは変化します。ブロックされたプロバイダーは、新しいIPレンジやステルストランスポートを追加した後に再び効果的となる場合があります。逆に、以前は信頼できたVPNは、検閲者がそのサーバーを特定すると劣化する可能性があります。
Proton VPN
Proton VPNは、プライバシーエンジニアリングを最優先するユーザーにとって強力な候補です。そのエコシステムは、セキュリティに配慮したユーザーに構築されており、そのアプリはオープンソースになっています。Secure Coreのような機能は、他の場所に出る前に強化された法域を通じてトラフィックをルートします。これにより遅延が増加しますが、妥協された出口地域への露出を減少させることができます。
検閲のために、Protonの難読化志向のプロトコルサポートは大きな利点です。制限されたネットワークのユーザーは、複数のプロファイルをテストするべきです:速度のためのWireGuard、ブロック耐性のためのステルスモード、そして高リスクセッションのためのSecure Core。
Mullvad
Mullvadは、従来のユーザーアカウントを必要としないことで際立っています。ユーザーはアカウント番号を受け取り、サービスはプライバシーを保護する支払いオプションをサポートしています。これにより、アイデンティティのリンクを減少させます。Mullvadはまた、透明な技術文書と強力なデスクトップコントロールによって高度なユーザーにアピールします。
主なトレードオフは利便性です。ストリーミングアクセスや手厚いサポートが必要なユーザーには最適ではないかもしれません。検閲が厳しい環境では、その成功は国やプロトコルによって変わる可能性があります。それでも、プライバシーのミニマリズムを求めるユーザーにとって、有料VPNの最強の選択肢の一つです。
IVPN
IVPNは、焦点を絞った製品と明確なプライバシーの姿勢で知られています。マルチホップルーティング、反トラッカー機能、およびオープンソースクライアントを提供しています。そのネットワークは最大の商業VPNよりも小さいですが、質を重視するユーザーには受け入れ可能です。
高度なユーザーにとって、IVPNの強みは予測可能な動作です。過剰な機能の膨張を避け、強力な設定の明確さを提供します。制限された地域のユーザーは、長期プランにコミットする前に近くのサーバーの可用性を確認してください。
NordVPN
NordVPNは、大規模なサーバーネットワーク、強力な速度、特化したモードを望むユーザーによく考慮されます。NordLynx、そのWireGuardベースのプロトコルは、性能とプライバシーを保持するアカウント管理を組み合わせるように設計されています。その難読化されたサーバーは、検閲回避に関連します。
主な利点は到達性です。大きなネットワークは、特定のIPレンジがブロックされたときにより多くのバックアップオプションを提供できます。しかし、ユーザーは実際の地域からパフォーマンスをテストすべきです。広告されたグローバルカバレッジは、ローカルの信頼性を保証するものではありません。
ExpressVPN
ExpressVPNは、使いやすさと幅広いプラットフォームサポートに焦点を当てています。そのLightwayプロトコルは、高速な接続と安定したローミングのために設計されています。このプロバイダーのRAMベースのサーバーアーキテクチャは、サーバーでの永続的なデータ露出を減少させることを目的としています。
旅行者や専門家でないユーザーには、ExpressVPNは実用的です。なぜなら、そのアプリはシンプルで一貫性があるからです。高度なユーザーは、デフォルトで提供される以上の深い設定オプションを望むかもしれません。
Surfshark
Surfsharkは、一つのサブスクリプションで多くのデバイスが必要なユーザーにとって魅力的です。スプリットトンネリング、回転IP、制限されたネットワークで機能するためのモードなどの機能を含んでいます。家族、小規模チーム、多くの電話、ラップトップ、ブラウザープロファイルを持つユーザーにしばしば選ばれます。
その価値は、サーバーがあなたの地域で速いかどうかに依存します。大規模な他のVPNと同様に、最良の結果は通常、近隣の国やプロトコルを何度もテストすることから得られます。
彼らの中から選ぶ方法
このステップバイステップの選択プロセスを使用してください:
- あなたの脅威モデルを定義する。 ISPの追跡、職場のフィルタリング、国家の検閲、またはターゲット監視を避けていますか?
- 近くの検閲されていない地域を特定する。 あなたの近くで信頼できるサーバーを持つプロバイダーを優先してください。
- 難読化オプションを確認する。 VPNブロックが一般的な場合、難読化またはステルスモードが必要です。
- 監査とアプリの透明性を確認する。 オープンソースクライアントや最近監査されたアプリを好んでください。
- コミットする前にテストする。 長期サブスクリプションを購入する前に、月間プランやトライアル期間を利用してください。
- フォールバック経路を準備してください。 制限された地域に入る前に、複数のプロトコルプロファイルをインストールしてください。
4. パフォーマンステスト:速度と信頼性
パフォーマンスの主張は比較が難しいです。なぜなら、ネットワークパスはすべて異なるからです。意味のあるVPN速度テストは、変数を制御し、測定を繰り返す必要があります。
テスト方法
高度なユーザーにとって、実用的な方法論は次のようになります:
- 同じネットワーク上で非VPNのベースラインを確立します。
- 少なくとも3つのプロトコルをテストします:WireGuard、OpenVPN UDP、利用可能な場合はステルスモード。
- 近隣、地域、および長距離のサーバーを使用します。
- ダウンロード速度、アップロード速度、レイテンシ、ジッタ、およびパケットロスを測定します。
- 朝、夕方、ピーク時間帯のテストを繰り返します。
- 実際のタスクをテストします。速度テストサイトだけでなく、ビデオ通話、SSH、大きなファイル転送、ウェブブラウジングなど。
このアプローチは、見出しのダウンロード速度以上の情報を明らかにします。検閲を回避するためには、接続確立時間とトンネルの安定性が生のスループット以上に重要である場合があります。
高トラフィック時の動作
高トラフィック中、VPNサーバーは混雑、ルーティング不安定、または上流プロバイダーによるレート制限の影響を受ける可能性があります。最良の有料VPNは、キャパシティプランニング、サーバーロードバランシング、およびブロックが発生したときの迅速なIP置換を使用してこれを管理します。
WireGuardベースのプロトコルは、負荷の下でより良い速度を維持する傾向があります。それでも、難読化プロトコルは、検出を回避するために追加のラッピングを加えるため、遅くなることがあります。そのトレードオフは、アクセスがまったくない場合には受け入れられます。
ピーク時間の一貫性
ピーク時間は、弱いサービスが失敗するところです。午前2時に機能するVPNが午後8時に繰り返し切断される場合、信頼性はありません。3つの指標を追跡してください:
- 再接続の頻度: トンネルがどれだけの頻度で切れるか。
- サーバー切り替えの成功: どれだけ早く別のサーバーに移動できるか。
- DNSの一貫性: DNSクエリが再接続後もトンネル内に留まるかどうか。
高検閲地域にいる場合、部分的にブロックされているときにプロバイダーのアプリがサーバーリストを取得できるかどうかもテストしてください。いくつかのVPNは、トンネルが機能できないからではなく、アプリが自社の制御インフラストラクチャに到達できないために失敗します。
5. 検閲を回避する:戦略的アプローチ
検閲システムは複数の層を使用します。DNSをブロックしたり、ルーティングを毒物化したり、SNIフィールドをフィルタリングしたり、プロトコルの指紋を検出したり、疑わしい流れを制限したり、知られているVPNのIP範囲をブロックしたりすることがあります。そのため、2026年の最良の有料VPN戦略は、一つの機能に依存するのではなく、層状であるべきです。
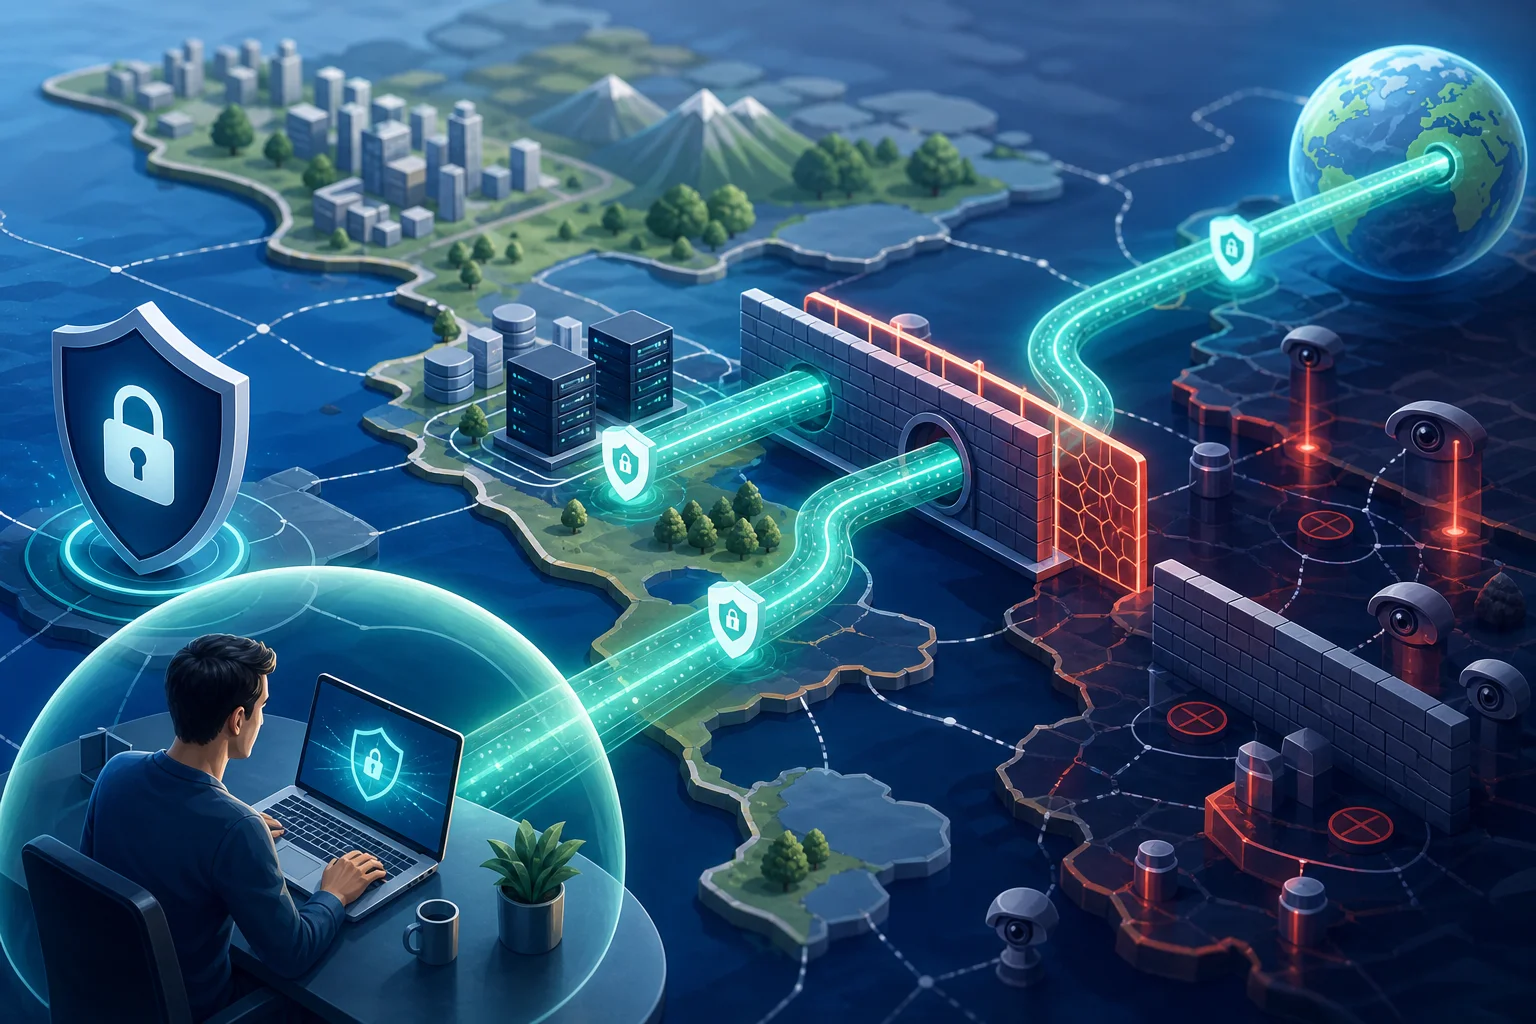
技術的な課題
最も一般的な障害は次の通りです:
- DNS操作: ローカルリゾルバーは偽または空の結果を返します。
- IPブロック: 知られたVPNサーバーアドレスがブロックされます。
- ディープパケット検査: トラフィックパターンがVPNプロトコルを明らかにします。
- アクティブプロービング: 検閲者が疑わしいサーバーに接続し、VPNの動作を確認します。
- アプリストアの制限: ユーザーは制限された地域内にいるときにVPNアプリをダウンロードできません。
有料VPNは、プライベートDNS、回転するインフラ、ステルスプロトコル、直接設定ファイルを提供するときに役立ちます。しかし、ユーザーは旅行の前や検閲イベントがエスカレートする前に準備すべきです。
2026年の新しい制限への適応
VPNプロバイダーは、適応型トランスポート、回転するエントリポイント、RAM専用インフラ、およびより良いサーバー発見メソッドにますます頼っています。いくつかのサービスは、代替ドメイン、手動のWireGuard設定、またはブリッジスタイルのアクセスパスを提供しています。
それでも、どのプロバイダーもどこでもアクセスを保証することはできません。最も制限の厳しい環境では、ユーザーは有料VPN、暗号化されたDNS、Torブリッジ、安全なメッセージアプリ、オフラインインストールファイルなど、複数のツールが必要になるかもしれません。
高検閲地域向けの推奨事項
制限された地域に入る前に:
- 少なくとも2つのVPNアプリをインストールし、手動設定をエクスポートします。
- サポートページ、サーバーリスト、セットアップガイドをオフラインで保存します。
- キルスイッチとDNS漏洩防止を有効にします。
- 標準のVPNトラフィックをブロックするネットワークで難読化モードをテストします。
- 緊急更新用の非VPN通信チャネルを保持します。
- 信頼できないローカルサービスでセンシティブな活動について話すのを避けます。
接続中は:
- ブロックがアクティブなときは、最大速度モードよりも難読化プロトコルを優先します。
- 遅延を減らすために、まず近くの検閲されていない国を使用します。
- 速度が突然低下した場合はサーバーを回転させます。
- 必要でない限り、アイデンティティを明らかにするアカウントにログインするのを避けます。
- ソフトウェアを更新しますが、疑わしいローカルミラーからは更新しないでください。
目標は単にアクセスすることだけではありません。目標は、制御された、安定した、低漏洩のアクセスです。
6. 有料VPNに関する一般的な誤解
有料VPNはしばしば誤解されています。一部の神話は、彼らができることを誇張しています。他のものは、実際の利点を否定します。
神話1:有料VPNはあなたを匿名にする
VPNは、あなたのトラフィックをローカルISPから隠し、可視IPアドレスを変更します。完全に匿名にするわけではありません。ウェブサイトは、ブラウザの指紋、アカウントログイン、クッキー、支払い識別子、および行動パターンを追跡できます。より強力な匿名性のためには、ユーザーは分離、堅固なブラウザ、場合によってはTorを必要とします。
神話2:無料VPNは常に危険で、有料VPNは常に安全
支払いは自動的に信頼を生むわけではありません。一部の有料VPNは、悪いポリシー、弱いアプリ、および誤解を招く主張があります。同様に、透明なビジネスモデルでサポートされる数少ない無料サービスは正当です。真の問題はインセンティブです。プロバイダーが明確な収益モデルを持っていない場合、ユーザーはインフラがどのように資金提供されているかを尋ねるべきです。
神話3:制限のある国ではVPNの使用は常に違法
VPNの合法性は国によって異なります。特定の場所では、VPNはビジネスと個人のプライバシーのために合法です。その他の場所では、承認されたサービスのみが許可されているか、使用が制限される場合があります。ユーザーは、接続する前に現地の法律とリスクを理解するべきです。倫理的使用も重要です。VPNは、プライバシーと情報へのアクセスを保護するべきで、害を助長するべきではありません。
神話4:最も高価なVPNが最も安全
価格はセキュリティ指標ではありません。高いサブスクリプションは、より良いインフラやサポートを資金提供するかもしれませんが、広告の資金提供も行うかもしれません。監査、技術文書、プロトコルの選択、インシデント対応履歴を評価してください。
神話5:サーバーが多いほどパフォーマンスが向上する
大きなネットワークは役立ちますが、質が重要です。サーバーロード、ルーティング、ピアリング、検閲の圧力、DNS設計がパフォーマンスに影響を与えます。多くのユーザーにとって、信頼できる近くのサーバー3つの方が、遠くの数百よりも価値があります。
FAQ:2026年の最良の有料VPN
2026年の検閲を回避するための最良の有料VPNは何ですか?
普遍的な勝者はいません。Proton VPN、NordVPN、ExpressVPN、Surfshark、Mullvad、およびIVPNは、異なるユーザーにとって信頼性のあるオプションです。重度の検閲に対しては、難読化プロトコル、近くのサーバー、漏洩防止、および手動設定をインストールする能力を優先してください。
制限された地域ではWireGuardがOpenVPNより優れていますか?
WireGuardは通常、より速いですが、OpenVPNは一部のネットワークでは偽装が容易です。検閲がアクティブな場合は、難読化またはプロバイダーのステルスモードでWireGuardを使用してください。OpenVPN TCP 443をフォールバックとして保持してください。
高度なユーザーは月次または年次で支払うべきですか?
検閲耐性が主な目標である場合、月間プランで開始してください。長期プランを購入する前に実際のネットワークからテストしてください。年次プランはお金を節約できますが、サービスが地域でブロックされるとリスクがあります。
VPNはすべての政府のファイアウォールを回避できますか?
いいえ。強力な検閲システムは、VPNのウェブサイト、アプリインフラ、プロトコル、サーバーIPをブロックできます。VPNは、特に難読化機能を使用することで、あなたの可能性を向上させますが、より広いアクセス戦略の一部であるべきです。
監査とオープンソースアプリ、どちらが重要ですか?
両方とも役立ちます。オープンソースアプリは公共の検査を許可し、監査は構造化されたサードパーティのレビューを提供します。最も強力なプロバイダーは、透明なクライアント、明確なプライバシーポリシー、および繰り返しの独立した評価を組み合わせます。
結論:2026年の最良の有料VPNの選択
2026年の最良の有料VPNは、現代のプロトコル、監査されたプライバシー主張、信頼できるグローバルインフラストラクチャ、および実用的な検閲回避ツールを組み合わせています。高度なユーザーにとって、決定はブランドの人気ではなく、脅威モデルと地域テストから始めるべきです。速度のためにWireGuardや現代の同等物を選択し、ブロックが見られる場合にはステルスモードを使用し、DNS、キルスイッチ、およびサーバー発見機能が必要な時に機能することを確認してください。
シームレスで制限のないインターネットアクセスを確保するために、登録不要の無料サービスで地域制限を回避するのが得意なBeFreeVPNを試してみてください。