Zum Hauptinhalt springen

5 Posts getaggt mit "censorship"

Alle Tags anzeigen

VPN für Wi-Fi-Router-Setup: Eine technische Vertiefung

· 16 Minuten Lesezeit

In restriktiven Regionen ist das Einrichten eines VPN auf Ihrem Wi-Fi-Router Ihre beste Möglichkeit, um Zensur zu umgehen und auf das offene Internet zuzugreifen. Aber wie funktioniert das wirklich? Ein VPN für Wi-Fi-Router-Setup verlagert das verschlüsselte Tunnelverfahren von individuellen Geräten an den Netzwerkrand und schützt Telefone, Laptops, Smart-TVs, Konsolen und IoT-Geräte über eine Verbindung auf Routerebene. Diese Vertiefung erklärt die Architektur, Protokollauswahl, Firmware-Optionen, Leistungsgrenzen und Fehlersuche, die fortgeschrittene Benutzer verstehen sollten, bevor sie ein Router-VPN implementieren.

Die Bereitstellung eines routerbasierten VPN ist mächtig, aber es ist kein Zauber. Es hängt von der CPU-Kapazität des Routers, der Firmware-Unterstützung, dem Verhalten des VPN-Protokolls, der DNS-Verwaltung und den im Netzwerk verwendeten Zensurtechniken ab. Richtig genutzt, kann es die Datenschutzkontrollen vereinfachen und die Umgehung von Zensur konsistenter über ein Zuhause oder ein kleines Büronetzwerk machen.

Verständnis von VPNs und Wi-Fi-Routern

Ein virtuelles privates Netzwerk, oder VPN, erstellt einen verschlüsselten Tunnel zwischen einem Client und einem entfernten VPN-Server. Der Datenverkehr, der den Client verlässt, wird gekapselt, verschlüsselt und an den Server gesendet. Der Server leitet diesen Datenverkehr dann an sein Ziel im öffentlichen Internet weiter. Antworten kehren durch denselben Tunnel zurück.

Die Hauptfunktionen eines VPN sind:

  • Verschlüsselung: Verhindert, dass lokale Beobachter wie öffentliche Wi-Fi-Betreiber oder ein ISP den Inhalt von Paketen lesen können.
  • Tunneling: Verpackt den Netzwerkverkehr innerhalb eines VPN-Protokolls, sodass er nicht vertrauenswürdige Netzwerke passieren kann.
  • IP-Adressenaustausch: Websites und Dienste sehen die IP-Adresse des VPN-Servers anstelle der öffentlichen IP des Clients.
  • Verkehrssteuerung: Leitet ausgewählten oder allen Verkehr durch das Tunnel, abhängig von der Politik.
  • Integritätsschutz: Hilft, Manipulationen mit Paketen im Transit zu verhindern.

Ein Wi-Fi-Router spielt eine andere Rolle. Er ist das Tor zwischen Ihrem lokalen Netzwerk und dem Internet. In einem typischen Heimnetzwerk führt der Router mehrere Aufgaben gleichzeitig aus:

  • Erstellt das drahtlose LAN mit 2,4 GHz, 5 GHz oder 6 GHz-Radios.
  • Weist lokale IP-Adressen mit DHCP zu.
  • Übersetzt private IP-Adressen in eine öffentliche IP mit NAT.
  • Wendet Firewall-Regeln zwischen WAN und LAN an.
  • Leitet den Verkehr zwischen kabelgebundenen, drahtlosen, Gast- und manchmal VLAN-basierten Netzwerken.
  • Bietet DNS-Weiterleitung oder -Relay.

Wenn ein VPN auf einem Laptop oder Telefon läuft, verwendet nur dieses Gerät den verschlüsselten Tunnel. Wenn ein VPN auf dem Router läuft, wird der Router zum VPN-Client. Geräte hinter dem Router senden normalen lokalen Datenverkehr zum Gateway. Der Router verschlüsselt und leitet diesen Datenverkehr dann durch das Tunnel.

Diese Zusammenarbeit verändert das Datenschutzmodell. Anstatt eine VPN-App auf jedem Endpunkt zu installieren und zu warten, zentralisieren Sie die Durchsetzung des VPN an der Netzwerkgrenze. Dies ist besonders nützlich für Geräte, die keine VPN-Apps ausführen können, wie Spielkonsolen, einige Streaming-Boxen, ältere Smart-TVs und eingebettete IoT-Hardware.
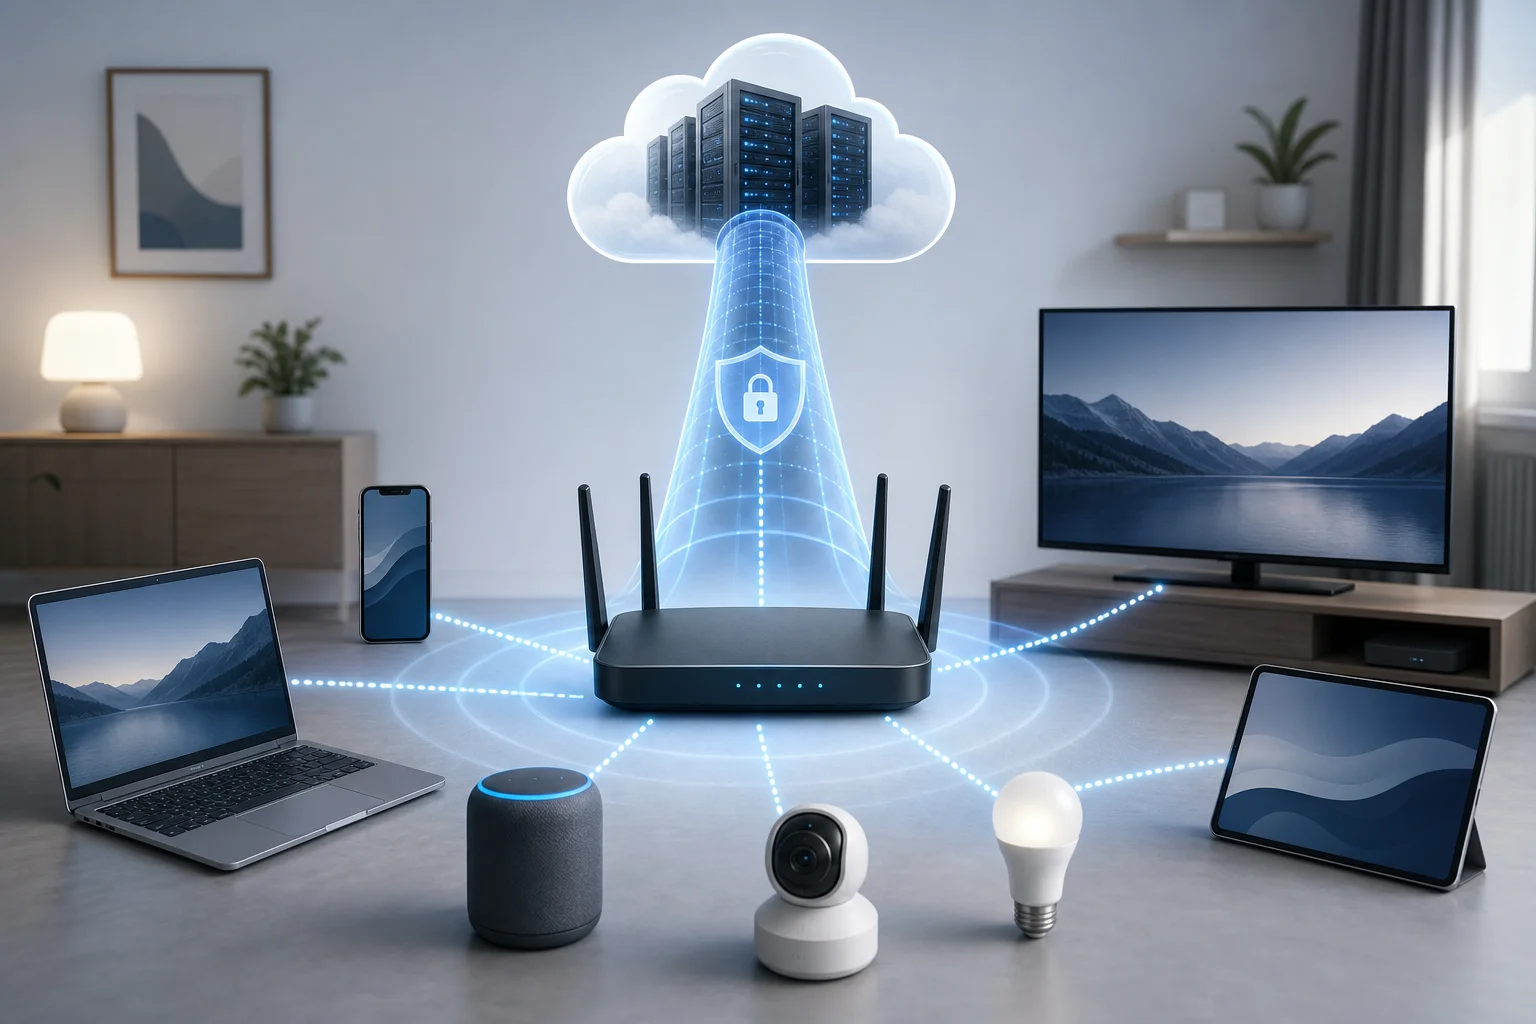
vpn-router-netzwerkdiagramm

Router-Level-VPNs verschieben jedoch auch die Verantwortung zum Gateway. DNS, Firewall-Regeln, Split-Tunneling, Kill-Switch-Verhalten und Firmware-Updates müssen sorgfältig behandelt werden. Eine schwache Routerkonfiguration kann Datenverkehr auslaufen lassen, selbst wenn das VPN-Tunnel verbunden scheint.

Warum ein VPN auf Ihrem Wi-Fi-Router verwenden?

Ein Router-VPN dreht sich hauptsächlich um Abdeckung, Konsistenz und Kontrolle. Anstatt darauf zu vertrauen, dass Benutzer VPN-Apps korrekt aktivieren, machen Sie die verschlüsselte Routenführung zur Standardoption für das Netzwerk.

Die Hauptvorteile sind:

  • Netzwerkweite Schutz: Jedes Gerät, das mit dem ausgewählten Wi-Fi-Netzwerk verbunden ist, kann den VPN-Tunnel nutzen.
  • Unterstützung für Nicht-VPN-Geräte: Smart-TVs, Konsolen und IoT-Geräte profitieren ohne lokale VPN-Clients.
  • Zentralisierte Politik: Routingregeln, DNS-Einstellungen und Firewall-Kontrollen werden an einem Ort verwaltet.
  • Reduzierte Einrichtungserleichterungen: Gäste und sekundäre Geräte benötigen keine separate VPN-Konfiguration.
  • Standortunabhängigkeit: Sie können den Datenverkehr durch eine VPN-Region leiten, die den Zugriff auf blockierte Websites oder regionenbegrenzte Inhalte verbessert.

Für Benutzer in restriktiven Regionen ist der wichtigste Vorteil die konsistente Umgehung. Wenn die Zensur durch DNS-Blockierung, IP-Blockierung oder grundlegendes Verkehrsfiltern implementiert wird, kann ein ordnungsgemäß konfiguriertes VPN-Tunnel die lokalen Netzwerkbeschränkungen schwieriger durchzusetzen. Der ISP sieht eine verschlüsselte Verbindung zum VPN-Server anstelle direkter Verbindungen zu blockierten Zielen.

Das gesagt, Zensursysteme variieren. Einige Netzwerke verwenden Deep Packet Inspection, aktives Probing, VPN-Server-Blacklists oder Protokoll-Drosselung. In diesen Umgebungen hängt der Erfolg des Router-VPN stark vom Protokoll, Port, Serverreputation und Verschleierungsfähigkeiten ab. Sie sollten auch die lokalen Gesetze und Risiken verstehen, bevor Sie die Umgehung versuchen.

Aus Datenschutzsicht verbirgt ein VPN auf Ihrem Router die Ziel-Details vor dem lokalen ISP, macht Sie aber nicht anonym. Der VPN-Anbieter kann Metadaten wie Verbindungszeiten sehen, und der VPN-Server kann den nach außen strömenden Verkehr sehen, es sei denn, die End-to-End-Verschlüsselung, wie HTTPS, schützt ihn ebenfalls. Browser-Fingerprinting, Konto-Logins, Cookies und Geräteidentifikatoren können Sie trotzdem identifizieren.

Die Sicherheit verbessert sich, wenn das VPN mit einer guten Router-Hygiene kombiniert wird: starke Admin-Passwörter, aktualisierte Firmware, deaktivierte Fernverwaltung, segmentierte Gastnetzwerke und DNS-Leckschutz. Mit anderen Worten, ein Router-VPN sollte Teil eines mehrschichtigen Netzwerksicherheitsdesigns sein, nicht das gesamte Design.

Schritt-für-Schritt-Anleitung zur Einrichtung eines VPN auf Ihrem Router

Bevor Sie beginnen, bestätigen Sie, dass Ihr Router als VPN-Client fungieren kann. Viele Consumer-Router unterstützen den VPN-Server-Modus, der es Ihnen ermöglicht, von außen nach Hause zu verbinden, aber nicht den VPN-Client-Modus, der den Heimverkehr über einen kommerziellen oder externen VPN-Anbieter leitet. Das sind unterschiedliche Funktionen.

Schritt 1: Überprüfen Sie Ihr Netzwerk und die Routerfähigkeiten

Notieren Sie Ihre aktuellen Netzwerkeinstellungen, bevor Sie Änderungen vornehmen:

  1. Router-Modell und Hardware-Revision.
  2. Aktuelle Firmware-Version.
  3. WAN-Verbindungstyp, wie DHCP, PPPoE, statische IP oder Mobilfunkmodem.
  4. LAN-Subnetz, DHCP-Bereich und reservierte IP-Adressen.
  5. DNS-Konfiguration.
  6. Vorhandene Portweiterleitungen, VLANs, Gastnetzwerke oder Jugendschutz.
  7. ISP-Modem-Modus, wie Bridge-Modus oder Router-Modus.

Überprüfen Sie dann die Hardware-Limiten. VPN-Verschlüsselung ist CPU-intensiv. Ältere Router mit stromsparenden MIPS- oder ARM-Chips können möglicherweise nur einen moderaten Durchsatz über OpenVPN bewältigen. Neuere Router mit AES-Beschleunigung, Multi-Core-ARM-Prozessoren oder WireGuard-Unterstützung schneiden in der Regel besser ab.

Schritt 2: Bestätigen Sie die VPN-Kompatibilität und Firmware-Optionen

Überprüfen Sie, ob Ihre Firmware die VPN-Clientkonfiguration unterstützt. Häufige Optionen umfassen:

Firmware oder PlattformVPN-Client-UnterstützungBeste AnpassungNotizen
Stock AsusWRTOft jaFortgeschrittene HeimanwenderGute OpenVPN-Unterstützung bei vielen Asus-Modellen
OpenWrtJaTechnische BenutzerHochflexibel, starkes Paket-Ökosystem
DD-WRTJaLegacy- und Enthusiasten-RouterModellunterstützung variiert je nach Build
FreshTomatoJaBroadcom-basierte RouterNützliche Schnittstelle, eingeschränkte Gerätepalette
pfSense oder OPNsenseJaDedizierte Firewall-GeräteHervorragendes Routing, Firewall und Richtlinienkontrollen
MikroTik RouterOSJaNetzwerkingenieureLeistungsstark, erfordert jedoch sorgfältige Konfiguration
Von ISP bereitgestellte FirmwareOft eingeschränktBasisnetzwerkeFehlen oft fortgeschrittener VPN-Client-Funktionen

Wenn die Standard-Firmware keine VPN-Client-Unterstützung bietet, können Sie Drittanbieter-Firmware installieren, jedoch nur, wenn Ihre genaue Hardware-Revision unterstützt wird. Ein falsches Image kann den Router unbrauchbar machen. Laden Sie die Firmware von der offiziellen Projektseite herunter, überprüfen Sie die Prüfziffern, wenn verfügbar, und halten Sie eine Wiederherstellungsmethode bereit.

Schritt 3: Wählen Sie die Router-VPN-Topologie

Es gibt drei gängige Bereitstellungsmuster:

  • Voll-Tunnel-VPN: Allen LAN-Datenverkehr über das VPN. Dies ist einfach und kraftvoll für die Zensurresistenz.
  • Split-Tunnel-VPN: Nur ausgewählte Geräte, Domänen oder Ziel-IP-Bereiche verwenden das VPN. Dies verbessert die Geschwindigkeit und Kompatibilität.
  • Dual-SSID-Design: Ein Wi-Fi-Netzwerk läuft über das VPN, während ein anderes den normalen ISP-Pfad nutzt. Dies ist praktisch für Haushalte mit gemischten Bedürfnissen.

Erfahrene Benutzer ziehen häufig ein Dual-SSID- oder VLAN-basiertes Design vor. Zum Beispiel kann wifi-vpn durch das VPN-Tunnel leiten, während wifi-direct den ISP-Pfad nutzt. Dies verhindert, dass Dienste, die VPN-Verkehr ablehnen, wie einige Bankseiten oder lokale Streaming-Plattformen, unterbrochen werden.

Schritt 4: Importieren Sie VPN-Anmeldeinformationen und Konfiguration

Ihr VPN-Anbieter sollte Konfigurationsdateien oder manuelle Einstellungen bereitstellen. Für OpenVPN handelt es sich in der Regel um eine .ovpn-Datei plus Anmeldeinformationen oder Zertifikate. Für WireGuard handelt es sich um eine Peer-Konfiguration, die private und öffentliche Schlüssel, Endpunktdetails und erlaubte IPs enthält.

Typische OpenVPN-Parameter umfassen:

  • Server-Hostnamen oder IP-Adresse.
  • Port und Transport, wie UDP 1194 oder TCP 443.
  • Verschlüsselung und Authentifizierungseinstellungen.
  • CA-Zertifikat und Client-Zertifikat, wenn erforderlich.
  • Benutzername und Passwort, falls verwendet.
  • Umleitungs-Gateway-Option für vollständige Tunnel-Routing.
  • DNS-Push-Optionen.

Typische WireGuard-Parameter umfassen:

  • Lokaler privater Schlüssel.
  • Peer-öffentlicher Schlüssel.
  • Endpunkt-Hostname und Port.
  • Erlaubte IPs, üblicherweise 0.0.0.0/0 und ::/0 für den vollen Tunnel.
  • Persistentes Keepalive, oft nützlich hinter NAT.

Bewahren Sie private Schlüssel und Anmeldeinformationen sicher auf. Jeder, der über diese Details verfügt, kann möglicherweise Ihr VPN-Konto nutzen.

Schritt 5: Konfigurieren Sie Routing, DNS und Firewall-Verhalten

Nachdem das Tunnel verbunden ist, bestimmt das Routing, ob der Datenverkehr es tatsächlich nutzt. Bei einer Voll-Tunnel-Installation sollte die Standardroute über die VPN-Schnittstelle zeigen. Für Split-Tunneling verwenden Sie eine politikbasierte Routing-Entscheidung basierend auf Quell-IP, Quell-Subnetz, VLAN oder Ziel.

DNS ist ebenso wichtig. Wenn LAN-Clients weiterhin ISP-DNS-Server verwenden, können blockierte Domain-Suchanfragen fehlschlagen oder auslaufen. Konfigurieren Sie den Router so, dass er DNS über das VPN weiterleitet oder sichere DNS-Resolver verwendet, die innerhalb des Tunnels erreichbar sind. Blockieren Sie auch den ausgehenden DNS-Verkehr von LAN-Clients, es sei denn, er führt zum Router, wenn Sie eine strengere Kontrolle wünschen.

Ein einfaches entlecker-resistentes Design umfasst:

  • DHCP gibt die Router-IP als DNS-Server aus.
  • Der Router leitet DNS durch das VPN-Tunnel.
  • Firewall-Regeln blockieren LAN-zu-WAN-DNS auf Port 53, wenn die VPN-Politik Tunnel erfordert.
  • IPv6 wird entweder über das VPN geleitet oder deaktiviert, wenn es nicht unterstützt wird.
  • Ein Kill-Switch blockiert WAN-Egress, wenn das VPN-Tunnel abbricht.

Schritt 6: Testen Sie die Einrichtung, bevor Sie sich darauf verlassen

Gehen Sie nicht einfach davon aus, dass das VPN funktioniert, nur weil die Schnittstelle "verbunden" anzeigt. Testen Sie von einem Client-Gerät, das mit dem VPN-Wi-Fi-Netzwerk verbunden ist.

Überprüfen Sie Folgendes:

  1. Die öffentliche IP-Adresse entspricht dem VPN-Server, nicht dem ISP.
  2. DNS-Lecktests zeigen VPN- oder gewählte Resolver-Adressen.
  3. IPv6 offenbart nicht die ISP-Adresse.
  4. Blockierte Websites laden wie erwartet.
  5. Non-VPN-SSIDs oder VLANs verhalten sich weiterhin wie vorgesehen.
  6. Durchsatz und Latenz sind akzeptabel.
  7. Der Kill-Switch funktioniert, indem er den VPN-Prozess stoppt und bestätigt, dass der Datenverkehr nicht über WAN entweicht.

Häufige Fallstricke sind doppeltes NAT von ISP-Gateways, falsche Zeiteinstellungen, die die Zertifikatvalidierung stören, MTU-Probleme, die teilweise Ladeprobleme verursachen, und DNS-Einstellungen, die durch WAN-Erneuerungen überschrieben werden. Dokumentieren Sie jede Änderung, damit Sie schnell zurückkehren können.
router-VPN-Setup-Dashboard

Erkunden von VPN-Protokollen und deren Einfluss

Die Wahl des Protokolls hat direkte Auswirkungen auf Geschwindigkeit, Stabilität, Zensurresistenz und CPU-Last des Routers. Die beste Option hängt sowohl von Ihrer Hardware als auch von der Filterumgebung ab.

OpenVPN

OpenVPN ist ausgereift, wird weitgehend unterstützt und ist hochgradig konfigurierbar. Es kann über UDP für bessere Leistung oder TCP für einfachere Überquerung restriktiver Netzwerke ausgeführt werden. TCP 443 kann auf Port-Ebene wie normales HTTPS aussehen, obwohl Deep Packet Inspection es immer noch als VPN-Verkehr identifizieren kann.

Auf Routern kann OpenVPN langsamer sein als neuere Protokolle, da es häufig im Benutzerspeicher ausgeführt wird und möglicherweise nicht die vollständige Hardwarebeschleunigung nutzt. Dennoch bleibt es eine starke Option, da viele Router-Firmware-Varianten es gut unterstützen.

WireGuard

WireGuard ist leichtgewichtig und oft viel schneller als OpenVPN auf modernen Routern. Es verwendet einen schlanken Code und moderne Kryptografie. Die Konfiguration ist einfach, und das Roaming-Verhalten ist ausgezeichnet.

Der Nachteil ist, dass WireGuard-Verkehr in einigen restriktiven Umgebungen einfacher zu erkennen sein kann, es sei denn, der Anbieter fügt Verschleierung hinzu oder präsentiert es in einem anderen Transport. Für rohe Leistung auf unterstützter Firmware ist es in der Regel eine der besten Optionen.

L2TP/IPSec und IKEv2/IPSec

L2TP/IPSec ist gängig, aber älter. Es kann leicht blockiert werden, da es erkennbare Ports und Protokolle verwendet. Es kann auch hinter striktem NAT Schwierigkeiten haben, es sei denn, das NAT-Traversal funktioniert korrekt.

IKEv2/IPSec ist moderner und stabiler für mobile Geräte, aber die Routerunterstützung variiert. Es kann schnell sein, wenn Hardwarebeschleunigung verfügbar ist. Wie L2TP/IPSec kann es jedoch für restriktive Netzwerke leichter zu blockieren sein als hochgradig anpassbare OpenVPN-Konfigurationen.

PPTP

PPTP sollte für sicherheitskritische Anwendungen vermieden werden. Es ist veraltet und hat bekannte Schwächen. Es kann weiterhin in alten Router-Oberflächen erscheinen, ist jedoch nicht für Datenschutz oder Zensurumgehung geeignet.

Protokollempfehlungen für restriktive Regionen

Für restriktive Regionen priorisieren Sie Zuverlässigkeit und Anpassungsfähigkeit:

  • Verwenden Sie OpenVPN über TCP 443, wenn Netzwerke gängige VPN-Ports blockieren.
  • Verwenden Sie OpenVPN über UDP, wenn Geschwindigkeit wichtig ist und UDP nicht drosselt.
  • Verwenden Sie WireGuard, wenn Ihr Anbieter stabile Endpunkte unterstützt und das Netzwerk es nicht aggressiv erfassen kann.
  • Berücksichtigen Sie verschleierte oder unsichtbare Modi, wenn Ihr VPN-Anbieter diese für routerkompatible Konfigurationen anbietet.
  • Vermeiden Sie PPTP und verlassen Sie sich nicht auf L2TP/IPSec, wo Blockierungen üblich sind.

Die Wahl des Protokolls beeinflusst auch das MTU. Kapselung fügt Overhead hinzu, sodass Pakete möglicherweise eine kleinere maximale Größe benötigen. Symptome von MTU-Problemen sind teilweise ladende Sites, hängende Videoplayer und fehlerhafte TLS-Handshake. Die Anpassung von MTU oder MSS-Clamping am Router behebt dies oft.

Technische Herausforderungen und Lösungen bei der Router-VPN-Einrichtung

Router-VPN-Bereitstellungen scheitern auf vorhersehbare Weise. Die meisten Probleme resultieren aus Hardwaregrenzen, Routingfehlern, DNS-Lecks oder Konflikten zwischen ISP-Geräten und Router-Firmware.

Häufige Einrichtungs- und Nutzungsprobleme

Niedriger Durchsatz ist die häufigste Beschwerde. Die Verschlüsselung kann die CPU des Routers überfordern. Überprüfen Sie die CPU-Auslastung während Geschwindigkeitstests. Wenn ein Kern ausgelastet ist, ist das Protokoll oder die Hardware der Flaschenhals.

Tunnel verbindet sich, aber Datenverkehr passiert nicht deutet normalerweise auf Routing- oder Firewallfehler hin. Bestätigen Sie, dass Standardrouten, NAT-Regeln und politikbasierte Routing-Tabellen auf die Tunnel-Schnittstelle zeigen.

DNS-Lecks treten auf, wenn Clients ISP-DNS, fest codierte öffentliche DNS oder IPv6-DNS außerhalb des Tunnels verwenden. Blockieren Sie den direkten DNS-Abfluss und erzwingen Sie DNS über den Router.

Streaming- oder Bankseiten funktionieren nicht, weil einige Dienste IP-Bereiche von VPN blockieren. Verwenden Sie Split-Tunneling oder eine direkte Zugriffs-SSID für Dienste, die den ISP-Pfad erfordern.

Häufige Trennungen können durch instabiles WAN, blockierte Keepalives, überlastete Router oder VPN-Serverüberlastungen verursacht werden. Versuchen Sie es mit einem anderen Server, ändern Sie den Transport oder passen Sie die Keepalive-Einstellungen an.

IPv6-Lecks treten auf, wenn IPv4 getunnelt ist, aber IPv6 weiterhin über den ISP geleitet wird. Entweder konfigurieren Sie IPv6 über das VPN oder deaktivieren Sie IPv6 in dem VPN-Netzwerk.

Lösungen für bessere Leistung

Beginnen Sie mit der Auswahl des Protokolls. Wenn verfügbar, testen Sie WireGuard und OpenVPN UDP vor OpenVPN TCP. TCP-over-TCP-Tunneling kann unter Paketverlust zu schlechter Leistung führen, da beide Schichten retransmitieren.

Optimieren Sie dann das Routing. Politikbasiertes Routing reduziert die unnötige VPN-Belastung. Routen Sie beispielsweise nur sensible Geräte oder spezifische VLANs über das VPN. Halten Sie latenzempfindlichen lokalen Datenverkehr, wie Gaming oder lokale Medien, auf dem direkten Weg, wenn die Datenschutzvorgaben dies erlauben.

Passen Sie dann die Paketgröße an. Wenn Sie Fragmentierung vermuten, senken Sie die Tunnel-MTU oder aktivieren Sie MSS-Clamping. Häufige VPN-MTU-Werte variieren je nach Protokoll und WAN-Typ, daher testen Sie besser, als blind zu kopieren.

Die Hardware kann ebenfalls der begrenzende Faktor sein. Für eine nachhaltige Hochgeschwindigkeits-VPN-Nutzung sollten Sie in Betracht ziehen:

  • Einen Router mit leistungsstarker ARM-CPU und AES-Beschleunigung.
  • Einen Mini-PC, der pfSense, OPNsense oder OpenWrt ausführt.
  • Ein dediziertes VPN-Gateway hinter Ihrem bestehenden Router.
  • VLAN-fähige Switches und Access Points für eine sauberere Segmentierung.

Beste Praktiken für Sicherheit und Geschwindigkeit

Verwenden Sie eine Sicherheitsbasislinie, bevor Sie das VPN aktivieren:

  • Ändern Sie die Standard-Admin-Anmeldeinformationen des Routers.
  • Deaktivieren Sie die WAN-seitige Verwaltung, es sei denn, sie ist unbedingt erforderlich.
  • Aktualisieren Sie die Firmware regelmäßig.
  • Sichern Sie die Router-Konfiguration nach erfolgreicher Einrichtung.
  • Verwenden Sie starke Wi-Fi-Verschlüsselung, vorzugsweise WPA2-AES oder WPA3.
  • Trennen Sie IoT-Geräte von vertrauenswürdigen Laptops und Handys.
  • Wenden Sie möglichst geringe Firewall-Regeln zwischen VLANs an.
  • Überwachen Sie Protokolle auf Tunnelabrisse und Authentifizierungsfehler.

Für Geschwindigkeit halten Sie die Konfiguration einfach. Vermeiden Sie es, mehrere VPN-Tunnel zu stapeln, es sei denn, Sie verstehen den Einfluss auf Latenz und MTU. Wählen Sie nahegelegene VPN-Server, wenn die Zensurumgehung keinen entfernt gelegenen Standort erfordert. Schließlich planen Sie regelmäßige Tests, da VPN-Server, ISP-Routen und Blockierungsmuster sich im Lauf der Zeit ändern können.
VPN-Performance-Fehlerbehebung

Häufige Missverständnisse über VPNs und Router

Router-VPN-Setups werden oft missverstanden. Die folgenden FAQ-ähnlichen Antworten klären über die häufigsten Annahmen auf, die fortgeschrittene Benutzer in Frage stellen sollten.

Macht ein VPN auf meinem Router jedes Gerät anonym?

Nein. Es ändert die öffentliche IP-Adresse, die von Websites gesehen wird, und verschlüsselt den Datenverkehr zwischen Ihrem Router und dem VPN-Server. Es entfernt jedoch nicht Browser-Fingerabdrücke, Konto-Logins, Cookies, Geräte-Telemetrie oder Tracking-Pixel. Verwenden Sie datenschutzorientierte Browsereinstellungen, compartmentalisierte Konten und End-to-End-Verschlüsselung, wenn Anonymität wichtig ist.

Funktioniert jeder Wi-Fi-Router mit einem VPN?

Nein. Der Router muss den VPN-Client-Modus unterstützen und ausreichend leistungsstark sein, um den benötigten Durchsatz zu gewährleisten. Einige Router werben mit "VPN-Unterstützung", bieten jedoch nur Funktionen für den VPN-Server. Bestätigen Sie immer die Client-Unterstützung für das Protokoll, das Sie verwenden möchten.

Ist die Leistung eines Router-VPN die gleiche wie die Verwendung einer VPN-App?

In der Regel nicht. Telefone und Laptops haben oft schnellere CPUs und optimierte VPN-Apps. Router können schwächere Prozessoren und begrenzte kryptographische Beschleunigung haben. WireGuard auf fähiger Hardware kann schnell sein, aber OpenVPN auf älteren Routern kann viel langsamer sein.

Kann ein VPN immer Zensur umgehen?

Nein. Ein VPN kann viele Formen der Filterung umgehen, insbesondere DNS- und grundlegende IP-Blockierungen. Fortgeschrittene Zensur kann jedoch bekannte VPN-Server blockieren, Protokolle fingerprinten, verschlüsselte Tunnel drosseln oder Handshakes stören. Verschleierung, alternative Ports und Serverrotation können notwendig sein.

Schützt ein Router-VPN mich vor bösartigen Websites?

Nicht von sich aus. Ein VPN verschlüsselt den Transport zwischen Ihnen und dem VPN-Server. Es blockiert jedoch nicht automatisch Phishing, Malware, unsichere Downloads oder kompromittierte Websites. Verwenden Sie sicheres DNS-Filtering, Browserschutzmaßnahmen, Endpunktsicherheitsmaßnahmen und sorgfältige Browsing-Gewohnheiten.

Sollte ich IPv6 deaktivieren, wenn ich ein Router-VPN verwende?

Wenn Ihr VPN und Router IPv6-Tunneling nicht korrekt unterstützen, kann die Deaktivierung von IPv6 im VPN-gerouteten Netzwerk Lecks verhindern. Wenn Sie IPv6 benötigen, konfigurieren Sie es absichtlich und testen Sie es mit Leck-Prüftools.

Abschließende Überlegungen für fortgeschrittene Benutzer

Bevor Sie ein VPN auf einem Wi-Fi-Router bereitstellen, überprüfen Sie Ihre tatsächlichen Netzwerkbedürfnisse. Fragen Sie, was geschützt werden muss, was schnell sein muss und was mit lokalen Diensten kompatibel bleiben muss. Eine Voll-Tunnel-Installation ist einfacher, eignet sich jedoch möglicherweise nicht für jedes Gerät. Ein segmentiertes Design mit VPN- und Non-VPN-SSIDs bietet oft eine bessere Kontrolle über den Betrieb.

Planen Sie für fortlaufende Verwaltung. Bewahren Sie Kopien von funktionierenden Konfigurationen, Zertifikaten, Schlüsseln und Firmware-Images an einem sicheren Ort auf. Verfolgen Sie, welche Geräte die VPN-Route nutzen. Überprüfen Sie DNS- und IP-Lecks nach Firmware-Updates. Überprüfen Sie die Protokolle, wenn sich die Konnektivität ändert. Wenn Benutzer auf unzensierten Zugriff angewiesen sind, konfigurieren Sie ein Fail-Closed-Firewall-Verhalten, damit der Verkehr nicht stillschweigend auf den ISP-Pfad zurückfällt.

Die Planung für die Zukunft ist wichtig, da sich die Einschränkungen entwickeln. Wählen Sie Firmware mit aktiver Wartung, Protokolle mit starker Unterstützung der Community und einen VPN-Anbieter, der mehrere Verbindungsarten anbietet. Verwenden Sie nach Möglichkeit Router oder Firewall-Geräte, die WireGuard, OpenVPN, VLANs, politikbasiertes Routing, benutzerdefinierte Firewall-Regeln und DNS-Kontrolle unterstützen. Dies gibt Ihnen Spielraum, sich anzupassen, wenn ein Protokoll blockiert wird oder eine Servergruppe unzuverlässig wird.

Ein gut gestaltetes Router-VPN-Setup kann dauerhaften, netzwerkweiten Datenschutz und zuverlässigeren Zugriff in restriktiven Regionen bieten. Es funktioniert am besten, wenn es als ein konstruiertes System betrachtet wird: getestet, überwacht, dokumentiert und abgestimmt. Rüsten Sie Ihren Wi-Fi-Router mit BeFreeVPN aus, um mühelos Zensur zu umgehen und ein sicheres, registrierungsfreies Surferlebnis zu genießen.
Einrichten eines VPN für Google TV: Eine tiefgehende Analyse

· 20 Minuten Lesezeit

Möchten Sie regionale Einschränkungen umgehen und Ihr Streaming auf Google TV absichern? Dieser umfassende Leitfaden untersucht die technischen Schritte, die notwendig sind, um ein VPN effektiv einzurichten. Wenn Sie ein vpn für google tv setup in einer restriktiven Region benötigen, besteht das Ziel nicht nur darin, einen flüssigeren Zugang zu Apps und Medien zu erhalten. Es geht auch darum, die Exposition gegenüber Netzwerküberwachung, ISP-Drosselung, DNS-Filterung und Inhaltsblockierung zu reduzieren, während Ihr Streaming-Gerät stabil und schnell bleibt.

Google TV basiert auf Android TV, was die VPN-Implementierung flexibler macht als auf vielen Smart-TV-Plattformen. Allerdings können zensur-intensive Netzwerke, schwache Router, App-Store-Beschränkungen und Protokollblockierungen den Prozess komplizieren. Dieser Leitfaden behandelt die technischen Optionen, Einrichtungspfade, Leistungsoptimierung, Datenschutzkontrollen, Missverständnisse und fortgeschrittene Umgehungsmethoden, die Sie verstehen sollten, bevor Sie sich auf ein VPN zum Streaming oder zur Umgehung von Zensur verlassen.

Übersicht über das vpn für google tv setup

1. Einführung in VPNs für Google TV

Ein VPN oder virtuelles privates Netzwerk erstellt einen verschlüsselten Tunnel zwischen Ihrem Google TV-Gerät und einem entfernten VPN-Server. Anstatt den Datenverkehr direkt über Ihren ISP oder lokalen Netzwerkbetreiber zu senden, wird Ihr Verkehr in einer verschlüsselten Verbindung eingepackt und verlässt den Server des VPN-Anbieters.

Für Google TV-Nutzer in offenen Internetumgebungen kann dies hauptsächlich die Privatsphäre verbessern oder den Zugriff auf regionalspezifische Streamingbibliotheken erleichtern. In restriktiven Regionen ist die Rolle ernster. Ein VPN kann helfen, den Verkehr um Blockaden herum zu leiten, die DNS-Manipulation zu reduzieren und es lokalen Vermittlern zu erschweren, zu überprüfen, welche Dienste Sie nutzen.

Warum ein VPN in restriktiven Regionen auf Google TV verwenden

Restriktive Netzwerke verwenden oft eine Mischung aus Blockiermethoden. Dazu gehören möglicherweise DNS-Vergiftung, IP-Blockierung, Deep Packet Inspection, App-Store-Filterung oder Drosselung bekannter Streaming-Endpunkte. Google TV hängt von Cloud-Diensten, App-Updates, Streaming-APIs und DNS-Abfragen ab, sodass selbst teilweise Zensur das Erlebnis beeinträchtigen kann.

Ein VPN kann helfen durch:

  • Verschlüsselung des Verkehrs zwischen Google TV und dem VPN-Server.
  • Ersetzung der lokalen DNS-Resolver durch vom VPN kontrollierte DNS.
  • Maskierung Ihrer sichtbaren IP-Adresse von Streaming-Plattformen und Websites.
  • Umgehung lokaler ISP-Blockierungen und Netzwerk-Firewalls.
  • Reduzierung einiger Formen der Verkehrsklassifizierung und Drosselung.

Ein VPN ist jedoch kein Zauber. Wenn das VPN-Protokoll selbst blockiert ist, wenn die VPN-App aus dem lokalen Play Store entfernt wurde oder wenn Streaming-Dienste einen überlasteten VPN-Server markieren, benötigen Sie möglicherweise eine erweiterte Konfiguration.

Vorteile von VPNs für Streaming und Datenschutz

Die Hauptvorteile eines VPN auf Google TV sind praktisch:

  1. Streaming-Zugang: Sie können sich über einen Server in einem unterstützten Land verbinden, um auf Apps oder Bibliotheken zuzugreifen, die in dieser Region verfügbar sind.
  2. Netzwerkprivatsphäre: Ihr ISP sieht, dass Sie mit einem VPN-Server verbunden sind, jedoch nicht die genauen Streaming-Domains oder Medienanforderungen innerhalb des verschlüsselten Tunnels.
  3. Sicherere öffentliche oder gemeinsame Netzwerke: Wenn Ihr Google TV in einem Hotel, Wohnheim, Büro oder einer Wohngemeinschaft verbunden ist, reduziert ein VPN die lokale Netzwerkexposition.
  4. DNS-Integrität: Ein gutes VPN zwingt DNS-Abfragen durch verschlüsselte oder vom Anbieter kontrollierte Resolver, was hilft, DNS-Hijacking zu verhindern.
  5. Konsistenz: Mit einem stabilen Server und Protokoll können Sie inkonsistente Routen umgehen, die durch lokale ISP-Filterung verursacht werden.

Herausforderungen ohne ein VPN

Ohne ein VPN ist der Google TV-Verkehr normalerweise für mehrere Parteien sichtbar: den ISP, den Wi-Fi-Administrator, den DNS-Anbieter und in einigen Fällen regionale Netzwerk-Gateways. In restriktiven Regionen kann dies zu blockierten Apps, unterbrochenen Streams, fehlgeschlagenen Anmeldungen und Problemen mit dem Zugang zum App Store führen.

Sie können auch Symptome sehen, die wie Geräteprobleme aussehen, aber tatsächlich Netzwerkstörungen sind:

  • Streaming-Apps laden, aber Videos starten nie.
  • Die Suchergebnisse im Play Store sind unvollständig.
  • Google-Dienste funktionieren nur sporadisch.
  • DNS-Fehler erscheinen nur bei bestimmten Apps.
  • Streams verringern die Qualität trotz einer schnellen Verbindung.
  • Spezifische ausländische Nachrichten-, Bildungs- oder Unterhaltungs-Apps funktionieren nicht.

Eine korrekte VPN-Konfiguration kann viele dieser Probleme lösen, aber das Protokoll und die Einrichtungsmethode sind entscheidend.

2. Verstehen von VPN-Protokollen und Mechanismen

Das VPN-Protokoll steuert, wie Ihr verschlüsselter Tunnel gebaut, authentifiziert, gewartet und über das Netzwerk transportiert wird. In restriktiven Regionen kann die Wahl des Protokolls darüber entscheiden, ob das VPN überhaupt eine Verbindung herstellt.

Häufige VPN-Protokolle für Google TV

ProtokollStärkenSchwächenBeste Verwendung auf Google TV
OpenVPN UDPReif, weit verbreitet, konfigurierbarKann erkannt oder gedrosselt werden; benötigt möglicherweise zusätzliche VerschleierungFlexible Einrichtung, manuelle Konfiguration, restriktive Netzwerke mit benutzerdefinierten Ports
OpenVPN TCPZuverlässiger bei instabilen Netzwerken; kann Port 443 nutzenLangsamer als UDP aufgrund von TCP-over-TCP-OverheadNetzwerke, die UDP blockieren oder nur webähnlichen Verkehr zulassen
IKEv2/IPsecSchnelle Wiederverbindung, gut für mobile NetzwerkeEinfacher in einigen Regionen zu blockieren; App-Unterstützung variiertStabile Heimnetzwerke oder ISP-Verbindungen ohne aggressive Filterung
WireGuardSehr schnell, moderne Kryptographie, geringer OverheadDeutliches Verkehrsprofil; kann ohne Verschleierung blockiert werdenHochgeschwindigkeits-Streaming, wo die Zensur moderat ist
Proprietäre Stealth-ProtokolleEntwickelt, um VPN-Signaturen zu verbergenWeniger transparent; hängt von der Implementierung des Anbieters abHohe Zensurumgebungen, in denen Standardprotokolle versagen

Für ein VPN für Google TV Setup sind OpenVPN und WireGuard häufig, da viele Android TV-VPN-Apps sie unterstützen. Dennoch können Stealth- oder verschleierte Modi notwendig sein, wenn die VPN-Blockierung aggressiv ist.

Wie Protokolle helfen, Zensur zu umgehen

Zensursysteme suchen normalerweise nach einem oder mehreren Signalen:

  • Ziel-IP-Adressen, die mit gesperrten Diensten verknüpft sind.
  • DNS-Anfragen für blockierte Domains.
  • Verkehrs-Signaturen, die zu VPN-Protokollen passen.
  • TLS-Handshake-Metadaten oder Servernamenhinweise.
  • Ungewöhnliches Paket-Timing oder Verhaltensweisen bei Verbindungen.

VPN-Protokolle helfen, indem sie Inhalte verschlüsseln und Anforderungen über einen anderen Server tunneln. Verschleierung geht weiter. Sie versucht, VPN-Verkehr wie gewöhnlichen HTTPS- oder ein anderes erlaubtes Protokoll erscheinen zu lassen. Beispielsweise kann OpenVPN über TCP-Port 443 wie standardmäßiger verschlüsselter Webverkehr auf einer grundlegenden Firewall-Ebene erscheinen. Fortgeschrittene Stealth-Systeme verpacken oder tarnen VPN-Pakete, um die Protokollfingerabdrücke zu reduzieren.

Überlegungen zur Wahl des richtigen Protokolls

Wählen Sie basierend auf Ihrem Bedrohungsmodell und den Netzwerkanforderungen:

  • Für Geschwindigkeit: Beginnen Sie mit WireGuard oder OpenVPN UDP.
  • Für Zuverlässigkeit: Versuchen Sie IKEv2 oder OpenVPN TCP.
  • Für restriktive Netzwerke: Verwenden Sie OpenVPN TCP auf Port 443, Stealth-Modus oder ein anbieter-spezifisches verschleiertes Protokoll.
  • Für Privatsphäre: Bevorzugen Sie Anbieter mit starker Verschlüsselung, Schutz vor Lecks und klaren No-Logs-Richtlinien.
  • Für Kompatibilität: Bestätigen Sie, dass der Anbieter eine Android TV- oder Google TV-App hat oder die Einrichtung auf Router-Ebene unterstützt.

Berücksichtigen Sie auch, ob Ihr Google TV-Gerät genügend CPU-Kapazität hat. Einstiegslösungen können bei hochbitratiger 4K-Streaming über starke Verschlüsselung Schwierigkeiten haben, insbesondere bei OpenVPN.

3. Schritt-für-Schritt-VPN-Einrichtung für Google TV

Es gibt drei Hauptmethoden zur Einrichtung eines VPN auf Google TV: Installieren Sie eine VPN-App direkt, sideloaden Sie eine Android-APK oder konfigurieren Sie das VPN auf Ihrem Router. Die direkte Installation ist am einfachsten. Die Router-Konfiguration ist stärker, wenn das Gerät die VPN-App nicht ausführen kann oder wenn Sie möchten, dass der gesamte Verkehr abgedeckt wird.

Konfiguration der Google TV VPN-Schritte

Vorinstallationsanforderungen und Überlegungen

Bevor Sie beginnen, überprüfen Sie Folgendes:

  • Ihr Google TV-Gerät ist auf die neueste verfügbare Systemversion aktualisiert.
  • Sie haben eine stabile Internetverbindung.
  • Ihr Google-Konto kann auf den Play Store zugreifen oder Sie haben eine sichere APK-Quelle.
  • Ihr VPN-Anbieter unterstützt Android TV, Google TV, OpenVPN, WireGuard oder die Router-Konfiguration.
  • Sie wissen, welche Region oder welchen Server Sie benötigen.
  • Sie verstehen die lokalen Regeln und Risiken im Zusammenhang mit der Verwendung von VPN in Ihrer Gerichtsbarkeit.

Wenn Sie sich in einer restriktiven Region befinden, laden Sie die erforderlichen Apps, Konfigurationsdateien und Sicherungs-APKs herunter, bevor Sie reisen oder bevor Blockierungen aktiv werden. Bewahren Sie OpenVPN .ovpn Dateien und Anmeldedaten sicher auf.

Methode 1: Installieren Sie eine VPN-App aus dem Google Play auf Google TV

Dies ist die bevorzugte Methode, wenn verfügbar.

  1. Öffnen Sie Google TV Home. Verwenden Sie die Fernbedienung, um zum oberen Menü zu navigieren.
  2. Gehen Sie zu Apps. Öffnen Sie die Suchfunktion für Apps.
  3. Suchen Sie nach Ihrem VPN-Anbieter. Verwenden Sie den genauen Anbieternamen, um Klone zu vermeiden.
  4. Installieren Sie die offizielle App. Überprüfen Sie den Entwicklernamen vor der Installation.
  5. Öffnen Sie die VPN-App. Melden Sie sich an oder aktivieren Sie die App laut dem Verfahren des Anbieters.
  6. Wählen Sie einen Server. Wählen Sie einen Standort in der Nähe Ihrer Zielinhaltsregion oder einen nahegelegenen Server mit geringer Latenz.
  7. Wählen Sie ein Protokoll. Beginnen Sie mit WireGuard oder OpenVPN UDP. Wenn blockiert, wechseln Sie zu OpenVPN TCP oder Stealth-Modus.
  8. Genehmigen Sie die VPN-Verbindungsanfrage. Android TV zeigt eine Systemaufforderung an.
  9. Testen Sie Streaming und DNS. Öffnen Sie Ihre Ziel-App und überprüfen Sie, ob der Inhalt korrekt geladen wird.

Diese Einrichtung bietet Ihnen Schutz auf Geräteeebene. Nur der Traffic von Google TV geht durch das VPN, nicht Ihr gesamtes Heimnetzwerk.

Methode 2: Sideload eine VPN-APK

Wenn die VPN-App in Ihrer Play Store-Region nicht verfügbar ist, kann das Sideloading funktionieren. Seien Sie vorsichtig, da bösartige APKs häufig sind.

  1. Installieren Sie einen vertrauenswürdigen Dateimanager aus dem Play Store.
  2. Laden Sie die APK von der offiziellen Website des VPN-Anbieters auf einem anderen Gerät herunter.
  3. Übertragen Sie sie per USB-Laufwerk, Cloud-Speicher oder lokalen Netzwerkspeicher.
  4. Aktivieren Sie auf Google TV die Installation aus unbekannten Quellen für den Dateimanager.
  5. Öffnen Sie die APK und installieren Sie sie.
  6. Deaktivieren Sie die Berechtigung für unbekannte Quellen nach der Installation.
  7. Starten Sie die VPN-App und verbinden Sie sich.

Laden Sie nur APKs aus offiziellen Quellen herunter. Vermeiden Sie modifizierte Apps, gehackte VPN-Clients oder inoffizielle Mirrors. Diese können Datenlecks verursachen oder Malware enthalten.

Methode 3: Konfigurieren Sie das VPN auf Ihrem Router

Die Routerebene VPN ist nützlich, wenn die Google TV-App keine Verbindung herstellen kann, wenn Sie eine abgedeckte Netzwerkabdeckung wünschen oder wenn Sie benutzerdefinierte OpenVPN/WireGuard-Konfigurationen verwenden möchten.

Allgemeine Schritte:

  1. Bestätigen Sie, dass Ihr Router den VPN-Clientmodus unterstützt. Viele ISP-Router tun dies nicht.
  2. Installieren Sie, falls erforderlich, eine kompatible Firmware wie OpenWrt, DD-WRT, AsusWRT-Merlin oder die VPN-Firmware des Anbieters.
  3. Laden Sie die VPN-Konfigurationsdateien von Ihrem Anbieter herunter.
  4. Laden Sie die OpenVPN- oder WireGuard-Einstellungen auf den Router hoch.
  5. Geben Sie Anmeldedaten, Zertifikate, Schlüssel und DNS-Einstellungen ein.
  6. Leiten Sie Ihr Google TV durch den VPN-Tunnel.
  7. Testen Sie die IP- und DNS-Lecks von einem anderen Gerät im selben Netzwerk.
  8. Verbinden Sie Google TV mit diesem Router oder dem VPN-aktivierten Wi-Fi-Netzwerk.

Fortgeschrittene Benutzer ziehen möglicherweise eine policybasierte Erweiterung vor. Dies leitet nur Google TV durch das VPN, während Spielekonsolen, Smart-Home-Geräte oder lokale Dienste außerhalb des Tunnels bleiben.

Fehlerbehebung bei häufigen Einrichtungsproblemen

VPN-App wird installiert, aber verbindet sich nicht. Wechseln Sie die Protokolle. Versuchen Sie OpenVPN TCP Port 443, Stealth-Modus oder einen anderen Server. Überprüfen Sie, ob Ihr Netzwerk UDP blockiert.

Streaming-App erkennt das VPN. Wechseln Sie die Server, leeren Sie den App-Cache, starten Sie Google TV neu und vermeiden Sie überlastete Standorte. Einige Plattformen blockieren bekannte VPN-IP-Bereiche.

Internet stoppt nach dem Verbinden. Überprüfen Sie die DNS-Einstellungen, die Funktion des Kill Switch und die Firewall-Regeln des Routers. Wenn Sie Router-VPN verwenden, überprüfen Sie das Standardgateway und die NAT-Regeln.

VPN verbindet sich, aber der Standort ändert sich nicht. Zwingen Sie die Streaming-App, gestoppt zu werden. Leeren Sie den Cache. Bestätigen Sie, dass die IP des VPN-Servers zum erwarteten Land zugeordnet ist.

Fernbedienungsnavigation ist in der sideloaded App defekt. Einige mobile Android VPN-Apps sind nicht für den TV optimiert. Verwenden Sie eine Bluetooth-Maus, eine Fernbedienungs-App oder einen Anbieter mit Android TV-Unterstützung.

Captive Portal blockiert VPN. Hotels und gemeinsame Netzwerke können eine Browseranmeldung erfordern, bevor der VPN-Verkehr erlaubt wird. Authentifizieren Sie sich zuerst, und verbinden Sie dann das VPN.

4. Optimierung der VPN-Leistung auf Google TV

Ein funktionierendes VPN ist nicht immer ein optimiertes VPN. Streaming erfordert konsistente Bandbreite, niedrigen Paketverlust und stabile DNS. In restriktiven Regionen kann eine langsame,aber stabile Stealth-Verbindung besser sein als ein schnelles Protokoll, das häufig trennt.

Techniken zur Verbesserung der VPN-Geschwindigkeit und Verbindung

Beginnen Sie mit den Grundlagen:

  • Verwenden Sie Ethernet anstelle von Wi-Fi, wo immer es möglich ist.
  • Wenn Sie Wi-Fi verwenden, bevorzugen Sie 5 GHz oder 6 GHz gegenüber dem überlasteten 2,4 GHz.
  • Stellen Sie den Router in die Nähe des Google TV-Geräts.
  • Schließen Sie nicht verwendete Hintergrund-Apps.
  • Starten Sie die VPN-App neu, nachdem Sie das Protokoll geändert haben.
  • Halten Sie die Google TV-Firmware und die VPN-App auf dem neuesten Stand.

Tunen Sie dann das VPN:

  • Versuchen Sie WireGuard für Geschwindigkeit, wenn es nicht blockiert wird.
  • Versuchen Sie OpenVPN UDP für eine Balance zwischen Kompatibilität und Leistung.
  • Reduzieren Sie den Verschlüsselungsaufwand nur, wenn die App dies sicher unterstützt; deaktivieren Sie nicht die Verschlüsselung.
  • Verwenden Sie Split Tunneling für nicht sensible Apps, falls verfügbar.
  • Vermeiden Sie entfernte Server, es sei denn, sie sind für eine bestimmte Inhaltsregion erforderlich.

Einstellen der Einstellungen für ein optimales Streaming-Erlebnis

Für 4K-Streaming ist Stabilität wichtiger als maximale Geschwindigkeit. Ein VPN, das auf hohe Bandbreite springt, aber Pakete verliert, wird puffern. Verwenden Sie diese Einstellungen, wo verfügbar:

  • Automatische Verbindung beim Hochfahren: stellt sicher, dass Google TV geschützt ist, bevor Apps gestartet werden.
  • VPN-Kill-Switch: blockiert den Verkehr, wenn der Tunnel abbricht und reduziert so versehentliche Exposition.
  • DNS-Leckschutz: zwingt DNS durch das VPN.
  • Protokoll-Backup: lässt die App wechseln, wenn ein Protokoll ausfällt.
  • Split Tunneling: leitet nur ausgewählte Apps durch das VPN.

Wenn Ihr Anbieter app-basiertes Split Tunneling unterstützt, leiten Sie Streaming-Apps, Browser-Apps und blockierte Dienste durch das VPN. Lassen Sie lokale Medienserver oder LAN-Apps außerhalb des Tunnels, wenn sie lokale Entdeckung benötigen.

Einfluss der Serverauswahl auf die Leistung

Die Serverauswahl beeinflusst Latenz, Durchsatz, Erkennungsrisiko und Zuverlässigkeit. Ein naher Server ist normalerweise schneller, aber ein Server im Ziel-Land kann für regionale Inhalte erforderlich sein. In restriktiven Gebieten haben einige nahegelegene Länder in der Regel ein besseres Peering und weniger Paketverlust als weit entfernte beliebte Standorte.

Verwenden Sie diesen Entscheidungsweg:

  1. Brauchen Sie eine spezifische Streaming-Region? Wählen Sie zuerst dieses Land.
  2. Mehrere Städte verfügbar? Testen Sie die am wenigsten überfüllte oder nächstgelegene Stadt.
  3. Verbindung blockiert? Wechseln Sie zu Stealth-unterstützten Servern.
  4. Geschwindigkeiten instabil? Versuchen Sie ein nahegelegenes Land mit besserer Routenübertragung.
  5. VPN erkannt? Wechseln Sie zu einem anderen Server oder einem Wohnstil-Standort, wenn angeboten.

Vermeiden Sie die Annahme, dass der beliebteste Server der beste ist. Beliebte Server können überlastet sein und eher auf Blocklisten erscheinen.

5. Sicherstellung von Datenschutz und Sicherheit auf Google TV

Ein VPN schützt den Netzwerkpfad, aber die Privatsphäre von Google TV hängt auch von Kontoeinstellungen, App-Berechtigungen, DNS-Verhalten und Gerätehygiene ab. Fortgeschrittene Benutzer sollten das VPN als eine Schicht in einem umfassenderen Sicherheitsmodell betrachten.

Wie VPNs Daten und Identität schützen

Ein VPN kann gegen lokale Netzwerkbeobachtungen schützen, indem es den Verkehr von Google TV zum VPN-Server verschlüsselt. Dies hilft, App-Verkehrsmuster von Wi-Fi-Betreibern und ISPs zu verbergen. Es ersetzt auch Ihre öffentliche IP-Adresse durch die IP-Adresse des VPN-Servers, wenn Sie auf Remote-Dienste zugreifen.

Allerdings macht Sie ein VPN nicht allein anonym. Streaming-Konten, Google-Kontoaktivitäten, Geräteidentifikatoren, Cookies und Zahlungsmethoden können Sie weiterhin identifizieren. Wenn Sie sich in ein persönliches Konto einloggen, weiß der Dienst, dass Sie es sind, selbst wenn sich Ihr Netzwerkstandort ändert.

Zusätzliche Sicherheits Einstellungen auf Google TV

Überprüfen Sie diese Google TV-Einstellungen:

  • Deaktivieren Sie die Installation aus unbekannten Quellen nach dem Sideloading.
  • Entfernen Sie nicht verwendete Apps und alte APK-Installer.
  • Überprüfen Sie die App-Berechtigungen, insbesondere für Standort, Mikrofon und Speicher.
  • Schalten Sie personalisierte Empfehlungen aus, wenn die Privatsphäre wichtiger ist als der Komfort.
  • Halten Sie automatische Updates, wann immer möglich, aktiviert.
  • Verwenden Sie ein separates Google-Konto für risikobehaftete Reisen oder restriktive Umgebungen.
  • Deaktivieren Sie die Bluetooth-Kopplung, wenn sie nicht benötigt wird.

Wenn Ihre VPN-App über einen Kill Switch oder eine Always-On-VPN-Option verfügt, aktivieren Sie diesen. In einigen Android TV-Versionen sind Always-On-VPN-Optionen möglicherweise im Vergleich zu Handys eingeschränkt. Testen Sie das Verhalten, indem Sie das VPN trennen und bestätigen, ob der Verkehr blockiert oder erlaubt ist.

Beste Praktiken zur Wahrung der Privatsphäre

Verwenden Sie eine Datenschutzroutine:

  1. Verbinden Sie sich mit dem VPN, bevor Sie eingeschränkte Apps öffnen.
  2. Überprüfen Sie den Speicherort des Servers, wenn der Zugriff wichtig ist.
  3. Leeren Sie den App-Cache, nachdem Sie die Regionen gewechselt haben.
  4. Vermeiden Sie das Einloggen in sensible Konten über unbekannte Netzwerke ohne VPN-Schutz.
  5. Halten Sie Backup-Server und Protokolle bereit.
  6. Installieren Sie keine inoffiziellen Streaming- oder VPN-Apps aus zufälligen Quellen.
  7. Überprüfen Sie die Einstellungen nach Firmware-Updates.

Teilen Sie auch Ihre Ziele. Wenn Ihr Ziel die Umgehung von Zensur ist, priorisieren Sie Verschleierung und Zuverlässigkeit. Wenn Ihre Priorität die Streaming-Qualität ist, priorisieren Sie niedrige Latenz und Server-Ruf. Wenn Ihr Ziel die Privatsphäre ist, priorisieren Sie Schutz vor Lecks und Aufteilung der Konten.

6. Häufige Missverständnisse über VPNs auf Google TV

VPNs sind mächtige Werkzeuge, aber sie zu überschätzen, kann falsches Vertrauen schaffen. Es ist besser, ihre Grenzen zu verstehen, bevor man sich auf sie in einer restriktiven Region verlässt.

Missverständnisse über die Wirksamkeit von VPNs in restriktiven Regionen

Missverständnis: Jedes VPN wird die Zensur umgehen.
Nicht wahr. Einige VPNs verwenden leicht erkennbare Protokolle oder blockierte Serverbereiche. In strengen Netzwerken benötigen Sie möglicherweise Verschleierung, rotierende Server, TCP 443-Unterstützung oder Router-basierte Konfiguration.

Missverständnis: Ein VPN garantiert den Zugang zu jedem Streaming-Dienst.
Streaming-Plattformen können IP-Adressen von Rechenzentren blockieren oder regionalen Regeln für Konten durchsetzen. Ein VPN verbessert die Routing-Optionen, garantiert jedoch nicht die Verfügbarkeit.

Missverständnis: Einmal installiert, funktioniert es immer.
Zensursysteme ändern sich. Server werden blockiert. Apps werden aktualisiert. Halten Sie mehrere Protokolle und Serverstandorte bereit.

Erklärung von Bandbreitenproblemen und Serverlast

Wenn Benutzer das VPN für langsames Streaming verantwortlich machen, kann die Ursache eine von mehreren Schichten sein:

  • Lokale Wi-Fi-Störungen.
  • ISP-Drosselung oder Stau.
  • Langdistanz-Routings zum VPN-Server.
  • Überlasteter VPN-Server.
  • Schwache Google TV-Hardware.
  • Hoher Verschlüsselungsaufwand.
  • Streaming-Plattform-Rate-Limits.

Testen Sie systematisch. Vergleichen Sie die Geschwindigkeiten mit und ohne VPN. Testen Sie mehrere Server. Probieren Sie Ethernet. Ändern Sie Protokolle. Wenn nur eine Streaming-App langsam ist, kann das Problem plattform-spezifisch und nicht VPN-weit sein.

Klärung des Mythos, dass die Nutzung eines VPN illegal ist

Die Legalität von VPN hängt von der Gerichtsbarkeit ab. In vielen Ländern ist die Nutzung von VPN legal für Datenschutz, Fernarbeit und Sicherheit. In einigen restriktiven Regionen kann der Zugang zu VPN reguliert sein, auf genehmigte Anbieter beschränkt oder in bestimmten Kontexten riskant sein.

Der wichtige Punkt ist: Die VPN-Technologie selbst ist nicht von Natur aus illegal, aber wie und wo sie eingesetzt wird, kann wichtig sein. Überprüfen Sie die lokalen Gesetze und verstehen Sie die möglichen Folgen, bevor Sie ein VPN zur Umgehung von Zensur verwenden. Dieser Artikel bietet technische Informationen, keine Rechtsberatung.

FAQ: Häufige Fragen zum VPN-Setup für Google TV

Kann ich ein VPN direkt auf Google TV installieren?

Ja. Wenn der VPN-Anbieter eine Android TV- oder Google TV-App anbietet, installieren Sie sie aus dem Play Store, melden Sie sich an, wählen Sie einen Server und genehmigen Sie die VPN-Verbindungsaufforderung.

Welches ist das beste VPN-Protokoll für Google TV-Streaming?

WireGuard ist oft am schnellsten, während OpenVPN UDP weitgehend kompatibel ist. In restriktiven Regionen kann OpenVPN TCP auf Port 443 oder ein Stealth-Protokoll besser funktionieren.

Sollte ich ein Router-VPN anstelle einer Google TV-App verwenden?

Verwenden Sie ein Router-VPN, wenn die App nicht verfügbar, blockiert oder instabil ist. Die Router-Einstellung schützt auch alle ausgewählten Geräte, erfordert jedoch mehr technische Konfiguration.

Wird ein VPN das Puffern auf Google TV stoppen?

Nicht immer. Ein VPN kann Drosselungen oder Routing-Probleme reduzieren, aber es kann auch Overhead hinzufügen. Wählen Sie nahegelegene Server, verwenden Sie Ethernet und testen Sie Protokolle für das beste Ergebnis.

7. Fortgeschrittene Tipps zur Umgehung von Zensur

Fortgeschrittene Zensurumgehungen erfordern Flexibilität. Verlassen Sie sich nicht auf ein Protokoll, einen Server oder eine Installationsmethode. Bereiten Sie Fallback-Optionen vor, bevor Sie sie benötigen.

Stealth-VPN-Zensurumgehung

Verwendung von Stealth-VPN-Funktionen zur Vermeidung von Erkennung

Stealth-VPN-Funktionen wurden entwickelt, um die VPN-Fingerabdrücke zu reduzieren. Je nach Anbieter können sie als Verschleierung, Tarnmodus, Stealth-Modus, Brückenmodus oder Anti-Zensur-Modus bezeichnet werden.

Nützliche Taktiken sind:

  • OpenVPN über TCP-Port 443 ausführen.
  • Verwendung von obfuskierten Servern, die für restriktive Netzwerke konzipiert sind.
  • Wechseln zu anbieter-spezifischen Stealth-Protokollen.
  • Vermeiden Sie Standard-VPN-Ports, die leicht zu blockieren sind.
  • Verwendung von DNS-Leak-Schutz, um lokale Resolver-Exposition zu verhindern.

In hochzensierten Regionen testet man Stealth-Server zu verschiedenen Tageszeiten. Einige Netzwerke wenden schwerere Filterung während politischer Ereignisse, Prüfungen, Proteste oder wichtiger Sendungen an.

Erkenntnisse über Split Tunneling und dessen Vorteile

Split Tunneling ermöglicht es Ihnen, auszuwählen, welche Apps das VPN verwenden. Auf Google TV kann dies die Leistung verbessern und das Erkennungsrisiko reduzieren. Beispielsweise können Sie eine Streaming-App und einen Browser über das VPN leiten, während lokale Medienwiedergabe außerhalb bleibt.

Vorteile sind:

  • Geringere VPN-Bandbreitennutzung.
  • Bessere Leistung für Apps, die das VPN nicht benötigen.
  • Weniger Probleme mit der lokalen Erkennung des Netzwerks.
  • Geringere Wahrscheinlichkeit, dass Betrugsüberprüfungen bei nicht verwandten Apps ausgelöst werden.

Split Tunneling kann jedoch auch Lecks erzeugen, wenn es falsch konfiguriert ist. Wenn Datenschutz wichtig ist, leiten Sie den gesamten Verkehr durch das VPN und aktivieren Sie einen Kill Switch. Wenn die Leistung Priorität hat, splitten Sie nur risikofreie Apps außerhalb des Tunnels.

Fallstudien erfolgreicher VPN-Nutzung in restriktiven Zonen

Berücksichtigen Sie diese realistischen Szenarien:

Szenario 1: App-Store-Filterung.
Ein Reisender in einer restriktiven Region kann die VPN-App im Play Store auf Google TV nicht finden. Sie laden die offizielle APK vor der Reise herunter, sideloaden sie, aktivieren den Stealth-Modus und verbinden sich über TCP 443. Die App funktioniert dann ohne auf die lokale App-Store-Verfügbarkeit angewiesen zu sein.

Szenario 2: UDP-Blockierung.
Ein heimischer ISP blockiert oder drosselt den UDP-VPN-Verkehr. WireGuard und OpenVPN UDP versagen. Der Wechsel zu OpenVPN TCP löst die Verbindungsfehler, obwohl die Geschwindigkeit leicht sinkt. Für das Streaming von HD-Inhalten funktioniert der stabile TCP-Tunnel besser als der instabile UDP.

Szenario 3: Streaming-Dienst-VPN-Erkennung.
Ein Nutzer verbindet sich mit einem beliebten Server und die Streaming-App blockiert die Wiedergabe. Sie löschen den App-Cache, wechseln zu einer weniger überfüllten Stadt im selben Land und stellen die Verbindung wieder her, bevor sie die App starten. Die Wiedergabe wird fortgesetzt, da die neue Server-IP nicht gekennzeichnet ist.

Szenario 4: Router-Level-Resilienz.
Ein Google TV-Gerät kann nach einem Update die VPN-App nicht zuverlässig ausführen. Der Benutzer konfiguriert WireGuard auf einem OpenWrt-Router und verwendet eine policy-basierte Regelung nur für den TV. Dies stellt die VPN-Abdeckung wieder her, während andere Haushaltsgeräte mit der normalen Verbindung verbunden bleiben.

Diese Beispiele zeigen, warum ein starkes vpn für google tv setup nicht nur das Installieren einer App umfasst. Es geht darum, eine widerstandsfähige Konfiguration mit mehreren Fallback-Pfaden zu erstellen.

Fazit: Bauen Sie eine widerstandsfähige VPN-Konfiguration für Google TV

Ein zuverlässiges VPN für Google TV erfordert das richtige Protokoll, eine saubere Installationsmethode, sorgfältige Serverauswahl und kontinuierliche Datenschutzdisziplin. In restriktiven Regionen fügen Sie Stealth-Features, Backup-Server, APK-Zugriff, Router-Optionen und Split Tunneling dort hinzu, wo es angebracht ist. Beginnen Sie einfach mit der offiziellen Google TV-App, wenn verfügbar, und wechseln Sie zu Sideloading oder Routerkonfiguration, wenn Zensur, Erkennung oder Leistungsprobleme dies erforderlich machen.

Entdecken Sie die Einfachheit und Sicherheit von BeFreeVPN, einem kostenlosen, ohne Registrierung nötigen VPN, das nahtlos mit Google TV funktioniert, um Ihnen zu helfen, Zensur mühelos zu umgehen.

VPN für Laptop-Download: Eine eingehende Untersuchung zu fortgeschrittenen Optionen

· 16 Minuten Lesezeit

In einer Welt, in der die Internetfreiheit zunehmend eingeschränkt wird, kann ein VPN für Laptop-Download der Schlüssel zu unzensiertem Zugang sein – vor allem für diejenigen in restriktiven Regionen. Dieser Leitfaden erklärt, wie Laptop-VPNs funktionieren, welche Protokolle wichtig sind, wie man sie sicher installiert und was fortgeschrittene Benutzer überprüfen sollten, bevor sie einem Anbieter vertrauen. Er geht auch auf rechtliche Grenzen, häufige Mythen und praktische Möglichkeiten ein, die Privatsphäre über den VPN-Tunnel hinaus zu stärken.

Ein Laptop ist oft das Hauptgerät für Arbeit, Studium, Forschung und grenzüberschreitende Kommunikation. Das macht die Auswahl eines VPN mehr als zu einer bequemen Wahl. In stark zensierten Umgebungen kann das falsche Protokoll, eine schwache DNS-Verwaltung oder ein schlecht implementierter Kill-Switch Daten zu dem schlimmsten Zeitpunkt offenlegen. Das Ziel ist nicht nur, "ein VPN herunterzuladen." Das Ziel ist es, eines auszuwählen, zu überprüfen und mit einem klaren Bedrohungsmodell zu betreiben.

vpn für laptop-download in restriktiven regionen

1. Das Bedürfnis nach VPNs in restriktiven Regionen verstehen

Internetfilterung kann viele Formen annehmen. Einige Regierungen blockieren Nachrichten-Websites, Messaging-Apps, Suchmaschinen, Cloud-Speicher oder soziale Netzwerke. Andere verwenden Schlüsselwortfilterung, DNS-Vergiftung, IP-Blockierung, Deep Packet Inspection oder Drosselung, um bestimmte Dienste unzuverlässig zu machen. In einigen Regionen kann der Zugang während Wahlen, Protesten, Konflikten oder öffentlichen Notfällen variieren.

Für die Benutzer sind die Auswirkungen direkt. Studenten können den Zugang zu Forschungsplattformen verlieren. Journalisten können keine Quellen kontaktieren. Remote-Arbeiter können von Produktivitätswerkzeugen ausgeschlossen werden. Familien können Schwierigkeiten haben, über Grenzen hinweg zu kommunizieren. Selbst wenn eine Website nicht vollständig blockiert ist, kann langsamer oder unzuverlässiger Zugang sie unbrauchbar machen.

Ein VPN hilft, indem es einen verschlüsselten Tunnel zwischen Ihrem Laptop und einem entfernten VPN-Server erstellt. Ihr Internetdienstanbieter kann normalerweise sehen, dass Sie sich mit einem VPN-Endpunkt verbinden, aber er kann den Inhalt Ihres Traffics im Tunnel nicht lesen. Websites und Apps sehen die IP-Adresse des VPN-Servers anstelle Ihrer lokalen IP-Adresse. Daher kann ein VPN helfen, regionale Beschränkungen zu umgehen, wenn der VPN-Server in einem weniger restriktiven Netzwerkumfeld befindet.

Ein VPN ist jedoch kein Zauber. Es beseitigt nicht alle Risiken. Lokale Gesetze gelten weiterhin, und der rechtliche Status der VPN-Nutzung variiert von Land zu Land. In einigen Ländern sind VPNs legal für Geschäfts- und Datenschutz. In anderen sind nur genehmigte Anbieter erlaubt. Einige Regionen schränken Umgehungswerkzeuge ein oder bestrafen sie. Bevor Sie ein VPN in einem restriktiven Land verwenden, überprüfen Sie die aktuellen lokalen Regeln und bewerten Sie das persönliche Risiko. Dieser Artikel ist technische Anleitung, keine rechtliche Beratung.

Ethisch können VPNs den Zugang zu Informationen, sichere Kommunikation und grundlegende Privatsphäre unterstützen. Sie können jedoch auch missbraucht werden. Fortgeschrittene Benutzer sollten sich auf legitime Zwecke konzentrieren: den Schutz sensibler Daten, den Zugang zu offenen Informationsquellen und die Sicherung der Kommunikation in feindlichen Netzwerken.

2. Schlüsselschutzprotokolle für VPN für Laptop-Download

Das Protokoll ist der Motor einer VPN-Verbindung. Es definiert, wie Verschlüsselung, Authentifizierung, Routing und Sitzungsmanagement funktionieren. Für Laptop-Benutzer sind die Hauptwahlmöglichkeiten OpenVPN, IKEv2/IPsec und WireGuard. Jede hat Stärken und Kompromisse.

OpenVPN

OpenVPN ist eines der etabliertesten VPN-Protokolle. Es verwendet die OpenSSL-Bibliothek und kann über UDP oder TCP betrieben werden. UDP ist normalerweise schneller und besser für normales Surfen, Streaming und Anrufe. TCP kann nützlich sein, wenn Netzwerke UDP blockieren oder beeinträchtigen, obwohl TCP über TCP Leistungsprobleme bei instabilen Verbindungen verursachen kann.

OpenVPN ist in restriktiven Regionen beliebt, weil es flexibel ist. Es kann auf gängigen Ports wie TCP 443 betrieben werden, dem gleichen Port, der von HTTPS verwendet wird. Dies kann dazu beitragen, den Verkehr mit normalem verschlüsseltem Webverkehr zu vermischen, obwohl fortschrittliche Filtersysteme OpenVPN-Muster dennoch erkennen können. Einige Anbieter fügen Schichtungen zur Verschleierung hinzu, um OpenVPN schwerer identifizierbar zu machen.

Die Sicherheit hängt von der Konfiguration ab. Starke Chiffriersuiten, Zertifikatsvalidierung und moderne TLS-Einstellungen sind entscheidend. Schlecht konfiguriertes OpenVPN kann schwächer sein, als sein Ruf vermuten lässt.

IKEv2/IPsec

IKEv2/IPsec ist bekannt für schnelle Wiederverbindung. Es ist nützlich auf Laptops, die zwischen Wi-Fi-Netzen, mobilen Hotspots und Schlafmodi wechseln. Wenn sich das Netzwerk ändert, kann IKEv2 den Tunnel oft schnell wiederherstellen.

Es ist generell sicher, wenn es mit starken Algorithmen implementiert wird. Es wird auch von vielen Betriebssystemen unterstützt, manchmal mit nativen Clients. Das reduziert den Bedarf an zusätzlicher Software in einigen Unternehmensumgebungen.

Der Nachteil ist Zensurresistenz. IKEv2/IPsec verwendet Ports und Verkehrs-Muster, die in einigen Umgebungen leichter blockiert werden können. Wenn ein Land oder Netzwerk IPsec-Verkehr allgemein blockiert, kann IKEv2 scheitern, selbst wenn andere Protokolle funktionieren.

WireGuard

WireGuard ist modern, schlank und schnell. Sein Code ist kleiner als der älterer VPN-Protokolle, was die Sicherheitsüberprüfung erleichtern kann. Es verwendet moderne kryptografische Primitiven und ist oft effizient auf Laptops, einschließlich älterer Hardware.

In Bezug auf Geschwindigkeit ist WireGuard normalerweise eine starke Wahl. Es kann Latenz und CPU-Nutzung im Vergleich zu älteren Setups reduzieren. Dies macht es attraktiv für Videoanrufe, große Downloads und Remote-Arbeit.

Für zensurbelastete Regionen ist das Bild gemischt. Standard-WireGuard-Verkehr kann erkennbar sein. Es verwendet auch UDP standardmäßig. Wenn das Netzwerk UDP blockiert oder WireGuard identifiziert, kann die Verbindung scheitern. Einige Anbieter lösen dies durch Verschleierung, TCP-Einhüllung oder benutzerdefinierte Tarnmodi. Ohne diese Ebenen kann WireGuard schnell, aber nicht immer die beste Wahl für feindliche Netzwerke sein.

Protokollvergleichstabelle

ProtokollGeschwindigkeitSicherheitKompatibilitätZensurresistenzBeste Anwendungsfälle
OpenVPN UDPGutHoch, wenn gut konfiguriertSehr breitMäßig bis hoch mit VerschleierungAllgemeine Nutzung in restriktiven Regionen
OpenVPN TCP 443MäßigHoch, wenn gut konfiguriertSehr breitOft besser in gesperrten NetzwerkenNetzwerke, die UDP blockieren
IKEv2/IPsecGut bis sehr gutHoch mit starken EinstellungenStarke native OS-UnterstützungNiedrig bis mäßigRoaming zwischen Netzwerken
WireGuardSehr hochHoch mit modernem DesignBreit und wachsendMäßig, es sei denn, verschleiertGeschwindigkeitsfokussierte Laptop-Nutzung

Für fortgeschrittene Benutzer in restriktiven Regionen ist das beste VPN für den Laptop-Download oft eines, das mehr als ein Protokoll unterstützt. Wenn WireGuard blockiert wird, wechseln Sie zu OpenVPN TCP. Wenn ein einbeschränktes Wi-Fi-Netzwerk OpenVPN UDP unterbricht, testen Sie IKEv2 oder einen Tarnmodus. Flexibilität ist wichtig.

vpn-protokolle für laptopsicherheit

3. So laden Sie ein VPN auf Ihren Laptop herunter und installieren es

Das Herunterladen eines VPN in einer eingeschränkten Umgebung erfordert Vorsicht. Gefälschte Installer, geklonte Websites und manipulierte Pakete sind häufige Risiken. Verwenden Sie einen sauberen Prozess und überprüfen Sie, was Sie installieren.

Schritt-für-Schritt VPN-Download- und Installationsanleitung

  1. Definieren Sie Ihr Bedrohungsmodell. Entscheiden Sie, was Sie am meisten benötigen: Zensurumgehung, Privatsphäre von lokalen Netzwerken, Schutz in öffentlichem Wi-Fi oder stabilen Zugang zu Arbeitswerkzeugen. Ihre Wahl des Protokolls und des Anbieters sollte dieses Risiko berücksichtigen.

  2. Verwenden Sie die offizielle Quelle. Laden Sie die VPN-App von der offiziellen Website des Anbieters oder einem vertrauenswürdigen App-Store herunter. Vermeiden Sie Download-Portale von Drittanbietern. Diese könnten unerwünschte Software oder veraltete Clients bündeln.

  3. Überprüfen Sie die Domain-Authentizität. Achten Sie auf HTTPS, korrekte Schreibweise und ein gültiges Zertifikat. Seien Sie aufmerksam bei ähnlich aussehenden Domains, insbesondere wenn das VPN in Ihrer Region beliebt ist.

  4. Überprüfen Sie den Installer, wenn möglich. Fortgeschrittene Benutzer sollten digitale Signaturen, Hashes oder Paketunterzeichnungen überprüfen. Unter Windows überprüfen Sie die Signatur des Herausgebers. Auf macOS überprüfen Sie die Notarisation. Unter Linux bevorzugen Sie signierte Repositories oder verifizierte Pakete.

  5. Installieren Sie mit minimalen Überraschungen. Lesen Sie die Berechtigungseingaben. Ein VPN-Client benötigt Netzwerkzeitraum oder Adapterrechte, sollte jedoch keinen unbegründeten Zugang wie zu Browserpasswörtern oder Dokumentenordnern anfordern.

  6. Wählen Sie das richtige Protokoll. Beginnen Sie mit dem vom Anbieter empfohlenen Protokoll. Wenn Zensur es blockiert, versuchen Sie OpenVPN TCP 443, einen verschleierten Modus oder eine andere unterstützte Option.

  7. Aktivieren Sie Sicherheitskontrollen, bevor Sie im Internet browsen. Aktivieren Sie den Kill-Switch, den DNS-Leckschutz und die automatische Verbindung in untrusted Netzwerken. Testen Sie diese, bevor Sie sich auf das VPN verlassen.

  8. Führen Sie einen Leak-Test durch. Überprüfen Sie Ihre öffentliche IP-Adresse, den DNS-Resolver und das WebRTC-Verhalten. Wenn Ihre ISP-DNS noch sichtbar ist, beheben Sie die Einstellungen, bevor Sie empfindliche Websites nutzen.

Sichere Installation unter Windows, macOS und Linux

Unter Windows installieren Sie von einem signierten ausführbaren Programm oder einem Microsoft Store-Eintrag, falls verfügbar. Vermeiden Sie es, Installer als Administrator zu starten, es sei denn, es ist erforderlich. Nach der Einrichtung überprüfen Sie, ob der VPN-Netzwerk-Adapter vom erwarteten Anbieter erstellt wurde. Überprüfen Sie auch die Starteinstellungen, damit Sie wissen, was beim Booten gestartet wird.

Unter macOS verwenden Sie Apps, die notariell beglaubigt und über die offizielle Website oder den App Store verteilt werden. macOS kann um Erlaubnis bitten, um VPN-Konfigurationen oder Netzwerkerweiterungen hinzuzufügen. Bestätigen Sie, dass der Name des Anbieters übereinstimmt. Wenn die App eine Systemerweiterung nutzt, halten Sie sie aktuell.

Unter Linux bevorzugen Sie die installation über Repositories, wenn angeboten. Signierte APT-, RPM-, Flatpak- oder Snap-Pakete verringern das Risiko von Manipulationen. Wenn Sie einen Repository-Schlüssel importieren, bestätigen Sie den Fingerabdruck aus der offiziellen Dokumentation des Anbieters. Für manuelle OpenVPN- oder WireGuard-Konfigurationen schützen Sie private Schlüssel mit den richtigen Dateiberechtigungen.

Fehlersuche bei Download- und Installationsproblemen

Wenn die VPN-Website blockiert ist, versuchen Sie einen Spiegel-Link des Anbieters, einen vertrauenswürdigen App-Store oder eine sichere Verbindung von einem anderen Netzwerk. Einige Benutzer behalten offline Installer auf verschlüsseltem Speicher, bevor sie in restriktive Regionen reisen.

Wenn die Installation fehlschlägt, entfernen Sie ältere VPN-Treiber, starten Sie neu und installieren Sie erneut. Konflikte können auftreten, wenn mehrere VPN-Apps um Routing und DNS-Kontrolle konkurrieren. Wenn die Verbindungen nach der Installation fehlschlagen, testen Sie ein anderes Protokoll und einen anderen Server. Überprüfen Sie auch lokale Firewalls, Unternehmensendpunkt-Tools und Captive-Portale.

Wenn die Geschwindigkeiten unbrauchbar sind, wechseln Sie von TCP zu UDP, wenn möglich, wählen Sie einen nahegelegenen Server oder testen Sie WireGuard. Wenn die Verbindung unter dem Druck von Zensur abbricht, versuchen Sie TCP 443 oder Tarnoptionen.

4. Merkmale, die Sie in einem VPN für Laptops suchen sollten

Nicht jeder VPN-Client ist für den fortgeschrittenen Laptop-Bedarf geeignet. Marketingansprüche sind leicht zu machen. Die Implementierungsqualität ist schwieriger zu überprüfen. Konzentrieren Sie sich auf Funktionen, die die tatsächliche Exponierung reduzieren.

No-Log-Politik und starke Verschlüsselung

Eine No-Log-Politik bedeutet, dass der Anbieter behauptet, keine Aktivitätsprotokolle zu speichern, die identifizieren können, was Sie online tun. Achten Sie auf klare Formulierungen. Die Richtlinie sollte erklären, was nicht gesammelt wird, welche minimalen Betriebsdaten verarbeitet werden können und wie lange irgendwelche Daten aufbewahrt werden. Unabhängige Prüfungen können helfen, aber lesen Sie den Umfang. Eine Prüfung eines einzelnen Serversystems deckt nicht immer jede App, jedes Protokoll oder jeden Geschäftsprozess ab.

Die Verschlüsselung sollte modern und gut konfiguriert sein. OpenVPN sollte starke TLS-Einstellungen verwenden. WireGuard sollte seine standardmäßigen modernen Primitiven verwenden. Vermeiden Sie Anbieter, die immer noch veraltete Protokolle wie PPTP für Datenschutz oder Zensurumgehung werben.

Kill-Switch und DNS-Leckschutz

Ein Kill-Switch blockiert den Internetverkehr, wenn der VPN ausfällt. Dies ist entscheidend in restriktiven Regionen, da eine kurze Trennung Ihre echte IP-Adresse oder DNS-Anfragen offenlegen kann. Ein starker Kill-Switch sollte auf der Firewall- oder Betriebssystemebene funktionieren und nicht nur in der App-Schnittstelle.

DNS-Leckschutz stellt sicher, dass Ihre DNS-Anfragen durch den VPN-Tunnel geleitet werden. Ohne ihn kann Ihr ISP oder lokaler Resolver noch wissen, welche Domains Sie besuchen. Fortgeschrittene Benutzer sollten das DNS-Verhalten nach jedem großen App- oder OS-Update testen.

Überprüfen Sie auch die IPv6-Verwaltung. Einige VPNs tunneln IPv4, aber lecken IPv6-Verkehr. Wenn der Anbieter IPv6 nicht sicher unterstützt, sollte die App es blockieren, während sie verbunden ist.

Geschwindigkeit, Serververfügbarkeit und Zensurumgehung

Die Geschwindigkeit betrifft nicht nur den Komfort. Langsame VPNs können sichere Tools unpraktisch machen und Benutzer dazu drängen, unsichere Abkürzungen zu wählen. Auch die Serververfügbarkeit ist wichtig. Wenn nur ein Server in Ihrer Region funktioniert, könnte er blockiert oder überlastet werden.

Achten Sie auf mehrere Regionen, automatische Serverauswahl und manuelle Kontrolle. In restriktiven Umgebungen ist die Fähigkeit, Server zu wechseln, nützlich. Allerdings bedeuten mehr Server nicht immer besseren Service. Qualität, Routing und Resistenz gegen Blockierung sind wichtiger als die bloße Serveranzahl.

5. Häufige Missverständnisse über VPNs für Laptop-Download

VPNs sind leistungsstark, aber Missverständnisse können zu falschen Entscheidungen führen. Fortgeschrittene Benutzer sollten nützlichen Schutz von unrealistischen Versprechungen trennen.

Mythos 1: Ein VPN bietet vollständige Anonymität

Ein VPN verbirgt Ihren Verkehr vor dem lokalen Netzwerk und maskiert Ihre IP-Adresse vor Websites. Es macht Sie jedoch nicht vollständig anonym. Browser-Fingerabdrücke, Kontoanmeldungen, Cookies, Zahlungsnachweise, Malware und Benutzerverhalten können Sie weiterhin identifizieren.

Wenn Sie sich in ein persönliches Konto einloggen, weiß dieser Dienst, wer Sie sind. Wenn Ihr Browser einen einzigartigen Fingerabdruck hat, können Websites Sie über IP-Änderungen hinweg verfolgen. Wenn Ihr Laptop kompromittiert ist, kann das VPN keine Daten schützen, bevor sie in den Tunnel gelangen.

VPN-Gesetze variieren. In vielen Ländern sind VPNs legale Datenschutztools. In anderen sind sie eingeschränkt, reguliert oder blockiert. Einige Regierungen erlauben nur lizenzierte Dienste. Andere können die Verwendung während sensibler Zeiträume bestrafen.

Verlassen Sie sich nicht auf veraltete Forenbeiträge. Gesetze und Durchsetzungspraktiken ändern sich. Überprüfen Sie aktuelle lokale Informationen und ziehen Sie Ihr persönliches Risiko in Betracht.

Mythos 3: Kostenlose VPNs sind immer unsicher, und kostenpflichtige VPNs sind immer sicher

Die Debatte über kostenlos versus kostenpflichtig ist komplexer, als sie scheint. Einige kostenlose VPNs finanzieren Operationen durch Werbung, Tracking oder begrenzte Datentarife. Das kann ein schlechter Fit für die Privatsphäre sein. Doch allein die Zahlung garantiert keine gute Sicherheit. Ein kostenpflichtiger Anbieter kann immer noch übermäßige Protokolle führen, schwache Apps verwenden oder schlechten Support bieten.

Bewerten Sie das Modell. Fragen Sie, wie der Dienst finanziert wird, welche Daten er sammelt, welche Einschränkungen gelten und ob er eine Registrierung benötigt. Ein VPN mit kostenlosem Zugang und ohne Registrierung kann die mit dem Konto verknüpfte Exponierung reduzieren, aber die Benutzer sollten dennoch Lecks testen und technische Schutzmaßnahmen überprüfen.

6. Verbesserung der Sicherheitsmaßnahmen über VPNs hinaus

Ein VPN ist nur eine Ebene. Für Benutzer in Hochrisikoregionen sollte Sicherheit Schichten haben. Kombinieren Sie Netzwerkausweichungen mit sichererem Surfen, Gerätesicherung und vorsichtigerem Verhalten.

VPN mit Tor für zusätzliche Anonymität

Tor leitet den Verkehr über mehrere Freiwilligen-Relais. Es kann stärkere Anonymität bieten als ein VPN allein, ist aber langsamer und kann in einigen Netzwerken Aufmerksamkeit erregen. Es gibt zwei gängige Modelle:

  • VPN dann Tor: Sie verbinden sich zuerst mit dem VPN und öffnen dann den Tor-Browser. Ihr ISP sieht das VPN, nicht die direkte Tor-Nutzung. Das VPN sieht Ihre IP-Adresse, jedoch nicht Ihr Tor-Ziel.
  • Tor dann VPN: Dies ist komplexer und seltener. Es kann in speziellen Fällen helfen, kann jedoch auch die Anonymität schwächen, wenn es schlecht konfiguriert ist.

Für die meisten Benutzer ist der Tor-Browser über ein vertrauenswürdiges VPN einfacher. Installieren Sie keine zufälligen Browsererweiterungen in den Tor-Browser. Diese können den Schutz vor Fingerabdrücken gefährden.

Firewalls, Antivirus und Endpunkt-Sicherheit

Ein VPN kann Malware, Phishing oder schädliche Dokumente nicht stoppen. Halten Sie Ihr Betriebssystem aktuell. Verwenden Sie jederzeit vertrauenswürdige Antivirus- oder Endpunktschutzlösungen. Aktivieren Sie die integrierte Firewall und blockieren Sie unnötige eingehende Verbindungen.

Fortgeschrittene Benutzer sollten auch Anwendungsberechtigungen überprüfen. Eine Messaging-App, Browsererweiterung oder ein gecracktes Softwarepaket kann mehr leaken, als Ihr ISP jemals könnte. Vermeiden Sie piratierte VPN-Clients. Sie sind ein häufiger Malware-Vektor.

Beste Praktiken für öffentliches Wi-Fi mit einem VPN

Öffentliches Wi-Fi ist riskant, da lokale Angreifer den Verkehr überwachen, gefälschte Captive-Portale erstellen oder versuchen können, Geräte zu entdecken. Ein VPN reduziert die Exposition, aber Gewohnheiten sind nach wie vor wichtig:

  • Deaktivieren Sie die automatische Verbindung zu unbekannten Netzwerken.
  • Verwenden Sie HTTPS-Websites und sichere Apps, auch wenn das VPN aktiv ist.
  • Aktivieren Sie das VPN, bevor Sie sich bei E-Mails, Banking oder Arbeitswerkzeugen anmelden.
  • Vermeiden Sie die Annahme unbekannter Zertifikate.
  • Schalten Sie Dateifreigabe und ähnliche Entdeckungsfunktionen wie AirDrop aus.
  • Verwenden Sie Ihren Telefon-Hotspot, wenn das Wi-Fi-Netzwerk feindlich zu sein scheint.

sicherer laptop vpn in öffentlichem wifi

7. Besonders wichtige Überlegungen bei der Auswahl eines VPN-Anbieters

Die Wahl eines Anbieters ist eine Vertrauensentscheidung. Sie verlagern die Sichtbarkeit vom lokalen Netzwerk auf den VPN-Betreiber. Das bedeutet nicht, dass VPNs unsicher sind. Es bedeutet nur, dass der Ruf, das Design und die Transparenz des Anbieters wichtig sind.

Ruf und Benutzerbewertungen

Achten Sie auf langfristigen Ruf, konsistente App-Updates und klare Datenschutzdokumentationen. Benutzerbewertungen können Verbindungsprobleme in bestimmten Ländern oder auf bestimmten Laptop-Pattformen offenbaren. Bewertungen können jedoch manipuliert werden. Geben Sie detaillierten technischen Berichten mehr Gewicht als allgemeinem Lob.

Überprüfen Sie, ob der Anbieter auf Sicherheitsprobleme reagiert. Ein guter Anbieter behebt Fehler, erklärt Änderungen und aktualisiert Clients umgehend. Stille nach einer ernsthaften Schwachstelle ist ein Warnzeichen.

Kundenservice und Zuverlässigkeit

Support ist in restriktiven Regionen wichtiger, weil sich Blockierungen ändern. Möglicherweise benötigen Sie neue Server, alternative Protokolle oder manuelle Konfigurationsdateien. Nützlicher Support sollte praktische Schritte anbieten und nicht nur einheitliche Antworten.

Für fortgeschrittene Benutzer ist die Dokumentation Teil des Supports. Suchen Sie nach Installationsanleitungen, Protokollnotizen, Fehlersuche-Seiten und klaren Erklärungen des Verhaltens des Kill-Switch. Wenn ein VPN Konfigurationen für Linux, WireGuard-Dateien oder OpenVPN-Profile anbietet, sollte es erklären, wie man sie sicher verwendet.

Warum BeFreeVPN für Laptop-Zugang in Betracht ziehen

BeFreeVPN ist für Benutzer positioniert, die einfachen Zugang ohne Barrieren benötigen. Die Hauptvorteile sind kostenloser Zugang, keine Registrierung und Sicherheitsfunktionen, die darauf abzielen, den Benutzern zu helfen, Zensur effektiv zu umgehen. Keine Registrierung kann nützlich sein, weil sie die Barriere für die Kontoeinrichtung reduziert und das Verknüpfen der routinemäßigen VPN-Nutzung mit einer E-Mail-Adresse vermeidet.

Für Laptop-Nutzer zählt das. Wenn ein Netzwerk Informationen schnell blockiert, kann die Fähigkeit, ohne lange Einarbeitungszeit herunterzuladen und sich zu verbinden, Zeit sparen. Wie bei jedem VPN sollten fortgeschrittene Benutzer dennoch das DNS-Verhalten testen, die Einstellungen des Kill-Switch bestätigen und das Protokoll wählen, das am besten im lokalen Netzwerk funktioniert.

FAQ: Fragen zum VPN für Laptop-Download

Was ist der sicherste Weg, ein VPN für einen Laptop herunterzuladen?

Verwenden Sie die offizielle Website des Anbieters oder einen vertrauenswürdigen App-Store. Überprüfen Sie die Signatur des Installers, wenn möglich. Vermeiden Sie Download-Seiten von Drittanbietern, gecrackte Clients und unbekannte Spiegel-Links.

Welches VPN-Protokoll ist am besten für zensurbelastete Regionen?

OpenVPN TCP 443 mit Verschleierung ist oft zuverlässig in restriktiven Netzwerken. WireGuard ist normalerweise schneller, benötigt jedoch möglicherweise Tarnfunktionen, wenn eine tiefgehende Paketinspektion aktiv ist.

Kann ein VPN mich vollständig anonym machen?

Nein. Ein VPN maskiert Ihre IP-Adresse und verschlüsselt den Verkehr zwischen Ihrem Laptop und dem VPN-Server. Es löscht jedoch keine Browserfingerabdrücke, Kontoanmeldungen, Cookies, Malware oder persönliche Verhaltensmuster.

Sollte ich ein freies VPN auf meinem Laptop verwenden?

Es hängt vom Anbieter ab. Überprüfen Sie dessen Protokollpolitik, Finanzierungsmodell, Berechtigungen und technische Schutzmaßnahmen. Kostenloser Zugang kann nützlich sein, insbesondere ohne Registrierung, jedoch sollten Sie weiterhin Lecks und die Verbindung stabilität testen.

Warum verbindet sich mein VPN, bleiben aber Websites blockiert?

Die Server-IP kann blockiert sein, DNS kann lecken oder das Protokoll kann identifiziert werden. Versuchen Sie einen anderen Server, aktivieren Sie den DNS-Leckschutz, wechseln Sie die Protokolle oder verwenden Sie, wenn verfügbar, einen verschleierten Modus.

Fazit

Ein VPN für Laptop-Download ist nicht nur eine App-Wahl. Es ist eine Sicherheitsentscheidung, die Protokolle, Installationshygiene, Leckschutz, Serverzuverlässigkeit und den lokalen rechtlichen Kontext umfasst. In restriktiven Regionen sollten fortgeschrittene Benutzer flexible Protokolle, ein starkes Kill-Switch-Verhalten, DNS-Schutz und einen Anbieter priorisieren, der die Reibung verringert, wenn der Zugang eingeschränkt ist. Erleben Sie die Freiheit, ohne Grenzen zu surfen, indem Sie BeFreeVPN für Ihren Laptop heute herunterladen – es ist kostenlos, erfordert keine Registrierung und bietet robuste Sicherheit, um Zensur effektiv zu umgehen.

Der Ultimative Leitfaden für Kostenlose VPNs für Telefone: Durch Censorship Brechen

· 18 Minuten Lesezeit

In Regionen, in denen Internetinhalte genau kontrolliert werden, kann der Zugang zum gesamten Web auf deinem Telefon eine Herausforderung sein. Entdecke, wie kostenlose VPN-Technologie dir helfen kann, diese Barrieren effizient zu umgehen. Diese ausführliche Analyse erklärt, wie du ein vpn für kostenloses Telefon auswählst, konfigurierst und unterstützt, während Privatsphäre, Leistung und mobile Sicherheit im Fokus bleiben.

Ein virtuelles privates Netzwerk ist kein Zauber. Es handelt sich um eine Reihe von Protokollen, kryptografischen Entscheidungen, Routing-Entscheidungen und Vertrauensannahmen. Richtig eingesetzt, kann ein kostenloses VPN auf Android oder iPhone dir helfen, blockierte Dienste zu erreichen, den Datenverkehr in feindlichem Wi-Fi zu schützen und die Exposition gegenüber netzwerkbasierten Überwachungen zu reduzieren. Schlecht eingesetzt, kann es Metadaten preisgeben, deine Apps verlangsamen oder das Vertrauen von einem ISP auf einen unbekannten Anbieter verschieben.

Bevor du ein Umgehungswerkzeug verwendest, verstehe deine lokalen Gesetze, dein Bedrohungsmodell und die Risiken des Zugangs zu eingeschränkten Inhalten. Das Ziel ist es, informierte technische Entscheidungen zu treffen.

vpn für telefon verschlüsselter tunnel

1. Verständnis von VPNs: Wie Funktionieren Sie?

Ein VPN erstellt einen verschlüsselten Tunnel zwischen deinem Telefon und einem entfernten VPN-Server. Anstatt den Datenverkehr direkt von deinem mobilen Gerät zu einer Website oder App-Endpunkt zu senden, kapselt dein Telefon die Pakete ein und sendet sie an den VPN-Server. Der Server entschlüsselt oder dekapsuliert den Datenverkehr, leitet ihn an das Ziel weiter und gibt die Antworten durch denselben Tunnel zurück.

Für das lokale Netzwerk erscheint dein Datenverkehr im Allgemeinen, als gehe er zum VPN-Server. Für die Zielwebsite scheint dein Datenverkehr von der IP-Adresse des VPN-Servers zu stammen. Dies kann helfen, wenn Inhalte durch lokale IP-Filterung, DNS-Manipulation oder einfache geografische Einschränkungen blockiert werden.

Definition und Komponenten eines VPN

Ein Telefon-VPN besteht typischerweise aus diesen Komponenten:

  • VPN-Client: Die Android- oder iOS-App oder das native VPN-Profil, das auf dem Gerät installiert ist.
  • VPN-Server: Der entfernte Endpunkt, der den Tunnel beendet und den Datenverkehr weiterleitet.
  • Tunnel-Schnittstelle: Eine virtuelle Netzwerkschnittstelle auf dem Telefon, die bestimmten Datenverkehr in das VPN leitet.
  • Authentifizierungsmethode: Anmeldeinformationen, Zertifikate, gemeinsam genutzte Schlüssel, Tokens oder von der App verwaltete Sitzungsschlüssel.
  • Verschlüsselungs-Suite: Kryptografische Algorithmen, die die Vertraulichkeit und Integrität von Daten schützen.
  • Routing- und DNS-Regeln: Steuerungen, die bestimmen, welcher Datenverkehr den Tunnel nutzt und welche DNS-Resolver Abfragen durchführen.

Auf mobilen Betriebssystemen integriert der VPN-Client sich mit einer systemeigenen VPN-API. Dies ist wichtig, weil mobile Apps normalerweise keine uneingeschränkten Low-Level-Netzwerk-Schnittstellen ohne Erlaubnis des Betriebssystems erstellen können. Androids VpnService und Apples Netzwerk-Erweiterungs-Framework bieten kontrollierte Möglichkeiten, um den Datenverkehr durch den Tunnel zu leiten.

Tunnel-Protokolle: OpenVPN, L2TP/IPSec und PPTP

Verschiedene VPN-Protokolle verpacken den Datenverkehr auf unterschiedliche Weise. Das Protokoll beeinflusst die Zensurresistenz, den Akkuverbrauch, die Geschwindigkeit und die Zuverlässigkeit.

ProtokollTypische mobile NutzungSicherheitsstatusHinweise zur Zensurresistenz
OpenVPNHäufig in Drittanbieter-AppsStark, wenn gut konfiguriertKann über TCP 443 laufen, um HTTPS-ähnliche Verkehrsmuster zu ähneln, obwohl es nicht vollständig unsichtbar ist
L2TP/IPSecVon vielen Systemen unterstütztAkzeptabel, aber älterLeichter zu blockieren, da es erkennbare Ports und Protokollmuster verwendet
PPTPNur LegacyUnsicherSoll vermieden werden; schwache Kryptografie und weit verbreitetes Fingerprinting

OpenVPN ist ausgereift und flexibel. Es kann UDP für Geschwindigkeit oder TCP für Netzwerke verwenden, die UDP blockieren. Es unterstützt starke Authentifizierung und moderne Chiffren, aber die Konfiguration ist entscheidend.

L2TP/IPSec kombiniert das Layer 2 Tunneling-Protokoll mit IPSec-Verschlüsselung. Es ist älter und oft leichter von restriktiven Netzwerken zu identifizieren, da es gängige IPSec-bezogene Ports verwendet.

PPTP ist veraltet. Es ist schnell, da es leichtgewichtig ist, aber seine Sicherheitsanfälligkeiten machen es ungeeignet für Privatsphäre. Wenn ein kostenloses Telefon-VPN nur PPTP anbietet, wähle eine andere Option.

Die Rolle der Verschlüsselung in VPNs

Verschlüsselung schützt den Inhalt deines Datenverkehrs innerhalb des Tunnels. Es verbirgt jedoch nicht alles. Ein Netzwerkbetreiber kann immer noch sehen, dass dein Telefon sich mit einem VPN-Server verbindet, das Timing und das Volumen der Pakete und manchmal Protokoll-Fingerabdrücke.

Eine gute VPN-Sicherheit hängt von folgenden Faktoren ab:

  • Vertraulichkeit: Verhindern, dass lokale Netzwerke den getunnelten Datenverkehr lesen.
  • Integrität: Verhindern von Manipulationen an Paketen während des Transits.
  • Authentifizierung: Sicherstellen, dass dein Telefon sich mit dem beabsichtigten VPN-Server verbindet.
  • Vorwärtsschutz: Minimierung des Schadens, falls ein langfristiger Schlüssel später kompromittiert wird.
  • DNS-Schutz: Verhindern, dass Domainabfragen außerhalb des Tunnels auslaufen.

In zensurintensiven Regionen hilft Verschlüsselung, einfache Inspektionen zu verhindern. Dennoch können fortschrittliche Filtersysteme bekannte VPN-IP-Adressen blockieren, Protokollschnüffelungen erkennen oder verschlüsselten Datenverkehr drosseln. Deshalb ist die Wahl des Protokolls, die Serverrotation und die DNS-Handhabung entscheidend.

2. Warum ein Kostenloses VPN auf Deinem Telefon Nutzen?

Ein kostenloses VPN für Telefonbenutzer ist attraktiv, da das Telefon oft das primäre Internetgerät ist. An vielen Orten ist mobiles Datenvolumen verfügbarer als festes Breitband. Telefone werden auch für Messaging, Banking, Nachrichten, Navigation, Arbeit und Notfallkommunikation verwendet.

Vergleichende Vorteile: Kosten und Zugänglichkeit

Der Hauptvorteil ist offensichtlich: keine Abonnementbarriere. Ein kostenloses mobiles VPN kann nützlich sein, wenn du sofortigen Zugang benötigst, wenn Zahlungen eingeschränkt sind oder wenn internationale Karten nicht verfügbar sind.

Weitere praktische Vorteile sind:

  • Schnelle Bereitstellung: Installiere eine App oder ein Profil und verbinde dich innerhalb weniger Minuten.
  • Kein Router-Konfigurationsbedarf: Der Tunnel läuft direkt auf dem Gerät.
  • Funktioniert über Netzwerke: Verwende es über mobile Daten, öffentliches Wi-Fi, Campusnetzwerke oder Hotelnetzwerke.
  • Benutzerfreundliche App: Viele mobile VPN-Apps bieten eine Verbindung mit einem Klick und automatische Wiederverbindung.

Für fortgeschrittene Benutzer liegt der Wert nicht nur in "kostenlos". Es ist die Möglichkeit, Erreichbarkeit zu testen, Protokolle zu vergleichen und Fallback-Konnektivität aufrechtzuerhalten, ohne sich auf einen Anbieter festzulegen.

Bedeutung für Benutzer in stark zensierten Regionen

Wenn Inhaltsfiltering Nachrichtenseiten, soziale Plattformen, Messaging-Dienste, App-Stores oder Dokumentationen blockiert, kann ein VPN den Zugang wiederherstellen, indem der Datenverkehr durch einen weniger eingeschränkten Netzwerkpfad geleitet wird.

Ein Telefon-VPN kann helfen gegen:

  • DNS-Vergiftung oder DNS-Blockierung durch die Verwendung von vom VPN bereitgestellten Resolvern.
  • IP-Blockierung, wenn der VPN-Server außerhalb des gefilterten Netzwerks liegt.
  • Grundlegende URL-Filterung, wenn HTTPS und VPN-Kapselung die Anforderungsdetails verbergen.
  • Einschränkungen bei öffentlichen Wi-Fi an Flughäfen, Schulen, Cafés oder Arbeitsplätzen.

Allerdings kann strenge Zensur tiefe Paketinspektionen, aktives Abtasten und schwarze Listen von VPN-Servern verwenden. In diesen Fällen kann ein Standard kostenloses VPN gelegentlich funktionieren. Die Zuverlässigkeit hängt von der Serverdiversität, den Protokolloptionen und der Reaktionsfähigkeit des Anbieters ab.

Potenzielle Einschränkungen und wie man sie mildert

Kostenlose VPNs haben oft Kompromisse. Die häufigsten sind Bandbreitenbeschränkungen, weniger Serverstandorte, Überlastungen, Werbung, begrenzte Protokollwahl oder schwächere Unterstützung.

Milde diese Einschränkungen durch praktische Kontrollen:

  • Wähle Anbieter mit klaren Datenschutzrichtlinien. Vermeide vage Ansprüche und unbekannte Eigentümer.
  • Bevorzuge moderne Protokolle. WireGuard, IKEv2/IPSec und gut konfiguriertes OpenVPN sind bessere Optionen als PPTP.
  • Aktiviere den Kill-Switch, wenn verfügbar. Er vermindert versehentliche Datenlecks während Abbrüchen.
  • Verwende sicheres DNS im Tunnel. Verhindere, dass DNS-Abfragen zum lokalen ISP entweichen.
  • Habe mehrere Optionen. Halte mehr als eine zuverlässige kostenlose VPN-App oder Konfiguration bereit.
  • Teste, bevor du es brauchst. Überprüfe, ob Messaging, Browser, App-Stores und kritische Webseiten funktionieren.

3. Einrichten eines Kostenlosen VPN auf Deinem Telefon

Die genaue Einrichtung hängt vom Anbieter und dem Betriebssystem ab. Dennoch folgt der Prozess einem vorhersehbaren Muster: Wähle einen vertrauenswürdigen Anbieter, installiere die App oder das Profil, überprüfe die Berechtigungen, verbinde dich und teste auf Leaks.

kostenlose mobile vpn einrichtung

Schritt-für-Schritt-Anleitung für Android

  1. Wähle einen seriösen kostenlosen VPN-Anbieter. Achte auf transparente Bedingungen, angemessene Grenzen und Unterstützung moderner Protokolle.
  2. Installiere aus einer vertrauenswürdigen Quelle. Bevorzuge Google Play oder die offizielle Website des Anbieters, wenn der Zugriff auf Play blockiert ist.
  3. Überprüfe die angeforderten Berechtigungen. Eine VPN-App benötigt VPN-Berechtigung, sollte jedoch keinen unnötigen Zugriff auf Kontakte, SMS, Mikrofon oder Fotos verlangen.
  4. Öffne die App und wähle einen Server. Wähle eine nahegelegene Region für Geschwindigkeit oder eine bestimmte Region für den Zugang zu Inhalten.
  5. Wähle das Protokoll, falls verfügbar. Beginne mit WireGuard oder IKEv2 für mobile Leistung. Verwende OpenVPN TCP 443, wenn UDP blockiert ist.
  6. Genehmige die VPN-Verbindungsaufforderung. Android zeigt einen Systemdialog an, bevor das Tunnel erstellt werden kann.
  7. Aktiviere die Always-on-VPN-Funktion. Gehe zu den Android-Einstellungen und setze das VPN auf immer aktiv, wenn Zuverlässigkeit entscheidend ist.
  8. Aktiviere "Verbindungen ohne VPN blockieren." Diese Android-Option funktioniert wie ein Kill-Switch.
  9. Teste das IP- und DNS-Verhalten. Verwende eine vertrauenswürdige Leak-Testseite und bestätige, dass DNS-Resolver keine lokalen ISP-Resolver sind.
  10. Teste deine realen Apps. Browser sind nicht genug. Überprüfe Messaging, E-Mail, App-Updates und Videos, falls erforderlich.

Schritt-für-Schritt-Anleitung für iOS

  1. Wähle eine zuverlässige kostenlose VPN-App. Installiere, wenn möglich, aus dem App Store.
  2. Öffne die App und lese die Datenschutzaufforderungen. Vermeide Apps mit unklaren Datenpraktiken.
  3. Erlaube die VPN-Konfiguration. iOS benötigt eine Genehmigung, bevor ein VPN-Profil hinzugefügt wird.
  4. Authentifiziere dich mit Face ID, Touch ID oder Passcode. Dies bestätigt die Installation des Profils.
  5. Wähle einen Server und ein Protokoll. IKEv2- und WireGuard-basierte Implementierungen funktionieren oft gut auf iPhones.
  6. Verbinde dich und überprüfe den VPN-Indikator. iOS zeigt ein VPN-Status-Symbol oder einen Eintrag im Kontrollzentrum/Einstellungen an.
  7. Überprüfe DNS und IP-Adresse. Bestätige, dass der Datenverkehr über die erwartete VPN-Region ausgeht.
  8. Überprüfe die Optionen „Connect On Demand“. Wenn unterstützt, verwende die automatische Wiederverbindung bei untrusted Netzwerken.
  9. Deaktiviere riskanten Zugriff auf lokale Netzwerke, wenn nicht benötigt. Reduziere die Exposition bei der Verwendung von öffentlichem Wi-Fi.
  10. Halte die App aktuell. Das Verhalten des VPN-Profils und die Protokollbibliotheken ändern sich im Laufe der Zeit.

Zuverlässige Kostenlose VPN-Anbieter Auswählen

Fortgeschrittene Benutzer sollten mehr als nur Marketingansprüche bewerten. Verwende diese Checkliste:

  • Erklärt der Anbieter, wie er die kostenlose Stufe finanziert?
  • Sind die Datenlimits, Geschwindigkeitslimits und Serverstandorte klar angegeben?
  • Gibt es Drittanbieterprüfungen, Open-Source-Clients oder reproduzierbare Builds?
  • Unterstützt die App einen Kill-Switch oder vergleichbare Funktionen auf Betriebssystemebene?
  • Schützt sie DNS standardmäßig?
  • Vermeidet sie aufdringliche Berechtigungen?
  • Unterstützt sie moderne mobile Protokolle?
  • Ist die Registrierung optional oder minimal?

Kostenlos bedeutet nicht automatisch unsicher. Aber „kostenlos und undurchsichtig“ ist ein Risiko. Ein gutes kostenloses VPN für die Nutzung auf dem Telefon sollte transparent über Limits sein und sollte keine sensiblen Browsing-Daten monetarisieren.

Gewährleistung der Privatsphäre durch Sicherheitseinstellungen

Nach der Einrichtung, härte die Konfiguration:

  • Aktiviere die Auto-Connect-Option für untrusted Wi-Fi.
  • Aktiviere den Kill-Switch oder OS-weite Datenverkehrsblockierung.
  • Deaktiviere Split Tunneling, es sei denn, du benötigst es und verstehst das Risiko von Leaks.
  • Verwende privates DNS vorsichtig. Auf Android kann privat DNS mit dem DNS-Design des VPN in Konflikt stehen.
  • Blockiere IPv6-Leaks, wenn das VPN IPv6 nicht richtig tunnelt.
  • Lösche alte VPN-Profile, die du nicht mehr verwendest.
  • Verwende einen datenschutzorientierten Browser und halte den HTTPS-Only-Modus aktiviert.

4. Technisches Hinter-den-Kulissen: VPN-Protokolle auf Mobilgeräten

Mobile Netzwerke sind instabil. Telefone wechseln zwischen LTE, 5G, Wi-Fi, Captive Portalen und Energiesparmodi. Ein Protokoll, das auf einem Desktop gut funktioniert, kann sich auf einem Telefon schlecht verhalten, wenn es mit Netzwerkänderungen nicht effizient umgehen kann.

Detaillierte Betrachtung mobilspezifischer Protokolle

Obwohl OpenVPN, L2TP/IPSec und PPTP weithin bekannt sind, verlassen sich moderne mobile VPNs oft auf Protokolle, die für das Roaming entwickelt oder optimiert wurden.

IKEv2/IPSec ist stark für mobile Geräte, weil es MOBIKE unterstützt, das hilft, Sitzungen aufrechtzuerhalten, wenn das Gerät die Netzwerke wechselt. Beispielsweise kann der Übergang von Wi-Fi zu Mobilfunk flüssiger sein als bei älteren Tunneln.

WireGuard verwendet eine schlanke Codebasis und moderne Kryptografie. Es ist normalerweise schnell auf Telefonen und effizient im Akkuverbrauch. Sein Roaming-Verhalten ist gut, da Endpunkte sich aktualisieren können, wenn sich die Netzwerkpfade ändern.

OpenVPN bleibt wertvoll, weil es flexibel ist. Es kann über UDP für Leistung oder TCP 443 laufen, wenn restriktive Firewalls anderen Datenverkehr blockieren. Der Nachteil sind höhere Aufwendungen und manchmal mehr Akkuverbrauch als WireGuard.

L2TP/IPSec ist hauptsächlich eine Kompatibilitätsfalle. Es kann weiterhin funktionieren, ist aber weniger ideal für restriktive Regionen, weil Netzwerkfilter häufig IPSec-Datenverkehr erkennen.

PPTP sollte als obsolet betrachtet werden. Es bietet keine moderne Sicherheit und ist nicht geeignet für Anonymität oder sensiblen Zugriff.

Wie diese Protokolle helfen, Zensur zu umgehen

Zensursysteme verlassen sich oft auf eine Mischung aus DNS-Blockierung, IP-Blacklists, Protokollblockierung und Datenverkehrs-Fingerabdrücken. VPN-Protokolle helfen, indem sie sowohl die Route als auch die beobachtbare Struktur des Datenverkehrs ändern.

  • Routenänderung: Der Datenverkehr verlässt von einem VPN-Server außerhalb des eingeschränkten Pfads.
  • DNS-Isolation: Domainabfragen erfolgen durch den Tunnel, anstatt durch lokale Resolver.
  • Verschlüsselung: Lokale Filter können den Inhalt des getunnelten Datenverkehrs nicht leicht inspizieren.
  • Portflexibilität: Einige Protokolle können gängige erlaubte Ports wie 443 verwenden.
  • Serverrotation: Das Wechseln der Endpunkte kann statische IP-Blockaden umgehen.

Dennoch kann kein kostenloses VPN den Zugang in jeder Region oder zu jeder Zeit garantieren. Fortgeschrittene Filter können bekannte VPN-Infrastrukturen blockieren. Deshalb sollten mobile Benutzer aktualisierte Apps und mehrere Protokolloptionen bereithalten.

Leistungsanalyse Verschiedener Protokolle auf Telefonen

Die Leistung hängt von CPU, Signalqualität, Serverdistanz, Überlastung und Protokollaufwand ab. Im Allgemeinen:

ProtokollGeschwindigkeitAkku-EinflussRoaming-StabilitätBester Anwendungsfall
WireGuardHochNiedrig bis moderatGutTägliches mobiles Browsing und Messaging
IKEv2/IPSecHochModeratAusgezeichnet mit MOBIKEWechseln zwischen Wi-Fi und Mobilfunk
OpenVPN UDPMittel bis hochModerat bis hochModeratAusgewogene Sicherheit und Kompatibilität
OpenVPN TCPMittelHöher unter PaketverlustModeratNetzwerke, die UDP blockieren
L2TP/IPSecMittelModeratModeratLegacy-Kompatibilität
PPTPHochNiedrigSchlechte SicherheitVermeiden

Für fortgeschrittene Benutzer ist die beste Strategie empirisch. Teste jedes Protokoll in deinem tatsächlichen Netzwerk. Miss Latenz, Paketverlust, Wiederverbindungszeit, App-Verhalten und Akkuverbrauch im Laufe eines normalen Tages.

5. Häufige Missverständnisse über Kostenlose VPNs für Telefone

Kostenlose mobile VPNs werden oft extrem diskutiert. Einige Benutzer nehmen an, dass jedes kostenlose VPN gefährlich ist. Andere nehmen an, dass ein VPN sie vollständig anonym macht. Beide Ansichten sind unvollständig.

Datenschutzbedenken und die Wahrheit dahinter

Ein VPN eliminiert nicht das Vertrauen. Es verschiebt einen Teil deines Vertrauens vom lokalen ISP oder Wi-Fi-Betreiber zum VPN-Anbieter. Daher ist die Auswahl des Anbieters wichtig.

Ein vertrauenswürdiges kostenloses VPN sollte Protokolle minimieren, die Erfassung operativer Daten erklären und den Verkauf von Browsing-Aktivitäten vermeiden. Dennoch kann ein datenschutzorientiertes VPN vorübergehend technische Daten für Missbrauchsprävention, Lastenverteilung oder Dienstzuverlässigkeit benötigen.

Ein VPN verbirgt auch nicht alles vor jedem. Websites können dich dennoch durch Logins, Cookies, Browser-Fingerabdrücke, Geräte-Identifikatoren und Verhaltensmuster identifizieren. Wenn du dich in ein persönliches Konto einloggst, weiß die Seite, dass du es bist, unabhängig von der Verwendung eines VPN.

Verständnis von Geschwindigkeitsreduzierungen

Geschwindigkeitsverlust ist normal, weil der Datenverkehr einen längeren Weg nimmt und durch Verschlüsselung geht. Auf einem Telefon kann die Geschwindigkeit auch aufgrund eines schwachen Funksignals, Hintergrund-Akku-Limits oder überlasteter kostenloser Server sinken.

Um Verlangsamungen zu reduzieren:

  • Verwende den nächstgelegenen zuverlässigen Server, es sei denn, du benötigst eine bestimmte Region.
  • Bevorzuge WireGuard oder IKEv2, wenn verfügbar.
  • Verwende UDP-basierte Modi, es sei denn, UDP ist blockiert.
  • Vermeide überlastete Spitzenzeiten, wenn möglich.
  • Trenne Apps, die im Hintergrund große Dateien synchronisieren.

Missverständnisse über Datenlimits

Ein Datenlimit bedeutet nicht immer, dass das VPN von niedriger Qualität ist. Kostenlose Anbieter nutzen Limits, um Missbrauch und Serverkosten zu steuern. Der Schlüssel ist, ob das Limit klar und angemessen für deine Bedürfnisse ist.

Für Messaging, E-Mail und textlastiges Browsing können kleine Limits nutzbar sein. Für Video, App-Downloads und Cloud-Backups können kostenlose Limits schnell verschwinden. Fortgeschrittene Benutzer sollten kritischen Zugang von hochbandbreitenintensivem Entertainment trennen, wenn sie ein kostenloses VPN auf einem Telefon verwenden.

FAQ: Ist ein Kostenfreies VPN für Telefone Sicher?

Es kann sicher sein, wenn der Anbieter transparent ist, moderne Verschlüsselung verwendet, aufdringliche Berechtigungen vermeidet und den DNS-Datenverkehr schützt. Vermeide unbekannte Apps mit aggressiven Anzeigen, unklarer Eigentümerschaft oder Anfragen nach irrelevanten Telefonberechtigungen.

FAQ: Kann ein kostenloses Telefon-VPN Alle Zensur Umgehen?

Nein. Ein kostenloses Telefon-VPN kann viele gängige Blockaden umgehen, aber fortschrittliche Zensur kann VPN-IPs blockieren oder Protokollsignaturen erkennen. Halte mehrere Protokolle verfügbar und aktualisiere Apps regelmäßig.

FAQ: Macht ein VPN Mein Telefon Anonym?

Nicht allein. Ein VPN verbirgt einige netzwerkniveau Informationen von lokalen Beobachtern, aber Websites und Apps können weiterhin Konten, Cookies, Geräte-Fingerabdrücke und Verhaltensmuster verfolgen.

6. Fehlersuche bei Häufigen Problemen mit Kostenlosen VPNs

Selbst ein gut gewähltes kostenloses VPN kann unter echten Mobilbedingungen versagen. Die Fehlersuche sollte systematisch erfolgen: Identifiziere, ob das Problem im Netzwerk, Protokoll, Server, den Telefoneinstellungen oder in der App-Kompatibilität liegt.

mobile vpn fehlersuche

Verbindungsabbrüche und wie man sie Verhindert

Abbrüche treten auf, wenn das Telefon zwischen Netzwerken wechselt, in den Energiesparmodus wechselt, das Signal verliert oder wenn der VPN-Server nicht erreichbar wird.

Versuche diese Lösungen:

  1. Wechsle das Protokoll. Verwende IKEv2 oder WireGuard für besseres Roaming. Versuche OpenVPN TCP, wenn UDP fehlschlägt.
  2. Ändere die Server. Der aktuelle Endpunkt könnte blockiert oder überlastet sein.
  3. Deaktiviere aggressive Akkuoptimierung. Auf Android, schließe die VPN-App von Akku-Beschränkungen aus.
  4. Aktiviere die Auto-Reconnect-Funktion. Verwende die Einstellungen der App oder die OS-weiten VPN-Steuerungen.
  5. Verwende Always-On-VPN mit Blockierung. Dies verhindert versehentliche Leaks während der Wiederverbindungen.
  6. Überprüfe Captive Portale. Hotel- oder Café-Wi-Fi erfordert möglicherweise eine Browseranmeldung, bevor sich das VPN verbinden kann.

Langsame Geschwindigkeiten und Latenz Ansprechen

Langsame VPN-Leistung ist nicht immer die Schuld des VPN. Teste die Baseline-Geschwindigkeit ohne VPN und vergleiche dann.

Nützliche Überprüfungen:

  • Wenn die Baseline-Mobilfunkdaten schlecht sind, wechsle den Standort oder das Netzwerk.
  • Wenn nur ein Server langsam ist, versuche eine andere Region.
  • Wenn alle VPN-Server langsam sind, wechsle das Protokoll.
  • Wenn die Latenz hoch ist, wähle einen geografisch näheren Server.
  • Wenn Downloads langsam sind, das Browsing aber in Ordnung ist, könnte die kostenlose Stufe den Datenverkehr bei großen Mengen drosseln.

Für technische Tests, miss Ping, Jitter, DNS-Antwortzeit und Paketverlust. Eine hohe Downloadgeschwindigkeit mit schlechtem Jitter kann dennoch Anrufe und Messaging instabil machen.

Überwindung von App-Kompatibilitätsproblemen

Einige Apps blockieren VPN-Datenverkehr, erfordern lokale Netzwerkentdeckung oder verwenden regionsspezifische Endpunkte. Andere funktionieren nicht, wenn DNS-Antworten von den erwarteten lokalen Ergebnissen abweichen.

Mögliche Lösungen:

  • Verwende Split Tunneling vorsichtig für Apps, die das VPN umgehen müssen.
  • Leere App-DNS/Cache-Daten nach dem Wechseln der VPN-Regionen.
  • Wechsle die VPN-Server, um IPs zu vermeiden, die vom Dienst markiert wurden.
  • Deaktiviere private Relays oder andere Proxy-Ebenen, wenn sie mit dem VPN in Konflikt stehen.
  • Update die App und den VPN-Client, um Netzwerk-API-Probleme zu beheben.

Wenn eine App sensible persönliche Daten verarbeitet, denke sorgfältig nach, bevor du sie aus dem VPN ausschließt. Split Tunneling verbessert die Kompatibilität, kann aber den Datenverkehr zum lokalen Netzwerk offenbaren.

7. Maximale Privatsphäre und Sicherheit Gewährleisten

Ein VPN ist eine Schicht. Starke mobile Privatsphäre erfordert Gerätehygiene, Kontosicherheit, Browserkontrollen und sorgfältige Betriebsgewohnheiten.

Tipps für die Aufrechterhaltung von Anonymität

Für risikobehaftete Umgebungen die Verlinkbarkeit reduzieren:

  • Melde dich nicht in persönlichen Konten an, wenn du Trennung benötigst.
  • Verwende datenschutzorientierte Browser mit Tracker-Blockierung.
  • Leere Cookies und Standortdaten zwischen Identitäten.
  • Vermeide die Wiederverwendung von Benutzernamen, E-Mails und Profilbildern.
  • Deaktiviere Anzeigen-Identifikatoren, wo möglich.
  • Halte Standortberechtigungen eingeschränkt.
  • Verwende End-to-End-verschlüsselte Nachrichten für sensible Gespräche.
  • Vermeide die Installation unbekannter APKs oder Konfigurationsprofile.

Denke auch an Metadaten. Selbst wenn Inhalte verschlüsselt sind, können Timing und Volumen Muster offenbaren. Zum Beispiel kann ein Anstieg des Datenverkehrs nach einem großen Ereignis dennoch sichtbar sein.

Verwendung zusätzlicher Sicherheitsfunktionen in kostenlosen VPNs

Einige kostenlose VPNs beinhalten nützliche Sicherheitsvorkehrungen. Aktiviere sie, wenn verfügbar:

  • Kill-Switch: Blockiert den Datenverkehr, wenn das VPN trennt.
  • DNS-Leak-Schutz: Erzwingt, dass DNS-Anfragen durch den Tunnel geleitet werden.
  • Auto-Connect: Startet VPN bei untrusted Netzwerken.
  • Protokollauswahl: Ermöglicht es dir, dich an Blockierungen und Leistungsbedingungen anzupassen.
  • Schutz vor bösartigen Domains: Filtert bekannte gefährliche Domains, wenn transparent implementiert.
  • Keine Registrierung: Reduziert die Identifikatoren auf Kontoebene.

Aktiviere Funktionen nicht blind. Beispielsweise kann das Blockieren von Werbung DNS über einen bestimmten Resolver leiten. Lies, wie die Funktion funktioniert, und bestätige, dass sie deinem Bedrohungsmodell entspricht.

Regelmäßige Updates und ihre Wichtigkeit

VPN-Apps hängen von Kryptografiebibliotheken, OS-Netzwerkanbindungen und serverseitigen Konfigurationen ab. Updates können Sicherheitsanfälligkeiten beheben, die Zensurresistenz verbessern, neue Server hinzufügen und Akkuverbrauch beheben.

Halte Folgendes aktuell:

  • Die VPN-App.
  • Android- oder iOS-Systemsoftware.
  • Browser und Messaging-Apps.
  • Sicherheitsupdates und WebView-Komponenten.
  • VPN-Profile oder Konfigurationsdateien.

Wenn du OpenVPN oder WireGuard-Profile manuell importierst, ersetze veraltete Konfigurationen, wenn der Anbieter Schlüssel rotiert oder Server ändert. Alte Profile können leise versagen oder schwächere Einstellungen verwenden.

Letzte technische Checkliste für die Verwendung eines Kostenfreien Telefon-VPN

Bevor du dich auf ein kostenloses VPN für den Zugriff auf Telefone in einer restriktiven Region verlässt, verifiziere die wesentlichen Punkte:

  • Der Anbieter ist transparent über die kostenlose Stufe.
  • Die App verlangt nur notwendige Berechtigungen.
  • Das Protokoll ist modern und sicher.
  • DNS-Abfragen bleiben innerhalb des Tunnels.
  • Kill-Switch oder OS-weit blockierende Funktionen sind aktiviert.
  • Das VPN verbindet sich nach dem Wechseln der Netzwerke wieder.
  • Kritische Apps funktionieren unter realen Bedingungen.
  • Du hast einen Backup-Server oder Anbieter.
  • Die App und das Telefonnutzer-System sind aktualisiert.
  • Du verstehst, was das VPN nicht verbirgt.

Ein kostenloses VPN auf deinem Telefon kann ein praktisches Werkzeug zur Umgehung von Zensuren sein, funktioniert jedoch am besten, wenn es als Teil eines breiteren Sicherheitsmodells behandelt wird. Wähle sorgfältig, teste häufig und passe das Protokoll und die Datenschutzeinstellungen an deine tatsächlichen Netzwerkbedingungen an.

Erlebe BeFreeVPN, um nahtlose Verbindungen auf deinem Telefon kostenlos zu genießen, ohne dass eine Registrierung erforderlich ist, perfekt, um den Internetzugang in restriktiven Regionen aufrechtzuerhalten.

Verständnis eines privaten VPN für Internetzugang: Umgehung von Zensur in restriktiven Regionen

· 14 Minuten Lesezeit

In Regionen, in denen die Online-Freiheit eingeschränkt ist, kann ein privates VPN Ihre Lebensader sein, das den Zugang zu unzensierten Informationen und verbesserter Privatsphäre ermöglicht. Ein privates VPN für den Internetzugang schafft einen verschlüsselten Pfad zwischen Ihrem Gerät und einem entfernten Server, der hilft, den Datenverkehr vor lokalen Netzwerkbeobachtern zu schützen, die Zensuraussetzung zu reduzieren und Dienste zu erreichen, die eventuell aus Standort- oder politikbedingten Gründen blockiert sind. Für fortgeschrittene Nutzer ist die Schlüssel Frage nicht nur, ob ein VPN funktioniert, sondern wie es funktioniert, wo es scheitert und wie Protokoll-, Routing-, DNS- und Betriebssicherheitsentscheidungen die reale Privatsphäre beeinflussen.

1. Was ist ein privates VPN und wie funktioniert es?

Ein privates VPN, oder virtuelles privates Netzwerk, ist ein System, das Ihren Internetverkehr durch einen verschlüsselten Tunnel zu einem VPN-Server routet, bevor er das offene Internet erreicht. Für den lokalen Internetdienstanbieter, Wi-Fi-Betreiber oder campusgateway ist das sichtbare Ziel normalerweise der VPN-Endpunkt und nicht jede Website, App oder Dienst, die Sie verwenden. Für die Ziel-Website ist Ihre scheinbare Quell-IP-Adresse normalerweise die des VPN-Servers und nicht Ihre ursprüngliche Netzwerkadresse.

Der Zweck eines privaten VPN in der Internetsicherheit ist dreifach:

  • Vertraulichkeit: Verschlüsseln Sie den Datenverkehr zwischen Ihrem Gerät und dem VPN-Server, damit lokale Zwischenhändler die Paketinhalt nicht leicht lesen können.
  • Integrität: Reduzieren Sie die Chance, dass der Verkehr während der Übertragung durch nicht vertrauenswürdige Netzwerke verändert wird.
  • Standorte-Abstraktion: Maskieren Sie Ihre tatsächliche IP-Adresse hinter der Adresse des VPN-Servers, was helfen kann, geografische Einschränkungen oder lokale Filterung zu umgehen.

Technisch gesehen erstellt ein VPN-Client eine virtuelle Netzwerkschnittstelle auf Ihrem Gerät. Die Betriebssystemrouten senden dann ausgewählten Verkehr in diese Schnittstelle. Die VPN-Software kapselt Pakete in einem anderen Protokoll, verschlüsselt sie und leitet sie an den VPN-Server weiter. Der Server entschlüsselt die äußere Schicht, sendet den ursprünglichen Verkehr an sein Ziel, erhält Antworten und sendet sie durch den verschlüsselten Tunnel zurück.

Dieser Prozess macht das Internet nicht "privat" im absoluten Sinne. Der VPN-Anbieter kann oft Metadaten wie Verbindungszeit, Serverwahl, Bandbreitennutzung und Ziel-IP-Adressen sehen, es sei denn, es sind Abmilderungen vorhanden. Websites können Sie weiterhin durch Cookies, Browser-Fingerprinting, Kontoinformationen oder Zahlungsdetails identifizieren. Ein gut gestaltetes VPN verändert jedoch sinnvoll, wer beobachten kann, was.

Häufige Anwendungsfälle sind:

  • Zugang zu Nachrichten-Websites, Messaging-Services oder Bildungsplattformen, die von lokalen Netzwerken blockiert werden.
  • Reduzierung der Überwachungsgefährdung auf öffentlichem Wi-Fi.
  • Zugang zu Diensten, die auf bestimmte Länder beschränkt sind, durch Geo-Spoofing.
  • Schutz von DNS-Abfragen vor lokalen Resolvern, wenn das VPN verschlüsseltes DNS-Handling bereitstellt.
  • Trennung des Alltagsbrowsings von einer Home-, Office- oder Mobilfunk-IP-Adresse.

Für Nutzer in restriktiven Regionen ist das VPN oft Teil eines größeren Datenschutz-Stacks. Sichere Browser, verschlüsselte Messaging, starke Authentifizierung, vorsichtige Kontonutzung und Bedrohungsbewusstsein bleiben entscheidend.

2. Verständnis von VPN-Protokollen: Das Rückgrat der Privatsphäre

Ein VPN-Protokoll definiert, wie der Tunnel ausgehandelt, authentifiziert, verschlüsselt, gewartet und über Netzwerke transportiert wird. Die Protokollwahl beeinflusst Geschwindigkeit, Zensurresistenz, Gerätekompatibilität und Sicherheitslage.

Vergleich der gängigen VPN-Protokolle

ProtokollTypischer TransportSicherheitsprofilLeistungStärkenEinschränkungen
OpenVPNUDP oder TCPStark, wenn mit modernem TLS und Chiffren konfiguriertMäßig bis gutReif, geprüft, flexibel, weit verbreitetKann fingerprinted werden; TCP-Modus kann unter TCP-über-TCP-Verlangsamung leiden
IKEv2/IPsecUDP 500/4500Stark mit modernen Suites und ordentlicher AuthentifizierungGut, insbesondere mobilSchnelle Wiederverbindung, stabiles Roaming zwischen NetzwerkenEinfacher zu blockieren nach Port; Implementierungsqualität variiert
L2TP/IPsecUDP 500/4500/1701Normalerweise akzeptabel, nur weil IPsec Verschlüsselung bietetMäßigBreite Unterstützung in der VergangenheitÄlteres Design, leichter erkennbar, oft blockiert, selten ideal heute

OpenVPN

OpenVPN ist ein weit verbreitetes VPN-Protokoll, das TLS für den Schlüsselaustausch verwendet und über UDP oder TCP laufen kann. Im UDP-Modus neigt es dazu, besser abzuschneiden, weil Paketverluste kein verschachteltes Retransmission-Verhalten auslösen. Im TCP-Modus kann es Netzwerke durchqueren, die nur webähnlichen Verkehr zulassen, aber die Leistung kann abnehmen, da sowohl die innere als auch die äußere Schicht Retransmission versuchen können.

Die Sicherheit hängt von der Konfiguration ab. Starke OpenVPN-Einsätze verwenden moderne TLS-Versionen, Zertifikatvalidierung, ephemeral key exchange, sichere Chiffren wie AES-GCM oder ChaCha20-Poly1305, wo unterstützt, und Schutz gegen Downgrade-Angriffe. Da OpenVPN einen erkennbaren Handshake in Standardkonfigurationen hat, können restriktive Netzwerke es möglicherweise erkennen und blockieren, es sei denn, es wird zusätzliche Obfuskation verwendet.

IKEv2/IPsec

IKEv2 ist ein Schlüsselaustauschprotokoll, das häufig mit IPsec ESP für den verschlüsselten Transport gekoppelt wird. Es ist effizient und besonders nützlich auf mobilen Geräten, da es Tunnel schnell wiederherstellen kann, wenn ein Benutzer zwischen Wi-Fi und Mobilfunknetzen wechselt. Dieses Feature ist wertvoll in instabilen Netzwerkbedingungen.

Das IKEv2 verwendet jedoch häufig die UDP-Ports 500 und 4500, was ein grobes Blockieren einfach macht. Einige Netzwerke blockieren IPsec vollständig. Die Sicherheit hängt auch von den gewählten kryptographischen Vorschlägen, der Handhabung von Zertifikaten und der Deaktivierung schwacher Legacy-Algorithmen ab.

L2TP/IPsec

L2TP bietet an sich keine Verschlüsselung. Es wird normalerweise mit IPsec gepaart. Obwohl es auf vielen Betriebssystemen weiterhin verfügbar ist, ist es für restriktive Umgebungen weniger attraktiv, da es leicht identifiziert werden kann und häufig blockiert wird. Es kann als Kompatibilitätsfallback nützlich sein, aber fortgeschrittene Benutzer ziehen normalerweise modernere Optionen vor.

Wie die Protokollwahl den Zugang beeinflusst

Die Auswahl des Protokolls kann bestimmen, ob ein VPN überhaupt eine Verbindung herstellt. Wenn ein Zensor bekannte VPN-IP-Bereiche blockiert, hilft die Protokollwahl möglicherweise nicht. Wenn es spezifische Ports oder Signaturen blockiert, kann das Wechseln des Transports, die Nutzung von TCP über Port 443 oder das Verwenden einer Obfuskationsschicht die Erreichbarkeit verbessern. Wenn das Netzwerk eine tiefe Paketinspektion verwendet, kann ein Standard-VPN-Handshake auffällig herausstechen, selbst wenn die Payloads verschlüsselt sind.

In der Praxis sollten fortgeschrittene Nutzer Protokolle anhand von vier Dimensionen bewerten: Krypto-Stärke, Fingerprint-Widerstand, Latenz-Toleranz und Zuverlässigkeit bei mobilen oder instabilen Verbindungen.

3. Umgehung von Zensur: Mechanismen und Strategien

Zensursysteme operieren normalerweise auf mehreren Ebenen. Sie können DNS-Abfragen blockieren, TCP-Verbindungen zurücksetzen, IP-Adressen filtern, Paket-Signaturen inspizieren, verdächtige Datenströme drosseln oder lokale Apps verlangen, Inhaltsregeln durchzusetzen. Ein privates VPN kann viele dieser Kontrollen umgehen, indem es das sichtbare Verkehrsverhalten des Benutzers von "vielen Zielen" auf "einen verschlüsselten Tunnel" verschiebt.

Wie VPNs den Verkehr vor lokalen Beobachtern verschleiern

Standard-VPN-Verschlüsselung versteckt die Inhalte des Verkehrs, aber sie versteckt nicht immer die Tatsache, dass ein VPN verwendet wird. Lokale Beobachter können immer noch sehen:

  • Die IP-Adresse des VPN-Servers.
  • Paketzeit und -volumen.
  • Das Transportprotokoll und den Port.
  • Handshake-Muster, die bekannten VPN-Software ähneln.

Obfuskation versucht, den VPN-Datenverkehr weniger charakteristisch zu machen. Einige Systeme umhüllen VPN-Pakete in einer TLS-ähnlichen Schicht. Andere verwenden anpassbare Transporte, randomisierte Paketmerkmale oder Proxy-ähnliche Fronten. Das Ziel ist es, die Zuverlässigkeit der Detektion zu reduzieren, ohne die Verschlüsselung zu opfern.

Dennoch ist Obfuskation keine Magie. Sophisticated Zensursysteme können aktives Probing, IP-Ruflisten, Verkehrsanalysen und Serverblocking kombinieren. Aus diesem Grund hängt die Resilienz oft von der Serverrotation, Protokoll-Agilität und konservativem Benutzerverhalten ab.

Schritt-für-Schritt: Was passiert, wenn Sie auf eine blockierte Website über ein VPN zugreifen

  1. Der VPN-Client authentifiziert den Server. Er überprüft Zertifikate oder Schlüssel, um zu vermeiden, dass er sich mit einem falschen Endpunkt verbindet.
  2. Ein sicherer Tunnel wird ausgehandelt. Der Client und der Server einigen sich auf kryptografische Parameter und erstellen Sitzungsschlüssel.
  3. Ihr Gerät ändert die Routen. Der für das Internet bestimmte Verkehr wird über die virtuelle VPN-Schnittstelle gesendet.
  4. DNS kann umgeleitet werden. Ein datenschutzbewusstes VPN sendet DNS-Abfragen durch den Tunnel und nicht durch den lokalen Resolver.
  5. Blockierte Anfragen werden eingekapselt. Anstatt das lokale Netzwerk direkt nach einer blockierten Website zu fragen, sendet Ihr Gerät verschlüsselte Pakete an den VPN-Server.
  6. Der VPN-Server tritt ins Internet ein. Die Website sieht die IP-Adresse des Servers, nicht die lokale ISP-Adresse des Benutzers.
  7. Antworten kommen durch den Tunnel zurück. Das lokale Netzwerk sieht verschlüsselten Verkehr zum VPN-Endpunkt, nicht das endgültige Inhaltsziel.

Tunneling-Techniken in restriktiven Regionen

Die Effektivität des Tunnelns hängt vom Gegner ab. Gegen einfache DNS-Blockierung kann fast jedes VPN mit tunnelten DNS funktionieren. Gegen IP-Blockierung benötigt das VPN erreichbare Serveradressen. Gegen tiefe Paketinspektion kann das VPN Tarnung benötigen. Gegen aktives Blockieren beliebter VPN-Anbieter sind private oder weniger bekannte Endpunkte möglicherweise zuverlässiger.

Wichtige Tunnelkonzepte umfassen:

  • Full-Tunnel-Routing: Alle Verkehrsarten gehen durch das VPN. Dies ist sicherer für restriktive Umgebungen, da es unbeabsichtigte Leaks reduziert.
  • Split-Tunneling: Nur ausgewählte Verkehrsarten nutzen das VPN. Dies kann die Leistung verbessern, erhöht jedoch das Risiko von Lecks bei falscher Konfiguration.
  • TCP 443-Transport: VPN-Verkehr verwendet denselben Port wie HTTPS. Dies kann in restriktiven Netzwerken hilfreich sein, obwohl die Signaturerkennung trotzdem Anwendung finden kann.
  • Multi-Hop-Routing: Der Verkehr passiert mehr als einen VPN-Server. Dies kann das Vertrauen in einen einzelnen Server verringern, fügt jedoch Latenz hinzu.
  • Kill-Switch: Der VPN-Client blockiert den Verkehr, wenn der Tunnel abbricht, um eine Rückkehr zum lokalen Netzwerk zu verhindern.

IP-Maskierung und Geo-Spoofing

IP-Maskierung ändert die scheinbare Quelladresse, die von Websites und Diensten gesehen wird. Geo-Spoofing nutzt einen Ausgabeserver in einem ausgewählten Land, um den Verkehr so erscheinen zu lassen, als käme er dorther. Dies kann helfen, regional begrenzte Medien, App-Stores, Suchergebnisse oder lokale Versionen von Websites zuzugreifen.

Allerdings können Websites weiterhin den Standort anhand von GPS-Berechtigungen, Browsersprache, Zeitzone, SIM-Land, Zahlungsmethode oder Kontohistorie ableiten. Für sensible Verwendungen sollten Geräte- und Browsereinstellungen mit dem vorgesehenen Datenschutzniveau in Einklang gebracht und das Einloggen in Konten, die Sie direkt identifizieren, vermieden werden.

4. Sicherheitsüberlegungen: Schutz Ihrer Online-Identität

Ein privates VPN verbessert die Privatsphäre nur, wenn sein technisches Design und benutzerpraktiken mit dem Bedrohungsmodell übereinstimmen. In restriktiven Regionen können Fehler ernste Folgen haben, daher verdient Sicherheit besondere Aufmerksamkeit.

Verschlüsselungsstandards sind wichtig

Moderne VPN-Dienste sollten aktuelle, gut überprüfte Kryptografie verwenden. Suchen Sie nach starker Authentifizierung, Forward-Secrecy und Widerstand gegen Downgrade-Angriffe. AES-256 ist gebräuchlich, aber Schlüsselaustausch, Implementierungsqualität und Konfiguration sind ebenso wichtig wie Chiffrennamen. ChaCha20-Poly1305 ist ebenfalls angesehen, insbesondere auf Geräten ohne Hardware AES-Beschleunigung.

Vermeiden Sie Dienste, die sich auf veraltete Protokolle, unklare proprietäre Verschlüsselung oder vage Behauptungen wie "militärisch-gradige Sicherheit" ohne technische Details stützen. Starke Verschlüsselung sollte mit sicherem DNS-Handling, IPv6-Leckschutz und zuverlässigem Trennungsverhalten gekoppelt werden.

Risiken kostenloser vs. kostenpflichtiger VPNs

Kostenlose VPNs variieren stark. Einige sind seriös und datenschutzorientiert. Andere können durch Werbung, Tracking-SDKs, Weiterverkauf von Bandbreite oder schwache Datenpraktiken monetarisiert werden. Auch kostenpflichtige VPNs sind nicht automatisch sicher. Ein Abonnementmodell kann den Druck verringern, Benutzerdaten zu monetarisieren, aber das Vertrauen hängt weiterhin von Architektur, Rechtsordnung, Prüfungen, Protokollrichtlinien und Transparenz ab.

Berücksichtigen Sie diese Kriterien:

  • Erfordert der Dienst persönlich identifizierbare Registrierungsdaten?
  • Gibt es eine klare No-Logs-Richtlinie mit bedeutender technischer Erklärung?
  • Werden DNS-Abfragen innerhalb des Tunnels verarbeitet?
  • Beinhaltet der Client einen Kill-Switch?
  • Werden Apps regelmäßig aktualisiert?
  • Erklärt der Anbieter, was die Protokollwahl und -einschränkungen sind?
  • Können Sie den Dienst nutzen, ohne ihn mit sensiblen Konten zu verknüpfen?

Strategien zur Wahrung der Anonymität bei der Verwendung eines VPN

Ein VPN kann die Privatsphäre der Netzwerkschicht schützen, aber Anonymität ist breiter gefasst. Um den Identitätsverlust zu reduzieren:

  • Verwenden Sie private Browsing-Profile oder unterschiedliche Browser für sensible Aktivitäten.
  • Vermeiden Sie das Einloggen in persönliche Konten, während Sie auf Anonymität angewiesen sind.
  • Deaktivieren Sie nicht benötigte Browserberechtigungen, insbesondere dem Standort.
  • Verwenden Sie wo verfügbar den HTTPS-Only-Modus.
  • Überprüfen Sie auf DNS-, IPv6- und WebRTC-Lecks.
  • Halten Sie Betriebssysteme und VPN-Clients auf dem neuesten Stand.
  • Verwenden Sie Mehrfaktorauthentifizierung für wichtige Konten.
  • Verstehen Sie lokale Gesetze und persönliche Risiken, bevor Sie Umgehungswerkzeuge verwenden.

Über allem sollten Sie ein Bedrohungsmodell aufstellen. Ein Journalist, Aktivist, Student, Remote-Mitarbeiter und Reisender können alle ein VPN unterschiedlich nutzen. Die sicherste Konfiguration ist die, die für das tatsächliche Risiko entworfen wurde und nicht die mit der längsten Funktionsliste.

5. Häufige Missverständnisse über private VPNs

Die VPN-Werbung schafft oft Verwirrung. Fortgeschrittene Nutzer sollten technische Realität von übertriebenen Behauptungen trennen.

Ist die Verwendung eines privaten VPN überall illegal?

Nein. VPNs sind in vielen Ländern legal und werden breit von Unternehmen, Universitäten, Journalisten, Entwicklern und Remote-Mitarbeitern genutzt. Einige Regierungen schränken die Nutzung von VPNs jedoch ein oder regulieren sie, verlangen eine Anbieterlizenz oder verbieten die Umgehung staatlicher Filterung. Der rechtliche Status hängt von Gerichtsbarkeit und Kontext ab. Nutzer sollten die lokalen Vorschriften verstehen, bevor sie sich verbinden.

Garantiert jedes VPN vollständige Anonymität?

Nein. Ein VPN löscht nicht die Identität. Es maskiert Ihre IP-Adresse vor Websites und verbirgt den Inhalt des Datenverkehrs vor lokalen Beobachtern, verhindert jedoch nicht das Tracking durch Cookies, Browser-Fingerprints, Kontoanmeldungen, Malware, Geräteidentifikatoren oder Verhaltensmuster. Der VPN-Anbieter kann zudem ein Vertrauenspunkt sein. Vollständige Anonymität erfordert gestaffelte Praktiken und realistische Annahmen.

Macht ein VPN das Internet immer langsam?

Nicht immer. Ein VPN fügt Verschlüsselungsüberkopf hinzu und kann die Latenz erhöhen, weil der Verkehr über einen zusätzlichen Server reist. Doch die Leistung hängt von der Serverdistanz, Staus, Protokollen, der CPU des Geräts, der Netzwerkqualität und dem Routing ab. In einigen Fällen kann ein VPN sogar den Zugang verbessern, wenn ein ISP bestimmte Dienste drosselt oder wenn die VPN-Strecke einen überlasteten Pfad umgeht. Dennoch sollten Benutzer mit einem gewissen Überkopf rechnen.

Kann ein VPN jede blockierte Website oder App umgehen?

Nein. VPNs sind mächtig, aber nicht universell. Einige Dienste blockieren bekannte VPN-IP-Adressen. Einige restriktive Netzwerke blockieren VPN-Protokolle. Einige Apps verwenden Gerätesignale jenseits der IP-Adresse. Zuverlässiger Zugang erfordert eine Kombination aus erreichbaren Servern, starken Protokollen, Obfuskation bei Bedarf und sorgfältiger Gerätekonfiguration.

6. Auswirkungen in der realen Welt: Fallstudien zur Nutzung von VPN in restriktiven Regionen

VPNs sind wichtig, weil Internetfilterung nicht theoretisch ist. In vielen Regionen kann der Zugang zu unabhängigen Medien, sozialen Plattformen, verschlüsselten Messaging, akademischen Ressourcen oder Menschenrechtsdokumentationen während normaler Zeiten begrenzt und während politischer Krisen stark eingeschränkt sein.

Länder mit strenger Internetzensur

Verschiedene Länder verwenden unterschiedliche Kontrollen. Einige verlassen sich auf zentrale Filterinfrastruktur und umfassendes Plattform-Blocking. Andere üben rechtlichen Druck auf Anbieter, periodische Abschaltungen, DNS-Vergiftung oder Drosselung von Messaging-Diensten während Unruhen aus. In einigen Umgebungen ist die Zensur konstant. In anderen intensiviert sie sich rund um Wahlen, Proteste, Konflikte oder öffentliche Gesundheitse Notfälle.

Beispiele, die häufig von digitalen Bürgerrechtsforschern diskutiert werden, sind Länder, in denen große ausländische Plattformen, unabhängige Nachrichten-Websites oder Datenschutzwerkzeuge blockiert oder stark gestört sind. Die technischen Methoden reichen von einfacher DNS-Manipulation bis zu tiefer Paketinspektion und aktivem Probing verdächtiger Proxy-Server.

Erfolgsgeschichten und praktische Vorteile

Für Einzelpersonen ist die Auswirkung oft sofort und praktisch. Ein Student kann akademische Zeitschriften oder Entwicklerinformationen abrufen, die von einem lokalen Netzwerk blockiert werden. Eine Familie kann auf Messaging-Plattformen zugreifen, um mit Verwandten im Ausland Kontakt aufzunehmen. Ein Journalist kann internationale Quellen lesen, Ansprüche überprüfen oder sicherer mit Redakteuren kommunizieren. Ein kleines Unternehmen kann ein VPN nutzen, um den Zugang zu Cloud-Dashboards, Code-Repositories oder Zusammenarbeitstools aufrechtzuerhalten.

Dies sind keine abstrakten Annehmlichkeiten. Der Zugang zu Informationen beeinflusst Bildung, Arbeit, Sicherheit und bürgerschaftliche Teilhabe. Wenn ein VPN zuverlässig funktioniert, kann es die grundlegende Fähigkeit wiederherstellen, Quellen zu vergleichen, sicher zu veröffentlichen und an globalen Gesprächen teilzunehmen.

Wie VPNs die digitale Freiheit umgestalten

Die Annahme von VPNs verändert die Ökonomie der Zensur. Das Blockieren einzelner Websites ist einfacher, als alle verschlüsselten Tunnel zu blockieren, ohne den Handel, das Remote-Arbeiten, die Banken und die Unternehmenssicherheit zu beeinträchtigen. Dies schafft eine dynamische Beziehung zwischen Zensoren und VPN-Anbietern. Zensoren verbessern die Detektion. VPN-Anbieter verbessern Protokolle, Obfuskation, Serververteilung und Benutzbarkeit.

Die Zukunft ist jedoch nicht rein technisch. Regulierung, App-Store-Richtlinien, Zahlungsbeschränkungen und Druck auf Infrastruktur-Anbieter können die Verfügbarkeit beeinflussen. Für Nutzer in restriktiven Regionen sind die widerstandsfähigsten VPN-Tools diejenigen, die starke Verschlüsselung, minimale Reibung, breite Plattformunterstützung und niedrige Eintrittsbarrieren kombinieren.

7. Fazit: Die Zukunft privater VPNs in einer sich entwickelnden digitalen Landschaft

Die Technologie privater VPNs wird sich weiterentwickeln, da Zensursysteme anpassungsfähiger werden. Erwarten Sie mehr Fokus auf Protokoll-Obfuskation, schnellere kryptografische Primitive, bessere mobile Resilienz, verbesserte Leckprävention und einfachere Datenschutzeinstellungen. Gleichzeitig könnte der regulatorische Druck in Regionen zunehmen, die Umgehungswerkzeuge als Bedrohung für die Informationskontrolle betrachten.

Für Internetzugang, Privatsphäre und Zensurwiderstand bleibt ein privates VPN ein nützliches Werkzeug. Es ist kein komplettes Anonymitätssystem und kann nicht jedes Risiko beseitigen. Aber wenn es mit guten Sicherheitsgewohnheiten, sorgfältigen Protokollentscheidungen und realistischen Bedrohungsmodellen gekoppelt wird, kann es sensiblen Datenverkehr schützen und den Zugang zu blockierten Informationen wiederherstellen.

Wenn Sie einen einfachen Ausgangspunkt benötigen, erkunden Sie BeFreeVPN für eine sichere und kostenlose Lösung, um Online-Zensur ohne Registrierungsanforderungen zu umgehen.