Pular para o conteúdo principal

2 postagens marcadas com "router"

Ver todas os Marcadores

VPN para Configuração de Roteador Wi-Fi: Uma Análise Técnica Profunda

· Leitura de 20 minutos

Em regiões restritivas, configurar uma VPN no seu roteador Wi-Fi pode ser sua melhor aposta para contornar a censura e acessar a internet aberta. Mas como isso realmente funciona? Uma vpn para configuração de roteador wi-fi move o tunelamento criptografado de dispositivos individuais para a borda da rede, protegendo telefones, laptops, TVs inteligentes, consoles e dispositivos IoT através de uma única conexão em nível de roteador. Esta análise profunda explica a arquitetura, escolhas de protocolo, opções de firmware, limites de desempenho e etapas de solução de problemas que usuários avançados devem entender antes de implementar uma VPN no roteador.

A implementação de VPN baseada em roteadores é poderosa, mas não é mágica. Depende da capacidade da CPU do roteador, suporte ao firmware, comportamento do protocolo VPN, manejo de DNS e as técnicas de censura usadas na rede. Usada corretamente, pode simplificar os controles de privacidade e tornar a elusão da censura mais consistente em uma rede doméstica ou de pequeno escritório.

Entendendo VPNs e roteadores Wi-Fi

Uma rede privada virtual, ou VPN, cria um túnel criptografado entre um cliente e um servidor VPN remoto. O tráfego que sai do cliente é encapsulado, criptografado e enviado ao servidor. O servidor então encaminha esse tráfego para seu destino na internet pública. As respostas retornam através do mesmo túnel.

As funções principais de uma VPN são:

  • Criptografia: Impede que observadores locais, como operadores de Wi-Fi público ou um ISP, leiam os conteúdos dos pacotes.
  • Tunelamento: Envolve o tráfego da rede dentro de um protocolo VPN para que possa atravessar redes não confiáveis.
  • Substituição de endereço IP: Websites e serviços veem o endereço IP do servidor VPN ao invés do IP público do cliente.
  • Controle de roteamento de tráfego: Envia tráfego selecionado ou todo o tráfego através do túnel, dependendo da política.
  • Proteção de integridade: Ajuda a prevenir adulterações com pacotes em trânsito.

Um roteador Wi-Fi desempenha um papel diferente. Ele é o gateway entre sua rede local e a internet. Em uma rede doméstica típica, o roteador realiza vários trabalhos ao mesmo tempo:

  • Cria a LAN sem fio usando rádios de 2,4 GHz, 5 GHz ou 6 GHz.
  • Atribui endereços IP locais usando DHCP.
  • Traduz endereços IP privados para um IP público usando NAT.
  • Aplica regras de firewall entre WAN e LAN.
  • Roteia tráfego entre redes com fio, sem fio, de convidados e, às vezes, baseadas em VLAN.
  • Oferece encaminhamento ou retransmissão de DNS.

Quando uma VPN roda em um laptop ou telefone, apenas aquele dispositivo usa o túnel criptografado. Quando uma VPN roda no roteador, o roteador se torna o cliente VPN. Dispositivos atrás do roteador enviam tráfego local normal para o gateway. O roteador então criptografa e encaminha esse tráfego através do túnel.

Essa colaboração muda o modelo de privacidade. Ao invés de instalar e manter um aplicativo VPN em cada ponto final, você centraliza a aplicação da VPN na fronteira da rede. Isso é especialmente útil para dispositivos que não podem executar aplicativos VPN, como consoles de jogos, algumas caixas de streaming, TVs inteligentes mais antigas e hardware IoT embarcado.
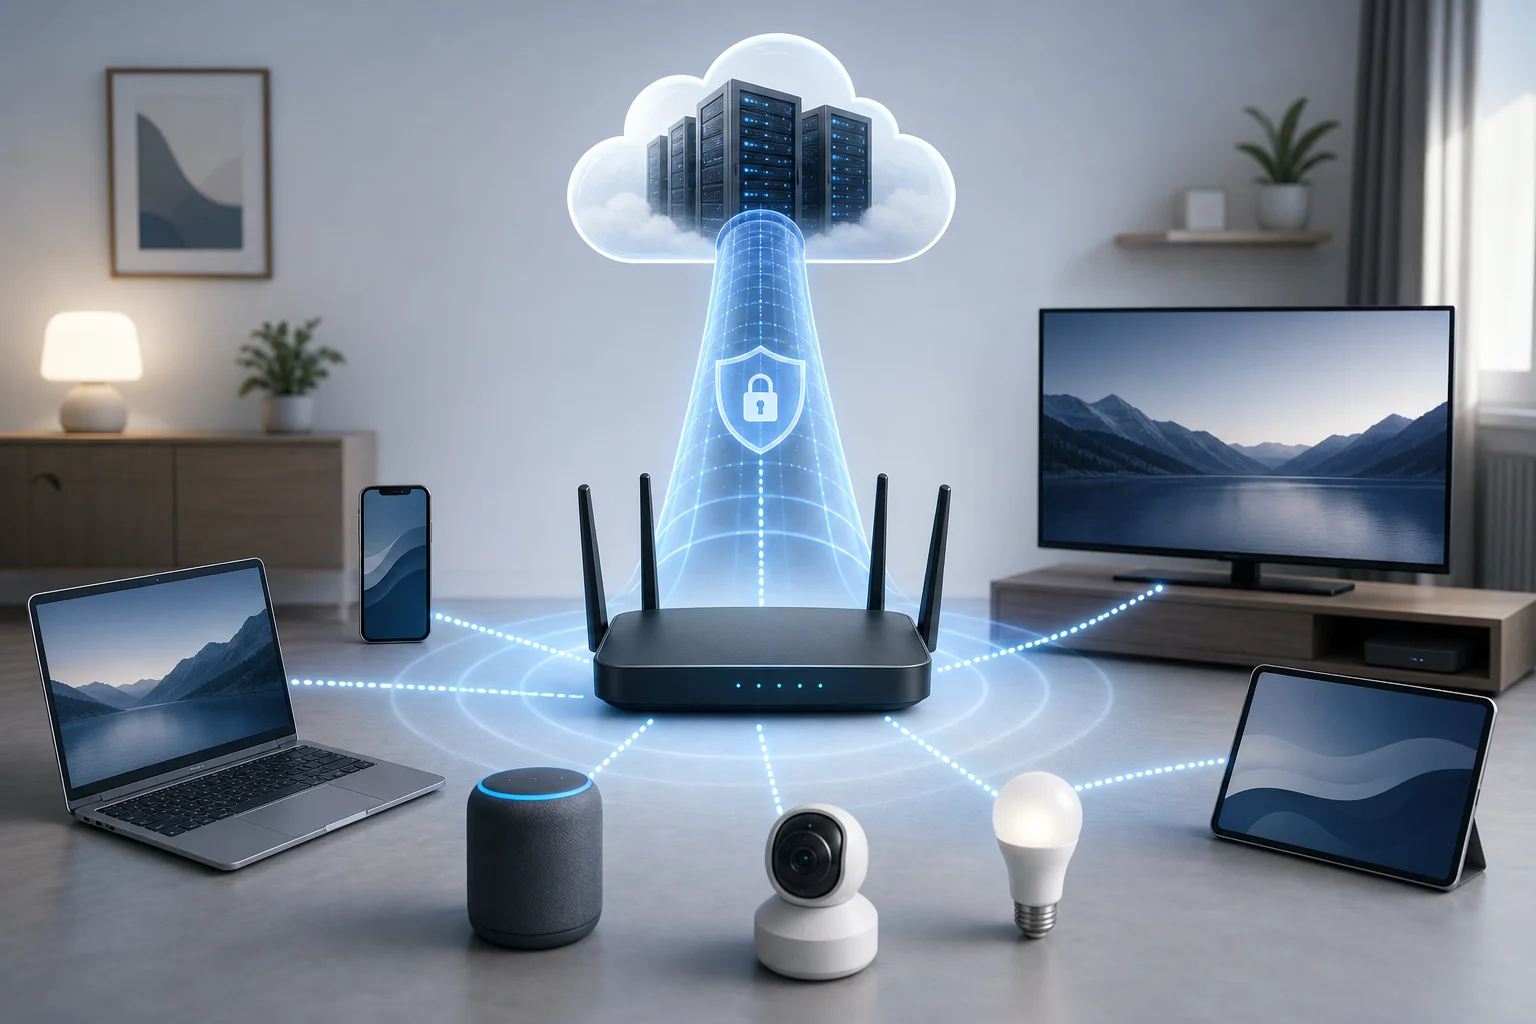
diagrama de rede vpn roteador

No entanto, VPNs em nível de roteador também transferem a responsabilidade para o gateway. O DNS, regras de firewall, comportamento de tunelamento dividido, comportamento de desligamento e atualizações de firmware devem ser tratados com cuidado. Uma configuração fraca do roteador pode vazar tráfego mesmo quando o túnel VPN parece conectado.

Por que usar uma VPN no seu roteador Wi-Fi?

Uma VPN de roteador é principalmente sobre cobertura, consistência e controle. Ao invés de depender dos usuários para habilitar aplicativos VPN corretamente, você torna o roteamento criptografado o padrão para a rede.

As principais vantagens incluem:

  • Proteção em toda a rede: Cada dispositivo conectado à rede Wi-Fi selecionada pode usar o túnel VPN.
  • Suporte para dispositivos não-VPN: TVs inteligentes, consoles e dispositivos IoT podem se beneficiar sem clientes VPN locais.
  • Política centralizada: Regras de roteamento, configurações de DNS e controles de firewall são gerenciados em um só lugar.
  • Redução da fricção de configuração: Convidados e dispositivos secundários não precisam de configuração VPN separada.
  • Flexibilidade de localização: Você pode roteá-los através de uma região VPN que melhore o acesso a sites bloqueados ou conteúdo restrito por região.

Para usuários em regiões restritivas, o benefício mais importante é a elusão consistente. Se a censura é implementada através de bloqueio de DNS, bloqueio de IP ou filtragem básica de tráfego, um túnel VPN devidamente configurado pode tornar as restrições da rede local mais difíceis de aplicar. O ISP vê uma conexão criptografada ao servidor VPN em vez de conexões diretas com destinos bloqueados.

Dito isso, os sistemas de censura variam. Algumas redes usam inspeção profunda de pacotes, sondagens ativas, listas negras de servidores VPN ou limitação de protocolo. Em tais ambientes, o sucesso da VPN no roteador depende fortemente do protocolo, porta, reputação do servidor e capacidades de ofuscação. Você também deve entender as leis e riscos locais antes de tentar a elusão.

Do ponto de vista da privacidade, uma VPN no seu roteador oculta detalhes de destino do ISP local, mas não o torna anônimo. O provedor VPN pode ver metadados como horários de conexão e o servidor VPN pode ver o tráfego saindo em direção à internet, a menos que a criptografia de ponta a ponta, como HTTPS, também o proteja. A impressão digital do navegador, logins de conta, cookies e identificadores de dispositivo ainda podem identificá-lo.

A segurança melhora quando a VPN é combinada com uma boa higiene de roteador: senhas de administrador fortes, firmware atualizado, gerenciamento remoto desativado, redes de convidados segmentadas e prevenção de vazamentos de DNS. Em outras palavras, uma VPN de roteador deve fazer parte de um design de segurança em camadas da rede, e não do design inteiro.

Guia passo a passo para configurar uma VPN no seu roteador

Antes de começar, confirme se seu roteador pode atuar como um cliente VPN. Muitos roteadores de consumo suportam o modo de servidor VPN, que permite que você se conecte de volta para casa de fora, mas não o modo de cliente VPN, que roteia o tráfego de volta para casa através de um provedor VPN comercial ou externo. Essas são funcionalidades diferentes.

Passo 1: Auditar suas configurações de rede e capacidades do roteador

Registre suas configurações atuais de rede antes de mudar qualquer coisa:

  1. Modelo do roteador e revisão de hardware.
  2. Versão atual do firmware.
  3. Tipo de conexão WAN, como DHCP, PPPoE, IP estático ou modem celular.
  4. Sub-rede LAN, intervalo de DHCP e endereços IP reservados.
  5. Configuração de DNS.
  6. Portas encaminhadas existentes, VLANs, redes de convidados ou controles parentais.
  7. Modo do modem do ISP, como modo bridge ou modo roteador.

Então verifique os limites de hardware. A criptografia VPN exige muito da CPU. Roteadores mais antigos com chips MIPS ou ARM de baixa potência podem apenas lidar com um desempenho modesto sobre OpenVPN. Roteadores mais novos com aceleração AES, processadores ARM multicores ou suporte a WireGuard geralmente têm um desempenho melhor.

Passo 2: Confirmar compatibilidade com VPN e opções de firmware

Verifique se seu firmware suporta a configuração do cliente VPN. As opções comuns incluem:

Firmware ou plataformaSuporte ao cliente VPNMelhor ajusteNotas
Stock AsusWRTMuitas vezes simUsuários domésticos avançadosBom suporte ao OpenVPN em muitos modelos da Asus
OpenWrtSimUsuários técnicosAltamente flexível, forte ecossistema de pacotes
DD-WRTSimRoteadores legados e entusiastasO suporte ao modelo varia por build
FreshTomatoSimRoteadores baseados em BroadcomInterface útil, faixa limitada de dispositivos
pfSense ou OPNsenseSimAparelhos de firewall dedicadosExcelente roteamento, firewall e controles de política
MikroTik RouterOSSimEngenheiros de redePoderoso, mas requer configuração cuidadosa
Firmware fornecido pelo ISPMuitas vezes limitadoRedes básicasGeralmente não possui recursos avançados do cliente VPN

Se o firmware padrão não tiver suporte ao cliente VPN, você pode instalar firmware de terceiros apenas se sua versão exata de hardware for suportada. Flashear uma imagem errada pode danificar o roteador. Baixe o firmware do site oficial do projeto, verifique somas de verificação quando disponíveis e tenha um método de recuperação pronto.

Passo 3: Escolher a topologia VPN do roteador

Existem três padrões de implantação comuns:

  • VPN de túnel completo: Todo o tráfego LAN sai através da VPN. Isso é simples e forte para resistência à censura.
  • VPN de túnel dividido: Apenas dispositivos, domínios ou intervalos de IP de destino selecionados usam a VPN. Isso melhora a velocidade e a compatibilidade.
  • Design dual-SSID: Uma rede Wi-Fi roteia através da VPN, enquanto outra usa o caminho normal do ISP. Isso é prático para lares com necessidades mistas.

Usuários avançados muitas vezes preferem um design dual-SSID ou baseado em VLAN. Por exemplo, wifi-vpn pode rotear através do túnel VPN, enquanto wifi-direct usa o caminho do ISP. Isso evita quebrar serviços que rejeitam o tráfego VPN, como alguns sites bancários ou plataformas de streaming locais.

Passo 4: Importar credenciais e configuração da VPN

Seu provedor de VPN deve fornecer arquivos de configuração ou configurações manuais. Para OpenVPN, isso geralmente é um arquivo .ovpn mais credenciais ou certificados. Para WireGuard, é uma configuração de par contendo chaves privadas e públicas, detalhes de endpoint e IPs permitidos.

Os parâmetros típicos do OpenVPN incluem:

  • Nome do host ou endereço IP do servidor.
  • Porta e transporte, como UDP 1194 ou TCP 443.
  • Configurações de cifra e autenticação.
  • Certificado CA e certificado de cliente, se necessário.
  • Nome de usuário e senha, se usados.
  • Opção de redirecionamento de gateway para roteamento de túnel completo.
  • Opções de push de DNS.

Os parâmetros típicos do WireGuard incluem:

  • Chave privada local.
  • Chave pública do par.
  • Nome de host e porta do endpoint.
  • IPs permitidos, geralmente 0.0.0.0/0 e ::/0 para túnel completo.
  • Keepalive persistente, muitas vezes útil atrás de NAT.

Armazene chaves privadas e credenciais de forma segura. Qualquer um com esses detalhes pode ser capaz de usar sua conta VPN.

Passo 5: Configurar roteamento, DNS e comportamento do firewall

Depois que o túnel se conecta, o roteamento determina se o tráfego realmente o utiliza. Para uma configuração de túnel completo, a rota padrão deve apontar através da interface VPN. Para túnel dividido, use roteamento baseado em políticas por IP de origem, sub-rede de origem, VLAN ou destino.

O DNS é igualmente importante. Se os clientes da LAN ainda usam servidores DNS do ISP, consultas de domínio bloqueadas podem falhar ou vazar. Configure o roteador para encaminhar DNS através da VPN ou use resolvers DNS seguros acessíveis dentro do túnel. Também bloqueie DNS de saída dos clientes da LAN, exceto para o roteador se você desejar um controle mais rigoroso.

Um design básico resistente a vazamentos inclui:

  • DHCP distribui o IP do roteador como servidor DNS.
  • O roteador encaminha DNS através do túnel VPN.
  • Regras de firewall bloqueiam DNS de LAN para WAN na porta 53 quando a política da VPN exige tunelamento.
  • IPv6 é roteado através da VPN ou desativado se não for suportado.
  • Um kill switch bloqueia a saída WAN se o túnel VPN cair.

Passo 6: Testar a configuração antes de contar com ela

Não assuma que a VPN está funcionando porque a interface diz "conectado". Teste a partir de um dispositivo cliente conectado à rede Wi-Fi VPN.

Verifique o seguinte:

  1. Endereço IP público corresponde ao servidor VPN, não ao ISP.
  2. Testes de vazamento de DNS mostram endereços da VPN ou do resolvedor escolhido.
  3. IPv6 não expõe o endereço do ISP.
  4. Sites bloqueados carregam como esperado.
  5. SSIDs ou VLANs que não são VPN ainda se comportam como pretendido.
  6. A taxa de transferência e a latência são aceitáveis.
  7. O kill switch funciona interrompendo o processo da VPN e confirmando que o tráfego não escapa pela WAN.

Os erros mais comuns incluem NAT duplo de gateways do ISP, configurações de horário erradas que quebram a validação de certificados, problemas de MTU que causam carregamento parcial e configurações de DNS que são sobrescritas por renovações de WAN. Documente cada mudança para que você possa reverter rapidamente.
painel de configuração do vpn do roteador

Explorando protocolos VPN e seu impacto

A escolha do protocolo tem um efeito direto na velocidade, estabilidade, resistência à censura e carga da CPU do roteador. A melhor opção depende tanto do seu hardware quanto do ambiente de filtragem.

OpenVPN

OpenVPN é maduro, amplamente suportado e altamente configurável. Ele pode rodar sobre UDP para melhor desempenho ou TCP para uma travessia mais fácil de redes restritivas. TCP 443 pode se assemelhar ao normal HTTPS no nível da porta, embora a inspeção profunda de pacotes ainda possa identificá-lo como tráfego VPN.

Nos roteadores, OpenVPN pode ser mais lento que protocolos mais novos porque muitas vezes roda no espaço do usuário e pode não utilizar plenamente a aceleração de hardware. No entanto, continua sendo uma opção forte porque muitos firmwares de roteadores o suportam bem.

WireGuard

WireGuard é leve e muitas vezes muito mais rápido que OpenVPN em roteadores modernos. Ele usa uma base de código enxuta e criptografia moderna. A configuração é simples e o comportamento de roaming é excelente.

A desvantagem é que o tráfego WireGuard pode ser mais fácil de identificar em alguns ambientes restritivos, a menos que o provedor adicione ofuscação ou o encapsule em outro transporte. Para desempenho bruto em firmware suportado, geralmente é uma das melhores escolhas.

L2TP/IPSec e IKEv2/IPSec

L2TP/IPSec é comum, mas mais antigo. Ele pode ser facilmente bloqueado porque usa portas e protocolos reconhecíveis. Pode também ter dificuldade atrás de NAT estrito, a menos que a travessia de NAT funcione corretamente.

IKEv2/IPSec é mais moderno e estável para dispositivos móveis, mas o suporte no roteador varia. Pode ser rápido quando a aceleração de hardware está disponível. No entanto, como L2TP/IPSec, pode ser mais fácil para redes restritivas bloquearem do que configurações OpenVPN altamente adaptáveis.

PPTP

PPTP deve ser evitado para uso sensível à segurança. Ele está desatualizado e tem fraquezas conhecidas. Ele pode ainda aparecer em interfaces de roteadores mais antigos, mas não é adequado para privacidade ou elusão de censura.

Recomendações de protocolo para regiões restritivas

Para regiões restritivas, priorize confiabilidade e adaptabilidade:

  • Use OpenVPN sobre TCP 443 quando redes bloqueiam portas comuns de VPN.
  • Use OpenVPN sobre UDP quando a velocidade importa e UDP não está limitado.
  • Use WireGuard quando seu provedor suporta endpoints estáveis e a rede não o identifica agressivamente.
  • Considere modos ofuscados ou stealth se seu provedor de VPN os oferece para configurações compatíveis com roteadores.
  • Evite PPTP e não dependa de L2TP/IPSec onde o bloqueio é comum.

A escolha do protocolo também afeta o MTU. O encapsulamento adiciona overhead, então os pacotes podem precisar de um tamanho máximo menor. Sintomas de problemas de MTU incluem sites que carregam parcialmente, players de vídeo que travam e handshakes TLS que falham. Ajustar MTU ou clamping de MSS no roteador geralmente corrige isso.

Desafios técnicos e soluções na configuração de VPN do roteador

Implantações de VPN no roteador falham de maneiras previsíveis. A maior parte dos problemas vem de limites de hardware, erros de roteamento, vazamentos de DNS ou conflitos entre equipamentos de ISP e firmware de roteador.

Problemas comuns de configuração e uso

Baixa taxa de transferência é a reclamação mais comum. A criptografia pode sobrecarregar a CPU do roteador. Verifique o uso da CPU durante os testes de velocidade. Se um núcleo estiver totalmente utilizado, o protocolo ou hardware é o gargalo.

Tunnel conecta, mas o tráfego não passa geralmente indica erros de roteamento ou firewall. Confirme que as rotas padrão, regras de NAT e tabelas de roteamento de política apontam para a interface do túnel.

Vazamentos de DNS ocorrem quando clientes usam DNS do ISP, DNS públicos codificados ou DNS IPv6 fora do túnel. Bloqueie a saída direta de DNS e force DNS através do roteador.

Sites de streaming ou bancários falham porque alguns serviços bloqueiam intervalos de IP VPN. Use tunelamento dividido ou um SSID de acesso direto para serviços que requerem o caminho do ISP.

Desconexões frequentes podem ser causadas por WAN instável, keepalives bloqueados, roteadores sobrecarregados ou congestionamento do servidor VPN. Tente outro servidor, altere o transporte ou ajuste a configuração de keepalive.

Vazamentos de IPv6 ocorrem quando o IPv4 é tunelado, mas o IPv6 continua sendo roteado pelo ISP. Configure o IPv6 através da VPN ou desative o IPv6 na rede VPN.

Soluções para melhor desempenho

Comece com a seleção do protocolo. Se disponível, teste WireGuard e OpenVPN UDP antes de OpenVPN TCP. O tunelamento TCP sobre TCP pode criar um desempenho ruim sob perda de pacotes, pois ambas as camadas retransmitem.

Em seguida, otimize o roteamento. O roteamento baseado em políticas reduz a carga desnecessária da VPN. Por exemplo, route apenas dispositivos sensíveis ou VLANs específicas através da VPN. Mantenha o tráfego local sensível à latência, como jogos ou mídias locais, no caminho direto se os requisitos de privacidade permitirem.

Depois, ajuste o tamanho do pacote. Se você suspeitar de fragmentação, diminua o MTU do túnel ou ative o clamping de MSS. Os valores típicos de MTU da VPN variam por protocolo e tipo de WAN, portanto teste em vez de copiar cegamente.

O hardware também pode ser o fator limitante. Para uso sustentado de VPN de alta velocidade, considere:

  • Um roteador com CPU ARM forte e aceleração AES.
  • Um mini PC executando pfSense, OPNsense ou OpenWrt.
  • Um gateway VPN dedicado atrás do seu roteador existente.
  • Switches e pontos de acesso compatíveis com VLAN para segmentação mais limpa.

Melhores práticas para segurança e velocidade

Use uma linha de base de segurança antes de habilitar a VPN:

  • Altere as credenciais padrão de administrador do roteador.
  • Desative a administração do lado WAN a menos que seja estritamente necessário.
  • Atualize o firmware regularmente.
  • Faça backup da configuração do roteador após uma instalação bem-sucedida.
  • Use criptografia Wi-Fi forte, de preferência WPA2-AES ou WPA3.
  • Separe dispositivos IoT de laptops e telefones confiáveis.
  • Aplique regras de firewall de menor privilégio entre VLANs.
  • Monitore logs em busca de quedas de túnel e falhas de autenticação.

Para velocidade, mantenha a configuração simples. Evite empilhar múltiplos túneis VPN, a menos que você entenda o impacto da latência e do MTU. Escolha servidores VPN próximos quando a elusão da censura não exigir uma região distante. Finalmente, agende testes periódicos porque servidores VPN, rotas de ISP e padrões de bloqueio mudam ao longo do tempo.
solução de problemas de desempenho VPN

Conceitos errôneos comuns sobre VPNs e roteadores

As configurações de VPN em roteadores são frequentemente mal interpretadas. As seguintes respostas em estilo FAQ esclarecem as suposições mais comuns que usuários avançados devem desafiar.

Uma VPN no meu roteador torna cada dispositivo anônimo?

Não. Ela altera o endereço IP público visto por websites e criptografa o tráfego entre seu roteador e o servidor VPN. Não remove impressões digitais de navegadores, logins de conta, cookies, telemetria de dispositivos ou pixels de rastreamento. Use configurações de navegador focadas na privacidade, contas compartimentadas e criptografia de ponta a ponta quando a anonimidade é importante.

Qualquer roteador Wi-Fi funciona com uma VPN?

Não. O roteador deve suportar o modo cliente VPN e deve ser poderoso o suficiente para a taxa de transferência que você precisa. Alguns roteadores anunciam "suporte a VPN" mas apenas fornecem recursos de servidor VPN. Sempre confirme o suporte do cliente para o protocolo que você planeja usar.

O desempenho da VPN do roteador é igual ao uso de um aplicativo VPN?

Geralmente não. Telefones e laptops costumam ter CPUs mais rápidas e aplicativos VPN otimizados. Roteadores podem ter processadores mais fracos e aceleração criptográfica limitada. WireGuard em hardware capaz pode ser rápido, mas OpenVPN em roteadores mais antigos pode ser muito mais lento.

Uma VPN pode sempre contornar a censura?

Não. Uma VPN pode contornar muitas formas de filtragem, especialmente bloqueios de DNS e bloqueios básicos de IP. No entanto, a censura avançada pode bloquear servidores VPN conhecidos, identificar protocolos, limitar túneis criptografados ou interromper handshakes. Ofuscação, portas alternativas e rotação de servidores podem ser necessárias.

Uma VPN de roteador me protege de sites maliciosos?

Não por si só. Uma VPN criptografa o transporte entre você e o servidor VPN. Ela não bloqueia automaticamente phishing, malware, downloads inseguros ou websites comprometidos. Use filtragem DNS segura, proteções de navegador, segurança de endpoint e hábitos de navegação cuidadosos.

Devo desativar IPv6 ao usar uma VPN de roteador?

Se sua VPN e seu roteador não suportam tunelamento IPv6 corretamente, desativar o IPv6 na rede roteada pela VPN pode prevenir vazamentos. Se você precisa de IPv6, configure-o deliberadamente e teste-o com ferramentas de verificação de vazamento.

Considerações finais para usuários avançados

Antes de implantar uma VPN em um roteador Wi-Fi, revise seus requisitos reais de rede. Pergunte o que deve ser protegido, o que deve ser rápido e o que deve manter compatibilidade com serviços locais. Uma configuração de túnel completo é mais simples, mas pode não ser ideal para cada dispositivo. Um design segmentado com SSIDs VPN e não-VPN geralmente oferece melhor controle operacional.

Planeje para a gestão contínua. Mantenha cópias de configurações funcionais, certificados, chaves e imagens de firmware em um local seguro. Acompanhe quais dispositivos usam a rota VPN. Verifique vazamentos de DNS e IP após atualizações de firmware. Revise logs quando a conectividade mudar. Se os usuários dependem de acesso não censurado, configure um comportamento de firewall que falha para fechado, de modo que o tráfego não retorne silenciosamente ao caminho do ISP.

O planejamento para o futuro é importante porque restrições evoluem. Escolha firmware com manutenção ativa, protocolos com forte suporte comunitário, e um provedor de VPN que ofereça múltiplos métodos de conexão. Sempre que possível, use roteadores ou dispositivos de firewall que suportem WireGuard, OpenVPN, VLANs, roteamento de políticas, regras de firewall personalizadas e controle de DNS. Isso proporciona espaço para adaptação quando um protocolo é bloqueado ou um intervalo de servidor se torna não confiável.

Uma configuração de VPN de roteador bem projetada pode fornecer privacidade durável em toda a rede e acesso mais confiável em regiões restritivas. Funciona melhor quando tratada como um sistema projetado: testado, monitorado, documentado e ajustado. Equipe seu roteador Wi-Fi com BeFreeVPN para contornar facilmente a censura e desfrutar de uma experiência de navegação segura e sem registro.
VPN para configuração de televisão: como configurar uma VPN para sua televisão

· Leitura de 21 minutos

Você está tentando assistir a conteúdo não censurado na sua TV, mas enfrentando restrições regionais? Descubra os passos técnicos para efetivamente configurar uma VPN para sua televisão e acessar qualquer conteúdo globalmente. Esta análise aprofundada explica opções de vpn para configuração de televisão para usuários avançados: aplicativos nativos de smart TV, roteadores habilitados para VPN, escolhas de protocolo, comportamento de DNS, ajuste de desempenho e os limites legais que você deve entender antes de contornar a censura.

Uma televisão não é mais uma exibição passiva. É um ponto de extremidade em rede que executa aplicativos, resolve domínios, negocia sessões TLS, armazena tokens de conta e transmite vídeo de alta bitola de CDNs. Isso torna o design de VPN mais complexo do que simplesmente pressionar "conectar" em um laptop.

Por que usar uma VPN para sua televisão?

Uma VPN roteia o tráfego da sua TV, ou do segmento de rede que sua TV usa, através de um túnel criptografado para um servidor VPN remoto. Para serviços de streaming, sites e alguns observadores de rede, os pedidos parecem originar-se do servidor VPN, em vez da sua conexão ISP local.

Restrições regionais e censura nas TVs

Restrições regionais podem ocorrer em várias camadas:

  • Licenciamento de conteúdo: Catálogos de streaming variam de país para país porque os direitos de distribuição são diferentes.
  • Disponibilidade de aplicativos: Uma loja de aplicativos de TV pode ocultar aplicativos com base na região do dispositivo, país da conta ou endereço IP.
  • Filtragem por ISP ou a nível estatal: Manipulação de DNS, bloqueio de IP, filtragem de SNI e inspeção profunda de pacotes podem impedir o acesso a notícias, vídeos ou plataformas sociais.
  • Controles de rede local: Hotéis, campi, escritórios e redes de apartamentos gerenciados podem bloquear protocolos de streaming ou serviços específicos.

Em uma TV, essas restrições são mais difíceis de contornar porque muitas plataformas de smart TV expõem menos controles de rede do que sistemas operacionais de desktop. Por exemplo, Samsung Tizen e LG webOS geralmente não permitem que você instale um cliente genérico de OpenVPN ou WireGuard diretamente. Android TV, Google TV, Fire TV e alguns dispositivos Apple TV são mais flexíveis, mas a disponibilidade de aplicativos ainda varia de acordo com a região e o modelo.

Benefícios de privacidade e acesso ao conteúdo

Uma configuração de VPN para televisão pode fornecer vários benefícios práticos:

  • Visibilidade reduzida para o ISP: Seu ISP geralmente pode ver que você está conectado a um servidor VPN, mas não os domínios de streaming exatos dentro do túnel criptografado.
  • Proteção em redes compartilhadas: Se sua TV usa Wi-Fi de hotel ou uma rede de edifício compartilhada, uma VPN reduz a exposição à interceptação local.
  • Roteamento consistente em casa: Uma VPN a nível de roteador pode proteger múltiplos dispositivos, incluindo TVs, consoles e boxes de TV.
  • Acesso a informações não censuradas: Em regiões restritivas, o roteamento de VPN pode ajudar a acessar plataformas de vídeo bloqueadas, mídia independente ou conteúdo educacional.
  • Flexibilidade de localização baseada em IP: Alguns serviços usam geolocalização por IP para decidir qual catálogo ou página inicial exibir.

No entanto, uma VPN não é uma camada mágica de anonimato. Contas de streaming, IDs de dispositivo, país de pagamento, dados de GPS de telefones emparelhados e telemetria de aplicativos ainda podem identificar sua região ou histórico de conta.

Como o uso de VPN na TV é diferente do uso em laptop ou celular?

As TVs se comportam de maneira diferente de dispositivos tradicionais de três maneiras importantes.

Primeiro, as TVs são muitas vezes pesadas em termos de largura de banda. Um streaming 4K HDR precisa de uma largura de banda estável, baixa perda de pacotes e boa conectividade com CDNs. Um ponto de extremidade de VPN que funciona para navegação pode ainda ter buffering durante streaming de alta bitola.

Segundo, as TVs têm suporte limitado a clientes de VPN. Um laptop pode executar OpenVPN, WireGuard, IKEv2, regras de tunelamento dividido, DNS personalizados e capturas de pacotes. Muitas TVs apenas suportam aplicativos de uma loja curada.

Terceiro, as TVs costumam ser dispositivos sempre ligados. Se sua VPN falhar, um aplicativo em segundo plano pode reconectar imediatamente fora do túnel. Para configurações sensíveis à privacidade, interruptores de kill switch a nível de roteador, prevenção de vazamento de DNS e roteamento de políticas tornam-se mais importantes.

Diagrama de rede VPN para configuração de televisão

Escolhendo a VPN certa para configuração de televisão

A melhor VPN para uma televisão nem sempre é a que possui mais recursos móveis. Você precisa de um provedor e arquitetura que se adequem à sua plataforma de TV, hardware do roteador e modelo de ameaça.

Fatores importantes a avaliar

Use a seguinte tabela de comparação ao selecionar um serviço de VPN para streaming de TV e resistência à censura.

FatorPor que é importante para a TVO que procurar
Velocidade e estabilidadeStreams de TV são sensíveis a throughput sustentado, não apenas a velocidade de picoServidores próximos, baixa perda de pacotes, perfis WireGuard ou OpenVPN otimizados
Localizações de servidoresA localização afeta o acesso ao catálogo, latência e evasão de censuraMúltiplos países, opções em nível de cidade, regiões de fallback
Força de criptografiaCriptografia forte protege o tráfego em redes hostisCifradores modernos como AES-256-GCM ou ChaCha20-Poly1305
Suporte a protocolosAlgumas redes bloqueiam ou limitam protocolos de VPN conhecidosWireGuard, OpenVPN TCP/UDP, IKEv2 e modos de stealth ou ofuscação onde legal
Compatibilidade com roteadoresMuitas TVs precisam de cobertura de VPN a nível de roteadorArquivos de configuração OpenVPN ou WireGuard, guias de roteadores documentados
Tratamento de DNSVazamentos de DNS podem revelar destinos ou acionar bloqueios geográficosDNS privado através do túnel e proteção contra vazamentos de IPv6
Disponibilidade de aplicativosA configuração direta depende do sistema operacional da TVAndroid TV, Google TV, Fire TV, Apple TV ou suporte de roteador
Opção sem registroÚtil onde privacidade e atrito importamRequisitos mínimos de conta e fluxo de conexão simples

Compatibilidade com marcas e plataformas de TV

Antes de assinar ou configurar qualquer coisa, identifique sua plataforma:

  • Android TV e Google TV: Geralmente os mais fáceis. Muitos aplicativos de VPN estão disponíveis através da Google Play.
  • Amazon Fire TV: Muitas vezes suporta aplicativos de VPN nativos através da Amazon Appstore ou instalação lateral, dependendo da região.
  • Apple TV: Versões mais recentes do tvOS suportam aplicativos de VPN, mas a disponibilidade e os recursos do provedor variam.
  • Samsung Tizen: Normalmente não suporta aplicativos de VPN padrão. Use um roteador VPN, conexão VPN compartilhada ou Smart DNS.
  • LG webOS: Semelhante à Samsung. VPN a nível de roteador é geralmente a opção mais limpa.
  • Roku: Sem cliente VPN nativo. Use um roteador, roteador de viagem ou compartilhamento de conexão.
  • Consoles de jogos usados para streaming: PlayStation, Xbox e Nintendo Switch geralmente precisam de VPN a nível de roteador ou conexão compartilhada.

Suporte do provedor de VPN para sistemas de televisão

Para usuários avançados, o suporte do provedor deve incluir mais do que um aplicativo de clique único. Procure por:

  • Perfis OpenVPN e WireGuard baixáveis.
  • Comportamento claro de servidores DNS.
  • Guias de configuração de roteadores para OpenWrt, DD-WRT, AsusWRT-Merlin, GL.iNet, pfSense ou OPNsense.
  • Múltiplas portas e modos de transporte para redes que limitam UDP.
  • Um kill switch ou orientação de firewall para implantações em roteadores.
  • Rotação de servidores responsiva quando os intervalos de IP estão bloqueados.

Se seu objetivo principal for resistência à censura, verifique também se o provedor oferece ofuscação, modos semelhantes a ponte ou pontos de extremidade alternativos. A disponibilidade varia por região e por lei, então trate isso como parte de sua avaliação de risco.

Configurando uma VPN em smart TVs

A instalação direta é o caminho mais simples quando sua plataforma de TV a suporta. Isso também permite que você ative ou desative a VPN por TV sem afetar o resto da sua rede doméstica.

Passo a passo de configuração em smart TV

Siga este fluxo de trabalho para Android TV, Google TV, Fire TV e dispositivos Apple TV compatíveis.

  1. Atualize o sistema operacional da TV. Instale atualizações de firmware e segurança antes de adicionar uma VPN. Firmwares mais antigos podem causar problemas de compatibilidade com TLS, DNS ou aplicativos.
  2. Confirme o suporte ao aplicativo. Pesquise na loja de aplicativos da TV o seu provedor de VPN. Se não estiver disponível, use a configuração do roteador em vez de instalar arquivos APK não confiáveis.
  3. Instale o aplicativo de VPN. Baixe apenas da loja oficial ou do site verificado do provedor.
  4. Faça login ou inicialize o aplicativo. Algumas VPNs exigem credenciais. Outras usam códigos de emparelhamento de dispositivos ou acesso sem registro.
  5. Escolha um servidor próximo ou relevante. Para privacidade e velocidade, escolha o servidor confiável mais próximo. Para acesso regional, escolha um servidor na jurisdição necessária.
  6. Selecione o protocolo. Use WireGuard ou IKEv2 para velocidade quando disponível. Use OpenVPN TCP ou modos ofuscados se UDP estiver bloqueado.
  7. Ative a conexão automática. Configure a VPN para reconectar após o reboot da TV ou mudança de rede.
  8. Verifique o comportamento do DNS. Use a página de teste do provedor de VPN ou um aplicativo de navegador, se disponível, para verificar se o DNS resolve através do túnel.
  9. Teste a qualidade de streaming. Comece com HD, depois teste 4K HDR. Observe por buffering, problemas de sincronização de áudio ou erros de aplicativos.
  10. Documente a linha de base. Registre servidor, protocolo, bitrate médio e erros. Isso torna a solução de problemas mais rápida.

Configurando as configurações de rede para desempenho ideal

O desempenho da VPN em TV depende da parte mais fraca do caminho: Wi-Fi, CPU do roteador, protocolo VPN, servidor remoto, peering de CDN ou o próprio serviço de streaming.

Para resultados estáveis:

  • Prefira Ethernet em vez de Wi-Fi para streams 4K.
  • Se o Wi-Fi for necessário, use 5 GHz ou 6 GHz com sinal forte.
  • Desative aplicativos de segundo plano da TV que consomem largura de banda.
  • Evite múltiplas VPN, a menos que seu modelo de ameaça exija isso.
  • Defina o DNS para o DNS fornecido pela VPN quando o aplicativo permitir.
  • Desative o IPv6 na TV ou no roteador se sua VPN não suportar tunelamento IPv6.
  • Use um servidor geograficamente próximo à rede de entrega de conteúdo alvo.

Usuários avançados podem inspecionar o desempenho com telemetria do roteador. Verifique a carga da CPU, o tamanho da tabela NAT, a largura de banda da interface, perda de pacotes e roteamento de consultas DNS. Se a carga da CPU do roteador atingir a saturação, seu stream pode ter buffering mesmo quando sua linha ISP for rápida.

Resolvendo problemas comuns de VPN em smart TVs

Se a VPN se conecta, mas o streaming falha, isole a camada que está causando o problema.

  • Aplicativo não consegue conectar: Tente um protocolo, porta ou servidor diferente. Algumas redes bloqueiam o tráfego VPN baseado em UDP.
  • Aplicativo de streaming detecta a VPN: Altere os servidores, limpe o cache do aplicativo, reinicie a TV e certifique-se de que o DNS não esteja vazando.
  • Velocidades lentas: Mude de OpenVPN para WireGuard, aproxime-se do roteador ou escolha um servidor menos congestionado.
  • Sem internet após conexão: Verifique se o kill switch do aplicativo de VPN está bloqueando o tráfego após um túnel falhado.
  • Localização errada exibida: Confirme se tanto o IP quanto o DNS estão roteados através do mesmo país.
  • Problemas de portal cativo: No Wi-Fi do hotel, autentique a TV primeiro ou use um roteador de viagem que possa lidar com o portal.

Tela de configuração de VPN em smart TV

Usando um roteador habilitado para VPN para sua TV

Um roteador habilitado para VPN protege dispositivos que não podem executar aplicativos de VPN. Também é a arquitetura mais controlável para configurações avançadas de televisão.

Como funciona um roteador habilitado para VPN

Em uma configuração de VPN no roteador, o roteador cria o túnel criptografado. A TV envia tráfego normal para seu gateway. O roteador, então, encaminha o tráfego selecionado através da interface VPN em vez da interface WAN do ISP.

Esse design tem várias vantagens:

  • Funciona com Samsung, LG, Roku, consoles e TVs inteligentes mais antigas.
  • Centraliza a proteção contra vazamentos de DNS.
  • Suporta roteamento baseado em políticas por dispositivo, sub-rede, porta ou destino.
  • Pode impor um kill switch no nível do firewall.
  • Evita a instalação de aplicativos desconhecidos na TV.

O trade-off é a complexidade. A criptografia roda no roteador, então o hardware importa. Roteadores de consumo com CPUs fracas podem lidar apenas com throughput modesto de VPN, especialmente com OpenVPN.

Passo a passo para configuração de VPN no roteador

Use este processo geral para OpenWrt, AsusWRT-Merlin, DD-WRT, pfSense, OPNsense ou roteadores de viagem compatíveis.

  1. Verifique o suporte do roteador. Confirme se seu roteador suporta o modo cliente OpenVPN ou WireGuard. Se não, considere firmware personalizado ou um roteador de viagem dedicado para VPN.
  2. Faça backup da configuração. Exporte suas configurações atuais do roteador antes de mudar de firmware ou regras de firewall.
  3. Instale ou ative o cliente VPN. Use o gerenciador de pacotes do roteador, a página do cliente de VPN, ou módulo de firmware.
  4. Importe os perfis VPN. Adicione os arquivos de configuração do provedor, certificados, chaves, nome de host do ponto de extremidade e método de autenticação.
  5. Configure o DNS. Force clientes da TV a usarem servidores DNS da VPN. Bloqueie o DNS de saída para resolvedores públicos, a menos que explicitamente permitido.
  6. Crie um grupo de dispositivos de TV. Atribua leases DHCP estáticos a cada TV ou box de streaming. Coloque-os em um grupo de roteamento de políticas.
  7. Roteie a TV através do túnel. Aplique o roteamento baseado em políticas para que apenas dispositivos selecionados usem a VPN, ou roteie toda a LAN se desejado.
  8. Adicione um kill switch. Negue o tráfego da TV pela WAN quando a interface da VPN estiver fora. Isso evita queda silenciosa.
  9. Gerencie o IPv6. Ou tunelize o IPv6 corretamente ou desative-o para clientes roteados por VPN.
  10. Teste a recuperação. Desconecte a VPN intencionalmente e verifique se a TV perde a internet, em vez de vazar tráfego.

Integrando a configuração do roteador com diferentes modelos de TV

Para Samsung Tizen e LG webOS, a VPN a nível de roteador é geralmente o método preferido. Defina a TV para DHCP, reserve seu endereço IP no roteador e aplique a política de VPN a esse IP.

Para Roku, a configuração do roteador é quase obrigatória. Contas e disponibilidade de canais da Roku também podem depender da região da conta, então apenas o roteamento de IP pode não mudar o comportamento de todos os aplicativos.

Para Android TV, Google TV e Fire TV, você pode escolher entre VPN baseada em aplicativo ou VPN a nível de roteador. Evite executar ambas ao mesmo tempo, a menos que você queira intencionalmente túneis aninhados.

Para Apple TV, use o aplicativo de VPN nativo se seu provedor o suporta. Caso contrário, use o mesmo design de roteador da Samsung ou LG.

Entendendo protocolos e mecanismos de VPN

A escolha do protocolo afeta diretamente a confiabilidade, resistência à censura e qualidade de streaming. Usuários avançados devem tratar a seleção de protocolo como uma decisão de engenharia, não como uma característica de marca.

Protocolos comuns de VPN para configurações de televisão

  • WireGuard: Rápido, moderno e eficiente. Costuma ter bom desempenho em roteadores e dispositivos de TV. Usa uma base de código enxuta e criptografia moderna, mas chaves estáticas e comportamento somente UDP podem precisar de um design cuidadoso do lado do provedor.
  • OpenVPN UDP: Maduro e amplamente suportado. Geralmente é estável para streaming, mas pode ser mais lento em roteadores de baixa potência.
  • OpenVPN TCP: Útil em redes que bloqueiam UDP. No entanto, TCP sobre TCP pode causar colapso de desempenho sob perda de pacotes.
  • IKEv2/IPsec: Bom para reconexão similar a dispositivos móveis e geralmente eficiente. O suporte à TV depende da plataforma e do provedor.
  • L2TP/IPsec e PPTP: Evite para necessidades modernas de privacidade. PPTP é obsoleto e L2TP/IPsec geralmente não é a melhor escolha para resistência à censura ou desempenho.
  • Modos de stealth ou ofuscação: Esses tentam tornar o tráfego de VPN mais difícil de identificar. Podem ajudar em redes restritivas, mas podem reduzir a velocidade e podem ser regulamentados em algumas jurisdições.

Padrões de criptografia e qualidade de streaming

A criptografia geralmente não reduz a qualidade por si só. O verdadeiro custo vem da sobrecarga da CPU, encapsulamento de pacotes, distância da rota e congestionamento do servidor.

Por exemplo, AES-256-GCM pode ser muito rápido em hardware com aceleração AES. ChaCha20-Poly1305 geralmente apresenta bom desempenho em dispositivos sem aceleração AES, incluindo alguns roteadores de baixa potência. WireGuard normalmente tem menos sobrecarga do que OpenVPN, mas o resultado final depende da implementação e das condições da rede.

Se sua TV demora para carregar apenas quando a VPN está habilitada, verifique:

  • Carga da CPU do roteador durante a reprodução.
  • Distância e congestão do servidor VPN.
  • Qualidade do sinal Wi-Fi.
  • MTU e fragmentação.
  • Desajuste entre DNS e CDN.
  • Se o serviço de streaming está te direcionando para uma borda de CDN ruim.

Métodos de tunelamento e por que importam

Um túnel VPN encapsula pacotes dentro de outro transporte. Sua TV envia pacotes a um serviço de streaming. O cliente de VPN envolve esses pacotes, os criptografa e os envia para o servidor VPN. O servidor os descriptografa e os encaminha para o destino.

Os mecanismos-chave incluem:

  • Encapsulamento: Adiciona cabeçalhos, que podem reduzir o MTU efetivo.
  • Criptografia e autenticação: Protege a confidencialidade e detecta adulterações.
  • NAT traversal: Ajuda o túnel a passar por roteadores domésticos e NAT de classe de transportadora.
  • Encaminhamento de DNS: Resolve domínios através do caminho da VPN para reduzir vazamentos.
  • Roteamento de políticas: Decide quais dispositivos ou destinos usam o túnel.

Para streaming de TV, MTU merece atenção especial. Se os pacotes fragmentarem, você pode ver stalls aleatórios. Muitos clientes de VPN definem MTU automaticamente, mas usuários de roteadores podem precisar ajustá-lo manualmente. Valores comuns seguros variam de acordo com o protocolo e a rede, então teste em vez de copiar números genéricos.

Conceitos errôneos comuns sobre VPNs em TVs

As VPNs são úteis, mas a tecnologia muitas vezes é supervalorizada. Mal-entendidos levam a desempenho ruim e expectativas irrealistas.

VPNs sempre tornam o streaming de TV lento?

Não. Uma VPN pode reduzir a velocidade, mas não causa sempre desacelerações visíveis. Se o servidor VPN estiver perto, não congestionado e usar um protocolo eficiente, o streaming em HD e 4K pode funcionar suavemente. Em alguns casos, uma VPN pode evitar roteamento ruim do ISP, embora você não deva contar com isso como uma garantia.

A melhor maneira de avaliar a velocidade é a largura de banda sustentada durante a reprodução real, não um único teste de velocidade. Meça antes e depois de habilitar a VPN, e então compare eventos de buffering e estabilidade de resolução.

Em muitos países, usar uma VPN é legal. Em algumas regiões restritivas, o uso de VPN pode ser limitado, licenciado ou proibido. Além disso, acessar conteúdo fora de uma região licenciada pode violar os termos de serviço de uma plataforma de streaming, mesmo que não seja uma questão criminal.

Você é responsável por entender a lei local e os acordos de serviço. Se você estiver usando uma VPN para acessar notícias independentes, educação ou informações de segurança em um ambiente restritivo, avalie cuidadosamente o risco pessoal.

Serviços de VPN gratuitos são bons o suficiente para smart TVs?

Algumas VPNs gratuitas são úteis para privacidade básica, mas muitas não são adequadas para streaming de TV. Limitações comuns incluem limites de dados, servidores lentos, localizações limitadas, suporte de roteador fraco, anúncios intrusivos ou políticas de registro pouco claras.

Um serviço sem custo não é automaticamente inseguro, mas você deve verificar seu modelo. Procure por documentação técnica transparente, forte criptografia, sem registro forçado quando possível e suporte claro a dispositivos.

Uma VPN torna minha TV anônima?

Não. Uma VPN altera o roteamento da rede e criptografa o tráfego entre seu dispositivo ou roteador e o servidor VPN. Não remove identificadores de conta, telemetria de aplicativos, cookies, impressões digitais de dispositivos, detalhes de pagamento ou histórico de visualização armazenados por uma plataforma.

Para maior privacidade, combine o roteamento de VPN com contas separadas, DNS focado em privacidade, permissões limitadas de aplicativos e configurações cuidadosas de dispositivos.

Contornando a censura em regiões restritivas

Em regiões restritivas, uma televisão pode ser uma das maneiras mais seguras de um lar acessar mídia educacional, cultural ou independente. No entanto, a elusão da censura pode trazer riscos legais e pessoais. Trate a configuração como tanto um projeto de rede quanto uma decisão de segurança operacional.

Estratégias para usar VPNs contra a censura nas TVs

Uma VPN resiliente para configuração de televisão deve incluir caminhos de fallback. Considere estas estratégias:

  • Use roteamento de políticas a nível de roteador. Mantenha a TV em um caminho dedicado de VPN enquanto deixa outros dispositivos na WAN normal, se necessário.
  • Mantenha múltiplos protocolos de VPN. Se WireGuard estiver bloqueado, tente OpenVPN TCP, IKEv2 ou um modo ofuscado onde permitido.
  • Prepare regiões de servidor alternativas. Países próximos muitas vezes oferecem melhor latência do que pontos de extremidade distantes.
  • Previna vazamentos de DNS. Force o DNS através do túnel e bloqueie DNS em texto simples para o ISP.
  • Desative o IPv6 se não suportado. Vazamentos de IPv6 podem contornar túneis de VPN que suportam apenas IPv4.
  • Use um roteador de viagem. Ele cria uma rede protegida portátil para hotéis, dormitórios e moradia temporária.
  • Mantenha o firmware atualizado. Atualizações de roteador e TV corrigem problemas de rede e certificado.
  • Evite postagens públicas de solução de problemas com detalhes identificáveis. Não exponha sua região, ISP, conta ou servidor exato ao pedir ajuda.

Estudos de caso de padrões práticos de contorno

Considere esses padrões realistas em vez de receitas de tamanho único.

Roteador doméstico em uma rede filtrada: Um usuário coloca uma Google TV e um dispositivo de streaming de notícias em uma VLAN separada. O roteador envia essa VLAN através de WireGuard. Regras de firewall bloqueiam a queda para WAN. Se WireGuard falhar, a TV simplesmente perde conectividade em vez de expor o tráfego para o ISP.

TV de hotel com portal cativo: Um viajante usa um pequeno roteador de viagem. O roteador autentica-se no portal do hotel e, em seguida, cria uma rede Wi-Fi privada para a stick de streaming. A VPN roda no roteador de viagem, então a stick não precisa lidar com o portal ou aplicativo de VPN.

Smart TV com loja de aplicativos bloqueada: Um usuário com uma TV LG ou Samsung não consegue instalar um aplicativo de VPN. Em vez disso, configura OpenVPN ou WireGuard no roteador principal e atribui à TV uma lease DHCP estática. O DNS é forçado através do túnel e o IPv6 é desativado para aquele grupo de clientes.

Esses exemplos mostram o princípio principal: mova o controle da VPN para a camada que você pode gerenciar de maneira confiável.

Considerações legais e éticas

Contornar a censura pode apoiar o acesso ao conhecimento, notícias e expressão cultural. Também pode violar regras locais ou termos da plataforma. O contexto ético depende do propósito, jurisdição e risco para os usuários.

Antes de implantar uma VPN em uma TV doméstica, pergunte:

  • O uso de VPN é legal onde estou?
  • Outros membros da casa podem enfrentar riscos se a rede for inspecionada?
  • A configuração expõe informações de conta ou pagamento?
  • Tenho um plano de contingência seguro se a VPN parar de funcionar?
  • Estou respeitando direitos autorais e termos da plataforma?

Uma configuração tecnicamente correta não é suficiente. Você também precisa do consentimento informado dos usuários da rede e uma compreensão realista da aplicação local.

Roteador VPN para regiões restritivas

Conclusão

Uma VPN confiável para configuração de televisão começa com a arquitetura certa. Use um aplicativo VPN nativo quando sua smart TV o suportar. Use um roteador habilitado para VPN quando sua plataforma de TV estiver bloqueada ou quando você precisar de um controle de DNS mais forte, roteamento de políticas e comportamento de kill-switch. Depois, ajuste protocolos, escolha de servidores, MTU e desempenho de Wi-Fi ou Ethernet até que o streaming esteja estável.

Configure sua televisão para transmitir conteúdo não censurado com segurança usando BeFreeVPN—completamente gratuito e sem registro, garantindo acesso seguro em todos os seus dispositivos.