VPN für Wi-Fi-Router-Setup: Eine technische Vertiefung
In restriktiven Regionen ist das Einrichten eines VPN auf Ihrem Wi-Fi-Router Ihre beste Möglichkeit, um Zensur zu umgehen und auf das offene Internet zuzugreifen. Aber wie funktioniert das wirklich? Ein VPN für Wi-Fi-Router-Setup verlagert das verschlüsselte Tunnelverfahren von individuellen Geräten an den Netzwerkrand und schützt Telefone, Laptops, Smart-TVs, Konsolen und IoT-Geräte über eine Verbindung auf Routerebene. Diese Vertiefung erklärt die Architektur, Protokollauswahl, Firmware-Optionen, Leistungsgrenzen und Fehlersuche, die fortgeschrittene Benutzer verstehen sollten, bevor sie ein Router-VPN implementieren.
Die Bereitstellung eines routerbasierten VPN ist mächtig, aber es ist kein Zauber. Es hängt von der CPU-Kapazität des Routers, der Firmware-Unterstützung, dem Verhalten des VPN-Protokolls, der DNS-Verwaltung und den im Netzwerk verwendeten Zensurtechniken ab. Richtig genutzt, kann es die Datenschutzkontrollen vereinfachen und die Umgehung von Zensur konsistenter über ein Zuhause oder ein kleines Büronetzwerk machen.
Verständnis von VPNs und Wi-Fi-Routern
Ein virtuelles privates Netzwerk, oder VPN, erstellt einen verschlüsselten Tunnel zwischen einem Client und einem entfernten VPN-Server. Der Datenverkehr, der den Client verlässt, wird gekapselt, verschlüsselt und an den Server gesendet. Der Server leitet diesen Datenverkehr dann an sein Ziel im öffentlichen Internet weiter. Antworten kehren durch denselben Tunnel zurück.
Die Hauptfunktionen eines VPN sind:
- Verschlüsselung: Verhindert, dass lokale Beobachter wie öffentliche Wi-Fi-Betreiber oder ein ISP den Inhalt von Paketen lesen können.
- Tunneling: Verpackt den Netzwerkverkehr innerhalb eines VPN-Protokolls, sodass er nicht vertrauenswürdige Netzwerke passieren kann.
- IP-Adressenaustausch: Websites und Dienste sehen die IP-Adresse des VPN-Servers anstelle der öffentlichen IP des Clients.
- Verkehrssteuerung: Leitet ausgewählten oder allen Verkehr durch das Tunnel, abhängig von der Politik.
- Integritätsschutz: Hilft, Manipulationen mit Paketen im Transit zu verhindern.
Ein Wi-Fi-Router spielt eine andere Rolle. Er ist das Tor zwischen Ihrem lokalen Netzwerk und dem Internet. In einem typischen Heimnetzwerk führt der Router mehrere Aufgaben gleichzeitig aus:
- Erstellt das drahtlose LAN mit 2,4 GHz, 5 GHz oder 6 GHz-Radios.
- Weist lokale IP-Adressen mit DHCP zu.
- Übersetzt private IP-Adressen in eine öffentliche IP mit NAT.
- Wendet Firewall-Regeln zwischen WAN und LAN an.
- Leitet den Verkehr zwischen kabelgebundenen, drahtlosen, Gast- und manchmal VLAN-basierten Netzwerken.
- Bietet DNS-Weiterleitung oder -Relay.
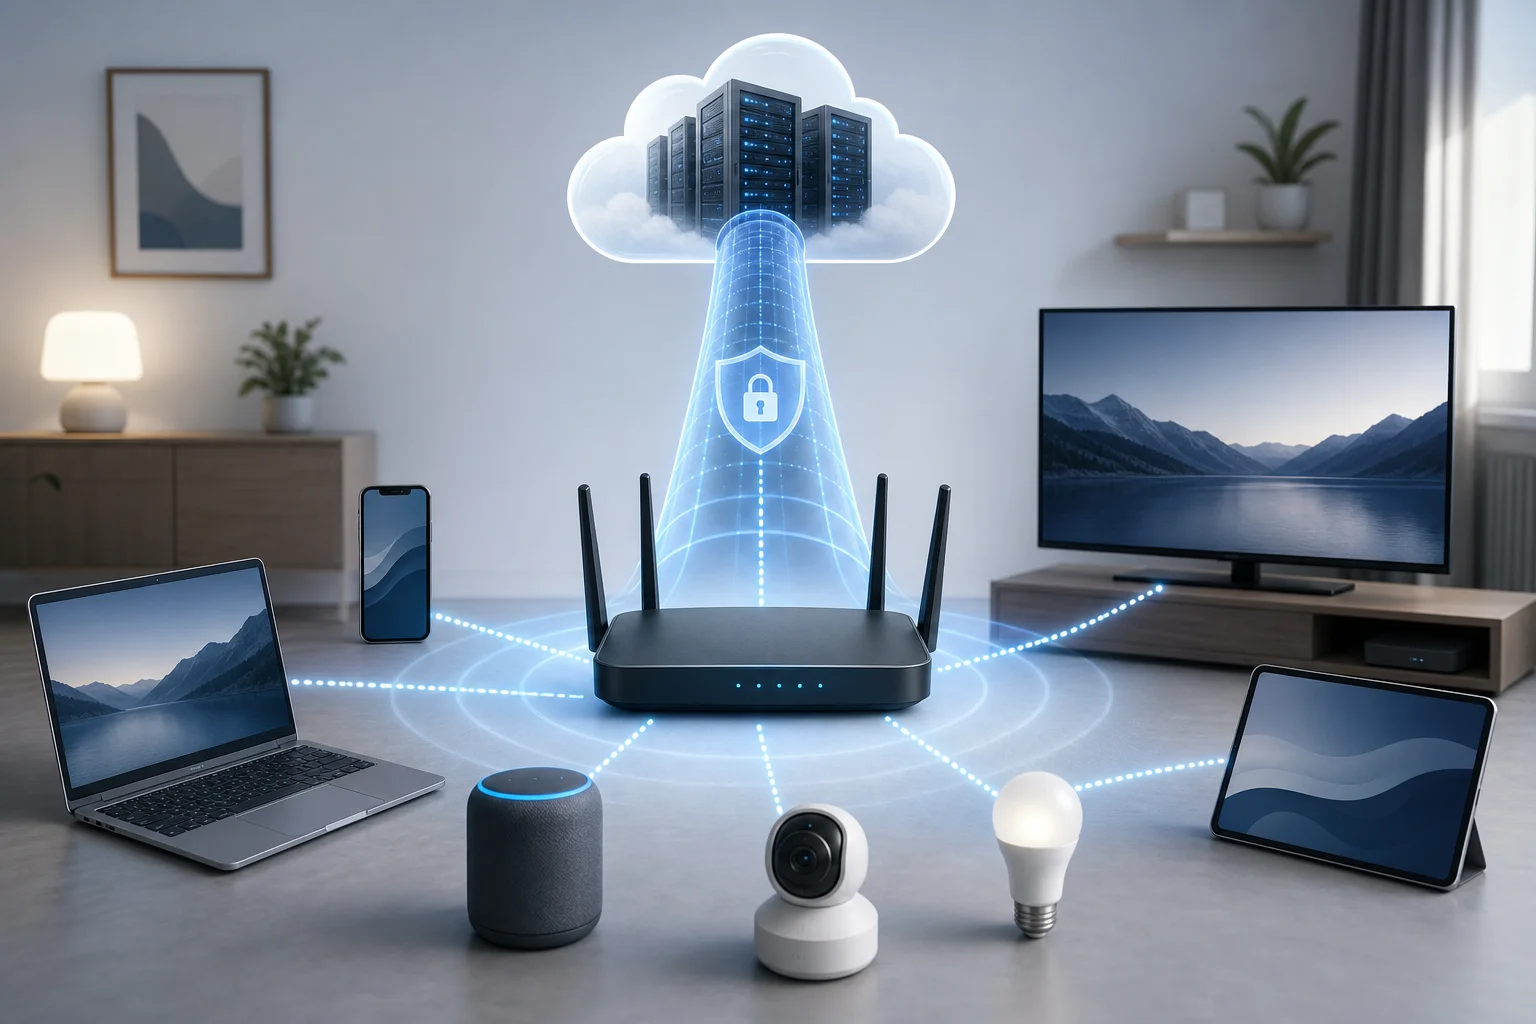
Wenn ein VPN auf einem Laptop oder Telefon läuft, verwendet nur dieses Gerät den verschlüsselten Tunnel. Wenn ein VPN auf dem Router läuft, wird der Router zum VPN-Client. Geräte hinter dem Router senden normalen lokalen Datenverkehr zum Gateway. Der Router verschlüsselt und leitet diesen Datenverkehr dann durch das Tunnel.
Diese Zusammenarbeit verändert das Datenschutzmodell. Anstatt eine VPN-App auf jedem Endpunkt zu installieren und zu warten, zentralisieren Sie die Durchsetzung des VPN an der Netzwerkgrenze. Dies ist besonders nützlich für Geräte, die keine VPN-Apps ausführen können, wie Spielkonsolen, einige Streaming-Boxen, ältere Smart-TVs und eingebettete IoT-Hardware.
Router-Level-VPNs verschieben jedoch auch die Verantwortung zum Gateway. DNS, Firewall-Regeln, Split-Tunneling, Kill-Switch-Verhalten und Firmware-Updates müssen sorgfältig behandelt werden. Eine schwache Routerkonfiguration kann Datenverkehr auslaufen lassen, selbst wenn das VPN-Tunnel verbunden scheint.
Warum ein VPN auf Ihrem Wi-Fi-Router verwenden?
Ein Router-VPN dreht sich hauptsächlich um Abdeckung, Konsistenz und Kontrolle. Anstatt darauf zu vertrauen, dass Benutzer VPN-Apps korrekt aktivieren, machen Sie die verschlüsselte Routenführung zur Standardoption für das Netzwerk.
Die Hauptvorteile sind:
- Netzwerkweite Schutz: Jedes Gerät, das mit dem ausgewählten Wi-Fi-Netzwerk verbunden ist, kann den VPN-Tunnel nutzen.
- Unterstützung für Nicht-VPN-Geräte: Smart-TVs, Konsolen und IoT-Geräte profitieren ohne lokale VPN-Clients.
- Zentralisierte Politik: Routingregeln, DNS-Einstellungen und Firewall-Kontrollen werden an einem Ort verwaltet.
- Reduzierte Einrichtungserleichterungen: Gäste und sekundäre Geräte benötigen keine separate VPN-Konfiguration.
- Standortunabhängigkeit: Sie können den Datenverkehr durch eine VPN-Region leiten, die den Zugriff auf blockierte Websites oder regionenbegrenzte Inhalte verbessert.
Für Benutzer in restriktiven Regionen ist der wichtigste Vorteil die konsistente Umgehung. Wenn die Zensur durch DNS-Blockierung, IP-Blockierung oder grundlegendes Verkehrsfiltern implementiert wird, kann ein ordnungsgemäß konfiguriertes VPN-Tunnel die lokalen Netzwerkbeschränkungen schwieriger durchzusetzen. Der ISP sieht eine verschlüsselte Verbindung zum VPN-Server anstelle direkter Verbindungen zu blockierten Zielen.
Das gesagt, Zensursysteme variieren. Einige Netzwerke verwenden Deep Packet Inspection, aktives Probing, VPN-Server-Blacklists oder Protokoll-Drosselung. In diesen Umgebungen hängt der Erfolg des Router-VPN stark vom Protokoll, Port, Serverreputation und Verschleierungsfähigkeiten ab. Sie sollten auch die lokalen Gesetze und Risiken verstehen, bevor Sie die Umgehung versuchen.
Aus Datenschutzsicht verbirgt ein VPN auf Ihrem Router die Ziel-Details vor dem lokalen ISP, macht Sie aber nicht anonym. Der VPN-Anbieter kann Metadaten wie Verbindungszeiten sehen, und der VPN-Server kann den nach außen strömenden Verkehr sehen, es sei denn, die End-to-End-Verschlüsselung, wie HTTPS, schützt ihn ebenfalls. Browser-Fingerprinting, Konto-Logins, Cookies und Geräteidentifikatoren können Sie trotzdem identifizieren.
Die Sicherheit verbessert sich, wenn das VPN mit einer guten Router-Hygiene kombiniert wird: starke Admin-Passwörter, aktualisierte Firmware, deaktivierte Fernverwaltung, segmentierte Gastnetzwerke und DNS-Leckschutz. Mit anderen Worten, ein Router-VPN sollte Teil eines mehrschichtigen Netzwerksicherheitsdesigns sein, nicht das gesamte Design.
Schritt-für-Schritt-Anleitung zur Einrichtung eines VPN auf Ihrem Router
Bevor Sie beginnen, bestätigen Sie, dass Ihr Router als VPN-Client fungieren kann. Viele Consumer-Router unterstützen den VPN-Server-Modus, der es Ihnen ermöglicht, von außen nach Hause zu verbinden, aber nicht den VPN-Client-Modus, der den Heimverkehr über einen kommerziellen oder externen VPN-Anbieter leitet. Das sind unterschiedliche Funktionen.
Schritt 1: Überprüfen Sie Ihr Netzwerk und die Routerfähigkeiten
Notieren Sie Ihre aktuellen Netzwerkeinstellungen, bevor Sie Änderungen vornehmen:
- Router-Modell und Hardware-Revision.
- Aktuelle Firmware-Version.
- WAN-Verbindungstyp, wie DHCP, PPPoE, statische IP oder Mobilfunkmodem.
- LAN-Subnetz, DHCP-Bereich und reservierte IP-Adressen.
- DNS-Konfiguration.
- Vorhandene Portweiterleitungen, VLANs, Gastnetzwerke oder Jugendschutz.
- ISP-Modem-Modus, wie Bridge-Modus oder Router-Modus.
Überprüfen Sie dann die Hardware-Limiten. VPN-Verschlüsselung ist CPU-intensiv. Ältere Router mit stromsparenden MIPS- oder ARM-Chips können möglicherweise nur einen moderaten Durchsatz über OpenVPN bewältigen. Neuere Router mit AES-Beschleunigung, Multi-Core-ARM-Prozessoren oder WireGuard-Unterstützung schneiden in der Regel besser ab.
Schritt 2: Bestätigen Sie die VPN-Kompatibilität und Firmware-Optionen
Überprüfen Sie, ob Ihre Firmware die VPN-Clientkonfiguration unterstützt. Häufige Optionen umfassen:
| Firmware oder Plattform | VPN-Client-Unterstützung | Beste Anpassung | Notizen |
|---|---|---|---|
| Stock AsusWRT | Oft ja | Fortgeschrittene Heimanwender | Gute OpenVPN-Unterstützung bei vielen Asus-Modellen |
| OpenWrt | Ja | Technische Benutzer | Hochflexibel, starkes Paket-Ökosystem |
| DD-WRT | Ja | Legacy- und Enthusiasten-Router | Modellunterstützung variiert je nach Build |
| FreshTomato | Ja | Broadcom-basierte Router | Nützliche Schnittstelle, eingeschränkte Gerätepalette |
| pfSense oder OPNsense | Ja | Dedizierte Firewall-Geräte | Hervorragendes Routing, Firewall und Richtlinienkontrollen |
| MikroTik RouterOS | Ja | Netzwerkingenieure | Leistungsstark, erfordert jedoch sorgfältige Konfiguration |
| Von ISP bereitgestellte Firmware | Oft eingeschränkt | Basisnetzwerke | Fehlen oft fortgeschrittener VPN-Client-Funktionen |
Wenn die Standard-Firmware keine VPN-Client-Unterstützung bietet, können Sie Drittanbieter-Firmware installieren, jedoch nur, wenn Ihre genaue Hardware-Revision unterstützt wird. Ein falsches Image kann den Router unbrauchbar machen. Laden Sie die Firmware von der offiziellen Projektseite herunter, überprüfen Sie die Prüfziffern, wenn verfügbar, und halten Sie eine Wiederherstellungsmethode bereit.
Schritt 3: Wählen Sie die Router-VPN-Topologie
Es gibt drei gängige Bereitstellungsmuster:
- Voll-Tunnel-VPN: Allen LAN-Datenverkehr über das VPN. Dies ist einfach und kraftvoll für die Zensurresistenz.
- Split-Tunnel-VPN: Nur ausgewählte Geräte, Domänen oder Ziel-IP-Bereiche verwenden das VPN. Dies verbessert die Geschwindigkeit und Kompatibilität.
- Dual-SSID-Design: Ein Wi-Fi-Netzwerk läuft über das VPN, während ein anderes den normalen ISP-Pfad nutzt. Dies ist praktisch für Haushalte mit gemischten Bedürfnissen.
Erfahrene Benutzer ziehen häufig ein Dual-SSID- oder VLAN-basiertes Design vor. Zum Beispiel kann wifi-vpn durch das VPN-Tunnel leiten, während wifi-direct den ISP-Pfad nutzt. Dies verhindert, dass Dienste, die VPN-Verkehr ablehnen, wie einige Bankseiten oder lokale Streaming-Plattformen, unterbrochen werden.
Schritt 4: Importieren Sie VPN-Anmeldeinformationen und Konfiguration
Ihr VPN-Anbieter sollte Konfigurationsdateien oder manuelle Einstellungen bereitstellen. Für OpenVPN handelt es sich in der Regel um eine .ovpn-Datei plus Anmeldeinformationen oder Zertifikate. Für WireGuard handelt es sich um eine Peer-Konfiguration, die private und öffentliche Schlüssel, Endpunktdetails und erlaubte IPs enthält.
Typische OpenVPN-Parameter umfassen:
- Server-Hostnamen oder IP-Adresse.
- Port und Transport, wie UDP 1194 oder TCP 443.
- Verschlüsselung und Authentifizierungseinstellungen.
- CA-Zertifikat und Client-Zertifikat, wenn erforderlich.
- Benutzername und Passwort, falls verwendet.
- Umleitungs-Gateway-Option für vollständige Tunnel-Routing.
- DNS-Push-Optionen.
Typische WireGuard-Parameter umfassen:
- Lokaler privater Schlüssel.
- Peer-öffentlicher Schlüssel.
- Endpunkt-Hostname und Port.
- Erlaubte IPs, üblicherweise
0.0.0.0/0und::/0für den vollen Tunnel. - Persistentes Keepalive, oft nützlich hinter NAT.
Bewahren Sie private Schlüssel und Anmeldeinformationen sicher auf. Jeder, der über diese Details verfügt, kann möglicherweise Ihr VPN-Konto nutzen.
Schritt 5: Konfigurieren Sie Routing, DNS und Firewall-Verhalten
Nachdem das Tunnel verbunden ist, bestimmt das Routing, ob der Datenverkehr es tatsächlich nutzt. Bei einer Voll-Tunnel-Installation sollte die Standardroute über die VPN-Schnittstelle zeigen. Für Split-Tunneling verwenden Sie eine politikbasierte Routing-Entscheidung basierend auf Quell-IP, Quell-Subnetz, VLAN oder Ziel.
DNS ist ebenso wichtig. Wenn LAN-Clients weiterhin ISP-DNS-Server verwenden, können blockierte Domain-Suchanfragen fehlschlagen oder auslaufen. Konfigurieren Sie den Router so, dass er DNS über das VPN weiterleitet oder sichere DNS-Resolver verwendet, die innerhalb des Tunnels erreichbar sind. Blockieren Sie auch den ausgehenden DNS-Verkehr von LAN-Clients, es sei denn, er führt zum Router, wenn Sie eine strengere Kontrolle wünschen.
Ein einfaches entlecker-resistentes Design umfasst:
- DHCP gibt die Router-IP als DNS-Server aus.
- Der Router leitet DNS durch das VPN-Tunnel.
- Firewall-Regeln blockieren LAN-zu-WAN-DNS auf Port 53, wenn die VPN-Politik Tunnel erfordert.
- IPv6 wird entweder über das VPN geleitet oder deaktiviert, wenn es nicht unterstützt wird.
- Ein Kill-Switch blockiert WAN-Egress, wenn das VPN-Tunnel abbricht.
Schritt 6: Testen Sie die Einrichtung, bevor Sie sich darauf verlassen
Gehen Sie nicht einfach davon aus, dass das VPN funktioniert, nur weil die Schnittstelle "verbunden" anzeigt. Testen Sie von einem Client-Gerät, das mit dem VPN-Wi-Fi-Netzwerk verbunden ist.
Überprüfen Sie Folgendes:
- Die öffentliche IP-Adresse entspricht dem VPN-Server, nicht dem ISP.
- DNS-Lecktests zeigen VPN- oder gewählte Resolver-Adressen.
- IPv6 offenbart nicht die ISP-Adresse.
- Blockierte Websites laden wie erwartet.
- Non-VPN-SSIDs oder VLANs verhalten sich weiterhin wie vorgesehen.
- Durchsatz und Latenz sind akzeptabel.
- Der Kill-Switch funktioniert, indem er den VPN-Prozess stoppt und bestätigt, dass der Datenverkehr nicht über WAN entweicht.
Häufige Fallstricke sind doppeltes NAT von ISP-Gateways, falsche Zeiteinstellungen, die die Zertifikatvalidierung stören, MTU-Probleme, die teilweise Ladeprobleme verursachen, und DNS-Einstellungen, die durch WAN-Erneuerungen überschrieben werden. Dokumentieren Sie jede Änderung, damit Sie schnell zurückkehren können.
Erkunden von VPN-Protokollen und deren Einfluss
Die Wahl des Protokolls hat direkte Auswirkungen auf Geschwindigkeit, Stabilität, Zensurresistenz und CPU-Last des Routers. Die beste Option hängt sowohl von Ihrer Hardware als auch von der Filterumgebung ab.
OpenVPN
OpenVPN ist ausgereift, wird weitgehend unterstützt und ist hochgradig konfigurierbar. Es kann über UDP für bessere Leistung oder TCP für einfachere Überquerung restriktiver Netzwerke ausgeführt werden. TCP 443 kann auf Port-Ebene wie normales HTTPS aussehen, obwohl Deep Packet Inspection es immer noch als VPN-Verkehr identifizieren kann.
Auf Routern kann OpenVPN langsamer sein als neuere Protokolle, da es häufig im Benutzerspeicher ausgeführt wird und möglicherweise nicht die vollständige Hardwarebeschleunigung nutzt. Dennoch bleibt es eine starke Option, da viele Router-Firmware-Varianten es gut unterstützen.
WireGuard
WireGuard ist leichtgewichtig und oft viel schneller als OpenVPN auf modernen Routern. Es verwendet einen schlanken Code und moderne Kryptografie. Die Konfiguration ist einfach, und das Roaming-Verhalten ist ausgezeichnet.
Der Nachteil ist, dass WireGuard-Verkehr in einigen restriktiven Umgebungen einfacher zu erkennen sein kann, es sei denn, der Anbieter fügt Verschleierung hinzu oder präsentiert es in einem anderen Transport. Für rohe Leistung auf unterstützter Firmware ist es in der Regel eine der besten Optionen.
L2TP/IPSec und IKEv2/IPSec
L2TP/IPSec ist gängig, aber älter. Es kann leicht blockiert werden, da es erkennbare Ports und Protokolle verwendet. Es kann auch hinter striktem NAT Schwierigkeiten haben, es sei denn, das NAT-Traversal funktioniert korrekt.
IKEv2/IPSec ist moderner und stabiler für mobile Geräte, aber die Routerunterstützung variiert. Es kann schnell sein, wenn Hardwarebeschleunigung verfügbar ist. Wie L2TP/IPSec kann es jedoch für restriktive Netzwerke leichter zu blockieren sein als hochgradig anpassbare OpenVPN-Konfigurationen.
PPTP
PPTP sollte für sicherheitskritische Anwendungen vermieden werden. Es ist veraltet und hat bekannte Schwächen. Es kann weiterhin in alten Router-Oberflächen erscheinen, ist jedoch nicht für Datenschutz oder Zensurumgehung geeignet.
Protokollempfehlungen für restriktive Regionen
Für restriktive Regionen priorisieren Sie Zuverlässigkeit und Anpassungsfähigkeit:
- Verwenden Sie OpenVPN über TCP 443, wenn Netzwerke gängige VPN-Ports blockieren.
- Verwenden Sie OpenVPN über UDP, wenn Geschwindigkeit wichtig ist und UDP nicht drosselt.
- Verwenden Sie WireGuard, wenn Ihr Anbieter stabile Endpunkte unterstützt und das Netzwerk es nicht aggressiv erfassen kann.
- Berücksichtigen Sie verschleierte oder unsichtbare Modi, wenn Ihr VPN-Anbieter diese für routerkompatible Konfigurationen anbietet.
- Vermeiden Sie PPTP und verlassen Sie sich nicht auf L2TP/IPSec, wo Blockierungen üblich sind.
Die Wahl des Protokolls beeinflusst auch das MTU. Kapselung fügt Overhead hinzu, sodass Pakete möglicherweise eine kleinere maximale Größe benötigen. Symptome von MTU-Problemen sind teilweise ladende Sites, hängende Videoplayer und fehlerhafte TLS-Handshake. Die Anpassung von MTU oder MSS-Clamping am Router behebt dies oft.
Technische Herausforderungen und Lösungen bei der Router-VPN-Einrichtung
Router-VPN-Bereitstellungen scheitern auf vorhersehbare Weise. Die meisten Probleme resultieren aus Hardwaregrenzen, Routingfehlern, DNS-Lecks oder Konflikten zwischen ISP-Geräten und Router-Firmware.
Häufige Einrichtungs- und Nutzungsprobleme
Niedriger Durchsatz ist die häufigste Beschwerde. Die Verschlüsselung kann die CPU des Routers überfordern. Überprüfen Sie die CPU-Auslastung während Geschwindigkeitstests. Wenn ein Kern ausgelastet ist, ist das Protokoll oder die Hardware der Flaschenhals.
Tunnel verbindet sich, aber Datenverkehr passiert nicht deutet normalerweise auf Routing- oder Firewallfehler hin. Bestätigen Sie, dass Standardrouten, NAT-Regeln und politikbasierte Routing-Tabellen auf die Tunnel-Schnittstelle zeigen.
DNS-Lecks treten auf, wenn Clients ISP-DNS, fest codierte öffentliche DNS oder IPv6-DNS außerhalb des Tunnels verwenden. Blockieren Sie den direkten DNS-Abfluss und erzwingen Sie DNS über den Router.
Streaming- oder Bankseiten funktionieren nicht, weil einige Dienste IP-Bereiche von VPN blockieren. Verwenden Sie Split-Tunneling oder eine direkte Zugriffs-SSID für Dienste, die den ISP-Pfad erfordern.
Häufige Trennungen können durch instabiles WAN, blockierte Keepalives, überlastete Router oder VPN-Serverüberlastungen verursacht werden. Versuchen Sie es mit einem anderen Server, ändern Sie den Transport oder passen Sie die Keepalive-Einstellungen an.
IPv6-Lecks treten auf, wenn IPv4 getunnelt ist, aber IPv6 weiterhin über den ISP geleitet wird. Entweder konfigurieren Sie IPv6 über das VPN oder deaktivieren Sie IPv6 in dem VPN-Netzwerk.
Lösungen für bessere Leistung
Beginnen Sie mit der Auswahl des Protokolls. Wenn verfügbar, testen Sie WireGuard und OpenVPN UDP vor OpenVPN TCP. TCP-over-TCP-Tunneling kann unter Paketverlust zu schlechter Leistung führen, da beide Schichten retransmitieren.
Optimieren Sie dann das Routing. Politikbasiertes Routing reduziert die unnötige VPN-Belastung. Routen Sie beispielsweise nur sensible Geräte oder spezifische VLANs über das VPN. Halten Sie latenzempfindlichen lokalen Datenverkehr, wie Gaming oder lokale Medien, auf dem direkten Weg, wenn die Datenschutzvorgaben dies erlauben.
Passen Sie dann die Paketgröße an. Wenn Sie Fragmentierung vermuten, senken Sie die Tunnel-MTU oder aktivieren Sie MSS-Clamping. Häufige VPN-MTU-Werte variieren je nach Protokoll und WAN-Typ, daher testen Sie besser, als blind zu kopieren.
Die Hardware kann ebenfalls der begrenzende Faktor sein. Für eine nachhaltige Hochgeschwindigkeits-VPN-Nutzung sollten Sie in Betracht ziehen:
- Einen Router mit leistungsstarker ARM-CPU und AES-Beschleunigung.
- Einen Mini-PC, der pfSense, OPNsense oder OpenWrt ausführt.
- Ein dediziertes VPN-Gateway hinter Ihrem bestehenden Router.
- VLAN-fähige Switches und Access Points für eine sauberere Segmentierung.
Beste Praktiken für Sicherheit und Geschwindigkeit
Verwenden Sie eine Sicherheitsbasislinie, bevor Sie das VPN aktivieren:
- Ändern Sie die Standard-Admin-Anmeldeinformationen des Routers.
- Deaktivieren Sie die WAN-seitige Verwaltung, es sei denn, sie ist unbedingt erforderlich.
- Aktualisieren Sie die Firmware regelmäßig.
- Sichern Sie die Router-Konfiguration nach erfolgreicher Einrichtung.
- Verwenden Sie starke Wi-Fi-Verschlüsselung, vorzugsweise WPA2-AES oder WPA3.
- Trennen Sie IoT-Geräte von vertrauenswürdigen Laptops und Handys.
- Wenden Sie möglichst geringe Firewall-Regeln zwischen VLANs an.
- Überwachen Sie Protokolle auf Tunnelabrisse und Authentifizierungsfehler.
Für Geschwindigkeit halten Sie die Konfiguration einfach. Vermeiden Sie es, mehrere VPN-Tunnel zu stapeln, es sei denn, Sie verstehen den Einfluss auf Latenz und MTU. Wählen Sie nahegelegene VPN-Server, wenn die Zensurumgehung keinen entfernt gelegenen Standort erfordert. Schließlich planen Sie regelmäßige Tests, da VPN-Server, ISP-Routen und Blockierungsmuster sich im Lauf der Zeit ändern können.
Häufige Missverständnisse über VPNs und Router
Router-VPN-Setups werden oft missverstanden. Die folgenden FAQ-ähnlichen Antworten klären über die häufigsten Annahmen auf, die fortgeschrittene Benutzer in Frage stellen sollten.
Macht ein VPN auf meinem Router jedes Gerät anonym?
Nein. Es ändert die öffentliche IP-Adresse, die von Websites gesehen wird, und verschlüsselt den Datenverkehr zwischen Ihrem Router und dem VPN-Server. Es entfernt jedoch nicht Browser-Fingerabdrücke, Konto-Logins, Cookies, Geräte-Telemetrie oder Tracking-Pixel. Verwenden Sie datenschutzorientierte Browsereinstellungen, compartmentalisierte Konten und End-to-End-Verschlüsselung, wenn Anonymität wichtig ist.
Funktioniert jeder Wi-Fi-Router mit einem VPN?
Nein. Der Router muss den VPN-Client-Modus unterstützen und ausreichend leistungsstark sein, um den benötigten Durchsatz zu gewährleisten. Einige Router werben mit "VPN-Unterstützung", bieten jedoch nur Funktionen für den VPN-Server. Bestätigen Sie immer die Client-Unterstützung für das Protokoll, das Sie verwenden möchten.
Ist die Leistung eines Router-VPN die gleiche wie die Verwendung einer VPN-App?
In der Regel nicht. Telefone und Laptops haben oft schnellere CPUs und optimierte VPN-Apps. Router können schwächere Prozessoren und begrenzte kryptographische Beschleunigung haben. WireGuard auf fähiger Hardware kann schnell sein, aber OpenVPN auf älteren Routern kann viel langsamer sein.
Kann ein VPN immer Zensur umgehen?
Nein. Ein VPN kann viele Formen der Filterung umgehen, insbesondere DNS- und grundlegende IP-Blockierungen. Fortgeschrittene Zensur kann jedoch bekannte VPN-Server blockieren, Protokolle fingerprinten, verschlüsselte Tunnel drosseln oder Handshakes stören. Verschleierung, alternative Ports und Serverrotation können notwendig sein.
Schützt ein Router-VPN mich vor bösartigen Websites?
Nicht von sich aus. Ein VPN verschlüsselt den Transport zwischen Ihnen und dem VPN-Server. Es blockiert jedoch nicht automatisch Phishing, Malware, unsichere Downloads oder kompromittierte Websites. Verwenden Sie sicheres DNS-Filtering, Browserschutzmaßnahmen, Endpunktsicherheitsmaßnahmen und sorgfältige Browsing-Gewohnheiten.
Sollte ich IPv6 deaktivieren, wenn ich ein Router-VPN verwende?
Wenn Ihr VPN und Router IPv6-Tunneling nicht korrekt unterstützen, kann die Deaktivierung von IPv6 im VPN-gerouteten Netzwerk Lecks verhindern. Wenn Sie IPv6 benötigen, konfigurieren Sie es absichtlich und testen Sie es mit Leck-Prüftools.
Abschließende Überlegungen für fortgeschrittene Benutzer
Bevor Sie ein VPN auf einem Wi-Fi-Router bereitstellen, überprüfen Sie Ihre tatsächlichen Netzwerkbedürfnisse. Fragen Sie, was geschützt werden muss, was schnell sein muss und was mit lokalen Diensten kompatibel bleiben muss. Eine Voll-Tunnel-Installation ist einfacher, eignet sich jedoch möglicherweise nicht für jedes Gerät. Ein segmentiertes Design mit VPN- und Non-VPN-SSIDs bietet oft eine bessere Kontrolle über den Betrieb.
Planen Sie für fortlaufende Verwaltung. Bewahren Sie Kopien von funktionierenden Konfigurationen, Zertifikaten, Schlüsseln und Firmware-Images an einem sicheren Ort auf. Verfolgen Sie, welche Geräte die VPN-Route nutzen. Überprüfen Sie DNS- und IP-Lecks nach Firmware-Updates. Überprüfen Sie die Protokolle, wenn sich die Konnektivität ändert. Wenn Benutzer auf unzensierten Zugriff angewiesen sind, konfigurieren Sie ein Fail-Closed-Firewall-Verhalten, damit der Verkehr nicht stillschweigend auf den ISP-Pfad zurückfällt.
Die Planung für die Zukunft ist wichtig, da sich die Einschränkungen entwickeln. Wählen Sie Firmware mit aktiver Wartung, Protokolle mit starker Unterstützung der Community und einen VPN-Anbieter, der mehrere Verbindungsarten anbietet. Verwenden Sie nach Möglichkeit Router oder Firewall-Geräte, die WireGuard, OpenVPN, VLANs, politikbasiertes Routing, benutzerdefinierte Firewall-Regeln und DNS-Kontrolle unterstützen. Dies gibt Ihnen Spielraum, sich anzupassen, wenn ein Protokoll blockiert wird oder eine Servergruppe unzuverlässig wird.
Ein gut gestaltetes Router-VPN-Setup kann dauerhaften, netzwerkweiten Datenschutz und zuverlässigeren Zugriff in restriktiven Regionen bieten. Es funktioniert am besten, wenn es als ein konstruiertes System betrachtet wird: getestet, überwacht, dokumentiert und abgestimmt. Rüsten Sie Ihren Wi-Fi-Router mit BeFreeVPN aus, um mühelos Zensur zu umgehen und ein sicheres, registrierungsfreies Surferlebnis zu genießen.