VPN per la configurazione del router Wi-Fi: un approfondimento tecnico
In regioni restrittive, configurare una VPN sul tuo router Wi-Fi può essere la tua migliore opzione per bypassare la censura e accedere a Internet aperto. Ma come funziona realmente? Una vpn per la configurazione del router wi-fi sposta il tunneling crittografato dai singoli dispositivi al confine della rete, proteggendo telefoni, laptop, smart TV, console e dispositivi IoT tramite una sola connessione a livello di router. Questo approfondimento spiega l'architettura, le scelte di protocollo, le opzioni di firmware, i limiti di prestazione e i passaggi per la risoluzione dei problemi che gli utenti esperti dovrebbero comprendere prima di implementare una VPN per router.
Il deployment di VPN basate su router è potente, ma non è magia. Dipende dalla capacità della CPU del router, dal supporto del firmware, dal comportamento del protocollo VPN, dalla gestione DNS e dalle tecniche di censura utilizzate sulla rete. Se utilizzata correttamente, può semplificare i controlli sulla privacy e rendere la circonvenzione della censura più consistente in una rete domestica o di piccole dimensioni.
Comprendere le VPN e i router Wi-Fi
Una rete privata virtuale, o VPN, crea un tunnel crittografato tra un client e un server VPN remoto. Il traffico in uscita dal client è incapsulato, crittografato e inviato al server. Il server quindi inoltra quel traffico alla sua destinazione su Internet pubblico. Le risposte ritornano attraverso lo stesso tunnel.
Le funzioni principali di una VPN sono:
- Crittografia: Previene che osservatori locali, come operatori di Wi-Fi pubblici o un ISP, leggano il contenuto dei pacchetti.
- Tunneling: Avvolge il traffico di rete all'interno di un protocollo VPN in modo che possa attraversare reti non fidate.
- Sostituzione dell'indirizzo IP: Siti web e servizi vedono l'indirizzo IP del server VPN invece dell'IP pubblico del client.
- Controllo del routing del traffico: Invia il traffico selezionato o tutto il traffico attraverso il tunnel, a seconda delle politiche.
- Protezione dell'integrità: Aiuta a prevenire manomissioni dei pacchetti in transito.
Un router Wi-Fi svolge un ruolo diverso. È il gateway tra la tua rete locale e Internet. In una rete domestica tipica, il router esegue diversi compiti contemporaneamente:
- Crea la LAN wireless utilizzando radio a 2.4 GHz, 5 GHz o 6 GHz.
- Assegna indirizzi IP locali utilizzando DHCP.
- Traduce indirizzi IP privati in un IP pubblico utilizzando NAT.
- Applica regole del firewall tra WAN e LAN.
- Inoltra il traffico tra reti cablate, wireless, per ospiti e talvolta basate su VLAN.
- Fornisce inoltro o rilancio DNS.
Quando una VPN è in esecuzione su un laptop o un telefono, solo quel dispositivo utilizza il tunnel crittografato. Quando una VPN è in esecuzione sul router, il router diventa il client VPN. I dispositivi dietro il router inviano traffico locale normale al gateway. Il router quindi crittografa e inoltra quel traffico attraverso il tunnel.
Questa collaborazione cambia il modello di privacy. Invece di installare e mantenere un'app VPN su ogni endpoint, centralizzi l'applicazione della VPN al confine della rete. Questo è particolarmente utile per dispositivi che non possono eseguire app VPN, come console di gioco, alcune scatole di streaming, smart TV più datate e hardware IoT incorporato.
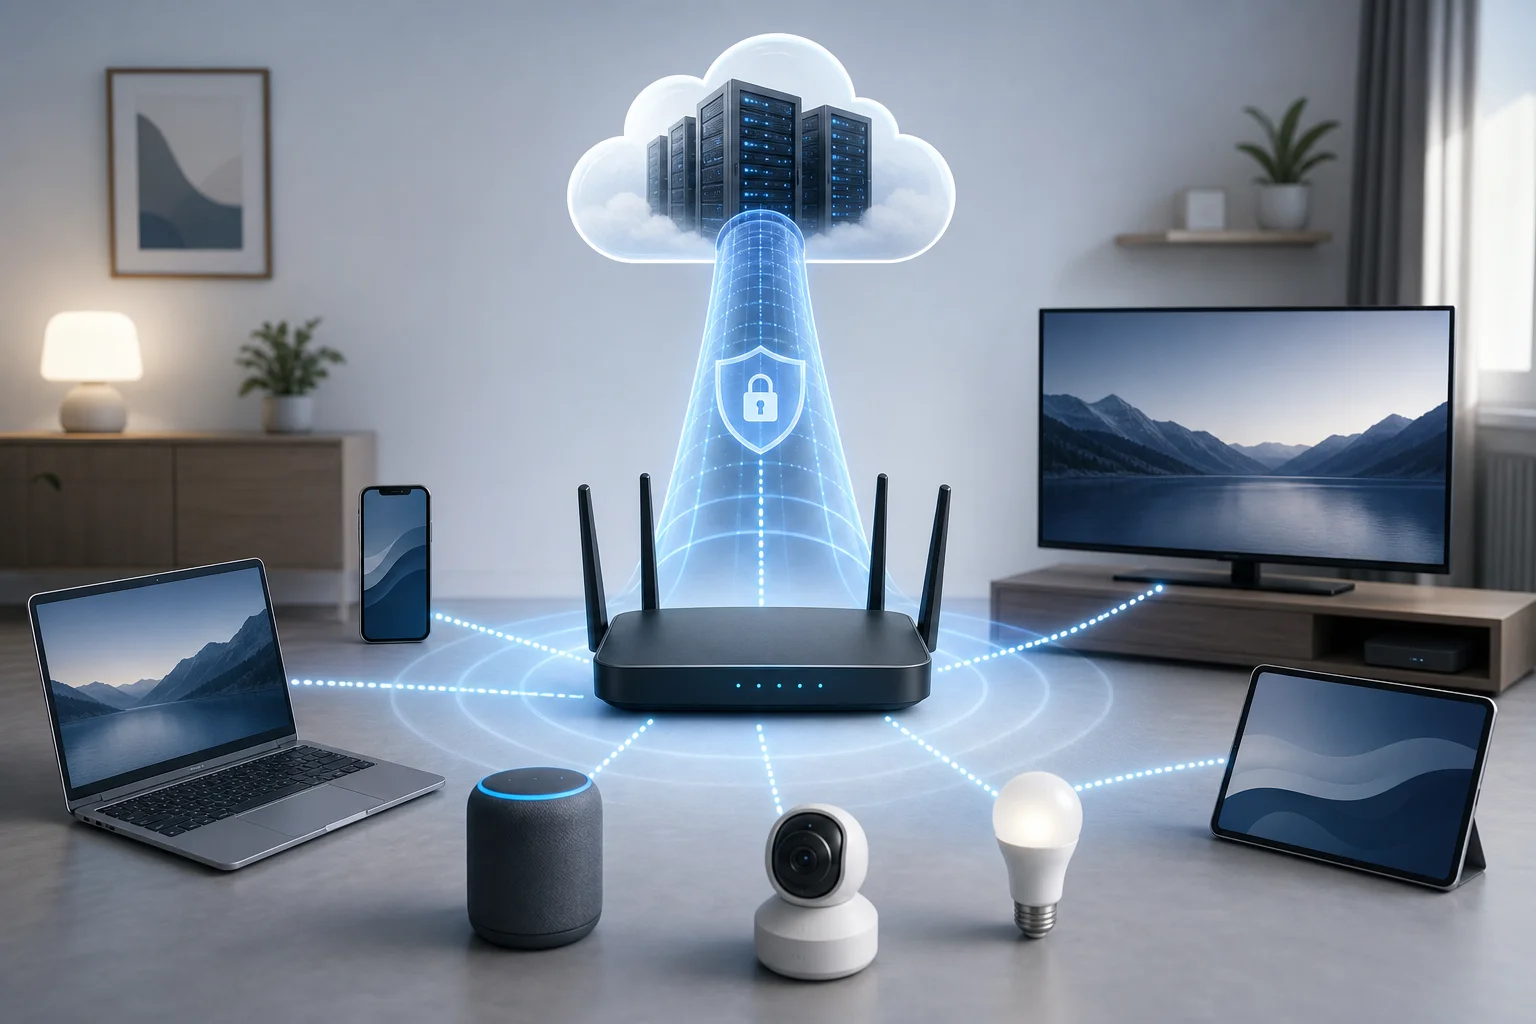
Tuttavia, le VPN a livello di router spostano anche la responsabilità sul gateway. DNS, regole del firewall, tunneling diviso, comportamento dello switch di spegnimento e aggiornamenti del firmware devono essere gestiti con attenzione. Una configurazione del router debole può far trapelare traffico anche quando il tunnel VPN sembra connesso.
Perché utilizzare una VPN sul tuo router Wi-Fi?
Una VPN per router riguarda principalmente la copertura, la coerenza e il controllo. Invece di dipendere dagli utenti per abilitare correttamente le app VPN, rendi il routing crittografato il default per la rete.
I principali vantaggi includono:
- Protezione a livello di rete: Ogni dispositivo connesso alla rete Wi-Fi selezionata può utilizzare il tunnel VPN.
- Supporto per dispositivi non VPN: Smart TV, console e dispositivi IoT possono beneficiare senza client VPN locali.
- Politica centralizzata: Le regole di routing, le impostazioni DNS e i controlli del firewall sono gestiti in un unico posto.
- Minore attrito di configurazione: Ospiti e dispositivi secondari non hanno bisogno di una configurazione VPN separata.
- Flessibilità di posizione: Puoi instradare il traffico attraverso una regione VPN che migliora l'accesso a siti bloccati o contenuti limitati dalla regione.
Per gli utenti in regioni restrittive, il beneficio più importante è la circonvenzione coerente. Se la censura viene implementata tramite blocco DNS, blocco IP o filtraggio del traffico di base, un tunnel VPN correttamente configurato può rendere più difficile l'applicazione delle restrizioni della rete locale. L'ISP vede una connessione crittografata al server VPN piuttosto che connessioni dirette a destinazioni bloccate.
Detto ciò, i sistemi di censura variano. Alcune reti utilizzano l'ispezione profonda dei pacchetti, il probing attivo, le blacklist dei server VPN o il throttling dei protocolli. In quegli ambienti, il successo della VPN del router dipende fortemente dal protocollo, dalla porta, dalla reputazione del server e dalle capacità di offuscamento. Dovresti anche comprendere le leggi locali e i rischi prima di tentare la circonvenzione.
Dal punto di vista della privacy, una VPN sul tuo router nasconde i dettagli di destinazione dall'ISP locale, ma non ti rende anonimo. Il fornitore VPN può vedere metadati come orari di connessione e il server VPN può vedere il traffico che esce verso Internet a meno che la crittografia end-to-end, come HTTPS, non lo protegga. Il fingerprinting del browser, i login degli account, i cookie e gli identificatori dei dispositivi possono comunque identificarti.
La sicurezza migliora quando la VPN è combinata con una buona igiene del router: password di admin forti, firmware aggiornato, gestione remota disabilitata, reti per ospiti segmentate e prevenzione delle perdite DNS. In altre parole, una VPN per router dovrebbe essere parte di un design di sicurezza di rete stratificato, non l'intero design.
Guida passo-passo per configurare una VPN sul tuo router
Prima di iniziare, conferma che il tuo router possa fungere da client VPN. Molti router per consumatori supportano la modalità server VPN, che ti consente di connetterti da casa da remoto, ma non la modalità client VPN, che instrada il traffico domestico attraverso un fornitore VPN commerciale o esterno. Queste sono funzionalità diverse.
Passo 1: Audit delle capacità della tua rete e del router
Registra le impostazioni attuali della tua rete prima di cambiare nulla:
- Modello del router e revisione hardware.
- Versione attuale del firmware.
- Tipo di connessione WAN, come DHCP, PPPoE, IP statico o modem cellulare.
- Sottorete LAN, range DHCP e indirizzi IP riservati.
- Configurazione DNS.
- Inoltri di porta esistenti, VLAN, reti per ospiti o controlli parentali.
- Modalità modem ISP, come modalità bridge o modalità router.
Poi verifica i limiti hardware. La crittografia VPN è intensiva in termini di CPU. I router più vecchi con chip MIPS o ARM a basso consumo potrebbero gestire solo un throughput modesto tramite OpenVPN. I router più recenti con accelerazione AES, processori ARM multi-core o supporto WireGuard generalmente performano meglio.
Passo 2: Conferma la compatibilità della VPN e le opzioni del firmware
Controlla se il tuo firmware supporta la configurazione del client VPN. Le opzioni comuni includono:
| Firmware o piattaforma | Supporto client VPN | Miglior adattamento | Note |
|---|---|---|---|
| Stock AsusWRT | Spesso sì | Utenti domestici avanzati | Buon supporto OpenVPN su molti modelli Asus |
| OpenWrt | Sì | Utenti tecnici | Altamente flessibile, forte ecosistema di pacchetti |
| DD-WRT | Sì | Router legacy ed entusiasti | Il supporto per i modelli varia a seconda della build |
| FreshTomato | Sì | Router basati su Broadcom | Interfaccia utile, gamma di dispositivi limitata |
| pfSense o OPNsense | Sì | Apparati firewall dedicati | Eccellenti conti di routing, firewall e politiche |
| MikroTik RouterOS | Sì | Ingegneri di rete | Potente ma richiede una configurazione attenta |
| Firmware fornito dall'ISP | Spesso limitato | Reti di base | Di solito manca di funzionalità avanzate del client VPN |
Se il firmware di serie manca del supporto per il client VPN, puoi installare firmware di terze parti solo se la tua esatta revisione hardware è supportata. Flassare l'immagine sbagliata può bloccare il router. Scarica il firmware dal sito ufficiale del progetto, verifica i checksum quando disponibili e mantieni un metodo di recupero pronto.
Passo 3: Scegli la topologia VPN del router
Ci sono tre modelli di deployment comuni:
- VPN a tunnel completo: Tutto il traffico LAN esce attraverso la VPN. Questo è semplice e forte per la resistenza alla censura.
- VPN a tunnel diviso: Solo dispositivi selezionati, domini o intervalli di indirizzi IP di destinazione utilizzano la VPN. Questo migliora velocità e compatibilità.
- Design dual-SSID: Una rete Wi-Fi instrada attraverso la VPN, mentre l'altra utilizza il normale percorso ISP. Questo è pratico per le famiglie con esigenze miste.
Gli utenti avanzati spesso preferiscono un design dual-SSID o basato su VLAN. Ad esempio, wifi-vpn può instradare attraverso il tunnel VPN, mentre wifi-direct utilizza il percorso ISP. Questo evita di interrompere i servizi che rifiutano il traffico VPN, come alcuni siti bancari o piattaforme di streaming locali.
Passo 4: Importa le credenziali e la configurazione VPN
Il tuo fornitore VPN dovrebbe fornire file di configurazione o impostazioni manuali. Per OpenVPN, ciò è solitamente un file .ovpn più credenziali o certificati. Per WireGuard, è una configurazione peer contenente chiavi private e pubbliche, dettagli dell'endpoint e indirizzi IP consentiti.
I parametri tipici di OpenVPN includono:
- Nome host del server o indirizzo IP.
- Porta e trasporto, come UDP 1194 o TCP 443.
- Impostazioni di cifratura e autenticazione.
- Certificato CA e certificato client se necessario.
- Nome utente e password se utilizzati.
- Opzione di reindirizzamento Gateway per il routing a tunnel completo.
- Opzioni di push DNS.
I parametri tipici di WireGuard includono:
- Chiave privata locale.
- Chiave pubblica peer.
- Nome host e porta dell'endpoint.
- Indirizzi IP consentiti, comunemente
0.0.0.0/0e::/0per full tunnel. - Keepalive persistente, spesso utile dietro NAT.
Conserva le chiavi private e le credenziali in modo sicuro. Chiunque abbia quegli dettagli potrebbe essere in grado di utilizzare il tuo account VPN.
Passo 5: Configura il routing, il DNS e il comportamento del firewall
Dopo che il tunnel si connette, il routing determina se il traffico lo utilizza effettivamente. Per una configurazione a tunnel completo, la rotta predefinita deve puntare attraverso l'interfaccia VPN. Per il tunneling diviso, utilizza il routing basato su politiche per indirizzo IP sorgente, sottorete sorgente, VLAN o destinazione.
Il DNS è altrettanto importante. Se i client LAN utilizzano ancora i server DNS dell'ISP, le ricerche di domini bloccati potrebbero fallire o trapelare. Configura il router per inoltrare il DNS attraverso la VPN o utilizzare risolutori DNS sicuri raggiungibili all'interno del tunnel. Blocca anche il DNS in uscita dai client LAN tranne che per il router se desideri un controllo più rigoroso.
Un design di base resistente alle perdite include:
- DHCP fornisce l'IP del router come server DNS.
- Il router inoltra il DNS attraverso il tunnel VPN.
- Le regole del firewall bloccano il DNS LAN-to-WAN sulla porta 53 quando la politica VPN richiede tunneling.
- L'IPv6 è instradato attraverso la VPN o disabilitato se non supportato.
- Un kill switch blocca l'uscita WAN se il tunnel VPN cade.
Passo 6: Testa la configurazione prima di fare affidamento su di essa
Non assumere che la VPN stia funzionando solo perché l'interfaccia dice "connesso". Testa da un dispositivo client collegato alla rete Wi-Fi VPN.
Controlla quanto segue:
- L'indirizzo IP pubblico corrisponde al server VPN, non all'ISP.
- I test di perdita DNS mostrano indirizzi VPN o di resolver scelti.
- L'IPv6 non espone l'indirizzo ISP.
- I siti bloccati si caricano come previsto.
- SSID o VLAN non VPN si comportano ancora come previsto.
- Il throughput e la latenza sono accettabili.
- Il kill switch funziona interrompendo il processo VPN e confermando che il traffico non esce attraverso WAN.
Le insidie comuni includono il doppio NAT dai gateway ISP, impostazioni dell'orario errate che interrompono la validazione dei certificati, problemi di MTU che causano caricamenti parziali e impostazioni DNS sovrascritte dai rinnovi WAN. Documenta ogni cambiamento in modo da poter tornare rapidamente indietro.
Esplorare i protocolli VPN e il loro impatto
La scelta del protocollo ha un effetto diretto su velocità, stabilità, resistenza alla censura e carico della CPU del router. La migliore opzione dipende sia dall'hardware che dall'ambiente di filtraggio.
OpenVPN
OpenVPN è maturo, ampiamente supportato e altamente configurabile. Può funzionare su UDP per prestazioni migliori o TCP per un traversamento più semplice delle reti restrittive. TCP 443 può sembrare normale HTTPS a livello di porta, anche se l'ispezione profonda dei pacchetti può ancora identificarlo come traffico VPN.
Sugli router, OpenVPN può essere più lento di protocolli più recenti perché spesso funziona nello spazio utente e potrebbe non utilizzare completamente l'accelerazione hardware. Tuttavia, rimane una buona opzione perché molti firmware per router lo supportano bene.
WireGuard
WireGuard è leggero e spesso molto più veloce di OpenVPN su router moderni. Usa una base di codice leggera e crittografia moderna. La configurazione è semplice e il comportamento di roaming è eccellente.
Lo scambio è che il traffico di WireGuard può essere più facile da fingerprintare in alcuni ambienti restrittivi a meno che il fornitore non aggiunga offuscamento o non lo avvolga in un altro trasporto. Per le prestazioni grezze su firmware supportati, è solitamente una delle migliori scelte.
L2TP/IPSec e IKEv2/IPSec
L2TP/IPSec è comune ma più datato. Può essere bloccato facilmente perché utilizza porte e protocolli riconoscibili. Potrebbe anche avere difficoltà dietro un NAT rigoroso a meno che il traversamento NAT non funzioni correttamente.
IKEv2/IPSec è più moderno e stabile per dispositivi mobili, ma il supporto del router varia. Può essere veloce quando è disponibile l'accelerazione hardware. Tuttavia, come L2TP/IPSec, potrebbe essere più facile per le reti restrittive bloccare piuttosto che configurazioni OpenVPN altamente adattabili.
PPTP
PPTP dovrebbe essere evitato per usi sensibili alla sicurezza. È obsoleto e presenta vulnerabilità note. Può ancora apparire nelle interfacce dei vecchi router, ma non è adatto per la privacy o la circonvenzione della censura.
Raccomandazioni sui protocolli per regioni restrittive
Per regioni restrittive, dai priorità a affidabilità e adattabilità:
- Utilizza OpenVPN su TCP 443 quando le reti bloccano porte VPN comuni.
- Utilizza OpenVPN su UDP quando la velocità conta e UDP non è soggetto a throttling.
- Utilizza WireGuard quando il tuo fornitore supporta endpoint stabili e la rete non lo fingerprinta aggressivamente.
- Considera modalità offuscate o stealth se il tuo fornitore VPN le offre per configurazioni compatibili con il router.
- Evita PPTP e non fare affidamento su L2TP/IPSec dove il blocco è comune.
La scelta del protocollo influisce anche su MTU. L'incapsulamento aggiunge overhead, quindi i pacchetti potrebbero aver bisogno di una dimensione massima più piccola. I sintomi dei problemi di MTU includono siti che si caricano parzialmente, lettori video che si bloccano e handshake TLS che falliscono. Regolare MTU o abilitare il controllo MSS sul router spesso risolve questo problema.
Sfide tecniche e soluzioni nella configurazione della VPN del router
I deployment delle VPN sul router falliscono in modi prevedibili. La maggior parte dei problemi deriva dai limiti dell'hardware, errori di routing, perdite DNS o conflitti tra l'attrezzatura dell'ISP e il firmware del router.
Problemi comuni di configurazione e utilizzo
Basso throughput è il reclamo più comune. La crittografia può sovraccaricare la CPU del router. Controlla l'utilizzo della CPU durante i test di velocità. Se un core è sovraccarico, il protocollo o l'hardware è il collo di bottiglia.
Tunnel si connette ma il traffico non passa di solito indica errori di routing o firewall. Conferma che le rotte predefinite, le regole NAT e le tabelle di routing delle politiche puntino all'interfaccia tunnel.
Le perdite DNS si verificano quando i client utilizzano il DNS dell'ISP, il DNS pubblico hardcoded o il DNS IPv6 al di fuori del tunnel. Blocca l'uscita diretta del DNS e costringi il DNS attraverso il router.
I siti di streaming o bancari falliscono perché alcuni servizi bloccano gli intervalli IP VPN. Usa il tunneling diviso o un SSID di accesso diretto per servizi che richiedono il percorso ISP.
Disconnessioni frequenti possono essere causate da WAN instabile, keepalive bloccati, router sovraccarichi o congestione del server VPN. Prova un altro server, cambia trasporto o regola le impostazioni di keepalive.
Le perdite IPv6 si verificano quando l'IPv4 è tunnelato ma l'IPv6 rimane instradato attraverso l'ISP. Configura l'IPv6 attraverso la VPN o disabilita l'IPv6 sulla rete VPN.
Soluzioni per migliori prestazioni
Inizia con la selezione del protocollo. Se disponibile, testa WireGuard e OpenVPN UDP prima di OpenVPN TCP. Il tunneling TCP-over-TCP può creare prestazioni scadenti sotto perdita di pacchetti perché entrambi gli strati ritrasmettono.
Successivamente, ottimizza il routing. Il routing basato su politiche riduce il carico VPN non necessario. Ad esempio, instrada solo dispositivi sensibili o VLAN specifiche attraverso la VPN. Mantieni il traffico locale sensibile alla latenza, come giochi o media locali, sul percorso diretto se i requisiti di privacy lo consentono.
Poi regola la dimensione dei pacchetti. Se sospetti la frammentazione, abbassa l'MTU del tunnel o abilita il clamping MSS. I valori MTU comuni delle VPN variano a seconda del protocollo e del tipo di WAN, quindi testa piuttosto che copiare ciecamente.
L'hardware potrebbe anche essere il fattore limitante. Per un uso sostenuto della VPN ad alta velocità, considera:
- Un router con CPU ARM potente e accelerazione AES.
- Un mini PC che esegue pfSense, OPNsense o OpenWrt.
- Un gateway VPN dedicato dietro il tuo router esistente.
- Switch e punti di accesso compatibili con VLAN per una segmentazione più pulita.
Migliori pratiche per sicurezza e velocità
Usa una base di sicurezza prima di abilitare la VPN:
- Cambia le credenziali di amministrazione predefinite del router.
- Disabilita l'amministrazione dal lato WAN a meno che non sia strettamente necessario.
- Aggiorna regolarmente il firmware.
- Esegui il backup della configurazione del router dopo una configurazione riuscita.
- Usa una crittografia Wi-Fi forte, preferibilmente WPA2-AES o WPA3.
- Separa i dispositivi IoT dai laptop e dai telefoni affidabili.
- Applica regole di firewall a privilegio minimo tra VLAN.
- Monitora i log per interruzioni dei tunnel e fallimenti di autenticazione.
Per la velocità, mantieni la configurazione semplice. Evita di sovrapporre più tunnel VPN a meno che tu non comprenda l'impatto sulla latenza e su MTU. Scegli server VPN vicini quando la circonvenzione della censura non richiede una regione distante. Infine, programma test periodici perché i server VPN, i percorsi ISP e i modelli di blocco cambiano nel tempo.
Comuni malintesi sulle VPN e sui router
Le configurazioni VPN sui router sono spesso fraintese. Le seguenti risposte in stile FAQ chiariscono le assunzioni più comuni che gli utenti avanzati dovrebbero sfidare.
Una VPN sul mio router rende anonimi tutti i dispositivi?
No. Cambia l'indirizzo IP pubblico visto dai siti web e crittografa il traffico tra il tuo router e il server VPN. Non rimuove le impronte digitali del browser, i login degli account, i cookie, la telemetria dei dispositivi o i pixel di tracciamento. Usa impostazioni del browser focalizzate sulla privacy, account compartimentati e crittografia end-to-end quando l'anonimato conta.
Funziona qualsiasi router Wi-Fi con una VPN?
No. Il router deve supportare la modalità client VPN e deve essere sufficientemente potente per il throughput di cui hai bisogno. Alcuni router pubblicizzano "supporto VPN" ma forniscono solo funzionalità del server VPN. Conferma sempre il supporto client per il protocollo che intendi utilizzare.
Le prestazioni della VPN del router sono le stesse di utilizzare un'app VPN?
Di solito no. I telefoni e i laptop hanno spesso CPU più veloci e app VPN ottimizzate. I router possono avere processori più deboli e accelerazione crittografica limitata. WireGuard su hardware capace può essere veloce, ma OpenVPN su router più vecchi può essere molto più lento.
Una VPN può sempre bypassare la censura?
No. Una VPN può bypassare molte forme di filtraggio, specialmente il blocco DNS e il blocco IP di base. Tuttavia, la censura avanzata può bloccare i server VPN conosciuti, fingerprintare i protocolli, limitare i tunnel crittografati o interrompere gli handshake. Potrebbero essere necessarie offuscamento, porte alternative e rotazione dei server.
Una VPN del router mi protegge dai siti web dannosi?
Non di per sé. Una VPN crittografa il trasporto tra te e il server VPN. Non blocca automaticamente il phishing, malware, download insicuri o siti web compromessi. Usa filtri DNS sicuri, protezioni del browser, sicurezza endpoint e abitudini di navigazione cautelose.
Dovrei disabilitare l'IPv6 quando uso una VPN sul router?
Se la tua VPN e il tuo router non supportano correttamente il tunneling IPv6, disabilitare l'IPv6 sulla rete routata dalla VPN può prevenire perdite. Se hai bisogno di IPv6, configurarlo deliberatamente e testarlo con strumenti di controllo delle perdite.
Considerazioni finali per utenti avanzati
Prima di implementare una VPN su un router Wi-Fi, rivedi i requisiti reali della tua rete. Chiediti cosa deve essere protetto, cosa deve essere veloce e cosa deve rimanere compatibile con i servizi locali. Una configurazione a tunnel completo è più semplice, ma potrebbe non essere ideale per ogni dispositivo. Un design segmentato con SSID VPN e non VPN spesso offre un migliore controllo operativo.
Pianifica per una gestione continua. Mantieni copie di configurazioni funzionanti, certificati, chiavi e immagini del firmware in un luogo sicuro. Tieni traccia di quali dispositivi utilizzano il percorso VPN. Controlla le perdite DNS e IP dopo gli aggiornamenti del firmware. Rivedi i log quando la connettività cambia. Se gli utenti dipendono dall'accesso non censurato, configura un comportamento del firewall fail-closed in modo che il traffico non torni silenziosamente al percorso ISP.
La protezione futura è importante perché le restrizioni evolvono. Scegli firmware con manutenzione attiva, protocolli con forte supporto della comunità e un fornitore VPN che offre più metodi di connessione. Dove possibile, utilizza router o apparecchi firewall che supportano WireGuard, OpenVPN, VLAN, routing delle politiche, regole del firewall personalizzate e controllo DNS. Questo ti darà la possibilità di adattarti quando un protocollo è bloccato o un intervallo di server diventa inaffidabile.
Una configurazione VPN ben progettata per il router può fornire una privacy duratura a livello di rete e un accesso più affidabile in regioni restrittive. Funziona meglio quando viene trattata come un sistema ingegnerizzato: testata, monitorata, documentata e ottimizzata. Equipaggia il tuo router Wi-Fi con BeFreeVPN per superare facilmente la censura e goderti un'esperienza di navigazione sicura e senza registrazione.