انتقل إلى المحتوى الرئيسي

8 مقالات موسومة ب "censorship"

عرض كل الوسوم

إعداد VPN لجهاز توجيه Wi-Fi: غوص تقني عميق

· 17 دقائق قراءة

في المناطق ذات القيود، يعد إعداد VPN على جهاز توجيه Wi-Fi خيارك الأفضل لتجاوز الرقابة والوصول إلى الإنترنت المفتوح. لكن كيف يعمل حقًا؟ إعداد VPN لجهاز توجيه Wi-Fi ينقل النفق المشفر من الأجهزة الفردية إلى حافة الشبكة، مما يحمي الهواتف، أجهزة الكمبيوتر المحمولة، أجهزة التلفاز الذكية، وحدات التحكم، وأجهزة إنترنت الأشياء من خلال اتصال واحد على مستوى جهاز التوجيه. يوضح هذا الغوص العميق الهندسة المعمارية، خيارات البروتوكول، خيارات البرنامج الثابت، حدود الأداء، وخطوات استكشاف الأخطاء وإصلاحها التي يجب على المستخدمين المتقدمين فهمها قبل نشر VPN لجهاز التوجيه.

إن نشر VPN على مستوى جهاز التوجيه قوي، ولكنه ليس سحريًا. فهو يعتمد على سعة وحدة المعالجة المركزية لجهاز التوجيه، دعم البرنامج الثابت، سلوك بروتوكول VPN، معالجة DNS، وتقنيات الرقابة المستخدمة على الشبكة. إذا تم استخدامه بشكل صحيح، يمكن أن يبسط controls الخصوصية ويجعل تجاوز الرقابة أكثر اتساقاً عبر شبكة منزلية أو مكتب صغير.

فهم VPN وأجهزة توجيه Wi-Fi

الشبكة الخاصة الافتراضية، أو VPN، تنشئ نفقًا مشفرًا بين عميل وخادم VPN بعيد. يتم تجميع حركة المرور الخارجة من العميل، تشفيرها، وإرسالها إلى الخادم. ثم يقوم الخادم بإعادة توجيه تلك الحركة إلى وجهتها على الإنترنت العام. وتعود الردود من خلال نفس النفق.

الوظائف الأساسية لـ VPN هي:

  • التشفير: يمنع المراقبين المحليين، مثل مشغلي Wi-Fi العامة أو مزود خدمة الإنترنت (ISP)، من قراءة محتويات الحزم.
  • النفق: يلف حركة المرور الشبكية داخل بروتوكول VPN حتى يمكنه عبور الشبكات غير الموثوقة.
  • استبدال عنوان IP: ترى المواقع والخدمات عنوان IP الخاص بخادم VPN بدلاً من عنوان IP العام للعميل.
  • تحكم في توجيه الحركة: يرسل حركة المرور المحددة أو جميعها عبر النفق، حسب السياسة.
  • حماية النزاهة: يساعد في منع التلاعب بالحزم أثناء النقل.

يلعب جهاز توجيه Wi-Fi دوراً مختلفاً. إنه البوابة بين شبكتك المحلية والإنترنت. في شبكة منزلية نموذجية، يقوم جهاز التوجيه بعدة مهام في وقت واحد:

  • ينشئ شبكة LAN اللاسلكية باستخدام نطاقات ترددية 2.4 GHz، 5 GHz، أو 6 GHz.
  • يخصص عناوين IP المحلية باستخدام DHCP.
  • يقوم بتحويل عناوين IP الخاصة إلى عنوان IP عام باستخدام NAT.
  • يطبق قواعد جدار الحماية بين WAN و LAN.
  • يقوم بتوجيه الحركة بين الشبكات السلكية، واللاسلكية، والضيوف، وأحيانًا الشبكات القائمة على VLAN.
  • يوفر تسريع DNS أو إعادة توجيهه.

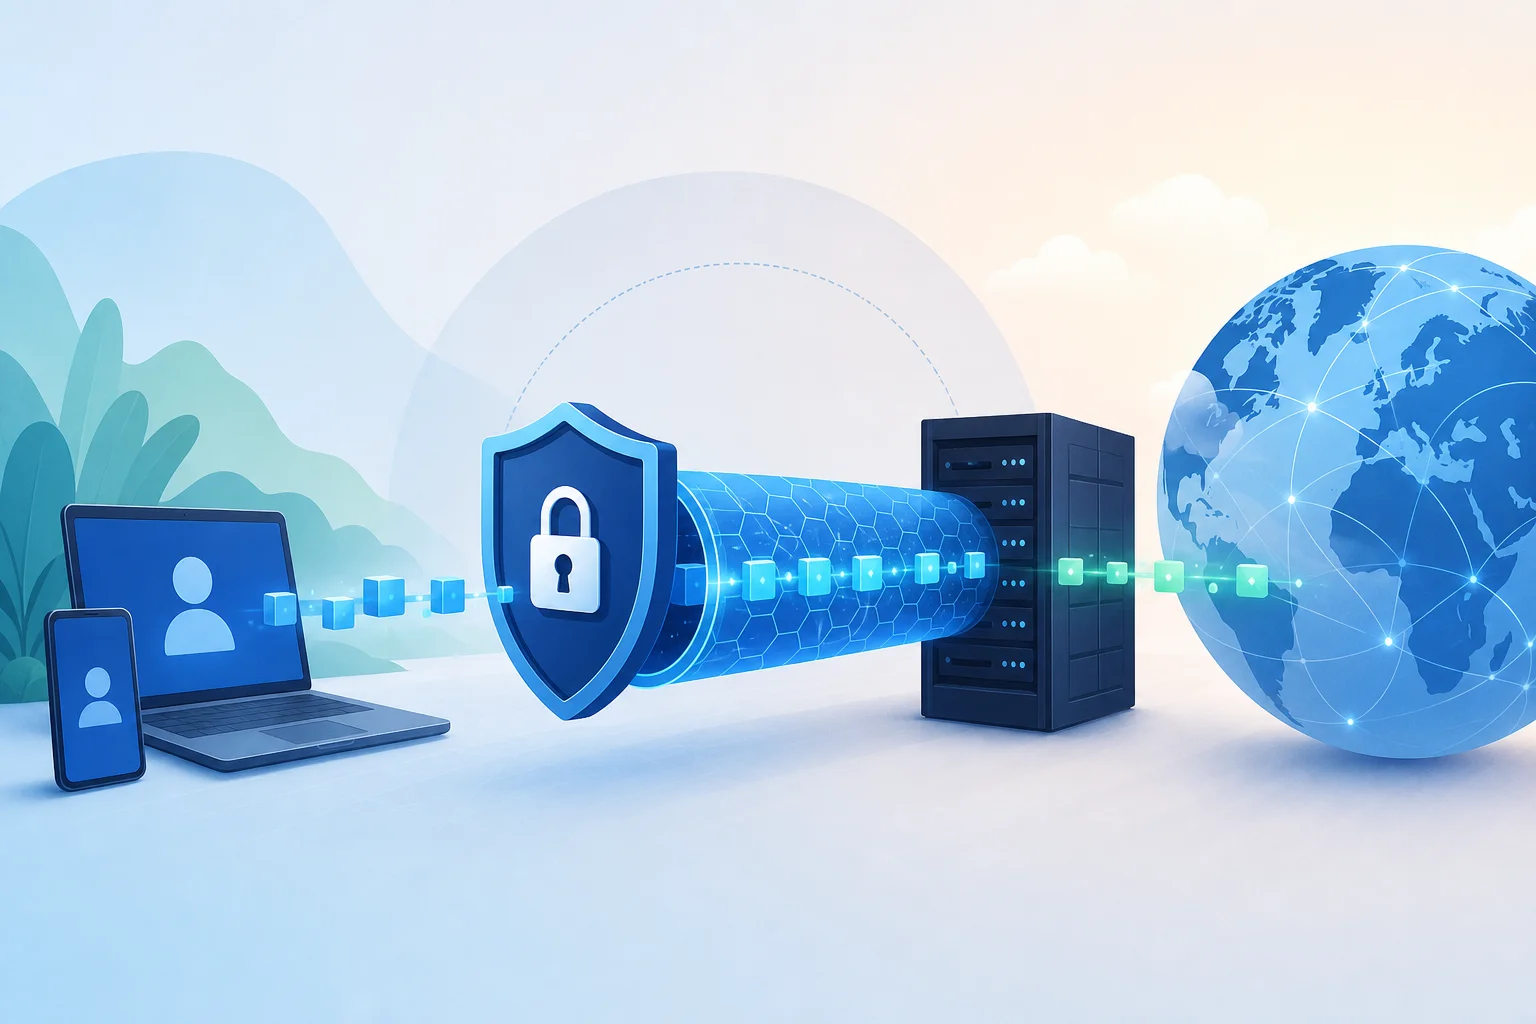
عندما يعمل VPN على جهاز كمبيوتر محمول أو هاتف، تستخدم تلك الجهاز فقط النفق المشفر. عندما يعمل VPN على جهاز التوجيه، يصبح جهاز التوجيه هو عميل VPN. ترسل الأجهزة خلف جهاز التوجيه حركة مرور محلية عادية إلى البوابة. يقوم جهاز التوجيه بعد ذلك بتشفير وإعادة توجيه تلك الحركة عبر النفق.

تغير هذه التعاون النموذج الخصوصي. بدلاً من تثبيت وصيانة تطبيق VPN على كل نقطة نهاية، تقوم بتركيز نفاذ VPN عند حدود الشبكة. هذا مفيد بشكل خاص للأجهزة التي لا يمكنها تشغيل تطبيقات VPN، مثل وحدات التحكم في الألعاب، بعض صناديق البث، أجهزة التلفاز الذكية القديمة، والأجهزة المدمجة لإنترنت الأشياء.
مخطط شبكة VPN لجهاز التوجيه

ومع ذلك، فإن VPN على مستوى جهاز التوجيه أيضًا تحوّل المسؤولية إلى البوابة. يجب التعامل مع DNS، قواعد جدار الحماية، تقسيم الأنفاق، سلوك "وقف القتل"، والتحديثات للبرنامج الثابت بعناية. يمكن أن يؤدي تكوين جهاز توجيه ضعيف إلى تسرب الحركة حتى عندما يظهر النفق VPN متصلًا.

لماذا تستخدم VPN على جهاز توجيه Wi-Fi الخاص بك؟

تتعلق VPN لجهاز التوجيه أساسًا بالتغطية، والاتساق، والتحكم. بدلاً من الاعتماد على المستخدمين لتفعيل تطبيقات VPN بشكل صحيح، تجعل توجيه الحركة المشفرة هو الافتراضي للشبكة.

تشمل الفوائد الرئيسية:

  • حماية على مستوى الشبكة: يمكن لكل جهاز متصل بالشبكة اللاسلكية المحددة استخدام النفق VPN.
  • دعم للأجهزة غير المتوافقة مع VPN: يمكن أن تستفيد أجهزة التلفاز الذكية، ووحدات التحكم، وأجهزة إنترنت الأشياء بدون عملاء VPN محليين.
  • سياسة مركزية: تُدار قواعد التوجيه، وإعدادات DNS، وتحكمات جدار الحماية في مكان واحد.
  • تقليل احتكاك الإعداد: لا يحتاج الضيوف والأجهزة الثانوية إلى تكوين VPN منفصل.
  • مرونة الموقع: يمكنك توجيه الحركة عبر منطقة VPN التي تحسن الوصول إلى المواقع المحجوبة أو المحتوى المقيد حسب المنطقة.

بالنسبة للمستخدمين في المناطق ذات القيود، تكون الفائدة الأكثر أهمية هي تجاوز الرقابة بشكل مستمر. إذا تم تنفيذ الرقابة من خلال حظر DNS، أو حظر IP، أو التصفيات الأساسية للحركة، يمكن أن تجعل نفق VPN المعد بشكل صحيح القيود على الشبكة المحلية أصعب للإنفاذ. يرى مزود خدمة الإنترنت اتصالًا مشفرًا بخادم VPN بدلًا من اتصالات مباشرة بالوجهات المحظورة.

ومع ذلك، تختلف أنظمة الرقابة. تستخدم بعض الشبكات تفتيش الحزم العميقة، والاستجواب النشط، قوائم حظر خوادم VPN، أو تقليل البروتوكول. في تلك البيئات، يعتمد نجاح VPN لجهاز التوجيه بشدة على البروتوكول، والمافذ، وسمعة الخادم، وإمكانيات التعتيم. يجب عليك أيضًا فهم القوانين المحلية والمخاطر قبل محاولة تجاوز الرقابة.

من وجهة نظر الخصوصية، تخفي VPN على جهاز التوجيه تفاصيل الوجهة عن مزود خدمة الإنترنت المحلي، لكنها لا تجعلك مجهول الهوية. يمكن لمزود VPN رؤية بيانات التعريف مثل أوقات الاتصال وسيرفر VPN يمكن أن يرى الحركة المتجهة إلى الإنترنت ما لم تكن التشفير من النهاية إلى النهاية، مثل HTTPS، يحميها أيضًا. لا تزال تقنية بصمة المتصفح، وتسجيل الدخول إلى الحسابات، والكوكيز، ومعرفات الأجهزة يمكن أن تعرفك.

تحسن الأمان عند دمج VPN مع نظافة جيدة لجهاز التوجيه: كلمات مرور إدارية قوية، تحديثات البرنامج الثابت، إيقاف الإدارة عن بعد، شبكات ضيوف مقسمة، ومنع تسرب DNS. بعبارة أخرى، يجب أن يكون VPN لجهاز التوجيه جزءًا من تصميم أمان الشبكة المتعدد الطبقات، وليس التصميم الكلي.

دليل خطوة بخطوة لإعداد VPN على جهاز التوجيه الخاص بك

قبل البدء، تأكد من أن جهاز التوجيه الخاص بك يمكن أن يعمل كعميل VPN. تدعم العديد من أجهزة التوجيه الاستهلاكية وضع خادم VPN، والذي يسمح لك بالاتصال بالمنزل من الخارج، ولكن ليس وضع عميل VPN، الذي يوجه حركة المرور المنزلية عبر مزود VPN تجاري أو خارجي. هذان ميزتان مختلفتان.

الخطوة 1: تدقيق قدرة الشبكة وجهاز التوجيه

قم بتدوين إعدادات الشبكة الحالية قبل تغيير أي شيء:

  1. طراز جهاز التوجيه وإصدار الأجهزة.
  2. إصدار البرنامج الثابت الحالي.
  3. نوع اتصال WAN، مثل DHCP، PPPoE، IP ثابت، أو مودم خلوي.
  4. شبكة LAN الفرعية، نطاق DHCP، وعناوين IP المحجوزة.
  5. تكوين DNS.
  6. تحويلات الموانئ الحالية، VLANs، شبكات الضيوف، أو تحكمات الوالدين.
  7. وضع المودم من مزود الخدمة، مثل وضع الجسر أو وضع جهاز التوجيه.

ثم تحقق من حدود الأجهزة. تشفير VPN يتطلب طاقة CPU. قد تتعامل أجهزة التوجيه الأقدم التي بها شرائح MIPS أو ARM ذات الطاقة المنخفضة مع قدرة مرور متواضعة فقط عبر OpenVPN. عادةً ما تحقق أجهزة التوجيه الأحدث مع تسريع AES، ومعالجات ARM متعددة النوى، أو دعم WireGuard أداءً أفضل.

الخطوة 2: تأكيد التوافق مع VPN وخيارات البرنامج الثابت

تحقق مما إذا كان البرنامج الثابت الخاص بك يدعم تكوين عميل VPN. تشمل الخيارات الشائعة:

البرنامج الثابت أو المنصةدعم عميل VPNالأكثر ملاءمةملاحظات
Stock AsusWRTغالبًا نعممستخدمي المنازل المتقدميندعم جيد لـ OpenVPN في العديد من موديلات Asus
OpenWrtنعمالمستخدمون الفنيونمرونة عالية، نظام حزم قوي
DD-WRTنعمأجهزة التوجيه القديمة وعشاق التكنولوجيادعم النموذج يختلف حسب البناء
FreshTomatoنعمأجهزة توجيه قاعدة Broadcomواجهة مفيدة، مجموعة محدودة من الأجهزة
pfSense أو OPNsenseنعمالأجهزة المخصصة لجدار الحمايةرائع في التوجيه، جدار الحماية، والتحكم في السياسة
MikroTik RouterOSنعممهندسو الشبكةقوي ولكن يتطلب تكوينًا دقيقًا
البرنامج الثابت المقدم من ISPغالبًا محدودالشبكات الأساسيةعادة ما يفتقر إلى ميزات عميل VPN المتقدمة

إذا كان البرنامج الثابت الأصلي يفتقر إلى دعم عميل VPN، يمكنك تثبيت برنامج ثانوي فقط إذا كان إصدار الأجهزة الخاص بك مدعومًا. يمكن أن يؤدي تثبيت صورة غير صحيحة إلى تضرر جهاز التوجيه. قم بتنزيل البرنامج الثابت من موقع المشروع الرسمي، تحقق من الشيفرات عند توافرها، واحتفظ بأسلوب استرداد جاهز.

الخطوة 3: اختيار هيكل VPN لجهاز التوجيه

هناك ثلاثة أنماط نشر شائعة:

  • VPN كامل النفق: تستخدم جميع حركة مرور LAN النفق عبر VPN. هذا بسيط وقوي لمقاومة الرقابة.
  • VPN تقسيم النفق: تستخدم فقط الأجهزة المحددة، أو المجالات، أو نطاقات IP الوجهة VPN. يحسن ذلك السرعة والتوافق.
  • تصميم ثنائي SSID: تتجه شبكة Wi-Fi واحدة عبر VPN، بينما تستخدم الأخرى مسار ISP العادي. هذا عملي للأسر ذات الاحتياجات المختلطة.

يفضل المستخدمون المتقدمون غالبًا تصميم ثنائي SSID أو قائم على VLAN. على سبيل المثال، يمكن أن يقوم wifi-vpn بالتوجيه عبر نفق VPN، بينما يستخدم wifi-direct مسار ISP. يساعد هذا على تجنب كسر الخدمات التي ترفض حركة مرور VPN، مثل بعض مواقع البنوك أو منصات البث المحلية.

الخطوة 4: استيراد بيانات اعتماد VPN والتكوين

يجب أن يقدم موفر VPN الخاص بك ملفات التكوين أو الإعدادات اليدوية. بالنسبة إلى OpenVPN، عادةً ما يكون ملف .ovpn بالإضافة إلى بيانات الاعتماد أو الشهادات. بالنسبة إلى WireGuard، يكون تكوين نظير يحتوي على المفاتيح الخاصة والعامة، وتفاصيل النقاط، وعناوين IP المسموح بها.

تشمل معلمات OpenVPN النموذجية:

  • اسم المضيف أو عنوان IP للخادم.
  • المنفذ ونقل البيانات، مثل UDP 1194 أو TCP 443.
  • إعدادات التشفير والمصادقة.
  • شهادة CA وشهادة العميل إذا لزم الأمر.
  • اسم المستخدم وكلمة المرور إذا تم استخدامها.
  • خيار إعادة توجيه البوابة للتوجيه الكامل.
  • خيارات دفع DNS.

تشمل معلمات WireGuard النموذجية:

  • المفتاح الخاص المحلي.
  • المفتاح العام للنظير.
  • اسم المضيف والمنفذ للنقطة.
  • عناوين IP المسموح بها، عادةً 0.0.0.0/0 و::/0 لنفق كامل.
  • keepalive المستمر، الذي يكون غالبًا مفيدًا خلف NAT.

قم بتخزين المفاتيح الخاصة وبيانات الاعتماد بشكل آمن. يمكن لأي شخص يمتلك تلك التفاصيل استخدام حساب VPN الخاص بك.

الخطوة 5: تكوين التوجيه، DNS، وسلوك جدار الحماية

بعد الاتصال بالنفق، يحدد التوجيه ما إذا كانت الحركة تستخدمه فعلياً. بالنسبة لإعداد النفق الكامل، يجب أن تشير المسار الافتراضي إلى واجهة VPN. بالنسبة للتوجيه المنقسم، استخدم التوجيه المستند إلى السياسة حسب عنوان IP المصدر، أو الشبكة الفرعية المصدر، أو VLAN، أو الوجهة.

تُعد DNS بنفس القدر من الأهمية. إذا كانت أجهزة LAN لا تزال تستخدم خوادم DNS من مزود الخدمة، قد تفشل استعلامات المجالات المحظورة أو تتسرب. قم بتكوين جهاز التوجيه لإعادة توجيه DNS عبر VPN أو استخدم موفري DNS الآمنين القابلين للوصول داخل النفق. كذلك، قم بحظر DNS الخارج من أجهزة LAN باستثناء جهاز التوجيه إذا كنت تريد تحكمًا صارمًا.

تصميم مقاوم للأساسيات يمكن أن يشمل:

  • يقوم DHCP بتوزيع عنوان IP لجهاز التوجيه كخادم DNS.
  • يقوم جهاز التوجيه بإعادة توجيه DNS عبر نفق VPN.
  • تحظر قواعد جدار الحماية DNS من LAN إلى WAN على المنفذ 53 عندما تتطلب سياسة VPN إنشاء نفق.
  • يتم توجيه IPv6 إما عبر VPN أو يتم تعطيله إذا لم يكن مدعومًا.
  • يُوقف مفتاح القتل خروج WAN إذا سقط نفق VPN.

الخطوة 6: اختبار الإعداد قبل الاعتماد عليه

لا تفترض أن VPN تعمل لأن الواجهة تقول "متصلة". اختبر من جهاز عميل متصل بشبكة Wi-Fi VPN.

تحقق من التالي:

  1. عنوان IP العمومي يتطابق مع خادم VPN، وليس مع مزود الخدمة.
  2. تظهر اختبارات تسرب DNS عناوين VPN أو عنوان المُحلل المختار.
  3. لا يكشف IPv6 عن عنوان ISP.
  4. يتم تحميل المواقع المحظورة كما هو متوقع.
  5. لا تزال SSID أو VLAN غير المرتبطة بـ VPN تعمل كما هو متوقع.
  6. معدل النقل والكمون مقبولان.
  7. يعمل مفتاح القتل من خلال إيقاف عملية VPN والتأكد من أن الحركة لا تتسرب عبر WAN.

تشمل الفخاخ الشائعة NAT مزدوج من بوابات ISP، إعدادات الوقت الخاطئة التي تكسر تحقق الشهادات، مشاكل MTU التي تتسبب في تحميل جزئي، وإعدادات DNS التي يتم الكتابة فوقها من تجديدات WAN. وثق كل تغيير حتى تتمكن من التراجع بسرعة.
لوحة إعداد VPN لجهاز التوجيه

استكشاف بروتوكولات VPN وتأثيرها

يمكن أن تؤثر خيارات البروتوكول بشكل مباشر على السرعة، والاستقرار، ومقاومة الرقابة، وحمل وحدة المعالجة المركزية لجهاز التوجيه. تعتمد أفضل الخيارات على كل من جهازك وبيئة التصفية.

OpenVPN

OpenVPN ناضج، مدعوم على نطاق واسع، وقابل للتكوين بشكل كبير. يمكن تشغيله عبر UDP لأداء أفضل أو TCP لعبور الشبكات المقيدة بسهولة. يمكن أن يشبه TCP 443 HTTPS العادي على مستوى المنفذ، على الرغم من أن تفتيش الحزم العميقة قد لا يزال يحدد حركة المرور كبروتوكول VPN.

على أجهزة التوجيه، قد يكون OpenVPN أبطأ من البروتوكولات الأحدث لأنه غالبًا يعمل في مساحة المستخدم وقد لا يستخدم تسريع الأجهزة بالكامل. ومع ذلك، لا يزال خيارًا قويًا لأنه يدعم العديد من برامج تشغيل جهاز التوجيه بشكل جيد.

WireGuard

WireGuard خفيف الوزن وغالبًا ما يكون أسرع بكثير من OpenVPN على أجهزة التوجيه الحديثة. يستخدم كودًا بسيطًا وتشفيرًا حديثًا. التكوين بسيط وسلوك التجوال ممتاز.

التجارة هي أن حركة مرور WireGuard يمكن أن تكون أسهل في بصمة الأصابع في بعض البيئات المقيدة إلا إذا أضاف المزود تعتيمًا أو غلفها في نقل آخر. من أجل الأداء الخالص على البرنامج الثابت المدعوم، عادةً ما يكون واحدًا من أفضل الخيارات.

L2TP/IPSec و IKEv2/IPSec

L2TP/IPSec شائع ولكنه قديم. يمكن حظره بسهولة لأنه يستخدم منافذ وبروتوكولات معروفة. قد يواجه أيضًا صعوبة خلف NAT صارم ما لم يعمل عبور NAT بشكل صحيح.

IKEv2/IPSec حديثة وأكثر استقرارًا لأجهزة الجوال، لكن دعم أجهزة التوجيه يختلف. يمكن أن تكون سريعة عند توفر تسريع الأجهزة. ومع ذلك، مثل L2TP/IPSec، يمكن أن يكون أسهل للشبكات المقيدة أن تحظرها من تكوينات OpenVPN الأكثر تكيفًا.

PPTP

يجب تجنب PPTP للاستخدام الحساس للأمان. إنه قديم ولديه نقاط ضعف معروفة. قد يظهر لا يزال في واجهات أجهزة التوجيه القديمة، ولكنه غير مناسب للخصوصية أو تجاوز الرقابة.

توصيات البروتوكول للمناطق المقيدة

للمناطق المقيدة، امنح الأولوية للموثوقية والقدرة على التكيف:

  • استخدم OpenVPN عبر TCP 443 عند حظر الشبكات للمنافذ الشائعة لـ VPN.
  • استخدم OpenVPN عبر UDP عندما تكون السرعة مهمة وليس هناك تقليل لترتيبات UDP.
  • استخدم WireGuard عندما يدعم مزودك نقاط النهاية الثابتة ولا تعمل الشبكة على بصمة إصبعه بشكل عدواني.
  • اعتبر الوضع المخفي أو التعتيم إذا كان مزود VPN لديك يقدمها لتكوينات متوافقة مع جهاز التوجيه.
  • تجنب PPTP ولا تعتمد على L2TP/IPSec حيث يكون الحظر شائعًا.

يمكن أن تؤثر خيارات البروتوكولات أيضًا على MTU. يضيف الت encapsulation overhead، لذا قد تحتاج الحزم إلى حجم أقصى أصغر. تشمل أعراض مشاكل MTU مواقع تحميل جزئي، مشغلات فيديو تتجمد، وفشل في المصافحات TLS. عادةً ما يؤدي تعديل MTU أو تثبيت MSS على جهاز التوجيه إلى إصلاح ذلك.

التحديات التقنية والحلول في إعداد VPN لجهاز التوجيه

تفشل نشرات VPN على أجهزة التوجيه بطرق متوقعة. تأتي معظم المشاكل من حدود الأجهزة، أخطاء التوجيه، تسربات DNS، أو تعارضات بين معدات مزود الخدمة و firmware لجهاز التوجيه.

مشكلات الإعداد والاستخدام الشائعة

تدفق منخفض هو أكثر الشكاوى شيوعًا. قد يؤثر التشفير على وحدة المعالجة المركزية لجهاز التوجيه. تحقق من استخدام وحدة المعالجة المركزية خلال اختبارات السرعة. إذا كان أحد النوى مشغولًا بالكامل، فإن البروتوكول أو الأجهزة تكون البطل.

الاتصال بالنفق ولكن لا تمر الحركة تشير عادة إلى أخطاء في التوجيه أو جدار الحماية. تحقق من أن الاتجاهات الافتراضية، وقواعد NAT، وجداول توجيه السياسة تشير إلى واجهة النفق.

تسربات DNS تحدث عندما تستخدم العميل خوادم DNS مقدمة من مزود الخدمة، أو DNS العام المتصل، أو IPv6 DNS خارج النفق. حظر التعامل المباشر مع DNS وجبر الـ DNS للعمل من خلال جهاز التوجيه.

فشل مواقع البث أو البنوك لأن بعض الخدمات تحظر نطاقات IP الخاصة بـ VPN. استخدم تقسيم النفق أو SSID للوصول المباشر للخدمات التي تتطلب طريق مزود الخدمة.

فواصل متكررة قد تسببها WAN غير مستقرة، أو حظرت keepalives، أو أجهزة توجيه مزدحمة، أو ازدحام خادم VPN. جرب خادماً آخر، أو غير النقل، أو ضبط إعدادات keepalive.

تسربات IPv6 تحدث عندما يتم توجيه IPv4 عبر النفق ولكن IPv6 يبقى موجهًا عبر مزود الخدمة. إما تكوين IPv6 عبر VPN أو إيقاف IPv6 على الشبكة المتجهة عبر VPN.

حلول لتحسين الأداء

ابدأ باختيار البروتوكول. إذا كانت متاحة، اختبر WireGuard وOpenVPN UDP قبل OpenVPN TCP. يمكن أن يؤدي النفق على TCP فوق TCP إلى أداء ضعيف تحت فقد الحزم لأن كلا الطبقتين تعيد نقل الحزم.

بعد ذلك، قم بتحسين التوجيه. يقلل التوجيه المستند إلى السياسة من الحمل غير الضروري على VPN. على سبيل المثال، توجه فقط الأجهزة الحساسة أو VLANs معينة عبر VPN. احتفظ بحركة المرور المحلية الحساسة للكمون، مثل الألعاب أو الوسائط المحلية، على المسار المباشر إذا كان ذلك يسمح بممارسة الخصوصية.

ثم قم بضبط حجم الحزمة. إذا كنت تشك في وجود تجزئة، قلل MTU للنفق أو قم بتمكين MSS clamping. تتفاوت قيم MTU الشائعة لـ VPN حسب البروتوكول ونوع WAN، لذا اختبر بدلاً من النسخ بشكل أعمى.

قد تكون الأجهزة أيضًا هي العامل المحدد. للاستخدام المستدام عالي السرعة لـ VPN، اعتبر:

  • جهاز توجيه مزود بمعالج ARM قوي ودعم AES.
  • جهاز كمبيوتر صغير يعمل بنظام pfSense، OPNsense، أو OpenWrt.
  • بوابة VPN مخصصة خلف جهاز التوجيه الحالي.
  • مفاتيح ومنافذ دعم VLAN لأجزاء إنترنت أنظف.

أفضل الممارسات للأمان والسرعة

استخدم قاعدة أمان قبل تمكين VPN:

  • غيّر بيانات اعتماد الإدارة الافتراضية لجهاز التوجيه.
  • أوقف الإدارة من الجانب WAN إلا عند الحاجة الصارمة.
  • تحديث البرنامج الثابت بانتظام.
  • احتفظ بنسخة احتياطية من تكوين جهاز التوجيه بعد الإعداد الناجح.
  • استخدم تشفير Wi-Fi قوي، ويفضل WPA2-AES أو WPA3.
  • عزل أجهزة إنترنت الأشياء عن أجهزة الكمبيوتر المحمولة والهواتف الموثوقة.
  • تطبيق قواعد جدار الحماية الأقل امتيازًا بين VLANs.
  • راقب السجلات لقطع الأنفاق وفشل التوثيق.

لتحقيق السرعة، اجعل التكوين بسيطًا. تجنب تراكم عدة أنفاق VPN إلا إذا كنت تفهم تأثير الكمون وMTU. اختر خوادم VPN القريبة عندما لا يتطلب تجاوز الرقابة منطقة بعيدة. أخيرًا، قم بجدولة اختبارات دورية لأن خوادم VPN ومسارات مزودي الخدمة وأنماط الحظر تتغير مع مرور الوقت.
استكشاف أداء VPN

مفاهيم خاطئة شائعة حول VPN وأجهزة التوجيه

غالبًا ما يُساء فهم إعدادات VPN على أجهزة التوجيه. توضح الإجابات التالية بنمط FAQ الافتراضات الأكثر شيوعًا التي ينبغي على المستخدمين المتقدمين تحديها.

هل تجعل VPN على جهاز التوجيه كل جهاز مجهول الهوية؟

لا. تغير عنوان IP العام الذي تراه المواقع وتقوم بتشفير الحركة بين جهاز التوجيه الخاص بك وخادم VPN. لكنها لا تزيل بصمات المتصفح، تسجيل الدخول إلى الحسابات، الكوكيز، بيانات الاعتماد للأجهزة، أو بكسلات التتبع. استخدم إعدادات متصفح تركز على الخصوصية، وحسابات مقسمة، وتشفير من النهاية إلى النهاية عندما تكون الهوية مهمة.

هل يعمل أي جهاز توجيه Wi-Fi مع VPN؟

لا. يجب أن يدعم جهاز التوجيه وضع عميل VPN، ويجب أن يكون قويًا بما يكفي لمعدل المرور الذي تحتاجه. بعض أجهزة التوجيه تعلن عن "دعم VPN" لكن توفر فقط ميزات خادم VPN. تحقق دائمًا من دعم العميل للبروتوكول الذي تخطط لاستخدامه.

هل أداء VPN على جهاز التوجيه هو نفسه كما هو الحال مع استخدام تطبيق VPN؟

عادةً لا. تحتوي الهواتف وأجهزة الكمبيوتر المحمولة غالبًا على معالجات أسرع وتطبيقات VPN محسّنة. قد تحتوي أجهزة التوجيه على معالجات أضعف وتقييد محدود للتشفير. يمكن أن تكون WireGuard على أجهزة قوية سريعة، ولكن OpenVPN على أجهزة التوجيه الأقدم قد تكون أبطأ بكثير.

هل يمكن أن تتجاوز VPN الرقابة دائمًا؟

لا. يمكن أن تتجاوز VPN العديد من أشكال التصفية، وخاصة حظر DNS والأساسية لحظر IP. ومع ذلك، يمكن أن تمنع الرقابة المتطورة خوادم VPN المعروفة، وتحديد بصمات البروتوكولات، وتقليل الأنفاق المشفرة، أو تعطيل المصافحات. قد تحتاج إلى التعتيم، أو الموانئ البديلة، أو دوران الخوادم.

هل تحمي VPN على جهاز التوجيه من المواقع الضارة؟

ليس بمفرده. تقوم VPN بتشفير النقل بينك وبين خادم VPN. لا تحظر تلقائيًا التصيد، أو البرمجيات الخبيثة، أو التنزيلات غير الآمنة، أو المواقع المخترقة. استخدم ترشيح DNS الآمن، وحمايات المتصفح، وأمان النقاط النهائية، وعادات تصفح حذرة.

هل يجب أن أعطل IPv6 عند استخدام VPN لجهاز التوجيه؟

إذا لم يدعم VPN وجهاز التوجيه أعمال نفق IPv6 بشكل صحيح، قد يمنع إيقاف IPv6 على الشبكة المتجهة عبر VPN تسربات. إذا كنت تحتاج إلى IPv6، قم بتكوينه بطريقة مدروسة واختباره باستخدام أدوات فحص التسرب.

اعتبارات نهائية للمستخدمين المتقدمين

قبل نشر VPN على جهاز توجيه Wi-Fi، راجع متطلبات شبكتك الفعلية. اسأل ما الذي يجب حمايته، وما الذي يجب أن يكون سريعًا، وما الذي يجب أن يظل متوافقًا مع الخدمات المحلية. إن إعداد النفق الكامل بسيط، ولكنه قد لا يكون مثاليًا لكل جهاز. غالبًا ما يوفر التصميم المقسم مع SSIDs لـ VPN وغير VPN تحكمًا أفضل في العمليات.

خطط للإدارة المستمرة. احتفظ بنسخ من التكوينات العاملة، والشهادات، والمفاتيح، وصور البرنامج الثابت في موقع آمن. تتبع أي الأجهزة تستخدم مسار VPN. تحقق من تسربات DNS وIP بعد تحديثات البرنامج الثابت. راجع السجلات عند تغير الاتصال. إذا اعتمد المستخدمون على الوصول غير المقيد، فقم بتكوين سلوك جدار الحماية لإيقاف التشغيل حتى لا تتراجع الحركة بهدوء إلى مسار مزود الخدمة.

تعتبر التحصينات المستقبلية مهمة لأن القيود تتطور. اختر البرنامج الثابت الذي يتم صيانته بنشاط، بروتوكولات ذات دعم قوي من المجتمع، ومزود VPN يقدم طرق اتصال متعددة. عند الإمكان، استخدم أجهزة توجيه أو أجهزة جدار حماية تدعم WireGuard وOpenVPN وVLANs وتوجيه السياسة وقواعد جدار الحماية المخصصة والتحكم في DNS. يمنحك هذا مساحة للتكيف عندما يتم حظر بروتوكول أو يصبح نطاق الخادم غير موثوق به.

يمكن أن يوفر إعداد VPN مصمم جيدًا لجهاز التوجيه خصوصية قوية على مستوى الشبكة وإمكانية وصول موثوقة في المناطق المقيدة. يعمل بشكل أفضل عندما يتم التعامل معه كنظام مهندسي: تم اختباره، ومراقبته، وتوثيقه، وضبطه. زود جهاز التوجيه Wi-Fi الخاص بك بـ BeFreeVPN لتجاوز الرقابة بيسر والاستمتاع بتجربة تصفح آمنة وخالية من التسجيل.
إعداد VPN لجوجل TV: غوص عميق

· 19 دقائق قراءة

هل تبحث عن تجاوز القيود الإقليمية وتأمين تدفقك على جوجل TV؟ توضح هذه الدليل المتعمق الخطوات الفنية اللازمة لإعداد VPN بشكل فعّال. إذا كنت بحاجة إلى إعداد VPN لجوجل TV في منطقة مقيدة، فإن الهدف ليس فقط الوصول السلس إلى التطبيقات والوسائط. بل هو أيضًا تقليل التعرض لمراقبة الشبكة، وتقليل تقليل السرعة من مزود الخدمة، وتصفية DNS، وحجب المحتوى مع الحفاظ على جهازك القائم على التدفق مستقرًا وسريعًا.

جوجل TV مبنية على أندرويد TV، مما يجعل نشر VPN أكثر مرونة من العديد من منصات التلفاز الذكي. ومع ذلك، يمكن أن تعقد الشبكات المثقلة بالرقابة، والموجهات الضعيفة، وقيود متجر التطبيقات، وطرق الحجب العملية. يغطي هذا الدليل الخيارات الفنية، ومسارات الإعداد، وضبط الأداء، والتحكم في الخصوصية، والمفاهيم الخاطئة، وطرق التجاوز المتقدمة التي يجب عليك فهمها قبل الاعتماد على VPN للبث أو تجاوز الرقابة.

نظرة عامة على إعداد VPN لجوجل TV

1. مقدمة عن VPN لجوجل TV

تقوم VPN، أو الشبكة الخاصة الافتراضية، بإنشاء نفق مشفر بين جهاز جوجل TV الخاص بك وخادم VPN بعيد. بدلاً من إرسال الحركة مباشرة عبر مزود خدمة الانترنت أو مشغل الشبكة المحلي، يتم تغليف حركتك داخل اتصال مشفر وتخرج عبر خادم مزود VPN.

بالنسبة لمستخدمي جوجل TV في بيئات الانترنت المفتوحة، قد يُحسن هذا بشكل رئيسي الخصوصية أو يساعد في الوصول إلى مكتبات البث الخاصة بالمنطقة. في المناطق المقيدة، تكون الوظيفة أكثر جدية. يمكن أن تساعد VPN في توجيه الحركة حول الحجب، وتقليل التلاعب في DNS، وجعل من الصعب على الوسطاء المحليين فحص الخدمات التي تستخدمها.

لماذا استخدام VPN على جوجل TV في المناطق المقيدة

غالبًا ما تستخدم الشبكات المقيدة مزيجًا من طرق الحجب. قد تشمل هذه طرق مثل تسميم DNS، حجب IP، فحص الحزمة العميقة، تصفية متجر التطبيقات، أو تقليل السرعة لنقاط البث المعروفة. يعتمد جوجل TV على خدمات السحابة، وتحديثات التطبيقات، وواجهة برمجة التطبيقات للبث، واستعلامات DNS، لذا يمكن أن يؤدي حتى الحجب الجزئي إلى كسر التجربة.

يمكن أن تساعد VPN من خلال:

  • تشفير الحركة بين جوجل TV وخادم VPN.
  • استبدال حل DNS المحلي بـ DNS يتحكم به VPN.
  • إخفاء عنوان IP المرئي لديك عن منصات البث ومواقع الويب.
  • توجيه الحركة حول حجب مزود الخدمة المحلي وجدران الشبكة.
  • تقليل بعض أشكال تصنيف الحركة وتقليل السرعة.

ومع ذلك، فإن VPN ليست سحرًا. إذا كان بروتوكول VPN نفسه محجوبًا، إذا تمت إزالة تطبيق VPN من متجر Play المحلي، أو إذا قامت خدمات البث بالإشارة إلى خادم VPN مزدحم، قد تحتاج إلى تكوين متقدم.

فوائد VPN للبث والخصوصية

الفوائد الرئيسية لـ VPN على جوجل TV هي عملية:

  1. الوصول إلى البث: يمكنك الاتصال بخادم في بلد مدعوم للوصول إلى التطبيقات أو المكتبات المتاحة في تلك المنطقة.
  2. خصوصية الشبكة: يرى مزود الخدمة أنك متصل بخادم VPN، ولكن ليس المجالات المحددة للبث أو طلبات الوسائط داخل النفق المشفر.
  3. شباكات عامة أو مشتركة أكثر أمانًا: إذا تم توصيل جوجل TV الخاص بك في فندق، أو سكن طلاب، أو شقة مكتبية، أو إعداد سكن مشترك، تقلل VPN من التعرض للشبكة المحلية.
  4. سلامة DNS: تجبر VPN جيدة استعلامات DNS عبر محللين مشفرين أو يتحكم بهم المزود، مما يساعد على منع حجب DNS.
  5. الاستمرارية: مع خادم وبروتوكول مستقرين، يمكنك تجنب التوجيه غير المتسق الذي يسببه تصفية مزود الخدمة المحلي.

التحديات التي تواجه عدم استخدام VPN

بدون VPN، تكون حركة جوجل TV مرئية عادةً لعدة أطراف: مزود الخدمة، مدير Wi-Fi، موفر DNS، وفي بعض الحالات بوابات الشبكة الإقليمية. في المناطق المقيدة، يمكن أن يؤدي ذلك إلى حجب التطبيقات، وتقطيع البث، وفشل تسجيل الدخول، ومشاكل في الوصول إلى متجر التطبيقات.

يمكن أن ترى أيضًا أعراضًا تبدو وكأنها مشكلات في الجهاز ولكنها في الواقع تتعلق بتداخل الشبكة:

  • تحميل تطبيقات البث لكن الفيديوهات لا تبدأ أبدًا.
  • نتائج البحث في متجر Play غير مكتملة.
  • تعمل خدمات جوجل بشكل متقطع.
  • تظهر أخطاء DNS فقط على تطبيقات معينة.
  • تنخفض جودة البث على الرغم من وجود اتصال سريع.
  • تفشل تطبيقات الأخبار الأجنبية أو التعليم أو الترفيه المحددة.

يمكن لتكوين VPN الصحيح حل العديد من هذه القضايا، لكن البروتوكول وطريقة الإعداد مهمان.

2. فهم بروتوكولات وآليات VPN

يتحكم بروتوكول VPN في كيفية بناء النفق المشفر، والمصادقة عليه، وصيانته، ونقله عبر الشبكة. في المناطق المقيدة، يمكن أن يحدد اختيار البروتوكول ما إذا كان VPN سيتصل على الإطلاق.

بروتوكولات VPN الشائعة لجوجل TV

البروتوكولنقاط القوةنقاط الضعفأفضل حالة استخدام على جوجل TV
OpenVPN UDPناضج، مدعوم على نطاق واسع، قابل للتكوينيمكن اكتشافه أو تقليل السرعة؛ قد يحتاج إلى تشويش إضافيإعداد مرن، تكوين يدوي، شبكات مقيدة بمنافذ مخصصة
OpenVPN TCPأكثر موثوقية على الشبكات غير المستقرة؛ يمكن أن يستخدم المنفذ 443أبطأ من UDP بسبب تحميل TCP على TCPالشبكات التي تحجب UDP أو تسمح بحركة المرور الشبيهة بالويب فقط
IKEv2/IPsecإعادة الاتصال السريع، جيدة لشبكات الجوالأسهل للحجب في بعض المناطق؛ دعم التطبيق يختلفالشبكات المنزلية المستقرة أو اتصالات ISP بدون تصفية عدوانية
WireGuardسريع جدًا، تشفير حديث، حمل منخفضنمط حركة مرور متميز؛ يمكن حجزه بدون تشويشبث بسرعة عالية حيث تكون الرقابة معتدلة
بروتوكولات التخفي الاحتكاريةمصممة لإخفاء توقيعات VPNأقل شفافية؛ تعتمد على تنفيذ المزودبيئات عالية الرقابة حيث تفشل البروتوكولات القياسية

لإعداد VPN لجوجل TV، يُعتبر OpenVPN وWireGuard شائعين لأن العديد من تطبيقات VPN لأندرويد TV تدعمهم. ومع ذلك، قد تكون الوضعيات المتخفية أو المشوشة ضرورية حيث يكون حجب VPN عدوانيًا.

كيف تساعد البروتوكولات في تجاوز الرقابة

نظم الرقابة عادةً تبحث عن إشارة واحدة أو أكثر:

  • عناوين IP الوجهة المرتبطة بالخدمات المحظورة.
  • طلبات DNS للنطاقات المحجوبة.
  • توقيعات الحركة التي تتطابق مع بروتوكولات VPN.
  • بيانات التعريف أو مؤشرات اسم الخادم الخاصة بعملية TLS.
  • توقيت الحزم أو سلوك الاتصال غير المعتاد.

تساعد بروتوكولات VPN من خلال تشفير المحتوى ونقل الطلبات عبر خادم آخر. يذهب التشويش إلى أبعد من ذلك. إنه يحاول جعل حركة VPN تبدو مثل HTTPS عادية أو بروتوكولات أخرى مسموح بها. على سبيل المثال، قد يبدو OpenVPN عبر المنفذ TCP 443 مثل حركة مرور ويب مشفرة قياسية على مستوى جدار الحماية الأساسي. تتغلف أنظمة التخفي الأكثر تقدمًا أو تخفي حزم VPN لتقليل بصمات البروتوكول.

اعتبارات لاختيار البروتوكول المناسب

اختر بناءً على نموذج التهديد والقيود الشبكية:

  • للسرعة: ابدأ بـ WireGuard أو OpenVPN UDP.
  • للموثوقية: جرب IKEv2 أو OpenVPN TCP.
  • للشبكات المقيدة: استخدم OpenVPN TCP على المنفذ 443، أو وضع التخفي، أو بروتوكول مشوش خاص بالمزود.
  • للخصوصية: تفضل المزودين ذوي التشفير القوي، وحماية التسريبات، وسياستهم الواضحة فيما يتعلق بعدم الاحتفاظ بالسجلات.
  • للتوافق: تأكد من أن المزود لديه تطبيق لأندرويد TV أو جوجل TV، أو يدعم إعداد على مستوى الموجه.

اعتبر أيضًا ما إذا كان جهاز جوجل TV لديك يحتوي على مساحة كافية لوحدة المعالجة المركزية. قد تكافح الأجهزة الأساسية مع التدفق بدقة 4K عبر تشفير ثقيل، خاصة مع OpenVPN.

3. خطوات إعداد VPN لجوجل TV

هناك ثلاث طرق رئيسية لإعداد VPN على جوجل TV: تثبيت تطبيق VPN مباشرة، أو تثبيت APK لأندرويد، أو تكوين VPN على موجهك. التثبيت المباشر هو الأيسر. يعد تكوين الموجه أقوى عندما لا يستطيع الجهاز تشغيل تطبيق VPN أو عندما تريد تغطية كل الحركة.

خطوات تكوين VPN لجوجل TV

متطلبات وإعتبارات قبل التثبيت

قبل أن تبدأ، تحقق مما يلي:

  • تم تحديث جهاز جوجل TV لديك إلى أحدث إصدار متاح من النظام.
  • لديك اتصال إنترنت مستقر.
  • يمكنك الوصول إلى متجر Play عن طريق حساب جوجل الخاص بك، أو لديك مصدر APK آمن.
  • يدعم مزود VPN الخاص بك أندرويد TV، جوجل TV، OpenVPN، WireGuard، أو إعداد الموجه.
  • تعرف أي منطقة أو خادم تحتاج.
  • تفهم القوانين المحلية والمخاطر المتعلقة باستخدام VPN في ولايتك.

إذا كنت في منطقة مقيدة، قم بتنزيل التطبيقات المطلوبة، وملفات التكوين، وملفات APK الاحتياطية قبل السفر أو قبل أن تصبح الكتل نشطة. احتفظ بملفات OpenVPN .ovpn وبيانات الاعتماد بشكل آمن.

الطريقة 1: تثبيت تطبيق VPN من متجر جوجل Play على جوجل TV

هذه هي الطريقة المفضلة عندما تكون متاحة.

  1. افتح الصفحة الرئيسية لجوجل TV. استخدم الريموت للتنقل إلى القائمة العلوية.
  2. اذهب إلى التطبيقات. افتح وظيفة بحث التطبيق.
  3. ابحث عن مزود VPN الخاص بك. استخدم اسم المزود بالضبط لتجنب النسخ.
  4. قم بتثبيت التطبيق الرسمي. تحقق من اسم المطور قبل التثبيت.
  5. افتح تطبيق VPN. قم بتسجيل الدخول أو تفعيل العملية حسب إجراءات المزود.
  6. اختر خادمًا. حدد موقعًا قريبًا من منطقة المحتوى المستهدفة أو خادماً منخفض الكمون قريباً.
  7. حدد بروتوكولًا. ابدأ بـ WireGuard أو OpenVPN UDP. إذا تم حظره، انتقل إلى OpenVPN TCP أو وضع التخفي.
  8. وافق على طلب الاتصال بـ VPN. ستظهر رسالة النظام على أندرويد TV.
  9. اختبر البث وDNS. افتح التطبيق المستهدف وتحقق مما إذا كانت المحتويات يتم تحميلها بشكل صحيح.

يوفر لك هذا الإعداد حماية على مستوى الجهاز. فقط حركة جوجل TV تمر عبر VPN، وليس الشبكة المنزلية بالكامل.

الطريقة 2: تثبيت APK لـ VPN

إذا كان تطبيق VPN غير متاح في منطقتك في متجر Play، فقد تنجح عملية التثبيت الجانبي. استخدم الحذر لأن APKs الضارة شائعة.

  1. قم بتثبيت مدير ملفات موثوق من متجر Play.
  2. قم بتنزيل APK من الموقع الرسمي لمزود VPN على جهاز آخر.
  3. قم بنقلها عبر محرك USB، أو تخزين سحابي، أو مشاركة شبكة محلية.
  4. على جوجل TV، قم بتمكين التثبيت من مصادر غير معروفة لمدير الملفات.
  5. افتح APK وقم بتثبيتها.
  6. قم بإلغاء إذن المصدر الغير معروف بعد التثبيت.
  7. قم بتشغيل تطبيق VPN واتصل.

ثبّت APKs فقط من مصادر رسمية. تجنب التطبيقات المعدلة، أو عملاء VPN المكسرين، أو المرايا غير الرسمية. قد تسرب هذه بيانات أو تحتوي على برامج ضارة.

الطريقة 3: تكوين VPN على موجهك

تعتبر VPN على مستوى الموجه مفيدة عندما لا يمكن لتطبيق جوجل TV الاتصال، عندما تريد تغطية على مستوى الشبكة، أو عندما تريد استخدام تكوينات OpenVPN/WireGuard مخصصة.

الخطوات العامة:

  1. تأكد من دعم موجهك لوضع عميل VPN. العديد من موجهات مزود الخدمة لا تدعم ذلك.
  2. قم بتثبيت برنامج ثابت متوافق إذا لزم الأمر، مثل OpenWrt، DD-WRT، AsusWRT-Merlin، أو البرنامج الثابت الخاص بالمزود.
  3. قم بتنزيل ملفات تكوين VPN من مزودك.
  4. قم بتحميل إعدادات OpenVPN أو WireGuard إلى الموجه.
  5. أدخل بيانات الاعتماد، والشهادات، والمفاتيح، وإعدادات DNS.
  6. مرور جوجل TV الخاص بك عبر نفق VPN.
  7. اختبار تسرب IP وDNS من جهاز آخر على نفس الشبكة.
  8. قم بتوصيل جوجل TV بهذا الموجه أو شبكة Wi-Fi التي تدعم VPN.

يفضل المستخدمون المتقدمون التوجيه القائم على السياسة. هذا يرسل جوجل TV فقط عبر VPN مع إبقاء أجهزة الألعاب، والأجهزة الذكية المنزلية، أو الخدمات المحلية خارج النفق.

اصلاح مشكلات الإعداد الشائعة

تثبيت تطبيق VPN لكن لا يتصل. قم بتغيير البروتوكولات. جرب OpenVPN TCP المنفذ 443، وضع التخفي، أو خادم آخر. تحقق مما إذا كانت شبكتك تحجب UDP.

تطبيق البث يكتشف VPN. قم بتغيير الخوادم، مسح ذاكرة التخزين المؤقت للتطبيق، إعادة تشغيل جوجل TV، وتجنب المواقع المزدحمة. تقوم بعض المنصات بحجب نطاقات IP المعروفة لـ VPN.

تتوقف الإنترنت بعد الاتصال. تحقق من إعدادات DNS، سلوك إيقاف التشغيل التلقائي، وقواعد جدار حماية الموجه. إذا كنت تستخدم VPN عبر الموجه، تحقق من بوابة الشبكة الافتراضية وقواعد NAT.

يتصل VPN لكن الموقع لا يتغير. اجبر على إيقاف تشغيل تطبيق البث. مسح ذاكرة التخزين المؤقت. تأكد من أن عنوان IP لخادم VPN يوضع في البلد المتوقع.

إصلاح التنقل عن بُعد مع تطبيق مثبت بشكل جانبي. بعض تطبيقات VPN للأندرويد المخصصة للجوال ليست محسنة للتلفاز. استخدم ماوس بلوتوث، أو تطبيق للتحكم عن بُعد، أو مزود يدعم أندرويد TV.

الحماية المتقدمة تمنع VPN. قد تتطلب الفنادق والشبكات المشتركة تسجيل الدخول عبر المتصفح قبل السماح بحركة VPN. تحقق من الهوية أولاً، ثم اتصل بـ VPN.

4. تحسين أداء VPN على جوجل TV

VPN تعمل ليست دائمًا VPN محسّنة. يتطلب البث تدفقًا مستمرًا، وفقدان حزم低، وDNS مستقر. في المناطق المقيدة، قد يكون الاتصال البطيء لكن المستقر أفضل من البروتوكول السريع الذي يتقطع كثيرًا.

تقنيات لتعزيز سرعة VPN وجودة الاتصال

ابدأ بالأساسيات:

  • استخدم Ethernet بدلاً من Wi-Fi حيثما كان ممكنًا.
  • إذا كنت تستخدم Wi-Fi، تفضل 5 GHz أو 6 GHz بدلاً من 2.4 GHz المزدحم.
  • ضع الموجه بالقرب من جهاز جوجل TV.
  • أغلق التطبيقات غير المستخدمة في الخلفية.
  • أعد تشغيل تطبيق VPN بعد تغيير البروتوكول.
  • احتفظ ببرنامج جوجل TV الثابت وتطبيق VPN في تحديث.

ثم قم بضبط VPN:

  • جرب WireGuard للسرعة إذا لم يتم حجبه.
  • جرب OpenVPN UDP لتحقيق توازن بين التوافق والأداء.
  • قلل الحمل الناتج عن التشفير فقط إذا كانت التطبيق يدعم ذلك بأمان؛ لا تُعطل التشفير.
  • استخدم نفق مقسم للتطبيقات غير الحساسة إذا كانت متاحة.
  • تجنب الخوادم البعيدة ما لم يكن مطلوبًا لمنطقة محتوى معينة.

ضبط الإعدادات لتجربة بث مثالية

لبث 4K، تهم الاستقرار أكثر من قمة السرعة. VPN التي تصل إلى عرض نطاق مرتفع ولكن تقلص الحزم ستنكسر. استخدم هذه الإعدادات عندما تكون متاحة:

  • الاتصال التلقائي عند الإقلاع: يضمن أن يكون جوجل TV محميًا قبل بدء التطبيقات.
  • إيقاف تشغيل VPN: يمنع حركة المرور إذا انقطع النفق، مما يقلل من التعرض العرضي.
  • حماية تسرب DNS: يجبر DNS على المرور عبر VPN.
  • احتياطي البروتوكول: يسمح للتطبيق بالتبديل إذا فشل بروتوكول واحد.
  • توجيه محلي: يمرر فقط التطبيقات المحددة عبر VPN.

إذا كان مزودك يدعم توجيه التطبيقات المستند إلى VPN، اجعل تطبيقات البث، وتطبيقات المتصفح، والخدمات المحجوبة تمر عبر VPN. اترك خوادم الوسائط المحلية أو تطبيقات LAN خارج النفق إذا كانت بحاجة إلى اكتشاف محلي.

تأثير اختيار الخادم على الأداء

يؤثر اختيار الخادم على الكمون، وتدفق البيانات، ومخاطر الكشف، والموثوقية. يكون الخادم القريب عادةً أسرع، ولكن قد يكون مطلوبًا خادم بلد محدد لمحتوى إقليمي. في المناطق المقيدة، تتمتع بعض البلدان القريبة بتبادل أفضل وأقل فقدان للحزم من المواقع الشعبية البعيدة.

استخدم هذا المسار لاتخاذ القرار:

  1. تحتاج إلى منطقة بث محددة؟ اختر تلك البلد أولاً.
  2. تتوفر مدن متعددة؟ اختبر المدينة الأقل ازدحامًا أو الأقرب.
  3. تم حجب الاتصال؟ انتقل إلى خوادم مدعومة التخفي.
  4. السرعات غير مستقرة؟ جرب بلداً قريبًا مع توجيه أفضل.
  5. تم كشف VPN؟ قم بالتبديل إلى خادم آخر أو موقع يشبه الموقع السكني إذا تم توفيره.

تجنب الافتراض بأن الخادم الأكثر شهرة هو الأفضل. يمكن أن تكون الخوادم الشائعة overloaded ومن المحتمل أن تظهر في قوائم الحجب.

5. ضمان الخصوصية والأمان على جوجل TV

تحمي VPN مسار الشبكة، ولكن تعتمد خصوصية جوجل TV أيضًا على إعدادات الحساب، وأذونات التطبيقات، وسلوك DNS، ونظافة الجهاز. يجب على المستخدمين المتقدمين اعتبار VPN كطبقة واحدة في نموذج امني واسع.

كيف تحمي VPN البيانات والهوية

يمكن أن تحمي VPN ضد مراقبة الشبكة المحلية من خلال تشفير الحركة من جوجل TV إلى خادم VPN. يساعد ذلك على إخفاء أنماط حركة المرور للتطبيقات عن مشغلي Wi-Fi ومزودي الخدمة. كما أنه يستبدل عنوان IP العام الخاص بك بعنوان IP لخادم VPN عند الوصول إلى الخدمات البعيدة.

ومع ذلك، فإن VPN لا تجعلك مجهولاً بمفردها. تظل معلومات حسابات البث، ونشاط حساب جوجل، ومعرفات الأجهزة، وملفات تعريف الارتباط، وطرق الدفع قادرة على تحديد هويتك. إذا قمت بتسجيل الدخول إلى حساب شخصي، فإن الخدمة تعرف أنك أنت، حتى لو تغير موقع الشبكة الخاص بك.

إعدادات الأمان الإضافية على جوجل TV

قم بمراجعة إعدادات جوجل TV هذه:

  • يمكنك تعطيل التثبيت من مصادر غير معروفة بعد التثبيت الجانبي.
  • قم بإزالة التطبيقات غير المستخدمة ومثبتات APK القديمة.
  • راجع أذونات التطبيقات، خاصة الموقع، والميكروفون، والتخزين.
  • قم بتعطيل التوصيات المخصصة إذا كانت الخصوصية ذات أهمية أكبر من الراحة.
  • احتفظ بالتحديثات التلقائية مفعلّة عندما يكون ذلك ممكنًا.
  • استخدم حساب جوجل منفصل للسفر عالي المخاطر أو البيئات المقيدة.
  • قم بإلغاء ربط تقنية Bluetooth عند عدم الحاجة.

إذا كان تطبيق VPN لديك يحتوي على إيقاف تشغيل أو خيار VPN دائم، قم بتمكينه. في بعض إصدارات أندرويد TV، قد تكون خيارات VPN الدائمة محدودة مقارنة بالهاتف. اختبر السلوك من خلال قطع الاتصال بـ VPN وتأكيد ما إذا كانت حركة المرور محجوبة أو مسموح بها.

أفضل الممارسات للحفاظ على الخصوصية

تستخدم روتين الخصوصية:

  1. قم بتوصيل VPN قبل فتح التطبيقات المحظورة.
  2. تحقق من موقع الخادم إذا كانت الوصول مهمًا.
  3. مسح ذاكرة التخزين المؤقت للتطبيق بعد تغيير المناطق.
  4. تجنب تسجيل الدخول إلى حسابات حساسة عبر الشبكات غير المعروفة دون حماية VPN.
  5. احتفظ بالخوادم الاحتياطية والبروتوكولات جاهزة.
  6. لا تثبت تطبيقات البث غير الرسمية أو تطبيقات VPN من مصادر عشوائية.
  7. تحقق من الإعدادات بعد تحديثات البرنامج الثابت.

أيضًا، افصل الأهداف. إذا كان هدفك هو تجاوز الرقابة، فعليك إعطاء الأولوية للتخفي والموثوقية. إذا كان هدفك هو جودة البث، فأعطِ الأولوية للكمون المنخفض وسمعة الخادم. إذا كان هدفك هو الخصوصية، فعليك إعطاء الأولوية لحماية التسريبات وتجزئة الحسابات.

6. المفاهيم الخاطئة الشائعة حول VPNs على جوجل TV

تُعتبر VPN أدوات قوية، ولكن تقديرها بشكل مفرط يمكن أن يخلق ثقة زائفة. من الأفضل فهم حدودها قبل الاعتماد عليها في منطقة مقيدة.

المفاهيم الخاطئة حول فعالية VPN في المناطق المقيدة

المفهوم الخاطئ: أي VPN سيتجاوز الرقابة.
هذا غير صحيح. بعض خدمات VPN تستخدم بروتوكولات يمكن اكتشافها أو نطاقات خوادم محجوبة. في الشبكات الصارمة، قد تحتاج إلى تشويش، وتبديل الخوادم، ودعم TCP 443، أو تكوين على مستوى الموجه.

المفهوم الخاطئ: تضمن VPN الوصول إلى كل خدمة بث.
يمكن أن تقوم منصات البث بحجب عنوان IP لمراكز البيانات أو تنفيذ قواعد منطقة الحساب. تُحسن VPN الخيارات التوجيهية، لكنها لا تضمن التوفر.

المفهوم الخاطئ: بمجرد التثبيت، ستعمل دائمًا.
تتغير نظم الرقابة. يتم حجب الخوادم. يتم تحديث التطبيقات. احتفظ بالعديد من البروتوكولات ومواقع الخوادم جاهزة.

شرح مشكلات عرض النطاق وحمولة الخادم

عندما يلوم المستخدمون VPN على البث البطيء، قد تكون السبب في واحدة من عدة طبقات:

  • تداخل Wi-Fi المحلي.
  • تقليل السرعة من مزود الخدمة أو الازدحام.
  • توجيه طويل المسافة إلى خادم VPN.
  • خادم VPN مزدحم.
  • أجهزة جوجل TV ضعيفة.
  • حمل تشفير ثقيل.
  • حدود معدل منصة البث.

اختبر بشكل منهجي. قارن السرعات مع وبدون VPN. اختبر عدة خوادم. جرب Ethernet. غير البروتوكولات. إذا كان تطبيق بث واحد فقط هو البطيء، فإن المشكلة قد تكون خاصة بالمنصة بدلاً من أن تكون على مستوى VPN.

توضيح أسطورة أن استخدام VPN غير قانوني

تتوقف قانونية VPN على التخصص. في العديد من البلدان، فإن استخدام VPN قانوني للخصوصية، والعمل عن بُعد، والأمان. في بعض المناطق المقيدة، قد يتم تنظيم وصول VPN، أو يقتصر على المزودين المعتمدين، أو أن يكون محفوفًا بالمخاطر في بعض السياقات.

النقطة الأساسية هي: لا تعتبر تكنولوجيا VPN غير قانونية ذاتيًا، ولكن كيفية ومكان استخدامها يمكن أن يكونا مهمين. قبل استخدام VPN لتجاوز الرقابة، راجع القوانين المحلية وافهم العواقب المحتملة. يقدم هذا المقال معلومات تقنية، وليس نصائح قانونية.

الأسئلة الشائعة: الأسئلة الشائعة حول إعداد VPN لجوجل TV

هل يمكنني تثبيت VPN مباشرة على جوجل TV؟

نعم. إذا كان مزود VPN يقدم تطبيقًا لأندرويد TV أو جوجل TV، قم بتثبيته من متجر Play، وقم بتسجيل الدخول، واختر خادمًا، ووافق على موجه اتصال VPN.

ما هو أفضل بروتوكول VPN لبث جوجل TV؟

عادةً ما يكون WireGuard هو الأسرع، في حين أن OpenVPN UDP متوافق على نطاق واسع. في المناطق المقيدة، قد يعمل OpenVPN TCP على المنفذ 443 أو بروتوكول التخفي بشكل أفضل.

هل ينبغي لي استخدام VPN على مستوى الموجه بدلاً من تطبيق جوجل TV؟

استخدم VPN على مستوى الموجه إذا كان التطبيق غير متاح، أو محجوب، أو غير مستقر. يوفر إعداد الموجه أيضًا حماية لجميع الأجهزة المحددة، ولكن يتطلب المزيد من التكوين الفني.

هل ستتوقف VPN عن تقطيع البث على جوجل TV؟

ليس دائماً. قد تقلل VPN من تقليل السرعة أو مشاكل التوجيه، لكنها قد تضيف أيضًا حملًا. اختر خوادم قريبة، واستخدم Ethernet، وجرب البروتوكولات لتحقيق أفضل نتيجة.

7. نصائح متقدمة لتجاوز الرقابة

يتطلب تجاوز الرقابة المتقدمة مرونة. لا تعتمد على بروتوكول واحد، أو خادم واحد، أو طريقة تثبيت واحدة. تحضر خيارات احتياطية قبل الحاجة إليها.

تجاوز رقابة VPN التخفي

استخدام ميزات VPN المتخفية لتجنب الكشف

تم تصميم ميزات VPN المتخفية لتقليل بصمات VPN. اعتمادًا على المزود، قد تُسمى هذه بالتشويش، أو وضع التمويه، أو وضع التخفي، أو وضع الجسر، أو وضع مكافحة الرقابة.

تشمل التكتيكات المفيدة:

  • تشغيل OpenVPN عبر المنفذ TCP 443.
  • استخدام خوادم مشوشة مصممة للشبكات المقيدة.
  • التبديل إلى بروتوكولات التخفي الخاصة بالمزود.
  • تجنب المنافذ الافتراضية VPN التي يسهل حجبها.
  • استخدام حماية تسرب DNS لمنع التعرض لمحللات محلية.

في المناطق ذات الرقابة العالية، اختبر الخوادم المتخفية في أوقات مختلفة من اليوم. تقوم بعض الشبكات بتطبيق تصفية أكثر كثافة خلال الأحداث السياسية، أو الامتحانات، أو الاحتجاجات، أو البث الكبير.

رؤى حول النفق المقسم وفوائده

يتيح لك النفق المقسم اختيار التطبيقات التي تستخدم VPN. على جوجل TV، يمكن أن يُحسّن ذلك من الأداء ويقلل من خطر الكشف. على سبيل المثال، يمكنك توجيه تطبيق بث ومتصفح عبر VPN مع ترك تشغيل الوسائط المحلية خارجه.

تشمل الفوائد:

  • تقليل استخدام عرض النطاق لـ VPN.
  • أداء أفضل للتطبيقات التي لا تحتاج لـ VPN.
  • تقليل المشكلات مع اكتشاف الشبكة المحلية.
  • تقليل فرصة تحفيز فحوصات الاحتيال على التطبيقات غير المرتبطة.

ومع ذلك، يمكن أن يخلق النفق المقسم تسريبات أيضًا إذا تم تكوينه بشكل غير صحيح. إذا كانت الخصوصية حرجة، قم بتوجيه كل الحركة عبر VPN وتمكين مفتاح القتل. إذا كانت الأداء هي الأولوية، قسم فقط التطبيقات ذات المخاطر المنخفضة خارج النفق.

دراسات حالات لاستخدام VPN الناجح في المناطق المقيدة

تعتبر هذه السيناريوهات الواقعية:

السيناريو 1: تصفية متجر التطبيقات.
لا يستطيع مسافر في منطقة مقيدة العثور على تطبيق VPN في متجر Play على جوجل TV. يقوم بتنزيل APK الرسمي قبل السفر، ويقوم بتثبيت التطبيق الجانبي، ويقوم بتمكين وضع التخفي، ويتصل عبر TCP 443. يعمل التطبيق دون الاعتماد على توافر متجر التطبيقات المحلي.

السيناريو 2: حجب UDP.
يقوم مزود خدمة الإنترنت بحجب أو تقليل سرعة حركة مرور VPN UDP. تفشل WireGuard وOpenVPN UDP. Switching إلى OpenVPN TCP يحل مشكلات الاتصال، على الرغم من انخفاض السرعة قليلاً. للبث محتوى بدقة عالية، فإن نفق TCP الثابت يؤدي بشكل أفضل من UDP غير المستقر.

السيناريو 3: كشف خدمة البث لـ VPN.
يتصل مستخدم بخادم شهير ويحجب تطبيق البث التشغيل. يقوم بمسح ذاكرة التخزين المؤقت للتطبيق، ويتنقل إلى مدينة أقل ازدحامًا في نفس البلد، ويتصل مجددًا قبل تشغيل التطبيق. يستأنف التشغيل لأن عنوان IP للخادم الجديد غير علامة.

السيناريو 4: مقاومة على مستوى الموجه.
لا يمكن لجهاز جوجل TV تشغيل تطبيق VPN بشكل موثوق بعد التحديث. يقوم المستخدم بتكوين WireGuard على موجه OpenWrt ويستخدم التوجيه القائم على السياسة لجوجل TV فقط. يُستعاد تغطية VPN مع الحفاظ على بقية الأجهزة المنزلية على الاتصال العادي.

تظهر هذه الأمثلة لماذا فإن إعداد قوي لـ VPN لجوجل TV ليست مجرد تثبيت تطبيق. يتعلق الأمر ببناء تكوين مرن مع مسارات احتياطية متعددة.

الخلاصة: بناء إعداد VPN مرن لجوجل TV

تتطلب VPN موثوقة لجوجل TV البروتوكول الصحيح، وطريقة تثبيت نظيفة، واختيار خادم دقيق، وانضباط مستمر في الخصوصية. في المناطق المقيدة، أضف ميزات التخفي، وخوادم احتياطية، ووصول APK، وخيارات الموجه، والنفق المقسم حيثما كان مناسبًا. ابدأ ببساطة مع تطبيق جوجل TV الرسمي إذا كان متاحًا، ثم انتقل إلى التثبيت الجانبي أو تكوين الموجه عندما تتطلب قضايا الرقابة أو الاكتشاف أو الأداء ذلك.

اكتشف بساطة وأمان BeFreeVPN، وهي VPN مجانية، بدون تسجيل، تعمل بسلاسة مع جوجل TV لمساعدتك على تجاوز الرقابة بسهولة.

vpn لتنزيل اللابتوب: نظرة عميقة على الخيارات المتقدمة

· 16 دقائق قراءة

في عالم تتقلص فيه حرية الإنترنت بشكل متزايد، يمكن أن يكون vpn لتنزيل اللابتوب مفتاحك للوصول غير المقيد - وهو أمر حيوي بشكل خاص لأولئك في المناطق المقيدة. توضح هذه الدليل كيفية عمل vpn لللابتوب، وما هي البروتوكولات المهمة، وكيفية تثبيتها بشكل آمن، وما يجب على المستخدمين المتقدمين التحقق منه قبل الوثوق بأي مزود. كما يتناول أيضًا الحدود القانونية، والأساطير الشائعة، وطرق عملية لتعزيز الخصوصية خارج نفق الvpn.

غالبًا ما يكون اللابتوب هو الجهاز الرئيسي للعمل، والدراسة، والبحث، والتواصل عبر الحدود. وهذا يجعل اختيار vpn أكثر من مجرد خيار ملائم. في البيئات التي تفرض رقابة صارمة، يمكن أن يؤدي البروتوكول الخطأ، أو معالجة dns الضعيفة، أو مفتاح القتل المطبّق بشكل رديء إلى كشف الحركة في أسوأ الأوقات. الهدف ليس فقط "تنزيل vpn"، بل هو اختيار، والتحقق، وتشغيله بنموذج تهديد واضح.

vpn لتنزيل اللابتوب في المناطق المقيدة

1. فهم الحاجة إلى الvpn في المناطق المقيدة

يمكن أن تأخذ رقابة الإنترنت أشكالًا عديدة. بعض الحكومات تحجب مواقع الأخبار، وتطبيقات المراسلة، ومحركات البحث، والتخزين السحابي، أو الشبكات الاجتماعية. تستخدم أخرى تصفية الكلمات الرئيسية، وتسميم dns، وحجب ip، وفحص الحزم العميق، أو التخفيض لجعل خدمات معينة غير موثوقة. في بعض المناطق، قد يتغير الوصول خلال الانتخابات، الاحتجاجات، النزاعات، أو الطوارئ العامة.

بالنسبة للمستخدمين، تكون التأثيرات مباشرة. قد يفقد الطلاب الوصول إلى منصات البحث. قد لا يتمكن الصحفيون من الاتصال بالمصادر. قد يُمنع العاملون عن بُعد من الوصول إلى أدوات الإنتاجية. قد تواجه الأسر صعوبة في التواصل عبر الحدود. حتى عندما لا يتم حجب موقع بالكامل، يمكن أن تجعل سرعة أو عدم استقرار الوصول الموقع غير قابل للاستخدام.

يساعد الvpn من خلال إنشاء نفق مشفر بين اللابتوب الخاص بك وخادم vpn بعيد. يمكن لموفر خدمة الإنترنت عادةً رؤية أنك تتصل بنقطة نهاية vpn، لكنه لا يمكنه قراءة محتويات حركتك داخل النفق. ترى المواقع والتطبيقات عنوان ip الخاص بخادم vpn بدلاً من عنوان ip المحلي الخاص بك. نتيجة لذلك، يمكن أن يساعد vpn في تخطي القيود الإقليمية عندما يقع خادم vpn في بيئة شبكية أقل تقييدًا.

ومع ذلك، فإن الvpn ليس سحرًا. لا يزال لا يزيل جميع المخاطر. القوانين المحلية لا تزال سارية، والحالة القانونية لاستخدام الvpn تختلف من بلد إلى آخر. في بعض الأماكن، الvpn قانوني للأعمال والخصوصية. في أماكن أخرى، لا يُسمح إلا بمزودين معتمدين. تقيد بعض المناطق أو تعاقب أدوات التحايل. قبل استخدام vpn في بلد مقيد، يجب مراجعة القواعد المحلية الحالية وتقييم المخاطر الشخصية. هذه المقالة دليل تقني، وليست نصيحة قانونية.

أخلاقيًا، يمكن أن تدعم الvpn الوصول إلى المعلومات، والاتصالات الآمنة، والخصوصية الأساسية. يمكن أن تُساء استخدامها أيضًا. يجب على المستخدمين المتقدمين التركيز على الأغراض المشروعة: حماية البيانات الحساسة، الوصول إلى مصادر المعلومات المفتوحة، وتأمين الاتصالات على الشبكات المعادية.

2. البروتوكولات الرئيسية خلف vpn لتنزيل اللابتوب

البروتوكول هو محرك اتصال vpn. يحدد كيفية عمل التشفير، والمصادقة، والتوجيه، وإدارة الجلسات. بالنسبة لمستخدمي اللابتوب، الخيارات الرئيسية هي OpenVPN، IKEv2/IPsec، وWireGuard. كل منها له نقاط قوة وتجارة.

OpenVPN

OpenVPN هو واحد من أكثر بروتوكولات vpn إثباتًا. يستخدم مكتبة OpenSSL ويمكن أن يعمل عبر UDP أو TCP. عادةً ما يكون UDP أسرع وأفضل للتصفح العادي، والبث، والمكالمات. يمكن أن يكون TCP مفيدًا عندما تحجب الشبكات أو تُخفف UDP، على الرغم من أن TCP-over-TCP قد يسبب مشاكل في الأداء على الروابط غير المستقرة.

OpenVPN شائع في المناطق المقيدة لأنه مرن. يمكن أن يعمل على منافذ شائعة مثل TCP 443، وهو نفس المنفذ المستخدم بواسطة HTTPS. قد يساعد ذلك في مزج الحركة مع حركة الويب المشفرة العادية، على الرغم من أن أنظمة التصفية المتقدمة يمكن أن تكشف أنماط OpenVPN. يضيف بعض المزودين طبقات إخفاء لجعل OpenVPN أكثر صعوبة في التعرف عليه.

تعتمد الأمان على التكوين. تعتبر تراكيب التشفير القوية، والتحقق من الشهادات، وإعدادات TLS الحديثة أساسية. يمكن أن يكون OpenVPN بسوء التكوين أضعف مما توحي سمعته.

IKEv2/IPsec

ISEv2/IPsec معروف بإعادة الاتصال السريع. وهو مفيد في اللابتوبات التي تتنقل بين شبكة Wi-Fi، ونقاط الاتصال المحمولة، وحالات السكون. عندما تتغير الشبكة، يمكن لـ IKEv2 في كثير من الأحيان استعادة النفق بسرعة.

عموماً يكون آمنًا عند تنفيذه مع خوارزميات قوية. كما أنه مدعوم من قبل العديد من أنظمة التشغيل، أحيانًا مع عملاء أصليين. هذا يقلل الحاجة إلى برامج إضافية في بعض إعدادات المؤسسات.

الجانب السلبي هو مقاومة الرقابة. يستخدم IKEv2/IPsec منافذ وأنماط حركة قد تكون أسهل في الحجب في بعض البيئات. إذا كان بلد أو شبكة تحجب حركة IPsec بشكل واسع، فقد يفشل IKEv2 حتى عندما تعمل بروتوكولات أخرى.

WireGuard

WireGuard حديث، منخفض، وسريع. قاعدة بياناته أصغر من بروتوكولات vpn القديمة، مما يمكن أن يساعد في تدقيق الأمان. يستخدم بدائل تشفير حديثة وغالبًا ما يكون فعالًا على اللابتوبات، بما في ذلك الأجهزة القديمة.

من حيث السرعة، غالبًا ما يكون WireGuard خيارًا قويًا. يمكنه تقليل الكمون واستخدام وحدة المعالجة المركزية مقارنة بالإعدادات القديمة. وهذا يجعله جذابًا للمكالمات الفيديو، والتنزيلات الكبيرة، والعمل عن بُعد.

بالنسبة للمناطق ذات الرقابة الثقيلة، الصورة مختلطة. يمكن أن تكون حركة WireGuard القياسية قابلة للتعرف عليها. كما أنها تستخدم UDP بشكل افتراضي. إذا كانت الشبكة تحجب UDP أو تتعرف على WireGuard، قد تفشل الاتصال. يحل بعض المزودين هذه المشكلة بإخفاء، أو تغليف TCP، أو أوضاع خفية مخصصة. بدون تلك الطبقات، قد يكون WireGuard سريعًا ولكنه ليس دائمًا الأفضل للشبكات المعادية.

جدول مقارنة البروتوكولات

البروتوكولالسرعةالأمانالتوافقمقاومة الرقابةأفضل حالة استخدام
OpenVPN UDPجيدةعالية إذا تم تكوينها بشكل جيدواسعة جدًامعتدلة إلى عالية مع الإخفاءاستخدام عام في المناطق المقيدة
OpenVPN TCP 443معتدلةعالية إذا تم تكوينها بشكل جيدواسعة جدًاغالبًا أفضل في الشبكات المغلقةالشبكات التي تحجب UDP
IKEv2/IPsecجيدة إلى جيدة جداًعالية مع إعدادات قويةدعم قوي من أنظمة التشغيل الأصليةمنخفض إلى معتدلالتجوال بين الشبكات
WireGuardعالية جدًاعالية مع تصميم حديثواسعة ومتناميةمعتدلة إلا إذا تم إخفاؤهااستخدام اللابتوب المركز على السرعة

بالنسبة للمستخدمين المتقدمين في المناطق المقيدة، غالبًا ما يكون أفضل vpn لتنزيل اللابتوب هو الذي يدعم أكثر من بروتوكول واحد. إذا تم حجب WireGuard، يتم التحويل إلى OpenVPN TCP. إذا كان الشبكة الأسرية تخفق في OpenVPN UDP، اختبر IKEv2 أو وضع خفي. المرونة مهمة.

بروتوكولات vpn لسلامة اللابتوب

3. كيفية تنزيل وتثبيت vpn على اللابتوب الخاص بك

يتطلب تنزيل vpn في بيئة مقيدة الحذر. تثبيتات مزيفة، مواقع متطابقة، وحزم مرفوضة هي مخاطر شائعة. استخدم عملية نظيفة وتحقق مما تثبته.

دليل خطوة بخطوة لتنزيل vpn وتثبيته

  1. حدد نموذج تهديدك. قرر ما تحتاجه أكثر: تجاوز الرقابة، الخصوصية من الشبكات المحلية، الحماية على الشبكة العامة، أو الوصول المستقر إلى أدوات العمل. يجب أن تتطابق اختيارك للبروتوكول والمزود مع تلك المخاطر.

  2. استخدم المصدر الرسمي. قم بتنزيل تطبيق vpn من موقع المزود الرسمي أو متجر التطبيقات الموثوق. تجنب بوابات التنزيل التابعة لجهات خارجية. قد تجمع برامج غير مرغوب فيها أو عملاء قديمة.

  3. تحقق من صحة النطاق. ابحث عن HTTPS، والتهجئة الصحيحة، وشهادة صالحة. كن حذراً من المجالات الشبيهة، خاصة إذا كان vpn مشهوراً في منطقتك.

  4. تحقق من المثبت حينما يكون ذلك ممكنًا. يجب على المستخدمين المتقدمين التحقق من التوقيعات الرقمية، والتجزئات، أو توقيعات الحزم. على Windows، افحص توقيع الناشر. على macOS، تحقق من التصديق. على Linux، يفضل استخدام مستودعات موقعة أو حزم معتمدة.

  5. تثبيت مع أقل من المفاجآت. اقرأ مطالب الأذونات. يحتاج عميل vpn إلى حقوق امتداد الشبكة أو حقوق التكيف، ولكن يجب ألا يطلب الوصول غير المرتبط مثل كلمات مرور المتصفح أو مجلدات الوثائق.

  6. اختر البروتوكول الصحيح. ابدأ مع البروتوكول الموصى به من قبل المزود. إذا كانت الرقابة تحجبه، جرب OpenVPN TCP 443، وضع إخفاء، أو خيار آخر مدعوم.

  7. قم بتمكين ضوابط الأمان قبل التصفح. قم بتشغيل مفتاح القتل، وحماية تسرب dns، والاتصال التلقائي على الشبكات غير الموثوق بها. اختبرهم قبل الاعتماد على vpn.

  8. قم بإجراء اختبار تسرب. تحقق من عنوان ip العام الخاص بك، وموفر dns، وسلوك WebRTC. إذا ظهر dns لموفر الإنترنت لديك، قم بتصحيح الإعدادات قبل استخدام مواقع حساسة.

التثبيت الآمن على Windows، macOS، وLinux

على Windows، قم بالتثبيت من ملف تنفيذي موقّع أو قائمة متجر Microsoft إذا كانت متاحة. تجنب تشغيل المثبتات كمسؤول إلا إذا كان ذلك مطلوبًا. بعد التثبيت، تحقق مما إذا تم إنشاء محول شبكة vpn بواسطة الشركة المتوقعة. كما يجب مراجعة إدخالات بدء التشغيل حتى تعرف ما يتطلق عند بدء التشغيل.

على macOS، استخدم التطبيقات التي تم التصديق عليها وتوزيعها عبر الموقع الرسمي أو متجر التطبيقات. قد يطلب macOS إذنًا لإضافة تكوينات vpn أو امتدادات الشبكة. أكد أن اسم المزود يتطابق. إذا استخدمت التطبيق امتداد نظام، احتفظ به محدثًا.

على Linux، يفضل استخدام التثبيت القائم على المستودع عندما يعرض. الحزم الموقعة من APT، وRPM، وFlatpak، أو Snap تقلل من خطر التلاعب. إذا استوردت مفتاح مستودع، أكد من بصمة الإصبع من الوثائق الرسمية للمزود. بالنسبة لتكوينات OpenVPN أو WireGuard اليدوية، احمِ المفاتيح الخاصة باستخدام أذونات الملفات الصحيحة.

استكشاف مشكلات التنزيل والتثبيت

إذا تم حظر موقع vpn، جرب رابط مرآة من المزود، أو متجر تطبيقات موثوق، أو اتصال آمن من شبكة أخرى. يحتفظ بعض المستخدمين بمثبتات غير متصلة مخزنة على تخزين مشفر قبل السفر إلى مناطق مقيدة.

إذا فشل التثبيت، قم بإزالة برامج تشغيل vpn القديمة، أعد التشغيل، ثم أعد التثبيت. قد تحدث صراعات عندما تتنافس عدة تطبيقات vpn على التحكم في التوجيه وdns. إذا فشلت الاتصالات بعد التثبيت، اختبر بروتوكولا وخادما آخر. كما تحقق من جدران الحماية المحلية، وأدوات نقطة النهاية المؤسسية، وبوابات الأسر.

إذا كانت السرعات غير قابلة للاستخدام، تحول من TCP إلى UDP عندما يكون ذلك ممكنًا، واختر خادماً قريباً، أو اختبر WireGuard. إذا انقطع الاتصال تحت ضغط الرقابة، حاول استخدام TCP 443 أو خيارات الإخفاء.

4. الميزات التي يجب البحث عنها في vpn لأجهزة اللابتوب

ليس كل عميل vpn مناسب للاستخدام المتقدم على اللابتوب. من السهل تقديم ادعاءات تسويقية. من الصعب التحقق من جودة التنفيذ. ركز على الميزات التي تقلل من التعرض الحقيقي.

سياسة عدم الاحتفاظ بالسجلات والتشفير القوي

تعني سياسة عدم الاحتفاظ بالسجلات أن المزود يعلن أنه لا يخزن سجلات النشاط التي يمكن أن تحدد ما تفعله عبر الإنترنت. ابحث عن لغة واضحة. يجب أن تشرح السياسة ما لا يتم جمعه، وما هي البيانات التشغيلية الأدنى التي قد تتم معالجتها، ومدة الاحتفاظ بأي بيانات. يمكن أن تساعد عمليات التدقيق المستقلة، ولكن اقرأ نطاقها. قد لا تغطي عملية تدقيق واحدة النظام الخادمي كل التطبيقات، أو البروتوكولات، أو العمليات التجارية.

يجب أن يكون التشفير حديثًا ومكونًا بشكل جيد. يجب أن يستخدم OpenVPN إعدادات TLS قوية. يجب أن يستخدم WireGuard بدائله الحديثة القياسية. تجنب المزودين الذين يروجون لبروتوكولات قديمة مثل PPTP للخصوصية أو تجاوز الرقابة.

مفتاح القتل وحماية تسرب DNS

يؤدي مفتاح القتل إلى حظر حركة الإنترنت إذا توقف vpn. هذا حرج في المناطق المقيدة بسبب أن انقطاعًا قصيرًا يمكن أن يكشف عنوان ip الحقيقي الخاص بك أو استفسارات dns الخاصة بك. يجب أن يعمل مفتاح القتل القوي على مستوى الجدار الناري أو الشبكة، وليس فقط داخل واجهة التطبيق.

تضمن حماية تسرب dns أن طلبات dns لديك تمر عبر نفق vpn. بدونه، قد يرى موفر الإنترنت أو المحلّل المحلي المجالات التي تزورها. يجب على المستخدمين المتقدمين اختبار سلوك dns بعد كل تحديث رئيسي للتطبيق أو نظام التشغيل.

تحقق أيضًا من التعامل مع IPv6. بعض شبكات vpn تنفق IPv4 ولكن تسرب حركة IPv6. إذا كان المزود لا يدعم IPv6 بشكل آمن، يجب أن يحظر التطبيق ذلك أثناء الاتصال.

السرعة، توفر الخادم، وتجاوز الرقابة

السرعة ليست مجرد مسألة راحة. يمكن أن تجعل vpn بطيئة الأدوات الآمنة غير عملية، مما يدفع المستخدمين نحو اختصارات غير آمنة. كما أن توفر الخادم مهم. إذا كان هناك خادم واحد فقط يعمل في منطقتك، فقد يصبح محجوبًا أو محملاً.

ابحث عن مناطق متعددة، واختيار الخادم التلقائي، والتحكم اليدوي. في البيئات المقيدة، تكون القدرة على تدوير الخوادم مفيدة. ومع ذلك، فإن توافر المزيد من الخوادم لا يعني دائمًا خدمة أفضل. الجودة، والتوجيه، ومقاومة الحجب تهم أكثر من عدد الخوادم الخام.

5. المفاهيم الخاطئة الشائعة حول vpn لتنزيل اللابتوب

تعتبر vpn قوية، ولكن يمكن أن تؤدي المفاهيم الخاطئة إلى قرارات سيئة. يجب على المستخدمين المتقدمين الفصل بين الحماية المفيدة والوعود غير الواقعية.

الأسطورة 1: يوفر vpn إخفاءً تامًا

تخفي vpn حركتك من الشبكة المحلية وتخفي عنوان ip الخاص بك من المواقع. لكنها لا تجعلك مجهولاً بالكامل. يمكن أن تكشف بصمات المتصفح، وتسجيل الدخول إلى الحسابات، وملفات تعريف الارتباط، وسجلات الدفع، والبرامج الضارة، وسلوك المستخدم عن هويتك.

إذا قمت بتسجيل الدخول إلى حساب شخصي، تعرف تلك الخدمة من أنت. إذا كان لمتصفحك بصمة فريدة، يمكن أن تتبعك المواقع عبر تغيرات ip. إذا تم اختراق لابتوبك، لا تستطيع vpn حماية البيانات قبل دخولها إلى النفق.

الأسطورة 2: vpn قانونية دائمًا في كل مكان

تختلف قوانين vpn. في العديد من البلدان، تعتبر vpn أدوات قانونية للخصوصية. في أماكن أخرى، تكون مقيدة، ومنظمة، أو محظورة. تسمح بعض الحكومات بخدمات مرخصة فقط. قد تعاقب أخرى الاستخدام خلال فترات حساسة.

لا تعتمد على المشاركات القديمة في المنتديات. تتغير القوانين وممارسات التنفيذ. راجع المعلومات المحلية الحالية واعتبر مستوى مخاطر الشخصي.

الأسطورة 3: تعتبر vpn المجانية غير آمنة دائمًا، وvpn المدفوعة آمنة دائمًا

نقاش المجاني مقابل المدفوع أكثر تعقيدًا مما يبدو. تمول بعض vpn المجانية العمليات من خلال الإعلانات، والتتبع، أو الخطط المحدودة للبيانات. يمكن أن يكون هذا غير مناسب للخصوصية. ومع ذلك، فإن الدفع وحده لا يضمن أمانًا جيدًا. يمكن لمزود مدفوع لا يزال الاحتفاظ بسجلات مفرطة، أو استخدام تطبيقات ضعيفة، أو تقديم دعم ضعيف.

قيم النموذج. اسأل كيف يتم تمويل الخدمة، وما البيانات التي تجمعها، وما الحدود المتاحة، وما إذا كانت تتطلب تسجيلًا. يمكن أن توفر vpn ذات الوصول المجاني وبدون تسجيل مدخلاً مرتبطًا محدودًا، ولكن لا يزال ينبغي على المستخدمين اختبار التسريبات ومراجعة الضوابط الفنية.

6. تعزيز تدابير الأمان خارج نطاق الvpn

تُعتبر vpn واحدة من طبقات الأمان. بالنسبة للمستخدمين في المناطق عالية المخاطر، يجب أن يكون الأمان متعددة الطبقات. اجمع بين الخصوصية الشبكية مع تصفح آمن، وتحصين الأجهزة، والعادات الحذرة.

vpn مع Tor لزيادة الإخفاء

يقوم Tor بتوجيه الحركة عبر عدة تكرارات تطوعية. يمكن أن يوفر إخفاءً أقوى من vpn بمفرده، لكنه أبطأ وقد يجذب الانتباه على بعض الشبكات. هناك نموذجين شائعين:

  • vpn ثم Tor: تتصل بالvpn أولاً، ثم تفتح متصفح Tor. يرى موفر الإنترنت vpn، وليس استخدام Tor المباشر. ترى vpn عنوان ip الخاص بك، ولكن ليست وجهتك Tor.
  • Tor ثم vpn: هذا أكثر تعقيدًا وأقل شيوعًا. قد يساعد في حالات خاصة ولكنه قد يضعف الإخفاء إذا تم تكوينه بشكل سيء.

بالنسبة لمعظم المستخدمين، يعتبر متصفح Tor عبر vpn موثوق أكثر. لا تقم بتثبيت إضافات عشوائية في متصفح Tor. يمكن أن تكسر حماية البصمة.

الجدران النارية، ومضادات الفيروسات، وأمان النقاط النهائية

لا تستطيع vpn إيقاف البرامج الضارة، أو التصيد، أو المستندات الخبيثة. حافظ على تحديث نظام التشغيل الخاص بك. استخدم مضاد فيروسات موثوق أو حماية نقطة النهاية حيثما كان ذلك مناسبًا. قم بتمكين الجدار الناري المدمج ووقف الاتصالات غير الضرورية الواردة.

يجب على المستخدمين المتقدمين أيضًا مراجعة أذونات التطبيقات. يمكن أن تتسبب تطبيقات المراسلة، أو تفاصيل المتصفح، أو حزم البرمجيات المقرصنة في تسريب أكثر مما يمكن لمزود الإنترنت فعله. تجنب عملاء vpn المقرصنة. فهي تمثل وسيطًا شائعًا للبرامج الضارة.

أفضل الممارسات لشبكة Wi-Fi العامة باستخدام vpn

تعتبر شبكة Wi-Fi العامة خطرة لأن المهاجمين المحليين قد يراقبون الحركة، أو يتظاهرو فجأة ببروتوكولات الأسر، أو يحاولون اكتشاف الأجهزة. تقلل vpn من التعرض، لكن العادات لا تزال مهمة:

  • قم بتعطيل الانضمام التلقائي للشبكات غير المعروفة.
  • استخدم مواقع ويب HTTPS وتطبيقات آمنة حتى عند تشغيل vpn.
  • قم بتفعيل vpn قبل تسجيل الدخول إلى البريد الإلكتروني، والمصرفية، أو أدوات العمل.
  • تجنب قبول الشهادات غير المعروفة.
  • قم بإيقاف تشغيل المشاركة وميزات اكتشاف الشبيه بAirDrop.
  • استخدم نقطة اتصال هاتفك إذا بدت شبكة Wi-Fi معادية.

vpn آمن على اللابتوب في Wi-Fi العامة

7. اعتبارات رئيسية عند اختيار مزود vpn

اختيار مزود هو قرار ثقة. أنت تنقل رؤية من الشبكة المحلية إلى مشغل vpn. ذلك لا يعني أن vpn غير آمنة. إنه يعني أن سمعة المزود، وتصميمه، وشفافيته مهمة.

السمعة ومراجعات المستخدمين

ابحث عن سمعة طويلة الأمد، وتحديثات تطبيق مستمرة، ووثائق خصوصية واضحة. يمكن أن تكشف مراجعات المستخدمين عن مشاكل الاتصال في دول أو منصات لابتوب معينة. ومع ذلك، يمكن تلاعب بالمراجعات. أعط المزيد من الوزن للتقارير الفنية المفصلة بدلاً من المدح العام.

تحقق مما إذا كان المزود يستجيب لمشكلات الأمان. يقوم المزود الجيد بإصلاح الأخطاء، ويشرح التغييرات، ويحدث العملاء على الفور. يشكل الصمت بعد ثغرة خطيرة علامة تحذير.

دعم العملاء وموثوقية الخدمات

يكون الدعم مهمًا أكثر في المناطق المقيدة لأن الحواجز تتغير. قد تحتاج إلى خوادم جديدة، أو بروتوكولات بديلة، أو ملفات تكوين يدوية. يجب أن يقدم الدعم العملي خطوات عملية، وليس مجرد ردود مكتوبة مسبقًة.

بالنسبة للمستخدمين المتقدمين، تعتبر الوثائق جزءاً من الدعم. ابحث عن أدلة التثبيت، وملاحظات البروتوكولات، وصفحات استكشاف الأخطاء، وشرح واضح لسلوك مفتاح القتل. إذا كان vpn يوفر تكوينًا لـ Linux، أو ملفات WireGuard، أو ملفات تعريف OpenVPN، فيجب أن يشرح كيفية استخدامها بأمان.

لماذا ينبغي النظر في BeFreeVPN للوصول إلى اللابتوب

يعتبر BeFreeVPN مناسباً للمستخدمين الذين يحتاجون إلى وصول بسيط بدون حواجز. تشمل فوائده الرئيسية الوصول المجاني، وعدم الحاجة إلى التسجيل، وميزات الأمان التي تهدف إلى مساعدة المستخدمين في تجاوز الرقابة بشكل فعال. تعتبر عدم الحاجة إلى التسجيل مفيدة لأنها تقلل من تعقيد إعداد الحساب وتجنب ربط استخدام الvpn الروتيني بعنوان بريد إلكتروني.

بالنسبة لمستخدمي اللابتوب، هذا مهم. عندما يتم حجب المعلومات بسرعة، يمكن أن توفر القدرة على التنزيل والتواصل بدون سير عمل عريض الكثير من الوقت. كما هو الحال مع أي vpn، يجب على المستخدمين المتقدمين اختبار سلوك dns، وتأكيد إعدادات مفتاح القتل، واختيار البروتوكول الذي يعمل بشكل أفضل على الشبكة المحلية.

أسئلة شائعة: أسئلة حول vpn لتنزيل اللابتوب

ما هي الطريقة الأكثر أمانًا لتنزيل vpn للابتوب؟

استخدم الموقع الرسمي للمزود أو متجر التطبيقات الموثوق. تحقق من توقيع المثبت عند الإمكان. تجنب مواقع التنزيل التابعة لجهات خارجية، والعملاء المقرصنة، ورابط المرآة غير المعروفة.

ما هو أفضل بروتوكول vpn للمناطق ذات الرقابة الثقيلة؟

غالبًا ما يكون OpenVPN TCP 443 مع الإخفاء موثوقًا في الشبكات المقيدة. يعد WireGuard أسرع عادةً، ولكن قد يحتاج إلى ميزات خفية عندما يكون فحص الحزم العميق نشطًا.

هل يمكن أن تجعلني vpn مجهولًا تمامًا؟

لا. تخفي vpn عنوان ip الخاص بك وتشفّر الحركة بين اللابتوب الخاص بك وخادم vpn. لكنها لا تمسح بصمات المتصفح، أو تسجيلات الدخول إلى الحسابات، أو ملفات تعريف الارتباط، أو البرامج الضارة، أو أنماط سلوك المستخدم الشخصية.

هل يجب أن أستخدم vpn مجانية على اللابتوب؟

يعتمد الأمر على المزود. راجع سياسته بشأن الاحتفاظ بالسجلات، ونموذج التمويل، والأذونات، والتحقق الفني. يمكن أن يوفر الوصول المجاني فائدة، خاصة بدون تسجيل، لكن لا يزال ينبغي اختبار التسريبات واستقرار الاتصال.

لماذا تتصل vpn لكن تبقى المواقع محجوبة؟

قد يكون عنوان الخادم محجوبًا، أو قد يكون dns يتسرب، أو قد تكون البروتوكول قيد التعرف عليه. جرب خادمًا آخر، أو قم بتمكين حماية تسرب dns، أو قم بتبديل البروتوكولات، أو استخدم وضع إخفاء إذا كان متاحًا.

الخاتمة

vpn لتنزيل اللابتوب ليست مجرد اختيار للتطبيق. هي قرار أمان يتضمن البروتوكولات، ونظافة التثبيت، وحماية التسرب، وموثوقية الخادم، والسياق القانوني المحلي. في المناطق المقيدة، يجب على المستخدمين المتقدمين إعطاء الأولوية للبروتوكولات المرنة، وسلوك مفتاح القتل القوي، وحماية dns، ومزود يقلل من الاحتكاك عندما يكون الوصول محدودًا. اختبر حرية التصفح بدون حدود من خلال تنزيل BeFreeVPN للابتوب الخاص بك اليوم - إنه مجاني، ولا يتطلب تسجيلًا، ويوفر أمانًا قويًا لتجاوز الرقابة بشكل فعال.

كشف النقاب عن أفضل خدمات VPN المدفوعة لعام 2026: دليل شامل

· 17 دقائق قراءة

يتطلب التنقل في القيود الرقمية الأدوات الصحيحة—اكتشف أي خدمات VPN مدفوعة في عام 2026 تستحق اعتباراتك. يتعمق هذا المقال في خيارات أفضل خدمات VPN المدفوعة لعام 2026 مع التركيز على بنية الأمان، واختيارات البروتوكولات، وفحص التدقيق، وموثوقية الأداء، والأهم من ذلك، كيف تساعد خدمات VPN المميزة المستخدمين على تخطي الرقابة في المناطق المقيدة دون التضحية بالكثير من السرعة أو قابلية الاستخدام.

خدمة VPN المدفوعة ليست سحرًا. لا يمكنها جعل السلوك غير الآمن آمناً، ولا يمكنها ضمان الوصول في كل بلد أو شبكة. ومع ذلك، يمكن أن تخفي الخدمة المناسبة استعلامات DNS، وتشفّر المرور عبر الشبكات العدائية، وتقوم بتدوير مواقع الخروج، وتستخدم التمويه لجعل حركة مرور VPN أكثر صعوبة في التعرف عليها. بالنسبة للمستخدمين المتقدمين، يعتمد الخيار الأفضل أقل على ادعاءات الحملات الإعلانية وأكثر على تصميم البروتوكولات، والشفافية التشغيلية، ونطاق الخوادم، والمرونة ضد الحجب.

مقارنة بروتوكولات VPN المدفوعة

1. فهم بروتوكولات VPN في عام 2026

تحدد بروتوكولات VPN كيفية بناء جهازك لنفق مشفر إلى خادم بعيد. في عام 2026، لا يزال السوق مشكلاً ببعض التقنيات الأساسية: WireGuard، OpenVPN، IKEv2/IPsec، ونسخ بروتوكولات خاصة مبنية على مبادئ تشفير مشابهة.

WireGuard: سريع، خفيف، ومستخدم على نطاق واسع

تظل WireGuard الخيار الافتراضي للأداء للعديد من خدمات VPN المدفوعة. تستخدم تشفير حديث، بما في ذلك ChaCha20 للتشفير المتماثل، وPoly1305 للمصادقة، وCurve25519 لتبادل المفاتيح، وBLAKE2s للتجزئة. تعتبر قاعدة التعليمات البرمجية الصغيرة الخاصة بها أسهل للتدقيق من البروتوكولات القديمة، وتعيد الاتصال بسرعة عند تغيير المستخدمين بين الشبكات السلكية واللاسلكية.

ومع ذلك، فإن WireGuard الكلاسيكية تواجه تحديًا في تصميم الخصوصية: تحتاج الخوادم إلى معرفة أي مفتاح عمومي ينتمي إلى أي عنوان IP داخلي للـ VPN. تتعامل مقدمو الخدمات الموثوقون مع هذا باستخدام أنظمة NAT مزدوجة، وإدارة المفاتيح المؤقتة، أو طبقات رموز الحسابات المخصصة. يجب على المستخدمين المتقدمين التحقق من كيفية تنفيذ مقدم الخدمة لـ WireGuard بدلاً من افتراض أن جميع تطبيقات WireGuard متساوية.

OpenVPN: ناضجة ومرنة

تظل OpenVPN مهمة لأنها قابلة للتكوين بدرجة عالية واختبرت في المعارك. يمكن تشغيلها عبر TCP أو UDP ويمكن تضمينها في طبقات إضافية لجعلها تبدو أكثر شبيهة بحركة HTTPS العادية. تشمل حزمة التشفير الشائعة AES-256-GCM أو AES-256-CBC مع سلامة قائمة على HMAC، اعتمادًا على التكوين.

العيب هو الأداء. عادةً ما تكون OpenVPN أكثر تحميلًا من WireGuard. ومع ذلك، في الشبكات المقيدة، أهميتها تكمن في مرونتها. يمكن أن تمر OpenVPN عبر TCP 443 في بعض الأحيان حيث يتم حظر WireGuard الخام، على الرغم من أن أنظمة الرقابة المعقدة قد تكتشفها.

IKEv2/IPsec: مستقر للأجهزة المحمولة، أضعف للتمويه

يعتبر IKEv2/IPsec موثوقًا على الأجهزة المحمولة لأنه يتعامل بشكل جيد مع التغيرات الشبكية. يمكن أن يكون مفيدًا للمستخدمين الذين ينتقلون كثيرًا بين الشبكات السلكية واللاسلكية. ومع ذلك، فإنه غالبًا ليس البروتوكول الأفضل لتجاوز الرقابة. يتمتع مرور IPsec بأنماط قابلة للاكتشاف ويمكن أن يكون أسهل في الحجب على الشبكات المقيدة.

البروتوكولات الخاصة وبروتوكولات التشفير

تقدم العديد من الخدمات الرائدة الآن بروتوكولات تحمل علامات تجارية. تشمل الأمثلة NordLynx من NordVPN، وLightway من ExpressVPN، وأوضاع التمويه من مقدمي خدمات مثل Proton VPN، وSurfshark، وآخرين. تختلف هذه البروتوكولات. بعضها مبني حول WireGuard. يستخدم البعض الآخر مصافحات شبيهة بـ TLS أو طبقات نقل مخصصة.

السؤال الرئيسي ليس ما إذا كانت البروتوكول خاصًا. السؤال هو ما إذا كان تصميمه موثقًا بشكل علني، وتم تدقيقه بشكل مستقل، وتم اختباره تحت ضغط الرقابة.

مقارنة البروتوكولات لمقاومة الرقابة

البروتوكولالقوة الرئيسيةالضعف الشائعأفضل حالة استخدام
WireGuardسرعة عالية، زمن استجابة منخفض، تشفير حديثأسهل في التعرف عليه ما لم يكن مموهاًالبث، الألعاب، التصفح الآمن العام
OpenVPN UDPأمان موثوق، توافق واسعأبطأ من WireGuardالخصوصية العامة وموصلات الطوارئ
OpenVPN TCP 443يمكنه تقليد منافذ HTTPSTCP-over-TCP يمكن أن يقلل السرعةالشبكات التي تحجب معظم حركة مرور VPN
IKEv2/IPsecتجوال مستقر على المحمولغالبًا قابل للاكتشاف ويمكن حظرهالمستخدمون المحمولون على الشبكات العادية
أوضاع التمويه/التشفيرأفضل في تخطي الرقابةقد تقلل من السرعة والشفافيةالمناطق عالية الرقابة

بالنسبة للمستخدمين في المناطق المقيدة، غالبًا ما يكون الإعداد الأقوى هو البروتوكول الذي ينجو من الفحص النشيط، وفحص الحزم العميق، وتلاعب DNS، وحجب IP.

2. الميزات الرئيسية التي يجب البحث عنها في خدمة VPN مدفوعة

يجب على خدمة VPN المميزة أن تبرر رسوم اشتراكها من خلال ممارسات الخصوصية القابلة للتحقق، والبنية التحتية القوية، والأدوات التي تعمل تحت الضغط. الميزات التالية هي الأكثر أهمية في عام 2026.

سياسات عدم التسجيل وحماية البيانات

يجب أن تكون سياسة عدم التسجيل أكثر من مجرد شعار. ابحث عن مقدمي الخدمات الذين يعلنون بوضوح ما لا يقومون بجمعه: تاريخ التصفح، استعلامات DNS، عناوين IP المصدر، توقيتات الاتصال المرتبطة بالحسابات، ومحتوى المرور. تحقق أيضًا مما يجمعونه، مثل سجلات الدفع، عدد الأجهزة، تشخيصات التطبيقات، أو إجمالي عرض النطاق الترددي.

تدعم أقوى الخدمات طرق الدفع التي تحمي الخصوصية، ومتطلبات الحد الأدنى من البريد الإلكتروني، والخوادم التي لا تحتوي على أقراص أو تعتمد فقط على الذاكرة العشوائية، وتدقيقات طرف ثالث منتظمة. يمكن أن تساعد الولاية القانونية ذات الإجراءات القانونية القوية، ولكن الولاية نفسها ليست كافية. فالتصميم الفني أهم من التسويق.

السرعة وتوفر الخوادم عالميًا

عدد الخوادم مفيد، لكن جودة الموقع أكثر أهمية. قد يتفوق مقدم الخدمة الذي لديه عدد أقل من الخوادم المدارة جيدًا على شبكة أكبر بها مواقع مزدحمة. يجب على المستخدمين المتقدمين فحص:

  • مواقع الخوادم المادية مقابل الافتراضية.
  • توفر نقاط خروج قريبة.
  • دعم IPv6 أو حماية تسرب IPv6.
  • ملكية محللات DNS.
  • خيارات التوجيه المتعددة.
  • الاتساق خلال ساعات الذروة الإقليمية.

لتجاوز الرقابة، غالبًا ما تكون الدول القريبة غير المقيدة حاسمة. قد يستفيد المستخدم في منطقة مقيدة من خوادم مستقرة في الولايات القضائية المجاورة لأن المسافة تؤثر على زمن الاستجابة.

النفق المنفصل والتوجيه المتقدم

يسمح النفق المنفصل لبعض التطبيقات باستخدام VPN بينما تتصل أخرى مباشرة. يحسن من قابلية الاستخدام ويمكن أن يقلل من الشك في الشبكات حيث تكون حركة مرور VPN الكاملة غير عادية. على سبيل المثال، قد يقوم المستخدم بتوجيه متصفح، تطبيق رسائل، وDNS عبر VPN بينما يُسمح للأدوات المصرفية المحلية أو أدوات العمل بالبقاء خارج النفق.

يجب أن يدعم النفق المنفصل المتقدم قواعد مستندة إلى التطبيقات والقواعد المستندة إلى IP. في أنظمة سطح المكتب، تعتبر دعم سطر الأوامر أو ملف التكوين ميزة كبيرة.

مفتاح القتل، التحكم في DNS، ومنع التسرب

مفتاح القتل يحظر حركة المرور في الإنترنت إذا تم فصل اتصال VPN. هذا أمر ضروري في البيئات عالية المخاطر. أفضل التطبيقات مبنية على جدار الحماية، لا تقتصر فقط على مفاتيح مستوى التطبيق. تعتبر حماية تسرب DNS مهمة بنفس القدر. إذا كانت طلبات DNS الخاصة بك تذهب إلى موفر خدمة الإنترنت المحلّي بينما تذهب حركة مرور المتصفح عبر VPN، فقد تستنتج أنظمة الرقابة ما تحاول الوصول إليه.

التمويه والوصول بأسلوب الجسر

في البلدان التي تحظر بروتوكولات VPN المعروفة، يعد التمويه مطلبًا أساسيًا. ابحث عن خوادم خفية، ومنافذ بديلة، وتقنيات تشبه أسلوب "توجيه المحيط" حيثما كان ذلك قانونيًا وفنيًا ممكنًا، أو طرق اتصال شبيهة بالجسر. نظرًا لأن الرقابة تتغير بسرعة، فإن قدرة مقدم الخدمة على تحديث بنيته التحتية تكتسب نفس أهمية الميزة نفسها.

3. تقييم أفضل خدمات VPN المدفوعة: إصدار 2026

لا توجد خدمة VPN واحدة هي الأفضل للجميع. قد لا تكون أفضل خدمة VPN مدفوعة لمقاومة الرقابة هي الأفضل للتورنت، أو الألعاب، أو البث، أو السفر لرجال الأعمال. يركز هذا التقييم على المستخدمين المتقدمين الذين يحتاجون إلى خصوصية قوية، وتصميم أمان موثوق، ووصول عملي في الشبكات المقيدة.

لوحة مقارنة VPN المدفوعة

مقارنة بين خدمات VPN المدفوعة الرائدة

خدمة VPNالتوافق الأقوىموقف الأمانملاحظات تجاوز الرقابة
Proton VPNالمستخدمون الناشطون والمركزون على الخصوصيةتطبيقات مفتوحة المصدر، موقف أمان عام، تاريخ تدقيقبروتوكول التمويه وتوجيه Secure Core مفيد في الشبكات العدائية
Mullvadنموذج حسابي مجهول وهامش هوية ضئيلشفافية قوية، حسابات مرقمة، تدقيقات مستقلةنموذج خصوصية ممتاز، ولكن البث وبعض الشبكات المقيدة قد يختلف
IVPNالمستخدمون المتقدمون الذين يقدّرون البساطة والشفافيةموقف قوي ضد التتبع، تطبيقات مفتوحة المصدر، تاريخ التدقيقتحكمات جيدة، توجيه متعدد، لكن شبكة أصغر من خدمات VPN الكبرى
NordVPNانتشار واسع للخوادم وأداء عاليادعاءات بنية تحتية قائمة على RAM، تاريخ تدقيقتساعد الخوادم المموهة والجغرافيا الواسعة في العديد من المناطق
ExpressVPNقابلية الاستخدام، السفر، دعم واسع للأجهزةادعاءات بنية تحتية قائمة على RAM، بروتوكول Lightwayيمكن أن تساعد Lightway والتمويه، لكن الأداء يعتمد على المنطقة
Surfsharkالعائلات ذات الأجهزة المتعددة ومجموعة واسعة من الميزاتWireGuard، خيارات IP متغيرة، تاريخ تدقيقتساعد أوضاع NoBorders وأساليب تمويه على استهداف الشبكات المقيدة

هذه الجدول ليس تصنيفًا دائمًا. تتغير بنية VPN. يمكن أن يصبح مزود محظور فعالًا مرة أخرى بعد إضافة نطاقات IP جديدة أو وسائل نقل خفية. على العكس من ذلك، قد يتدهور VPN الموثوق به سابقًا عندما تحدد الرقابة خوادمه.

Proton VPN

Proton VPN هو مرشح قوي للمستخدمين الذين يركزون على هندسة الخصوصية. بني نظامها البيئي حول المستخدمين الذين يهتمون بالأمان، وتطبيقاتها مفتوحة المصدر. تشمل ميزات مثل توجيه Secure Core حركة المرور عبر الولايات القضائية المعززة قبل الخروج إلى أماكن أخرى. يضيف هذا زمن استجابة لكنه يمكن أن يقلل من التعرض للمناطق المعرضة للخطر.

في مجال الرقابة، دعم بروتوكولات Proton الموجهة نحو التمويه هو ميزة رئيسية. يجب على المستخدمين في الشبكات المقيدة اختبار ملفات تعريف متعددة: WireGuard للسرعة، ووضع التمويه لمقاومة الحجب، وSecure Core لجلسات الخطر الأعلى.

Mullvad

يمتاز Mullvad لأنه لا يتطلب حساب مستخدم تقليدي. يتلقى المستخدمون رقم حساب، وتدعم الخدمة خيارات الدفع التي تحافظ على الخصوصية. يقلل ذلك من ربط الهوية. يجذب Mullvad أيضًا المستخدمين المتقدمين بسبب وثائقه الفنية الشفافة وتحكماته القوية لسطح المكتب.

التجارة الرئيسية بالنسبة له هي الراحة. قد لا يكون الخيار الأفضل للمستخدمين الذين يحتاجون إلى الوصول إلى البث أو المساعدة المباشرة. في البيئات الثقيلة الرقابة، يمكن أن يختلف نجاحه حسب البلد والبروتوكول. ومع ذلك، من حيث الحد الأدنى من الخصوصية، لا يزال يمثل أحد أقوى خيارات VPN المدفوعة.

IVPN

معروف عن IVPN بمنتج مركّز وموقف خصوصية واضح. تقدم توجيه متعدد، وميزات ضد التتبع، وعملاء مفتوحي المصدر. شبكتها أصغر من أكبر خدمات VPN التجارية، ولكن هذا قد يكون مقبولاً بالنسبة للمستخدمين الذين يقدّرون الجودة بدلًا من الحجم.

بالنسبة للمستخدمين المتقدمين، فإن قوة IVPN تكمن في سلوكها المتوقع. تتجنب تحميل الميزات المفرط وتقدم وضوح تكوين قوي. يجب على المستخدمين في المناطق المقيدة التحقق من توفر الخوادم القريبة قبل الالتزام بخطة طويلة.

NordVPN

غالبًا ما يتم النظر في NordVPN عندما يريد المستخدمون شبكة خوادم كبيرة، وسرعات قوية، وأنماط متخصصة. تم تصميم NordLynx، بروتوكولها القائم على WireGuard، لدمج الأداء مع معالجة الحسابات التي تحافظ على الخصوصية. تعتبر خوادمها المموهة ذات صلة في تجاوز الرقابة.

الميزة الرئيسية هي الانتشار. يمكن أن توفر الشبكة الكبيرة المزيد من خيارات الاسترداد عند حظر نطاقات IP معينة. ومع ذلك، يجب على المستخدمين اختبار الأداء من منطقتهم الفعلية، لأن التغطية العالمية المعلن عنها لا تضمن موثوقية محلية.

ExpressVPN

تركز ExpressVPN على قابلية الاستخدام ودعم منصات واسعة. تم تصميم بروتوكول Lightway للاتصالات السريعة والجولات المستقرة. تهدف بنية خوادم المزود القائمة على RAM إلى تقليل التعرض للبيانات الدائمة على الخوادم.

بالنسبة للمسافرين والمستخدمين غير المتخصصين في المناطق المقيدة، يمكن أن تكون ExpressVPN عملية لأن تطبيقاتها بسيطة ومتسقة. قد يرغب المستخدمون المتقدمون في خيارات تكوين أعمق مما تعرضه بشكل افتراضي.

Surfshark

تعتبر Surfshark جذابة للمستخدمين الذين يحتاجون إلى العديد من الأجهزة تحت اشتراك واحد. تشمل ميزات مثل النفق المنفصل، وتدوير IP، وأنماط تهدف إلى العمل على الشبكات المقيدة. عادة ما يختارها العائلات، الفرق الصغيرة، والمستخدمون الذين لديهم عدة هواتف، حواسيب محمولة، وملفات تعريف متصفحات.

تعتمد قيمتها على ما إذا كانت خوادمها تظل سريعة في منطقتك. مثل معظم خدمات VPN الكبيرة، تنتج أفضل النتائج عادةً من اختبار عدة دول قريبة وبروتوكولات.

كيفية الاختيار بينهم

استخدم هذه العملية خطوة بخطوة:

  1. حدد نموذج التهديد الخاص بك. هل تحاول تجنب تتبع مزود الخدمة، تصفية مكان العمل، الرقابة الحكومية، أو المراقبة المستهدفة؟
  2. حدد المناطق غير المقيدة القريبة. أعط الأولوية للمزودين الذين لديهم خوادم موثوقة قريبة منك.
  3. تحقق من خيارات التمويه. إذا كان حظر VPN شائعًا، يتطلب الأمر التمويه أو الأوضاع الخفية.
  4. تحقق من الشفافية في التدقيق والتطبيق. يفضل استخدام عملاء مفتوحة المصدر أو تطبيقات تم تدقيقها مؤخرًا.
  5. اختبر قبل الالتزام. استخدم خططًا شهرية أو فترات تجريبية قبل شراء اشتراك طويل.
  6. استعد لتوفير طرق بديلة. قم بتثبيت أكثر من ملف تعريف بروتوكول واحد قبل دخول منطقة مقيدة.

4. اختبارات الأداء: السرعة والموثوقية

من الصعب مقارنة ادعاءات الأداء لأن كل مسار شبكة مختلف. يجب أن يسيطر اختبار سرعة VPN ذو المعنى على المتغيرات ويكرر القياسات.

منهجية الاختبار

للمستخدمين المتقدمين، تبدو المنهجية العملية كالتالي:

  1. إنشاء قاعدة بيانات غير VPN على نفس الشبكة.
  2. اختبار ثلاثة بروتوكولات على الأقل: WireGuard، OpenVPN UDP، ووضع التمويه إذا كان متاحًا.
  3. استخدم خوادم قريبة، إقليمية، وبعيدة.
  4. قياس سرعة التحميل، سرعة الرفع، زمن الاستجابة، الاهتزاز، وفقد الحزم.
  5. تكرار الاختبارات خلال الصباح، المساء، وساعات الذروة المحلية.
  6. اختبار المهام الحقيقية، وليس فقط مواقع اختبار السرعة: مكالمات الفيديو، SSH، نقل الملفات الكبيرة، وتصفح الإنترنت.

تكشف هذه الطريقة أكثر مما يمثله فقط سرعة التحميل. لتجاوز الرقابة، قد يكون وقت تأسيس الاتصال واستقرار النفق أهم من العائد الإجمالي الخام.

سلوك المرور العالي

خلال حركة المرور العالية، يمكن أن تعاني خوادم VPN من الاكتظاظ، أو عدم الاستقرار في التوجيه، أو تقييد السرعة من مقدمي الخدمات upstream. تدير أفضل خدمات VPN المدفوعة هذا من خلال تخطيط السعة، وتوازن حمل الخوادم، واستبدال IP السريع عند حدوث الحجب.

غالبًا ما تحافظ البروتوكولات المعتمدة على WireGuard على سرعات أفضل تحت الحمل. ومع ذلك، قد تكون بروتوكولات التمويه أبطأ لأنها تضيف تغليفًا إضافيًا للهروب من الكشف. يعتبر ذلك مقبولًا عندما تكون البدائل بشكل عام لا تطاق.

اتساق ساعات الذروة

تكون ساعات الذروة هي التي تفشل فيها الخدمات الأضعف. ليست موثوقة تلك VPN التي تعمل في الساعة الثانية صباحًا ولكن تنقطع باستمرار في الساعة الثامنة مساءً. تتبع ثلاثة مؤشرات:

  • تكرار إعادة الاتصال: كم مرة ينقطع النفق.
  • نجاح تبديل الخوادم: كم بسرعة يمكنك الانتقال إلى خادم آخر.
  • اتساق DNS: ما إذا كانت طلبات DNS تبقى داخل النفق بعد إعادة الاتصال.

إذا كنت في منطقة ذات رقابة عالية، اختبر أيضًا ما إذا كان تطبيق المزود يمكنه جلب قوائم الخوادم عند الحجب الجزئي. تفشل بعض خدمات VPN ليس لأن النفق لا يمكنه العمل، ولكن لأن التطبيق لا يمكنه الوصول إلى بنيته التحتية للتحكم الخاصة به.

5. تجاوز الرقابة: نهج استراتيجي

تستخدم أنظمة الرقابة طبقات متعددة. قد تقوم بحجب DNS، وتسميم التوجيه، وترشيح حقول SNI، وكشف بصمات بروتوكولات، وتقليل تدفقات غير مشبوهة، أو حجب نطاقات IP المعروفة لـ VPN. لذلك، فإن أفضل استراتيجية VPN مدفوعة لعام 2026 هي الاعتماد على طبقات بدلاً من الاعتماد على ميزة واحدة.

استراتيجية تجاوز الرقابة لـ VPN

التحديات التقنية

تتمثل العقبات الأكثر شيوعًا في:

  • تلاعب DNS: تعيد محللات محلية نتائج خاطئة أو فارغة.
  • حجب IP: يتم حجب عناوين الخادم المعروف لـ VPN.
  • فحص الحزم العميق: تكشف أنماط الحركة بروتوكولات VPN.
  • الفحص النشيط: تتصل الرقابة بالخوادم المشتبه بها لتأكيد سلوك VPN.
  • قيود متجر التطبيقات: لا يمكن للمستخدمين تحميل تطبيقات VPN عند وجودهم بالفعل في المنطقة المقيدة.

تساعد خدمة VPN المدفوعة عندما تقدم DNS خاص، وبنية تحتية دوارة، وبروتوكولات تمويه، وملفات تهيئة مباشرة. ومع ذلك، يجب على المستخدمين الاستعداد قبل السفر أو قبل أن تتصاعد حدث الرقابة.

التعديلات لعام 2026 ضد القيود الجديدة

تتزايد اعتماد مزودي VPN على وسائل النقل التكيفية، ونقاط الدخول المتغيرة، وبنية تحتية تعتمد على الذاكرة العشوائية فقط، وطرق اكتشاف الخوادم الأفضل. تقدم بعض الخدمات أيضًا مجالات بديلة، وتكوينات WireGuard يدوية، أو مسارات الوصول على نمط الجسر.

ومع ذلك، لا يمكن لأي مزود ضمان الوصول في كل مكان. في أكثر البيئات صرامة، قد يحتاج المستخدمون إلى عدة أدوات: VPN مدفوعة، DNS مشفر، جسور Tor، تطبيقات رسائل آمنة، وملفات تثبيت غير متصلة بالإنترنت.

التوصيات لمناطق الرقابة العالية

قبل دخول منطقة مقيدة:

  1. قم بتثبيت تطبيقين على الأقل من خدمات VPN وقم بتصدير التهيئات اليدوية.
  2. احفظ صفحات الدعم، وقوائم الخوادم، وأدلة الإعداد في وضع عدم الاتصال.
  3. قم بتمكين مفتاح القتل وحماية تسرب DNS.
  4. اختبر وضع التمويه على شبكة تحجب حركة VPN القياسية.
  5. احتفظ بقناة اتصالات غير VPN للتحديثات الطارئة.
  6. تجنب مناقشة الأنشطة الحساسة عبر خدمات محلية غير موثوقة.

أثناء الاتصال:

  • يفضل استخدام بروتوكولات التمويه على أوضاع السرعة القصوى عندما تكون الرقابة نشطة.
  • استخدام البلدان القريبة غير المقيدة أولاً لتقليل زمن الاستجابة.
  • تدوير الخوادم إذا انهارت السرعات فجأة.
  • تجنب تسجيل الدخول إلى الحسابات التي تكشف عن الهوية ما لم يكن ذلك ضروريًا.
  • الحفاظ على تحديث البرمجيات، لكن لا تحدث من مرآة محلية مشبوهة.

الهدف ليس فقط الوصول. الهدف هو الوصول الخاضع للسيطرة، المستقر، وقليل التسرب.

6. المفاهيم الخاطئة الشائعة حول VPN المدفوعة

غالبًا ما يتم فهم خدمات VPN المدفوعة بشكل خاطئ. بعض الأساطير تبالغ فيما يمكنهم فعله. بينما يتم تجاهل مزايا حقيقية.

أسطورة 1: توفر VPN المدفوعة عدم الكشف عن الهوية

تخفي VPN حركة المرور الخاصة بك من مزود خدمة الإنترنت المحلي وتغير عنوان IP المرئي الخاص بك. لكنها لا تجعلك مجهول الهوية تمامًا. لا تزال المواقع قادرة على تتبع بصمات المتصفح، وتسجيلات الحساب، وملفات تعريف الارتباط، ومعرفات الدفع، وأنماط السلوك. للحصول على مستوى أقوى من عدم الكشف عن الهوية، يحتاج المستخدمون إلى تجزئة، ومتصفحات محصنة، وفي بعض الأحيان إلى Tor.

أسطورة 2: VPN المجانية دائمًا غير آمنة وVPN المدفوعة دائمًا آمنة

لا يمنح الدفع بشكل تلقائي الثقة. لدى بعض خدمات VPN المدفوعة سياسات ضعيفة، وتطبيقات ضعيفة، أو ادعاءات مضللة. وبالمثل، فإن بعض الخدمات المجانية تكون مشروعة حينما تدعمها نموذج عمل شفاف. السؤال الحقيقي هو الحوافز. إذا لم يكن لدى مزود خدمة نموذج واضح للإيرادات، يجب على المستخدمين أن يسألوا عن كيفية تمويل البنية التحتية.

أسطورة 3: استخدام VPN دائمًا غير قانوني في الدول المقيدة

تختلف شرعية VPN حسب الدولة. في بعض الأماكن، تكون VPN قانونية للأعمال التجارية والخصوصية الشخصية. في أخرى، يسمح فقط بالخدمات المعتمدة، أو قد يكون الاستخدام محصورًا. يجب على المستخدمين فهم القانون المحلي والمخاطر قبل الاتصال. كما أن الاستخدام الأخلاقي مهم. يجب أن تحمي VPN الخصوصية والوصول إلى المعلومات، لا تمكن الضرر.

أسطورة 4: أغلى VPN هو الأكثر أمانًا

السعر ليس مقياسًا للأمن. قد يمول الاشتراك الأعلى بنية تحتية أفضل ودعم، لكنه أيضًا قد يمول الإعلان. قيم التدقيق، والتوثيق الفني، وخيارات البروتوكولات، وتاريخ الاستجابة للحوادث.

أسطورة 5: المزيد من الخوادم يعني دائمًا أداء أفضل

تساعد الشبكة الكبيرة، لكن الجودة هي التي تهم. تؤثر تحميل الخادم، والتوجيه، والتبادل، وضغط الرقابة، وتصميم DNS جميعها على الأداء. بالنسبة للعديد من المستخدمين، قد تكون ثلاث خوادم موثوقة قريبة أكثر قيمة من مئات الخوادم البعيدة.

الأسئلة المتكررة: أفضل خدمات VPN المدفوعة في 2026

ما هي أفضل خدمة VPN مدفوعة لتجاوز الرقابة في 2026؟

لا يوجد فائز عالمي. Proton VPN، NordVPN، ExpressVPN، Surfshark، Mullvad، وIVPN كلها خيارات موثوقة لمستخدمين مختلفين. بالنسبة للرقابة الثقيلة، أعط الأولوية لبروتوكولات التمويه، والخوادم القريبة، وحماية التسرب، وقدرة التثبيت للتكوينات اليدوية.

هل WireGuard أفضل من OpenVPN للمناطق المقيدة؟

تعتبر WireGuard عادة أسرع، لكن OpenVPN يمكن أن تكون أسهل في التمويه في بعض الشبكات. إذا كانت الرقابة نشطة، استخدم WireGuard مع التمويه أو وضع خفي لمقدم الخدمة. احتفظ بـ OpenVPN TCP 443 كخيار احتياطي.

هل ينبغي على المستخدمين المتقدمين الدفع شهريًا أو سنويًا؟

ابدأ شهريًا إذا كانت مقاومة الرقابة هي هدفك الرئيسي. اختبر من شبكتك الحقيقية قبل شراء خطة طويلة. يمكن أن توفر الخطط السنوية المال، لكنها محفوفة بالمخاطر إذا تم حظر الخدمة في منطقتك.

هل يمكن أن يتجاوز VPN كل جدار ناري حكومي؟

لا. يمكن أن تحجب أنظمة الرقابة القوية مواقع VPN، وبنية التطبيق، والبروتوكولات، وعناوين خادم IP. تعمل VPN على تحسين فرصك، خاصة مع ميزات التمويه، لكنها يجب أن تكون جزءًا من استراتيجية وصول أوسع.

ما الذي يهم أكثر: التدقيق أم التطبيقات مفتوحة المصدر؟

كلاهما يساعد. التطبيقات مفتوحة المصدر تسمح بالتفتيش العام، بينما توفر التدقيق مراجعة من طرف ثالث منظم. تقوى أفضل المزودين يجمع بين عملاء شفافين، وسياسات خصوصية واضحة، وتقييمات مستقلة متكررة.

الخاتمة: اختيار أفضل VPN مدفوعة في 2026

تجمع أفضل خدمات VPN المدفوعة لعام 2026 بين بروتوكولات حديثة، وادعاءات خصوصية مدققة، وبنية تحتية عالمية موثوقة، وأدوات عملية لتجاوز الرقابة. بالنسبة للمستخدمين المتقدمين، يجب أن يبدأ القرار بنمذجة التهديدات والاختبارات الإقليمية، وليست شعبية العلامة التجارية. اختر WireGuard أو معادله الحديث للسرعة، واستخدم أوضاع التمويه عند ظهور الحجب، وتحقق من أن ميزات DNS، ومفتاح القتل، واكتشاف الخادم تعمل قبل الحاجة إليها.

لضمان وصول الإنترنت بسلاسة ودون قيود، جرب BeFreeVPN، خدمة مجانية لا تتطلب التسجيل وتفوق في تجاوز القيود الإقليمية.

فهم VPN بدون اشتراك للهاتف: غوص تقني عميق

· 16 دقائق قراءة

في المناطق التي تنتشر فيها الرقابة، فإن الوصول إلى الإنترنت بحرية وأمان باستخدام VPN بدون اشتراك على هاتفك هو ضرورة وتحدٍ تقني. يشرح هذا الغوص العميق طريقة عمل VPNs المحمولة بدون اشتراك، وما هي البروتوكولات المهمة، وكيفية تكوين Android وiOS بأمان، وما هي المقايضات التي يجب على المستخدمين المتقدمين تقييمها قبل الاعتماد على نموذج VPN مجاني أو بدون تسجيل أو دفع عند الاستخدام.

يمكن أن تعني "VPN بدون اشتراك للهاتف" عدة أشياء: تطبيق VPN مجاني، خدمة بدون تسجيل، نفق مستضاف ذاتياً، تجربة محدودة، أو تكوين لمرة واحدة باستخدام عملاء مفتوحة المصدر. يعتمد الاختيار الصحيح على نموذج التهديد الخاص بك، المنطقة، التحكم في الجهاز، ظروف الشبكة، والتحمل لحدود الأداء.

vpn without subscription for phone security

1. الحاجة إلى VPN بدون اشتراك على الهواتف

غالباً ما تكون الأجهزة المحمولة هي بوابة الإنترنت الرئيسية في البيئات التقييدية. تنتقل الهواتف بين الشبكات الخلوية، Wi-Fi العامة، نقاط الوصول في مكان العمل، والبورتالات المأسورة. يمكن أن تفرض كل شبكة قواعد مختلفة للتصفية، والحظر، والتفتيش. نتيجة لذلك، فإن VPN على الهاتف ليست مجرد ميزة إضافية، بل يمكن أن تكون جزءاً أساسياً من الاتصال الآمن.

تحديات رقابة الإنترنت في مناطق معينة

تختلف الرقابة والتحكم في الشبكة حسب البلد، والمشغل، وحتى المدينة. تشمل الآليات الشائعة:

  • تلاعب بنظام أسماء النطاقات (DNS): يعيد موفر الخدمة استجابات غير صحيحة أو فارغة للنطاقات المحظورة.
  • حظر IP: يتم إسقاط أو إعادة تعيين حركة المرور إلى عناوين الخدمة المعروفة.
  • تصفية SNI: يتم فحص اسم المضيف المرئي خلال مصافحات TLS القديمة.
  • فحص الحزم العميق: يتم تصنيف أنماط حركة المرور لاكتشاف بروتوكولات VPN.
  • قيود متجر التطبيقات: قد تتم إزالة تطبيقات VPN، أو إخفائها، أو تحديدها حسب المنطقة.
  • تخفيض السرعة: قد تعمل الأنفاق المشفرة ولكن تصبح بطيئة للغاية للاستخدام العملي.

تتعرض الهواتف بشكل خاص لأن المستخدمين غالباً لا يمكنهم التحكم في الشبكة upstream. يمكن أن تساعد VPN بدون اشتراك عندما يحتاج المستخدمون إلى نشر سريع، وموارد هوية قليلة، أو وصول آمن مؤقت أثناء السفر.

أهمية الأمان المحمول بدون التزامات طويلة الأمد

قد لا تكون VPN المُشتركة عملية لكل مستخدم. يمكن أن تكشف قنوات الدفع عن الهوية. قد لا تكون الفواتير المتكررة متاحة. قد تكون حسابات متجر التطبيقات مقيدة حسب المنطقة. يحتاج بعض المستخدمين أيضاً إلى VPN لفترات قصيرة فقط، مثل عبور الحدود، الانضمام إلى Wi-Fi العامة، أو الوصول إلى أدوات الاتصال الأساسية.

تقلل VPN بدون اشتراك من التزام المستخدمين. ومع ذلك، لا تحسن الخصوصية تلقائياً. يجب على المستخدمين المتقدمين فحص نموذج التشغيل: من يقوم بتشغيل الخوادم؟ هل التسجيل مطلوب؟ هل يتم تسجيل حركة المرور؟ هل التطبيق مفتوح المصدر؟ كيف يتم إنشاء المفاتيح؟ ماذا يحدث عندما تكون الطبقة المجانية مزدحمة؟

حالات استخدام VPN بدون اشتراكات

تشمل حالات الاستخدام الشائعة:

  • وصول مشفر مؤقت على Wi-Fi الفنادق، أو المطارات، أو الحرم الجامعي.
  • الوصول إلى الرسائل المحجوبة، أو الأخبار، أو موارد المطورين.
  • تجنب التلاعب المحلي بنظام أسماء النطاقات في الشبكات المحمولة.
  • اختبار الاتصال من مناطق مختلفة.
  • فصل التصفح الروتيني عن الحسابات عالية المخاطر.
  • استخدام نقطة VPN مستضافة ذاتياً دون دفع للحصول على خطة VPN للمستهلكين.

المفتاح هو مطابقة نموذج VPN مع مستوى المخاطر. قد يكون تطبيق مجاني كافياً لحماية Wi-Fi الأساسية. قد يكون تشغيل خادم WireGuard مستضاف ذاتياً أفضل لأداء يمكن التنبؤ به. قد يكون VPN بدون تسجيل مفيد عندما تكون الأولوية لتقليل بيانات التسجيل.

2. كيف تعمل VPNs بدون اشتراك

تخلق VPN نفقاً مشفراً بين هاتفك وخادم بعيد. يقوم هاتفك بتوجيه حركة المرور المحددة إلى ذلك النفق. ثم يقوم الخادم البعيد بتحويلها إلى الوجهة. عادةً ما ترى مواقع الويب والتطبيقات عنوان IP لخادم VPN، بينما ترى الشبكة المحلية حركة مرورية مشفرة إلى نقطة VPN.

آليات VPN بدون تسجيل

تستخدم VPNs المحمولة بدون اشتراك عادةً واحدة من أربعة نماذج:

  1. خدمة مشتركة مجانية: يقدم الموفر الوصول بدون دفع، وغالباً مع حدود للسرعة أو البيانات أو الموقع أو الجهاز.
  2. وصول بدون تسجيل: يتصل التطبيق بدون حساب. قد يتم استخدام رموز الجلسة، مفاتيح الأجهزة، أو بيانات اعتماد مجهولة في الخلفية.
  3. VPN مستضاف ذاتياً: تقوم بتشغيل خادمك الخاص على VPS، أو جهاز توجيه منزلي، أو مثيل سحابي وتوصيلات مع عميل قياسي.
  4. وصول لمرة واحدة أو دفع حسب الاستخدام: تتجنب شروط الاشتراك المتكررة ولكن قد تدفع مقابل عرض النطاق الترددي، أو وقت الخادم، أو رمز وصول مؤقت.

لا يعني عدم التسجيل "عدم وجود دولة". لا يزال يتعين على الخدمة إدارة التوجيه، ومنع إساءة الاستخدام، وسعة الخادم، والجلسات التشفيرية. السؤال المهم هو ما إذا كانت أي مُعرفات دائمة يمكن ربطها بهويتك الحقيقية.

ميزات محدودة مقابل خيارات VPN مدفوعة بالكامل

غالباً ما يكون لدى VPN بدون اشتراك قيود. وهذه ليست دائماً سيئة. يمكن أن تمنع الحدود إساءة الاستخدام وتحفظ الخدمة متاحة. لا يزال يجب على المستخدمين المتقدمين فهمها.

الميزةVPN بدون اشتراكVPN مدفوع بالكامل
متطلبات الحسابغالباً لا شيء أو الحد الأدنىعادةً ما تكون مطلوبة
بيانات الدفعلا شيء إذا كان مجانياًعادةً ما تكون موجودة
مواقع الخوادممحدودةمجموعة أوسع
عرض النطاق التردديقد يكون م capped أو أقل أولويةعادةً ما يكون أعلى
إخفاء الهويةيتفاوت بشكل كبيرأكثر احتمالاً في الخطط المدفوعة
الدعممجتمع أو أساسيدعم مخصص
رؤية التدقيقتعتمد على المزودتعتمد على المزود

VPN المدفوع ليس تلقائياً أكثر أماناً. VPN المجاني ليس تلقائياً غير آمن. التصميم، والنطاق القضائي، وسياسة التسجيل، وأمان التطبيق، وشفافية العمليات تهم أكثر من السعر وحده.

تداعيات الأمان والمقايضات

المقايضة الرئيسية هي الثقة. تخفي VPN محتويات حركة المرور من الشبكات المحلية، لكن مشغل VPN يمكنه ملاحظة البيانات الوصفية و، لحركة المرور غير HTTPS، المحتوى المحتمل. اليوم، معظم حركة المرور على الويب هي HTTPS، لكن البيانات الوصفية مثل أوقات الاتصال، عناوين IP الخوادم، وحجم البيانات لا تزال حساسة.

قيم هذه العوامل:

  • سياسة التسجيل: هل يشرح الموفر ما هو مُجمع ولماذا؟
  • معالجة DNS: هل تُرسل استفسارات DNS عبر النفق؟
  • دعم مفتاح القتل: هل تتسرب الحركة إذا تعطل النفق؟
  • سلوك IPv6: هل يتم انفاق IPv6 أم يتم حظره لمنع التسريبات؟
  • أذونات التطبيقات: هل يطلب التطبيق وصولًا أكثر مما هو مطلوب؟
  • اختيار البروتوكول: هل يستند النفق إلى تشفير حديث وراجع؟

تكون VPN بدون اشتراك مفيدة فقط إذا حسنت من وضعك الأمني المحدد. إذا كان التطبيق يدرج إعلانات، أو يقوم بتثبيت شهادات جذرية، أو يتطلب أذونات متطفلة، فقد يزيد من المخاطر بدلاً من تقليلها.

3. البروتوكولات الفنية لـ VPNs المحمولة

يؤثر اختيار البروتوكول بشكل كبير على مقاومة الرقابة، واستخدام البطارية، واستقرار التجوال، والسرعة. يدعم Android وiOS العديد من أطر VPN، لكن سلوك التطبيق يختلف.

mobile vpn protocols comparison

نظرة عامة على البروتوكولات: OpenVPN، WireGuard، وIKEv2

OpenVPN هو بروتوكول VPN ناضج يمكن تشغيله عبر UDP أو TCP. إنه مرن ومدعوم على نطاق واسع. يمكن أن يستخدم TCP 443 ليتشابه مع حركة مرور TLS العادية، على الرغم من أن الفحص العميق قد لا يزال يميزه.

WireGuard هو بروتوكول حديث ذو قاعدة شيفرة صغيرة وأداء قوي. يستخدم UDP ويعتمد على مفاتيح عامة ثابتة. إنه فعال على الهواتف، عادةً ما يعيد الاتصال بسرعة، وشائع في الأنظمة المستضافة ذاتياً.

IKEv2/IPsec مدمج في العديد من أنظمة التشغيل المحمولة. إنه قوي للتجوال لأنه يتعامل مع تغييرات الشبكة بشكل جيد، مثل التحويل من Wi-Fi إلى الخلوية. ومع ذلك، قد يكون من الأسهل حظره في بعض الشبكات التقييدية لأنه يستخدم منافذ وأنماط قابلة للتعرف.

اختيار البروتوكول المناسب لاحتياجاتك

اختر بناءً على المشكلة الشبكية التي تواجهها:

  • للسرعة وكفاءة البطارية: غالباً ما يكون WireGuard هو الخيار الافتراضي الأفضل.
  • للشبكات المحمولة غير المستقرة: يمكن أن يكون IKEv2 موثوقًا خلال انتقالات الشبكة.
  • للنيران التقييدية: قد يعمل OpenVPN عبر TCP 443 أو نسخ مشوشة بشكل أفضل.
  • للاستضافة الذاتية: يعد WireGuard بسيطًا وسريعًا وسهل التدقيق.
  • لتوافق مع البنية التحتية القديمة: يظل OpenVPN متاحًا على نطاق واسع.

إذا كانت مقاومة الرقابة أولوية، فقد تكون تمويه البروتوكول أكثر أهمية من السرعة الخام. نفق سريع تم حظره ليس مفيدًا.

مزايا وعيوب كل بروتوكول

البروتوكولمزاياعيوبأفضل ملاءمة
OpenVPNناضج، قابل للتكوين، دعم TCP/UDPأثقل، قد يكون أبطأ، يمكن التعرف عليهالتوافق والشبكات التقييدية
WireGuardسريع، خفيف، صديق للبطاريةخاص بـ UDP، تتطلب المفاتيح الثابتة العنايةالأداء المحمول والاستضافة الذاتية
IKEv2/IPsecتجوال جيد، دعم أصليحركة المرور القابلة للتعرف، تعقيد التكوينالتبديل المتكرر بين Wi-Fi والخلوية

بالنسبة للمستخدمين المتقدمين، قد يتضمن أفضل إعداد ملفات تعريف احتياطية. على سبيل المثال، استخدام WireGuard بشكل طبيعي، ثم التبديل إلى OpenVPN عبر TCP 443 إذا تم حظر UDP.

4. تنفيذ VPN بدون اشتراك على جهازك

قبل تثبيت أي VPN بدون اشتراك على الهاتف، حدد أي نموذج تريده: تطبيق بدون تسجيل، تكوين مستورد، أو نفق مستضاف ذاتياً. ثم تحقق من أن المزود أو الخادم يدعم إصدار نظام التشغيل الخاص بك.

دليل خطوة بخطوة لـ Android

  1. حدد نموذج التهديد الخاص بك. قرر ما إذا كنت بحاجة إلى تشفير Wi-Fi الأساسي، أو تجاوز الرقابة، أو إخفاء الهوية من المواقع، أو الحماية من مراقبة الشبكة المحلية.
  2. اختر نموذج VPN. استخدم تطبيق VPN موثوقًا بدون تسجيل، أو تكوين WireGuard/OpenVPN، أو خادمك الخاص.
  3. قم بالتثبيت من مصدر موثوق. يفضل المتاجر الرسمية أو مستودعات المشاريع الموثقة. تجنب ملفات APK المعدلة من مصادر غير معروفة.
  4. راجع الأذونات. يحتاج تطبيق VPN إلى الوصول إلى ملف تعريف VPN. لا يجب أن يحتاج إلى جهات الاتصال، أو الرسائل القصيرة، أو الميكروفون، أو أذونات الوصول لعملية الإنفاق العادية.
  5. استورد أو أنشئ تكوين. بالنسبة لـ WireGuard، استورد ملف تكوين أو رمز QR. بالنسبة لـ OpenVPN، استورد ملف .ovpn والشهادات إذا لزم الأمر.
  6. قم بتمكين VPN دائماً. على Android، استخدم إعدادات النظام لإبقاء النفق نشطًا.
  7. قم بتمكين حظر الاتصالات بدون VPN. يعمل هذا كزر قتل على إصدارات Android المدعومة.
  8. اختبر تسريبات DNS وIP. تحقق من أن استفسارات DNS وحركة مرور IPv6 تستخدم النفق أو محظورة.
  9. أنشئ ملف تعريف احتياطي. احتفظ ببروتوكول ثانٍ أو إعداد خادم جاهز للشبكات التي تحظر إعدادك الافتراضي.

دليل خطوة بخطوة لـ iOS

  1. اختر تطبيقًا أو عميل بروتوكول موثوقًا. تدعم iOS تطبيقات VPN من خلال أنظمة الإطارات النظامية. عملاء WireGuard وOpenVPN، وملفات تعريف IKEv2 هي خيارات شائعة.
  2. قم بالتثبيت فقط من قنوات موثوقة. استخدم متجر التطبيقات قدر الإمكان. إذا كنت تستخدم ملفات تعريف التكوين، تحقق من مصدرها.
  3. أضف ملف تعريف VPN. وافق على مطالبة إذن VPN في iOS. يتيح ذلك للتطبيق أو تعريف الملف إنشاء نفق.
  4. استورد التكوين. أضف مفاتيح WireGuard، ملفات تعريف OpenVPN، أو إعدادات IKEv2 حسب الحاجة.
  5. قم بتكوين قواعد الطلب حسب الحاجة. استخدم "الاتصال عند الطلب" لـ Wi-Fi غير الموثوق أو جميع الشبكات، اعتمادًا على نموذج المخاطر الخاص بك.
  6. تحقق من سلوك DNS. تأكد من توجيه DNS من خلال موفر VPN أو موفر حل مشفر موثوق.
  7. اختبر بعد تغييرات الشبكة. انتقل بين Wi-Fi والخلوية للتحقق من أن النفق يعيد الاتصال بسلاسة.
  8. احتفظ بالوصول الاحتياطي. قم بتخزين ملف تعريف ثانٍ للخادم أو خيار البروتوكول في حالة حظر نقطة النهاية الأساسية.

المتطلبات الفنية والتوافق

تحتاج إعداد VPN مستقر إلى:

  • إصدار Android أو iOS مدعوم.
  • عميل VPN متوافق مع البروتوكول المختار.
  • عنوان الخادم الصحيح، والمنفذ، والمفاتيح، والشهادات.
  • مزامنة الوقت النظامي للتحقق من صحة الشهادات.
  • وصول الشبكة إلى نقطة النهاية VPN.
  • إعدادات DNS لا تتسرب خارج النفق.

يحتاج المستخدمون المستضافون ذاتياً أيضًا إلى صيانة الخادم. قم بتعطيل تسجيل الدخول عبر SSH بكلمة مرور، وقم بتحديث نظام التشغيل، وقيد قواعد جدار الحماية، ورصد استخدام الموارد. إذا تم حظر عنوان IP للخادم، قد تحتاج إلى تدوير نقاط النهاية أو إضافة تمويه.

حل مشكلات الإعداد الشائعة

  • الفشل في الاتصال على الفور: تحقق من المفاتيح، والبيانات الاعتمادية، وعنوان الخادم، والمنفذ، ووقت الجهاز.
  • يتصل ولكن لا يوجد إنترنت: تحقق من التوجيه، والعناوين المسموح بها، وNAT، وDNS.
  • يعمل على Wi-Fi ولكن ليس على الخلوية: قد يكون UDP محظورًا. جرب OpenVPN المعتمد على TCP أو منفذ آخر.
  • تفرغ البطارية بسرعة: قلل تكرار البقاء عند الحاجة، استخدم WireGuard، أو قم بتعطيل حلقات إعادة الاتصال غير الضرورية.
  • بعض التطبيقات تتجاوز VPN: تحقق من إعدادات النفق المنقسم وقواعد VPN الخاصة بكل تطبيق.
  • تم اكتشاف تسرب IPv6: نفق IPv6 أو قم بتعطيله على مستوى ملف تعريف VPN إذا كان مدعومًا.

5. تجاوز الرقابة: استراتيجيات وأدوات

تجاوز القيود الإقليمية لا يتعلق فقط بتثبيت VPN. غالبًا ما تتكيف الشبكات التقييدية. لذلك، يتطلب الوصول المرن تخطيطًا متعدد الطبقات وخيارات نقل متعددة.

طرق لتجاوز قيود الإنترنت الإقليمية

تشمل الاستراتيجيات الشائعة:

  • العودة إلى بروتوكول بديل: احتفظ بخيارات WireGuard وOpenVPN وIKEv2.
  • اختيار المنفذ: TCP 443 قد يمر في الأماكن التي تم فيها حظر المنافذ غير العادية.
  • تمويه: بعض الأدوات تغلف حركة VPN لتقليل بصمات البروتوكول.
  • بدائل تفريغ المجال: حيثما يكون متاحًا وقانونيًا، تقوم بعض الأنظمة بالتوجيه عبر شبكات المحتوى الكبيرة، على الرغم من أن الدعم قد تراجع.
  • نظم الجسر أو الإرسال: قد تستخدم الشبكات الخصوصية عقد الجسر التي يصعب عدها.
  • تدوير نقاط النهاية: تغيير الخوادم يمكن أن يساعد عندما يتم حظر IPs الفردية.

لا توجد طريقة عالمية. قد تسمح الشبكة ببروتوكول معين اليوم وتحظره غداً. احتفظ بالإعدادات محدثة قبل دخول بيئة تقييدية.

أدوات إخفاء الهوية والتشفير

تقوم VPN بتشفير الحركة بين الهاتف وخادم VPN. إنها لا تجعلك مجهول الهوية تمامًا. للحصول على خصوصية أقوى، قم بدمجها مع:

  • تصفح HTTPS فقط لحماية المحتوى خارج نقطة نهاية VPN.
  • DNS مشفر إذا كان متوافقاً مع تكوين VPN الخاص بك.
  • ملفات تعريف المتصفح الخاصة لتقليل تتبع الكعكات.
  • تطبيقات الرسائل المشفرة مع تشفير من طرف إلى طرف.
  • Tor Browser أو خدمات البصل حيث يكون ذلك مناسبًا ومسموحًا قانونيًا.

كن حذرًا مع أدوات التكديس. يعد VPN عبر Tor وTor عبر VPN ووكيل، وDNS الخاص كل منها تغييراً في نموذج الثقة. يمكن أن تحسن الطبقات المتعددة من التقسيم، ولكن يمكن أن تؤدي أيضًا إلى تسريبات أو فشل في الأداء إذا تم تكوينها بشكل سيء.

دمج VPN مع أدوات الخصوصية الأخرى

بالنسبة للمستخدمين المحمولين في المناطق التقييدية، قد يبدو الإعداد متعدد الطبقات العملي كما يلي:

  1. VPN بدون اشتراك لنقل مشفر أساسي.
  2. زر قتل لمنع حركة المرور الواضحة بالخطأ.
  3. متصفح مع حماية من المتعقبين وملفات تعريف منفصلة.
  4. رسائل مشفرة للاتصالات الحساسة.
  5. نسخ احتياطي منتظم للتكوينات مخزنة بشكل آمن.

يتجنب هذا النهج الاعتماد على تحكم واحد. إذا تعطلت VPN، فإن زر القتل يساعد. إذا تم التلاعب بـ DNS، فإن DNS المنفق يساعد. إذا تتبعت أحد المواقع الكعكات، فإن عزل المتصفح يساعد.

6. المفاهيم الخاطئة الشائعة حول VPNs بدون اشتراك

كثيراً ما يتم فهم VPNs بدون اشتراك بشكل غير صحيح. يعتقد بعض المستخدمين أنها غير آمنة لأنها مجانية. بينما يعتقد آخرون أنها خاصة لأنها لا تتطلب تسجيل. كلا الرأيين غير مكتملين.

هل تكون VPN المجانية دائمًا أقل أمانًا من VPN المدفوعة؟

لا. تعتمد الأمان على الهندسة والحوكمة، وليس فقط على التسعير. يمكن أن تستخدم VPN مجانية أو بدون تسجيل تشفيرًا قويًا وممارسات سليمة. يمكن أن تسجل VPN المدفوعة أيضًا بيانات زائدة أو توفر تطبيقًا ضعيفًا. تحقق من الأذونات، دعم البروتوكولات، سياسة الخصوصية، التدقيق المستقل إن وجد، وسلوك التسريب.

هل يعني "عدم التسجيل" أنه مجهول الهوية؟

ليس بمفرده. يقلل عدم التسجيل من كمية بيانات الحساب التي تقدمها. ومع ذلك، قد تظل عنوان IP الخاص بك، وبيانات الجهاز، وأوقات الاتصال، وحجم الحركة مرئية للمزود. للحصول على خصوصية أقوى، قلل من ارتباط الحسابات، واستخدم متصفحات تحافظ على الخصوصية، وتجنب تسجيل الدخول إلى الخدمات المعرّفة خلال الجلسات الحساسة.

هل يمكن أن تتجاوز VPN كل حظر؟

لا. بعض الشبكات تحظر عناوين IP المعروفة لـ VPN، أو تخفض الأنفاق المشفرة، أو تستخدم فحص الحزم العميق. يمكن أن تكون VPN بدون اشتراك للهاتف فعالة، ولكن موثوقيتها تعتمد على اختيار البروتوكول، سمعة الخادم، التمويه، وسياسة الشبكة المحلية.

هل VPN المستضاف ذاتياً دائمًا أفضل؟

ليس دائماً. يمنح الاستضافة الذاتية السيطرة على المفاتيح وسياسة الخادم، لكن ذلك أيضًا يخلق نقطة انتهاء ثابتة مرتبطة ببنيتك التحتية. إذا قمت بتسجيل الدخول إلى حسابات السحابة الشخصية لاستئجار الخادم، قد يكون الخادم مرتبطاً بك. كما يمكن حظره بسهولة أكبر إذا كان لديه IP واحد فقط.

فهم خصوصية البيانات وسياسات التسجيل

اقرأ سياسات التسجيل بدقة. ابحث عن بيانات محددة عن:

  • احتفاظ IP المصدر.
  • تسجيل استفسارات DNS.
  • أوقات الاتصال.
  • عدادات عرض النطاق الترددي.
  • تحليل الأعطال.
  • SDKs من جهات خارجية.
  • عملية استجابة إنفاذ القانون.

الادعاءات الغامضة مثل "تشفير من الدرجة العسكرية" لا تجيب على هذه الأسئلة. يحمي التشفير النفق. تحدد سياسة التسجيل ما قد يعرفه المزود بعد إنشاء النفق.

تقييم فعالية VPNs بدون اشتراك

اختبر الفعالية تحت ظروف حقيقية. تحقق من استقرار الاتصال، مقاومة التسريب، سلوك DNS، الكمون، والوصول إلى الخدمات المطلوبة. اختبر أيضًا أوضاع الفشل. قد تفشل VPN التي تعمل فقط عندما تكون الظروف مثالية عندما تحتاجها أكثر.

no subscription vpn privacy tools

7. ضمان أقصى درجات الأمان على المحمول

تعد VPN أحد مكونات أمان الهاتف المحمول. تحتوي الهواتف على حسابات حساسة، وبيانات حيوية، وتاريخ الموقع، ورسائل، ورموز تطبيق. إذا تم اختراق الجهاز نفسه، فإن VPN لا يمكن أن تحل هذه المشكلة.

أفضل الممارسات للحفاظ على أمان VPN المحمول

استخدم هذه الضوابط كأساس:

  • تمكين رمز مرور قوي للجهاز.
  • احتفظ بإلغاء القفل البيومتري مقترنًا بكلمة مرور احتياطية قوية.
  • قم بتشغيل التشفير الكامل للجهاز، والممكّن افتراضيًا على أجهزة Android وiOS الحديثة.
  • استخدم VPN دائم وميزات زر القتل حيثما كان ذلك ممكنًا.
  • قم بتعطيل النفق المنقسم ما لم تكن بحاجة إليه.
  • أزل ملفات تعريف VPN والشهادات غير المستخدمة.
  • تجنب تثبيت الشهادات الجذرية ما لم تكن تثق بالكامل بالجهة المصدرة وتفهم الأثر.
  • استخدم ملفات تعريف متصفح منفصلة للنشاطات الحساسة.
  • تجنب تسجيل الدخول إلى الحسابات الشخصية خلال الجلسات عالية المخاطر.
  • احتفظ بنسخ احتياطية من تكوينات VPN بشكل آمن، وليس في مجلدات عامة أو ملاحظات غير مشفرة.

التحديثات والرقع المنتظمة

احتفظ بنظام التشغيل، وتطبيق VPN، والمتصفح، والتطبيقات الحيوية للأمان مُحدثة. قد تحتوي تنفيذات البروتوكول على أخطاء. كما أن أطر VPN على نظام التشغيل المحمول تتغير مع الزمن. قد تحسن التحديثات حماية التسريبات، وسلوك التجوال، والتوافق مع القيود الشبكية الجديدة.

بالنسبة لـ VPNs المستضافة ذاتياً، قم بتحديث الخادم أيضًا. قم بتدوير المفاتيح إذا فقد الجهاز. راجع قواعد جدار الحماية بعد تحديثات الخادم. أزل المستخدمين وملفات التعريف القديمة. يعد حساب VPN المنسي مسار وصول طويل العمر إلى بنيتك التحتية.

الاستفادة من BeFreeVPN للحصول على وصول آمن بدون تسجيل

بالنسبة للمستخدمين الذين يحتاجون إلى VPN بدون اشتراك للهاتف، تم تصميم BeFreeVPN حول الوصول السريع بدون تسجيل على Android وiOS. هذا النموذج مفيد عندما تريد تقليل الاحتكاك في التسجيل، وتجنب الالتزامات طويلة الأمد، والحصول على اتصال مشفّر سريع.

كما هو الحال مع أي VPN، قم بتكوين هاتفك بعناية. قم بتمكين حماية VPN على مستوى النظام، واختبر التسريب، واحتفظ بخطة احتياطية للشبكات التقييدية. إذا كنت تعمل في بيئة عالية المخاطر، اجمع VPN مع الرسائل الآمنة، عزل المتصفح، وفصل الحسابات بشكل منضبط.

باختصار، يمكن أن تكون VPN بدون اشتراك خياراً عملياً وقائماً على أساس تقني عندما تفهم حدوده. اختر البروتوكول الصحيح، تحقق من موقف الخصوصية للمزود، وحصن هاتفك، واختبر قبل الاعتماد عليه. ابق آمنًا وتجاوز القيود مع BeFreeVPN، الذي يوفر وصولًا مجانيًا دون متاعب التسجيل على منصتي Android وiOS.

الدليل النهائي لاستخدام VPN مجانًا على الهواتف: كسر الحجب

· 18 دقائق قراءة

في المناطق where يتم التحكم في محتوى الإنترنت بعناية، يمكن أن يكون الوصول إلى الويب بالكامل على هاتفك تحديًا. اكتشف كيف يمكن لتقنية VPN المجانية مساعدتك في تخطي هذه الحواجز بكفاءة. تشرح هذه السلسلة كيفية اختيار وتكوين وإصلاح مشكلة VPN مجانًا لاستخدام الهاتف مع الحفاظ على الخصوصية والأداء وأمان الهاتف المحمول في الاعتبار.

شبكة خاصة افتراضية ليست سحرًا. إنها مجموعة من البروتوكولات، والاختيارات التشفيرية، وقرارات التوجيه، وافتراضات الثقة. عند استخدامها بشكل جيد، يمكن أن تساعد VPN مجانية على Android أو iPhone في الوصول إلى الخدمات المحجوبة، وحماية الحركة على Wi-Fi عدائي، وتقليل التعرض لمراقبة الشبكة على المستوى. عند استخدامها بشكل سيء، يمكن أن تتسرب البيانات الوصفية، أو تبطئ تطبيقاتك، أو تنقل الثقة من مزود خدمة الإنترنت إلى مزود غير معروف.

قبل استخدام أي أداة لتجاوز القيود، افهم القوانين المحلية، ونموذج التهديدات الخاص بك، والمخاطر المرتبطة بالاتصال بمحتوى محظور. الهدف هو اتخاذ قرارات تقنية مستنيرة.

vpn للهواتف نفق مشفر

1. فهم VPNs: كيف تعمل؟

تخلق VPN نفقًا مشفرًا بين هاتفك وخادم VPN بعيد. بدلاً من إرسال الحركة مباشرة من جهازك المحمول إلى موقع ويب أو نقطة نهاية تطبيق، يحيط هاتفك الحزم ويرسلها إلى خادم VPN. يقوم الخادم بفك تشفير أو إزالة التغليف عن الحركة، ويعيد توجيهها إلى الوجهة، ويعيد الردود عبر نفس النفق.

بالنسبة للشبكة المحلية، يبدو أن حركتك تسير إلى خادم VPN. بالنسبة لموقع الويب الوجهة، يبدو أن حركتك تنشأ من عنوان IP الخاص بخادم VPN. يمكن أن يساعد ذلك عندما يتم حجب المحتوى بواسطة تصفية IP المحلية، أو التلاعب بـ DNS، أو القيود الجغرافية البسيطة.

تعريف ومكونات VPN

يتضمن VPN للهاتف عادة هذه المكونات:

  • عميل VPN: تطبيق Android أو iOS، أو ملف VPN الأصلي المثبت على الجهاز.
  • خادم VPN: نقطة النهاية البعيدة التي تنهي النفق وتعيد توجيه الحركة.
  • واجهة النفق: واجهة شبكة افتراضية على الهاتف تقوم بتوجيه الحركة المحددة إلى VPN.
  • آلية المصادقة: بيانات الاعتماد، الشهادات، المفاتيح المشتركة مسبقًا، الرموز، أو المفاتيح الإدارية للجلسة التي يديرها التطبيق.
  • مجموعة التشفير: الخوارزميات التشفيرية التي تحمي سرية البيانات وسلامتها.
  • قواعد التوجيه وDNS: التحكمات التي تحدد أي حركة تستخدم النفق وأي وحدات DNS تتولى الاستعلامات.

في أنظمة التشغيل الهواتف المحمولة، يندمج عميل VPN مع واجهة برمجة التطبيقات للنظام. هذا مهم لأن التطبيقات المحمولة عادة لا يمكنها إنشاء واجهات شبكة منخفضة المستوى بدون إذن النظام. توفر VpnService على Android وإطار Network Extension من Apple طرقًا خاضعة للتحكم لتوجيه الحركة عبر النفق.

بروتوكولات النفق: OpenVPN، L2TP/IPSec، وPPTP

تخدم بروتوكولات VPN المختلفة حركة البيانات بطرق مختلفة. يؤثر البروتوكول على مقاومة الحجب، واستخدام البطارية، والسرعة، والموثوقية.

البروتوكولالاستخدام الشائع على الهواتف المحمولةحالة الأمانملاحظات لمقاومة الحجب
OpenVPNشائع في التطبيقات الخارجيةقوية عند تكوينها بشكل جيديمكن أن تعمل عبر TCP 443 لتبدو كمثل أنماط حركة HTTPS، رغم أنها ليست مختفية تمامًا
L2TP/IPSecمدعوم من قبل العديد من الأنظمةمقبول ولكن أقدمأسهل في الحجب لأنه يستخدم منافذ وأنماط بروتوكول قابلة للتعرف
PPTPقديم فقطغير آمنينبغي تجنبه؛ تشفير ضعيف ونمط محدد بشكل واسع

OpenVPN ناضجة ومرنة. يمكن أن تستخدم UDP للسرعة أو TCP للشبكات التي تحجب UDP. تدعم مصادقة قوية وخوارزميات حديثة، لكن التكوين مهم.

L2TP/IPSec تجمع بين بروتوكول النفق من الطبقة الثانية مع تشفير IPSec. إنها أقدم وغالبًا ما تكون أسهل للشبكات القيدية للتعريف بها لأنها تستخدم منافذ IPSec الشائعة.

PPTP قديمة. إنها سريعة لأنها خفيفة، لكن نقاط الضعف الأمنية تجعلها غير مناسبة للخصوصية. إذا كانت VPN مجانية للهاتف تقدم فقط PPTP، اختر خيارًا آخر.

دور التشفير في VPNs

يحمي التشفير محتويات حركتك داخل النفق. ومع ذلك، لا يخفي كل شيء. قد لا يزال يستطيع مشغل الشبكة رؤية أن هاتفك يتصل بخادم VPN، وتوقيت وحجم الحزم، وأحيانًا بصمات البروتوكول.

تعتمد أمان VPN الجيدة على:

  • السرية: منع الشبكات المحلية من قراءة الحركة المرسلة عبر النفق.
  • السلامة: منع العبث بالحزم أثناء النقل.
  • المصادقة: ضمان اتصال هاتفك بالخادم VPN المقصود.
  • السرية المتقدمة: تقليل الضرر إذا تم اختراق مفتاح طويل الأجل لاحقًا.
  • حماية DNS: منع استعلامات النطاق من التسرب خارج النفق.

في المناطق ذات الرقابة الشديدة، يساعد التشفير في منع الفحص الأساسي. ومع ذلك، قد تحجب أنظمة التصفية المتقدمة عناوين IP الخاصة بـ VPN المعروفة، تكشف بصمات البروتوكول، أو تخنق الحركة المشفرة. لهذا السبب يهم اختيار البروتوكول، وتدوير الخوادم، والتعامل مع DNS.

2. لماذا تستخدم VPN مجانية على هاتفك؟

تعتبر VPN مجانية لمستخدمي الهواتف جذابة لأن الهاتف غالبًا ما يكون جهاز الإنترنت الرئيسي. في العديد من الأماكن، تكون بيانات الهاتف المحمول متاحة أكثر من عرض النطاق الترددي الثابت. تُستخدم الهواتف أيضًا للمراسلة، والبنوك، والأخبار، والملاحة، والعمل، والتواصل الطارئ.

المزايا التنافسية: التكلفة والوصول

الميزة الرئيسية واضحة: عدم وجود حاجز الاشتراك. يمكن أن تكون VPN المحمولة المجانية مفيدة عندما تحتاج إلى الوصول الفوري، عندما تكون المدفوعات مقيدة، أو عندما لا تكون البطاقات الدولية متاحة.

تشمل المزايا العملية الأخرى:

  • نشر سريع: تثبيت تطبيق أو ملف ثم الاتصال في دقائق.
  • عدم وجود إعداد للراوتر: يعمل النفق مباشرة على الجهاز.
  • يعمل عبر الشبكات: استخدمه على بيانات الهاتف المحمول، Wi-Fi العامة، الشبكات الجامعية، أو شبكات الفنادق.
  • راحة على مستوى التطبيق: تتضمن العديد من تطبيقات VPN المحمولة اتصال بنقرة واحدة وإعادة اتصال تلقائية.

بالنسبة للمستخدمين المتقدمين، القيمة ليست فقط "مجانًا". إنها القدرة على اختبار القابلية للوصول، مقارنة البروتوكولات، والحفاظ على اتصال احتياطي دون الالتزام بمزود واحد.

الأهمية للمستخدمين في المناطق ذات الرقابة الثقيلة

عندما تحجب تصفية المحتوى مواقع الأخبار، أو المنصات الاجتماعية، أو خدمات المراسلة، أو متاجر التطبيقات، أو الوثائق، يمكن لـ VPN استعادة الوصول عن طريق توجيه الحركة عبر مسار شبكة أقل تحديدًا.

يمكن أن تساعد VPN الهاتف في:

  • تسمم DNS أو حجب DNS باستخدام موفري DNS الذين تقدمهم VPN.
  • حجب الـ IP عندما يكون خادم VPN خارج الشبكة المحجوبة.
  • تصفية URL الأساسية عندما تخفي HTTPS وتغليف VPN تفاصيل الطلب.
  • قيود Wi-Fi العامة في المطارات، والمدارس، والمقاهي، أو أماكن العمل.

ومع ذلك، قد تستخدم الرقابة الشديدة فحص الحزم العميق، والبحث النشط، وقوائم حظر خوادم VPN. في تلك الحالات، قد تعمل VPN مجانية قياسية بشكل متقطع. تعتمد الموثوقية على تنوع الخوادم، خيارات البروتوكول، ومدى سرعة تكيف مزود الخدمة.

القيود المحتملة وكيفية التخفيف منها

غالبًا ما تحتوي VPN المجانية على أوجه تبادل. الأكثر شيوعًا هي حدود عرض النطاق الترددي، ومواقع الخوادم الأقل، والاكتظاظ، والإعلانات، والخيارات البروتوكول المحدودة، أو الدعم الأضعف.

خفف من هذه القيود باستخدام التحكمات العملية:

  • اختر مزودين لديهم سياسات خصوصية واضحة. تجنب المطالبات الغامضة وملكية غير معروفة.
  • فضل البروتوكولات الحديثة. WireGuard و IKEv2/IPSec و OpenVPN المكون بشكل جيد هي خيارات أفضل من PPTP.
  • قم بتمكين مفتاح القتل إذا كان متاحًا. يقلل من تسرب الحركة العرضي أثناء الانقطاعات.
  • استخدم DNS آمن داخل النفق. يمنع استعلامات DNS من الهروب إلى مزود خدمة الإنترنت المحلي.
  • احتفظ بعدة خيارات. جهز أكثر من تطبيق VPN مجاني موثوق أو إعداد.
  • اختبر قبل أن تحتاج إليه. تحقق من أن المراسلة، والمتصفحات، ومتاجر التطبيقات، والمواقع الحيوية تعمل.

3. إعداد VPN مجانية على هاتفك

يعتمد الإعداد الدقيق على المزود ونظام التشغيل. ومع ذلك، تتبع العملية نمطًا متوقعًا: اختيار مزود موثوق، تثبيت التطبيق أو الملف، التحقق من الأذونات، الاتصال، و اختبار التسريبات.

إعداد VPN مجانية للهاتف المحمول

دليل خطوة بخطوة لنظام Android

  1. اختر مزود VPN مجاني موثوق. ابحث عن شروط شفافة، وحدود معقولة، ودعم للبروتوكولات الحديثة.
  2. قم بالتثبيت من مصدر موثوق. أفضل Google Play أو الموقع الرسمي للمزود إذا تم حظر الوصول إلى Play.
  3. راجع الأذونات المطلوبة. يحتاج تطبيق VPN إلى إذن VPN، لكن يجب ألا يتطلب الوصول غير الضروري إلى جهات الاتصال، ورسائل SMS، أو الميكروفون، أو الصور.
  4. افتح التطبيق واختر خادمًا. اختر منطقة قريبة للسرعة أو منطقة معينة للوصول إلى المحتوى.
  5. اختر البروتوكول إذا كان متاحًا. ابدأ بـ WireGuard أو IKEv2 لأداء مخصص بالأجهزة المحمولة. استخدم OpenVPN TCP 443 إذا كان UDP محجوبًا.
  6. وافق على موجه اتصال VPN. سيظهر Android حوار النظام قبل السماح بإنشاء النفق.
  7. قم بتمكين VPN دائم. انتقل إلى إعدادات Android واضبط VPN كدائم إذا كانت الموثوقية مهمة.
  8. قم بتمكين "حظر الاتصال بدون VPN." هذا الخيار على Android يعمل مثل مفتاح القتل.
  9. اختبر سلوك IP وDNS. استخدم موقع اختبار تسرب موثوق وتحقق من أن وحدات DNS ليست وحدات مزود خدمة الإنترنت المحلي.
  10. اختبر التطبيقات الحقيقية لديك. المتصفحات ليست كافية. تحقق من المراسلة، والبريد الإلكتروني، وتحديثات التطبيقات، والفيديو إذا لزم الأمر.

دليل خطوة بخطوة لـ iOS

  1. اختر تطبيق VPN مجاني موثوق. قم بالتثبيت من App Store حيثما كان ذلك ممكنًا.
  2. افتح التطبيق واقرأ المطالبات الخصوصية. تجنب التطبيقات ذات الممارسات الغامضة في جمع البيانات.
  3. اسمح بتكوين VPN. يحتاج نظام iOS إلى الموافقة قبل إضافة ملف VPN.
  4. قم بالتحقق باستخدام Face ID أو Touch ID أو رمز المرور. يؤكد ذلك تركيب الملف.
  5. اختر خادمًا وبروتوكولًا. عادةً ما تعمل تطبيقات IKEv2 وWireGuard بشكل جيد على iPhones.
  6. اتصل و تحقق من مؤشر VPN. تعرض iOS رمز حالة VPN أو إدخال في مركز التحكم/الإعدادات.
  7. تحقق من DNS وعنوان IP. تحقق من أن الحركة تخرج من خلال منطقة VPN المتوقعة.
  8. راجع خيارات الاتصال عند الطلب. إذا كانت مدعومة، استخدم إعادة الاتصال التلقائية على الشبكات غير الموثوق بها.
  9. تعطيل الوصول إلى الشبكة المحلية الخطرة إذا لم تكن بحاجة إليه. تقليل التعرض عند استخدام Wi-Fi العامة.
  10. احتفظ بالتطبيقات محدثة. تتغير سلوكيات ملف VPN ومكتبات البروتوكول مع مرور الوقت.

اختيار مزودي VPN مجانين موثوقين

يجب على المستخدمين المتقدمين تقييم أكثر من ادعاءات التسويق. استخدم هذه القائمة:

  • هل يوضح المزود كيف يمول المستوى المجاني؟
  • هل الحدود البيانات، وحدود السرعة، ومواقع الخوادم مذكورة بوضوح؟
  • هل هناك تدقيقات من طرف ثالث، أو عملاء مفتوحين المصدر، أو بناءات قابلة للتكاثر؟
  • هل يدعم التطبيق مفتاح القتل أو معادل على مستوى النظام؟
  • هل يحمي DNS بشكل افتراضي؟
  • هل يتجنب الأذونات المتطفلة؟
  • هل يدعم البروتوكولات الحديثة للهواتف المحمولة؟
  • هل التسجيل اختياري أو محدود؟

مجانًا لا يعني تلقائيًا غير آمن. لكن "مجانًا وغامضًا" هو خطر. يجب أن يكون VPN مجاني للاستخدام على الهاتف شفافًا بشأن الحدود ولا ينبغي عليه تحويل بيانات التصفح الحساسة إلى ربح.

ضمان الخصوصية من خلال إعدادات الأمان

بعد الإعداد، قم بتعزيز الاتصال:

  • قم بتفعيل الاتصال التلقائي لشبكات Wi-Fi غير الموثوق بها.
  • قم بتفعيل مفتاح القتل أو حظر حركة المرور على مستوى النظام.
  • قم بتعطيل التقسيم في النفق ما لم تكن بحاجة إليه وتفهم خطر التسرب.
  • استخدم DNS خاص بحذر. على Android، قد تتعارض DNS الخاص مع تصميم DNS الخاص بـ VPN.
  • حظر تسرب IPv6 إذا لم يكن VPN يعمل على نفق IPv6 بشكل صحيح.
  • قم بإزالة الملفات الشخصية القديمة لـ VPN التي لم تعد تستخدمها.
  • استخدم متصفحًا يركز على الخصوصية واحتفظ بوضع HTTPS فقط مفعلًا.

4. الجوانب التقنية خلف الكواليس: بروتوكولات VPN على الجوال

الشبكات المحمولة غير مستقرة. تتنقل الهواتف بين LTE و5G وWi-Fi وميزات اقتصادية الطاقة. قد لا تعمل البروتوكولات التي تعمل بشكل جيد على سطح المكتب بشكل فعال على الهاتف إذا لم تستطع التعامل مع تغييرات الشبكة بكفاءة.

نظرة عميقة على البروتوكولات المحددة للجوال

على الرغم من أن OpenVPN و L2TP/IPSec و PPTP معروفة على نطاق واسع، إلا أن VPNs المحمولة الحديثة غالبًا ما تعتمد على بروتوكولات مصممة أو معدلة للتجوال.

IKEv2/IPSec قوية للجوال لأنها تدعم MOBIKE، والتي تساعد في الحفاظ على الجلسات عندما يغير الجهاز الشبكات. على سبيل المثال، يمكن أن يكون الانتقال من Wi-Fi إلى الخلوي أكثر سلاسة مما هو مع الأنفاق القديمة.

WireGuard تستخدم قاعدة كود خفيفة وتشفير حديث. عادة ما تكون سريعة على الهواتف وفعالة مع البطارية. سلوك تجوالها جيد لأن النقاط الطرفية يمكن أن تتحديث مع تغير مسارات الشبكة.

OpenVPN لا يزال ذو قيمة لأنه مرن. يمكن تشغيله عبر UDP للأداء أو TCP 443 عندما تحجب الجدران النارية التقييدية حركة المرور الأخرى. الجانب السلبي هو زيادة الضغط وأحيانًا استخدام المزيد من البطارية مقارنة بـ WireGuard.

L2TP/IPSec غالبًا ما تكون احتياطي للتوافق. لا يزال بإمكانها العمل، ولكنها أقل مثالية في المناطق القيدية لأن فلاتر الشبكة غالبًا ما تحدد حركة IPSec.

PPTP ينبغي اعتباره قديمًا. لا يوفر أمانًا حديثًا ولا يناسب الخصوصية أو الوصول الحساس.

كيف تساعد هذه البروتوكولات في تجاوز الحجب

تعتمد أنظمة الحجب غالبًا على مزيج من حجب DNS، وقوائم الحظر لـ IP، وحجب البروتوكول، وبصمة الحركة. تساعد بروتوكولات VPN من خلال تغيير كل من المسار والبنية المرئية للحركة.

  • تغيير المسار: تخرج الحركة من خادم VPN خارج المسار المحظور.
  • عزل DNS: تحدث استعلامات النطاق عبر النفق بدلاً من وحدات التعريف المحلية.
  • التشفير: لا يمكن للفلاتر المحلية فحص محتوى الحركة المرسلة عبر النفق بسهولة.
  • مرونة المنفذ: يمكن لبعض البروتوكولات استخدام المنافذ المسموح بها شائعًا مثل 443.
  • تدوير الخوادم: يمكن أن يتجنب تغيير النقاط الثابتة الحجب الثابت IP.

ومع ذلك، لا يمكن لأي VPN مجانية ضمان الوصول في كل منطقة أو في كل وقت. يمكن أن تحجب الفلاتر المتقدمة البنية التحتية لـ VPN المعروفة. لهذا السبب يجب على مستخدمي الهواتف المحمولة الاحتفاظ بتطبيقات محدثة وخيارات بروتوكول متعددة.

تحليل الأداء لبروتوكولات مختلفة على الهواتف

يعتمد الأداء على وحدة المعالجة المركزية، جودة الإشارة، قرب الخادم، الانشغال، والضغط الناتج عن البروتوكول. بشكل عام:

البروتوكولالسرعةتأثير البطاريةاستقرار التجوالأفضل حالة للاستخدام
WireGuardمرتفعةمنخفضة إلى متوسطةجيدالتصفح اليومي عبر الهاتف والمراسلة
IKEv2/IPSecمرتفعةمتوسطةممتاز مع MOBIKEالتبديل بين Wi-Fi والخلوي
OpenVPN UDPمتوسطة إلى مرتفعةمتوسطة إلى مرتفعةمتوسطةأمان متوازن وتوافق
OpenVPN TCPمتوسطةأعلى في حالة فقدان الحزممتوسطةالشبكات التي تحجب UDP
L2TP/IPSecمتوسطةمتوسطةمتوسطةتوافق قديم
PPTPمرتفعةمنخفضةأمان ضعيفتجنب

بالنسبة للمستخدمين المتقدمين، فإن أفضل استراتيجية هي التجريب. اختبر كل بروتوكول على شبكتك الفعلية. قس زمن الكمون، فقد الحزم، وقت إعادة الاتصال، سلوك التطبيق، وتفريغ البطارية على مدار يوم عادي.

5. المفاهيم الخاطئة الشائعة حول VPNs المجانية للهواتف

غالبًا ما يتم مناقشة VPNs المجانية المحمولة في صور متطرفة. يفترض بعض المستخدمين أن كل VPN مجانية خطيرة. بينما يفترض الآخرون أن VPN تجعلهم مجهولين تمامًا. كلا الرأيين غير كاملين.

مخاوف الخصوصية والحقيقة وراءها

لا يلغي VPN الثقة. ينقل جزءًا من ثقتك من مزود خدمة الإنترنت المحلي أو مشغل Wi-Fi إلى مزود VPN. لهذا السبب تتعتبر عملية اختيار المزود مهمة.

يجب أن تقلل VPN المجانية والموثوقة من السجلات، وتشرح جمع البيانات التشغيلية، وتجنب بيع نشاط التصفح. ومع ذلك، حتى VPN التي تركز على الخصوصية قد تحتاج إلى بيانات تقنية مؤقتة لمنع الإساءة، وتوازن الحمل، أو موثوقية الخدمة.

أيضًا، لا تخفي VPN كل شيء عن الجميع. لا تزال المواقع قادرة على تحديد هويتك من خلال تسجيل الدخول، وملفات تعريف الارتباط، وبصمات المتصفح، ومعرفات الأجهزة، والأنماط السلوكية. إذا قمت بتسجيل الدخول إلى حساب شخصي، تعرف الموقع أنه أنت بغض النظر عن استخدام VPN.

فهم انخفاض السرعة

فقدان السرعة أمر طبيعي لأن الحركة تستغرق طريقًا أطول وتمر عبر التشفير. على الهاتف، يمكن أن تنخفض السرعة أيضًا بسبب إشارة راديو ضعيفة، أو حدود سعة البطارية في الخلفية، أو خوادم مجانية مزدحمة.

لreduce من التباطؤ:

  • استخدم أقرب خادم موثوق ما لم تكن بحاجة إلى منطقة معينة.
  • فضل WireGuard أو IKEv2 عند توفرهما.
  • استخدم أوضاع قائمة على UDP ما لم يكن UDP محجوبًا.
  • تجنب ساعات الذروة المكتظة إذا أمكن.
  • فصل التطبيقات التي تقوم بمزامنة ملفات كبيرة في الخلفية.

سوء الفهم حول حدود البيانات

لا تعني حدود البيانات دائمًا أن VPN ذات جودة منخفضة. تستخدم المزودات المجانية الحدود للتحكم في الإساءة وتكاليف الخادم. المفتاح هو ما إذا كانت الحدود واضحة ومعقولة لاحتياجاتك.

للمراسلة، البريد الإلكتروني، وتصفح النصوص، قد تكون الحدود الصغيرة قابلة للاستخدام. بالنسبة للفيديو، تنزيل التطبيقات، والنسخ الاحتياطية السحابية، قد تختفي الحدود المجانية بسرعة. ينبغي أن تفصل المستخدمون المتقدمون الوصول الحيوي عن الترفيه عالي النطاق الترددي عند استخدام VPN مجاني على الهاتف.

الأسئلة الشائعة: هل VPN مجانية للهاتف آمنة؟

يمكن أن تكون آمنة إذا كان المزود شفافًا، ويستخدم تشفيرًا حديثًا، و يتجنب الأذونات المتطفلة، ويحمي حركة DNS. تجنب التطبيقات المجهولة التي تحتوي على إعلانات عدوانية، أو ملكية غير واضحة، أو طلبات لأذونات الهاتف غير ذات الصلة.

الأسئلة الشائعة: هل يمكن أن تتجاوز VPN مجانية الهاتف كل أشكال الحجب؟

لا. يمكن أن تتجاوز VPN مجانية الهاتف العديد من الحجب الشائعة، لكن الرقابة المتقدمة يمكن أن تحجب عناوين IP لـ VPN أو تكتشف بصمات البروتوكول. احتفظ بخيارات بروتوكول متعددة متاحة وقم بتحديث التطبيقات بانتظام.

الأسئلة الشائعة: هل تجعل VPN هاتفي مجهولًا؟

ليس بمفرده. تخفي VPN بعض المعلومات على مستوى الشبكة من المراقبين المحليين، ولكن لا تزال المواقع والتطبيقات قادرة على تتبع الحسابات، وملفات تعريف الارتباط، وبصمات الأجهزة، والسلوكيات.

6. استكشاف المشكلات الشائعة مع VPN مجانًا

حتى VPN مجانية مختارة جيدًا يمكن أن تفشل تحت ظروف الأجهزة المحمولة الفعلية. ينبغي أن يكون استكشاف الأخطاء نظاميًا: تحديد ما إذا كانت المشكلة تتعلق بالشبكة، أو البروتوكول، أو الخادم، أو إعدادات الهاتف، أو توافق التطبيق.

استكشاف الأخطاء في VPN المحمولة

انقطاعات الاتصال وكيفية منعها

تحدث الانقطاعات عندما يغير الهاتف الشبكات، أو يدخل حيز توفير الطاقة، أو يفقد الإشارة، أو تصبح خادم VPN غير متاح.

جرّب هذه الحلول:

  1. تغيير البروتوكول. استخدم IKEv2 أو WireGuard لتحسين التجوال. جرب OpenVPN TCP إذا فشل UDP.
  2. تغيير الخوادم. قد يتم حظر نقطة النهاية الحالية أو تكون مزدحمة.
  3. تعطيل تحسين الطاقة العدواني. على Android، استبعد تطبيق VPN من قيود البطارية.
  4. قم بتمكين إعادة الاتصال التلقائية. استخدم إعدادات التطبيق أو التحكمات على مستوى النظام لـ VPN.
  5. استخدم VPN دائم مع حظر. يمنع هذا التسرب العرضي أثناء إعادة الاتصال.
  6. تحقق من البوابات محجوزة. قد تتطلب شبكة Wi-Fi في الفنادق أو المقاهي تسجيل الدخول عبر المتصفح قبل أن يتمكن VPN من الاتصال.

معالجة السرعات البطيئة والزمن المنقضي

لا تعود كمية الأداء البطيء دائمًا إلى VPN. اختبر سرعتك الأساسية بدون VPN، ثم قارن.

الفحوصات المفيدة:

  • إذا كانت البيانات المحمولة الأساسية ضعيفة، انتقل إلى مكان آخر أو قم بتبديل الشبكات.
  • إذا كان خادم واحد فقط بطيئًا، جرب منطقة أخرى.
  • إذا كانت جميع خوادم VPN بطيئة، قم بتغيير البروتوكول.
  • إذا كانت زمن الوصول مرتفعًا، اختر خادمًا أقرب جغرافيًا.
  • إذا كانت التنزيلات بطيئة لكن التصفح جيد، قد تخنق الطبقة المجانية الحركة العلاجية.

للاختبار الفني، قم بقياس زمن الكمون، والتذبذب، ووقت استعلام DNS، وفقد الحزم. يمكن أن يكون لديك سرعة تنزيل مرتفعة مع تذبذب سيء يمكن أن يجعل المكالمات والتراسل يشعران بعدم الاستقرار.

التغلب على مشاكل توافق التطبيق

بعض التطبيقات تحظر حركة VPN، تتطلب اكتشاف الشبكة المحلية، أو تستخدم نقاط نهاية إقليمية محددة. يفشل البعض الآخر عندما تختلف استجابات DNS عن النتائج المحلية المتوقعة.

الحلول الممكنة:

  • استخدم التقسيم في النفق بحذر للتطبيقات التي يجب أن تتجاوز VPN.
  • قم بمسح بيانات DNS/ذاكرة التخزين المؤقت للتطبيق بعد تغيير مناطق VPN.
  • تغيير خوادم VPN لتجنب الـ IPs التي حددتها الخدمة.
  • تعطيل الترحيل الخاص أو طبقات البروكسي الأخرى إذا تعارضت مع VPN.
  • قم بتحديث التطبيق وعميل VPN لإصلاح مشكلات واجهة برمجة الشبكة.

إذا كان التطبيق يتعامل مع بيانات شخصية حساسة، فكر مرتين قبل استبعاده من VPN. يمكن أن يحسن تقسيم النفق التوافق لكن يمكن أن يكشف الحركة إلى الشبكة المحلية.

7. ضمان أعلى مستويات الخصوصية والأمان

VPN هي طبقة واحدة. تتطلب الخصوصية الجيدة على الهاتف نظافة الجهاز، وأمان الحساب، وضوابط المتصفح، وعادات تشغيل حذرة.

نصائح للحفاظ على الهوية مجهولة

بالنسبة للبيئات التي تتسم بارتفاع المخاطر، قلل من الربط:

  • لا تسجل الدخول إلى حسابات شخصية عندما تحتاج إلى الانفصال.
  • استخدم متصفحات تركز على الخصوصية مع حظر المتعقبين.
  • امسح ملفات تعريف الارتباط وبيانات المواقع بين الهويات.
  • تجنب إعادة استخدام أسماء المستخدمين، وعناوين البريد الإلكتروني، وصور الملف الشخصي.
  • قم بتعطيل معرفات الإعلانات عند الإمكان.
  • احتفظ بأذونات الموقع مقيدة.
  • استخدم رسائل مشفرة من النهاية إلى النهاية للمحادثات الحساسة.
  • تجنب تثبيت APKs أو ملفات الإعدادات غير المعروفة.

تذكر أيضًا البيانات الوصفية. حتى إذا كان المحتوى مشفرًا، قد تكشف التوقيت والحجم عن الأنماط. على سبيل المثال، قد تظل رشقات الحركة بعد حدث كبير قابلة للرصد.

استخدام ميزات الأمان الإضافية المتاحة في VPNs المجانية

تتضمن بعض VPNs المجانية أدوات حماية مفيدة. قم بتفعيلها عند توفرها:

  • مفتاح القتل: يمنع الحركة إذا تم فصل VPN.
  • حماية تسرب DNS: تفرض الطلبات DNS عبر النفق.
  • الاتصال التلقائي: يبدأ VPN على الشبكات غير الموثوق بها.
  • اختيار البروتوكول: يمكنك من التكيف مع الحجب وظروف الأداء.
  • حظر النطاقات الضارة: تصفية النطاقات الخطير المعروفة، إذا تم تنفيذها بشكل شفاف.
  • وضع عدم التسجيل: يقلل من معرفات الحساب على المستوى.

لا تفعل الميزات بشكل أعمى. على سبيل المثال، قد يؤدي حظر الإعلانات إلى توجيه DNS عبر مُحلل محدد. اقرأ كيف تعمل الميزة وتأكد من أنها تتطابق مع نموذج التهديدات الخاص بك.

التحديثات المنتظمة ولماذا هي مهمة

تعتمد تطبيقات VPN على مكتبات التشفير، وإجراءات API الشبكية للنظام، وتكوينات جهة الخادم. يمكن أن تؤدي التحديثات إلى إصلاح نقاط الضعف، وتحسين مقاومة الحجب، وإضافة خوادم جديدة، وإصلاح تفريغ البطارية.

احتفظ بالتحديثات:

  • تطبيق VPN.
  • برامج النظام Android أو iOS.
  • التطبيقات المستخدمة في المتصفح والمراسلة.
  • تصحيحات الأمان ومكونات WebView.
  • ملفات التعريف أو ملفات التكوين الخاصة بـ VPN.

إذا كنت تستورد يدويًا ملفات OpenVPN أو WireGuard، فقم باستبدال التكوينات القديمة عندما يدور المزود مفاتيح أو يغير الخوادم. قد تفشل الملفات القديمة في العمل بصمت أو تستخدم إعدادات أضعف.

قائمة التحقق النهائية الفنية لاستخدام VPN مجانية للهاتف

قبل الاعتماد على VPN مجانية للوصول إلى الهاتف في منطقة تقييدية، تحقق من الأساسيات:

  • المزود شفاف بشأن المستوى المجاني.
  • التطبيق يطلب فقط الأذونات الضرورية.
  • البروتوكول حديث وآمن.
  • تظل استعلامات DNS داخل النفق.
  • يكون مفتاح القتل أو الحجب متاحًا على مستوى النظام.
  • يعمل VPN بإعادة الاتصال بعد التبديل بين الشبكات.
  • تعمل التطبيقات الحيوية تحت ظروف فعلية.
  • لديك خادم احتياطي أو مزود.
  • تم تحديث التطبيق ونظام تشغيل الهاتف.
  • تفهم ما لا تخفيه VPN.

يمكن أن تكون VPN مجانية على هاتفك أداة عملية لتجاوز الحجب، لكنها تعمل بشكل أفضل عندما تُعتبر جزءًا من نموذج أمان أوسع. اختر بحذر، اختبر كثيرًا، واضبط البروتوكول وإعدادات الخصوصية لتناسب ظروف الشبكة الفعلية لديك.

استكشف BeFreeVPN لتجربة اتصالات سلسة على هاتفك بدون تكلفة، دون الحاجة للتسجيل، مثالية للحفاظ على الوصول إلى الإنترنت في المناطق التقييدية.

فهم الشبكة الافتراضية الخاصة المجهولة لأمان الإنترنت: الغوص العميق

· 18 دقائق قراءة

في عالم يتعرض فيه حرية الإنترنت للتحدي باستمرار، يصبح فهم آليات الشبكات الافتراضية الخاصة المجهولة أمرًا حيويًا للمستخدمين في المناطق المقيدة. الشبكة الافتراضية الخاصة المجهولة للوصول إلى الإنترنت ليست مجرد أداة ملائمة لتغيير الموقع. إنها طبقة خصوصية يمكن أن تقلل من التعرض لمراقبة الشبكة، وتخفي عنوان IP الحقيقي الخاص بك عن المواقع، وتساعد في توجيه الحركة حول أنظمة الرقابة. يشرح هذا الغوص العميق كيف تعمل خدمات الشبكة الافتراضية الخاصة المجهولة، وأين يمكن أن تساعد، وأين تفشل، وكيف ينبغي على المستخدمين المتقدمين تقييمها قبل الاعتماد عليها.

تقنية الشبكة الافتراضية الخاصة المجهولة تتواجد عند تقاطع التشفير، الشبكات، الولاية القضائية، الأمان التشغيلي، والثقة. يمكن أن تجعل حركتك غير قابلة للقراءة بالنسبة لمزود خدمة الإنترنت المحلي، لكنها لا تستطيع محو كل أثر لهويتك. لذلك، الطريقة الصحيحة للتفكير في الشبكة الافتراضية الخاصة المجهولة هي كجزء من استراتيجية خصوصية أوسع.

anonymous vpn for internet privacy

1. ما هي الشبكة الافتراضية الخاصة المجهولة ولماذا نستخدمها؟

الشبكة الافتراضية الخاصة المجهولة هي شبكة خاصة افتراضية مصممة لتقليل كمية المعلومات القابلة للتحديد المرتبطة بنشاطك على الإنترنت. مثل أي شبكة افتراضية خاصة، فإنها تنشئ نفقًا مشفرًا بين جهازك وخادم الشبكة الافتراضية الخاصة البعيد. تخرج حركتك إلى الإنترنت العام من هذا الخادم، لذا ترى المواقع والتطبيقات عادةً عنوان IP لخادم الشبكة الافتراضية الخاصة بدلاً من عنوانك الحقيقي.

تعتمد جزء "المجهولة" على عدة عوامل:

  • لا يتطلب المزود بيانات شخصية غير ضرورية أثناء التسجيل.
  • يتجنب الخدمة تخزين سجلات النشاط التي يمكن أن تحدد ما تفعله على الإنترنت.
  • تخفي الشبكة الافتراضية الخاصة عنوان IP الحقيقي الخاص بك عن المواقع المستهدفة.
  • تستخدم الشبكة تشفيرًا قويًا وبروتوكولات نفق آمنة.
  • تشمل التطبيقات حماية من التسريبات لـ DNS، IPv6، وانقطاعات الاتصال.

في الممارسة العملية، تكون المجهولية طيفًا. يمكن أن تقلل الشبكة الافتراضية الخاصة التي تركز على الخصوصية من قابلية الربط بين هويتك ونشاط التصفح الخاص بك. ومع ذلك، إذا قمت بتسجيل الدخول إلى حساب شخصي، أو إعادة استخدام بصمة المتصفح، أو تثبيت تطبيقات ثقيلة التتبع، قد يستمر ربط نشاطك بك.

كيف تختلف الشبكات الافتراضية الخاصة المجهولة عن الشبكات الافتراضية التقليدية

تم بناء الشبكات الافتراضية التقليدية في الأصل للوصول الآمن إلى الشبكات الخاصة. على سبيل المثال، يسمح VPN للشركة للموظفين بالاتصال بالموارد الداخلية من خارج المكتب. الهدف هو السرية والتحكم بالوصول، وليس المجهولية العامة.

تختلف الشبكات الافتراضية الخاصة المجهولة في النية والتصميم. فهي تركز على حماية المستخدمين على الإنترنت المفتوح. مقارنةً بشبكة افتراضية خاصة بسيطة، تؤكد الشبكة الافتراضية الخاصة المجهولة عادةً على:

المجالالشبكة الافتراضية التقليديةالشبكة الافتراضية الخاصة المجهولة
الهدف الأساسيالوصول إلى الشبكة الخاصةالخصوصية، مقاومة الرقابة، إخفاء عنوان IP
هوية المستخدمغالبًا ما ترتبط بهوية الموظف أو الحسابيُفضل تقليلها أو جعلها اختيارية
التسجيلقد تسجل الجلسات للامتثالينبغي تجنب سجلات النشاط وتقليل البيانات الوصفية
تصميم الخادمبوابات الشركاتعناوين IP مشتركة وخوادم عامة موزعة
أدوات مكافحة الرقابةعادةً ما تكون محدودةقد تشمل التمويه أو أوضاع التخفي

تكون عناوين IP المشتركة مهمة بشكل خاص. عندما يشارك العديد من المستخدمين نفس عنوان خادم الشبكة الافتراضية، يصبح من الأصعب على المراقبين الخارجيين ربط نشاط واحد بشخص واحد. ومع ذلك، لا تزال المجهولية تعتمد على سلوك تسجيل المزود، ونموذج الدفع، وأمان التطبيق، وعادات التصفح الخاصة بك.

لماذا تهم المجهولية للخصوصية والأمان

تعتبر المجهولية مهمة لأن النشاط على الإنترنت يمكن أن يكشف عن أنماط حساسة. يمكن أن يكشف عنوان IP الخاص بك عن موقعك التقريبي، ومزود الإنترنت الخاص بك، وأحيانًا مؤسستك أو مكان عملك. يمكن أن تكشف استفسارات DNS عن المجالات التي تقوم بزيارتها. يمكن أن يكشف المرور غير المشفر عن المحتوى. حتى حركة HTTPS المشفرة يمكن أن تتسرب بيانات وصفية، مثل عناوين IP المستهدفة وأنماط التوقيت.

بالنسبة للمستخدمين في المناطق المقيدة، تكون المخاطر أعلى. قد يؤدي الوصول إلى مصادر الأخبار المحجوبة، أو الاتصال بالعائلة، أو البحث عن معلومات الصحة، أو استخدام أدوات الاتصال الآمنة إلى جذب انتباه مرشحات الشبكة المحلية. يمكن أن تساعد الشبكة الافتراضية الخاصة المجهولة من خلال تشفير الحركة المحلية وجعل من الصعب على مشغل الشبكة فحص أو حجب الطلبات المحددة.

ومع ذلك، يجب دمج استخدام الشبكة الافتراضية الخاصة مع أمان تشغيلي جيد. استخدم متصفحات آمنة، وتجنب تسجيل الدخول إلى حسابات التعرف عندما تكون المجهولية مطلوبة، وقم بتحديث الأجهزة، وفهم القوانين المحلية قبل الاعتماد على أي أداة للتحايل.

2. الميزات الأساسية للشبكات الافتراضية الخاصة المجهولة

تُعرف الشبكات الافتراضية الخاصة المجهولة أقل بلغة تسويقية وأكثر بالاختيارات التقنية والسياسات التي يمكن التحقق منها. ثلاث ميزات هي الأهم: سياسة عدم التسجيل، إخفاء IP، والتشفير القوي.

سياسة عدم التسجيل: التأكد من عدم تخزين نشاط المستخدم

تعني سياسة عدم التسجيل أن مزود الشبكة الافتراضية الخاصة يدعي عدم تخزين سجلات نشاط المستخدم. على الأقل، يجب أن لا تسجل الشبكة الافتراضية الخاصة المجهولة:

  • المواقع التي تمت زيارتها.
  • استفسارات DNS.
  • المحتوى الذي تم تنزيله أو رفعه.
  • عناوين IP المصدر المرتبطة بجلسات التصفح.
  • طوابع زمنية للاتصالات المرتبطة بنشاط محدد.

يجب على المستخدمين المتقدمين التمييز بين سجلات النشاط والبيانات الوصفية التشغيلية. يحتفظ بعض المزودين ببيانات مؤقتة لمنع إساءة الاستخدام، وإدارة النطاق الترددي، أو استكشاف الأخطاء. لا يجعل ذلك الشبكة الافتراضية الخاصة غير آمنة تلقائيًا، ولكنه يؤثر على نموذج التهديد. تستخدم التصاميم الأقوى خوادم مؤقتة (RAM-only)، بيانات جلسات قصيرة الأمد، تدوير السجلات تلقائيًا، وتدقيق مستقل حيثما كان ذلك متاحًا.

أيضًا، اقرأ سياسة الخصوصية. "نحن لا نراقب تصفحك" أضعف من بيان واضح يشرح ما يتم جمعه، ولماذا يتم جمعه، ومدة الاحتفاظ به، وما إذا كان يمكن أن يحدد مستخدمًا.

إخفاء IP: إخفاء عنوان IP الحقيقي للمستخدم

إخفاء IP هو التأثير المرئي الذي يلاحظه معظم المستخدمين أولاً. عند الاتصال، يرسل جهازك حركة المرور عبر خادم الشبكة الافتراضية الخاصة. ترى المواقع المستهدفة عنوان IP العام للخادم، وليس عنوان IP الذي زودك به مزود الإنترنت أو مشغل الهاتف المحمول الخاص بك.

هذا يحمي ضد عدة أشكال شائعة من التتبع:

  • لا يمكن للمواقع رؤية عنوان IP الخاص بشبكتك المنزلية أو الجوال مباشرة.
  • لا يمكن لمشاركي الند للند رؤية IP الحقيقي الخاص بك بسهولة.
  • تقل رؤية مشغلي الشبكة المحلية للخدمات المستهدفة.
  • قد ترى المرشحات الجغرافية منطقة خادم الشبكة الافتراضية الخاصة بدلاً من منطقتك.

ومع ذلك، فإن إخفاء IP ليس هو نفسه إخفاء الهوية. يمكن لبصمات المتصفح، وملفات تعريف الارتباط، وتسجيلات الدخول للحساب، ومعرفات الأجهزة، وسجلات الدفع أن تحددك مرة أخرى. لذا، يعمل استخدام الشبكة الافتراضية الخاصة المجهولة بشكل أفضل مع إعدادات متصفح تركز على الخصوصية وهويات مقسمة.

معايير التشفير: أنواع التشفير المستخدمة

تستخدم الشبكات الافتراضية الخاصة الحديثة عادةً بدائل تشفير معروفة بشكل جيد. تعتمد الاختيارات الدقيقة على البروتوكول. تشمل الأمثلة الشائعة:

  • AES-256-GCM: مستخدم على نطاق واسع مع OpenVPN و IPSec. يوفر تشفيرًا مصدقًا وأداءً قويًا على الأجهزة التي تدعم تسريع AES.
  • ChaCha20-Poly1305: شائع في WireGuard. إنه سريع على الأجهزة المحمولة والمضمنة، خاصةً حيث يكون تسريع AES ضعيفًا.
  • ECDHE key exchange: يوفر سرية متقدمة من خلال توليد مفاتيح جلسة مؤقتة.
  • HMAC أو AEAD authentication: يساعد في منع التلاعب بالحزم المشفرة.

التشفير الجيد يحمي محتويات الحركة خلال النقل. يمنع لمشغل الواي فاي المحلي، أو مزود الإنترنت، أو المراقب من قراءة الصفحات والرسائل داخل النفق. ومع ذلك، لا يُخفي التشفير كل شيء. قد يرى المراقبون أنك متصل بخادم VPN، مقدار البيانات التي تحوّلها، ومتى تكون متصلاً بالإنترنت. يمكن أن يقلل التمويه من تلك الرؤية، ولكنه يأتي مع تكاليف.

3. الآليات الأساسية للشبكات الافتراضية الخاصة المجهولة

على مستوى تقني، تجمع الشبكة الافتراضية الخاصة المجهولة بين الأنفاق، والمصادقة، والتشفير، والتوجيه، وإعادة التوجيه من جانب الخادم. ينشئ جهازك واجهة شبكة افتراضية، ويقوم بتشفير الحزم، ويغلفها في بروتوكول نقل، ويرسلها إلى خادم الشبكة الافتراضية، ويتلقى الاستجابات المفككة عبر نفس المسار.

نظرة عامة على بروتوكولات VPN: OpenVPN، IKEv2/IPSec، وWireGuard

تحل البروتوكولات المختلفة نفس المشكلة بطرق مختلفة.

OpenVPN ناضج، قابل للتكوين، ومدعوم على نطاق واسع. يمكن تشغيله عبر UDP من أجل السرعة أو TCP من أجل الموثوقية في البيئات المقيدة. لأنه يستخدم TLS، يمكن تكوينه مع العديد من مجموعات التشفير وأنماط المصادقة. تعتبر مرونته مفيدة، ولكن إعدادات خاطئة قد تقلل من الأمان أو الأداء.

IKEv2/IPSec شائع على المنصات المحمولة. يتعامل مع التغييرات في الشبكة بشكل جيد، مما يكون مفيدًا عند الانتقال بين الشبكات اللاسلكية والشبكات الخلوية. يعتبر IPSec إطارًا مثبتًا، لكن تعقيده يعني أن التنفيذ الآمن والإعداد مهم.

WireGuard هو أحدث وأكثر إحكامًا عن عمد. يستخدم قاعدة شفرة أصغر وتشفير حديث، بما في ذلك ChaCha20-Poly1305. إنه سريع وفعال ومناسب تمامًا للأجهزة المحمولة. ومع ذلك، يتطلب نموذج المفاتيح الثابتة تصميمًامج حماية تحمل الخصوصية لحسابات وبيانات IP بعناية من قبل المزودين.

البروتوكولنقاط القوةالتنازلاتأفضل حالة استخدام
OpenVPNمرن، مثبت في المعركة، طرق للخروج من الرقابةيمكن أن يكون أبطأ، يتطلب إعدادات معقدةالشبكات المقيدة والإعدادات المخصصة
IKEv2/IPSecتنقل مستقر، دعم أصليمجموعة معقدة، قد يتم حظرهمستخدمو الهواتف المحمولة أثناء تبديل الشبكات
WireGuardسريع، حديث، فعاليحتاج إلى تصميم خصوصية دقيقتصفح آمن يومي وأداء

كيف يعمل التشفير والأنفاق معًا

التنقيط والتشفير مرتبطان ولكنهما ليسا متطابقين. ينشئ التنقيط مسارًا افتراضيًا للحزم. يحمي التشفير محتوى الحزمة داخل ذلك المسار.

تشبه تدفق الشبكة الافتراضية الخاصة المُبسّط ما يلي:

  1. ينشئ جهازك واجهة شبكة افتراضية.
  2. يصادق عميل الشبكة الافتراضية الخاصة مع خادم الشبكة الافتراضية.
  3. يتفاوض كلا الجانبين أو يستخرج مفاتيح الجلسة.
  4. يقوم نظام تشغيلك بتوجيه الحركة المحددة إلى واجهة الشبكة الافتراضية الخاصة.
  5. يقوم عميل الشبكة الافتراضية بتشفير كل حزمة.
  6. تُرسل الحزمة المشفرة إلى خادم الشبكة الافتراضية.
  7. يقوم الخادم بفك تشفيرها وإعادة توجيهها إلى الوجهة.
  8. تعود الاستجابة إلى الخادم، ويتم تشفيرها مرة أخرى، وتسافر إلىك.

يخفي هذا التصميم الوجهة النهائية عن الشبكة المحلية. يرى مزود الإنترنت اتصالاً بخادم الشبكة الافتراضية، بينما ترى المواضيع استعلاماً من خادم الشبكة الافتراضية الخاصة. ومع ذلك، يقف مزود الشبكة الافتراضية الخاصة في المنتصف. هذه هي الأسباب التي تجعل ثقة المزود وسياسة التسجيل مركزية للمجهولية.

vpn encryption tunnel diagram

دور الخوادم في الحفاظ على المجهولية

تعتبر خوادم الشبكة الافتراضية الخاصة أكثر من مجرد أجهزة توجيه بسيطة. يمكن أن يعزز تكوينها أو يضعف المجهولية.

تشمل الخصائص المهمة على جانب الخادم:

  • عناوين IP المشتركة: يخرج العديد من المستخدمين من خلال نفس IP، مما يزيد من حجم الحشد.
  • معالجة DNS: يحمي محللو DNS الخاصة من تسريبات DNS لمزودي الإنترنت المحليين.
  • عمليات RAM فقط: تختفي البيانات عند إعادة التشغيل إذا لم تُستخدم أقراص لتخزين الجلسات.
  • ضوابط وصول صارمة: تقليل الوصول الإداري يقلل من مخاطر التسلل والاختراق.
  • التخطيط القضائي: تؤثر مواقع الخادم على التعرض القانوني ومخاطر المصادرة.
  • فصل الحركة: يؤدي التصميم الجيد إلى فصل أنظمة المصادقة والدفع والحركة.

بالنسبة للمستخدمين في بيئات مقيدة، تعتبر تنوع الخادم أيضًا مهمة. إذا كانت الرقابة تحظر نقاط نهاية معينة للشبكة الافتراضية الخاصة، فإن وجود مناطق متعددة وبنية تحتية دوارة يمكن أن يحسن من موثوقية الوصول. ومع ذلك، لا يمكن لأي مزود ضمان وصول دائم في كل بلد، خاصةً حيث يُستخدم الفحص العميق لحزم البيانات والبحث النشط.

4. تجاوز الرقابة باستخدام الشبكات الافتراضية الخاصة المجهولة

تساعد الشبكات الافتراضية الخاصة المجهولة في تجاوز الرقابة من خلال تغيير كل من المسار والمظهر لحركتك. بدلاً من الاتصال مباشرة بموقع محجوب، يتصل جهازك بخادم الشبكة الافتراضية الخاصة خارج الشبكة المصفاة. ثم يصل الخادم فعليًا إلى الوجهة بدلاً عنك.

يمكن أن تعمل هذه الطريقة ضد عدة أساليب حظر شائعة:

  • حظر DNS: تستخدم الشبكة الافتراضية الخاصة محلل DNS الخاص بها داخل النفق المشفر.
  • حظر IP: تُفعل الوجهة من خلال خادم الشبكة الافتراضية الخاصة، وليس مباشرةً من شبكتك.
  • تصفية URLs: يخفى HTTPS بالإضافة إلى نفق الشبكة الافتراضية الخاصة URL المحدد عن المرشحات المحلية.
  • تصفية كلمات المرور: يتم تشفير المحتوى قبل أن يعبر الشبكة المحلية.
  • قيود جغرافية: قد ترى الخدمات بلد خادم الشبكة الافتراضية بدلاً من بلدك.

ومع ذلك، قد تقوم أنظمة الرقابة المتقدمة بحظر عناوين IP الخاصة بخوادم الشبكة الافتراضية أو كشف توقيع بروتوكولات الشبكة الافتراضية. هذه هي النقطة التي يصبح فيها التمويه مهمًا.

تقنيات التمويه والشبكات الافتراضية الخاصة الخفية

يحاول التمويه جعل حركة مرور الشبكة الافتراضية الخاصة أكثر صعوبة في التعرف عليها. لا يجعل حركة المرور غير مرئية بالضرورة، لكنه يمكن أن يقلل من الأنماط القابلة للتعرف.

تشمل التقنيات الشائعة:

  • تغليف TLS: تغليف حركة مرور الشبكة الافتراضية الخاصة بحيث تبدو كـ HTTPS عادي.
  • توسيع الحزمة: ضبط أحجام الحزم لتقليل التعرف.
  • تمويه بروتوكول: تعديل المصافحات التي يستخدمها الرقابيون للكشف عن الشبكات الافتراضية الخاصة.
  • اختيار الميناء: تشغيل الحركة فوق TCP 443، المستخدم عادةً لـ HTTPS.
  • التوجيه متعدد الخطوات: إرسال الحركة عبر أكثر من خادم VPN لفصل النقاط الداخلية والخارجية.

تقلل الأوضاع الخفية غالبًا من السرعة لأنها تضيف عبئًا إضافيًا. قد تزيد أيضًا من استخدام البطارية على الأجهزة المحمولة. بالنسبة للمستخدمين الذين يواجهون تصفية عدوانية، فإن التنازلات قد تكون مجدية. بالنسبة للتصفح اليومي العادي، قد يكون بروتوكول سريع مثل WireGuard أكثر فعالية.

أمثلة واقعية للرقابة واستخدام الشبكات الافتراضية الخاصة

تم استخدام الشبكات الافتراضية الخاصة في العديد من السياقات المقيدة، بما في ذلك فترات حظر منصات التواصل الاجتماعي، وقيود جديدة، وتصنيف محتوى الإقليمي. في البلدان التي يتم فيها حظر تطبيقات المراسلة معينة أو مواقع الإعلام المستقل بشكل متقطع، غالبًا ما يعتمد المستخدمون على الشبكات الافتراضية الخاصة للوصول إلى الخوادم الخارجية واستعادة الوصول.

يعتمد النجاح على أسلوب الحجب. إذا كان موقع محجوز فقط من خلال التلاعب بـ DNS، فإن أي شبكة افتراضية خاصة مُهيأة بشكل صحيح يمكن أن تساعد. إذا كانت الحكومة تستخدم التفتيش العميق لحزم البيانات، والبحث النشط، وحظر IP الواسع، فقد يحتاج المستخدمون إلى تمويه، خوادم محدّثة بانتظام، أو أدوات بديلة لتجاوز الحجب.

مثال عملي هو موقع أخبار محجوب. بدون VPN، قد يعيد مزود الإنترنت المحلي إجابة DNS خاطئة أو يحظر عنوان الوجهة. مع الشبكة الافتراضية الخاصة المجهولة، تتحرك الطلبات DNS وويب داخل النفق المشفر. يرى ISP فقط اتصال الشبكة الافتراضية الخاصة، بينما يستخرج خادم الشبكة الافتراضية الأخبار من خارج البيئة المصفاة.

ومع ذلك، ينبغي أن يكون المستخدمون حذرين. في بعض الولايات القضائية، قد يكون استخدام الشبكات الافتراضية الخاصة محظورًا أو مراقبًا. دائمًا قم بتقييم المخاطر الشخصية، وتجنب التعرض غير الضروري، واحتفظ بقنوات التواصل الاحتياطية جاهزة.

5. المفاهيم الخاطئة الشائعة حول الشبكات الافتراضية الخاصة المجهولة

تُعتبر الشبكات الافتراضية الخاصة المجهولة أدوات قوية، لكنها غالبًا ما يتم فهمها بشكل خاطئ. يمكن أن يؤدي الإفراط في تقديرها إلى خلق شعور زائف بالأمان. يمكن أن يؤدي الاستهانة بها إلى ترك المستخدمين معرضين للمراقبة القابلة للتجنب.

خرافة: تقدم جميع الشبكات الافتراضية الخاصة نفس المجهولية

ليست كل الشبكات الافتراضية متساوية. تم تصميم بعضها للوصول المؤسسي. يركز البعض الآخر على البث. بعض الشبكات الافتراضية المجانية تمول من خلال الإعلانات أو جمع البيانات. ليست الخدمة التي تغير عنوان IP الخاصة بك تلقائيًا مجهولة.

للخصوصية الحقيقية، ابحث عن التوافق الفني والسياسي:

  • بيانات حساب ضئيلة.
  • سياسة عدم التسجيل واضحة.
  • بروتوكولات آمنة.
  • حماية من تسريب DNS و IPv6.
  • سلوك مفتاح القتل.
  • ملكية شفافة وولاية قضائية.
  • تدقيق مستقل أو وثائق تقنية مفتوحة حيثما كان ذلك ممكنًا.

إذا كانت شبكة افتراضية خاصة تسجل عناوين IP المصدر، وطوابع زمنية للاتصالات، وعناوين IP الخاصة بالخروج المعينة، فقد يكون من الممكن الربط بين النشاط لاحقًا. تزداد تلك المخاطر إذا كان المزود يتطلب أيضًا تفاصيل الدفع التعريفية أو أذونات تطبيقات تدخيلية.

فهم حدود الشبكات الافتراضية الخاصة في تجنب المراقبة

تحمي الشبكة الافتراضية الخاصة المسار الشبكي بين جهازك وخادم الشبكة الافتراضية الخاصة. لا تتحكم في ما يحدث على جهازك، داخل متصفحك، أو على الخدمات التي تستخدمها.

لن تتوقف الشبكة الافتراضية الخاصة تلقائيًا عن:

  • البرامج الضارة على جهازك.
  • بصمات المتصفح.
  • ملفات تعريف الارتباط التتبعية.
  • التعريف على أساس الحساب.
  • هجمات التصيد.
  • لقطات الشاشة أو عمليات البحث الفعلية عن الجهاز.
  • المراقبة على الخدمة المستهدفة.

بالنسبة للمستخدمين ذوي المخاطر العالية، يجب دمج الشبكة الافتراضية الخاصة مع متصفحات محمية، رسائل مشفرة، تحديثات الأجهزة، مصادقة ذات عاملين، وفصل الهويات بعناية. في بعض الحالات، قد يكون Tor أكثر ملاءمة من الشبكة الافتراضية الخاصة، خاصة عندما يتطلب نموذج التهديد فصلًا أقوى بين الشبكة الداخلة والموقع المستهدف.

الأسئلة الشائعة: هل تجعل الشبكات الافتراضية الخاصة المجهولة المستخدم غير مرئي تمامًا؟

لا. يمكن أن تخفي الشبكة الافتراضية الخاصة المجهولة عنوان IP الحقيقي الخاص بك عن المواقع وتشفير الحركة من شبكتك المحلية، لكنها لا يمكن أن تجعلك غير مرئي تمامًا. إذا قمت بتسجيل الدخول إلى حساب شخصي، أو قبول ملفات تعريف الارتباط التتبعية، أو استخدام بصمة متصفح فريدة، يمكنك أن تُحدد.

الأسئلة الشائعة: هل شبكات VPN المجانية المجهولة آمنة للاستخدام على الإنترنت؟

يتوقف ذلك على نموذج المزود. يجب أن تتجنب الشبكة الافتراضية المجانية الآمنة بيع بيانات التصفح، ولا ينبغي أن تطلب تسجيل غير ضروري، وينبغي استخدامها تشفير قوي. كن حذرًا مع الخدمات التي تعتمد على إعلانات تدخيلية، ملكية غير معروفة، أو سياسات خصوصية غامضة.

الأسئلة الشائعة: هل يمكن أن تحميني الشبكة الافتراضية الخاصة من مزود الإنترنت الخاص بي؟

يمكن أن تمنعك الشبكة الافتراضية الخاصة من رؤية مزود الإنترنت الخاص بك بشأن المواقع المحددة والمحتوى الذي تصل إليه عبر النفق. لا يزال بإمكان مزود الإنترنت رؤية أنك متصل بخادم الشبكة الافتراضية الخاصة، ومتى تتصل، وكم من البيانات تقوم بنقلها.

توضيح المفهوم الخاطئ حول الأمان التام من خلال المجهولية

المجهولية والأمان تتداخلان، لكنهما ليسا الشيء نفسه. تقلل المجهولية من الربط بين هويتك ونشاطك. يقلل الأمان من احتمال تسرب بياناتك، أو أجهزتك، أو حساباتك.

على سبيل المثال، قد تخفي الشبكة الافتراضية الخاصة عنوان IP الخاص بك، لكنها لن تحميك إذا قمت بإدخال بيانات الاعتماد في صفحة تسجيل دخول مزيفة. وبالمثل، لا يساعد التشفير القوي إذا كان المهاجم قد قام بالفعل بتثبيت برامج التجسس على هاتفك. اعتبر الشبكة الافتراضية الخاصة المجهولة طبقة دفاعية واحدة، وليس نظام أمان كامل.

6. اختيار الشبكة الافتراضية الخاصة المجهولة المناسبة لاحتياجاتك

اختيار VPN هو تمرين في نمذجة التهديدات. قد لا تكون أفضل شبكة افتراضية خاصة مجهولة لحرية الإنترنت في بلد مقيد هي نفسها أفضل شبكة توافق ألعاب ذات زمن انتقال منخفض أو عمل عن بُعد.

عوامل يجب مراعاتها: السرعة، مواقع الخوادم، وميزات الأمان

ابدأ بهدفك الأساسي. ثم قم بتقييم الملائمة التقنية.

  1. حدد نموذج التهديد الخاص بك. هل تتجنب تتبع مزود الإنترنت، تتجاوز الرقابة، تحمي الواي فاي العمومي، أو تفصل الهويات؟
  2. تحقق من سياسة التسجيل. تفضل الخدمات التي تتجنب صراحة سجلات النشاط وتقليل البيانات الوصفية.
  3. مراجعة دعم البروتوكول. WireGuard عادة سريعة. OpenVPN مرنة. IKEv2/IPSec مفيدة للتنقل المحمول.
  4. ابحث عن حماية التسرب. حماية تسرب DNS، معالجة IPv6، وسلوك مفتاح القتل أمر بالغ الأهمية.
  5. تقييم مقاومة الرقابة. إذا كنت تعيش في منطقة مقيدة، ابحث عن التمويه أو أوضاع التخفي.
  6. اختبر مواقع الخوادم. تؤدي الخوادم القريبة إلى تحسين السرعة. تضيف المناطق المتنوعة خيارات وصول محسّنة.
  7. تفقد أذونات التطبيق. يجب أن تطلب تطبيقات الشبكة الافتراضية الخاصة فقط ما تحتاجه.
  8. اعتبر خصوصية الحساب. نماذج عدم التسجيل أو التسجيل الأدنى تقلل البيانات التعريفية المخزنة.
  9. قم بقياس الأداء بنفسك. قم بإجراء اختبارات على شبكتك الفعلية، وليس فقط على اتصالات مثالية.
  10. خطط للبدائل. احتفظ بخوادم بديلة، بروتوكولات، أو أدوات جاهزة إذا تغير الحظر.

choosing anonymous vpn service

تقييم مراجعات المستخدمين وآراء الخبراء

يمكن أن تساعد المراجعات، لكنها قد تخدع أيضًا. ينبغي على المستخدمين المتقدمين فصل تعليقات الاستخدام من أدلة الأمان.

مراجعات المستخدمين مفيدة فيما يخص:

  • استقرار التطبيق.
  • السرعة في مناطق معينة.
  • استجابة الدعم.
  • موثوقية الشبكات المحمولة.
  • التوافق مع مزودي الإنترنت المحليين.

مراجعات الخبراء أكثر فائدة فيما يتعلق بـ:

  • تفاصيل تنفيذ البروتوكول.
  • اختبار التسرب.
  • تحليل سياسة الخصوصية.
  • تفسير التدقيق.
  • مراجعة أذونات التطبيق.
  • سياق الولاية والملكية.

كن متشككًا في التصنيفات التي لا تشرح المنهجية. أيضًا، انتبه للانحياز بالعمولة. يجب أن تكشف مراجعة موثوقة عن ظروف الاختبار، وتسمية البروتوكولات المستخدمة، وشرح القيود.

أهمية فترات التجربة والإصدارات المجانية

تعتبر فترات التجربة والإصدارات المجانية مهمة لأن أداء الشبكة الافتراضية الخاصة محلي للغاية. قد يعمل خادم بشكل جيد في بلد ما، بينما قد يكون بطيئًا أو محجوبًا في آخر. قد يفشل بروتوكول جيد الأداء على الألياف في شبكة محمولة بها فقد لحزم البيانات.

عند اختبار شبكة افتراضية خاصة، تحقق من:

  • ما إذا كان عنوان IP الحقيقي يتسرب أثناء إعادة الاتصالات.
  • ما إذا كانت استفسارات DNS تبقى داخل النفق.
  • ما إذا كان مفتاح القتل يمنع الحركة بعد انقطاع الاتصال.
  • ما إذا كانت المواقع والتطبيقات المهمة تعمل بشكل طبيعي.
  • ما إذا كانت السرعات تظل قابلة للاستخدام خلال ساعات الذروة.
  • ما إذا كان التمويه يعمل على الشبكات المقيدة.

يمكن أن يكون الوصول إلى VPN المجاني قيمة للمستخدمين الذين لا يستطيعون الدفع بصورة خاصة أو لا يمكنهم التسجيل بأمان. لكن يحتاج المزود إلى نموذج خصوصية مستدام. تعتبر خيارات عدم التسجيل مفيدة بشكل خاص لأنها تقلل من البيانات الشخصية المعرضة خلال عملية التسجيل.

7. الخاتمة: أهمية اختيار شبكة افتراضية خاصة مجهولة

يمكن أن تحسن الشبكة الافتراضية الخاصة المجهولة خصوصية الإنترنت، وتحمي الحركة على الشبكات غير الموثوقة، وتخفي عنوان IP الحقيقي الخاص بك، وتساعد المستخدمين في المناطق المقيدة على الوصول إلى المعلومات المحجوبة. المفتاح هو الاختيار بعناية. التشفير القوي، البروتوكولات الآمنة، حماية التسرب، عناوين IP المشتركة، ممارسات عدم التسجيل، والميزات المقاومة للرقابة جميعها مهمة.

في الوقت نفسه، ليست الشبكة الافتراضية الخاصة سترة سحرية. لا يمكن أن تمحو بصمات المتصفح، أو تؤمن الأجهزة المخترقة، أو تحمي الحسابات التي تكشف فيها بتعمد عن هويتك. للحصول على أفضل النتائج، اجمع بين الشبكة الافتراضية الخاصة المجهولة والنظافة الرقمية الجيدة: تحديث البرامج، عادات تصفح خاصة، رسائل آمنة، وفصل دقيق بين الأنشطة الشخصية والحساسة.

استكشف BeFreeVPN اليوم للحصول على حل مجاني، بدون تسجيل يعمل بسلاسة على جميع أجهزتك، مما يساعد في جعل تجربة الإنترنت الخاصة بك أكثر أمانًا وخصوصية وبدون قيود.

فهم شبكة (VPN) خاصة للوصول إلى الإنترنت: تجاوز الرقابة في المناطق المقيدة

· 14 دقائق قراءة

في المناطق التي تكون فيها حرية الإنترنت محدودة، يمكن أن تكون شبكة (VPN) الخاصة بمثابة شريان حياتك، مما يتيح لك الوصول إلى المعلومات غير الخاضعة للرقابة وخصوصية معززة. تقوم شبكة (VPN) الخاصة للوصول إلى الإنترنت بإنشاء مسار مشفر بين جهازك وخادم بعيد، مما يساعد في حماية المرور من مراقبي الشبكة المحلية، وتقليل التعرض للرقابة، والوصول إلى الخدمات التي قد تكون محظورة بسبب الموقع أو السياسة. بالنسبة للمستخدمين المتقدمين، فإن السؤال الرئيسي ليس ببساطة ما إذا كانت شبكة (VPN) تعمل، ولكن كيف تعمل، وأين تفشل، وكيف تؤثر خيارات بروتوكول، التوجيه، DNS، وأمن التشغيل على الخصوصية في العالم الحقيقي.

1. ما هي شبكة (VPN) الخاصة وكيف تعمل؟

شبكة (VPN) الخاصة، أو الشبكة الافتراضية الخاصة، هي نظام يقوم بتوجيه حركة المرور عبر الإنترنت من خلال نفق مشفر إلى خادم (VPN) قبل أن تصل إلى الإنترنت المفتوح. بالنسبة لمزود الخدمة المحلية للإنترنت، أو مشغل الواي فاي، أو بوابة الحرم الجامعي، الوجهة المرئية عادة هي نقطة النهاية لخادم (VPN) بدلاً من كل موقع ويب، تطبيق، أو خدمة تستخدمها. بالنسبة لموقع الويب الوجهة، فإن عنوان IP المصدر الظاهر الخاص بك هو عادةً خادم (VPN) بدلاً من عنوان الشبكة الأصلي الخاص بك.

الهدف من شبكة (VPN) الخاصة في أمان الإنترنت هو ثلاثي:

  • السرية: تشفير حركة المرور بين جهازك وخادم (VPN) حتى لا يتمكن الوسطاء المحليون من قراءة محتويات الحزم بسهولة.
  • السلامة: تقليل فرصة تعديل الحركة أثناء النقل بواسطة الشبكات غير الموثوقة.
  • تجريد الموقع: إخفاء عنوان IP الحقيقي وراء عنوان خادم (VPN)، مما قد يساعد على تجاوز القيود الجغرافية أو التصفية المحلية.

تقنيًا، يقوم عميل (VPN) بإنشاء واجهة شبكة افتراضية على جهازك. ثم تقوم أنظمة التشغيل بتوجيه حركة المرور المختارة إلى تلك الواجهة. يقوم برنامج (VPN) بتغليف الحزم داخل بروتوكول آخر، ويقوم بتشفيرها، ويرسلها إلى خادم (VPN). يقوم الخادم بفك تشفير الطبقة الخارجية، ويرسل الحركة الأصلية إلى وجهتها، ويستقبل الردود، ويرسلها مرة أخرى عبر النفق المشفر.

لا تجعل هذه العملية الإنترنت "خاصًا" بمعناه المطلق. يمكن لمزود خدمة (VPN) غالبًا رؤية بيانات وصفية مثل وقت الاتصال، اختيار الخادم، حجم النطاق الترددي، وعناوين IP الوجهة ما لم تكن هناك تدابير للحد من ذلك. لا تزال مواقع الويب قادرة على التعرف عليك من خلال ملفات تعريف الارتباط، تمييز المتصفح، تسجيل الدخول إلى الحسابات، أو تفاصيل الدفع. ومع ذلك، فإن شبكة (VPN) المصممة جيدًا تغير بشكل ذي معنى من يمكنه ملاحظة ماذا.

تشمل سيناريوهات الاستخدام الشائعة:

  • الوصول إلى مواقع الأخبار، خدمات المراسلة، أو المنصات التعليمية المحجوبة بواسطة الشبكات المحلية.
  • تقليل التعرض للمراقبة على الواي فاي العامة.
  • الوصول إلى الخدمات المقتصرة على دول معينة من خلال التحايل الجغرافي.
  • حماية استفسارات DNS من محللي DNS المحليين عند توفير شبكة (VPN) معالجة DNS مشفرة.
  • فصل التصفح اليومي عن عنوان IP الخاص بالمنزل أو المكتب أو مزود الخدمة المحمولة.

بالنسبة للمستخدمين في المناطق المقيدة، غالبًا ما تكون شبكة (VPN) جزءًا من مجموعة خصوصية أكبر. تظل المتصفحات الآمنة، الرسائل المشفرة، المصادقة القوية، الاستخدام الحذر للحسابات، والسلوك الواعي للتهديدات أساسية.

2. فهم بروتوكولات (VPN): العمود الفقري للخصوصية

يحدد بروتوكول (VPN) كيفية التفاوض على النفق، المصادقة عليه، تشفيره، صيانته، ونقله عبر الشبكات. يؤثر اختيار البروتوكول على السرعة، مقاومة الرقابة، توافق الجهاز، ووضع الأمان.

مقارنة بين بروتوكولات (VPN) الشائعة

البروتوكولالنقل النموذجيملف الأمانالأداءنقاط القوةالقيود
OpenVPNUDP أو TCPقوي عند تكوينه مع TLS الحديثة والشفراتمعتدل إلى جيدناضج، مدقق، مرن، مدعوم على نطاق واسعيمكن التعرف عليه؛ وضع TCP قد يتأثر ببطء TCP-over-TCP
IKEv2/IPsecUDP 500/4500قوي مع الحزم الحديثة والمصادقة الصحيحةجيد، خاصة على الأجهزة المحمولةإعادة الاتصال السريع، والتجوال المستقر بين الشبكاتأسهل في الحظر بواسطة المنفذ؛ تختلف جودة التنفيذ
L2TP/IPsecUDP 500/4500/1701عادةً مقبول فقط لأن IPsec يوفر التشفيرمعتدلدعم واسع من الأجيال السابقةتصميم قديم، أكثر قابلية للاكتشاف، غالبًا ما يكون محظورًا، نادرًا ما يكون مثاليًا اليوم

OpenVPN

OpenVPN هو بروتوكول (VPN) تم اعتماده على نطاق واسع يستخدم TLS لتبادل المفاتيح ويمكن أن يعمل عبر UDP أو TCP. في وضع UDP، يميل إلى الأداء بشكل أفضل لأن فقدان الحزم لا يؤدي إلى سلوك إعادة إرسال متداخلة. في وضع TCP، يمكنه عبور الشبكات التي تسمح فقط بحركة المرور على الإنترنت، ولكن الأداء قد ينخفض لأن كل من الطبقات الداخلية والخارجية قد تحاول إعادة الإرسال.

يعتمد الأمان على التكوين. تستخدم عمليات نشر OpenVPN القوية إصدارات TLS الحديثة، والتحقق من الشهادات، وتبادل المفاتيح المؤقت، وشفرات آمنة مثل AES-GCM أو ChaCha20-Poly1305 عندما تكون مدعومة، والحماية ضد هجمات الانخفاض. لأن OpenVPN لديها مصافحة قابلة للتعرف في التكوينات الافتراضية، قد تكتشف الشبكات المقيدة وتمنعها ما لم تستخدم استراتيجيات التعتيم الإضافية.

IKEv2/IPsec

IKEv2 هو بروتوكول تبادل المفاتيح الذي غالبًا ما يت paired مع IPsec ESP للنقل المشفر. إنه فعال وخاصة مفيد على الأجهزة المحمولة لأنه يمكن أن يعيد إنشاء الأنفاق بسرعة عندما ينتقل المستخدم بين شبكات الواي فاي والاتصالات الخلوية. هذه الميزة قيمة في ظروف الشبكة غير المستقرة.

ومع ذلك، غالبًا ما يستخدم IKEv2 منافذ UDP 500 و4500، مما يجعل الحظر الخشن سهلاً. بعض الشبكات تحظر IPsec بالكامل. يعتمد الأمان أيضًا على الاقتراحات التشفيرية المختارة، ومعالجة الشهادات، وما إذا تم تعطيل الخوارزميات القديمة الضعيفة.

L2TP/IPsec

L2TP بحد ذاته لا يوفر تشفيرًا. يتم عادةً اقترانه بـ IPsec. على الرغم من أنه لا يزال متاحًا على العديد من أنظمة التشغيل، إلا أنه أقل جاذبية في الأوساط المقيدة لأنه سهل التعرف عليه وغالبًا ما يكون محظورًا. قد يكون مفيدًا كاحتياطي للتوافق، لكن المستخدمين المتقدمين عمومًا يفضلون خيارات أكثر حداثة.

كيف يؤثر اختيار البروتوكول على الوصول

يمكن أن يحدد اختيار البروتوكول ما إذا كانت شبكة (VPN) ستتصل أصلاً. إذا كانت الرقابة تحظر نطاقات IP المعروفة لشبكات VPN، قد لا يساعد اختيار البروتوكول. إذا كانت تحظر منافذ معينة أو توقيعات، قد يؤدي تحويل النقل، أو استخدام TCP عبر المنفذ 443، أو استخدام طبقة للتعتيم إلى تحسين إمكانية الوصول. إذا كانت الشبكة تستخدم تفتيش الحزم العميق، يمكن أن تبرز مصافحة VPN الافتراضية حتى عندما تكون الحمولة مشفرة.

في الممارسة العملية، يجب على المستخدمين المتقدمين تقييم البروتوكولات عبر أربعة أبعاد: القوة التشفيرية، مقاومة بصمات الأصابع، تحمل الكمون، والموثوقية على الروابط المتنقلة أو غير المستقرة.

3. تجاوز الرقابة: الآليات والاستراتيجيات

عادة ما تعمل أنظمة الرقابة على عدة مستويات. قد تقوم بحظر استفسارات DNS، إعادة تعيين اتصالات TCP، تصفية عناوين IP، فحص توقيعات الحزم، خنق التدفقات المشبوهة، أو تتطلب تطبيقات محلية لفرض قواعد المحتوى. يمكن أن تتجاوز شبكة (VPN) الخاصة الكثير من هذه الضوابط من خلال تحريك نمط حركة المرور المرئية للمستخدم من "عدة وجهات" إلى "نفق مشفر واحد".

كيف تخفي الشبكات الافتراضية حركة المرور من المراقبين المحليين

تخفي تشفير (VPN) القياسي محتويات الحركة، ولكنه لا يخفي دائمًا حقيقة استخدام شبكة (VPN). قد يرى المراقبون المحليون:

  • عنوان IP لخادم (VPN).
  • توقيت الحزم وحجمها.
  • البروتوكول والنفذ.
  • أنماط المصافحة التي تشبه برامج (VPN) المعروفة.

تحاول التعتيم جعل حركة مرور (VPN) تبدو أقل تميزًا. بعض الأنظمة تغلف حزم (VPN) في طبقة تشبه TLS. يستخدم البعض الآخر وسائل نقل قابلة للتوصيل، وخصائص حزم عشوائية، أو واجهات مشابهة للوكيل. الهدف هو تقليل موثوقية الاكتشاف دون التضحية بالتشفير.

ومع ذلك، فإن التعتيم ليس سحراً. قد تجمع أنظمة الرقابة المتطورة بين الفحص النشط، قوائم سمعة IP، تحليل المرور، وحظر الخوادم. لهذا السبب تعتمد المرونة غالبًا على تدوير الخوادم، ومرونة البروتوكولات، وسلوك المستخدم الحذر.

خطوة بخطوة: ماذا يحدث عند الوصول إلى موقع محظور من خلال شبكة (VPN)

  1. يؤكد عميل (VPN) الخادم. يتحقق من الشهادات أو المفاتيح لتجنب الاتصال بنقطة نهاية مزيفة.
  2. يتم التفاوض على نفق آمن. يتفق العميل والخادم على معايير تشفير وتأسيس مفاتيح جلسة.
  3. يغير جهازك طرقه. يتم إرسال الحركة الموجهة إلى الإنترنت عبر واجهة (VPN) الافتراضية.
  4. قد يتم إعادة توجيه DNS. يرسل (VPN) الذي يراعي الخصوصية استفسارات DNS عبر النفق، بدلاً من المحلل المحلي.
  5. يتم تضمين الطلبات المحظورة. بدلاً من سؤال الشبكة المحلية مباشرة عن موقع محظور، يرسل جهازك حزم مشفرة إلى خادم (VPN).
  6. يخرج خادم (VPN) إلى الإنترنت. يرى الموقع عنوان IP للخادم، وليس عنوان ISP المحلي للمستخدم.
  7. تعود الردود عبر النفق. ترى الشبكة المحلية حركة مرور مشفرة إلى نقطة نهاية (VPN)، وليس وجهة المحتوى النهائية.

تقنيات النفق في المناطق المقيدة

تعتمد فعالية النفق على الخصم. ضد حظر DNS البسيط، يمكن أن تعمل أي شبكة (VPN) تقريبًا مع DNS المدمج. ضد حظر IP، تحتاج شبكة (VPN) إلى عناوين خادم يمكن الوصول إليها. ضد تفتيش الحزم العميق، قد تحتاج شبكة (VPN) إلى تمويه. ضد الحظر النشط لمقدمي خدمات (VPN) الشائعة، قد تكون النقاط البعيدة الخاصة أو الأقل شهرة أكثر موثوقية.

تشمل أهم مفاهيم النفق:

  • توجيه النفق الكامل: تمر جميع حركة المرور عبر شبكة (VPN). هذا أكثر أمانًا للبيئات التقييدية لأنه يقلل من التسريبات العرضية.
  • توجيه النفق المقسم: تستخدم فقط حركة المرور المحددة (VPN). يمكن أن يحسن الأداء ولكنه يزيد من مخاطر التسريب إذا تم تكوينه بشكل غير صحيح.
  • TCP 443 للنقل: تستخدم حركة مرور (VPN) نفس المنفذ مثل HTTPS. قد يساعد هذا على الشبكات المقيدة، على الرغم من أن الكشف عن التوقيع لا يزال قابلًا للتطبيق.
  • توجيه متعدد القفزات: تمر الحركة عبر أكثر من خادم (VPN). يمكن أن يقلل من الثقة في الخادم الواحد ولكنه يضيف كفاءة.
  • زر الإيقاف: يحظر عميل (VPN) الحركة إذا انقطع النفق، مما يمنع العودة إلى الشبكة المحلية.

إخفاء IP والتحايل الجغرافي

يغير إخفاء IP عنوان المصدر الظاهر الذي تراه مواقع الويب والخدمات. يستخدم التحايل الجغرافي خادم خروج في دولة مختارة لجعل حركة المرور تظهر وكأنها منشأة هناك. قد يساعد ذلك في الوصول إلى وسائل الإعلام المحدودة بالمنطقة، ومتاجر التطبيقات، ونتائج البحث، أو النسخ المحلية لمواقع الويب.

ومع ذلك، لا تزال مواقع الويب قادرة على استنتاج الموقع من أذونات GPS، لغة المتصفح، المنطقة الزمنية، دولة SIM، طريقة الدفع، أو تاريخ الحساب. للاستخدام الحساس، قم بمحاذاة إعدادات الجهاز والبرنامج مع نموذج الخصوصية المقصود، وتجنب تسجيل الدخول إلى الحسابات التي تحدد هويتك مباشرة.

4. اعتبارات الأمان: حماية هويتك على الإنترنت

تحسن شبكة (VPN) الخاصة الخصوصية فقط عندما تتوافق تصميمها الفني وممارسات المستخدم مع نموذج التهديد. في المناطق المقيدة، يمكن أن تكون الأخطاء ذات عواقب وخيمة، لذا تستحق الأمان اهتمامًا دقيقًا.

معايير التشفير تهم

يجب أن تستخدم خدمات (VPN) الحديثة تشفيرًا منسجمًا ومُراجعًا جيدًا. ابحث عن مصادقة قوية، سرية مستدامة، ومقاومة لهجمات الانخفاض. AES-256 شائع، لكن تبادل المفاتيح، وجودة التنفيذ، والتكوين تظل بنفس أهمية أسماء الشفرات. يعتبر ChaCha20-Poly1305 أيضًا محترمًا، خاصة على الأجهزة التي لا تمتلك تسريع AES مخصص.

تجنب الخدمات التي تعتمد على البروتوكولات القديمة، تشفير غير واضح ملكي، أو مزاعم غامضة مثل "أمان من الدرجة العسكرية" دون تفاصيل فنية. يجب أن يترافق التشفير القوي مع معالجة DNS آمنة، وحماية من تسريبات IPv6، وسلوك موثوق عند الانفصال.

مخاطر شبكة (VPN) المجانية مقابل المدفوعة

تختلف شبكات (VPN) المجانية على نطاق واسع. البعض منها ذو سمعة جيدة ويركز على الخصوصية. بينما قد يحقق الآخرون المال من خلال الإعلانات، أو ت تتبع SDK، أو إعادة بيع النطاق الترددي، أو ممارسات البيانات الضعيفة. تتعلق شبكات (VPN) المدفوعة ليس بالأمان تلقائيًا. يمكن أن تقلل نموذج الاشتراك من الضغط لتحقيق الربح من بيانات المستخدم، لكن الثقة لا تزال تعتمد على التصميم، والولاية، والتدقيق، وسياسة السجلات، والشفافية.

قم بتقييم هذه المعايير:

  • هل تتطلب الخدمة تفاصيل تسجيل هوية شخصية؟
  • هل هناك سياسة واضحة لعدم السجلات مع شرح فني ذي معنى؟
  • هل تتم معالجة استفسارات DNS داخل النفق؟
  • هل يتضمن العميل زر إيقاف؟
  • هل يتم تحديث التطبيقات بانتظام؟
  • هل يشرح المزود اختيارات البروتوكول والقيود؟
  • هل يمكنك استخدام الخدمة دون ربطها بحسابات حساسة؟

استراتيجيات للحفاظ على الغموض عند استخدام شبكة (VPN)

يمكن أن تحمي شبكة (VPN) الخصوصية عند مستوى الشبكة، لكن الغموض أوسع. لتقليل تسرب الهوية:

  • استخدم ملفات تعريف تصفح خاصة أو متصفحات منفصلة للنشاطات الحساسة.
  • تجنب تسجيل الدخول إلى الحسابات الشخصية أثناء الاعتماد على الغموض.
  • قم بإيقاف تشغيل الأذونات غير الضرورية من المتصفح، خاصةً الموقع.
  • استخدم وضع HTTPS فقط عند توفره.
  • تحقق من تسريبات DNS وIPv6 وWebRTC.
  • حافظ على تحديث أنظمة التشغيل وعملاء (VPN).
  • استخدم المصادقة متعددة العوامل للحسابات المهمة.
  • افهم القوانين المحلية والمخاطر الشخصية قبل استخدام أدوات التهرب.

فوق كل شيء، قم ببناء نموذج تهديد. قد يستخدم الصحفي، الناشط، الطالب، العامل عن بُعد، والمسافر شبكة (VPN) بشكل مختلف. فإن إعداد الأمان الأكثر أمانًا هو الذي تم تصميمه لأجل المخاطر الفعلية، وليس الأكثر شمولية في الميزات.

5. المفاهيم الخاطئة الشائعة حول شبكات (VPN) الخاصة

غالبًا ما يسبب تسويق شبكات (VPN) إرباكًا. يجب على المستخدمين المتقدمين فحص الواقع الفني من الادعاءات المبالغ فيها.

هل استخدام شبكة (VPN) خاصة غير قانوني في كل مكان؟

لا. تعتبر شبكات (VPN) قانونية في العديد من البلدان، وتستخدم على نطاق واسع من قبل الشركات، الجامعات، الصحفيين، المطورين، والعاملين عن بُعد. ومع ذلك، تقوم بعض الحكومات بتقييد أو تنظيم استخدام شبكات (VPN)، تتطلب ترخيصاً للمزودين، أو تحظر التهرب من تصفية الدولة. يعتمد الوضع القانوني على الولاية والسياق. يجب على المستخدمين فهم اللوائح المحلية قبل الاتصال.

هل تضمن كل شبكة (VPN) الغموض الكامل؟

لا. لا تمسح شبكة (VPN) الهوية. إنما تخفي عنوان IP الخاص بك من مواقع الويب وتخفي محتويات الحركة من المراقبين المحليين، ولكنها لا تمنع التتبع من خلال ملفات تعريف الارتباط، بصمات المتصفح، تسجيل الدخول إلى الحسابات، البرمجيات الضارة، معرفات الأجهزة، أو أنماط السلوك. قد يكون مزود الخدمة أيضًا نقطة ثقة. يتطلب الغموض الكامل ممارسات متعددة الطبقات وفرضيات واقعية.

هل ستجعل شبكة (VPN) الإنترنت دائمًا بطيئًا؟

ليس دائمًا. تضيف شبكة (VPN) عبء التشفير وقد تزيد من الكمون لأن الحركة تمر عبر خادم إضافي. ومع ذلك، يعتمد الأداء على بُعد الخادم، الازدحام، البروتوكول، وحدة المعالجة المركزية للجهاز، جودة الشبكة، والتوجيه. في بعض الحالات، قد يحسن استخدام شبكة (VPN) الوصول إذا كان مزود الخدمة يقوم بخنق خدمات معينة أو إذا كانت مسار (VPN) يتجنب مسار مزدحم. ومع ذلك، يجب على المستخدمين توقع بعض العبء الزائد.

هل يمكن لشبكة (VPN) تجاوز كل موقع أو تطبيق محظور؟

لا. تعتبر شبكات (VPN) قوية، لكن ليست شاملة. بعض الخدمات تحظر عناوين IP المعروفة لشبكات (VPN). بعض الشبكات المقيدة تحظر بروتوكولات (VPN). يستخدم بعض التطبيقات إشارات على مستوى الجهاز تتجاوز عنوان IP. يتطلب الوصول الموثوق مجموعة من الخوادم القابلة للوصول، بروتوكولات قوية، تعتيماً عند الحاجة، وتكوينات دقيقة للجهاز.

6. التأثير الواقعي: دراسات حالة استخدام (VPN) في المناطق المقيدة

تعتبر شبكات (VPN) ذات أهمية لأن تصفية الإنترنت ليست نظرية. في العديد من المناطق، يمكن أن يكون الوصول إلى وسائل الإعلام المستقلة، المنصات الاجتماعية، المراسلة المشفرة، الموارد الأكاديمية، أو توثيق حقوق الإنسان محدودًا خلال الفترات العادية ومقيدًا بشدة خلال الأزمات السياسية.

دول ذات رقابة إنترنت صارمة

تستخدم دول مختلفة ضوابط مختلفة. يعتمد بعضها على بنية تحتية مركزية للتصفية وحظر واسع للمنصات. يستخدم آخرون الضغط القانوني على المزودين، عمليات الإغلاق الدورية، تسميم DNS، أو خنق خدمات المراسلة خلال الاضطرابات. في بعض البيئات، تكون الرقابة مستمرة. وفي غيرها، تتصاعد حول الانتخابات، والاحتجاجات، والنزاعات، أو حالات الطوارئ الصحية العامة.

تشمل الأمثلة التي يناقشها الباحثون في حقوق الرقمية دولًا حيث تواجه المنصات الأجنبية الكبرى، مواقع الأخبار المستقلة، أو أدوات الخصوصية حظرًا أو تدخلًا كثيفًا. تتراوح الطرق الفنية من التلاعب البسيط في DNS إلى تفتيش الحزم العميق والفحص النشط لخوادم الوكيل المشتبه بها.

قصص النجاح والفوائد العملية

بالنسبة للأفراد، يكون التأثير غالبًا فوريًا وعمليًا. قد يصل طالب إلى المجلات الأكاديمية أو وثائق المطورين التي تحظرها شبكة محلية. قد تتواصل عائلة مع منصة مراسلة للاتصال بالأقارب في الخارج. قد يقرأ صحفي مصادر دولية، يتحقق من الادعاءات، أو يتواصل مع المحررين بشكل أكثر أمانًا. قد تستخدم شركة صغيرة شبكة (VPN) للحفاظ على الوصول إلى لوحات القيادة السحابية، وأرشيفات الشيفرة، أو أدوات التعاون.

هذه ليست مجرد تيسيرات مجردة. يؤثر الوصول إلى المعلومات على التعليم، العمل، السلامة، والمشاركة المدنية. عندما تعمل شبكة (VPN) بشكل موثوق، يمكن أن تستعيد القدرة الأساسية على مقارنة المصادر، والنشر بأمان، والمشاركة في المحادثات العالمية.

كيف تعيد شبكات (VPN) تشكيل الحرية الرقمية

تغيير اعتماد شبكات (VPN) اقتصاديات الرقابة. إن حظر مواقع ويب فردية أسهل من حظر جميع الأنفاق المرمزة دون الإضرار بالتجارة، أو العمل عن بعد، أو المصرفية، أو أمان المؤسسات. وهذا يخلق ديناميكية هاربة. يتحسن اكتشاف الرقابة. تقوم مزودات (VPN) بتحسين البروتوكولات، والتعتيم، وتوزيع الخوادم، وسهولة الاستخدام.

ومع ذلك، فإن المستقبل لا يعتمد فقط على التقنية. يمكن أن تؤثر التنظيمات، سياسات متاجر التطبيقات، قيود الدفع، وضغوط على مزودي البنية التحتية على توافر الشبكات. بالنسبة للمستخدمين في المناطق المقيدة، فإن أدوات (VPN) الأكثر مرونة هي تلك التي تجمع بين تشفير قوي، احتكاك منخفض، دعم واسع للمنصات، وحواجز دخول منخفضة.

7. الخاتمة: مستقبل شبكات (VPN) الخاصة في بيئة رقمية متطورة

سوف تستمر تقنية شبكات (VPN) الخاصة في التطور مع تطور أنظمة الرقابة. توقعات بتركيز أكبر على تمويه البروتوكول، تسريع البنى التشفيرية، تحسين مرونة الهواتف المحمولة، تعزيز الحماية من التسريبات، وخيارات الخصوصية الأسهل. في الوقت نفسه، قد يزداد الضغط التنظيمي في المناطق التي تعتبر أدوات التهرب تهديدًا على السيطرة على المعلومات.

من أجل الوصول إلى الإنترنت، والخصوصية، ومقاومة الرقابة، تظل شبكة (VPN) الخاصة واحدة من أكثر الأدوات العملية المتاحة. إنها ليست نظامًا كاملاً للغموض، ولا يمكنها إزالة كل مخاطرة. ولكن عندما يقترن ذلك بعادات أمان جيدة، وخيارات بروتوكول مدروسة، ونماذج تهديد واقعية، يمكن أن تحمي حركة البيانات الحساسة وتعيد إمكانية الوصول إلى المعلومات المحظورة.

إذا كنت بحاجة إلى نقطة انطلاق بسيطة، استكشف BeFreeVPN كحل آمن ومجاني لتجاوز الرقابة على الإنترنت دون أي متطلبات تسجيل.