Pular para o conteúdo principal

6 postagens marcadas com "censorship"

Ver todas os Marcadores

VPN para Configuração de Roteador Wi-Fi: Uma Análise Técnica Profunda

· Leitura de 20 minutos

Em regiões restritivas, configurar uma VPN no seu roteador Wi-Fi pode ser sua melhor aposta para contornar a censura e acessar a internet aberta. Mas como isso realmente funciona? Uma vpn para configuração de roteador wi-fi move o tunelamento criptografado de dispositivos individuais para a borda da rede, protegendo telefones, laptops, TVs inteligentes, consoles e dispositivos IoT através de uma única conexão em nível de roteador. Esta análise profunda explica a arquitetura, escolhas de protocolo, opções de firmware, limites de desempenho e etapas de solução de problemas que usuários avançados devem entender antes de implementar uma VPN no roteador.

A implementação de VPN baseada em roteadores é poderosa, mas não é mágica. Depende da capacidade da CPU do roteador, suporte ao firmware, comportamento do protocolo VPN, manejo de DNS e as técnicas de censura usadas na rede. Usada corretamente, pode simplificar os controles de privacidade e tornar a elusão da censura mais consistente em uma rede doméstica ou de pequeno escritório.

Entendendo VPNs e roteadores Wi-Fi

Uma rede privada virtual, ou VPN, cria um túnel criptografado entre um cliente e um servidor VPN remoto. O tráfego que sai do cliente é encapsulado, criptografado e enviado ao servidor. O servidor então encaminha esse tráfego para seu destino na internet pública. As respostas retornam através do mesmo túnel.

As funções principais de uma VPN são:

  • Criptografia: Impede que observadores locais, como operadores de Wi-Fi público ou um ISP, leiam os conteúdos dos pacotes.
  • Tunelamento: Envolve o tráfego da rede dentro de um protocolo VPN para que possa atravessar redes não confiáveis.
  • Substituição de endereço IP: Websites e serviços veem o endereço IP do servidor VPN ao invés do IP público do cliente.
  • Controle de roteamento de tráfego: Envia tráfego selecionado ou todo o tráfego através do túnel, dependendo da política.
  • Proteção de integridade: Ajuda a prevenir adulterações com pacotes em trânsito.

Um roteador Wi-Fi desempenha um papel diferente. Ele é o gateway entre sua rede local e a internet. Em uma rede doméstica típica, o roteador realiza vários trabalhos ao mesmo tempo:

  • Cria a LAN sem fio usando rádios de 2,4 GHz, 5 GHz ou 6 GHz.
  • Atribui endereços IP locais usando DHCP.
  • Traduz endereços IP privados para um IP público usando NAT.
  • Aplica regras de firewall entre WAN e LAN.
  • Roteia tráfego entre redes com fio, sem fio, de convidados e, às vezes, baseadas em VLAN.
  • Oferece encaminhamento ou retransmissão de DNS.

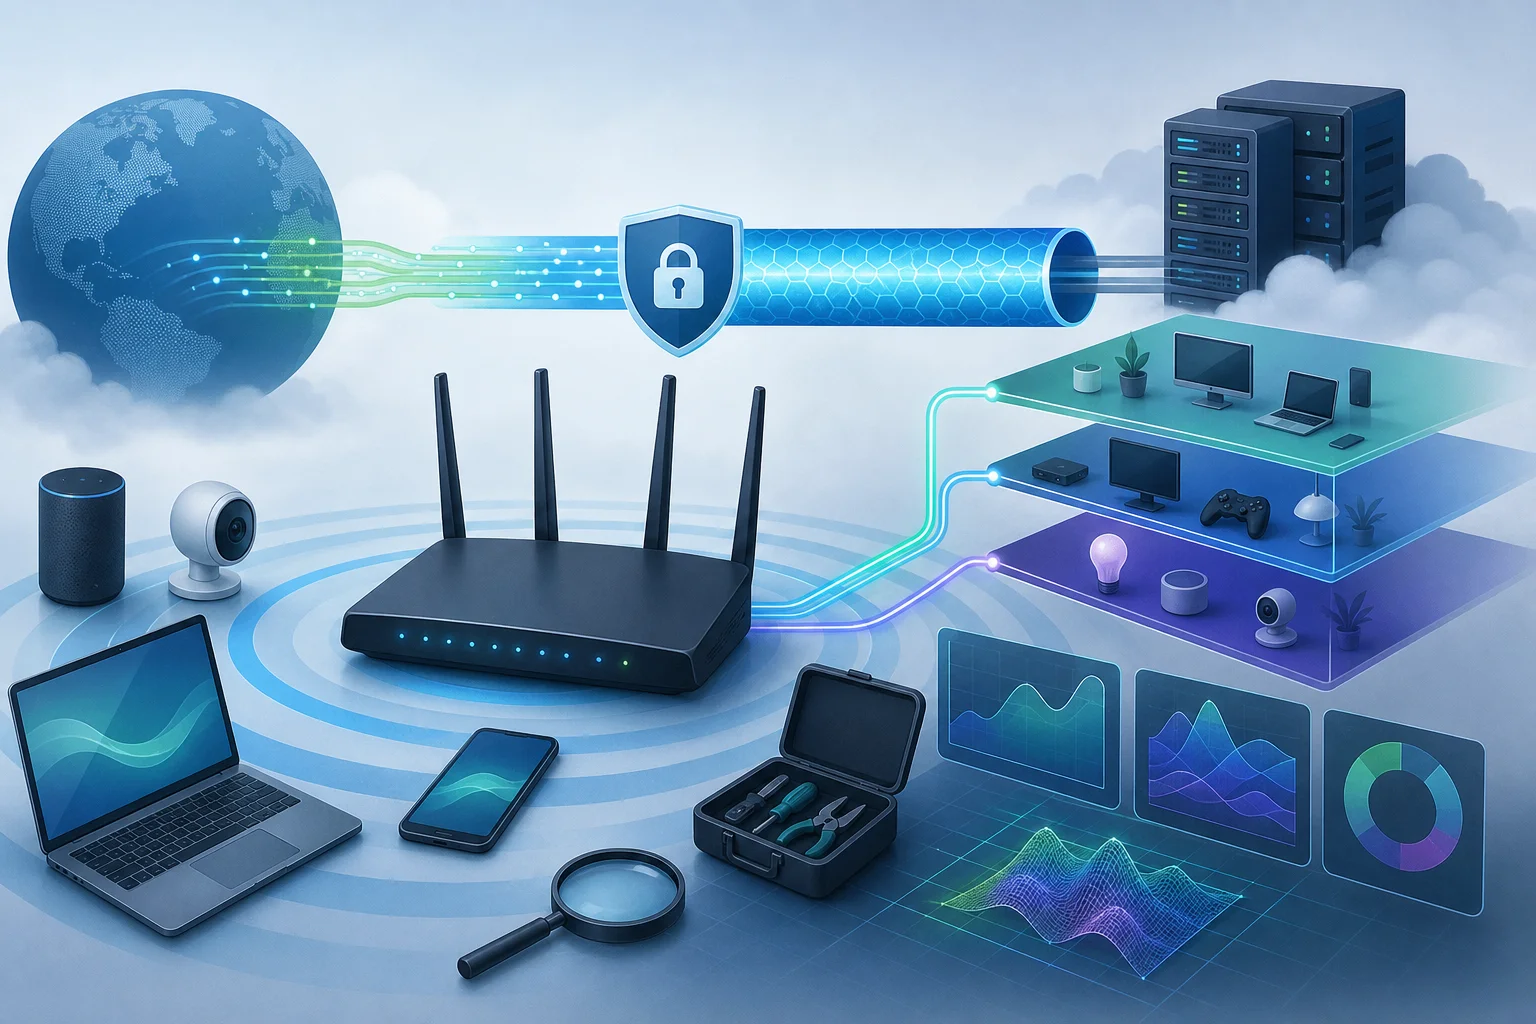
Quando uma VPN roda em um laptop ou telefone, apenas aquele dispositivo usa o túnel criptografado. Quando uma VPN roda no roteador, o roteador se torna o cliente VPN. Dispositivos atrás do roteador enviam tráfego local normal para o gateway. O roteador então criptografa e encaminha esse tráfego através do túnel.

Essa colaboração muda o modelo de privacidade. Ao invés de instalar e manter um aplicativo VPN em cada ponto final, você centraliza a aplicação da VPN na fronteira da rede. Isso é especialmente útil para dispositivos que não podem executar aplicativos VPN, como consoles de jogos, algumas caixas de streaming, TVs inteligentes mais antigas e hardware IoT embarcado.
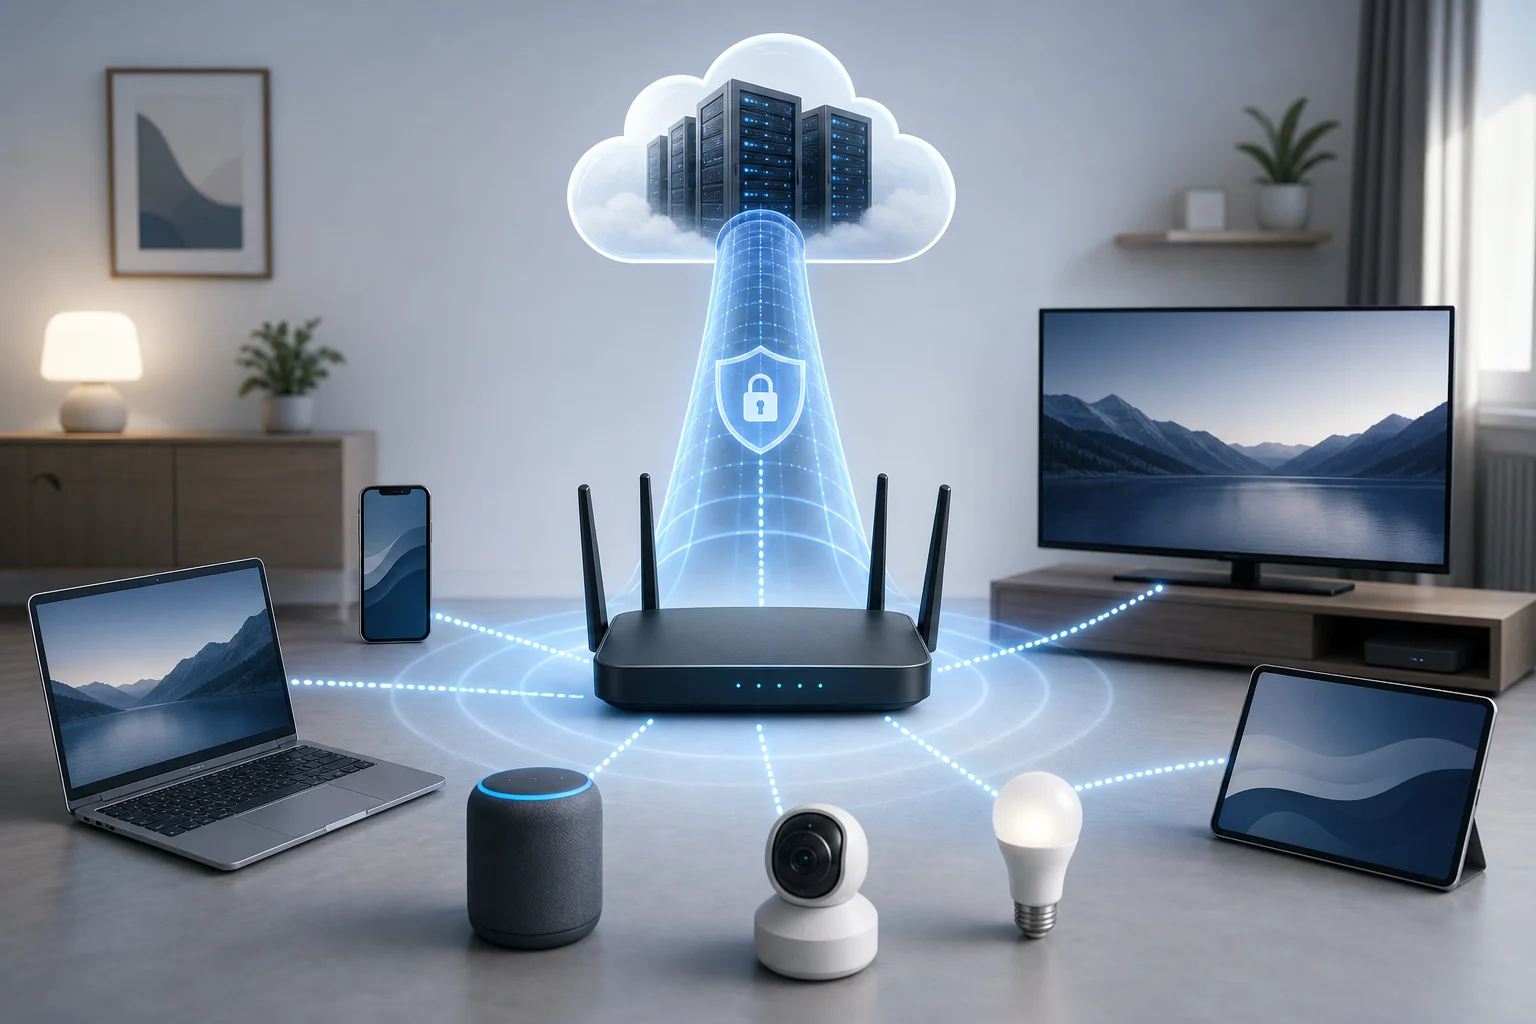
diagrama de rede vpn roteador

No entanto, VPNs em nível de roteador também transferem a responsabilidade para o gateway. O DNS, regras de firewall, comportamento de tunelamento dividido, comportamento de desligamento e atualizações de firmware devem ser tratados com cuidado. Uma configuração fraca do roteador pode vazar tráfego mesmo quando o túnel VPN parece conectado.

Por que usar uma VPN no seu roteador Wi-Fi?

Uma VPN de roteador é principalmente sobre cobertura, consistência e controle. Ao invés de depender dos usuários para habilitar aplicativos VPN corretamente, você torna o roteamento criptografado o padrão para a rede.

As principais vantagens incluem:

  • Proteção em toda a rede: Cada dispositivo conectado à rede Wi-Fi selecionada pode usar o túnel VPN.
  • Suporte para dispositivos não-VPN: TVs inteligentes, consoles e dispositivos IoT podem se beneficiar sem clientes VPN locais.
  • Política centralizada: Regras de roteamento, configurações de DNS e controles de firewall são gerenciados em um só lugar.
  • Redução da fricção de configuração: Convidados e dispositivos secundários não precisam de configuração VPN separada.
  • Flexibilidade de localização: Você pode roteá-los através de uma região VPN que melhore o acesso a sites bloqueados ou conteúdo restrito por região.

Para usuários em regiões restritivas, o benefício mais importante é a elusão consistente. Se a censura é implementada através de bloqueio de DNS, bloqueio de IP ou filtragem básica de tráfego, um túnel VPN devidamente configurado pode tornar as restrições da rede local mais difíceis de aplicar. O ISP vê uma conexão criptografada ao servidor VPN em vez de conexões diretas com destinos bloqueados.

Dito isso, os sistemas de censura variam. Algumas redes usam inspeção profunda de pacotes, sondagens ativas, listas negras de servidores VPN ou limitação de protocolo. Em tais ambientes, o sucesso da VPN no roteador depende fortemente do protocolo, porta, reputação do servidor e capacidades de ofuscação. Você também deve entender as leis e riscos locais antes de tentar a elusão.

Do ponto de vista da privacidade, uma VPN no seu roteador oculta detalhes de destino do ISP local, mas não o torna anônimo. O provedor VPN pode ver metadados como horários de conexão e o servidor VPN pode ver o tráfego saindo em direção à internet, a menos que a criptografia de ponta a ponta, como HTTPS, também o proteja. A impressão digital do navegador, logins de conta, cookies e identificadores de dispositivo ainda podem identificá-lo.

A segurança melhora quando a VPN é combinada com uma boa higiene de roteador: senhas de administrador fortes, firmware atualizado, gerenciamento remoto desativado, redes de convidados segmentadas e prevenção de vazamentos de DNS. Em outras palavras, uma VPN de roteador deve fazer parte de um design de segurança em camadas da rede, e não do design inteiro.

Guia passo a passo para configurar uma VPN no seu roteador

Antes de começar, confirme se seu roteador pode atuar como um cliente VPN. Muitos roteadores de consumo suportam o modo de servidor VPN, que permite que você se conecte de volta para casa de fora, mas não o modo de cliente VPN, que roteia o tráfego de volta para casa através de um provedor VPN comercial ou externo. Essas são funcionalidades diferentes.

Passo 1: Auditar suas configurações de rede e capacidades do roteador

Registre suas configurações atuais de rede antes de mudar qualquer coisa:

  1. Modelo do roteador e revisão de hardware.
  2. Versão atual do firmware.
  3. Tipo de conexão WAN, como DHCP, PPPoE, IP estático ou modem celular.
  4. Sub-rede LAN, intervalo de DHCP e endereços IP reservados.
  5. Configuração de DNS.
  6. Portas encaminhadas existentes, VLANs, redes de convidados ou controles parentais.
  7. Modo do modem do ISP, como modo bridge ou modo roteador.

Então verifique os limites de hardware. A criptografia VPN exige muito da CPU. Roteadores mais antigos com chips MIPS ou ARM de baixa potência podem apenas lidar com um desempenho modesto sobre OpenVPN. Roteadores mais novos com aceleração AES, processadores ARM multicores ou suporte a WireGuard geralmente têm um desempenho melhor.

Passo 2: Confirmar compatibilidade com VPN e opções de firmware

Verifique se seu firmware suporta a configuração do cliente VPN. As opções comuns incluem:

Firmware ou plataformaSuporte ao cliente VPNMelhor ajusteNotas
Stock AsusWRTMuitas vezes simUsuários domésticos avançadosBom suporte ao OpenVPN em muitos modelos da Asus
OpenWrtSimUsuários técnicosAltamente flexível, forte ecossistema de pacotes
DD-WRTSimRoteadores legados e entusiastasO suporte ao modelo varia por build
FreshTomatoSimRoteadores baseados em BroadcomInterface útil, faixa limitada de dispositivos
pfSense ou OPNsenseSimAparelhos de firewall dedicadosExcelente roteamento, firewall e controles de política
MikroTik RouterOSSimEngenheiros de redePoderoso, mas requer configuração cuidadosa
Firmware fornecido pelo ISPMuitas vezes limitadoRedes básicasGeralmente não possui recursos avançados do cliente VPN

Se o firmware padrão não tiver suporte ao cliente VPN, você pode instalar firmware de terceiros apenas se sua versão exata de hardware for suportada. Flashear uma imagem errada pode danificar o roteador. Baixe o firmware do site oficial do projeto, verifique somas de verificação quando disponíveis e tenha um método de recuperação pronto.

Passo 3: Escolher a topologia VPN do roteador

Existem três padrões de implantação comuns:

  • VPN de túnel completo: Todo o tráfego LAN sai através da VPN. Isso é simples e forte para resistência à censura.
  • VPN de túnel dividido: Apenas dispositivos, domínios ou intervalos de IP de destino selecionados usam a VPN. Isso melhora a velocidade e a compatibilidade.
  • Design dual-SSID: Uma rede Wi-Fi roteia através da VPN, enquanto outra usa o caminho normal do ISP. Isso é prático para lares com necessidades mistas.

Usuários avançados muitas vezes preferem um design dual-SSID ou baseado em VLAN. Por exemplo, wifi-vpn pode rotear através do túnel VPN, enquanto wifi-direct usa o caminho do ISP. Isso evita quebrar serviços que rejeitam o tráfego VPN, como alguns sites bancários ou plataformas de streaming locais.

Passo 4: Importar credenciais e configuração da VPN

Seu provedor de VPN deve fornecer arquivos de configuração ou configurações manuais. Para OpenVPN, isso geralmente é um arquivo .ovpn mais credenciais ou certificados. Para WireGuard, é uma configuração de par contendo chaves privadas e públicas, detalhes de endpoint e IPs permitidos.

Os parâmetros típicos do OpenVPN incluem:

  • Nome do host ou endereço IP do servidor.
  • Porta e transporte, como UDP 1194 ou TCP 443.
  • Configurações de cifra e autenticação.
  • Certificado CA e certificado de cliente, se necessário.
  • Nome de usuário e senha, se usados.
  • Opção de redirecionamento de gateway para roteamento de túnel completo.
  • Opções de push de DNS.

Os parâmetros típicos do WireGuard incluem:

  • Chave privada local.
  • Chave pública do par.
  • Nome de host e porta do endpoint.
  • IPs permitidos, geralmente 0.0.0.0/0 e ::/0 para túnel completo.
  • Keepalive persistente, muitas vezes útil atrás de NAT.

Armazene chaves privadas e credenciais de forma segura. Qualquer um com esses detalhes pode ser capaz de usar sua conta VPN.

Passo 5: Configurar roteamento, DNS e comportamento do firewall

Depois que o túnel se conecta, o roteamento determina se o tráfego realmente o utiliza. Para uma configuração de túnel completo, a rota padrão deve apontar através da interface VPN. Para túnel dividido, use roteamento baseado em políticas por IP de origem, sub-rede de origem, VLAN ou destino.

O DNS é igualmente importante. Se os clientes da LAN ainda usam servidores DNS do ISP, consultas de domínio bloqueadas podem falhar ou vazar. Configure o roteador para encaminhar DNS através da VPN ou use resolvers DNS seguros acessíveis dentro do túnel. Também bloqueie DNS de saída dos clientes da LAN, exceto para o roteador se você desejar um controle mais rigoroso.

Um design básico resistente a vazamentos inclui:

  • DHCP distribui o IP do roteador como servidor DNS.
  • O roteador encaminha DNS através do túnel VPN.
  • Regras de firewall bloqueiam DNS de LAN para WAN na porta 53 quando a política da VPN exige tunelamento.
  • IPv6 é roteado através da VPN ou desativado se não for suportado.
  • Um kill switch bloqueia a saída WAN se o túnel VPN cair.

Passo 6: Testar a configuração antes de contar com ela

Não assuma que a VPN está funcionando porque a interface diz "conectado". Teste a partir de um dispositivo cliente conectado à rede Wi-Fi VPN.

Verifique o seguinte:

  1. Endereço IP público corresponde ao servidor VPN, não ao ISP.
  2. Testes de vazamento de DNS mostram endereços da VPN ou do resolvedor escolhido.
  3. IPv6 não expõe o endereço do ISP.
  4. Sites bloqueados carregam como esperado.
  5. SSIDs ou VLANs que não são VPN ainda se comportam como pretendido.
  6. A taxa de transferência e a latência são aceitáveis.
  7. O kill switch funciona interrompendo o processo da VPN e confirmando que o tráfego não escapa pela WAN.

Os erros mais comuns incluem NAT duplo de gateways do ISP, configurações de horário erradas que quebram a validação de certificados, problemas de MTU que causam carregamento parcial e configurações de DNS que são sobrescritas por renovações de WAN. Documente cada mudança para que você possa reverter rapidamente.
painel de configuração do vpn do roteador

Explorando protocolos VPN e seu impacto

A escolha do protocolo tem um efeito direto na velocidade, estabilidade, resistência à censura e carga da CPU do roteador. A melhor opção depende tanto do seu hardware quanto do ambiente de filtragem.

OpenVPN

OpenVPN é maduro, amplamente suportado e altamente configurável. Ele pode rodar sobre UDP para melhor desempenho ou TCP para uma travessia mais fácil de redes restritivas. TCP 443 pode se assemelhar ao normal HTTPS no nível da porta, embora a inspeção profunda de pacotes ainda possa identificá-lo como tráfego VPN.

Nos roteadores, OpenVPN pode ser mais lento que protocolos mais novos porque muitas vezes roda no espaço do usuário e pode não utilizar plenamente a aceleração de hardware. No entanto, continua sendo uma opção forte porque muitos firmwares de roteadores o suportam bem.

WireGuard

WireGuard é leve e muitas vezes muito mais rápido que OpenVPN em roteadores modernos. Ele usa uma base de código enxuta e criptografia moderna. A configuração é simples e o comportamento de roaming é excelente.

A desvantagem é que o tráfego WireGuard pode ser mais fácil de identificar em alguns ambientes restritivos, a menos que o provedor adicione ofuscação ou o encapsule em outro transporte. Para desempenho bruto em firmware suportado, geralmente é uma das melhores escolhas.

L2TP/IPSec e IKEv2/IPSec

L2TP/IPSec é comum, mas mais antigo. Ele pode ser facilmente bloqueado porque usa portas e protocolos reconhecíveis. Pode também ter dificuldade atrás de NAT estrito, a menos que a travessia de NAT funcione corretamente.

IKEv2/IPSec é mais moderno e estável para dispositivos móveis, mas o suporte no roteador varia. Pode ser rápido quando a aceleração de hardware está disponível. No entanto, como L2TP/IPSec, pode ser mais fácil para redes restritivas bloquearem do que configurações OpenVPN altamente adaptáveis.

PPTP

PPTP deve ser evitado para uso sensível à segurança. Ele está desatualizado e tem fraquezas conhecidas. Ele pode ainda aparecer em interfaces de roteadores mais antigos, mas não é adequado para privacidade ou elusão de censura.

Recomendações de protocolo para regiões restritivas

Para regiões restritivas, priorize confiabilidade e adaptabilidade:

  • Use OpenVPN sobre TCP 443 quando redes bloqueiam portas comuns de VPN.
  • Use OpenVPN sobre UDP quando a velocidade importa e UDP não está limitado.
  • Use WireGuard quando seu provedor suporta endpoints estáveis e a rede não o identifica agressivamente.
  • Considere modos ofuscados ou stealth se seu provedor de VPN os oferece para configurações compatíveis com roteadores.
  • Evite PPTP e não dependa de L2TP/IPSec onde o bloqueio é comum.

A escolha do protocolo também afeta o MTU. O encapsulamento adiciona overhead, então os pacotes podem precisar de um tamanho máximo menor. Sintomas de problemas de MTU incluem sites que carregam parcialmente, players de vídeo que travam e handshakes TLS que falham. Ajustar MTU ou clamping de MSS no roteador geralmente corrige isso.

Desafios técnicos e soluções na configuração de VPN do roteador

Implantações de VPN no roteador falham de maneiras previsíveis. A maior parte dos problemas vem de limites de hardware, erros de roteamento, vazamentos de DNS ou conflitos entre equipamentos de ISP e firmware de roteador.

Problemas comuns de configuração e uso

Baixa taxa de transferência é a reclamação mais comum. A criptografia pode sobrecarregar a CPU do roteador. Verifique o uso da CPU durante os testes de velocidade. Se um núcleo estiver totalmente utilizado, o protocolo ou hardware é o gargalo.

Tunnel conecta, mas o tráfego não passa geralmente indica erros de roteamento ou firewall. Confirme que as rotas padrão, regras de NAT e tabelas de roteamento de política apontam para a interface do túnel.

Vazamentos de DNS ocorrem quando clientes usam DNS do ISP, DNS públicos codificados ou DNS IPv6 fora do túnel. Bloqueie a saída direta de DNS e force DNS através do roteador.

Sites de streaming ou bancários falham porque alguns serviços bloqueiam intervalos de IP VPN. Use tunelamento dividido ou um SSID de acesso direto para serviços que requerem o caminho do ISP.

Desconexões frequentes podem ser causadas por WAN instável, keepalives bloqueados, roteadores sobrecarregados ou congestionamento do servidor VPN. Tente outro servidor, altere o transporte ou ajuste a configuração de keepalive.

Vazamentos de IPv6 ocorrem quando o IPv4 é tunelado, mas o IPv6 continua sendo roteado pelo ISP. Configure o IPv6 através da VPN ou desative o IPv6 na rede VPN.

Soluções para melhor desempenho

Comece com a seleção do protocolo. Se disponível, teste WireGuard e OpenVPN UDP antes de OpenVPN TCP. O tunelamento TCP sobre TCP pode criar um desempenho ruim sob perda de pacotes, pois ambas as camadas retransmitem.

Em seguida, otimize o roteamento. O roteamento baseado em políticas reduz a carga desnecessária da VPN. Por exemplo, route apenas dispositivos sensíveis ou VLANs específicas através da VPN. Mantenha o tráfego local sensível à latência, como jogos ou mídias locais, no caminho direto se os requisitos de privacidade permitirem.

Depois, ajuste o tamanho do pacote. Se você suspeitar de fragmentação, diminua o MTU do túnel ou ative o clamping de MSS. Os valores típicos de MTU da VPN variam por protocolo e tipo de WAN, portanto teste em vez de copiar cegamente.

O hardware também pode ser o fator limitante. Para uso sustentado de VPN de alta velocidade, considere:

  • Um roteador com CPU ARM forte e aceleração AES.
  • Um mini PC executando pfSense, OPNsense ou OpenWrt.
  • Um gateway VPN dedicado atrás do seu roteador existente.
  • Switches e pontos de acesso compatíveis com VLAN para segmentação mais limpa.

Melhores práticas para segurança e velocidade

Use uma linha de base de segurança antes de habilitar a VPN:

  • Altere as credenciais padrão de administrador do roteador.
  • Desative a administração do lado WAN a menos que seja estritamente necessário.
  • Atualize o firmware regularmente.
  • Faça backup da configuração do roteador após uma instalação bem-sucedida.
  • Use criptografia Wi-Fi forte, de preferência WPA2-AES ou WPA3.
  • Separe dispositivos IoT de laptops e telefones confiáveis.
  • Aplique regras de firewall de menor privilégio entre VLANs.
  • Monitore logs em busca de quedas de túnel e falhas de autenticação.

Para velocidade, mantenha a configuração simples. Evite empilhar múltiplos túneis VPN, a menos que você entenda o impacto da latência e do MTU. Escolha servidores VPN próximos quando a elusão da censura não exigir uma região distante. Finalmente, agende testes periódicos porque servidores VPN, rotas de ISP e padrões de bloqueio mudam ao longo do tempo.
solução de problemas de desempenho VPN

Conceitos errôneos comuns sobre VPNs e roteadores

As configurações de VPN em roteadores são frequentemente mal interpretadas. As seguintes respostas em estilo FAQ esclarecem as suposições mais comuns que usuários avançados devem desafiar.

Uma VPN no meu roteador torna cada dispositivo anônimo?

Não. Ela altera o endereço IP público visto por websites e criptografa o tráfego entre seu roteador e o servidor VPN. Não remove impressões digitais de navegadores, logins de conta, cookies, telemetria de dispositivos ou pixels de rastreamento. Use configurações de navegador focadas na privacidade, contas compartimentadas e criptografia de ponta a ponta quando a anonimidade é importante.

Qualquer roteador Wi-Fi funciona com uma VPN?

Não. O roteador deve suportar o modo cliente VPN e deve ser poderoso o suficiente para a taxa de transferência que você precisa. Alguns roteadores anunciam "suporte a VPN" mas apenas fornecem recursos de servidor VPN. Sempre confirme o suporte do cliente para o protocolo que você planeja usar.

O desempenho da VPN do roteador é igual ao uso de um aplicativo VPN?

Geralmente não. Telefones e laptops costumam ter CPUs mais rápidas e aplicativos VPN otimizados. Roteadores podem ter processadores mais fracos e aceleração criptográfica limitada. WireGuard em hardware capaz pode ser rápido, mas OpenVPN em roteadores mais antigos pode ser muito mais lento.

Uma VPN pode sempre contornar a censura?

Não. Uma VPN pode contornar muitas formas de filtragem, especialmente bloqueios de DNS e bloqueios básicos de IP. No entanto, a censura avançada pode bloquear servidores VPN conhecidos, identificar protocolos, limitar túneis criptografados ou interromper handshakes. Ofuscação, portas alternativas e rotação de servidores podem ser necessárias.

Uma VPN de roteador me protege de sites maliciosos?

Não por si só. Uma VPN criptografa o transporte entre você e o servidor VPN. Ela não bloqueia automaticamente phishing, malware, downloads inseguros ou websites comprometidos. Use filtragem DNS segura, proteções de navegador, segurança de endpoint e hábitos de navegação cuidadosos.

Devo desativar IPv6 ao usar uma VPN de roteador?

Se sua VPN e seu roteador não suportam tunelamento IPv6 corretamente, desativar o IPv6 na rede roteada pela VPN pode prevenir vazamentos. Se você precisa de IPv6, configure-o deliberadamente e teste-o com ferramentas de verificação de vazamento.

Considerações finais para usuários avançados

Antes de implantar uma VPN em um roteador Wi-Fi, revise seus requisitos reais de rede. Pergunte o que deve ser protegido, o que deve ser rápido e o que deve manter compatibilidade com serviços locais. Uma configuração de túnel completo é mais simples, mas pode não ser ideal para cada dispositivo. Um design segmentado com SSIDs VPN e não-VPN geralmente oferece melhor controle operacional.

Planeje para a gestão contínua. Mantenha cópias de configurações funcionais, certificados, chaves e imagens de firmware em um local seguro. Acompanhe quais dispositivos usam a rota VPN. Verifique vazamentos de DNS e IP após atualizações de firmware. Revise logs quando a conectividade mudar. Se os usuários dependem de acesso não censurado, configure um comportamento de firewall que falha para fechado, de modo que o tráfego não retorne silenciosamente ao caminho do ISP.

O planejamento para o futuro é importante porque restrições evoluem. Escolha firmware com manutenção ativa, protocolos com forte suporte comunitário, e um provedor de VPN que ofereça múltiplos métodos de conexão. Sempre que possível, use roteadores ou dispositivos de firewall que suportem WireGuard, OpenVPN, VLANs, roteamento de políticas, regras de firewall personalizadas e controle de DNS. Isso proporciona espaço para adaptação quando um protocolo é bloqueado ou um intervalo de servidor se torna não confiável.

Uma configuração de VPN de roteador bem projetada pode fornecer privacidade durável em toda a rede e acesso mais confiável em regiões restritivas. Funciona melhor quando tratada como um sistema projetado: testado, monitorado, documentado e ajustado. Equipe seu roteador Wi-Fi com BeFreeVPN para contornar facilmente a censura e desfrutar de uma experiência de navegação segura e sem registro.
Configurando uma VPN para Google TV: Uma Análise Profunda

· Leitura de 22 minutos

Você está procurando contornar restrições regionais e proteger seu streaming no Google TV? Este guia aprofundado examina os passos técnicos necessários para configurar uma VPN efetivamente. Se você precisa de uma configuração de vpn para google tv em uma região restritiva, o objetivo não é apenas acessar aplicativos e mídias de forma mais fluida. É também reduzir a exposição à vigilância de rede, throttling de ISP, filtragem de DNS e bloqueio de conteúdo, mantendo seu dispositivo de streaming estável e rápido.

O Google TV é baseado no Android TV, o que torna a implantação de VPN mais flexível do que em muitas plataformas de smart TV. No entanto, redes que impõem censura, roteadores fracos, restrições de loja de aplicativos e bloqueios de protocolo podem complicar o processo. Este guia cobre as escolhas técnicas, caminhos de configuração, ajuste de performance, controles de privacidade, equívocos e métodos avançados de contorno que você deve entender antes de depender de uma VPN para streaming ou contorno de censura.

visão geral da configuração de vpn para google tv

1. Introdução às VPNs para Google TV

Uma VPN, ou rede privada virtual, cria um túnel criptografado entre seu dispositivo Google TV e um servidor VPN remoto. Em vez de enviar tráfego diretamente pelo seu ISP ou operador de rede local, seu tráfego é encapsulado dentro de uma conexão criptografada e sai através do servidor do provedor de VPN.

Para usuários do Google TV em ambientes de internet aberta, isso pode melhorar principalmente a privacidade ou ajudar a acessar bibliotecas de streaming específicas da região. Em regiões restritivas, o papel é mais sério. Uma VPN pode ajudar a contornar bloqueios, reduzir a manipulação de DNS e dificultar a inspeção por intermediários locais sobre quais serviços você está utilizando.

Por que usar uma VPN no Google TV em regiões restritivas

Redes restritivas frequentemente usam uma combinação de métodos de bloqueio. Esses podem incluir envenenamento de DNS, bloqueio de IP, inspeção profunda de pacotes, filtragem de loja de aplicativos ou throttling de pontos finais de streaming conhecidos. O Google TV depende de serviços em nuvem, atualizações de aplicativos, APIs de streaming e consultas DNS, então até mesmo censura parcial pode quebrar a experiência.

Uma VPN pode ajudar:

  • Criptografando o tráfego entre o Google TV e o servidor VPN.
  • Substituindo a resolução de DNS local por DNS controlado pela VPN.
  • Ocultando seu endereço IP visível de plataformas de streaming e websites.
  • Contornando bloqueios de ISP locais e firewalls de rede.
  • Reduzindo algumas formas de classificação de tráfego e throttling.

No entanto, uma VPN não é mágica. Se o protocolo VPN em si for bloqueado, se o aplicativo VPN for removido da loja local, ou se serviços de streaming sinalizarem um servidor VPN congestionado, você pode precisar de uma configuração avançada.

Benefícios das VPNs para streaming e privacidade

Os principais benefícios de uma VPN no Google TV são práticos:

  1. Acesso ao streaming: Você pode se conectar através de um servidor em um país suportado para acessar aplicativos ou bibliotecas disponíveis nessa região.
  2. Privacidade da rede: Seu ISP vê que você está conectado a um servidor VPN, mas não os exatos domínios de streaming ou solicitações de mídia dentro do túnel criptografado.
  3. Redes públicas ou compartilhadas mais seguras: Se seu Google TV estiver conectado em um hotel, dormitório, apartamento de escritório ou configuração de moradia compartilhada, uma VPN reduz a exposição à rede local.
  4. Integridade de DNS: Uma boa VPN força consultas DNS através de resolvedores criptografados ou controlados pelo provedor, ajudando a prevenir sequestro de DNS.
  5. Consistência: Com um servidor e protocolo estáveis, você pode evitar roteamento inconsistente causado por filtragem de ISP local.

Desafios enfrentados sem uma VPN

Sem uma VPN, o tráfego do Google TV geralmente é visível para múltiplas partes: o ISP, administrador de Wi-Fi, provedor de DNS e, em alguns casos, gateways de rede regionais. Em regiões restritivas, isso pode levar a aplicativos bloqueados, streamings interrompidos, falhas de login e problemas de acesso à loja de aplicativos.

Você também pode observar sintomas que parecem problemas do dispositivo, mas que são na verdade interferência na rede:

  • Aplicativos de streaming carregam, mas os vídeos nunca começam.
  • Resultados de busca na Play Store são incompletos.
  • Serviços do Google funcionam de forma intermitente.
  • Erros de DNS aparecem apenas em certos aplicativos.
  • Streams perdem qualidade apesar de uma conexão rápida.
  • Aplicativos de notícias, educação ou entretenimento estrangeiros específicos falham.

Uma configuração correta de VPN pode resolver muitos desses problemas, mas o protocolo e o método de configuração importam.

2. Compreendendo Protocolos e Mecanismos de VPN

O protocolo VPN controla como seu túnel criptografado é construído, autenticado, mantido e transportado através da rede. Em regiões restritivas, a escolha do protocolo pode determinar se a VPN se conecta ou não.

Protocolos VPN comuns para Google TV

ProtocoloForçasFraquezasMelhor caso de uso no Google TV
OpenVPN UDPMaduro, amplamente suportado, configurávelPode ser detectado ou throttled; pode precisar de obfuscação extraConfiguração flexível, configuração manual, redes restritivas com portas personalizadas
OpenVPN TCPMais confiável em redes instáveis; pode usar a porta 443Mais lento que o UDP devido à sobrecarga do TCP sobre TCPRedes que bloqueiam UDP ou permitem apenas tráfego parecido com a web
IKEv2/IPsecRe conexão rápida, bom para redes móveisMais fácil de ser bloqueado em algumas regiões; suporte a aplicativos variaRedes domésticas estáveis ou conexões de ISP sem filtragem agressiva
WireGuardMuito rápido, criptografia moderna, baixa sobrecargaPadrão de tráfego distinto; pode ser bloqueado sem obfuscaçãoStreaming de alta velocidade onde a censura é moderada
Protocolos proprietários de stealthProjetados para ocultar assinaturas de VPNMenos transparentes; dependem da implementação do provedorAmbientes de alta censura onde protocolos padrão falham

Para uma configuração de VPN para Google TV, OpenVPN e WireGuard são comuns porque muitos aplicativos VPN para Android TV os suportam. No entanto, modos de stealth ou obfuscated podem ser necessários onde o bloqueio de VPN é agressivo.

Como os protocolos ajudam a contornar a censura

Os sistemas de censura geralmente procuram um ou mais sinais:

  • Endereços IP de destino ligados a serviços banidos.
  • Solicitações de DNS para domínios bloqueados.
  • Assinaturas de tráfego que correspondem a protocolos de VPN.
  • Metadados de handshake TLS ou indicações de nome de servidor.
  • Tempo de pacote ou comportamento de conexão incomuns.

Os protocolos VPN ajudam criptografando conteúdo e encapsulando solicitações através de outro servidor. A obfuscação vai mais longe. Ela tenta fazer o tráfego VPN parecer HTTPS comum ou outro protocolo permitido. Por exemplo, o OpenVPN sobre a porta TCP 443 pode se assemelhar ao tráfego web criptografado padrão em um nível básico de firewall. Sistemas de stealth mais avançados envolvem ou disfarçam pacotes de VPN para reduzir a identificação do protocolo.

Considerações para escolher o protocolo certo

Escolha com base em seu modelo de ameaça e restrições de rede:

  • Para velocidade: Comece com WireGuard ou OpenVPN UDP.
  • Para confiabilidade: Tente IKEv2 ou OpenVPN TCP.
  • Para redes restritivas: Use OpenVPN TCP na porta 443, modo stealth, ou um protocolo obfuscado específico do provedor.
  • Para privacidade: Prefira provedores com criptografia forte, proteção contra vazamentos e políticas claras de no-logs.
  • Para compatibilidade: Confirme se o provedor tem um aplicativo para Android TV ou Google TV, ou suporta configuração a nível de roteador.

Considere também se o seu dispositivo Google TV tem cabeça de CPU suficiente. Dispositivos de nível básico podem ter dificuldades com streaming 4K de alta taxa de bits sobre criptografia pesada, especialmente com OpenVPN.

3. Configuração Passo a Passo da VPN para Google TV

Há três maneiras principais de configurar uma VPN no Google TV: instalar um aplicativo VPN diretamente, sideload de um APK Android ou configurar a VPN no seu roteador. A instalação direta é a mais simples. A configuração do roteador é mais forte quando o dispositivo não pode executar o aplicativo VPN ou quando você quer que todo o tráfego seja protegido.

passos de configuração do vpn para google tv

Requisitos e considerações pré-instalação

Antes de começar, verifique os seguintes itens:

  • Seu dispositivo Google TV está atualizado para a versão mais recente disponível do sistema.
  • Você tem uma conexão de internet estável.
  • Sua conta do Google pode acessar a Play Store, ou você tem uma fonte APK segura.
  • Seu provedor de VPN suporta Android TV, Google TV, OpenVPN, WireGuard ou configuração de roteador.
  • Você sabe qual região ou servidor precisa.
  • Você entende as regras e riscos locais relacionados ao uso de VPN na sua jurisdição.

Se você está em uma região restritiva, baixe aplicativos necessários, arquivos de configuração e APKs de backup antes de viajar ou antes que os bloqueios se tornem ativos. Armazene os arquivos .ovpn e credenciais do OpenVPN com segurança.

Método 1: Instalar um aplicativo VPN da Google Play no Google TV

Este é o método preferido quando disponível.

  1. Abra o Google TV Home. Use o controle remoto para navegar até o menu superior.
  2. Vá para Apps. Abra a função de busca de aplicativos.
  3. Procure seu provedor de VPN. Use o nome exato do provedor para evitar clones.
  4. Instale o aplicativo oficial. Verifique o nome do desenvolvedor antes de instalar.
  5. Abra o aplicativo VPN. Faça login ou ative de acordo com o processo do provedor.
  6. Escolha um servidor. Selecione uma localização próxima à sua região de conteúdo alvo ou um servidor próximo de baixa latência.
  7. Selecione um protocolo. Comece com WireGuard ou OpenVPN UDP. Se bloqueado, mude para OpenVPN TCP ou modo stealth.
  8. Aprova o pedido de conexão VPN. O Android TV exibirá um aviso do sistema.
  9. Teste streaming e DNS. Abra seu aplicativo alvo e verifique se o conteúdo carrega corretamente.

Esta configuração oferece proteção a nível de dispositivo. Somente o tráfego do Google TV passa pela VPN, não toda a sua rede doméstica.

Método 2: Sideload de um APK VPN

Se o aplicativo VPN não estiver disponível na sua região da Play Store, sideloading pode funcionar. Use cautela, pois APKs maliciosos são comuns.

  1. Instale um gerenciador de arquivos confiável da Play Store.
  2. Baixe o APK do site oficial do provedor de VPN em outro dispositivo.
  3. Transfira-o por pen drive, armazenamento em nuvem ou compartilhamento de rede local.
  4. No Google TV, habilite a instalação de fontes desconhecidas para o gerenciador de arquivos.
  5. Abra o APK e instale-o.
  6. Desative a permissão de fonte desconhecida após a instalação.
  7. Inicie o aplicativo VPN e conecte-se.

Sideload somente APKs de fontes oficiais. Evite aplicativos modificados, clientes VPN crackeados ou espelhos não oficiais. Eles podem vazar dados ou conter malware.

Método 3: Configurar VPN no seu roteador

A VPN a nível de roteador é útil quando o aplicativo Google TV não pode se conectar, quando você quer cobertura em toda a rede, ou quando deseja usar configurações personalizadas de OpenVPN/WireGuard.

Passos gerais:

  1. Confirme se seu roteador suporta o modo cliente VPN. Muitos roteadores de ISP não suportam.
  2. Instale o firmware compatível se necessário, como OpenWrt, DD-WRT, AsusWRT-Merlin, ou firmware VPN do fornecedor.
  3. Baixe os arquivos de configuração da VPN do seu provedor.
  4. Faça upload das configurações de OpenVPN ou WireGuard para o roteador.
  5. Insira credenciais, certificados, chaves e configurações de DNS.
  6. Roteie seu Google TV através do túnel VPN.
  7. Teste se há vazamentos de IP e DNS de outro dispositivo na mesma rede.
  8. Conecte o Google TV a esse roteador ou rede Wi-Fi ativada para VPN.

Usuários avançados podem preferir roteamento baseado em políticas. Isso envia apenas o Google TV pela VPN enquanto mantém consoles de jogos, dispositivos de casa inteligente ou serviços locais fora do túnel.

Solucionando problemas comuns de configuração

O aplicativo VPN instala, mas não se conecta. Troque de protocolos. Tente OpenVPN TCP na porta 443, modo stealth ou outro servidor. Verifique se sua rede bloqueia UDP.

O aplicativo de streaming detecta a VPN. Mude de servidores, limpe o cache do aplicativo, reinicie o Google TV e evite locais sobrecarregados. Algumas plataformas bloqueiam faixas de IP de VPN conhecidas.

A internet para após a conexão. Verifique as configurações de DNS, comportamento do kill switch e regras de firewall do roteador. Se estiver usando a VPN do roteador, verifique o gateway padrão e as regras NAT.

A VPN se conecta, mas a localização não muda. Force a parada do aplicativo de streaming. Limpe o cache. Confirme se o IP do servidor VPN está geolocalizado para o país esperado.

A navegação remota está quebrada no aplicativo sideloaded. Alguns aplicativos Android móveis não estão otimizados para TV. Use um mouse Bluetooth, aplicativo de controle remoto ou provedor com suporte para Android TV.

Portal cativo bloqueia a VPN. Hotéis e redes compartilhadas podem exigir login no navegador antes que o tráfego VPN seja permitido. Autentique primeiro e depois conecte a VPN.

4. Otimizando o Desempenho da VPN no Google TV

Uma VPN funcionando não é sempre uma VPN otimizada. Streaming requer através consistente, baixa perda de pacotes e DNS estável. Em regiões restritivas, uma conexão stealth lenta, mas estável pode ser melhor do que um protocolo rápido que se desconecta frequentemente.

Técnicas para aumentar a velocidade e a qualidade da conexão da VPN

Comece com o básico:

  • Use Ethernet em vez de Wi-Fi sempre que possível.
  • Se usar Wi-Fi, prefira 5 GHz ou 6 GHz em vez de congestionada 2.4 GHz.
  • Coloque seu roteador perto do dispositivo Google TV.
  • Feche aplicativos em segundo plano não utilizados.
  • Reinicie o aplicativo VPN após alterar o protocolo.
  • Mantenha o firmware do Google TV e o aplicativo VPN atualizados.

Depois ajuste a VPN:

  • Tente WireGuard para velocidade se não estiver bloqueado.
  • Tente OpenVPN UDP para um equilíbrio de compatibilidade e desempenho.
  • Reduza a sobrecarga de criptografia somente se o aplicativo suportar isso com segurança; não desative a criptografia.
  • Use split tunneling para aplicativos não sensíveis se disponível.
  • Evite servidores distantes, a menos que necessário para uma região de conteúdo específica.

Ajustando configurações para uma experiência de streaming ideal

Para streaming 4K, a estabilidade importa mais do que a velocidade máxima. Uma VPN que atinge alta largura de banda, mas derruba pacotes, irá causar buffers. Use essas configurações onde disponíveis:

  • Conexão automática na inicialização: Garante que o Google TV esteja protegido antes que os aplicativos sejam lançados.
  • Kill switch da VPN: Bloqueia tráfego se o túnel cair, reduzindo a exposição acidental.
  • Proteção contra vazamento de DNS: Força o DNS pela VPN.
  • Fallback de protocolo: Permite que o aplicativo troque se um protocolo falhar.
  • Split tunneling: Roteia apenas aplicativos selecionados pela VPN.

Se seu provedor suportar split tunneling baseado em aplicativos, roteie aplicativos de streaming, aplicativos de navegador e serviços bloqueados pela VPN. Deixe servidores de mídia locais ou aplicativos de LAN fora do túnel se precisarem de descoberta local.

Impacto da seleção de servidor no desempenho

A seleção do servidor afeta latência, throughput, risco de detecção e confiabilidade. Um servidor próximo geralmente é mais rápido, mas pode ser necessário um servidor do país-alvo para conteúdo regional. Em áreas restritivas, alguns países próximos têm melhor peering e menos perda de pacotes do que locais populares distantes.

Use este caminho de decisão:

  1. Precisa de uma região específica de streaming? Escolha esse país primeiro.
  2. Múltiplas cidades disponíveis? Teste a cidade menos congestionada ou mais próxima.
  3. Conexão bloqueada? Mude para servidores que suportam stealth.
  4. Velocidades instáveis? Tente um país próximo com melhor roteamento.
  5. VPN detectada? Rode para outro servidor ou localização estilo residencial, se oferecido.

Evite assumir que o servidor mais popular é o melhor. Servidores populares podem estar sobrecarregados e mais propensos a aparecer em listas de bloqueio.

5. Garantindo Privacidade e Segurança no Google TV

Uma VPN protege o caminho da rede, mas a privacidade do Google TV também depende das configurações de conta, permissões de aplicativos, comportamento de DNS e higiene do dispositivo. Usuários avançados devem tratar a VPN como uma camada em um modelo de segurança mais amplo.

Como as VPNs protegem dados e identidade

Uma VPN pode proteger contra observações de rede local criptografando o tráfego do Google TV para o servidor VPN. Isso ajuda a esconder padrões de tráfego de aplicativos de operadores de Wi-Fi e ISPs. Ela também substitui seu endereço IP público pelo endereço IP do servidor VPN quando você acessa serviços remotos.

No entanto, uma VPN não o torna anônimo por si só. Contas de streaming, atividades de conta do Google, identificadores de dispositivo, cookies e métodos de pagamento ainda podem identificá-lo. Se você entrar em uma conta pessoal, o serviço sabe que é você, mesmo que sua localização de rede mude.

Configurações de segurança adicionais no Google TV

Revise estas configurações do Google TV:

  • Desative a instalação de fontes desconhecidas após o sideloading.
  • Remova aplicativos não utilizados e antigos instaladores de APK.
  • Revise permissões de aplicativos, especialmente localização, microfone e armazenamento.
  • Desative recomendações personalizadas se a privacidade for mais importante do que a conveniência.
  • Mantenha atualizações automáticas ativadas quando possível.
  • Use uma conta do Google separada para viagens de alto risco ou ambientes restritivos.
  • Desative o emparelhamento Bluetooth quando não for necessário.

Se o seu aplicativo VPN tiver uma opção de kill switch ou de sempre-on VPN, habilite-a. Em algumas versões do Android TV, as opções de sempre-on VPN podem ser limitadas em comparação com telefones. Teste o comportamento desconectando a VPN e confirmando se o tráfego é bloqueado ou permitido.

Melhores práticas para manter a privacidade

Use uma rotina de privacidade:

  1. Conecte a VPN antes de abrir aplicativos restritos.
  2. Verifique a localização do servidor se o acesso for importante.
  3. Limpe o cache do aplicativo após a mudança de regiões.
  4. Evite fazer login em contas sensíveis através de redes desconhecidas sem proteção de VPN.
  5. Mantenha servidores e protocolos de backup prontos.
  6. Não instale aplicativos de streaming ou VPN não oficiais de fontes aleatórias.
  7. Revise as configurações depois de atualizações de firmware.

Além disso, separe os objetivos. Se seu objetivo é contornar a censura, priorize stealth e confiabilidade. Se seu objetivo é qualidade de streaming, priorize baixa latência e reputação do servidor. Se seu objetivo é privacidade, priorize proteção contra vazamentos e compartimentalização de contas.

6. Equívocos Comuns Sobre VPNs no Google TV

As VPNs são ferramentas poderosas, mas superestimá-las pode criar falsa confiança. É melhor entender seus limites antes de depender delas em uma região restritiva.

Crenças errôneas sobre a eficácia da VPN em regiões restritivas

Equívoco: Qualquer VPN contornará a censura.
Não é verdade. Algumas VPNs usam protocolos facilmente detectáveis ou faixas de servidores bloqueados. Em redes rigorosas, você pode precisar de obfuscação, servidores rotativos, suporte a TCP 443 ou configuração baseada em roteador.

Equívoco: Uma VPN garante acesso a todos os serviços de streaming.
Plataformas de streaming podem bloquear IPs de data-centers ou impor regras de região de conta. Uma VPN melhora opções de roteamento, mas não garante disponibilidade.

Equívoco: Uma vez instalada, ela funcionará sempre.
Sistemas de censura mudam. Servidores ficam bloqueados. Aplicativos atualizam. Mantenha múltiplos protocolos e locais de servidor prontos.

Explicando problemas de largura de banda e carga do servidor

Quando os usuários culpam a VPN por streaming lento, a causa pode ser uma de várias camadas:

  • Interferência de Wi-Fi local.
  • Throttling ou congestionamento de ISP.
  • Roteamento de longa distância para o servidor VPN.
  • Servidor VPN sobrecarregado.
  • Hardware fraco do Google TV.
  • Alta sobrecarga de criptografia.
  • Limitações de taxa da plataforma de streaming.

Teste sistematicamente. Compare velocidades com e sem VPN. Teste vários servidores. Tente Ethernet. Troque protocolos. Se apenas um aplicativo de streaming estiver lento, o problema pode ser específico da plataforma e não da VPN.

Esclarecendo o mito de que o uso de VPN é ilegal

A legalidade da VPN depende da jurisdição. Em muitos países, o uso de VPN é legal para privacidade, trabalho remoto e segurança. Em algumas regiões restritivas, o acesso a VPN pode ser regulamentado, limitado a provedores aprovados ou arriscado em certos contextos.

O ponto-chave é este: a tecnologia VPN em si não é inerentemente ilegal, mas como e onde ela é usada pode importar. Antes de usar uma VPN para contornar a censura, revise as leis locais e entenda as potenciais consequências. Este artigo fornece informações técnicas, não conselhos legais.

FAQ: Perguntas comuns sobre a configuração de VPN para Google TV

Posso instalar uma VPN diretamente no Google TV?

Sim. Se o provedor de VPN oferece um aplicativo para Android TV ou Google TV, instale-o na Play Store, faça login, escolha um servidor e aprove o aviso de conexão VPN.

Qual é o melhor protocolo VPN para streaming no Google TV?

WireGuard é frequentemente o mais rápido, enquanto OpenVPN UDP é amplamente compatível. Em regiões restritivas, OpenVPN TCP na porta 443 ou um protocolo stealth podem funcionar melhor.

Devo usar uma VPN de roteador em vez de um aplicativo Google TV?

Use uma VPN de roteador se o aplicativo estiver indisponível, bloqueado ou instável. A configuração do roteador também protege todos os dispositivos selecionados, mas requer uma configuração técnica mais complexa.

Uma VPN impedirá buffering no Google TV?

Nem sempre. Uma VPN pode reduzir throttling ou problemas de roteamento, mas também pode adicionar sobrecarga. Escolha servidores próximos, use Ethernet e teste protocolos para o melhor resultado.

7. Dicas Avançadas para Contornar a Censura

Contornar a censura avançada requer flexibilidade. Não dependa de um protocolo, um servidor ou um método de instalação. Prepare opções de contingência antes de precisar delas.

bypass de censura de vpn stealth

Usando recursos de VPN stealth para evitar detecção

Recursos de VPN stealth são projetados para reduzir a identificação de VPN. Dependendo do provedor, podem ser chamados de obfuscação, modo camuflado, modo stealth, modo ponte ou modo anti-censura.

Táticas úteis incluem:

  • Executar OpenVPN sobre a porta TCP 443.
  • Usar servidores obfuscados projetados para redes restritivas.
  • Mudar para protocolos stealth específicos do provedor.
  • Evitar portas VPN padrão que são fáceis de bloquear.
  • Usar proteção contra vazamento de DNS para evitar exposição de resolvedores locais.

Em regiões de alta censura, teste servidores stealth em diferentes horários do dia. Algumas redes aplicam filtragem mais pesada durante eventos políticos, exames, protestos ou transmissões importantes.

Insights sobre split tunneling e seus benefícios

O split tunneling permite que você escolha quais aplicativos usam a VPN. No Google TV, isso pode melhorar o desempenho e reduzir o risco de detecção. Por exemplo, você pode roteirizar um aplicativo de streaming e o navegador pela VPN, enquanto mantém a reprodução local de mídia fora dela.

Os benefícios incluem:

  • Uso menor de largura de banda da VPN.
  • Melhor desempenho para aplicativos que não precisam da VPN.
  • Menos problemas com descoberta de rede local.
  • Menos chance de acionar verificações de fraudes em aplicativos não relacionados.

No entanto, o split tunneling também pode criar vazamentos se mal configurado. Se a privacidade for crítica, roteie todo o tráfego pela VPN e habilite o kill switch. Se o desempenho for a prioridade, publique apenas aplicativos de baixo risco fora do túnel.

Estudos de caso de uso bem-sucedido de VPNs em zonas restritivas

Considere estes cenários realistas:

Cenário 1: Filtragem de loja de aplicativos.
Um viajante em uma região restritiva não consegue encontrar o aplicativo VPN na Play Store no Google TV. Ele baixa o APK oficial antes da viagem, faz sideload, habilita o modo stealth e se conecta através do TCP 443. O aplicativo então funciona sem depender da disponibilidade local da loja de aplicativos.

Cenário 2: Bloqueio de UDP.
Um ISP doméstico bloqueia ou faz throttling do tráfego UDP da VPN. WireGuard e OpenVPN UDP falham. Mudar para OpenVPN TCP resolve falhas de conexão, embora a velocidade caia ligeiramente. Para streaming de conteúdo HD, o túnel TCP estável se comporta melhor do que o UDP instável.

Cenário 3: Detecção de VPN do serviço de streaming.
Um usuário se conecta a um servidor popular e o aplicativo de streaming bloqueia a reprodução. Ele limpa o cache do aplicativo, muda para uma cidade menos congestionada no mesmo país e reconecta antes de iniciar o aplicativo. A reprodução recomeça porque o novo IP do servidor não está sinalizado.

Cenário 4: Resiliência a nível de roteador.
Um dispositivo Google TV não consegue executar um aplicativo VPN de maneira confiável após uma atualização. O usuário configura WireGuard em um roteador OpenWrt e usa roteamento baseado em políticas apenas para a TV. Isso restaura a cobertura da VPN enquanto mantém outros dispositivos da casa na conexão normal.

Esses exemplos mostram por que uma forte configuração de vpn para google tv não se trata apenas de instalar um aplicativo. Trata-se de construir uma configuração robusta com múltiplos caminhos de contingência.

Conclusão: Construa uma configuração de VPN resiliente para Google TV

Uma VPN confiável para Google TV requer o protocolo certo, um método de instalação limpo, seleção cuidadosa de servidores e disciplina de privacidade contínua. Em regiões restritivas, adicione recursos stealth, servidores de backup, acesso a APK, opções de roteador e split tunneling onde apropriado. Comece simples com o aplicativo oficial do Google TV se disponível, depois passe para sideloading ou configuração de roteador quando censura, detecção ou problemas de desempenho demandarem isso.

Descubra a simplicidade e segurança do BeFreeVPN, uma VPN gratuita, sem registro, que funciona perfeitamente com o Google TV para ajudá-lo a contornar a censura sem esforço.

Entendendo VPN Sem Assinatura para Celular: Uma Análise Técnica Profunda

· Leitura de 18 minutos

Em regiões onde a censura é prevalente, acessar a internet de forma livre e segura com uma VPN sem assinatura no seu celular é tanto uma necessidade quanto um desafio técnico. Esta análise aprofundada explica como as VPNs móveis sem assinatura funcionam, quais protocolos são importantes, como configurar Android e iOS de forma segura e quais trade-offs os usuários avançados devem avaliar antes de confiar em um modelo de VPN gratuito, sem registro ou pay-as-you-go.

Uma "VPN sem assinatura para celular" pode significar várias coisas: um aplicativo VPN gratuito, um serviço sem registro, um túnel auto-hospedado, um teste limitado ou uma configuração única usando clientes de código aberto. A escolha certa depende do seu modelo de ameaças, região, controles de dispositivo, condições de rede e tolerância para limites de desempenho.

vpn without subscription for phone security

1. A Necessidade de VPN Sem Assinatura em Celulares

Dispositivos móveis são frequentemente o principal gateway da internet em ambientes restritivos. Os celulares transitam entre redes celulares, Wi-Fi público, pontos de acesso no trabalho e portais cativos. Cada rede pode impor diferentes regras de filtragem, bloqueio e inspeção. Como resultado, uma VPN em um celular não é apenas uma conveniência. Pode ser uma parte central da conectividade segura.

Desafios da censura na internet em regiões específicas

A censura e o controle da rede variam de acordo com o país, o operador e até mesmo a cidade. Mecanismos comuns incluem:

  • Manipulação de DNS: Um resolvedor retorna respostas incorretas ou vazias para domínios bloqueados.
  • Bloqueio de IP: O tráfego para endereços de serviços conhecidos é descartado ou redefinido.
  • Filtragem SNI: O nome do host visível durante as mais antigas negociações TLS é inspecionado.
  • Inspeção profunda de pacotes: Padrões de tráfego são classificados para detectar protocolos VPN.
  • Restrições na loja de aplicativos: Aplicativos VPN podem ser removidos, ocultados ou limitados por região.
  • Redução de velocidade: Túneis criptografados podem funcionar, mas se tornam lentos demais para uso prático.

Os celulares estão especialmente expostos porque os usuários frequentemente não conseguem controlar a rede upstream. Uma VPN sem assinatura pode ajudar quando os usuários precisam de implantação rápida, divulgação mínima de identidade ou acesso seguro temporário durante viagens.

Importância da segurança móvel sem compromissos de longo prazo

Uma VPN com assinatura pode não ser prática para todos os usuários. Métodos de pagamento podem revelar identidade. Cobrança recorrente pode não estar disponível. Contas de loja de aplicativos podem estar bloqueadas por região. Alguns usuários também precisam de uma VPN apenas por curtos períodos, como cruzar fronteiras, se conectar a Wi-Fi público ou acessar ferramentas de comunicação crítica.

Uma VPN sem assinatura reduz o compromisso. No entanto, isso não melhora automaticamente a privacidade. Usuários avançados devem examinar o modelo operacional: Quem opera os servidores? O registro é necessário? O tráfego é registrado? O aplicativo é de código aberto? Como as chaves são geradas? O que acontece quando o nível gratuito está congestionado?

Casos de uso para VPNs sem assinaturas

Casos de uso típicos incluem:

  • Acesso criptografado temporário em Wi-Fi de hotéis, aeroportos ou campi.
  • Acesso a mensagens, notícias ou recursos de desenvolvedores bloqueados.
  • Evitar manipulação local de DNS em redes móveis.
  • Testar conectividade de diferentes regiões.
  • Separar navegação rotineira de contas de alto risco.
  • Usar um ponto de extremidade VPN auto-hospedado sem pagar por um plano de VPN para consumidor.

A chave é combinar o modelo de VPN com o risco. Um aplicativo gratuito pode ser suficiente para proteção básica de Wi-Fi. Um servidor WireGuard auto-hospedado pode ser melhor para desempenho previsível. Uma VPN sem registro pode ser útil quando minimizar dados de inscrição é prioridade.

2. Como VPNs Sem Assinatura Funcionam

Uma VPN cria um túnel criptografado entre seu celular e um servidor remoto. Seu celular roteia o tráfego selecionado para dentro desse túnel. O servidor remoto então encaminha para o destino. Sites e aplicativos geralmente veem o endereço IP do servidor VPN, enquanto a rede local vê tráfego criptografado para o ponto de extremidade da VPN.

Mecanismos de VPNs sem registro

VPNs móveis sem assinatura geralmente usam um dos quatro modelos:

  1. Serviço compartilhado gratuito: O provedor oferece acesso sem pagamento, muitas vezes com limites de velocidade, dados, localização ou dispositivo.
  2. Acesso sem registro: O aplicativo se conecta sem uma conta. Tokens de sessão, chaves de dispositivo ou credenciais anônimas podem ser usados em segundo plano.
  3. VPN auto-hospedada: Você opera seu próprio servidor em um VPS, roteador doméstico ou instância em nuvem e conecta-se com um cliente padrão.
  4. Acesso único ou pay-as-you-go: Você evita termos de assinatura recorrente, mas pode ainda pagar por largura de banda, tempo de servidor ou um código de acesso temporário.

A não exigência de registro não significa "sem estado". O serviço ainda precisa gerenciar roteamento, prevenção de abuso, capacidade do servidor e sessões criptográficas. A pergunta importante é se algum identificador persistente pode ser vinculado à sua verdadeira identidade.

Limitações de recursos versus opções de VPN totalmente pagas

Uma VPN sem assinatura frequentemente tem restrições. Essas não são sempre ruins. Limites podem prevenir abuso e manter o serviço disponível. Ainda assim, usuários avançados devem compreendê-las.

RecursoVPN sem assinaturaVPN totalmente paga
Exigência de contaGeralmente nenhuma ou mínimaNormalmente exigida
Metadados de pagamentoNenhum se gratuitoGeralmente presentes
Localizações do servidorLimitadasSeleção mais ampla
Largura de bandaPode ser limitada ou despriorizadaGeralmente mais alta
OfuscaçãoVaria amplamenteMais provável em planos premium
SuporteComunidade ou básicoSuporte dedicado
Visibilidade de auditoriaDepende do provedorDepende do provedor

Uma VPN paga não é automaticamente mais segura. Uma VPN gratuita não é automaticamente insegura. O design, jurisdição, política de logs, segurança do aplicativo e transparência operacional importam mais que o preço sozinho.

Implicações de segurança e trade-offs

O principal trade-off é a confiança. Uma VPN oculta os conteúdos do tráfego das redes locais, mas o operador da VPN pode observar os metadados e, para tráfego não-HTTPS, potencialmente o conteúdo. Hoje, a maioria do tráfego da web é HTTPS, mas metadados como tempos de conexão, IPs de servidores e volume ainda podem ser sensíveis.

Avalie estes fatores:

  • Política de logs: O provedor explica o que é coletado e por quê?
  • Manuseio de DNS: As consultas DNS são enviadas pelo túnel?
  • Suporte a kill switch: O tráfego vaza se o túnel cair?
  • Comportamento do IPv6: O IPv6 é tunelado ou bloqueado para evitar vazamentos?
  • Permissões do aplicativo: O aplicativo solicita mais acesso do que o necessário?
  • Escolha do protocolo: O túnel é baseado em criptografia moderna e revisada?

Uma VPN sem assinatura é útil apenas se melhorar sua postura de segurança específica. Se o aplicativo injetar anúncios, instalar certificados raiz ou exigir permissões invasivas, pode aumentar o risco em vez de reduzi-lo.

3. Protocolos Técnicos para VPNs Móveis

A escolha do protocolo afeta fortemente a resistência à censura, o uso da bateria, a estabilidade de roaming e a velocidade. O Android e o iOS suportam várias estruturas de VPN, mas o comportamento do aplicativo varia.

mobile vpn protocols comparison

Visão geral dos protocolos: OpenVPN, WireGuard e IKEv2

OpenVPN é um protocolo VPN maduro que pode rodar sobre UDP ou TCP. É flexível e amplamente suportado. Pode usar TCP 443 para se assemelhar ao tráfego TLS comum, embora a inspeção profunda ainda possa identificá-lo.

WireGuard é um protocolo moderno com uma base de código pequena e forte desempenho. Ele usa UDP e depende de chaves públicas estáticas. É eficiente em celulares, geralmente reconecta rapidamente e é popular para configurações auto-hospedadas.

IKEv2/IPsec é integrado em muitos sistemas operacionais móveis. É forte para roaming porque lida bem com mudanças de rede, como a troca de Wi-Fi para celular. No entanto, pode ser mais fácil de bloquear em algumas redes restritivas porque usa portas e padrões reconhecíveis.

Selecionando o protocolo certo para suas necessidades

Escolha com base no problema de rede que você enfrenta:

  • Para velocidade e eficiência da bateria: WireGuard é frequentemente o melhor padrão.
  • Para redes móveis instáveis: IKEv2 pode ser confiável durante transições de rede.
  • Para firewalls restritivos: OpenVPN sobre TCP 443 ou variantes ofuscadas podem funcionar melhor.
  • Para auto-hospedagem: WireGuard é simples, rápido e fácil de auditar.
  • Para compatibilidade com infraestrutura legada: OpenVPN permanece amplamente disponível.

Se a resistência à censura é uma prioridade, a camuflagem do protocolo pode importar mais do que a velocidade bruta. Um túnel rápido que é bloqueado não é útil.

Prós e contras de cada protocolo

ProtocoloPrósContrasMelhor ajuste
OpenVPNMaduro, configurável, suporte a TCP/UDPMais pesado, pode ser mais lento, identificávelCompatibilidade e redes restritivas
WireGuardRápido, leve, amigo da bateriaApenas UDP, chaves estáticas requerem cuidadoDesempenho móvel e auto-hospedagem
IKEv2/IPsecBom para roaming, suporte nativoTráfego reconhecível, complexidade de configuraçãoTroca frequente entre Wi-Fi/celular

Para usuários avançados, a melhor configuração pode incluir perfis de fallback. Por exemplo, use WireGuard normalmente, então mude para OpenVPN TCP 443 se UDP for bloqueado.

4. Implementando uma VPN Sem Assinatura em Seu Dispositivo

Antes de instalar qualquer VPN sem assinatura em um celular, decida qual modelo você deseja: aplicativo sem registro, configuração importada ou túnel auto-hospedado. Em seguida, verifique se o provedor ou servidor suporta a versão do seu sistema operacional.

Guia passo a passo para Android

  1. Defina seu modelo de ameaça. Decida se você precisa de criptografia básica de Wi-Fi, contornar a censura, anonimato de sites ou proteção contra monitoramento de rede local.
  2. Escolha o modelo de VPN. Use um aplicativo VPN confiável sem registro, uma configuração WireGuard/OpenVPN ou seu próprio servidor.
  3. Instale de uma fonte confiável. Prefira lojas de aplicativos oficiais ou repositórios de projetos verificados. Evite APKs modificados de fontes desconhecidas.
  4. Revise as permissões. Um aplicativo VPN precisa de acesso ao perfil VPN. Não deve precisar de contatos, SMS, microfone ou permissões de acessibilidade para o tunelamento normal.
  5. Importe ou gere configuração. Para WireGuard, importe um arquivo de configuração ou um código QR. Para OpenVPN, importe um arquivo .ovpn e certificados se necessário.
  6. Ative a VPN sempre ativa. No Android, use as configurações do sistema VPN para manter o túnel ativo.
  7. Ative bloqueio de conexões sem VPN. Isso atua como um kill switch em versões Android suportadas.
  8. Teste vazamentos de DNS e IP. Confirme que as consultas DNS e o tráfego IPv6 usam o túnel ou são bloqueados.
  9. Crie um perfil de fallback. Mantenha um segundo protocolo ou servidor pronto para redes que bloqueiam sua configuração padrão.

Guia passo a passo para iOS

  1. Escolha um aplicativo ou cliente de protocolo respeitável. O iOS suporta aplicativos VPN através de estruturas do sistema. Clientes WireGuard, OpenVPN e perfis IKEv2 são opções comuns.
  2. Instale apenas de canais confiáveis. Use a App Store quando possível. Se usar perfis de configuração, verifique a fonte deles.
  3. Adicione o perfil VPN. Aprove a solicitação de permissão de VPN do iOS. Isso permite que o aplicativo ou perfil crie um túnel.
  4. Importe a configuração. Adicione chaves WireGuard, perfis OpenVPN ou configurações IKEv2 conforme necessário.
  5. Configure regras sob demanda. Use “conectar sob demanda” para Wi-Fi não confiável ou todas as redes, dependendo do seu modelo de risco.
  6. Verifique o comportamento do DNS. Certifique-se de que o DNS seja roteado através do provedor de VPN ou de um resolvedor criptografado confiável.
  7. Teste após mudanças de rede. Mova-se entre Wi-Fi e celular para verificar se o túnel reconecta limpidamente.
  8. Mantenha acesso de backup. Armazene um segundo perfil de servidor ou opção de protocolo caso o ponto de extremidade principal seja bloqueado.

Requisitos técnicos e compatibilidade

Uma configuração funcional de VPN móvel precisa:

  • Uma versão suportada do Android ou iOS.
  • Um cliente VPN compatível com o protocolo selecionado.
  • Endereço do servidor, porta, chaves e certificados corretos.
  • Sincronização do tempo do sistema para validação de certificados.
  • Acesso à rede para o ponto de extremidade da VPN.
  • Configurações de DNS que não vazem fora do túnel.

Usuários auto-hospedados também precisam de endurecimento do servidor. Desative o login SSH por senha, atualize o sistema operacional, restrinja regras de firewall e monitore o uso de recursos. Se o IP do servidor for bloqueado, você pode precisar rotacionar pontos de extremidade ou adicionar ofuscação.

Solução de problemas de questões comuns de configuração

  • Conexão falha imediatamente: Verifique chaves, credenciais, endereço do servidor, porta e hora do dispositivo.
  • Conecta, mas sem internet: Verifique roteamento, IPs permitidos, NAT e DNS.
  • Funciona no Wi-Fi, mas não no celular: UDP pode estar restrito. Tente OpenVPN baseado em TCP ou outra porta.
  • Bateria esgota rapidamente: Reduza a frequência de keepalive onde for seguro, use WireGuard ou desative loops de reconexão desnecessários.
  • Alguns aplicativos ignoram a VPN: Verifique as configurações de tunelamento dividido e regras de VPN por aplicativo.
  • Vazamento de IPv6 detectado: Tunelize o IPv6 ou desative-o no nível do perfil da VPN, se suportado.

5. Superando a Censura: Estratégias e Ferramentas

Contornar restrições regionais não é apenas sobre instalar uma VPN. Redes restritivas geralmente se adaptam. Portanto, o acesso resiliente requer planejamento em camadas e múltiplas opções de transporte.

Métodos para contornar restrições regionais de internet

Estratégias comuns incluem:

  • Fallback de protocolo: Mantenha opções WireGuard, OpenVPN e IKEv2.
  • Seleção de porta: TCP 443 pode passar onde portas incomuns são bloqueadas.
  • Ofuscação: Algumas ferramentas envolvem tráfego de VPN para reduzir impressões digitais de protocolo.
  • Alternativas de domain fronting: Onde disponível e legal, alguns sistemas roteiam através de grandes redes de conteúdo, embora o suporte tenha diminuído.
  • Sistemas de ponte ou retransmissão: Redes de privacidade podem usar nós de ponte que são mais difíceis de enumerar.
  • Rotação de pontos de extremidade: Mudar servidores pode ajudar quando IPs individuais estão bloqueados.

Nenhum método é universal. Uma rede pode permitir um protocolo hoje e bloqueá-lo amanhã. Mantenha configurações atualizadas antes de entrar em um ambiente restritivo.

Ferramentas de anonimato e criptografia

Uma VPN criptografa o tráfego entre o celular e o servidor VPN. Não a torna totalmente anônima. Para privacidade mais forte, combine-a com:

  • Navegação apenas HTTPS para proteger conteúdos além do ponto de extremidade da VPN.
  • DNS criptografado se for compatível com sua configuração de VPN.
  • Perfis de navegador privados para reduzir o rastreamento baseado em cookies.
  • Aplicativos de mensagens seguras com criptografia de ponta a ponta.
  • Tor Browser ou serviços onion onde apropriado e legalmente permitido.

Tenha cuidado ao combinar ferramentas. VPN sobre Tor, Tor sobre VPN, proxies e DNS privados alteram cada modelo de confiança. Mais camadas podem melhorar a compartimentação, mas também podem criar vazamentos ou falhas de desempenho se configuradas incorretamente.

Combinando VPN com outras ferramentas de privacidade

Para usuários móveis em regiões restritivas, uma configuração em camadas prática pode parecer assim:

  1. Uma VPN sem assinatura para transporte criptografado básico.
  2. Um kill switch para evitar tráfego claro acidental.
  3. Um navegador com proteção contra rastreadores e perfis separados.
  4. Mensagens criptografadas para comunicação sensível.
  5. Backups regulares de configuração armazenados de forma segura.

Essa abordagem evita a dependência de um único controle. Se a VPN cair, o kill switch ajuda. Se o DNS for manipulado, o DNS tunelado ajuda. Se um site rastrear cookies, o isolamento do navegador ajuda.

6. Equívocos Comuns Sobre VPNs Sem Assinatura

VPNs sem assinatura são muitas vezes mal interpretadas. Alguns usuários assumem que são inseguros porque são gratuitas. Outros assumem que são privadas porque não requerem registro. Ambas as visões são incompletas.

As VPNs gratuitas são sempre menos seguras que as pagas?

Não. A segurança depende da engenharia e da governança, não apenas do preço. Uma VPN gratuita ou sem registro pode usar criptografia forte e práticas sólidas. Uma VPN paga ainda pode registrar dados excessivos ou enviar um aplicativo fraco. Examine permissões, suporte a protocolos, política de privacidade, auditorias independentes se disponíveis e comportamento de vazamento.

"Sem registro" significa anônimo?

Não por si só. Sem registro reduz a quantidade de dados da conta que você fornece. No entanto, seu endereço IP, metadados do dispositivo, timestamps de conexão e volume de tráfego ainda podem ser visíveis para o provedor. Para anonimato mais forte, reduza a correlação de contas, use navegadores que preservam a privacidade e evite fazer login em serviços identificáveis durante sessões sensíveis.

Uma VPN pode contornar todos os bloqueios?

Não. Algumas redes bloqueiam IPs de VPN conhecidos, restringem túneis criptografados ou usam inspeção profunda de pacotes. Uma VPN sem assinatura para celular pode ser eficaz, mas a confiabilidade depende da escolha do protocolo, reputação do servidor, ofuscação e política de rede local.

Uma VPN auto-hospedada é sempre melhor?

Nem sempre. O auto-hospedagem dá controle sobre as chaves e a política do servidor, mas também cria um ponto de extremidade fixo ligado à sua infraestrutura. Se você fizer login em contas pessoais em nuvem para alugar o servidor, o servidor pode ser vinculável a você. Também pode ser bloqueado mais facilmente se tiver um único IP.

Compreendendo a privacidade de dados e políticas de registro

Leia as políticas de registro com precisão. Procure declarações específicas sobre:

  • Retenção de IP de origem.
  • Registro de consultas DNS.
  • Timestamps de conexão.
  • Contadores de largura de banda.
  • Análises de falhas.
  • SDKs de terceiros.
  • Processo de resposta a autoridades policiais.

Declarações vagas como "criptografia de grau militar" não respondem a essas perguntas. A criptografia protege o túnel. A política de registro define o que o provedor pode saber após o túnel ser estabelecido.

Avaliando a eficácia das VPNs sem assinatura

Teste a eficácia em condições reais. Verifique a estabilidade da conexão, resistência a vazamentos, comportamento do DNS, latência e acesso aos serviços necessários. Teste também modos de falha. Uma VPN que funciona apenas quando as condições são perfeitas pode falhar quando você mais precisa dela.

no subscription vpn privacy tools

7. Garantindo Máxima Segurança em Móveis

Uma VPN é um componente da segurança móvel. Os celulares contêm contas sensíveis, biometria, histórico de localização, mensagens e tokens de aplicativos. Se o dispositivo em si for comprometido, uma VPN não pode consertar isso.

Melhores práticas para manter a segurança da VPN móvel

Use estes controles como baseline:

  • Ative um código de acesso forte para o dispositivo.
  • Mantenha o desbloqueio biométrico emparelhado com uma senha de fallback forte.
  • Ative a criptografia de dispositivo completo, que é habilitada por padrão em dispositivos Android e iOS modernos.
  • Use recursos de VPN sempre ativa e kill switch onde disponíveis.
  • Desative o tunelamento dividido a menos que você precise dele.
  • Remova perfis e certificados de VPN não utilizados.
  • Evite instalar certificados raiz, a menos que você confie totalmente no emissor e entenda o impacto.
  • Use perfis de navegador separados para atividades sensíveis.
  • Evite fazer login em contas pessoais durante sessões de alto risco.
  • Realize backups seguros das configurações da VPN, não em pastas públicas ou notas não criptografadas.

Atualizações e patches regulares

Mantenha o sistema operacional, o aplicativo VPN, o navegador e aplicativos críticos de segurança atualizados. Implementações de protocolo podem ter bugs. As estruturas de VPN do sistema operacional móvel também mudam ao longo do tempo. Atualizações podem melhorar a proteção contra vazamentos, comportamento de roaming e compatibilidade com novas restrições de rede.

Para VPNs auto-hospedadas, atualize o servidor também. Rotacione as chaves se um dispositivo for perdido. Revise as regras do firewall após atualizações do servidor. Remova usuários e perfis antigos. Uma conta de VPN esquecida é um caminho de acesso de longa duração à sua infraestrutura.

Aproveitando o BeFreeVPN para acesso seguro e sem registro

Para usuários que precisam de uma VPN sem assinatura para celular, o BeFreeVPN é projetado para acesso rápido sem registro no Android e iOS. Esse modelo é útil quando você deseja reduzir a resistência à inscrição, evitar compromissos de longo prazo e obter conectividade móvel criptografada rapidamente.

Como com qualquer VPN, configure seu celular cuidadosamente. Ative as proteções de VPN em nível de sistema, teste vazamentos e mantenha um plano de fallback para redes restritivas. Se você operar em um ambiente de alto risco, combine a VPN com mensagens seguras, isolamento do navegador e separação disciplinada de contas.

Em resumo, uma VPN sem assinatura pode ser uma opção prática e tecnicamente sólida quando você entende seus limites. Escolha o protocolo certo, verifique a postura de privacidade do provedor, endureça seu celular e teste antes de confiar nele. Mantenha-se seguro e contorne as restrições com o BeFreeVPN, oferecendo acesso gratuito sem a complicação do registro para Android e iOS.

O Guia Definitivo para VPNs Gratuitas para Telefones: Superando a Censura

· Leitura de 21 minutos

Em regiões onde o conteúdo da internet é cuidadosamente controlado, acessar a web completa no seu telefone pode ser um desafio. Descubra como a tecnologia de VPNs gratuitas pode ajudá-lo a contornar essas barreiras de maneira eficiente. Esta análise aprofundada explica como escolher, configurar e solucionar problemas de uma vpn gratuita para uso em telefone, mantendo a privacidade, o desempenho e a segurança móvel em foco.

Uma rede privada virtual não é mágica. É um conjunto de protocolos, escolhas criptográficas, decisões de roteamento e suposições de confiança. Usada corretamente, uma VPN gratuita no Android ou iPhone pode ajudá-lo a acessar serviços bloqueados, proteger o tráfego em Wi-Fi hostil e reduzir a exposição à vigilância em nível de rede. Usada de forma inadequada, pode vazar metadados, desacelerar seus aplicativos ou transferir a confiança de um provedor de internet (ISP) para um fornecedor desconhecido.

Antes de usar qualquer ferramenta de contorno, compreenda suas leis locais, seu modelo de ameaça e os riscos de conectar-se a conteúdos restritos. O objetivo é tomar decisões técnicas informadas.

vpn para telefone túnel criptografado

1. Entendendo as VPNs: Como Elas Funcionam?

Uma VPN cria um túnel criptografado entre seu telefone e um servidor VPN remoto. Em vez de enviar tráfego diretamente do seu dispositivo móvel para um site ou ponto final de aplicativo, seu telefone encapsula pacotes e os envia para o servidor VPN. O servidor descriptografa ou decapsula o tráfego, o encaminha para o destino e retorna as respostas através do mesmo túnel.

Para a rede local, seu tráfego geralmente parece estar indo para o servidor VPN. Para o site de destino, seu tráfego parece originar-se do endereço IP do servidor VPN. Isso pode ajudar quando o conteúdo é bloqueado por filtragem de IP local, manipulação de DNS ou restrições geográficas simples.

Definição e Componentes de uma VPN

Uma VPN para telefone tipicamente inclui os seguintes componentes:

  • Cliente de VPN: O aplicativo Android ou iOS, ou o perfil de VPN nativo instalado no dispositivo.
  • Servidor de VPN: O ponto final remoto que finaliza o túnel e encaminha o tráfego.
  • Interface do túnel: Uma interface de rede virtual no telefone que roteia o tráfego selecionado para a VPN.
  • Mecanismo de autenticação: Credenciais, certificados, chaves compartilhadas, tokens ou chaves de sessão gerenciadas pelo aplicativo.
  • Pacote de criptografia: Algoritmos criptográficos que protegem a confidencialidade e a integridade dos dados.
  • Regras de roteamento e DNS: Controles que determinam qual tráfego usa o túnel e quais resolvedores de DNS lidam com as consultas.

Nos sistemas operacionais móveis, o cliente de VPN se integra com uma API de VPN do sistema. Isso é importante porque os aplicativos móveis geralmente não podem criar interfaces de rede de baixo nível sem a permissão do sistema operacional. O VpnService do Android e o framework de Extensão de Rede da Apple fornecem maneiras controladas de rotear o tráfego através do túnel.

Protocolos de Tunneling: OpenVPN, L2TP/IPSec e PPTP

Diferentes protocolos de VPN empacotam o tráfego de maneiras diferentes. O protocolo afeta a resistência à censura, o uso da bateria, a velocidade e a confiabilidade.

ProtocoloUso móvel típicoStatus de segurançaNotas sobre resistência à censura
OpenVPNComum em aplicativos de terceirosForte quando configurado corretamentePode rodar sobre TCP 443 para se assemelhar a padrões de tráfego HTTPS, embora não seja totalmente invisível
L2TP/IPSecSuportado por muitos sistemasAceitável, mas mais antigoMais fácil de bloquear porque usa portas e padrões de protocolo reconhecíveis
PPTPApenas legadoInseguroDeve ser evitado; criptografia fraca e amplamente detectável

OpenVPN é maduro e flexível. Pode usar UDP para velocidade ou TCP para redes que bloqueiam UDP. Suporta forte autenticação e cifras modernas, mas a configuração é importante.

L2TP/IPSec combina o Protocolo de Túnel da Camada 2 com criptografia IPSec. É mais antigo e muitas vezes mais fácil para redes restritivas identificarem, pois usa portas relacionadas ao IPSec comuns.

PPTP é obsoleto. É rápido porque é leve, mas suas falhas de segurança o tornam inadequado para privacidade. Se uma VPN gratuita para telefone oferece apenas PPTP, escolha outra opção.

O Papel da Criptografia nas VPNs

A criptografia protege o conteúdo do seu tráfego dentro do túnel. No entanto, ela não esconde tudo. Um operador de rede ainda pode ver que seu telefone está se conectando a um servidor VPN, o tempo e o volume de pacotes e, às vezes, as impressões digitais do protocolo.

Boa segurança de VPN depende de:

  • Confidencialidade: Prevenir que redes locais leiam o tráfego em túnel.
  • Integridade: Prevenir a adulteração de pacotes em trânsito.
  • Autenticação: Garantir que seu telefone se conecte ao servidor VPN pretendido.
  • Segurança de encaminhamento: Reduzir danos se uma chave de longo prazo for comprometida mais tarde.
  • Proteção DNS: Prevenir que consultas de domínio vazem para fora do túnel.

Em regiões com muita censura, a criptografia ajuda a prevenir inspeções básicas. No entanto, sistemas de filtragem avançados podem bloquear endereços IP de VPN conhecidos, detectar assinaturas de protocolo ou desacelerar tráfego criptografado. É por isso que a escolha do protocolo, a rotação de servidores e o tratamento de DNS são importantes.

2. Por Que Usar uma VPN Gratuita no Seu Telefone?

Uma VPN gratuita para usuários de telefone é atraente porque o telefone é muitas vezes o principal dispositivo de internet. Em muitos lugares, os dados móveis são mais disponíveis do que a banda larga fixa. Os telefones também são usados para mensagens, bancos, notícias, navegação, trabalho e comunicação de emergência.

Vantagens Comparativas: Custo e Acessibilidade

A principal vantagem é óbvia: sem barreira de assinatura. Uma VPN móvel gratuita pode ser útil quando você precisa de acesso imediato, quando os pagamentos estão restringidos ou quando cartões internacionais não estão disponíveis.

Outras vantagens práticas incluem:

  • Implantação rápida: Instale um aplicativo ou perfil e conecte-se em minutos.
  • Nenhuma configuração de roteador: O túnel roda diretamente no dispositivo.
  • Funciona em todas as redes: Use-o em dados móveis, Wi-Fi público, redes de campus ou redes de hotel.
  • Conveniência em nível de aplicativo: Muitos aplicativos de VPN móvel incluem conexão com um toque e reconexão automática.

Para usuários avançados, o valor não é apenas "gratuito". É a capacidade de testar a alcançabilidade, comparar protocolos e manter a conectividade de fallback sem se comprometer com um fornecedor.

Importância para Usuários em Regiões de Alta Censura

Quando a filtragem de conteúdo bloqueia sites de notícias, plataformas sociais, serviços de mensagens, lojas de aplicativos ou documentação, uma VPN pode restaurar o acesso roteando o tráfego através de um caminho de rede menos restrito.

Uma VPN para telefone pode ajudar contra:

  • Envenenamento de DNS ou bloqueio de DNS usando resolvedores fornecidos pela VPN.
  • Bloqueio de IP quando o servidor VPN está fora da rede filtrada.
  • Filtragem básica de URL quando HTTPS e encapsulamento de VPN escondem os detalhes da solicitação.
  • Restrições de Wi-Fi público em aeroportos, escolas, cafés ou locais de trabalho.

No entanto, censura severa pode usar inspeção profunda de pacotes, sondagem ativa e listas negras de servidores VPN. Nesses casos, uma VPN gratuita padrão pode funcionar de forma intermitente. A confiabilidade depende da diversidade de servidores, opções de protocolo e de quão rapidamente o fornecedor se adapta.

Limitações Potenciais e Como Mitigá-las

VPNs gratuitas frequentemente têm compensações. As mais comuns são limites de largura de banda, menos locais de servidor, congestionamento, anúncios, escolhas limitadas de protocolo ou suporte mais fraco.

Mitigue essas limitações com controles práticos:

  • Escolha fornecedores com políticas de privacidade claras. Evite alegações vagas e propriedade desconhecida.
  • Prefira protocolos modernos. WireGuard, IKEv2/IPSec e OpenVPN bem configurado são melhores opções do que PPTP.
  • Ative o botão de emergência se disponível. Isso reduz vazamentos acidentais de tráfego durante quedas.
  • Use DNS seguro dentro do túnel. Evite que consultas DNS escapem para o ISP local.
  • Mantenha várias opções. Tenha mais de um aplicativo ou configuração de VPN gratuita confiável prontos.
  • Teste antes de precisar. Verifique se mensagens, navegadores, lojas de aplicativos e sites críticos funcionam.

3. Configurando uma VPN Gratuita no Seu Telefone

A configuração exata depende do fornecedor e do sistema operacional. No entanto, o processo segue um padrão previsível: selecione um fornecedor confiável, instale o aplicativo ou perfil, verifique permissões, conecte-se e teste por vazamentos.

configuração de vpn móvel gratuita

Guia Passo a Passo para Android

  1. Escolha um fornecedor de VPN gratuita respeitável. Procure termos transparentes, limites razoáveis e suporte a protocolos modernos.
  2. Instale de uma fonte confiável. Prefira o Google Play ou o site oficial do fornecedor se o acesso ao Play estiver bloqueado.
  3. Revise as permissões solicitadas. Um aplicativo de VPN precisa de permissão de VPN, mas não deve exigir acesso desnecessário a contatos, SMS, microfone ou fotos.
  4. Abra o aplicativo e selecione um servidor. Escolha uma região próxima para velocidade ou uma região específica para acesso a conteúdo.
  5. Selecione o protocolo, se disponível. Comece com WireGuard ou IKEv2 para desempenho móvel. Use OpenVPN TCP 443 se UDP estiver bloqueado.
  6. Aprova o prompt de conexão VPN. O Android mostrará um diálogo do sistema antes de permitir a criação do túnel.
  7. Habilite VPN sempre ativa. Vá para as configurações do Android e defina a VPN como sempre ativa se a confiabilidade for crítica.
  8. Ative “Bloquear conexões sem VPN.” Esta opção do Android atua como um botão de emergência.
  9. Teste o comportamento de IP e DNS. Use um site de teste de vazamento confiável e confirme que os resolvedores DNS não são do ISP local.
  10. Teste seus aplicativos reais. Navegadores não são suficientes. Verifique mensagens, e-mail, atualizações de aplicativos e vídeo se necessário.

Guia Passo a Passo para iOS

  1. Selecione um aplicativo de VPN gratuito confiável. Instale da App Store sempre que possível.
  2. Abra o aplicativo e leia os avisos de privacidade. Evite aplicativos com práticas de dados pouco claras.
  3. Permita a configuração da VPN. O iOS requer aprovação antes de adicionar um perfil de VPN.
  4. Autentique com Face ID, Touch ID ou código. Isso confirma a instalação do perfil.
  5. Escolha um servidor e protocolo. Implementações baseadas em IKEv2 e WireGuard costumam ter bom desempenho em iPhones.
  6. Conecte-se e verifique o indicador de VPN. O iOS mostra um ícone de status de VPN ou uma entrada no Centro de Controle/configurações.
  7. Verifique DNS e endereço IP. Confirme que o tráfego sai pela região VPN esperada.
  8. Revise as opções de Conectar sob Demanda. Se suportado, use reconexão automática em redes não confiáveis.
  9. Desative o acesso a redes locais arriscadas, se não necessário. Reduza a exposição ao usar Wi-Fi público.
  10. Mantenha o aplicativo atualizado. O comportamento do perfil de VPN e bibliotecas de protocolo mudam ao longo do tempo.

Selecionando Fornecedores de VPN Gratuitas Confiáveis

Usuários avançados devem avaliar mais do que afirmações de marketing. Use esta lista de verificação:

  • O fornecedor explica como financia o nível gratuito?
  • Os limites de dados, limites de velocidade e locais de servidor estão claramente especificados?
  • Existem auditorias de terceiros, clientes de código aberto ou builds reproduzíveis?
  • O aplicativo suporta um botão de emergência ou equivalente a nível de sistema?
  • Ele protege DNS por padrão?
  • Evita permissões intrusivas?
  • Suporta protocolos móveis modernos?
  • O registro é opcional ou mínimo?

Gratuito não significa automaticamente inseguro. Mas “gratuito e opaco” é um risco. Uma boa VPN gratuita para uso em telefone deve ser transparente sobre limites e não deve monetizar dados de navegação sensíveis.

Garantindo Privacidade Através de Configurações de Segurança

Após a configuração, fortaleça a configuração:

  • Ligue o auto-conectar para Wi-Fi não confiável.
  • Ligue o botão de emergência ou bloqueio de tráfego a nível de sistema.
  • Desative o tunneling dividido a menos que você precise e entenda o risco de vazamento.
  • Use DNS privado com cuidado. No Android, DNS Privado pode entrar em conflito com o design de DNS da VPN.
  • Bloqueie vazamentos de IPv6 se a VPN não encapsular IPv6 corretamente.
  • Limpe perfis de VPN antigos que você não usa mais.
  • Use um navegador focado em privacidade e mantenha o modo apenas HTTPS ativado.

4. Aspectos Técnicos dos Protocolos de VPN em Dispositivos Móveis

Redes móveis são instáveis. Telefones alternam entre LTE, 5G, Wi-Fi, portais cativos e estados de economia de energia. Um protocolo que funciona bem em um desktop pode se comportar mal em um telefone se não conseguir lidar com mudanças de rede de forma eficiente.

Análise Detalhada de Protocolos Específicos para Dispositivos Móveis

Embora OpenVPN, L2TP/IPSec e PPTP sejam amplamente conhecidos, VPNs móveis modernas geralmente dependem de protocolos projetados ou ajustados para roaming.

IKEv2/IPSec é forte para dispositivos móveis porque suporta MOBIKE, que ajuda a manter sessões quando o dispositivo muda de redes. Por exemplo, mudar de Wi-Fi para celular pode ser mais suave do que com túneis mais antigos.

WireGuard usa uma base de código enxuta e criptografia moderna. Geralmente é rápido em telefones e eficiente em relação à bateria. Seu comportamento de roaming é bom porque os pontos finais podem ser atualizados à medida que os caminhos de rede mudam.

OpenVPN continua valioso porque é flexível. Pode rodar sobre UDP para desempenho ou TCP 443 quando firewalls restritivos bloqueiam outros tráfegos. A desvantagem é a sobrecarga mais alta e, às vezes, um maior uso de bateria do que WireGuard.

L2TP/IPSec é principalmente um fallback de compatibilidade. Ele ainda pode funcionar, mas é menos ideal para regiões restritivas, pois os filtros de rede frequentemente identificam o tráfego IPSec.

PPTP deve ser tratado como obsoleto. Não fornece segurança moderna e não é adequado para anonimato ou acesso sensível.

Como Esses Protocolos Ajudam a Contornar a Censura

Sistemas de censura costumam depender de uma mistura de bloqueio de DNS, listas negras de IP, bloqueio de protocolos e impressão digital do tráfego. Protocolos de VPN ajudam mudando tanto a rota quanto a estrutura observável do tráfego.

  • Mudança de rota: O tráfego sai de um servidor VPN fora do caminho restrito.
  • Isolamento de DNS: Consultas de domínio ocorrem através do túnel em vez de através dos resolvedores locais.
  • Criptografia: Filtros locais não podem inspecionar facilmente o conteúdo do tráfego em túnel.
  • Flexibilidade de porta: Alguns protocolos podem usar portas comumente permitidas, como 443.
  • Rotação de servidores: Mudar pontos finais pode evitar bloqueios de IP fixos.

Ainda assim, nenhuma VPN gratuita pode garantir acesso em todas as regiões ou a qualquer momento. Filtragens avançadas podem bloquear infraestrutura de VPN conhecidas. É por isso que os usuários móveis devem manter aplicativos atualizados e múltiplas opções de protocolo.

Análise de Desempenho de Diferentes Protocolos em Telefones

O desempenho depende de CPU, qualidade do sinal, distância do servidor, congestionamento e sobrecarga de protocolo. Em geral:

ProtocoloVelocidadeImpacto da BateriaEstabilidade de RoamingMelhor Caso de Uso
WireGuardAltoBaixo a moderadoBomNavegação e mensagens móveis diárias
IKEv2/IPSecAltoModeradoExcelente com MOBIKEMudança entre Wi-Fi e celular
OpenVPN UDPMédio a altoModerado a altoModeradoSegurança equilibrada e compatibilidade
OpenVPN TCPMédioMaior sob perda de pacotesModeradoRedes que bloqueiam UDP
L2TP/IPSecMédioModeradoModeradoCompatibilidade legado
PPTPAltoBaixoSegurança pobreEvitar

Para usuários avançados, a melhor estratégia é empírica. Teste cada protocolo na sua rede real. Meça latência, perda de pacotes, tempo de reconexão, comportamento de aplicativo e descarga de bateria ao longo de um dia normal.

5. Equívocos Comuns Sobre VPNs Gratuitas para Telefones

As VPNs móveis gratuitas frequentemente são discutidas em extremos. Alguns usuários assumem que toda VPN gratuita é perigosa. Outros assumem que uma VPN os torna totalmente anônimos. Ambas as visões estão incompletas.

Preocupações com Privacidade e a Verdade por Trás Delas

Uma VPN não elimina a confiança. Ela transfere parte da sua confiança do ISP local ou operador de Wi-Fi para o fornecedor de VPN. É por isso que a seleção do fornecedor é importante.

Uma VPN gratuita confiável deve minimizar logs, explicar a coleta de dados operacionais e evitar a venda de atividades de navegação. No entanto, até uma VPN focada em privacidade pode precisar de dados técnicos temporários para prevenção de abusos, balanceamento de carga ou confiabilidade do serviço.

Além disso, uma VPN não oculta tudo de todos. Os sites ainda podem identificá-lo através de logins, cookies, impressões digitais do navegador, identificadores de dispositivos e padrões de comportamento. Se você fizer login em uma conta pessoal, o site saberá que é você, independentemente do uso da VPN.

Compreendendo Reduções de Velocidade

A perda de velocidade é normal porque o tráfego leva um caminho mais longo e passa por criptografia. Em um telefone, a velocidade também pode cair devido a um sinal de rádio fraco, limites de bateria em segundo plano ou servidores gratuitos congestionados.

Para reduzir desacelerações:

  • Use o servidor confiável mais próximo, a menos que você precise de uma região específica.
  • Prefira WireGuard ou IKEv2 quando disponíveis.
  • Use modos baseados em UDP, a menos que UDP esteja bloqueado.
  • Evite horas de pico congestionadas, se possível.
  • Desconecte aplicativos que sincronizam arquivos grandes em segundo plano.

Compreensões Errôneas Sobre Limites de Dados

Um limite de dados nem sempre significa que a VPN é de baixa qualidade. Fornecedores gratuitos usam limites para controlar abusos e custos de servidor. O importante é se o limite é claro e razoável para suas necessidades.

Para mensagens, e-mail e navegação intensiva em texto, pequenos limites podem ser utilizáveis. Para vídeo, downloads de aplicativos e backups em nuvem, limites gratuitos podem desaparecer rapidamente. Usuários avançados devem separar acessos críticos de entretenimento de alta largura de banda ao usar uma VPN gratuita em um telefone.

FAQ: É Seguro Usar uma VPN Gratuita para Telefone?

Pode ser seguro se o fornecedor for transparente, usar criptografia moderna, evitar permissões intrusivas e proteger o tráfego DNS. Evite aplicativos desconhecidos com anúncios agressivos, propriedade pouco clara ou solicitações de permissões não relacionadas ao telefone.

FAQ: Uma VPN Gratuita para Telefone Pode Superar Toda a Censura?

Não. Uma VPN gratuita para telefone pode contornar muitos bloqueios comuns, mas a censura avançada pode bloquear IPs de VPN ou detectar assinaturas de protocolo. Mantenha múltiplos protocolos disponíveis e atualize os aplicativos regularmente.

FAQ: Uma VPN Torna Meu Telefone Anônimo?

Não por si só. Uma VPN oculta algumas informações em nível de rede de observadores locais, mas sites e aplicativos ainda podem rastrear contas, cookies, impressões digitais de dispositivos e comportamento.

6. Solucionando Problemas Comuns com VPNs Gratuitas

Mesmo uma VPN gratuita bem escolhida pode falhar em condições móveis reais. A solução de problemas deve ser sistemática: identifique se o problema é a rede, protocolo, servidor, configurações do telefone ou compatibilidade do aplicativo.

solução de problemas vpn móvel

Quedas de Conexão e Como Preveni-las

Quedas acontecem quando o telefone muda de redes, entra em modo de economia de bateria, perde sinal ou quando o servidor VPN se torna inacessível.

Tente essas soluções:

  1. Mude o protocolo. Use IKEv2 ou WireGuard para melhor roaming. Tente OpenVPN TCP se o UDP falhar.
  2. Mude de servidores. O ponto final atual pode estar bloqueado ou sobrecarregado.
  3. Desative a otimização agressiva da bateria. No Android, exclua o aplicativo de VPN das restrições de bateria.
  4. Ative a reconexão automática. Use as configurações do aplicativo ou controles de VPN a nível de sistema.
  5. Use VPN sempre ativa com bloqueio. Isso evita vazamentos acidentais durante reconexões.
  6. Verifique portais cativos. Wi-Fi de hotéis ou cafés pode exigir login pelo navegador antes que a VPN possa conectar.

Abordando Velocidades Lentas e Latência

O desempenho lento da VPN nem sempre é culpa da VPN. Teste a velocidade base sem a VPN e, em seguida, compare.

Verificações úteis:

  • Se a base móvel for ruim, mude de localização ou troque de rede.
  • Se apenas um servidor estiver lento, tente outra região.
  • Se todos os servidores da VPN estiverem lentos, altere o protocolo.
  • Se a latência estiver alta, escolha um servidor geograficamente mais próximo.
  • Se os downloads estiverem lentos, mas a navegação estiver boa, a camada gratuita pode estar limitando tráfego em massa.

Para testes técnicos, meça ping, jitter, tempo de consulta DNS e perda de pacotes. Uma alta velocidade de download com mau jitter pode ainda fazer chamadas e mensagens parecerem instáveis.

Superando Problemas de Compatibilidade de Aplicativo

Alguns aplicativos bloqueiam tráfego de VPN, exigem descoberta de rede local ou usam pontos finais específicos da região. Outros falham quando as respostas de DNS diferem dos resultados locais esperados.

Soluções possíveis:

  • Use tunneling dividido com cautela para aplicativos que precisam contornar a VPN.
  • Limpe os dados de DNS/cache do aplicativo após mudar de região da VPN.
  • Mude de servidores de VPN para evitar IPs sinalizados pelo serviço.
  • Desative o relay privado ou outras camadas de proxy se entrarem em conflito com a VPN.
  • Atualize o aplicativo e cliente de VPN para corrigir problemas de API de rede.

Se um aplicativo lida com dados pessoais sensíveis, pense cuidadosamente antes de excluí-lo da VPN. O tunneling dividido melhora a compatibilidade, mas pode revelar tráfego para a rede local.

7. Garantindo Máxima Privacidade e Segurança

Uma VPN é apenas uma camada. Forte privacidade móvel requer higiene do dispositivo, segurança de conta, controles de navegador e hábitos operacionais cuidadosos.

Dicas para Manter o Anonimato

Para ambientes de alto risco, reduza a linkabilidade:

  • Não faça login em contas pessoais quando precisar de separação.
  • Use navegadores focados em privacidade com bloqueio de rastreadores.
  • Limpe cookies e dados do site entre identidades.
  • Evite reutilizar nomes de usuário, e-mails e fotos de perfil.
  • Desative identificadores de anúncios onde for possível.
  • Mantenha permissões de localização restritas.
  • Use mensagens criptografadas de ponta a ponta para conversas sensíveis.
  • Evite instalar APKs ou perfis de configuração desconhecidos.

Lembre-se também dos metadados. Mesmo que o conteúdo esteja criptografado, o tempo e o volume podem revelar padrões. Por exemplo, um aumento de tráfego após um evento importante ainda pode ser observado.

Usando Recursos de Segurança Extras Disponíveis em VPNs Gratuitas

Algumas VPNs gratuitas incluem salvaguardas úteis. Ative-as quando disponíveis:

  • Botão de emergência: Bloqueia o tráfego se a VPN desconectar.
  • Proteção contra vazamento de DNS: Força solicitações DNS a passarem pelo túnel.
  • Auto-conectar: Inicia a VPN em redes não confiáveis.
  • Seleção de protocolo: Permite adaptar-se às condições de bloqueio e desempenho.
  • Bloqueio de domínios maliciosos: Filtra domínios perigosos conhecidos, se implementado de forma transparente.
  • Modo sem registro: Reduz identificadores em nível de conta.

Não ative recursos cegamente. Por exemplo, o bloqueio de anúncios pode direcionar DNS através de um resolvedor específico. Leia como o recurso funciona e confirme que corresponde ao seu modelo de ameaça.

Atualizações Regulares e Por Que Elas Importam

Aplicativos de VPN dependem de bibliotecas criptográficas, APIs de rede do sistema operacional e configurações do lado do servidor. Atualizações podem corrigir vulnerabilidades, melhorar a resistência à censura, adicionar novos servidores e corrigir drenagem de bateria.

Mantenha atualizado:

  • O aplicativo de VPN.
  • O software do sistema Android ou iOS.
  • Navegador e aplicativos de mensagens.
  • Correções de segurança e componentes do WebView.
  • Perfis de VPN ou arquivos de configuração.

Se você importar manualmente perfis do OpenVPN ou WireGuard, substitua configurações desatualizadas quando o fornecedor rotacionar chaves ou mudar servidores. Perfis antigos podem falhar silenciosamente ou usar configurações mais fracas.

Lista de Verificação Técnica Final para Usar uma VPN Gratuita para Telefone

Antes de confiar em uma VPN gratuita para acesso ao telefone em uma região restritiva, verifique o essencial:

  • O fornecedor é transparente sobre o nível gratuito.
  • O aplicativo solicita apenas permissões necessárias.
  • O protocolo é moderno e seguro.
  • Consultas DNS permanecem dentro do túnel.
  • O botão de emergência ou bloqueio a nível de sistema está ativado.
  • A VPN reconecta após mudanças de rede.
  • Aplicativos críticos funcionam em condições reais.
  • Você tem um servidor ou fornecedor de backup.
  • O aplicativo e o sistema operacional do telefone estão atualizados.
  • Você entende o que a VPN não oculta.

Uma VPN gratuita no seu telefone pode ser uma ferramenta prática para contornar a censura, mas funciona melhor quando tratada como parte de um modelo de segurança mais amplo. Escolha com cuidado, teste frequentemente e ajuste as configurações de protocolo e privacidade para suas condições de rede reais.

Explore BeFreeVPN para experimentar conexões sem costura no seu telefone sem custo, sem necessidade de registro, perfeito para manter o acesso à internet em regiões restritivas.

Compreendendo o VPN Anônimo para Segurança na Internet: Uma Análise Profunda

· Leitura de 20 minutos

Em um mundo onde a liberdade da internet é constantemente desafiada, compreender a mecânica dos VPNs anônimos se torna crucial para usuários em regiões restritivas. Um VPN anônimo para acesso à internet não é apenas uma ferramenta conveniente para mudar de localização. É uma camada de privacidade que pode reduzir a exposição à monitorização da rede, ocultar seu verdadeiro endereço IP de sites e ajudar a direcionar o tráfego ao redor de sistemas de censura. Esta análise profunda explica como os serviços de VPN anônimos funcionam, onde eles ajudam, onde falham e como usuários avançados devem avaliá-los antes de confiar em um.

A tecnologia do VPN anônimo está na interseção da criptografia, rede, jurisdição, segurança operacional e confiança. Ele pode tornar seu tráfego ilegível para um provedor local de serviços de internet, mas não pode magicamente eliminar todos os vestígios de sua identidade. Portanto, a maneira correta de pensar sobre um VPN anônimo é como uma parte de uma estratégia de privacidade mais ampla.

vpn anônimo para privacidade na internet

1. O Que É um VPN Anônimo e Por Que Usá-lo?

Um VPN anônimo é uma rede privada virtual projetada para minimizar a quantidade de informações identificáveis vinculadas à sua atividade na internet. Como qualquer VPN, ele cria um túnel criptografado entre seu dispositivo e um servidor VPN remoto. Seu tráfego sai para a internet pública a partir desse servidor, portanto, sites e aplicativos normalmente veem o endereço IP do servidor VPN em vez do seu verdadeiro.

A parte “anônima” depende de vários fatores:

  • O provedor não exige dados pessoais desnecessários durante a inscrição.
  • O serviço evita armazenar registros de atividades que podem identificar o que você faz online.
  • O VPN oculta seu verdadeiro endereço IP de sites de destino.
  • A rede usa criptografia forte e protocolos de túnel seguros.
  • Os aplicativos incluem proteção contra vazamentos de DNS, IPv6 e quedas de conexão.

Na prática, a anonimidade é um espectro. Um VPN focado em privacidade pode reduzir a vinculabilidade entre sua identidade e sua atividade de navegação. No entanto, se você fizer login em uma conta pessoal, reutilizar uma impressão digital de navegador ou instalar aplicativos de rastreamento, sua atividade ainda pode estar ligada a você.

Como os VPNs Anônimos Differem dos VPNs Tradicionais

Os VPNs tradicionais foram originalmente construídos para acesso seguro a redes privadas. Um VPN empresarial, por exemplo, permite que funcionários se conectem a recursos internos de fora do escritório. O objetivo é confidencialidade e controle de acesso, não anonimidade pública.

Os VPNs anônimos são diferentes em intenção e design. Eles se concentram na proteção dos usuários na internet aberta. Em comparação com um VPN básico, um VPN anônimo geralmente enfatiza:

ÁreaVPN TradicionalVPN Anônimo
Objetivo principalAcesso a rede privadaPrivacidade, resistência à censura, mascaramento de IP
Identidade do usuárioMuitas vezes vinculada à identidade do empregado ou contaIdealmente minimizada ou opcional
RegistroPode registrar sessões para conformidadeDeve evitar registros de atividades e minimizar metadados
Design do servidorPortas corporativasIPs de saída compartilhados e servidores públicos distribuídos
Ferramentas anti-censuraNormalmente limitadasPode incluir ofuscação ou modos furtivos

Um IP de saída compartilhado é especialmente importante. Quando muitos usuários compartilham o mesmo IP do servidor VPN, torna-se mais difícil para observadores externos associar uma única atividade a um indivíduo. Dito isso, a anonimidade ainda depende do comportamento de registro do provedor, modelo de pagamento, segurança do aplicativo e seus próprios hábitos de navegação.

Por Que a Anonimidade É Importante para Privacidade e Segurança

A anonimidade é importante porque a atividade na internet pode expor padrões sensíveis. Seu endereço IP pode revelar sua localização aproximada, seu provedor de internet, e às vezes sua instituição ou local de trabalho. Consultas DNS podem revelar os domínios que você visita. O tráfego não criptografado pode expor conteúdo. Até mesmo o tráfego HTTPS criptografado pode vazar metadados, como IPs de destino e padrões de tempo.

Para usuários em regiões restritivas, as apostas são mais altas. Acesso a fontes de notícias bloqueadas, contato com familiares, pesquisa de informações de saúde ou uso de ferramentas de comunicação seguras pode chamar a atenção de filtros de rede locais. Um VPN anônimo pode ajudar criptografando o tráfego local e dificultando a inspeção ou bloqueio seletivo de solicitações específicas pelo operador da rede.

No entanto, o uso de VPN deve ser acompanhado de boa segurança operacional. Utilize navegadores seguros, evite fazer login em contas identificáveis quando a anonimidade é necessária, atualize dispositivos e compreenda as leis locais antes de confiar em qualquer ferramenta de contorno.

2. Principais Recursos dos VPNs Anônimos

VPNs anônimos são definidos menos pela linguagem de marketing e mais pelas escolhas técnicas e de políticas verificáveis. Três características são as mais importantes: design sem registros, mascaramento de IP e criptografia forte.

Política de Sem Registros: Garantindo que a Atividade do Usuário Não Seja Armazenada

Uma política de sem registros significa que o provedor de VPN afirma não armazenar registros da atividade do usuário. No mínimo, um VPN anônimo não deve registrar:

  • Sites visitados.
  • Consultas DNS.
  • Conteúdo baixado ou enviado.
  • Endereços IP de origem associados a sessões de navegação.
  • Horários de conexão vinculados a atividades específicas.

Usuários avançados devem distinguir entre registros de atividades e metadados operacionais. Alguns provedores mantêm dados temporários para prevenção de abusos, gerenciamento de largura de banda ou solução de problemas. Isso não torna automaticamente um VPN inseguro, mas afeta o modelo de ameaça. Um design mais forte utiliza servidores somente em RAM, dados de sessão de curta duração, rotação automatizada de registros e auditorias independentes quando disponíveis.

Além disso, leia a política de privacidade. "Nós não monitoramos sua navegação" é mais fraco do que uma declaração clara explicando o que é coletado, por que é coletado, por quanto tempo é mantido e se pode identificar um usuário.

Mascaramento de IP: Ocultando o Verdadeiro Endereço IP do Usuário

O mascaramento de IP é o efeito visível que a maioria dos usuários nota primeiro. Quando conectado, seu dispositivo envia tráfego da internet através do servidor VPN. Sites de destino veem o endereço IP público do servidor, não o endereço IP atribuído pelo seu provedor de internet ou operadora móvel.

Isso protege contra várias formas comuns de rastreamento:

  • Sites não podem ver diretamente seu IP da rede doméstica ou móvel.
  • Participantes de peer-to-peer não podem facilmente visualizar seu verdadeiro IP.
  • Operadores de rede locais têm menos visibilidade sobre os serviços de destino.
  • Filtros baseados em geolocalização podem ver a região do servidor VPN em vez da sua.

Ainda assim, o mascaramento de IP não é o mesmo que mascaramento de identidade. Impressões digitais de navegador, cookies, logins de contas, IDs de dispositivos e registros de pagamento ainda podem identificar você. Portanto, o uso de VPN anônimos funciona melhor com configurações de navegador focadas em privacidade e identidades compartmentalizadas.

Padrões de Criptografia: Tipos de Criptografia Utilizados

VPNs modernas normalmente usam primitivas criptográficas bem estabelecidas. As escolhas exatas dependem do protocolo. Exemplos comuns incluem:

  • AES-256-GCM: Amplamente utilizado com OpenVPN e IPSec. Proporciona criptografia autenticada e desempenho forte em hardware com aceleração AES.
  • ChaCha20-Poly1305: Comum em WireGuard. É rápido em dispositivos móveis e embarcados, especialmente onde a aceleração AES é fraca.
  • Troca de chaves ECDHE: Proporciona criptografia perfeita ao gerar chaves de sessão temporárias.
  • Autenticação HMAC ou AEAD: Ajuda a prevenir adulterações com pacotes criptografados.

Boa criptografia protege o conteúdo do tráfego em trânsito. Impede que um operador de Wi-Fi local, ISP ou censores leiam as páginas e mensagens dentro do túnel. No entanto, a criptografia não oculta tudo. Observadores ainda podem ver que você está se conectando a um servidor VPN, quanto dados você transfere e quando você está online. A ofuscação pode reduzir essa visibilidade, mas tem desvantagens.

3. Mecanismos Subjacentes dos VPNs Anônimos

Em um nível técnico, um VPN anônimo combina tunelamento, autenticação, criptografia, roteamento e encaminhamento do lado do servidor. Seu dispositivo cria uma interface de rede virtual, criptografa pacotes, os encapsula em um protocolo de transporte, os envia a um servidor VPN e recebe respostas descriptografadas pelo mesmo caminho.

Visão Geral dos Protocolos VPN: OpenVPN, IKEv2/IPSec e WireGuard

Diferentes protocolos resolvem o mesmo problema de maneiras diferentes.

OpenVPN é maduro, configurável e amplamente suportado. Pode rodar sobre UDP para velocidade ou TCP para confiabilidade em ambientes restritos. Como usa TLS, pode ser configurado com muitos conjuntos de criptografia e modos de autenticação. Sua flexibilidade é útil, mas uma má configuração pode reduzir a segurança ou o desempenho.

IKEv2/IPSec é comum em plataformas móveis. Ele lida bem com mudanças de rede, o que é útil ao mudar entre redes Wi-Fi e celulares. IPSec é uma estrutura comprovada, mas sua complexidade significa que uma implementação e configuração seguras são importantes.

WireGuard é mais novo e intencionalmente compacto. Usa uma base de código menor e criptografia moderna, incluindo ChaCha20-Poly1305. É rápido, eficiente e bem adequado para dispositivos móveis. No entanto, seu modelo de chave estática exige que os provedores projetem sistemas de atribuição de conta e IP que preservem a privacidade com cuidado.

ProtocoloForçasDesvantagensMelhor caso de uso
OpenVPNFlexível, testado em batalha, contornos de censuraPode ser mais lento, pesado em configuraçãoRedes restritivas e configurações personalizadas
IKEv2/IPSecRoaming estável, suporte nativoPilha complexa, pode ser bloqueadoUsuários móveis trocando de redes
WireGuardRápido, moderno, eficienteNecessita de design de privacidade cuidadosoNavegação segura diária e desempenho

Como a Criptografia e o Tunelamento Funcionam Juntos

Tunelamento e criptografia são relacionados, mas não idênticos. O tunelamento cria um caminho virtual para pacotes. A criptografia protege o conteúdo do pacote dentro desse caminho.

Um fluxo VPN simplificado parece assim:

  1. Seu dispositivo cria uma interface de rede virtual.
  2. O cliente VPN autentica com o servidor VPN.
  3. Ambos os lados negociam ou derivam chaves de sessão.
  4. Seu sistema operacional roteia o tráfego selecionado para a interface VPN.
  5. O cliente VPN criptografa cada pacote.
  6. O pacote criptografado é enviado para o servidor VPN.
  7. O servidor o descriptografa e encaminha para o destino.
  8. A resposta retorna ao servidor, é criptografada novamente e viaja de volta para você.

Esse design oculta o destino final da rede local. O ISP vê uma conexão com o servidor VPN, enquanto o site vê uma solicitação do servidor VPN. O provedor de VPN, no entanto, está no meio. É por isso que a confiança no provedor e a política de registro são centrais para a anonimidade.

diagrama do túnel de criptografia vpn

O Papel dos Servidores na Manutenção da Anonimidade

Os servidores VPN são mais do que simples relés. Sua configuração pode fortalecer ou enfraquecer a anonimidade.

Propriedades importantes do lado do servidor incluem:

  • Endereços IP compartilhados: Muitos usuários saem pelo mesmo IP, aumentando o tamanho da multidão.
  • Gerenciamento de DNS: Resolvedores DNS privados evitam vazamentos de DNS para ISPs locais.
  • Operação somente em RAM: Os dados desaparecem na reinicialização se discos não forem usados para armazenamento de sessão.
  • Controles de acesso endurecidos: Acesso administrativo limitado reduz o risco de insider e comprometimento.
  • Planejamento jurisdicional: Localizações de servidores afetam a exposição legal e o risco de apreensão.
  • Separação de tráfego: Uma boa arquitetura separa autenticação, pagamento e sistemas de tráfego.

Para usuários em ambientes censurados, a diversidade do servidor também é importante. Se um censor bloqueia pontos de extremidade VPN conhecidos, ter várias regiões e infraestrutura rotativa pode melhorar a confiabilidade. No entanto, nenhum provedor pode garantir acesso permanente em todos os países, especialmente onde são usadas inspeção profunda de pacotes e sondagem ativa.

4. Atravessando Censura com VPNs Anônimos

VPNs anônimos ajudam a contornar a censura mudando tanto a rota quanto a aparência de seu tráfego. Em vez de se conectar diretamente a um site bloqueado, seu dispositivo se conecta a um servidor VPN fora da rede filtrada. O servidor então acessa o destino em seu nome.

Isso pode funcionar contra vários métodos de bloqueio comuns:

  • Bloqueio de DNS: O VPN usa seu próprio resolvedor DNS dentro do túnel criptografado.
  • Bloqueio de IP: O destino é alcançado a partir do servidor VPN, e não diretamente da sua rede.
  • Filtragem de URL: HTTPS mais o túnel VPN oculta a URL específica dos filtros locais.
  • Filtragem de palavras-chave: O conteúdo é criptografado antes de atravessar a rede local.
  • Georrestrições: Serviços podem ver o país do servidor VPN em vez do seu.

No entanto, sistemas de censura sofisticados podem bloquear IPs de servidores VPN ou detectar assinaturas de protocolos de VPN. É aqui que a ofuscação se torna importante.

Ofuscação e Técnicas de VPN Furtivas

A ofuscação tenta tornar o tráfego VPN mais difícil de identificar. Não necessariamente torna o tráfego invisível, mas pode reduzir padrões reconhecíveis.

Técnicas comuns incluem:

  • Encapsulamento TLS: Encapsulando tráfego VPN para que se pareça com HTTPS comum.
  • Preenchimento de pacotes: Ajustando os tamanhos dos pacotes para reduzir a impressão digital.
  • Camuflagem de protocolo: Modificando os apertos de mão que os censores usam para detectar VPNs.
  • Seleção de porta: Rodando tráfego sobre TCP 443, comumente usado para HTTPS.
  • Roteamento de múltiplas etapas: Enviando tráfego através de mais de um servidor VPN para separar pontos de entrada e saída.

Modos furtivos muitas vezes reduzem a velocidade porque adicionam sobrecarga. Eles também podem aumentar o uso da bateria em dispositivos móveis. Para usuários enfrentando filtragem agressiva, a compensação pode valer a pena. Para navegação diária normal, um protocolo rápido como WireGuard pode ser mais eficiente.

Exemplos do Mundo Real de Censura e Uso de VPN

VPNs foram usadas em muitos contextos restritivos, incluindo períodos de bloqueio de plataformas sociais, restrições de notícias e filtragem de conteúdo regional. Em países onde certos aplicativos de mensagem ou sites de mídia independentes são intermitentemente bloqueados, os usuários muitas vezes dependem de VPNs para alcançar servidores externos e restaurar o acesso.

O sucesso depende do método de bloqueio. Se um site é bloqueado apenas por meio de manipulação de DNS, quase qualquer VPN corretamente configurado pode ajudar. Se um governo usa inspeção profunda de pacotes, sondagem ativa e bloqueio amplo de IP, os usuários podem precisar de ofuscação, servidores frequentemente atualizados ou ferramentas alternativas de contorno.

Um exemplo prático é um site de notícias bloqueado. Sem um VPN, o ISP local pode retornar uma resposta DNS falsa ou bloquear o IP de destino. Com um VPN anônimo, a solicitação DNS e a solicitação web se movem dentro do túnel criptografado. O ISP vê apenas a conexão VPN, enquanto o servidor VPN busca o site de notícias de fora do ambiente filtrado.

Ainda assim, os usuários devem ter cuidado. Em algumas jurisdições, o uso de VPN em si pode ser restrito ou monitorado. Sempre avalie o risco pessoal, evite exposição desnecessária e mantenha canais de comunicação de backup prontos.

5. Mitos Comuns Sobre VPNs Anônimos

VPNs anônimos são ferramentas poderosas, mas frequentemente são mal compreendidas. Superestimar pode criar uma falsa sensação de segurança. Subestimar pode deixar os usuários expostos a monitoramento evitável.

Mito: Todos os VPNs Oferecem Anonimidade Igual

Nem todos os VPNs são iguais. Alguns são projetados para acesso corporativo. Alguns se concentram em streaming. Alguns VPNs gratuitos monetizam por meio de publicidade ou coleta de dados. Um serviço que muda seu endereço IP não é automaticamente anônimo.

Para privacidade real, procure alinhamento técnico e de políticas:

  • Dados mínimos da conta.
  • Política clara de sem registros.
  • Protocolos seguros.
  • Proteção contra vazamento de DNS e IPv6.
  • Comportamento de kill switch.
  • Propriedade transparente e jurisdição.
  • Auditorias independentes ou documentação técnica aberta onde possível.

Se um VPN registrar endereços IP de origem, horários de conexão e IPs de saída atribuídos, pode ser possível correlacionar atividades depois. Esse risco aumenta se o provedor também exigir detalhes de pagamento identificáveis ou permissões de aplicativos invasivas.

Compreendendo os Limites dos VPNs em Evitar Vigilância

Um VPN protege o caminho da rede entre seu dispositivo e o servidor VPN. Não controla o que acontece em seu dispositivo, dentro do seu navegador ou nos serviços que você utiliza.

Um VPN não vai automaticamente parar:

  • Malware em seu dispositivo.
  • Impressão digital de navegador.
  • Cookies de rastreamento.
  • Identificação baseada em contas.
  • Ataques de phishing.
  • Capturas de tela ou buscas em dispositivos físicos.
  • Vigilância no serviço de destino.

Para usuários de alto risco, combine um VPN com navegadores endurecidos, mensagens criptografadas, atualizações de dispositivos, autenticação de dois fatores e separação cuidadosa de identidades. Em alguns casos, o Tor pode ser mais apropriado do que um VPN, especialmente quando o modelo de ameaça exige uma separação mais forte entre a rede de entrada e o site de destino.

FAQ: VPNs Anônimos Tornam Você Completamente Invisível?

Não. Um VPN anônimo pode esconder seu verdadeiro endereço IP de sites e criptografar o tráfego da sua rede local, mas não pode torná-lo completamente invisível. Se você fizer login em uma conta pessoal, aceitar cookies de rastreamento ou usar uma impressão digital de navegador única, você ainda pode ser identificado.

FAQ: Um VPN Anônimo Gratuito É Seguro para Uso na Internet?

Depende do modelo do provedor. Um VPN gratuito seguro deve evitar vender dados de navegação, não deve exigir registro desnecessário e deve usar criptografia forte. Tenha cautela com serviços que dependem de anúncios invasivos, propriedade desconhecida ou políticas de privacidade vagas.

FAQ: Um VPN Pode Me Proteger do Meu ISP?

Um VPN pode impedir que seu ISP veja os sites e conteúdos específicos que você acessa através do túnel. Seu ISP ainda pode ver que você está conectado a um servidor VPN, quando você se conecta e quanto dados você transfere.

Esclarecendo o Mito da Segurança Total Através da Anonimidade

Anonimidade e segurança se sobrepõem, mas não são a mesma coisa. A anonimidade reduz a ligação entre sua identidade e sua atividade. A segurança reduz a chance de que seus dados, dispositivos ou contas sejam comprometidos.

Por exemplo, um VPN pode esconder seu endereço IP, mas não vai protegê-lo se você inserir credenciais em uma página falsa de login. Da mesma forma, uma criptografia forte não ajuda se um atacante já instalou spyware em seu telefone. Trate um VPN anônimo como uma camada defensiva, e não um sistema de segurança completo.

6. Escolhendo o VPN Anônimo Certo para Suas Necessidades

Escolher um VPN é um exercício de modelagem de ameaças. O melhor VPN anônimo para liberdade na internet em um país censurado pode não ser o mesmo que o melhor VPN para jogos com baixa latência ou trabalho remoto.

Fatores a Considerar: Velocidade, Localizações de Servidores e Recursos de Segurança

Comece com seu objetivo principal. Depois, avalie o ajuste técnico.

  1. Defina seu modelo de ameaça. Você está evitando rastreamento de ISP, contornando a censura, protegendo Wi-Fi público ou separando identidades?
  2. Verifique a política de registro. Prefira serviços que evitem claramente registros de atividades e minimizem metadados.
  3. Revise o suporte de protocolo. WireGuard é geralmente rápido. OpenVPN é flexível. IKEv2/IPSec é útil para roaming móvel.
  4. Procure proteção contra vazamentos. Proteção contra vazamentos de DNS, tratamento de IPv6 e um kill switch são essenciais.
  5. Avalie a resistência à censura. Se você vive em uma região restritiva, procure por ofuscação ou modos furtivos.
  6. Teste localizações de servidores. Servidores próximos melhoram a velocidade. Regiões diversas melhoram as opções de acesso.
  7. Inspecione permissões de aplicativo. Aplicativos de VPN devem solicitar apenas o que precisam.
  8. Considere a privacidade da conta. Modelos de registro sem registro ou com registro mínimo reduzem dados de identidade armazenados.
  9. Meça o desempenho você mesmo. Realize testes em sua rede real, não apenas em conexões ideais.
  10. Planeje alternativas. Mantenha servidores, protocolos ou ferramentas alternativas prontos caso os bloqueios mudem.

escolhendo o serviço de vpn anônimo

Avaliando Opiniões de Usuários e Especialistas

Avaliações podem ajudar, mas também podem enganar. Usuários avançados devem separar feedback de usabilidade de evidências de segurança.

Avaliações de usuários são úteis para:

  • Estabilidade do aplicativo.
  • Velocidade em regiões específicas.
  • Responsividade do suporte.
  • Confiabilidade em redes móveis.
  • Compatibilidade com ISPs locais.

Avaliações de especialistas são mais úteis para:

  • Detalhes da implementação do protocolo.
  • Testes de vazamento.
  • Análise da política de privacidade.
  • Interpretação de auditoria.
  • Revisão de permissões do aplicativo.
  • Contexto de jurisdição e propriedade.

Seja cético em relação a classificações que não explicam a metodologia. Também fique atento a viés de afiliados. Uma análise confiável deve divulgar condições de teste, nomear os protocolos utilizados e explicar limitações.

A Importância de Períodos de Teste e Versões Gratuitas

Períodos de teste e versões gratuitas são importantes porque o desempenho do VPN é altamente local. Um servidor que funciona bem em um país pode ser lento ou bloqueado em outro. Um protocolo que se desempenha bem em fibra pode falhar em uma rede móvel com perda de pacotes.

Ao testar um VPN, verifique:

  • Se seu verdadeiro IP vaza durante as reconexões.
  • Se as solicitações DNS permanecem dentro do túnel.
  • Se o kill switch bloqueia o tráfego após uma queda.
  • Se sites e aplicativos importantes funcionam normalmente.
  • Se as velocidades permanecem utilizáveis durante horários de pico.
  • Se a ofuscação funciona em redes restritivas.

O acesso gratuito ao VPN pode ser valioso para usuários que não podem pagar privadamente ou não podem se registrar com segurança. Mas o provedor ainda precisa de um modelo de privacidade sustentável. Uma opção sem registro é especialmente útil porque reduz os dados pessoais expostos durante a adesão.

7. Conclusão: A Importância de Escolher um VPN Anônimo

Um VPN anônimo pode melhorar a privacidade na internet, proteger o tráfego em redes não confiáveis, mascarar seu verdadeiro endereço IP e ajudar usuários em regiões restritivas a acessar informações bloqueadas. A chave é escolher com cuidado. Criptografia forte, protocolos seguros, proteção contra vazamentos, endereços IP compartilhados, práticas sem registros e recursos de resistência à censura são todos importantes.

Ao mesmo tempo, um VPN não é uma capa mágica. Ele não pode apagar impressões digitais do navegador, proteger dispositivos comprometidos ou proteger contas onde você voluntariamente revela sua identidade. Para os melhores resultados, combine um VPN anônimo com boa higiene digital: software atualizado, hábitos de navegação privados, mensagens seguras e separação cuidadosa entre atividades pessoais e sensíveis.

Explore o BeFreeVPN hoje para uma solução gratuita e sem registro que funciona perfeitamente em todos os seus dispositivos, ajudando a tornar sua experiência na internet mais segura, privada e sem restrições.

Compreendendo um VPN Privado para Acesso à Internet: Bypass à Censura em Regiões Restritivas

· Leitura de 16 minutos

Em regiões onde a liberdade online é limitada, um VPN privado pode ser sua tábua de salvação, possibilitando acesso a informações não censuradas e maior privacidade. Um VPN privado para acesso à internet cria um caminho criptografado entre seu dispositivo e um servidor remoto, ajudando a proteger o tráfego de observadores da rede local, reduzir a exposição à censura e acessar serviços que podem estar bloqueados por localização ou política. Para usuários avançados, a pergunta chave não é apenas se um VPN funciona, mas como ele funciona, onde ele falha e como as escolhas de protocolo, roteamento, DNS e segurança operacional afetam a privacidade no mundo real.

1. O que é um VPN Privado e como Funciona?

Um VPN privado, ou rede privada virtual, é um sistema que roteia seu tráfego de internet através de um túnel criptografado para um servidor VPN antes de alcançar a internet aberta. Para o provedor de serviços de internet local, operador de Wi-Fi, ou gateway de campus, o destino visível é geralmente o ponto final do VPN em vez de cada site, aplicativo ou serviço que você utiliza. Para o site de destino, seu IP de origem aparente é geralmente o servidor VPN em vez do seu endereço de rede original.

O objetivo de um VPN privado na segurança da internet é triplo:

  • Confidencialidade: Criptografar o tráfego entre seu dispositivo e o servidor VPN para que intermediários locais não possam facilmente ler o conteúdo dos pacotes.
  • Integridade: Reduzir a chance de que o tráfego seja modificado em trânsito por redes não confiáveis.
  • Abstração de Localização: Mascarar seu verdadeiro endereço IP atrás do endereço do servidor VPN, o que pode ajudar a contornar restrições geográficas ou filtragens locais.

Tecnicamente, um cliente VPN cria uma interface de rede virtual em seu dispositivo. Roteamentos do sistema operacional então enviam o tráfego selecionado para essa interface. O software VPN encapsula pacotes dentro de outro protocolo, os criptografa e os encaminha para o servidor VPN. O servidor descriptografa a camada externa, envia o tráfego original ao seu destino, recebe respostas e as envia de volta através do túnel criptografado.

Esse processo não torna a internet "privada" em um sentido absoluto. O provedor de VPN pode frequentemente ver metadados como tempo de conexão, escolha de servidor, volume de banda e IPs de destino, a menos que mitigação esteja em vigor. Sites ainda podem identificá-lo através de cookies, impressão digital do navegador, logins de contas ou detalhes de pagamento. No entanto, um VPN bem projetado altera significativamente quem pode observar o quê.

Casos de uso comuns incluem:

  • Acesso a sites de notícias, serviços de mensagens ou plataformas educacionais bloqueadas por redes locais.
  • Reduzir a exposição à vigilância em Wi-Fi público.
  • Acesso a serviços restritos a certos países através de geo-spoofing.
  • Proteger consultas DNS de resolvedores locais quando o VPN fornece tratamento de DNS criptografado.
  • Separar a navegação cotidiana de um endereço IP residencial, de escritório ou de operadora móvel.

Para usuários em regiões restritivas, o VPN geralmente é parte de um pacote maior de privacidade. Navegadores seguros, mensagens criptografadas, autenticação forte, uso cauteloso de contas, e comportamentos conscientes de ameaças permanecem essenciais.

2. Compreendendo Protocolos VPN: A Espinha Dorsal da Privacidade

Um protocolo VPN define como o túnel é negociado, autenticado, criptografado, mantido e transportado através das redes. A escolha do protocolo afeta a velocidade, resistência à censura, compatibilidade com dispositivos e postura de segurança.

Comparação de protocolos VPN comuns

ProtocoloTransporte típicoPerfil de segurançaPerformanceForçasLimitações
OpenVPNUDP ou TCPForte quando configurado com TLS moderno e cifrasModerada a boaMaduro, auditado, flexível, amplamente suportadoPode ser identificado; modo TCP pode sofrer redução de velocidade TCP sobre TCP
IKEv2/IPsecUDP 500/4500Forte com suítes modernas e autenticação adequadaBoa, especialmente em mobilidadeRestauração rápida, roaming estável entre redesMais fácil de bloquear por porta; qualidade de implementação varia
L2TP/IPsecUDP 500/4500/1701Normalmente aceitável apenas porque o IPsec fornece criptografiaModeradaAmpla compatibilidade de legadoDesign mais antigo, mais detectável, frequentemente bloqueado, raramente ideal hoje

OpenVPN

OpenVPN é um protocolo VPN amplamente implementado que usa TLS para troca de chaves e pode operar sobre UDP ou TCP. No modo UDP, tende a ter melhor desempenho porque a perda de pacotes não desencadeia um comportamento de retransmissão aninhada. No modo TCP, pode atravessar redes que permitem apenas tráfego semelhante a web, mas o desempenho pode degradar porque ambas as camadas, interna e externa, podem tentar retransmissão.

A segurança depende da configuração. Implementações fortes de OpenVPN usam versões modernas de TLS, validação de certificado, troca de chaves efêmeras, cifras seguras como AES-GCM ou ChaCha20-Poly1305 quando suportadas, e proteção contra ataques de downgrade. Como o OpenVPN tem um handshake reconhecível em configurações padrão, redes restritivas podem detectá-lo e bloqueá-lo, a menos que obfuscação adicional seja usada.

IKEv2/IPsec

IKEv2 é um protocolo de troca de chaves comumente emparelhado com IPsec ESP para transporte criptografado. É eficiente e especialmente útil em dispositivos móveis, pois pode restabelecer túneis rapidamente quando um usuário se move entre redes de Wi-Fi e celulares. Este recurso é valioso em condições de rede instáveis.

No entanto, o IKEv2 comumente utiliza portas UDP 500 e 4500, o que torna o bloqueio grosseiro fácil. Algumas redes bloqueiam completamente o IPsec. A segurança também depende das propostas criptográficas escolhidas, gerenciamento de certificados e se algoritmos legados fracos estão desativados.

L2TP/IPsec

L2TP por si só não fornece criptografia. Normalmente é emparelhado com IPsec. Embora permaneça disponível em muitos sistemas operacionais, é menos atraente para ambientes restritivos porque é fácil de identificar e frequentemente bloqueado. Pode ser útil como uma compatibilidade de fallback, mas usuários avançados geralmente preferem opções mais modernas.

Como a escolha do protocolo afeta o acesso

A seleção de protocolo pode determinar se um VPN se conecta ou não. Se uma censura bloquear faixas de IP de VPN conhecidas, a seleção de protocolo pode não ajudar. Se bloquear portas ou assinaturas específicas, alternar o transporte, usar TCP sobre a porta 443, ou usar uma camada de obfuscação pode melhorar a acessibilidade. Se a rede usar inspeção profunda de pacotes, um handshake padrão do VPN pode ser destacado, mesmo quando os payloads estão criptografados.

Na prática, usuários avançados devem avaliar protocolos em quatro dimensões: força criptográfica, resistência a impressão digital, tolerância a latência e confiabilidade em links móveis ou instáveis.

3. Contornando a Censura: Mecanismos e Estratégias

Sistemas de censura geralmente operam em várias camadas. Eles podem bloquear consultas DNS, redefinir conexões TCP, filtrar endereços IP, inspecionar assinaturas de pacotes, reduzir fluxos suspeitos ou exigir que aplicativos locais façam cumprir regras de conteúdo. Um VPN privado pode contornar muitos desses controles, movendo o padrão de tráfego visível do usuário de “muitos destinos” para “um túnel criptografado”.

Como os VPNs ofuscam o tráfego de observadores locais

A criptografia padrão de VPN oculta o conteúdo do tráfego, mas nem sempre esconde o fato de que um VPN está em uso. Observadores locais ainda podem ver:

  • O endereço IP do servidor VPN.
  • O tempo e volume dos pacotes.
  • O protocolo de transporte e a porta.
  • Padrões de handshake que se assemelham a softwares VPN conhecidos.

Ofuscação tenta fazer com que o tráfego VPN pareça menos distintivo. Alguns sistemas envolvem pacotes VPN em uma camada semelhante ao TLS. Outros usam transportes plugáveis, características de pacotes randomizadas ou interfaces semelhantes a proxy. O objetivo é reduzir a confiabilidade da detecção sem sacrificar a criptografia.

Ainda assim, a ofuscação não é mágica. Sistemas de censura sofisticados podem combinar sondagens ativas, listas de reputação de IP, análise de tráfego e bloqueio de servidores. Por essa razão, a resiliência geralmente depende da rotação de servidores, agilidade do protocolo e comportamento conservador do usuário.

Passo a passo: o que acontece quando você acessa um site bloqueado através de um VPN

  1. O cliente VPN autentica o servidor. Ele verifica certificados ou chaves para evitar conectar-se a um ponto final impostor.
  2. Um túnel seguro é negociado. O cliente e o servidor concordam sobre os parâmetros criptográficos e estabelecem chaves de sessão.
  3. Seu dispositivo muda de rotas. O tráfego destinado à internet é enviado através da interface virtual do VPN.
  4. O DNS pode ser redirecionado. Um VPN consciente da privacidade envia consultas DNS através do túnel em vez do resolvedor local.
  5. Pedidos bloqueados são encapsulados. Em vez de perguntar à rede local diretamente por um site bloqueado, seu dispositivo envia pacotes criptografados para o servidor VPN.
  6. O servidor VPN acessa a internet. O site vê o endereço IP do servidor, não o endereço ISP local do usuário.
  7. As respostas retornam através do túnel. A rede local vê tráfego criptografado para o ponto final do VPN, não o destino de conteúdo final.

Técnicas de Túnel em Regiões Restritivas

A eficácia do túnel depende do adversário. Contra bloqueios simples de DNS, quase qualquer VPN com DNS em túnel pode funcionar. Contra bloqueios de IP, o VPN precisa de endereços de servidor acessíveis. Contra inspeção profunda de pacotes, o VPN pode precisar de camuflagem. Contra bloqueios ativos de provedores de VPN populares, pontos finais privados ou menos conhecidos podem ser mais confiáveis.

Conceitos importantes de túnel incluem:

  • Roteamento de túnel completo: Todo o tráfego passa pelo VPN. Isso é mais seguro para ambientes restritivos, pois reduz vazamentos acidentais.
  • Túnel dividido: Somente tráfego selecionado usa o VPN. Isso pode melhorar o desempenho, mas aumenta o risco de vazamentos se mal configurado.
  • Transporte TCP 443: O tráfego VPN usa a mesma porta que HTTPS. Isso pode ajudar em redes restritivas, embora a detecção de assinatura ainda possa se aplicar.
  • Roteamento multi-hop: O tráfego passa por mais de um servidor VPN. Isso pode reduzir a confiança em um servidor único, mas adiciona latência.
  • Kill switch: O cliente VPN bloqueia o tráfego se o túnel cair, prevenindo o retorno à rede local.

Mascaramento de IP e Geo-Spoofing

O mascaramento de IP altera o endereço de origem aparente visto por sites e serviços. O geo-spoofing usa um servidor de saída em um país selecionado para fazer com que o tráfego pareça originar-se de lá. Isso pode ajudar a acessar mídia limitada por região, lojas de aplicativos, resultados de pesquisa ou versões locais de sites.

No entanto, os sites ainda podem inferir a localização a partir de permissões de GPS, idioma do navegador, fuso horário, país do SIM, método de pagamento ou histórico de contas. Para usos sensíveis, alinhe as configurações de dispositivo e navegador com o modelo de privacidade pretendido, e evite fazer login em contas que o identifiquem diretamente.

4. Considerações de Segurança: Protegendo Sua Identidade Online

Um VPN privado melhora a privacidade apenas quando seu design técnico e práticas do usuário correspondem ao modelo de ameaça. Em regiões restritivas, erros podem ter consequências sérias, portanto a segurança merece atenção cuidadosa.

Normas de Criptografia Importam

Serviços VPN modernos devem usar criptografia atual e bem revisada. Procure autenticação forte, segredo perfeito e resistência a ataques de downgrade. AES-256 é comum, mas a troca de chaves, a qualidade da implementação e a configuração são tão importantes quanto os nomes das cifras. ChaCha20-Poly1305 também é respeitado, especialmente em dispositivos sem aceleração de hardware AES.

Evite serviços que dependem de protocolos desatualizados, criptografia proprietária pouco clara ou alegações vagas como "segurança de grau militar" sem detalhes técnicos. Criptografia forte deve ser combinada com tratamento seguro de DNS, proteção contra vazamentos IPv6 e comportamento confiável de desconexão.

Riscos de VPNs Gratuitas vs Pagas

VPNs gratuitas variam amplamente. Algumas são respeitáveis e focadas em privacidade. Outras podem monetizar através de publicidade, SDKs de rastreamento, revenda de largura de banda ou práticas de dados fracas. VPNs pagas não são automaticamente seguras também. Um modelo de assinatura pode reduzir a pressão para monetizar dados do usuário, mas a confiança ainda depende da arquitetura, jurisdição, auditorias, política de logs e transparência.

Considere os seguintes critérios:

  • O serviço requer detalhes de registro que identificam pessoalmente?
  • Existe uma política clara de não registro com explicação técnica significativa?
  • As consultas DNS são tratadas dentro do túnel?
  • O cliente inclui um kill switch?
  • Os aplicativos são atualizados regularmente?
  • O provedor explica as escolhas e limitações de protocolo?
  • Você pode usar o serviço sem vinculá-lo a contas sensíveis?

Estratégias para Manter Anonimato ao Usar um VPN

Um VPN pode proteger a privacidade em nível de rede, mas anonimato é mais amplo. Para reduzir o vazamento de identidade:

  • Use perfis de navegação privada ou navegadores separados para atividades sensíveis.
  • Evite fazer login em contas pessoais enquanto confia no anonimato.
  • Desative permissões desnecessárias do navegador, especialmente localização.
  • Use modo HTTPS-only onde disponível.
  • Verifique vazamentos de DNS, IPv6 e WebRTC.
  • Mantenha sistemas operacionais e clientes VPN atualizados.
  • Use autenticação de múltiplos fatores para contas que importam.
  • Entenda as leis locais e riscos pessoais antes de usar ferramentas de contorno.

Acima de tudo, construa um modelo de ameaça. Um jornalista, ativista, estudante, trabalhador remoto e viajante podem usar um VPN de maneiras diferentes. A configuração mais segura é aquela projetada para o risco real, não aquela com a lista de recursos mais longa.

5. Conceitos Errôneos Comuns Sobre VPNs Privados

O marketing de VPN muitas vezes cria confusão. Usuários avançados devem separar a realidade técnica de alegações exageradas.

Usar um VPN privado é ilegal em todo lugar?

Não. VPNs são legais em muitos países e são amplamente utilizadas por empresas, universidades, jornalistas, desenvolvedores e trabalhadores remotos. No entanto, alguns governos restringem ou regulam o uso de VPNs, exigem licenciamento de provedores ou proíbem o contorno de filtragens estatais. O status legal depende da jurisdição e do contexto. Os usuários devem entender as regulamentações locais antes de se conectar.

Todo VPN garante anonimato completo?

Não. Um VPN não apaga a identidade. Ele mascara seu endereço IP de sites e oculta o conteúdo do tráfego de observadores locais, mas não impede o rastreamento através de cookies, impressões digitais do navegador, logins de contas, malware, identificadores de dispositivo ou padrões comportamentais. O provedor de VPN também pode ser um ponto de confiança. Anonimato completo requer práticas em camadas e suposições realistas.

Um VPN sempre tornará a internet lenta?

Nem sempre. Um VPN adiciona sobrecarga de criptografia e pode aumentar a latência porque o tráfego passa por um servidor extra. No entanto, o desempenho depende da distância do servidor, congestionamento, protocolo, CPU do dispositivo, qualidade da rede e roteamento. Em alguns casos, um VPN pode até melhorar o acesso se um ISP estiver limitando serviços específicos ou se a rota do VPN evitar um caminho congestionado. Contudo, os usuários devem esperar alguma sobrecarga.

Um VPN pode contornar todos os sites ou aplicativos bloqueados?

Não. VPNs são poderosos, mas não universais. Alguns serviços bloqueiam endereços IP de VPN conhecidos. Algumas redes restritivas bloqueiam protocolos VPN. Alguns aplicativos usam sinais em nível de dispositivo além do endereço IP. Um acesso confiável requer uma combinação de servidores acessíveis, protocolos fortes, obfuscação quando necessário e configuração cuidadosa do dispositivo.

6. Impacto no Mundo Real: Estudos de Caso de Uso de VPN em Regiões Restritivas

VPNs importam porque a filtragem da internet não é teórica. Em muitas regiões, o acesso à mídia independente, plataformas sociais, mensagens criptografadas, recursos acadêmicos ou documentação de direitos humanos pode ser limitado durante períodos normais e severamente restrito durante crises políticas.

Países com Censura Estrita na Internet

Diferentes países usam diferentes controles. Alguns dependem de infraestrutura de filtragem centralizada e bloqueio extenso de plataformas. Outros usam pressão legal sobre provedores, desligamentos periódicos, envenenamento de DNS ou limitação de serviços de mensagens durante agitações. Em alguns ambientes, a censura é constante. Em outros, ela se intensifica em torno de eleições, protestos, conflitos ou emergências de saúde pública.

Exemplos comumente discutidos por pesquisadores de direitos digitais incluem países onde grandes plataformas estrangeiras, sites de notícias independentes ou ferramentas de privacidade enfrentam bloqueios ou pesadas interferências. Os métodos técnicos variam desde manipulação simples de DNS até inspeção profunda de pacotes e sondagem ativa de servidores proxy suspeitos.

Histórias de Sucesso e Benefícios Práticos

Para indivíduos, o impacto é muitas vezes imediato e prático. Um estudante pode acessar periódicos acadêmicos ou documentação de desenvolvedores que uma rede local bloqueia. Uma família pode alcançar plataformas de mensagens para contatar parentes no exterior. Um jornalista pode ler fontes internacionais, verificar alegações ou se comunicar com editores de forma mais segura. Uma pequena empresa pode usar um VPN para manter acesso a painéis de controle na nuvem, repositórios de código ou ferramentas de colaboração.

Essas não são conveniências abstratas. O acesso à informação afeta a educação, o trabalho, a segurança e a participação cívica. Quando um VPN funciona de forma confiável, pode restaurar a capacidade básica de comparar fontes, publicar de forma segura e participar de conversas globais.

Como os VPNs Remodelam a Liberdade Digital

A adoção de VPN muda a economia da censura. Bloquear sites individuais é mais fácil do que bloquear todos os túneis criptografados sem prejudicar o comércio, o trabalho remoto, os bancos e a segurança empresarial. Isso cria uma dinâmica de gato e rato. Os censores melhoram a detecção. Os provedores de VPN melhoram protocolos, obfuscação, distribuição de servidores e usabilidade.

No entanto, o futuro não é puramente técnico. Regulamentação, políticas de aplicativos, restrições de pagamento e pressão sobre provedores de infraestrutura podem afetar a disponibilidade. Para usuários em regiões restritivas, as ferramentas de VPN mais resilientes são aquelas que combinam forte criptografia, fricção mínima, amplo suporte a plataformas e baixas barreiras de entrada.

7. Conclusão: O Futuro dos VPNs Privados em um Cenário Digital em Evolução

A tecnologia de VPN privada continuará a evoluir à medida que os sistemas de censura se tornam mais adaptativos. Espere mais foco em camuflagem de protocolos, primitivos criptográficos mais rápidos, melhor resiliência móvel, prevenção aprimorada de vazamentos e padrões de privacidade mais fáceis. Ao mesmo tempo, a pressão regulatória pode aumentar em regiões que veem ferramentas de contorno como uma ameaça ao controle da informação.

Para acesso à internet, privacidade e resistência à censura, um VPN privado continua a ser uma das ferramentas mais práticas disponíveis. Não é um sistema de anonimato completo e não pode remover todos os riscos. Mas quando combinado com bons hábitos de segurança, escolhas cuidadosas de protocolo e modelagem de ameaça realista, pode proteger o tráfego sensível e reabrir o acesso a informações bloqueadas.

Se você precisa de um ponto de partida simples, explore o BeFreeVPN para uma solução segura e gratuita para contornar a censura online sem requisitos de registro.