الغوص التقني في VPN شخصي من أجل حرية الإنترنت
هل تعيش في منطقة تجعل الوصول إلى محتوى الإنترنت العالمي وكأنه التنقل في متاهة من القيود؟ اكتشف كيف يمكن أن تغير VPN الشخصية ذلك. يمكن أن تساعد VPN الشخصية للوصول إلى الإنترنت المستخدمين المتقدمين على توجيه حركة المرور عبر أنفاق مشفرة، وتقليل مراقبة الشبكة المحلية، وتجاوز بعض الحواجز الإقليمية، واستعادة الوصول إلى المعلومات. ومع ذلك، فإن التكنولوجيا ليست سحرية. تعتمد فعاليتها على اختيار البروتوكول، وموقع الخادم، وأنماط الحركة، وأمان نقطة النهاية، ونموذج الرقابة الذي تواجهه.
تشرح هذه الدراسة المتعمقة كيف تعمل VPNs الشخصية، وكيف تتفاعل مع بنية الرقابة، وكيفية تكوينها مع افتراضات أداء وأمان أقوى.
1. فهم VPNs الشخصية للاستخدام على الإنترنت
تعريف VPNs الشخصية
شبكة افتراضية خاصة شخصية، أو VPN شخصية، هي نفق شبكي يحمل حركة مرور جهازك عبر اتصال مشفر إلى خادم VPN بعيد. من هناك، تخرج الحركة إلى الإنترنت الأوسع. بالنسبة لمواقع الويب والخدمات عبر الإنترنت، يبدو أن اتصالك عادةً يأتي من عنوان IP الخاص بخادم VPN بدلاً من عنوان ISP المحلي الخاص بك.
بمصطلحات عملية، تخلق VPN الشخصية ثلاث تغييرات هامة:
- سرية الحركة على الشبكة المحلية: يمكن لموفر خدمات الإنترنت الخاص بك، أو مشغل Wi-Fi، أو مسؤول الشبكة عادةً رؤية أنك متصل بنقطة نهاية VPN، لكن لا يمكنهم رؤية محتويات حركة HTTPS داخل النفق.
- استبدال عنوان IP: ترى الخدمات البعيدة عنوان IP الخاص بخادم VPN، مما قد يؤثر على الجيو-مكانية وقواعد الوصول.
- التحكم في التوجيه: يمكنك اختيار مكان خروج الحركة، مما قد يساعد في تجنب مسارات التصفية المحلية أو الطرق المزدحمة.
يمكن أن تكون VPN الشخصية تطبيقًا تجاريًا، أو خادمًا مستضافًا ذاتيًا، أو إعداد هجيني. غالبًا ما يقارن المستخدمون المتقدمون هذه النماذج من حيث حدود الثقة. مع مزود تجاري، تثق في بنية المزود وسياسة التسجيل. مع VPN المستضاف ذاتيًا، تثق في مضيف السحابة وانضباط تكوينك الخاص.
الأهمية للمستخدمين في المناطق المقيدة
في البيئات ذات الرقابة الثقيلة، قد يكون الوصول إلى الإنترنت مقيدًا من خلال تسميم DNS، حظر IP، تصفية URL، فحص SNI، حظر التطبيقات، أو تقليل سرعة الخدمات المختارة. يمكن أن تقلل VPN الشخصية من التعرض لتلك الضوابط عن طريق تشفير DNS وحركة مرور التطبيقات داخل النفق ونقل الوجهة المرئية من العديد من المواقع المحظورة إلى نقطة نهاية VPN واحدة.
ومع ذلك، يجب أن يفكر المستخدمون في المناطق المقيدة من حيث إدارة المخاطر، وليس الحماية المطلقة. تقوم بعض السلطات بتنظيم أو حظر استخدام VPN. تستهدف أخرى بروتوكولات معينة، مراكز البيانات، أو نطاقات IP الخاصة بـ VPN المعروفة. قبل استخدام أي أداة لتجاوز القيود، فهم القوانين المحلية، والسياسات التنظيمية، ومخاطر السلامة الشخصية.
الميزات الرئيسية التي تميز VPNs الشخصية
تميل أقوى خدمات VPN الشخصية والتكوينات إلى مشاركة عدة سمات:
- بروتوكولات حديثة: يعتبر WireGuard، وOpenVPN، وIPsec المُعَد جيدًا خيارات شائعة.
- تشفير قوي: تقلل خوارزميات التشفير الحالية مثل AES-GCM أو ChaCha20-Poly1305 من مخاطر الاعتراض العملية.
- حماية تسرب DNS: يجب أن تسافر استعلامات DNS عبر نفق VPN، وليس من خلال محلل ISP المحلي.
- دعم مفتاح القتل: يجب أن تتوقف الحركة إذا تم فصل VPN بشكل غير متوقع.
- التحكم في النفق المنفصل: يمكن للمستخدمين أن يقرروا أي التطبيقات تستخدم VPN وأيها تستخدم المسار العادي.
- الدعم متعدد الأنظمة: تعتبر العملاء الموثوقين لسطح المكتب، والهاتف المحمول، والموجهات مهمة للحماية المستمرة.
- احتكاك حسابات أقل: في المناطق ذات المخاطر العالية، يمكن أن يكون تقليل المعرفات الشخصية أثناء الإعداد مفيدًا.
2. كيف تتجاوز VPNs الشخصية الرقابة
آليات تجاوز القيود الإقليمية
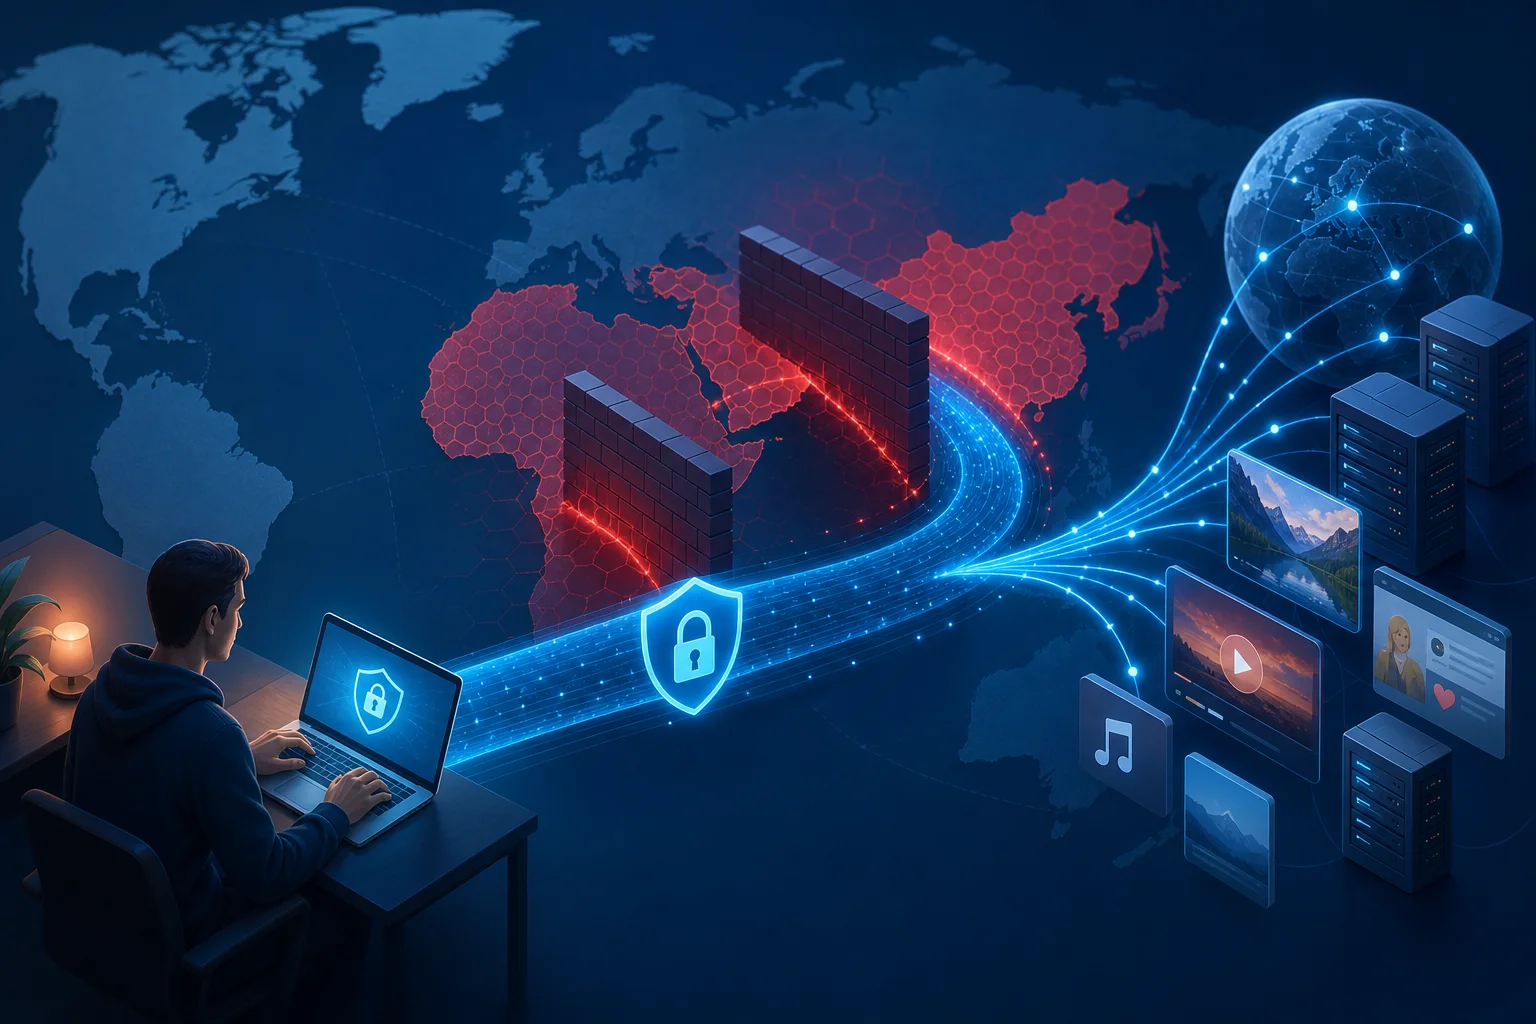
تعمل أنظمة الرقابة عن طريق تحديد وإيقاف الحركة غير المرغوب فيها. تقوم VPN بتغيير ما يمكن للرقابي ملاحظته. بدلاً من رؤية اتصالات مباشرة إلى المجالات المحجوبة، يرى الرقابي جلسة مشفرة إلى خادم VPN. يمكن أن تتجاوز هذه التقنية عدة تقنيات تصفية شائعة:
- حظر DNS: إذا أعاد محلل محلي نتائج خاطئة لنطاق ما، يمكن أن route VPN استعلامات DNS عبر محلل موثوق به داخل النفق.
- حظر IP: إذا تم حظر الوصول إلى عنوان IP الخاص بموقع في حالة محلية، يمكن أن تصل الحركة إليه من خلال خادم VPN في منطقة أخرى.
- تصفية URL: عندما تكون الحركة مشفرة داخل نفق VPN، لا تستطيع الأجهزة المتوسطة المحلية فحص كامل URLs داخل طلبات HTTPS.
- جغرافية: قد يسمح منفذ exit VPN في بلد آخر بالوصول إلى الخدمات التي تقيد المحتوى حسب المنطقة.
- تقليل الشبكة: في بعض الحالات، يمكن أن يقلل التشفير من تقليل سرعة التطبيقات، رغم أنه لا يمكن أن يصلح جميع مشكلات الازدحام أو حدود النطاق.
ومع ذلك، يمكن أن يتجاوب الرقابيون المتطورون عبر حجبIPs VPN المعروفة، واكتشاف بصمات البروتوكول، أو استخدام فحص الحزم العميق. لهذا السبب، تعتبر مرونة البروتوكول، ودعم الالتباس، وتنوع نقاط النهاية أمورًا مهمة.
دراسات حالة من دول مختلفة
تتطلب نماذج الرقابة المختلفة استراتيجيات VPN مختلفة:
- الصين: التصفية متقدمة تقنيًا ويمكن أن تستهدف بروتوكولات VPN، وعناوين IP للخوادم، وحقول SNI، وأنماط الحركة المشبوهة. غالبًا ما يحتاج المستخدمون إلى بروتوكولات قوية، وتدوير نقاط نهاية متكرر، وأحيانًا طبقات التعتيم.
- إيران: قد تزداد الحواجز خلال الأحداث السياسية أو الأزمات. يمكن أن يختلف الوصول بحسب مقدم الخدمة المحمول، أو ISP ثابت، أو وقت اليوم.
- روسيا: زادت السلطات الضغط على موفري VPN وحظرت خدمات معينة. قد يحتاج المستخدمون إلى موفري بنية تحتية محدثة وطرق اتصال بديلة.
- تركيا: حدثت قيود مؤقتة على وسائل التواصل الاجتماعي أو الرسائل خلال الأحداث الحساسة. يمكن أن تساعد VPN الشخصية في الحفاظ على الوصول عندما تكون الحواجز مبنية على المجال أو محددة من قبل المنصة.
- الإمارات العربية المتحدة ودول الخليج: قد تكون بعض التطبيقات أو ميزات VoIP محدودة. يمكن أن يختلف أداء VPN والقوانين، لذا يجب على المستخدمين تقييم القواعد المحلية بعناية.
تظهر هذه الأمثلة نقطة مركزية: الرقابة ليست موحدة. يمكن أن يعمل VPN جيداً في بلد واحد لكنه قد يفشل في آخر لأن مستوى التصفية، والبيئة القانونية، وتخطيط الشبكة تختلف.
الأثر على الوصول إلى المحتوى العالمي
عندما يعمل VPN، يكون الأثر مباشرًا. يمكن للمستخدمين قراءة الأخبار الدولية، والوصول إلى المنصات التعليمية، واستخدام موارد المطورين، والتواصل عبر الحدود، والوصول إلى الخدمات التي ستكون بخلاف ذلك غير متاحة. بالنسبة للمهنيين التقنيين، قد يعني هذا الوصول إلى مستودعات الحزم، والوثائق، وأدوات التعاون، ومنصات استضافة الأكواد، وتحديثات الأمان.
مع ذلك، يجب أن يكون VPN جزءًا من استراتيجية وصول أوسع. المتصفحات الآمنة، والرسائل المشفرة، وتحميل البرمجيات الموثوقة، والمصادقة المتعددة العوامل، وتقوية نقاط النهاية كلها مهمة. يحمي النفق الحركة في النقل، لكنه لا يجعل البرمجيات غير الآمنة آمنة أو الأجهزة المخترقة موثوقة.
3. التحليل الفني: بروتوكولات وآليات VPN
نظرة عامة على بروتوكولات VPN الشائعة
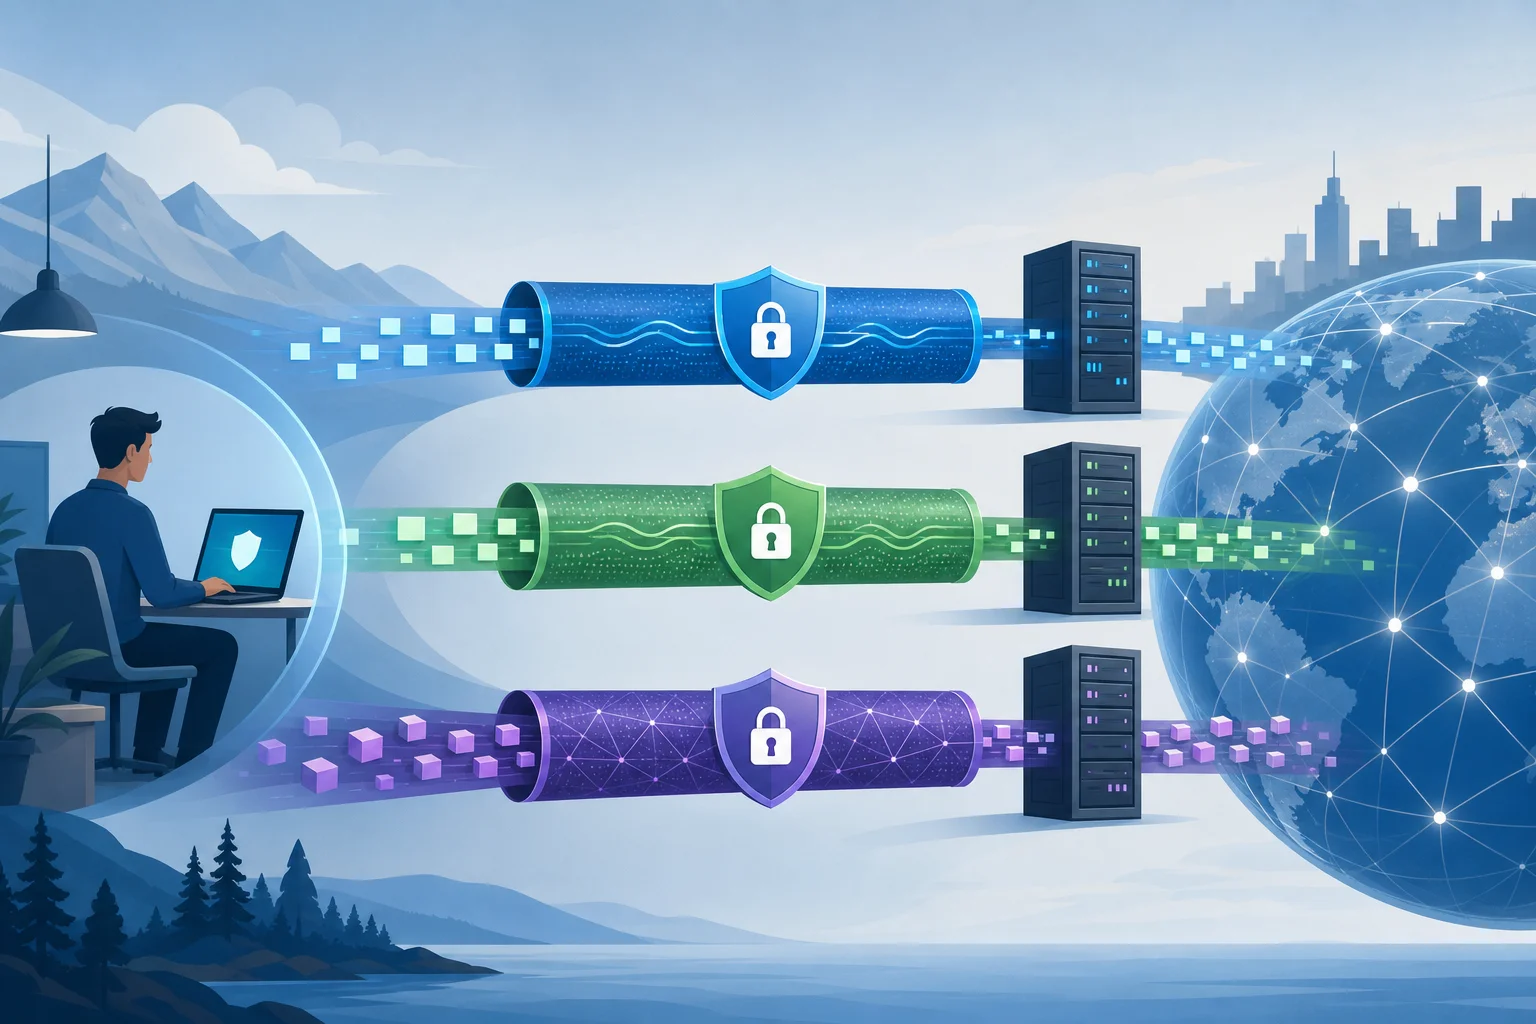
تحدد بروتوكولات VPN كيفية إنشاء الأنفاق، وتوثيقها، وتشفيرها، وصيانتها. يجب على المستخدمين المتقدمين فهم المقايضات التشغيلية.
| البروتوكول | نقاط القوة | نقاط الضعف | الأنسب |
|---|---|---|---|
| OpenVPN | ناضجة، مرنة، تدعم TCP أو UDP، توثيق قوي يعتمد على الشهادات | قاعدة كود أكبر، تعقيد تكوين أكثر، يمكن أن تُكتشف بصماتها | الشبكات المقيدة حيث يكون الهبوط TCP 443 مفيدًا |
| L2TP/IPsec | مدعومة على نطاق واسع من قبل أنظمة التشغيل، مستقرة على العديد من المنصات القديمة | لا يحتوي L2TP على التشفير بنفسه؛ يمكن أن يكون تكوين IPsec هشًا؛ غالبًا ما يكون محظورًا | التوافق مع الأجهزة القديمة أو العملاء المدمجة |
| WireGuard | قاعدة كود صغيرة، أداء عالي، تشفير حديث، تجول سريع | المفاتيح الثابتة قد تخلق مخاوف بشأن الخصوصية إذا لم تتم إدارتها بشكل جيد؛ يعمل فقط عبر UDP بشكل افتراضي | الاستخدام الشخصي عالي السرعة على الأجهزة الحديثة |
لا يزال OpenVPN ذا قيمة لأنه يمكن أن يعمل عبر منفذ TCP 443، مما يجعله يشبه HTTPS العادي على مستوى المنفذ. بينما يعتبر WireGuard عادةً أسرع وأبسط، خاصةً على الأجهزة المحمولة، قد تتدهور أدائه على الشبكات التي تحظر أو تضعف UDP. يعتبر L2TP/IPsec مفيدًا حيث تكون الدعم المحلي مهمًا، لكنه نادرًا ما يكون الخيار الأول لمقاومة الرقابة.
معايير التشفير ودورها
تحمي التشفير الحركة داخل نفق VPN. تشمل الخيارات الحديثة الشائعة:
- AES-256-GCM: وضع تشفير موثوق منتشر، غالبًا ما يتم تسريعه من خلال الأجهزة على أجهزة الكمبيوتر المكتبية والخوادم.
- ChaCha20-Poly1305: فعال على الأجهزة المحمولة والأجهزة التي لا تحتوي على تسريع AES. يستخدم WireGuard ChaCha20-Poly1305.
- السرية الأمامية المثالية: يتم التفاوض على مفاتيح الجلسة بحيث لا يؤدي اختراق مفتاح طويل الأمد إلى فك تشفير الجلسات السابقة.
- توثيق يعتمد على الشهادات أو المفاتيح: يمنع العملاء من الاتصال بخوادم مزيفة.
التشفير هو جزء واحد فقط من أمان VPN. تعتبر التوثيق، ومعالجة DNS، وفرض الطرق، وسلوك مفتاح القتل، وممارسات التسجيل بنفس الأهمية. قد يكشف نفق مشفر يتسرب استعلامات DNS إلى محلل ISP المحلي عن نية التصفح.
التحليل المقارن للأداء والأمان
بالنسبة للمستخدمين المتقدمين، يشكل اختيار البروتوكول توازنًا بين الأداء، ومقاومة الرقابة، والتحكم التشغيلي.
WireGuard عادةً ما يوفر إنتاجية ممتازة وزمن استجابة منخفض لأنه يعمل في أو بالقرب من النواة على العديد من المنصات وله حمل يد منخفض. كما أنه من السهل تدقيقه مقارنةً بالبروتوكولات القديمة. القيود الرئيسية هي أن حركة WireGuard الافتراضية لها خصائص مميزة وقائمة على UDP، والتي قد يتم حظرها في الشبكات العدائية.
OpenVPN عبر UDP موثوق ومرن. قد يكون أبطأ من WireGuard ولكنه لا يزال مدعومًا على نطاق واسع. OpenVPN عبر TCP 443 قد يساعد في الشبكات التي تسمح فقط بحركة مرور مشابهة للويب، لكن TCP-over-TCP يمكن أن يسبب مشاكل في الأداء تحت فقد الحزم.
L2TP/IPsec مقبول حيث تكون الأولوية لدعم العملاء الأصلي. ومع ذلك، فهو أقل جاذبية في سيناريوهات الرقابة المتقدمة لأن حركة IPsec تُحدد عادةً وتُحظر.
قاعدة عملية بسيطة هي: استخدم WireGuard عند توفر السرعة والاستقرار؛ استخدم OpenVPN عندما تكون التوافق الشبكي وخيارات الطوارئ مهمة؛ تجنب البروتوكولات القديمة إلا إذا كانت مطلوبة بسبب قيود المنصة.
4. إعداد VPN شخصية: تكوينات متقدمة
خطوات تكوين VPN على منصات مختلفة
تعتمد سير العمل الدقيق على مزودك أو مكدس الاستضافة الذاتية، لكن نمط الإعداد المتقدم متسق.
- حدد نموذج التهديد الخاص بك. قرر ما إذا كنت تحمي من مراقبة Wi-Fi المحلية، أو تمييز ISP، أو الرقابة الإقليمية، أو المسؤولين العدائيين، أو المراقبة المستهدفة.
- اختر البروتوكول. ابدأ بـ WireGuard للسرعة. احتفظ بـ OpenVPN كخيار احتياطي للشبكات المقيدة.
- اختر المواقع الموثوقة للخروج. اختر خوادم في الولايات القضائية والشبكات التي تتطابق مع أهداف الوصول ومتطلبات السكون.
- قم بتثبيت العملاء الموثوقين. استخدم المتاجر الرسمية، مواقع المزودين، مستودعات الحزم، أو الإصدارات الموقعة. تجنب المثبتات المعاد تعبئتها.
- استورد التكوين بأمان. احمِ المفاتيح الخاصة وملفات التكوين. لا تخزنها في مجلدات مشتركة أو محركات سحابية غير مشفرة.
- قم بتمكين حماية تسرب DNS. تأكد من أن خوادم DNS تعيينها من خلال VPN ومتاحة فقط من خلال النفق.
- قم بتمكين مفتاح القتل. احظر الحركة عندما ينفصل VPN. على نظام Linux، استخدم قواعد جدار الحماية بدلاً من الاعتماد فقط على مفاتيح المستوى التطبيقية.
- اختبر سلوك IPv6. إما توجيه IPv6 عبر النفق أو تعطيله. يمكن أن يتجاوز IPv6 غير المسيطر مسارات VPN الخاصة بـ IPv4 فقط.
- تحقق من خلال فحوصات محكمة. اختبر IP العام، ومحلل DNS، والتعرض لـ WebRTC، وسلوك إعادة الاتصال بعد النوم أو تغيير الشبكة.
- وثق مسارات الطوارئ. احتفظ بخوادم و بروتوكولات بديلة جاهزة، خاصة إذا كنت تسافر أو تعمل في بيئات شبكية غير مستقرة.
الإعدادات المتقدمة للأداء الأمثل
يمكن أن يؤدي ضبط الأداء إلى جعل VPN الشخصية للوصول إلى الإنترنت أكثر موثوقية:
- ضبط MTU: يمكن أن يتسبب عدم صحة MTU في الانكسارات، والتوقفات، أو مواقع الكسر. غالبًا ما يستخدم WireGuard قيمًا بالقرب من 1420، لكن قد تتطلب الشبكات المقيدة قيمًا أقل.
- تفضيل UDP: يتجنب UDP مشاكل TCP-over-TCP وعادة ما يؤدي أداءً أفضل للأنفاق VPN.
- احتياطي TCP: احتفظ بنموذج TCP 443 للشبكات التي تحظر UDP.
- التأكد المستمر: في الشبكات المحمولة وعالية NAT، يمكن أن تساعد إعدادات WireGuard في الحفاظ على الخرائط وتقليل التأخيرات عند إعادة الاتصال.
- التنقل المنفصل: قم بتوجيه الحركة الحساسة أو المحظورة فقط عبر VPN عندما تحتاج إلى زمن استجابة أقل للخدمات المحلية.
- القرب من الخادم: عادةً ما تقلل المسافة الفعلية والشبكية المنخفضة من زمن الاستجابة، لكن تجاوز الرقابة قد يتطلب بلد خروج أبعد.
- VPN على مستوى الموجه: تشغيل VPN على موجه يمكن أن يحمي الأجهزة التي تفتقر إلى عملاء أصليين، لكن قد تحد وحدات معالجة البيانات الخاصة بالموجه من الإنتاجية.
اعتبارات الأمان أثناء الإعداد
يجب أن يقلل التكوين المتقدم من التعرض غير المقصود:
- استخدم مفاتيح فريدة لكل جهاز.
- سحب ملفات التعريف المفقودة أو غير المستخدمة لجهاز.
- تجنب مشاركة ملف تعريف VPN واحد عبر عدة أشخاص.
- تعطيل الوصول إلى الشبكة المحلية ما لم تكن بحاجة إلى موارد الشبكة المحلية.
- استخدم مصادقة متعددة العوامل لحسابات المزود عند توفرها.
- حافظ على تحديث العملاء لسد ثغرات البروتوكول والتطبيق.
- تحقق مما إذا كان المزود يدعم التطبيقات المدققة، والبيانات الشفافة، أو الإنشاءات القابلة للتكرار.
بالنسبة لـ VPNs المستضافة ذاتيًا، عزز الخادم. استخدم مفاتيح SSH، وتعطيل تسجيل الدخول بكلمة المرور، وتطبيق تحديثات الأمان، وتقييد موانئ الإدارة، ومراقبة السجلات لمحاولات القوة الغاشمة. تذكر أيضًا أن الاستضافة الذاتية تخلق نقطة نهاية ثابتة قد تسهل ربطها بك على مر الزمن.
5. المفاهيم الخاطئة الشائعة حول VPNs الشخصية
الأسئلة الشائعة: هل تضمن VPN匿名ية كاملة؟
لا. تقوم VPN بتغيير مسار شبكتك وتخفي عنوان IP المحلي الخاص بك عن المواقع، ولكنها لا تجعلك غير معروف بمفردها. لا تزال المواقع يمكنها تحديد هويتك من خلال تسجيل الدخول، وبصمات المتصفح، وملفات تعريف الارتباط، وسجلات الدفع، ومعرفات الأجهزة، وأنماط السلوك. إذا كانت匿名ية هي هدفك، فأنت بحاجة إلى نموذج أمان تشغيلي أوسع.
الأسئلة الشائعة: هل التشفير هو نفسه الخصوصية؟
لا. يحمي التشفير البيانات أثناء النقل. تعتمد الخصوصية على من يمكنه جمع البيانات الوصفية، ومدة احتفاظ السجلات، وما تكشفه التطبيقات، وما إذا كانت هويتك مرتبطة بنشاطك. من الناحية النظرية، يمكن لمزود VPN رؤية بيانات الاعتماد بمجرد الوصول، لذا تعتبر الثقة وسياسات التسجيل مهمة.
الأسئلة الشائعة: هل ستؤدي VPN دائمًا إلى إبطاء الإنترنت الخاص بي؟
ليس دائمًا، ولكنها غالبًا ما تغير الأداء. يضيف التشفير حملًا إضافيًا، ويمكن أن يؤدي التوجيه عبر خادم بعيد إلى زيادة زمن الاستجابة. ومع ذلك، يمكن أن يتفوق مسار VPN عالي الجودة أحيانًا على مسار ISP مزدحم أو محدد. يعتمد السرعة على البروتوكول، وحمل الخادم، والمسافة، ووحدة المعالجة المركزية للجهاز، وفقدان الحزم، والقيود الشبكية المحلية.
الأسطورة: تجعل VPN السلوك غير الآمن آمنًا
لا تمنع VPN التصيد كقاعدة. لا تمنع البرمجيات الضارة. لا تؤمن كلمات المرور الضعيفة أو تحمي الحسابات بدون مصادقة متعددة العوامل. اعتبر VPN كطبقة نقل آمنة، وليس كحزمة أمان كاملة.
الأسطورة: جميع VPNs متساوية من الناحية الفنية
ليست كذلك. تختلف VPNs في البروتوكولات، وجودة العملاء، ومعالجة DNS، وملكيات الخوادم، وبنية التسجيل، والسلطة القضائية، والازدحام، ومقاومة الرقابة، وسرعة التحديث. بالنسبة للمستخدمين المتقدمين، تعتبر التفاصيل هي المنتج.
6. التطبيقات والفوائد في العالم الحقيقي
حالات الاستخدام لـ VPNs الشخصية في المناطق ذات الرقابة الثقيلة
في المناطق المقيدة، تدعم VPNs الشخصية عدة حالات استخدام ذات قيمة عالية:
- الوصول إلى وسائل الإعلام المستقلة: يمكن للمستخدمين الوصول إلى وكالات أنباء دولية ومصادر بحثية.
- الحفاظ على سير العمل المهني: يمكن للمطورين الوصول إلى الوثائق، ومخازن الأكواد، وواجهات برمجة التطبيقات، ولوحات السحاب، وسجلات الحزم.
- تأمين Wi-Fi العامة: يمكن للمسافرين والصحفيين تقليل التعرض على الشبكات الفندق، والمطار، والمقاهي.
- التواصل عبر الحدود: قد تساعد VPNs في استعادة الوصول إلى أدوات الرسائل، والبريد الإلكتروني، والتعاون عندما تكون محظورة.
- اختبار السلوك الإقليمي: يمكن للباحثين مقارنة توافر المحتوى واستجابات الشبكة عبر مواقع الخروج.
تكون حالات الاستخدام هذه أقوى عندما يتم الجمع بينها وبين نقاط نهاية آمنة. إذا كانت الجهاز مخترقًا، فلا يمكن لنفق VPN حماية ما تراه البرمجيات الضارة قبل التشفير أو بعد فك التشفير.
الفوائد التي تتجاوز تجاوز الرقابة
حتى خارج سيناريوهات الرقابة، يمكن أن تحسن VPN الشخصية من السيطرة على تعرضك الشبكي. يمكن أن تقلل من تحديد الشبكة المحلية، وتحمي الحركة على Wi-Fi غير الموثوق، وتوفر عنوان IP للمخرجات ثابتًا لإدارة عن بعد. يعتمد بعض المستخدمين أيضًا على VPNs للوصول إلى موارد مختبر المنزل الخاصة بهم أو تأمين الخدمات الداخلية دون الكشف عنها مباشرة على الإنترنت العام.
بالنسبة للفرق والمستخدمين العاديين، يمكن أن تصبح VPN الشخصية جزءًا من نموذج وصول عديم الثقة. بدلاً من فتح لوحات الرسم البياني، وقواعد البيانات، أو لوحات الإدارة على الإنترنت، يمكنك تقييدها على عملاء VPN بمفاتيح مخولة.
الآثار الطويلة الأجل على خصوصية المستخدم
تعتمد الخصوصية على المدى الطويل على العادات. يمكن أن تقلل VPN من كمية البيانات الوصفية المتاحة لموفري الإنترنت ومشغلي الشبكات المحلية. مع مرور الوقت، يمكن أن يحد ذلك من تحديد الهوية بناءً على استعلامات DNS وعناوين المخرجات. ومع ذلك، يصبح مزود VPN أو مضيف الخادم نقطة ثقة جديدة. لهذا السبب، فإن نماذج عدم التسجيل، والسياسات الشفافة، والحد الأدنى من الاحتفاظ بالبيانات تكون قيمة.
يجب على المستخدمين مراجعة إعداداتهم بشكل دوري. تحقق من تسريبات DNS بعد تحديثات العميل. قم بتدوير المفاتيح غير المستخدمة. إزالة الأجهزة القديمة. إعادة تقييم ما إذا كان المزود لا يزال يلبي احتياجاتك. الخصوصية ليست تثبيتًا لمرة واحدة؛ إنها صيانة مستمرة.
7. مستقبل VPNs الشخصية: الابتكارات والاتجاهات
التقنيات الناشئة في VPNs
نظام VPN يتطور استجابة للرقابة والمراقبة وضغوط الاستخدام. تشمل التطورات الرئيسية:
- النقل المبهم: تهدف هذه إلى جعل حركة VPN أكثر صعوبة في التمييز بين حركة المرور المشفرة العادية.
- تجارب تبادل المفاتيح بعد الكم: يختبر بعض الموفرين طرق هجينة تجمع بين التشفير التقليدي وما بعد الكم.
- توجيه متعدد القفزات: تمر الحركة عبر أكثر من خادم VPN لفصل الرؤية المدخلة والخرجية.
- البنية التحتية اللامركزية: بعض المشاريع توزع نقاط النهاية عبر شبكات أوسع، على الرغم من أن الثقة والأداء لا تزال معقدة.
- تجوال محمول أفضل: تعمل العملاء الحديثة على تحسين التحويل بين الشبكات اللاسلكية والشبكات الخلوية.
الاتجاهات المتوقعة في تطوير VPN
توقع أن تصبح VPN أكثر تكيفًا. من المحتمل أن تبدل العملاء البروتوكولات تلقائيًا استنادًا إلى فقد الحزم، أو حظر المنافذ، أو زمن الاستجابة. ستستثمر الموفرين في تدوير نقاط النهاية، وتوجيه مدرك للحمل، ومنع التسربات بشكل أقوى. في نفس الوقت، ستستمر أنظمة الرقابة في تصنيف الحركة باستخدام الاختراق النشط والبصمات.
ستكون النتيجة سباق تسلح تقني. قد تعمل VPNs الأكثر بساطة على الشبكات المفتوحة، بينما ستتطلب البيئات المقيدة تحديثات سريعة ووسائط نقل أكثر مرونة.
الابتكارات التي تركز على الخصوصية والتحكم للمستخدمين
أهم الابتكارات ليست فقط تشفيرًا أقوى، ولكنها التحكم من قبل المستخدم. يحتاج المستخدمون المتقدمون إلى رؤية واضحة للطريق، وسلوكيات العملاء القابلة للتدقيق، والتوجيه بحسب التطبيق، وإعدادات أكثر أمانًا، وعدد أقل من المعرفات خلال عملية الانضمام. ستتنافس VPNs التي تركز على الخصوصية بشكل متزايد في الشفافية، وليس فقط في عدد الخوادم.
تكون VPN الشخصية من أجل حرية الإنترنت فعالة بشكل أكبر عندما تكون مفهومة. يجب أن يعرف المستخدمون ما يتم حمايته، وما هو مكشوف، وما يبدو كفشل. تساعد تلك الوضوح في تجنب الثقة الخاطئة.
الخلاصة
تعتبر VPN الشخصية أداة قوية لتوجيه الحركة بشكل آمن، وتجاوز العديد من القيود الإقليمية، وتحسين السيطرة على الوصول إلى الإنترنت. لكنها تعمل بشكل أفضل عند تكوينها بنموذج تهديد واضح، وبروتوكولات حديثة، وحماية تسرب DNS، ومفتاح قتل، وتوقعات واقعية بشأن الخصوصية. بالنسبة للمستخدمين المتقدمين في المناطق المقيدة، يمكن أن تجعل الإعداد الصحيح الفرق بين شبكة متقطعة وإنترنت عالمي قابل للاستخدام.
لتحسين وصولك إلى الإنترنت والتغلب على الرقابة الإقليمية، جرب BeFreeVPN — فهو مجاني، لا يتطلب تسجيل، ويعمل بسلاسة على جميع أجهزتك.